概要
既存のソフトウェアシステムとTulipを連携させる
Tulipは、既存のITインフラとシームレスに統合されるように設計されたオープンプラットフォームです。この統合は、コネクタを通じて実現されます。
コネクタは、HTTP API、MQTT、SQLデータベースとTulip間のデータ交換を可能にするTulipの機能です。これらは、Table APIを含む外部サーバーやシステムへの接続に不可欠です。コネクタを設定することで、外部情報をTulipアプリに取り込み、プロセスを効率化できます。
コネクタの種類
- HTTP- 外部APIからデータにアクセスします。
- MQTT- MQTTネームスペースへの書き込みを行います。
- SQL- Tulip外の外部データベースにアクセスします。
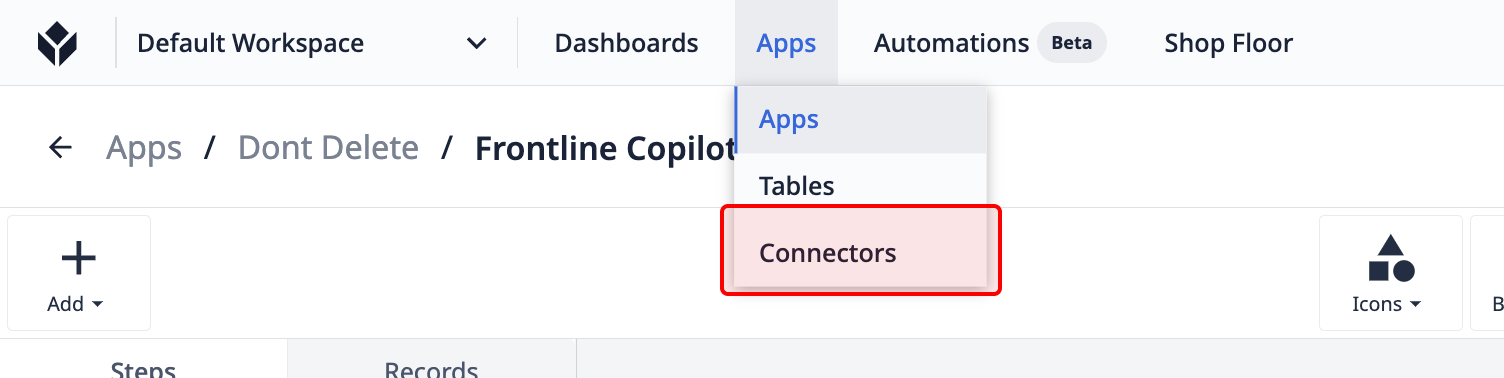
コネクタにアクセスするには、「Apps」タブにカーソルを合わせ、「Connectors」を選択します。
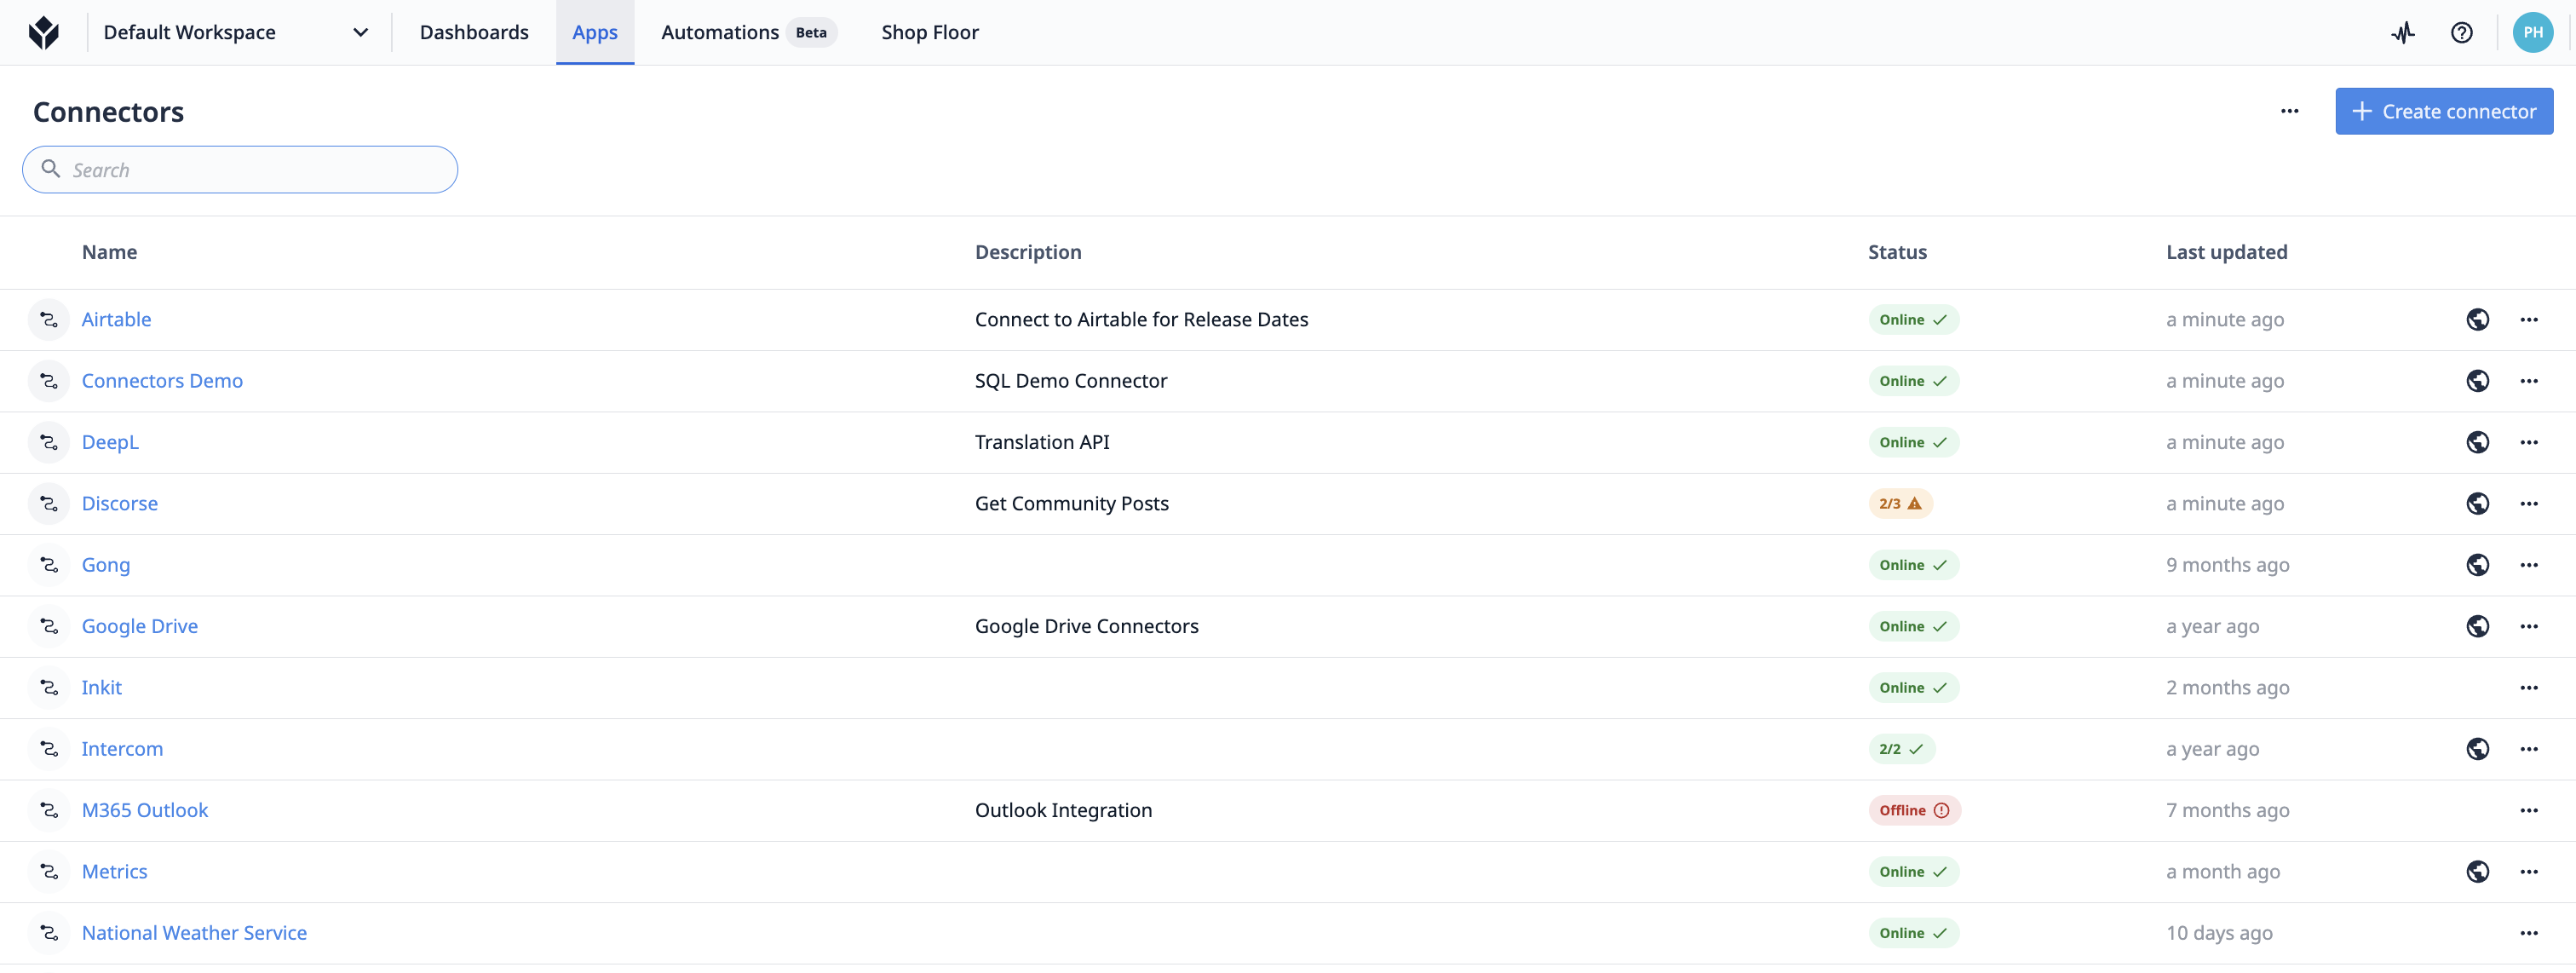
「コネクタ」ページでは、コネクタのステータス、説明、および最終更新日時を確認できます。
そのコネクタの該当する行をクリックして下にスクロールすると、どの開発レベルのアプリやオートメーションがそのコネクタを使用しているかを確認できます。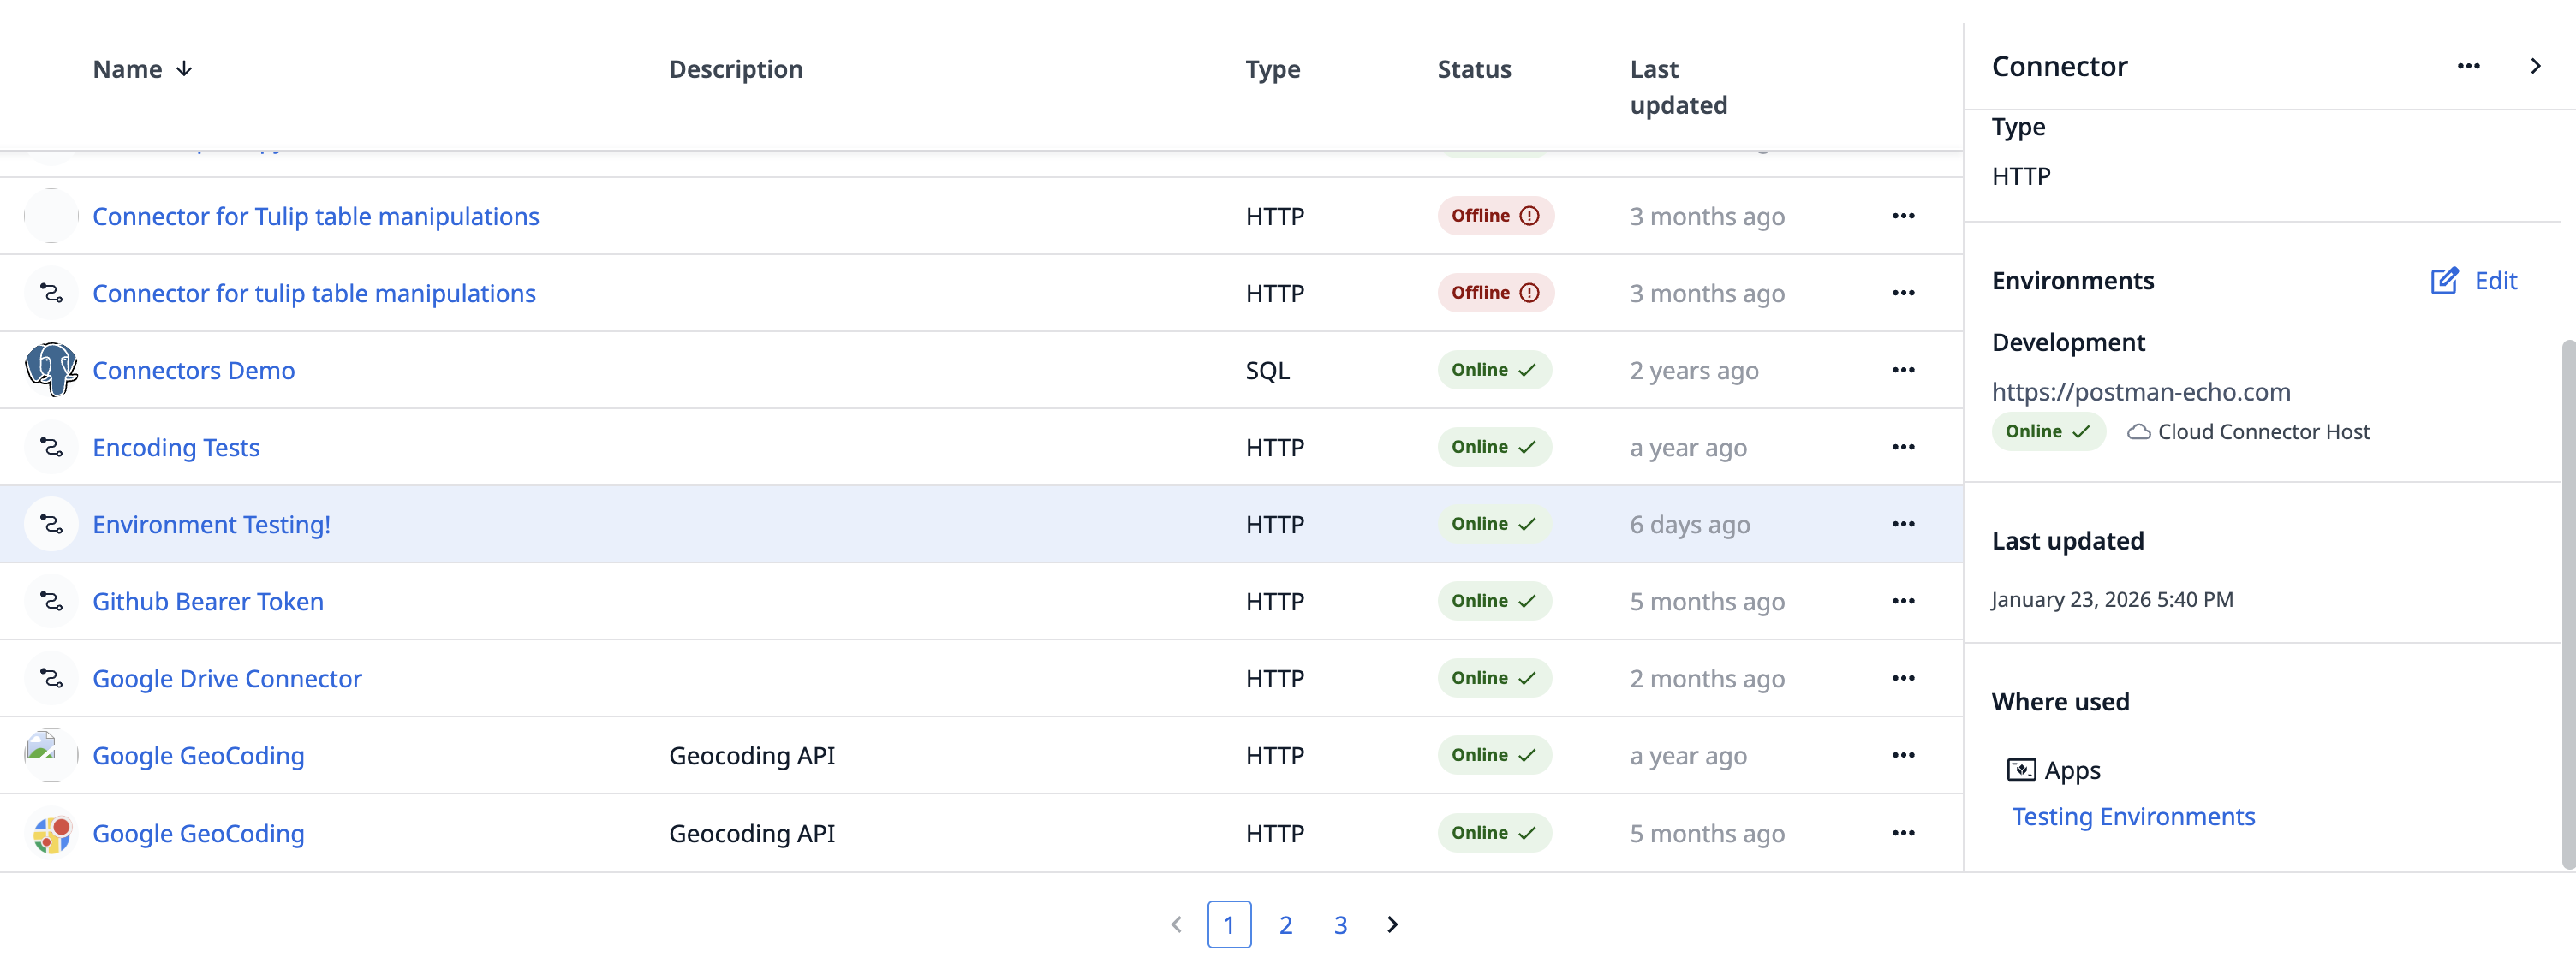 }
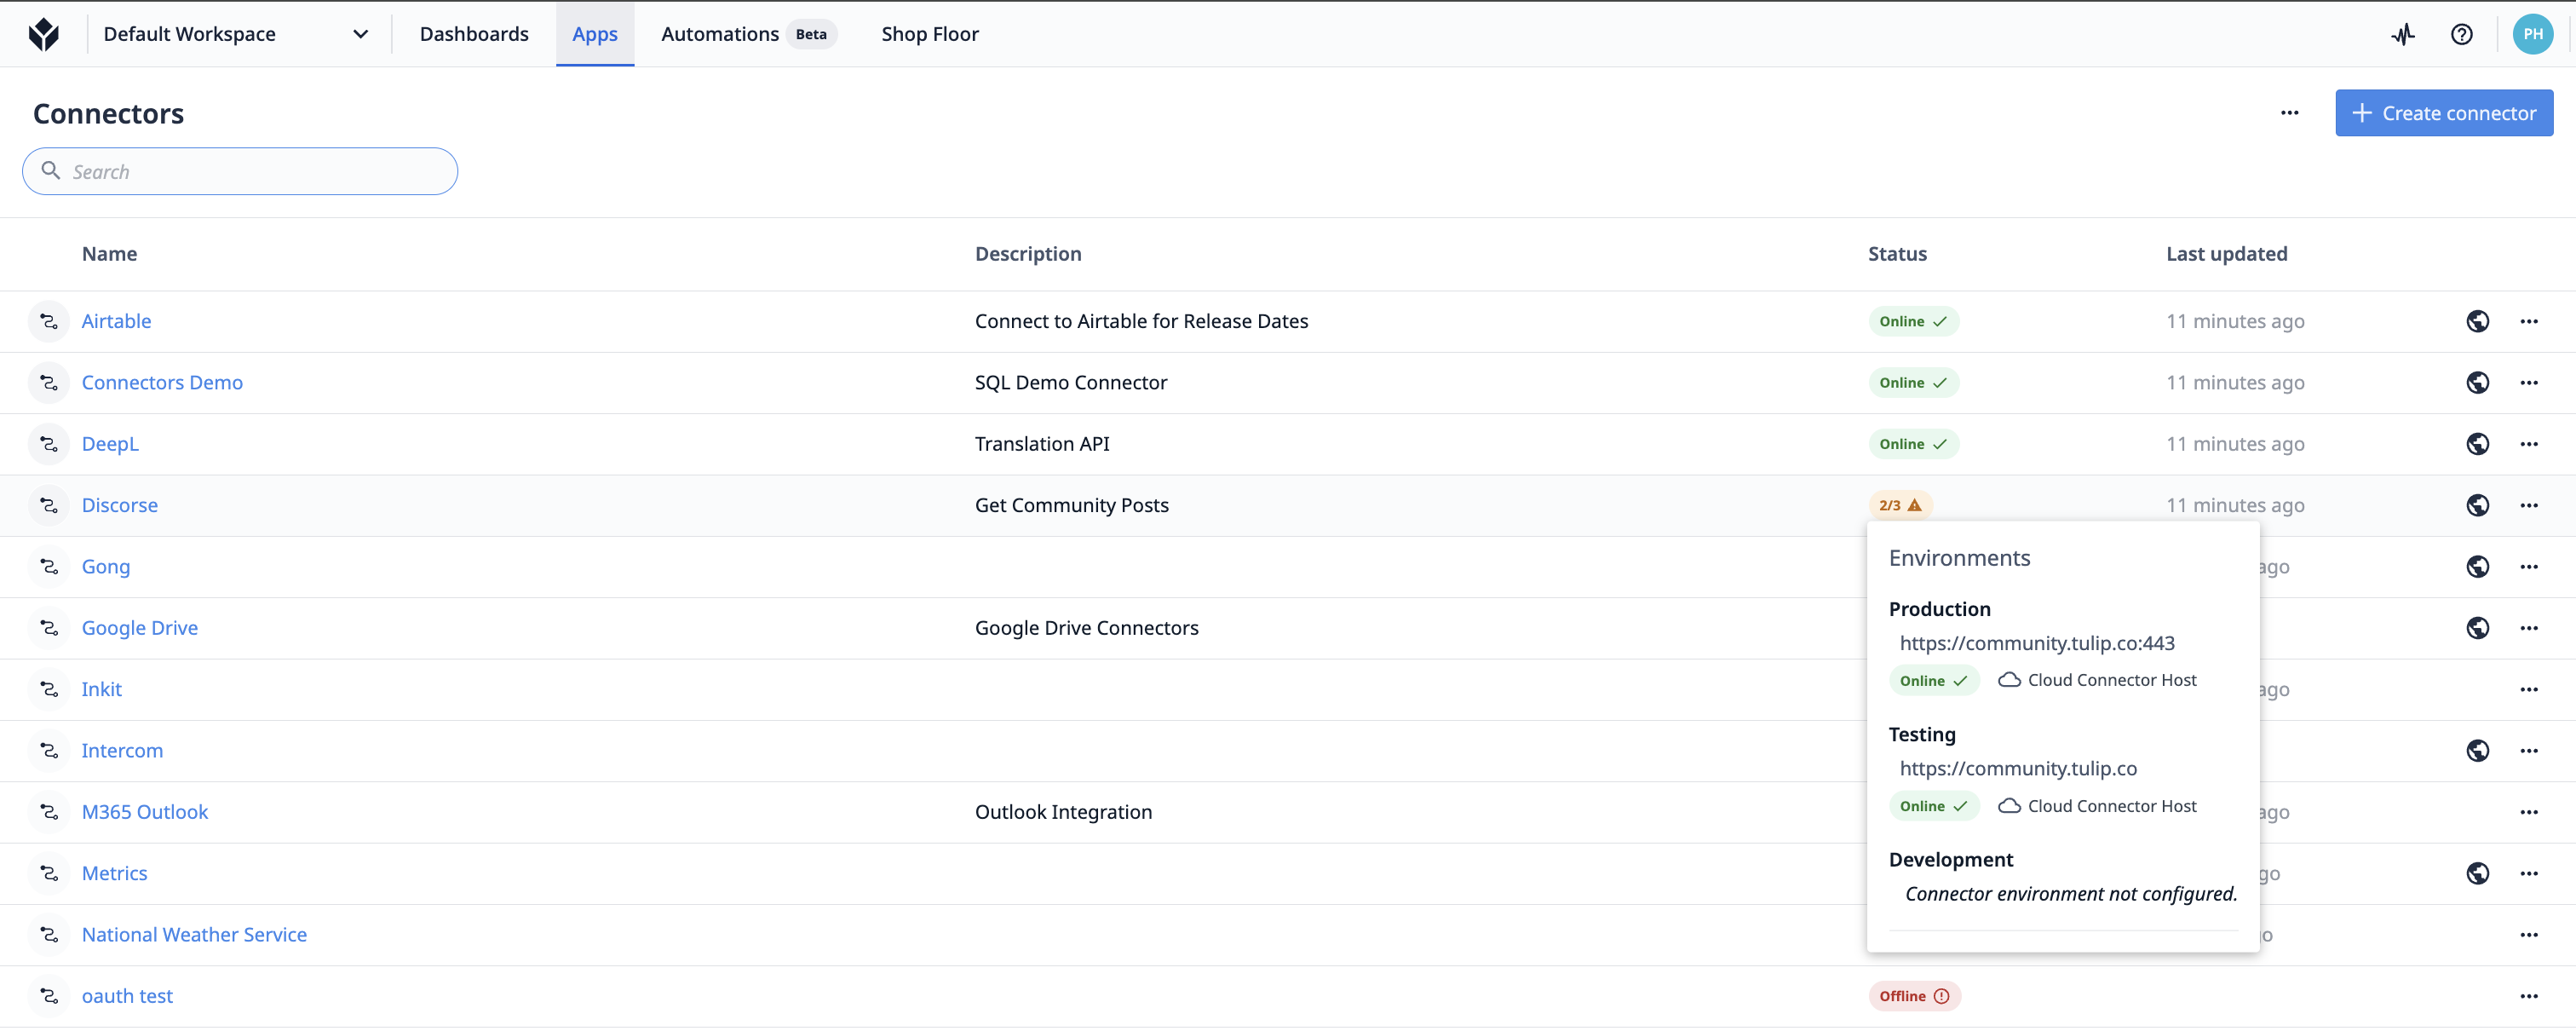
ステータスピルにカーソルを合わせると、各 Environment のステータスに関する追加情報が表示されます。
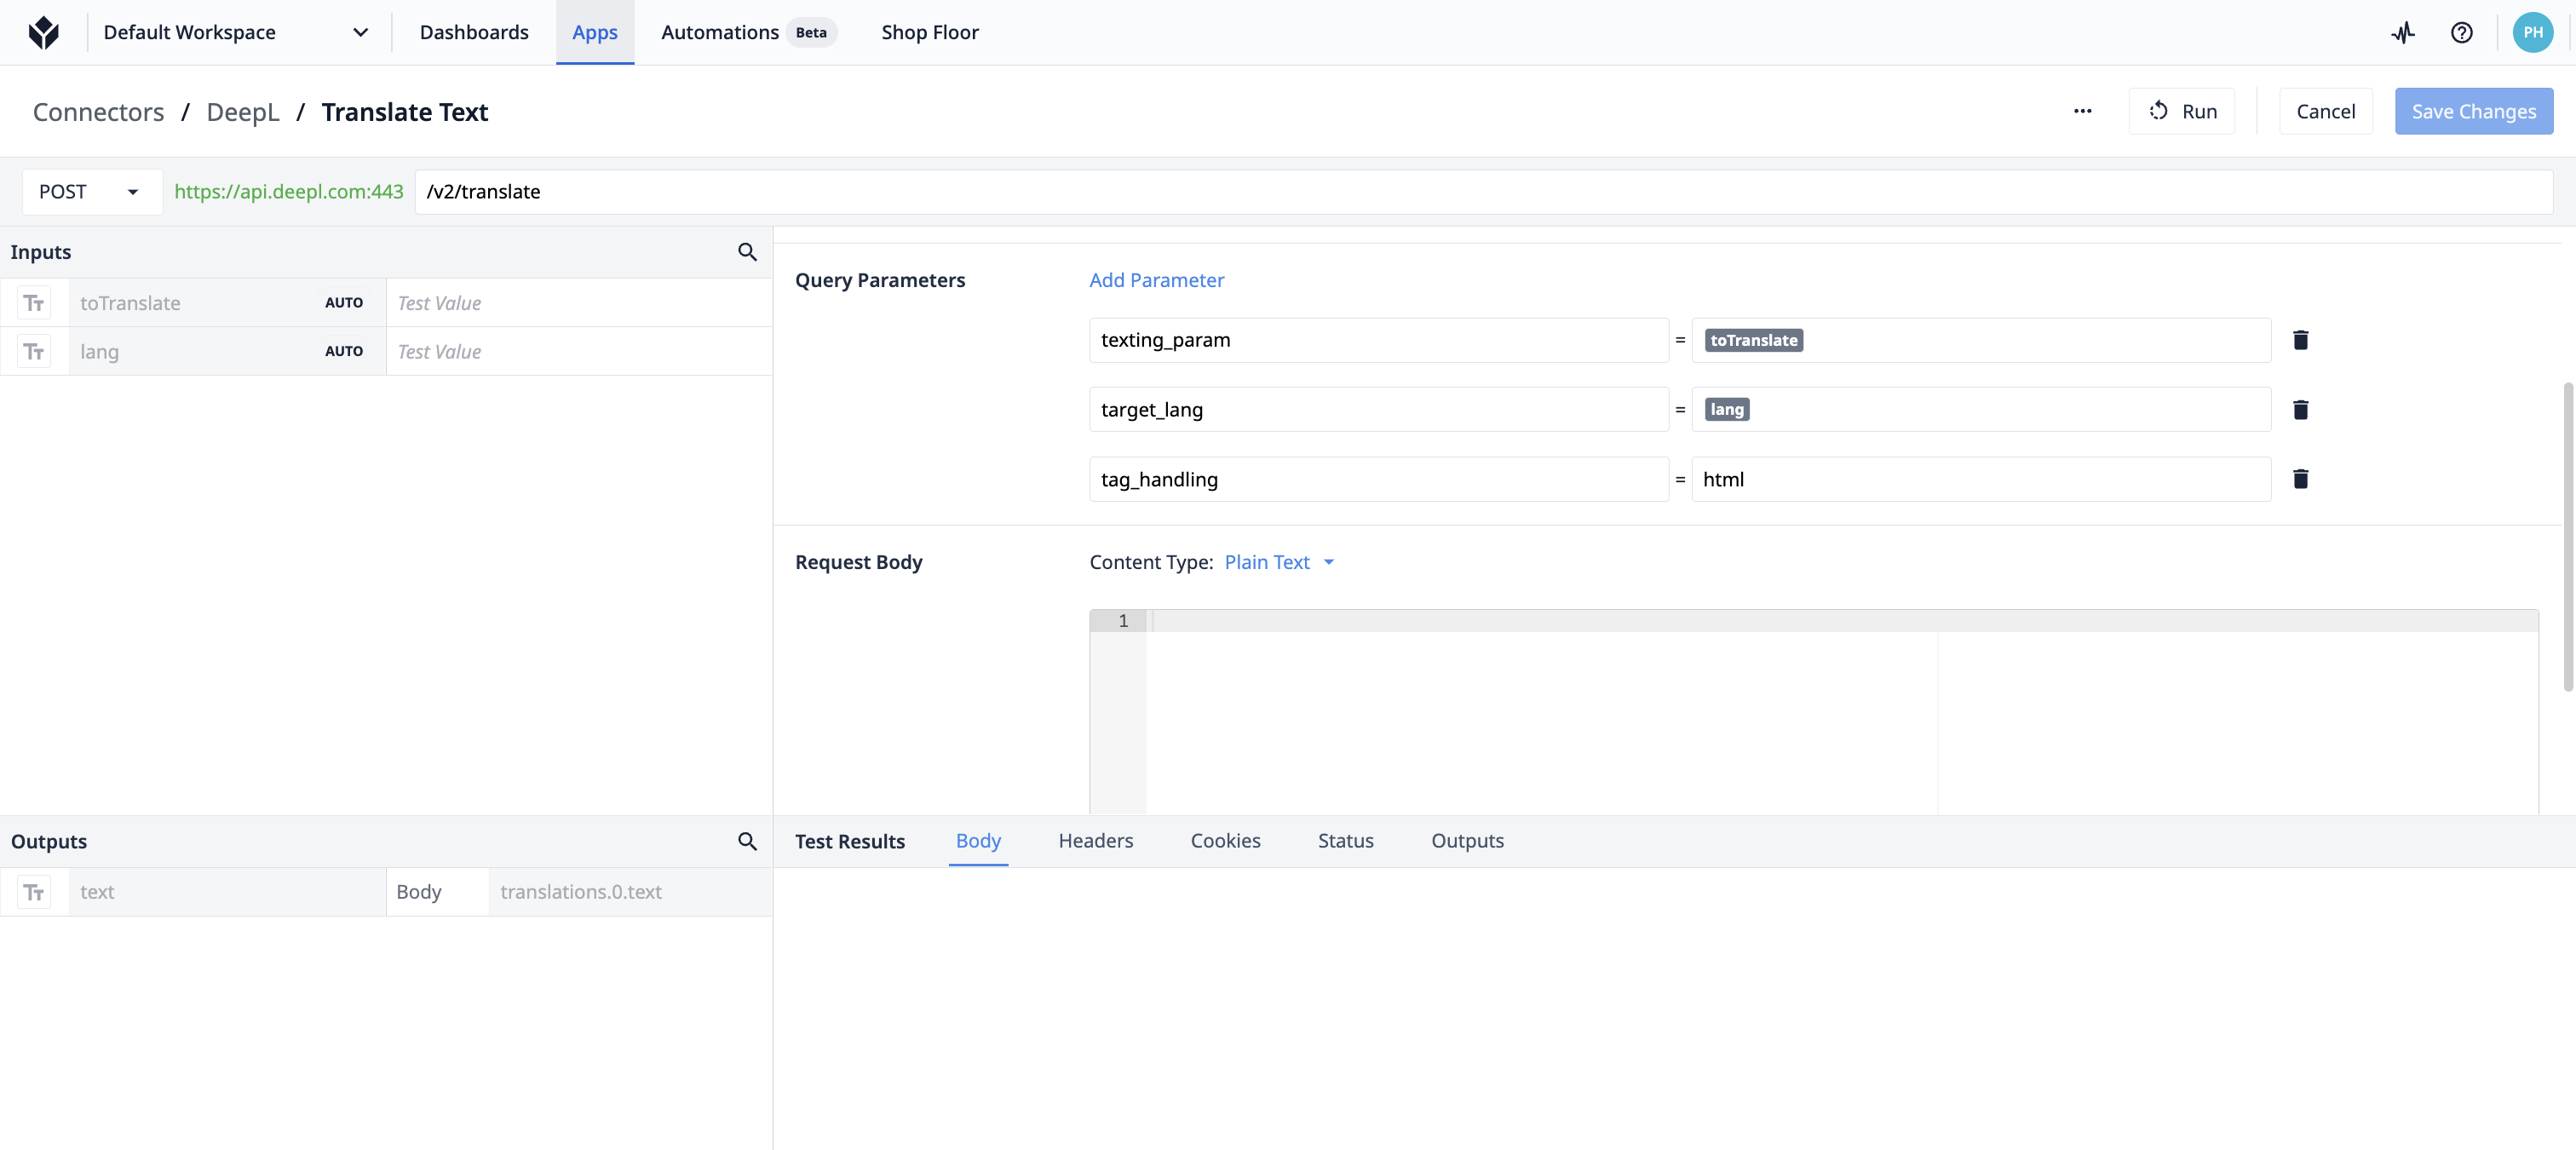
各コネクタには、アプリ内でトリガーされる複数のコネクタ関数やクエリを設定できます。
以下はコネクタ関数の例です:
コネクタの使い方
コネクタは、トリガーやAutomationのAction Blockで使用できます。
例 1
- 「オペレーターがバーコードをスキャンしたとき」
- 「そのバーコードを私のSQLデータベースで検索する」
- 「そのデータに基づいて、3つの異なるステップのいずれかに進む」
例 2
- 「オペレーターがこのボタンを押したとき」
- 「工場の生産現場における問題を追跡する私のHTTP APIにリクエストを送信する。」
これらの例はいずれもセルフサービス型です。SQLデータベースや外部ソフトウェアサービス(MESやERPなど)にクエリを実行できる場合、Tulip内でそのクエリを記述できます。
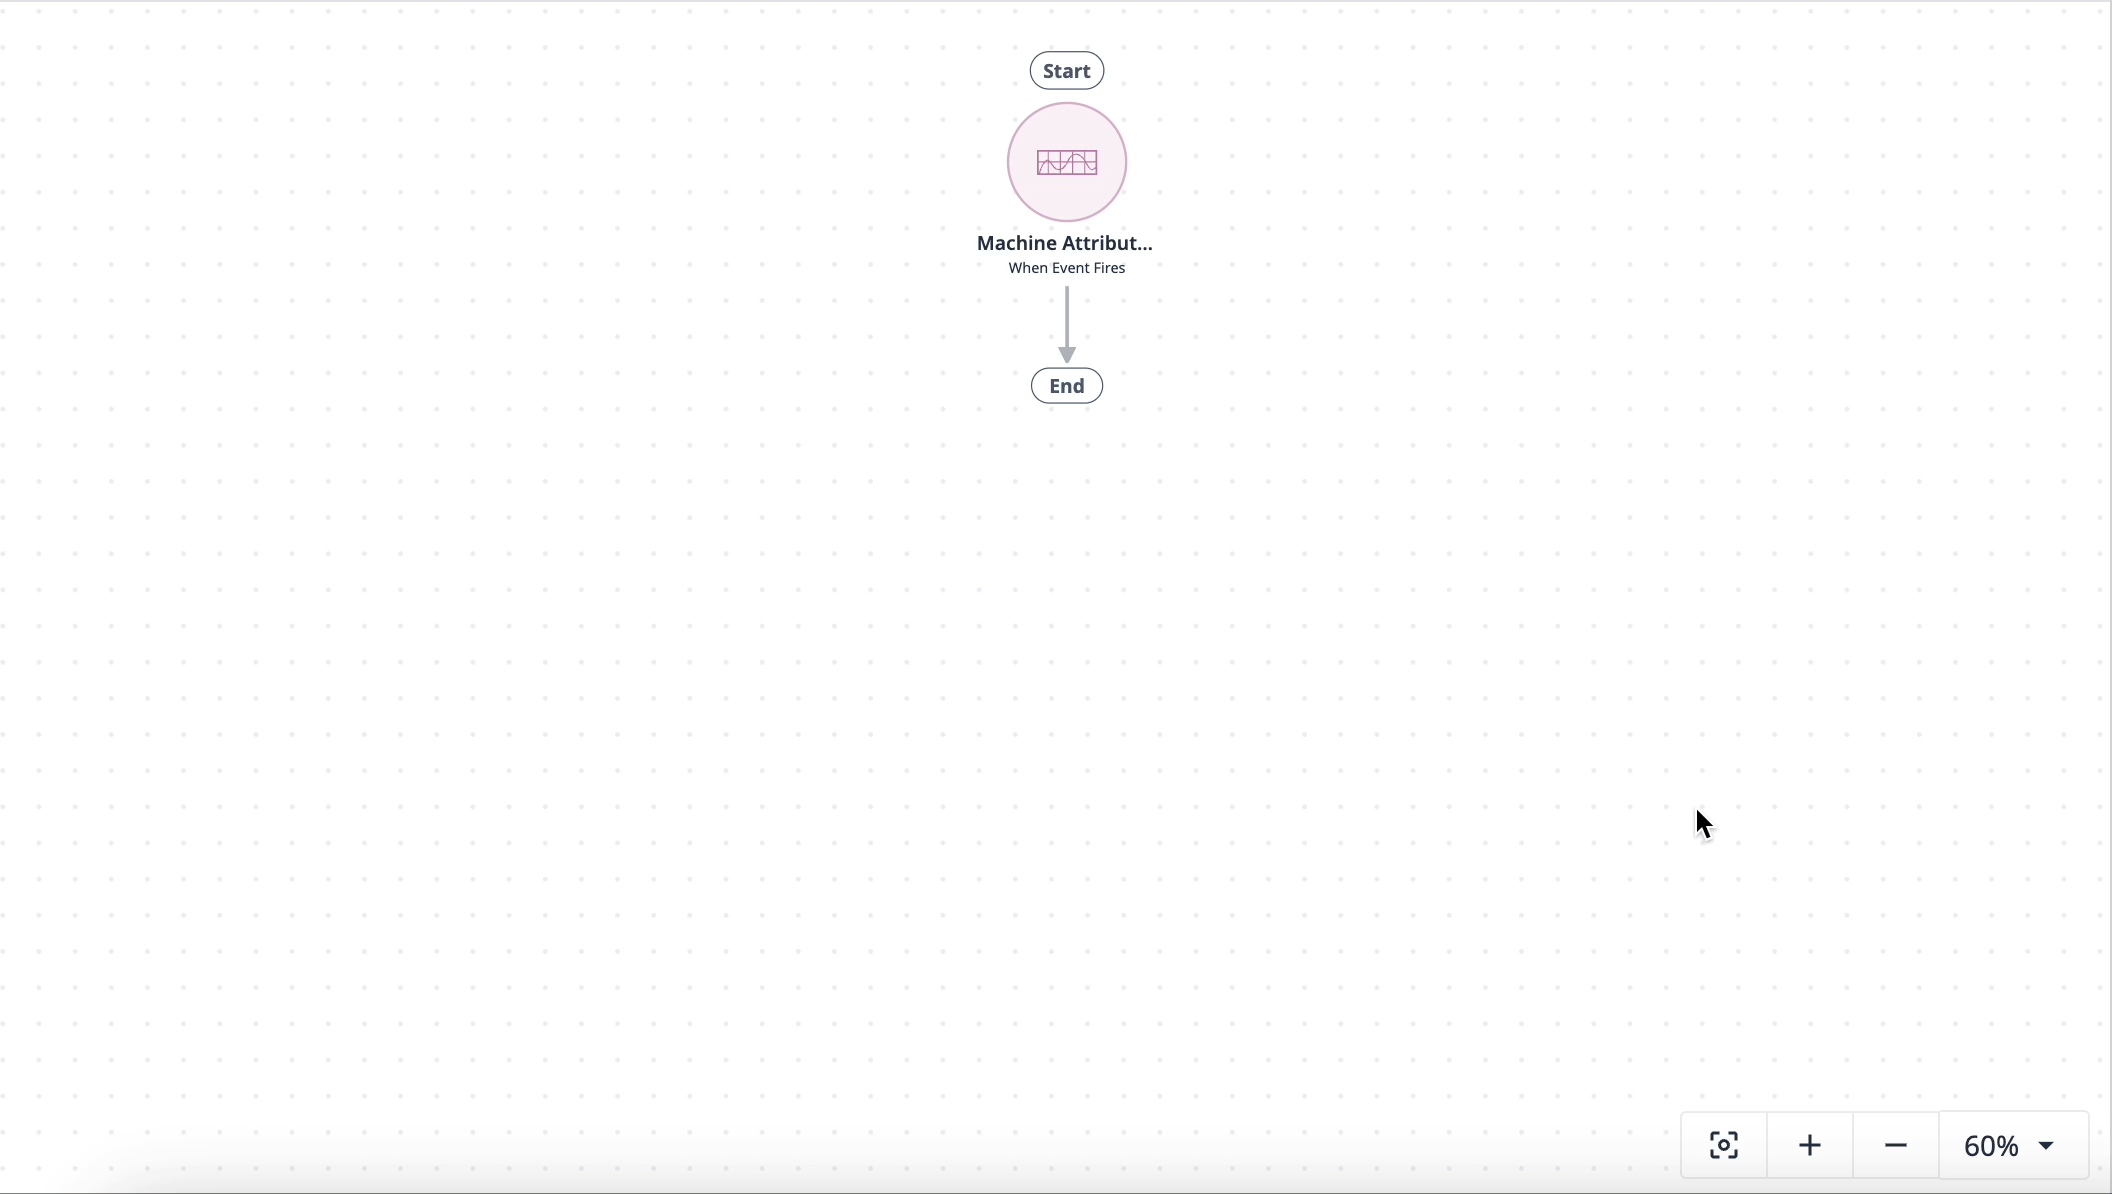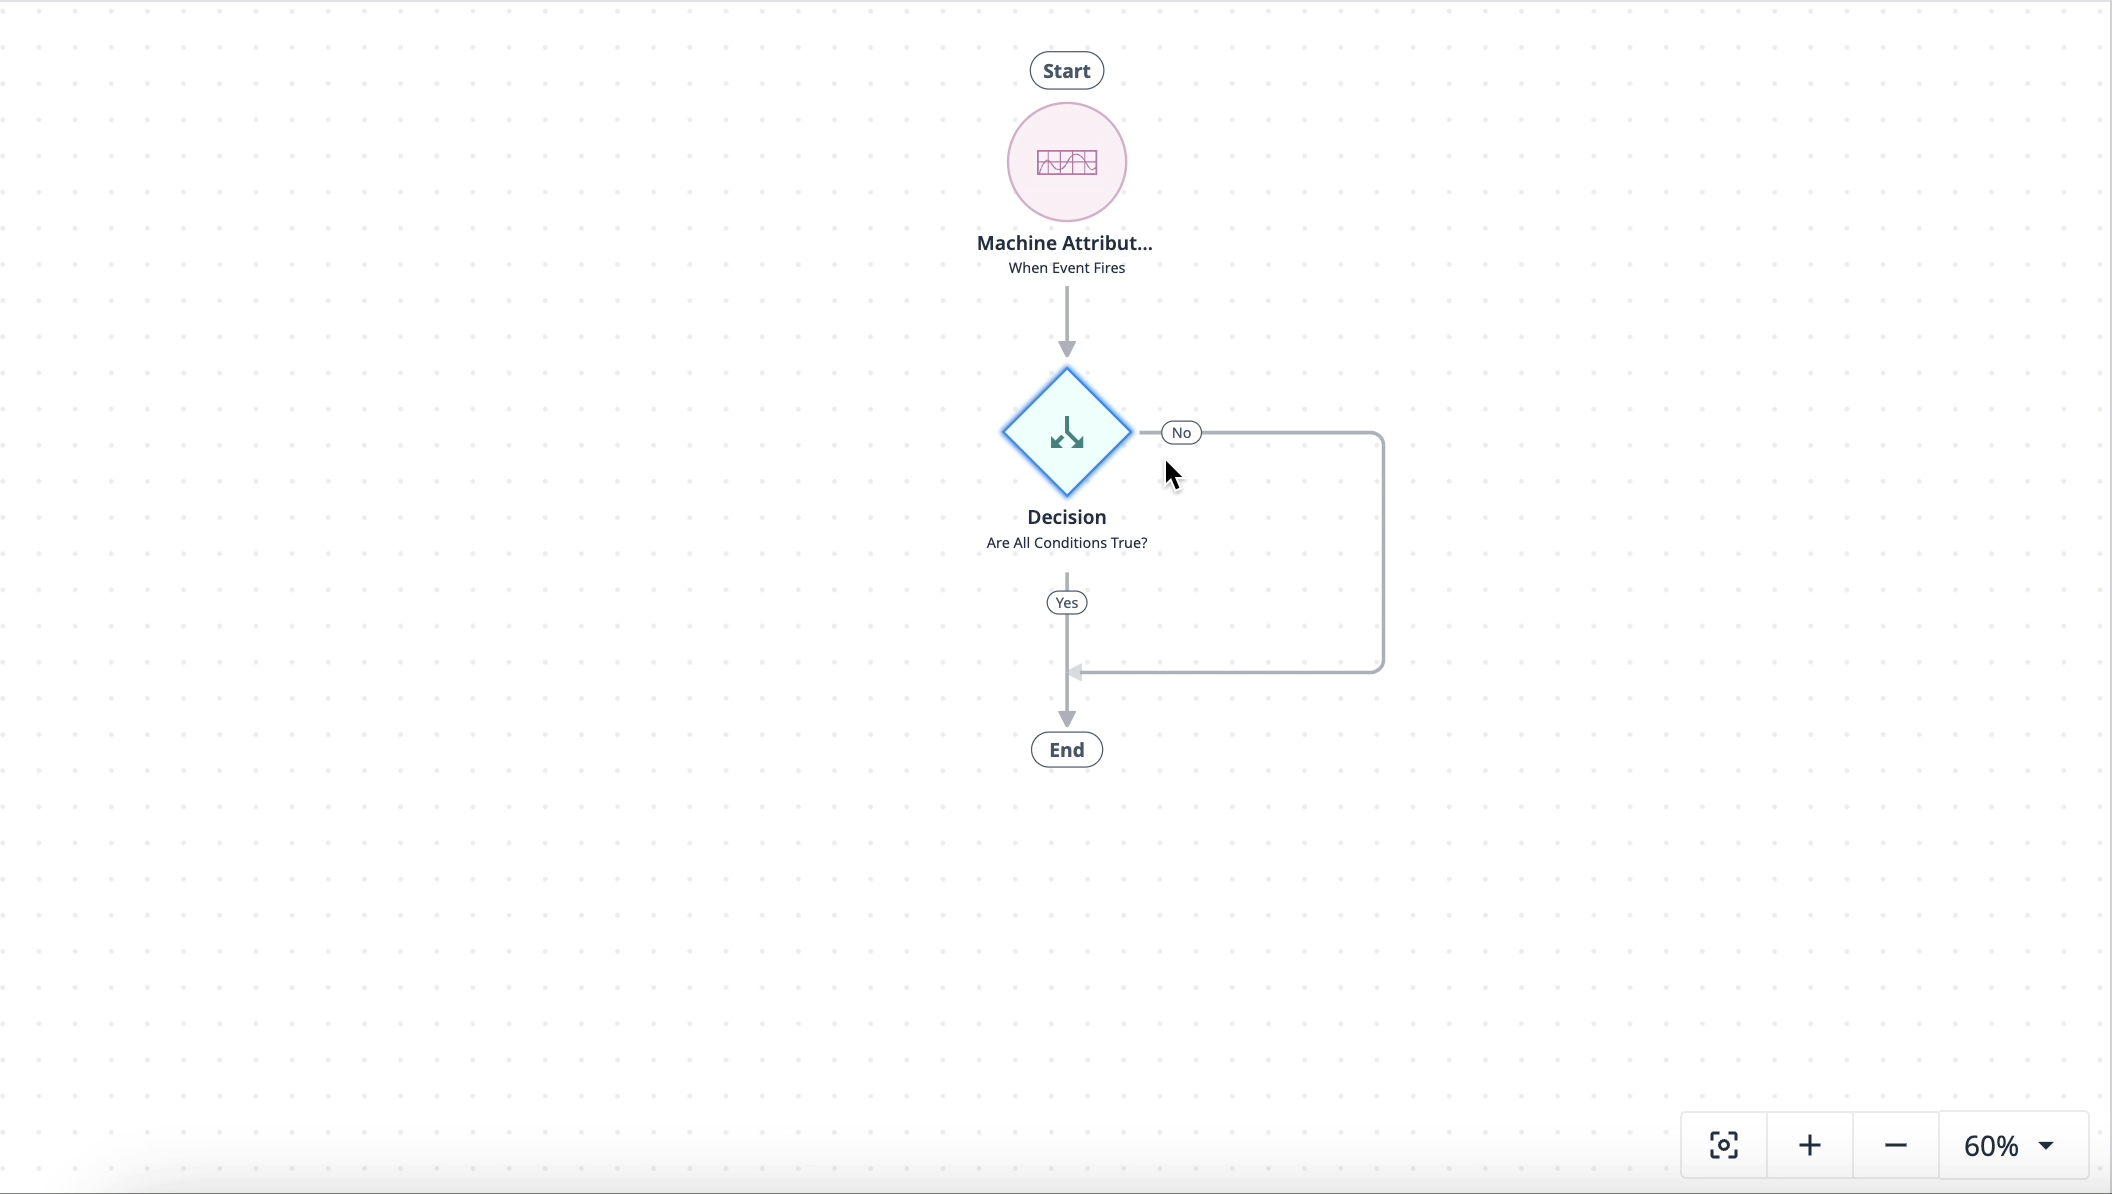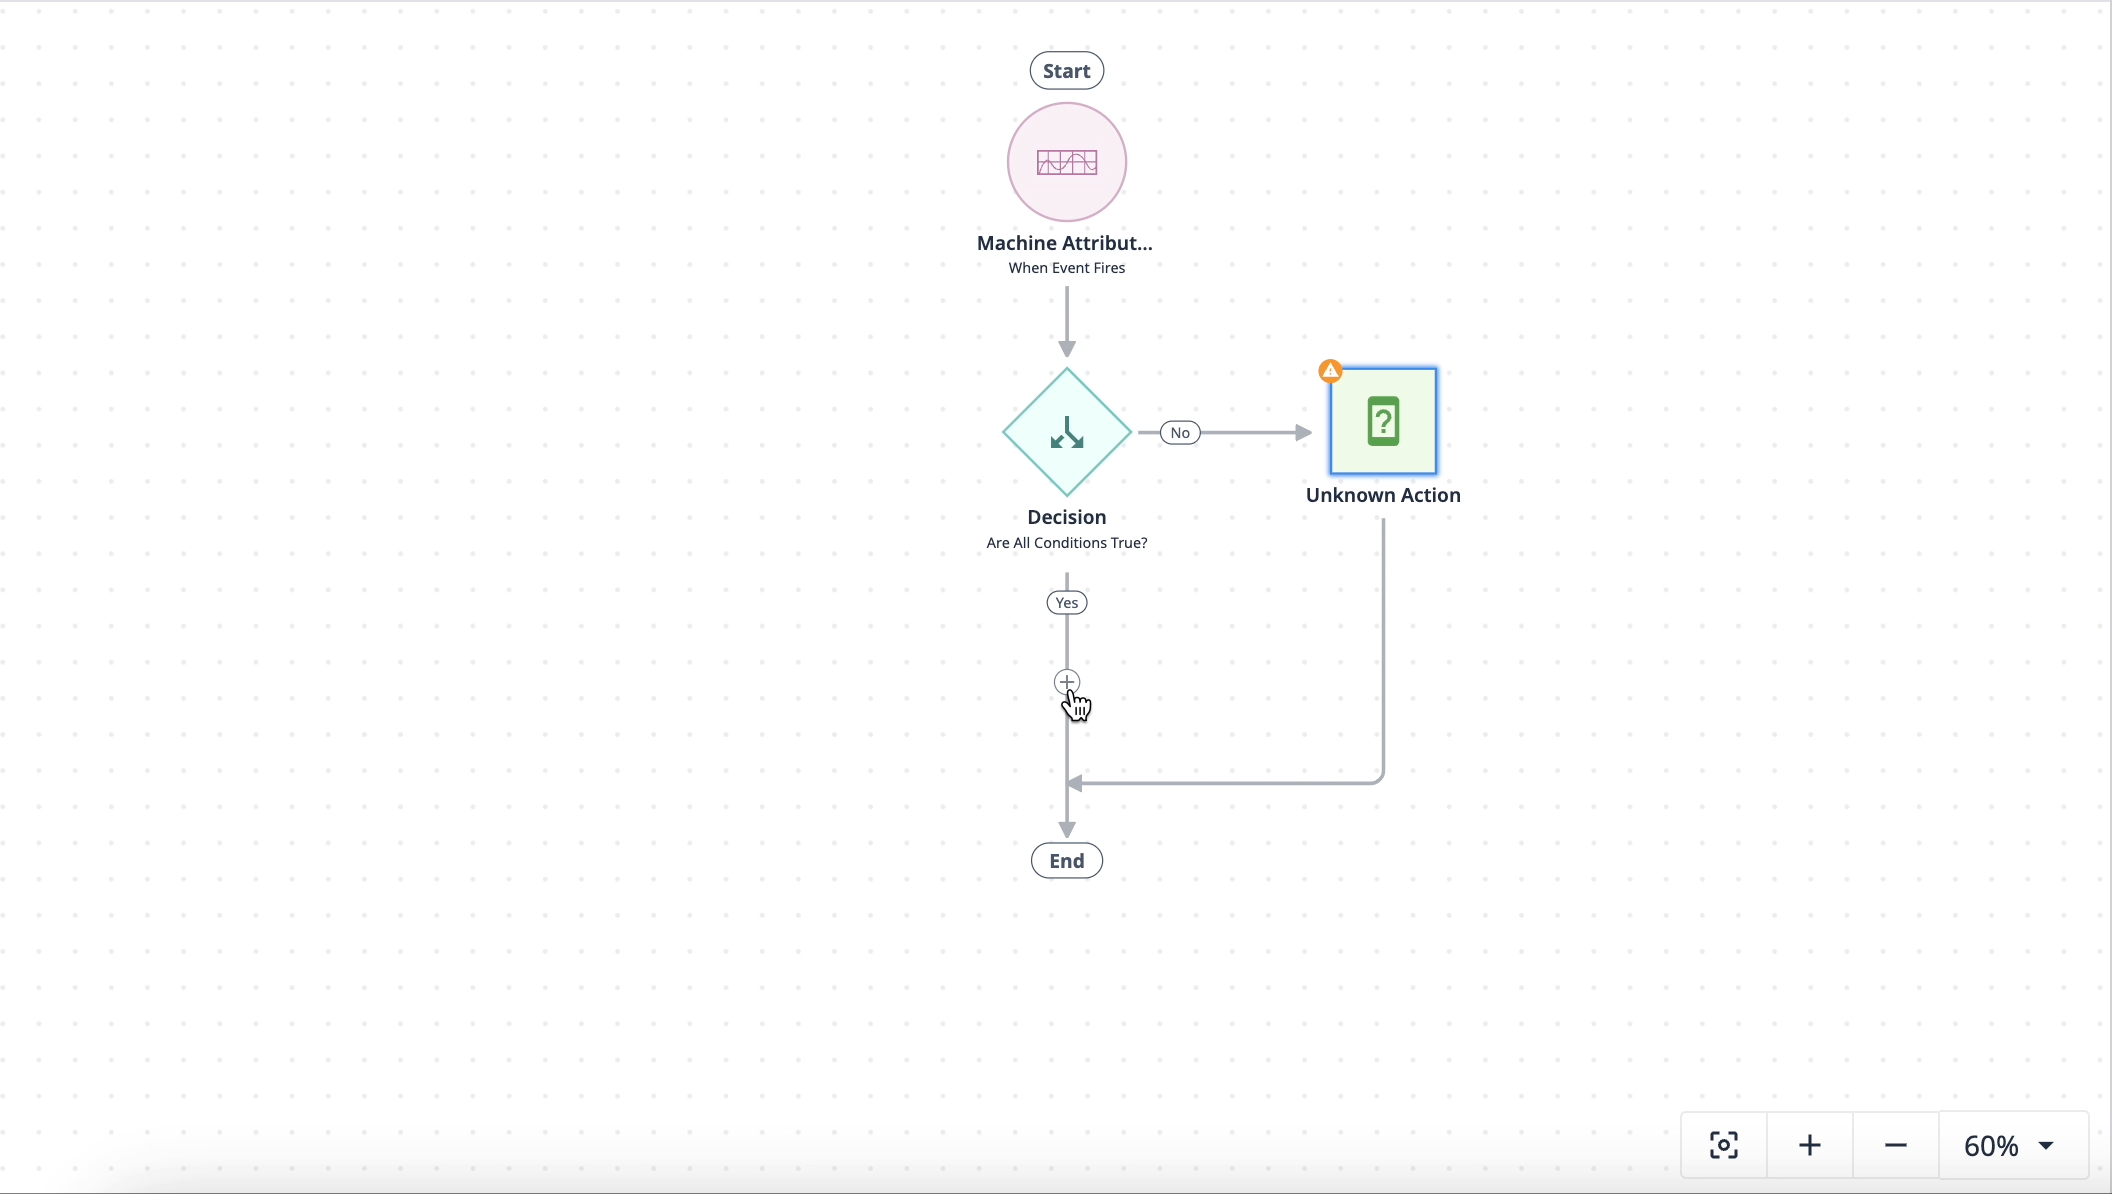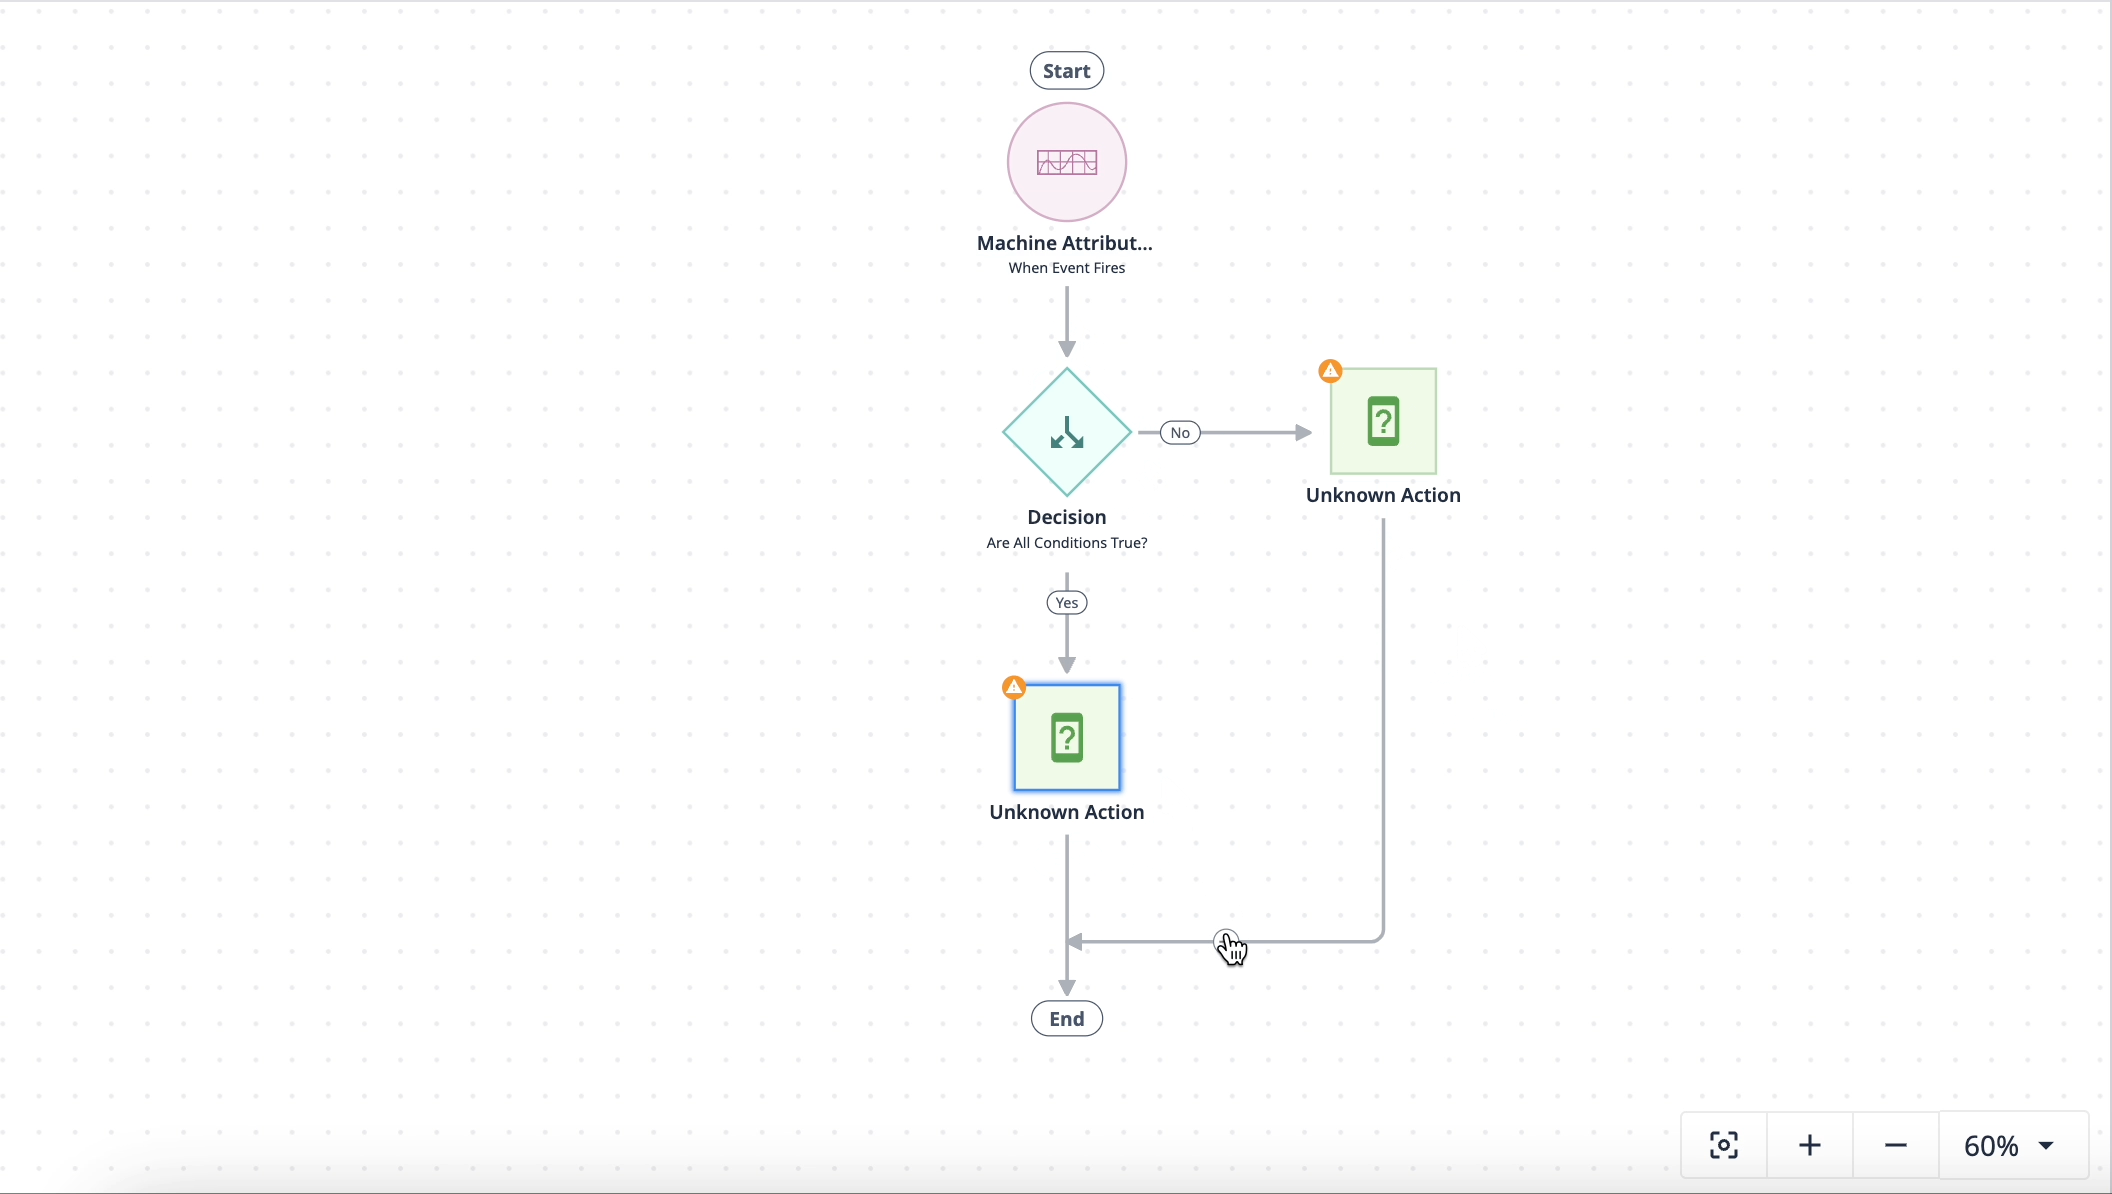
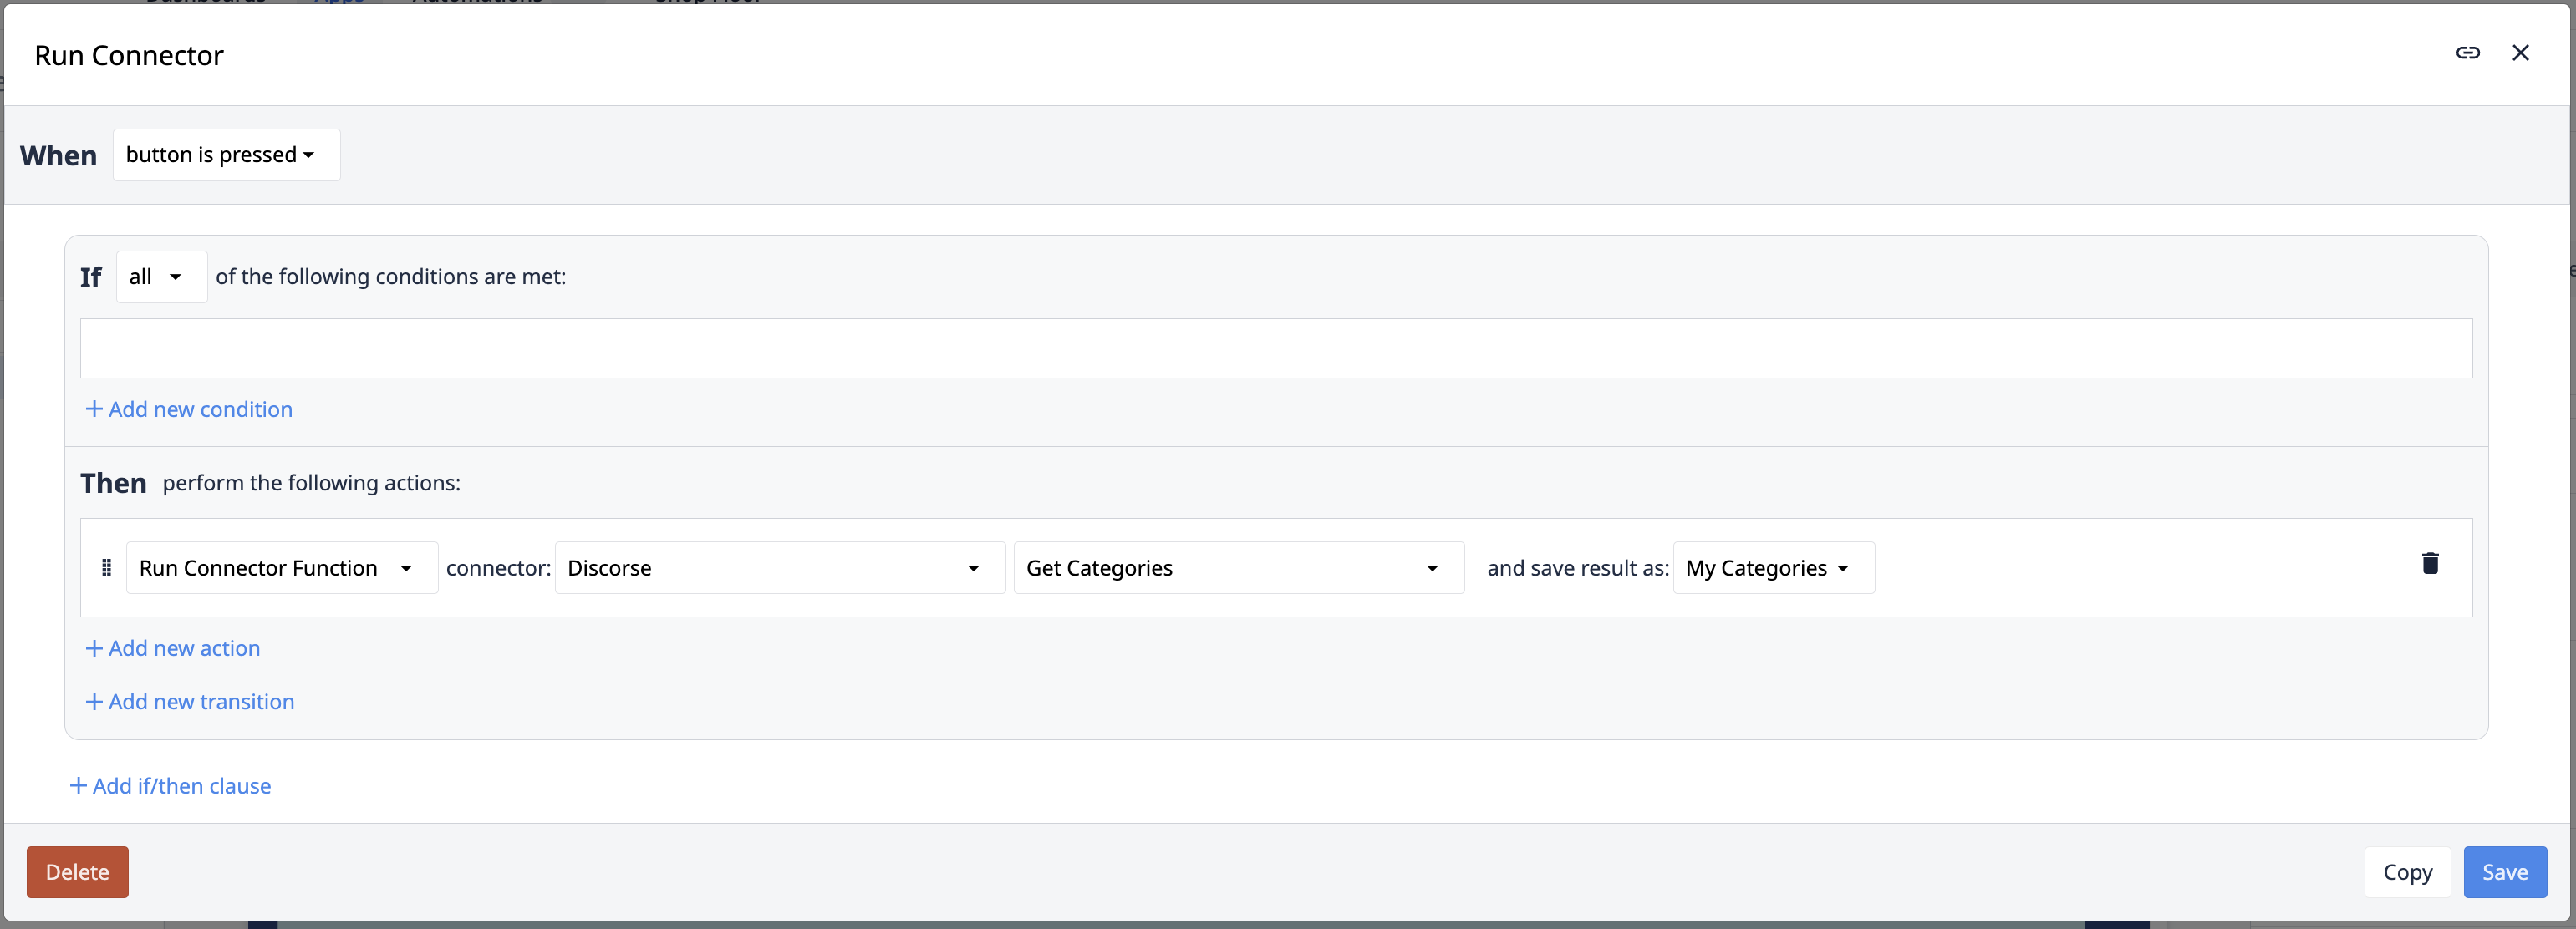
以下の画像は、コネクタ関数を実行するためのトリガーエディタのロジックを示しています:
コネクタ環境
[Environments]タブでは、各コネクタ関数に対して複数のサーバーを設定できます。環境を設定することで、アプリケーションや自動化のライフサイクルに基づいて、影響を受ける情報をセグメント化できます。
環境に関する詳細はこちらをご覧ください。
技術的な詳細
コネクタは外部システムと通信するため、独自のIT環境に合わせて設定する方法を理解することが不可欠です。「コネクタホスト」は、Tulipプラットフォームのコンポーネントの一つであり、これらの接続を管理します。
Tulip Cloudから公開されているデータベースやAPIについては、追加の設定は必要ありません。ただし、問題が発生した場合や、Tulip Cloudから公開されていないデータベース、API、マシンに接続する必要がある場合は、コネクタホストに関するこの記事を参照してください。
コネクタの作成
新しいコネクタの設定には、API やデータベースに関する高度な知識は必要ありませんが、接続タイプについて理解していると役立ちます。
コネクタを作成するには、「Apps」の下にある「Connectors」ページに移動します。右上隅にある**「+ Create Connector**」をクリックします。既存のクイックコネクタを選択するか、「Create Custom Connector」をクリックします。
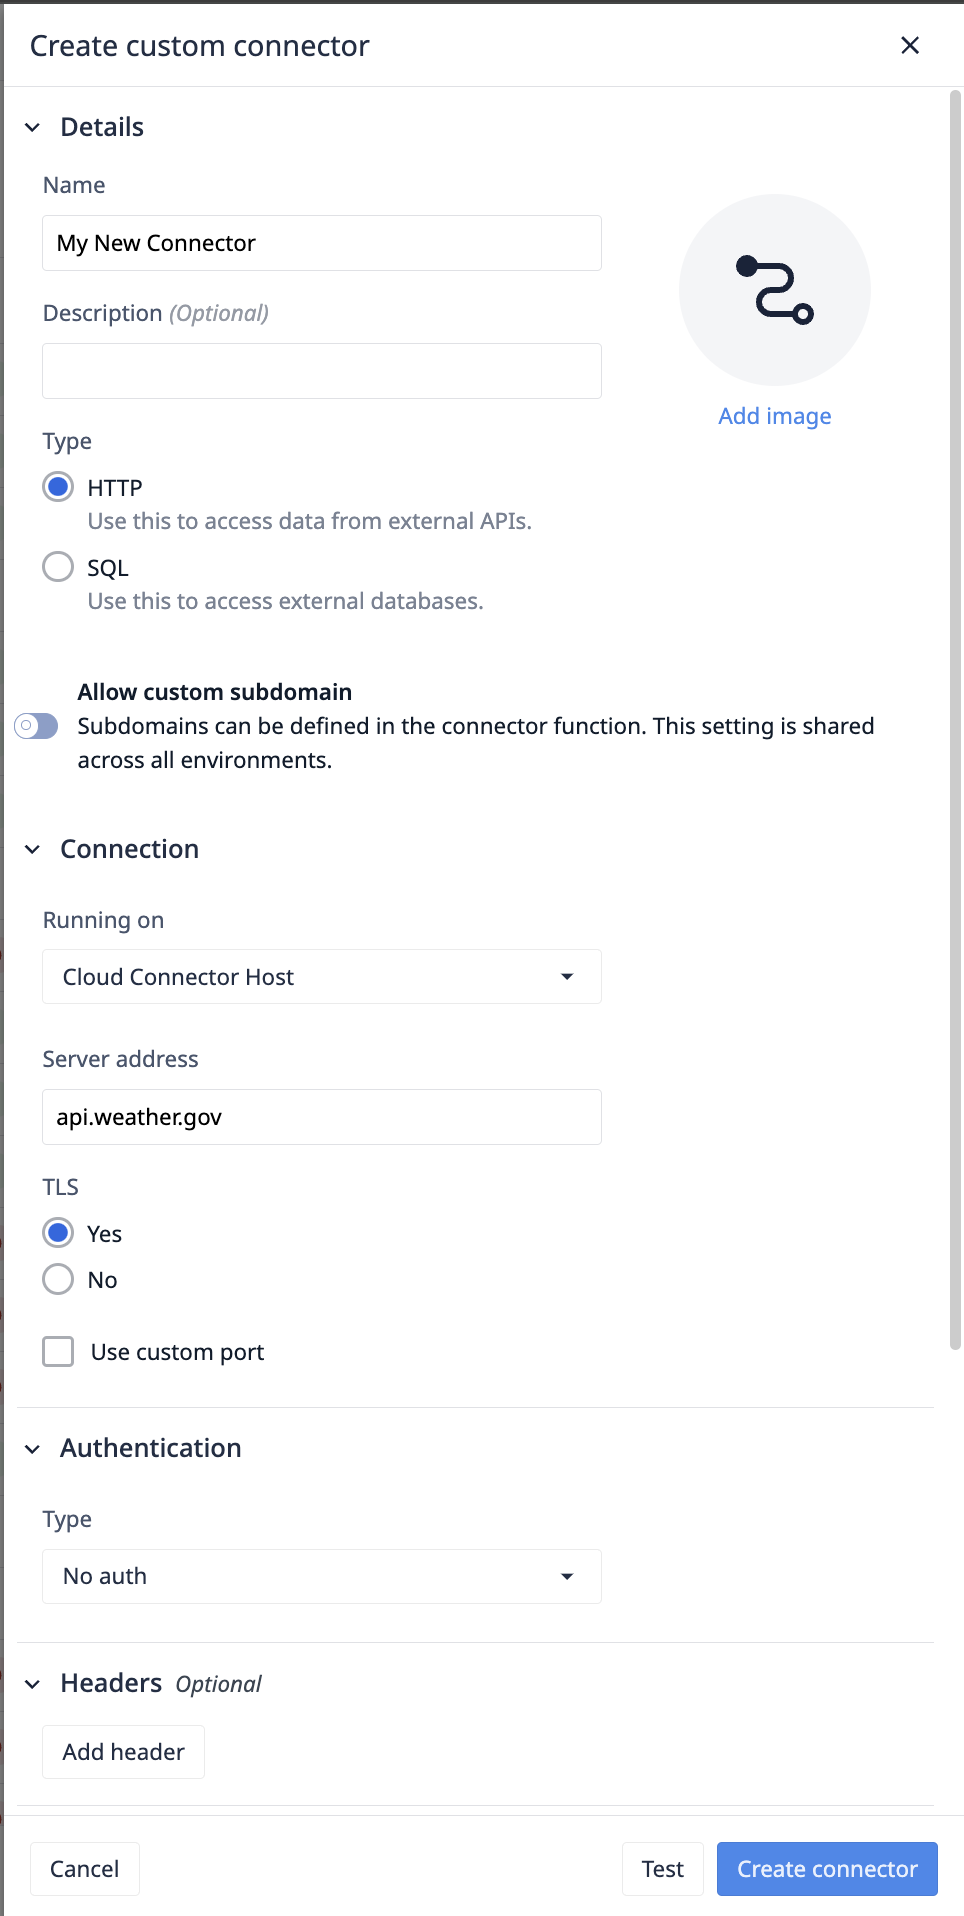
新しいコネクタの設定
基本情報
- コネクタの名前と説明を追加します。これらはいつでも編集可能です。
- コネクタのタイプを選択します。コネクタの作成後は変更できません。
- [オプション] 「カスタムサブドメインを有効にする」をオンにすると、各関数ごとに固有のサブドメインを設定でき、より複雑なサービスアーキテクチャとの統合が容易になります。
たとえば、サーバーアドレスがtulip.co の場合、機能 1 ではcommunity.tulip.coを、機能 2 ではsupport.tulip.co を使用することができます。
カスタムサブドメインを有効にする場合、コネクタのステータスを確認するために、デフォルトのサブドメインを指定する必要があります。
実行先:コネクタホスト
リクエストを実行するコネクタホストを選択してください。Tulipが提供するCloud Connectorホストは、Tulip Cloud経由でリクエストを実行します。アカウントに登録されているオンプレミスのコネクタホストも表示されます。
コネクタホストの詳細については、こちらをご覧ください。
Some connector hosts do not support certain features. These hosts will be disabled or hidden in the connector host dropdown.
HTTPコネクタの設定
HTTPコネクタ機能の設定方法については、こちらをご覧ください。
カスタムサブドメインを許可
この機能を有効にすると、関数レベルでサブドメインを追加できるようになります。有効にした場合、コネクタのオンライン状態を確認するために使用されるデフォルトのサブドメインを追加する必要があります。
**例:**サーバーがacme.co であり、sales.acme.co にクエリを送信する関数や、shipping.acme.co にアクセスする関数などが存在する場合。
サーバーアドレス
Tulip が接続するネットワークアドレス(ホスト名または IP アドレス)を指定します。
TLS
Transport Layer Security(TLS)は、コンピュータネットワーク上で安全な通信を提供するために設計された暗号プロトコルです。通信当事者間で送信されるデータを暗号化することで、データの機密性と完全性を確保します。TLSはSecure Sockets Layer(SSL)の後継であり、インターネット接続のセキュリティ確保に広く使用されています。
ポート
サーバーは、サーバープロバイダーから提供された特定のネットワークポートでリクエストを待機します。HTTPSサービスではポート443が、HTTPサービスではポート80が最も一般的です。
認証
For the OAuth Client Credential flow, Cloud Connector Host or On Prem Connector Host of version LTS13 or newer must be used.
- 認証なし- 認証は不要、または x-auth-token などの他のリクエストヘッダー内で認証が行われます。
- Basic Auth- ユーザー名とパスワードを使用する基本認証。
- OAuth 2.0(ベアラートークン)- ベアラートークンは、主に使用されるアクセストークンのタイプです。これらは不透明な文字列で構成されており、それを使用するクライアントにとって意味を持つことを意図したものではありません。
- OAuth 2.0(ユーザー認証情報)- 通常、ユーザーに代わって限定されたリソースへのアクセスを必要とするクライアント(例:ユーザーの連絡先やカレンダーイベントへのアクセスを必要とするモバイルアプリ)で使用されます。ユーザーは明示的に許可を与える必要があります。
- OAuth 2.0(クライアント認証情報)- クライアント認証情報は、Tulip がクライアントの認証情報(クライアント ID およびクライアントシークレット)を使用して認証サーバーで認証を行い、アクセストークンを取得するために使用するグラントタイプです。通常、ユーザーに代わってではなく、クライアント自身に代わってリソースにアクセスするために使用されます。
- OAuth 2.0(サービスアカウント)- より広範なリソースや管理機能へのアクセスを必要とするクライアントに使用されます。このロールは、アカウント設定の管理、リソースの作成や削除、管理タスクの実行など、ユーザーのアカウントやリソースに対する広範なアクセス権を付与します。
- OAuth 1.0- 主に Web ワークフローを扱う、OAuth の旧バージョンです。
OAuthの詳細については、こちらをご覧ください。
ヘッダー(オプション)
ヘッダーは、データの発信元認証、データの整合性、およびリプレイ保護を提供します。これらのヘッダーは、コネクタ上のすべてのコネクタ関数に追加されます。
認証局の拡張
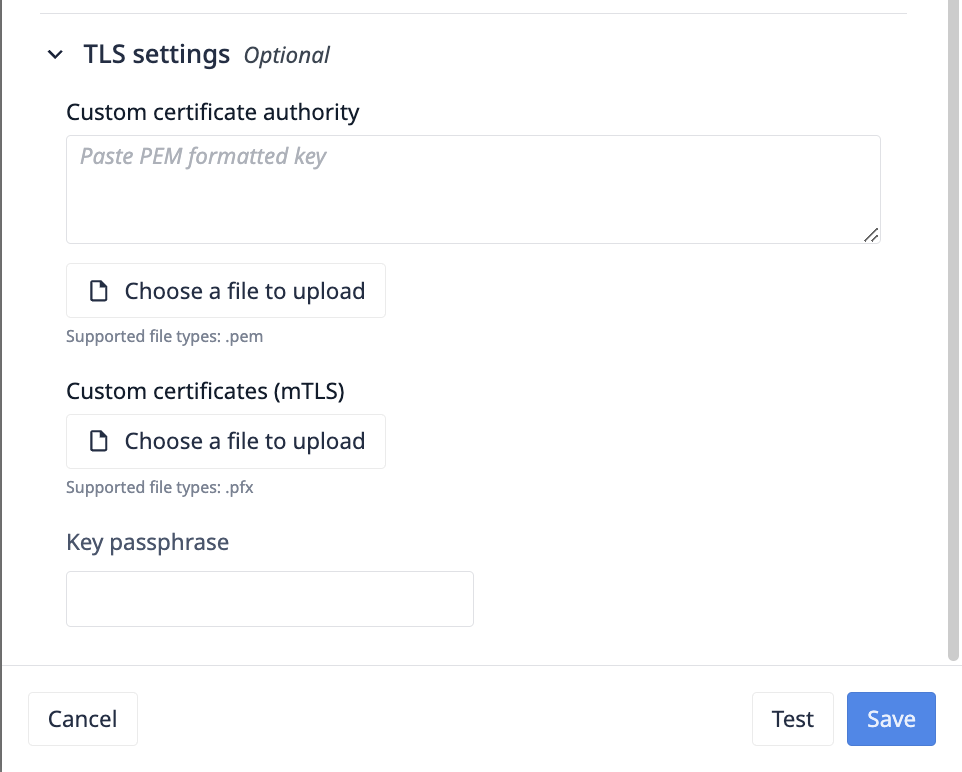
.pem形式のファイルをアップロードすることで、デフォルトのNode.js TLS認証局を拡張できます。このフィールドは、Node.js TLSライブラリの caフィールドを更新します。
「オプションで、信頼されたCA証明書を上書きできます。デフォルトでは、Mozillaが管理する既知のCAが信頼されます。このオプションを使用してCAを明示的に指定すると、MozillaのCAは完全に置き換えられます。 値は文字列、Buffer、または文字列および/またはBufferの配列にできます。任意の文字列またはBufferには、連結された複数のPEM形式のCAを含めることができます。 接続の認証が行われるためには、相手側の証明書がサーバーが信頼するCAまでチェーン可能でなければなりません。よく知られたCAまでチェーンできない証明書を使用する場合、その証明書のCAを信頼対象として明示的に指定する必要があります。そうしないと、接続の認証に失敗します。 相手側が、デフォルトの CA のいずれとも一致しない、またはチェーンできない証明書を使用している場合は、ca オプションを使用して、相手側の証明書と一致するか、チェーンできる CA 証明書を指定してください。 自己署名証明書の場合、その証明書自体がCAとなるため、提供する必要があります。PEMエンコードされた証明書の場合、サポートされているタイプは「TRUSTED CERTIFICATE」、「X509 CERTIFICATE」、および「CERTIFICATE」です。tls.rootCertificatesも参照してください。」
有効な CA の例は、次のような形式になります:
-----BEGIN CERTIFICATE-----MIIDXTCCAkWgAwIBAgIJALaEfh0WW6ZcMA0GCSqGSIb3DQEBCwUAMEUxCzAJBgNVBAYTAlVTMRYwFAYDVQQIDA1TYW4gRnJhbmNpc2NvMRIwEAYDVQQHDAlTYW4gSm9zZTEPMA0GA1UECgwGQ29tcGFueTAeFw0xNzA1MjUyMDE2NDRaFw0xNzA2MjQyMDE2NDRaMEUxCzAJBgNVBAYTAlVTMRYwFAYDVQQIDA1TYW4gRnJhbmNpc2NvMRIwEAYDVQQHDAlTYW4gSm9zZTEPMA0GA1UECgwGQ29tcGFueTCCASIwDQYJKoZIhvcNAQEBBQADggEPADCCAQoCggEBAK9b+GVsTsmP7z9T2sh79uI/57pI1DBYNyOlwC0lfn8SebVKRg0qAsaF3V4rQ/RPZFGkTb2G7IKnWQZ6VB8AFLF6A9xuGe7vSG9ZcJ1AKM2uOwYXzWQNWRFiW1XPOEIOXB+N7kMFTF6ZzE6RkV68hVqVn7Kx4s0RYAKM4ESJIMyF64IHo5Rf6k3UtrOzy6M3LXM3axgUPHkHZh6/Pi3hecaF7w0qDhlS8UJLA4Gn1I6nrFt1URVd7aSIEiOQhs7wAGDzCjNYMEQK9ih0GLd9ybCm0flYo5fJqfOhWiCFm2z3SuGH9MSnVdrzxY6x23J/gE3spPvBopF6bRjQl0qiw1ZAgMBAAGjUDBOMB0GA1UdDgQWBBRZtdl2jSWpITThx8JZL4Jx0zCBdTAfBgNVHSMEGDAWgBRZtdl2jSWpITThx8JZL4Jx0zCBdTAMBgNVHRMEBTADAQH/MA0GCSqGSIb3DQEBCwUAA4IBAQARzA8ydRMOfbU0QLOEp9V4B6nO8XBpe9uvtYwQjmb5ZX1bR2/P71bzeJwHK6v4RZl6V5fwGzFdsMFI8JAlLJChM1BpsU7a5R+U/X6XJpCzjErhZ68Z3G+TQ4Bk9LhRlQTH5ld9lR8aWpVPvPIqMtkJhbvWn9P4ysc8q3WYfILy9m9J8Hz3i3AaAEjS5WWm4BjKUMvOFOxaxHHh+ZjNTVrpePyPDrWBkMKn9CF1lwVItJf2JdSYvX1kH5P/M5bsKdwZ95O6d5xUl5Q09gxz/P0j4/QU+fTYhh8RUjKo4vvear9kKxQ2b/8IoQ6A54WHeFzG+h
SQLコネクタの設定
| フィールド | 説明 |
|---|---|
| サーバーアドレス | データベースサーバーの IP アドレスまたはホスト名。データベースがホストされ、アクセスできる場所です。 |
| ポート | データベースサーバーがリスニングしているポート番号です。一般的なポート番号には、MySQL の 3306、PostgreSQL の 5432、SQL Server の 1433 などがあります。 |
| SSL | データベースサーバーへの接続を暗号化するためにSSL(Secure Sockets Layer)を使用するかどうかを指定します。通常、SSLモードや証明書に関する設定が含まれます。 |
| データベース | 接続先のサーバー上にある特定のデータベースの名前です。ここにデータが格納されています。 |
| ユーザー名 | データベースへの認証およびアクセスに必要なユーザー名です。このユーザーには、データベース上で操作を実行するために必要な権限が与えられている必要があります。 |
| パスワード | ユーザー名に関連付けられたパスワードで、データベースへのユーザー認証に使用されます。これにより、安全なアクセス制御が確保されます。 |
MQTTコネクタの設定
MQTTコネクタの作成方法については、こちらをご覧ください。