カスタムユーザーロール機能により、75以上の権限を自由に組み合わせて、企業のニーズに最適なユーザーロールを作成できます。
この機能を利用できるユーザー
Enterpriseプランをご利用のユーザー。
Tulipには、割り当て可能な既存のユーザーロールが用意されています。カスタムユーザーロールでは、プラットフォームのさまざまな部分の権限を組み合わせて、よりきめ細かなアクセス権限を割り当てることができます。独自のロールを作成することで、シンプルかつ柔軟な堅牢なアクセス制御ポリシーを実現できます。
概要
カスタムユーザーロールの作成・編集は、アカウント所有者のみが可能です。
以下の領域において、特定の権限を設定してユーザーロールをカスタマイズできます:
- アカウント
- アナリティクス
- エージェント
- アプリ
- Automation
- コネクタ
- 関数
- マシン
- プレーヤー
- 現場
- テーブル
- ビジョン
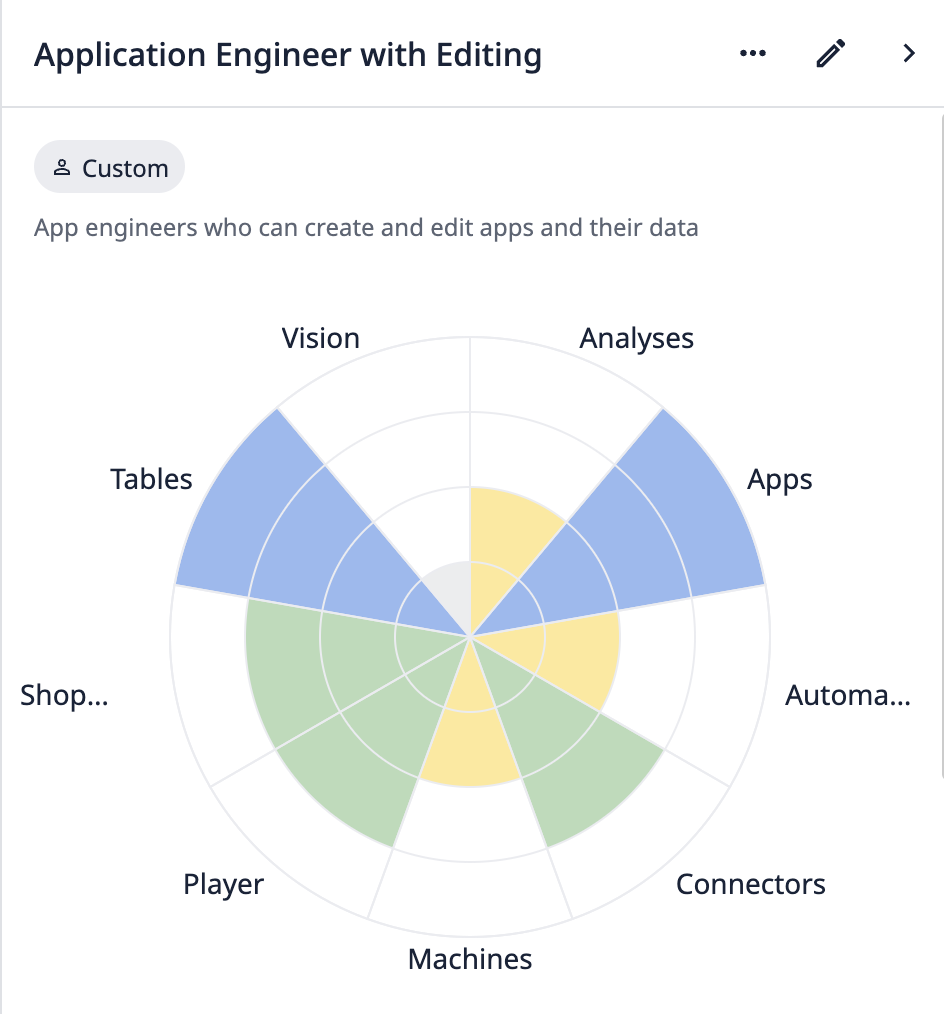 {height="500" width=""}カスタムユーザーロールの例
To toggle individual permissions related to workspace settings (e.g., approvals, service accounts, timezone settings, etc.), go to the Workspaces section in the Account category and select "Limited Access".
インポート権限
:::(警告) (インポート権限)
アセット(アプリ、オートメーション、関数など)をインポートする際、依存関係がまだ存在しない場合は、依存関係が作成される場合があります。アセットとその依存関係をインポートするには、インポート権限のみが必要です。この動作は、Tulip Library からダウンロードしたアセットにも適用されます。
例えば、インポートを通じて、テーブル作成権限を持たないユーザーでも、ターゲットインスタンスに新しいテーブルを追加できてしまう可能性があります。
インポート権限は、ユーザーにアセットを作成するための広範なアクセス権を付与するものであり、これらの作成権限が必要なユーザーにのみ付与すべきです。
:::
ワークスペースに関する考慮事項
作成したカスタムロールは、すべてのWorkspace でグローバルに利用可能です。ただし、割り当てられたロールはそのワークスペースにのみ適用されます。各ワークスペースごとに、ユーザーにロールを割り当てる必要があります。
異なるワークスペースで、ユーザーごとに異なる権限を設定している場合があります。エッジデバイスなどのグローバルなワークスペース資産については、ユーザーには最も高いアクセス権限が適用されます。つまり、あるワークスペースではアクセス権限が制限されている一方で、別のワークスペースでは完全なアクセス権限を持っているユーザーの場合、両方のワークスペースで使用されている資産に対しては完全なアクセス権限を持つことになります。
カスタムユーザーロールの使用
カスタムユーザーロールを表示するには、インスタンスの「アカウント設定」ページにある「ユーザー」ページに移動します。「ロール」をクリックします。
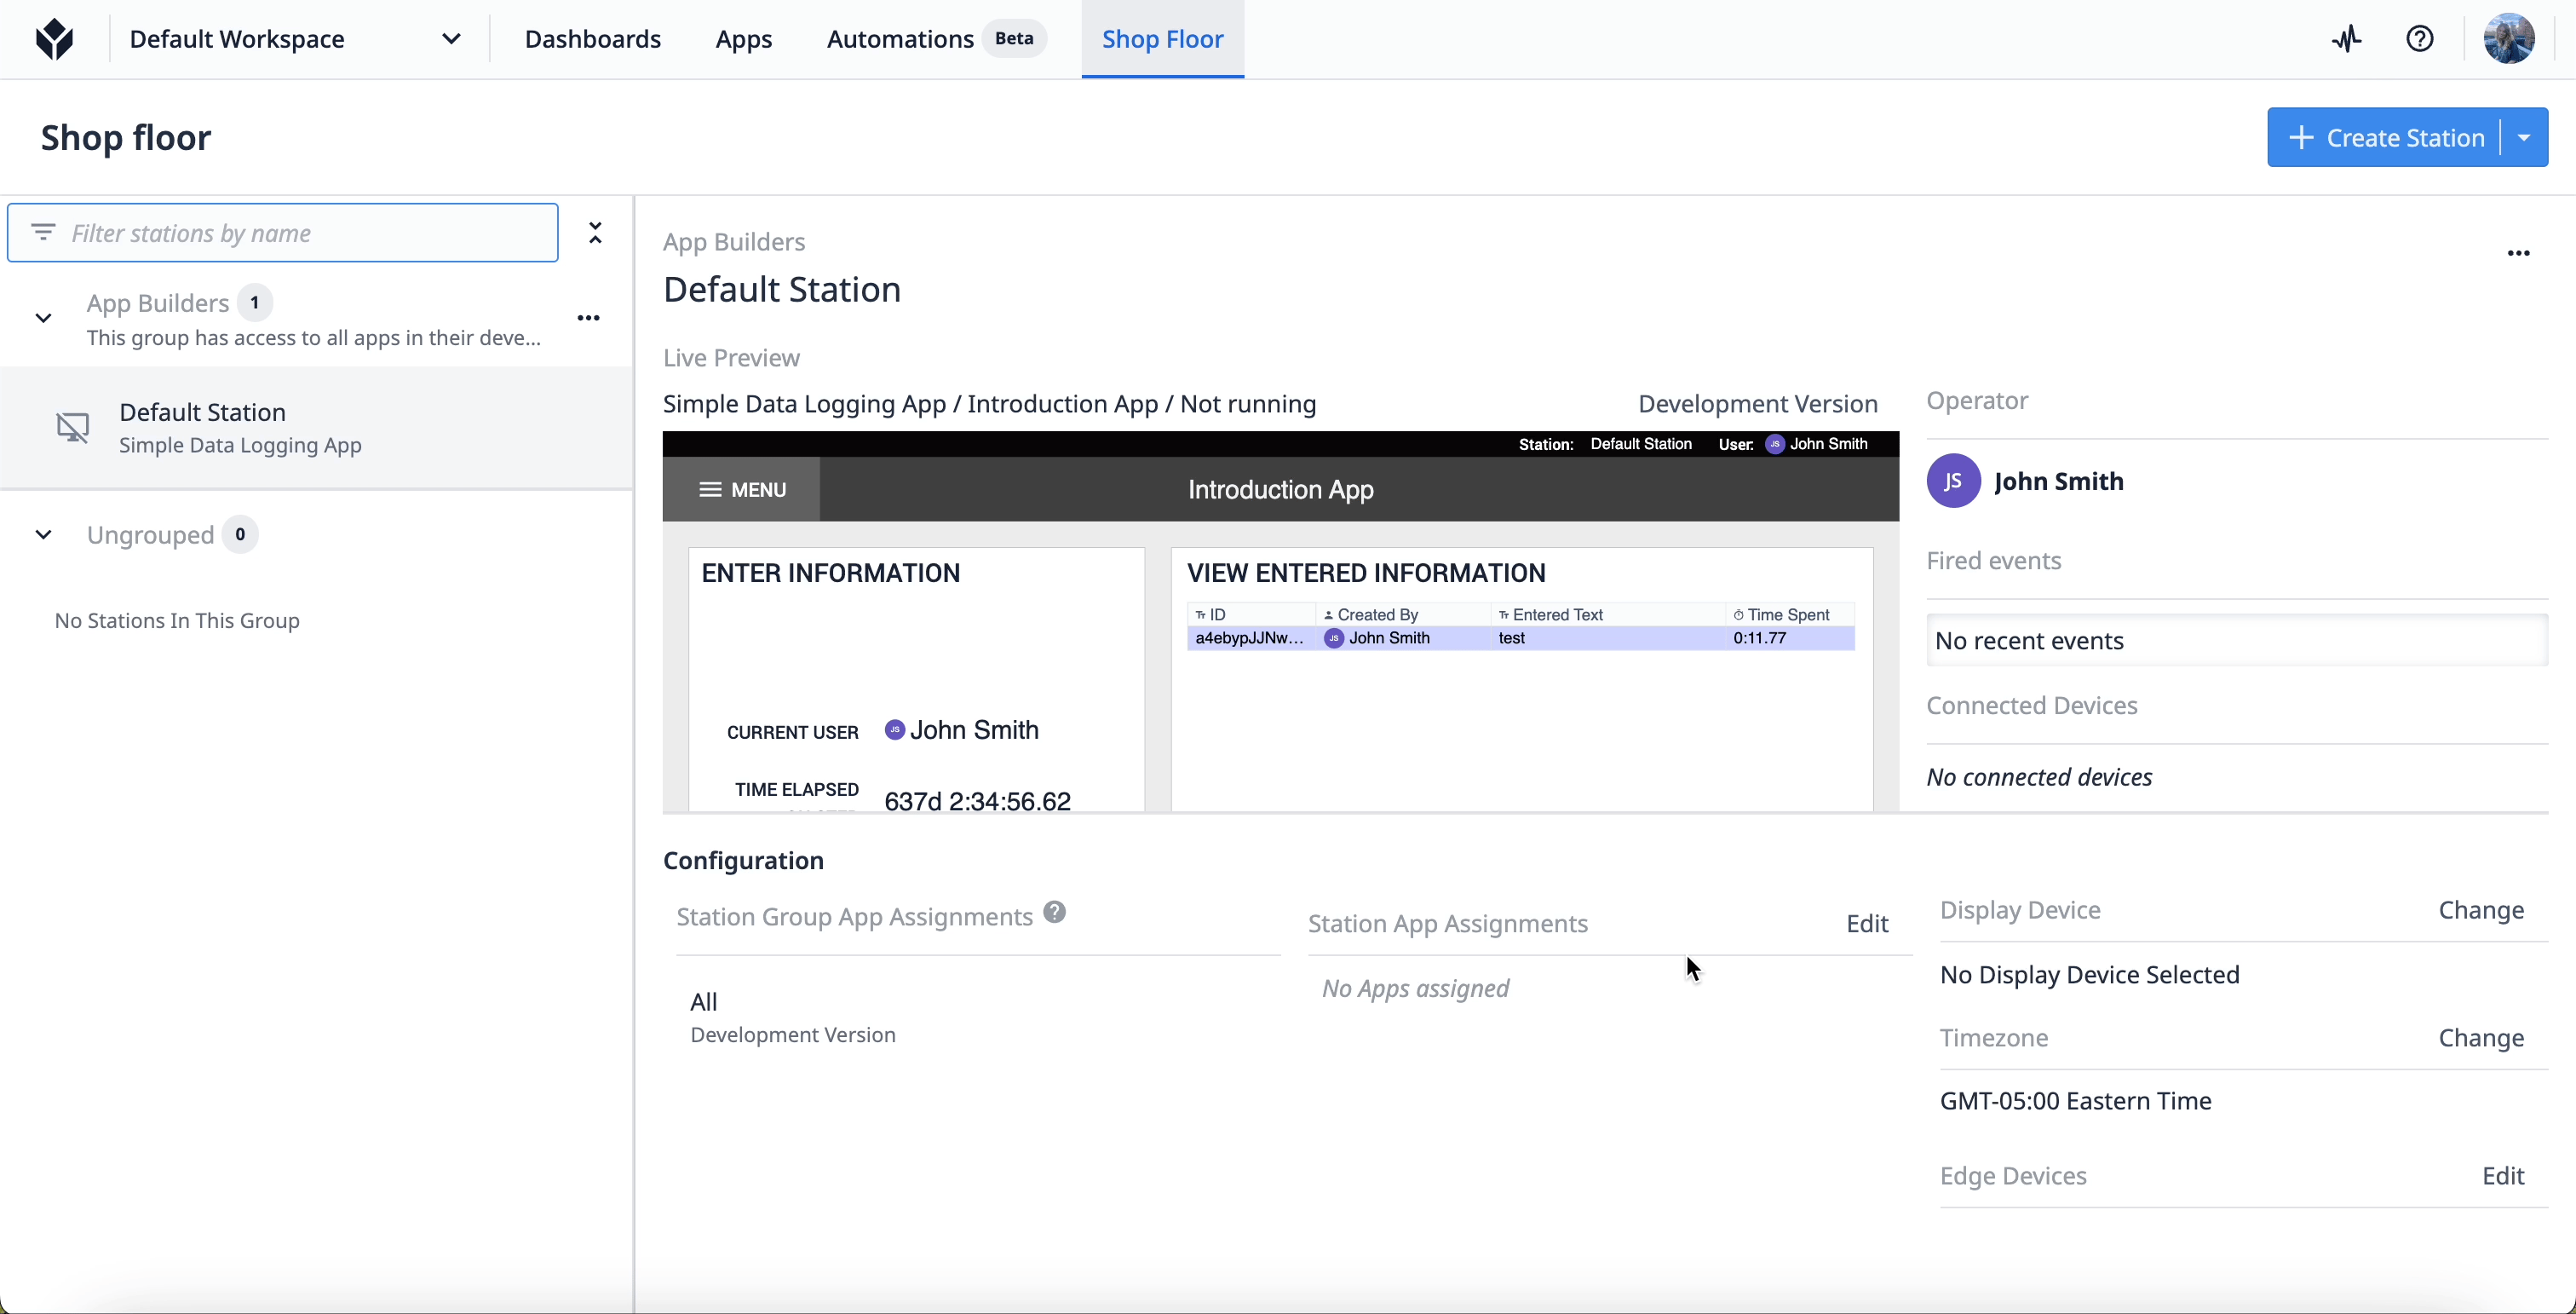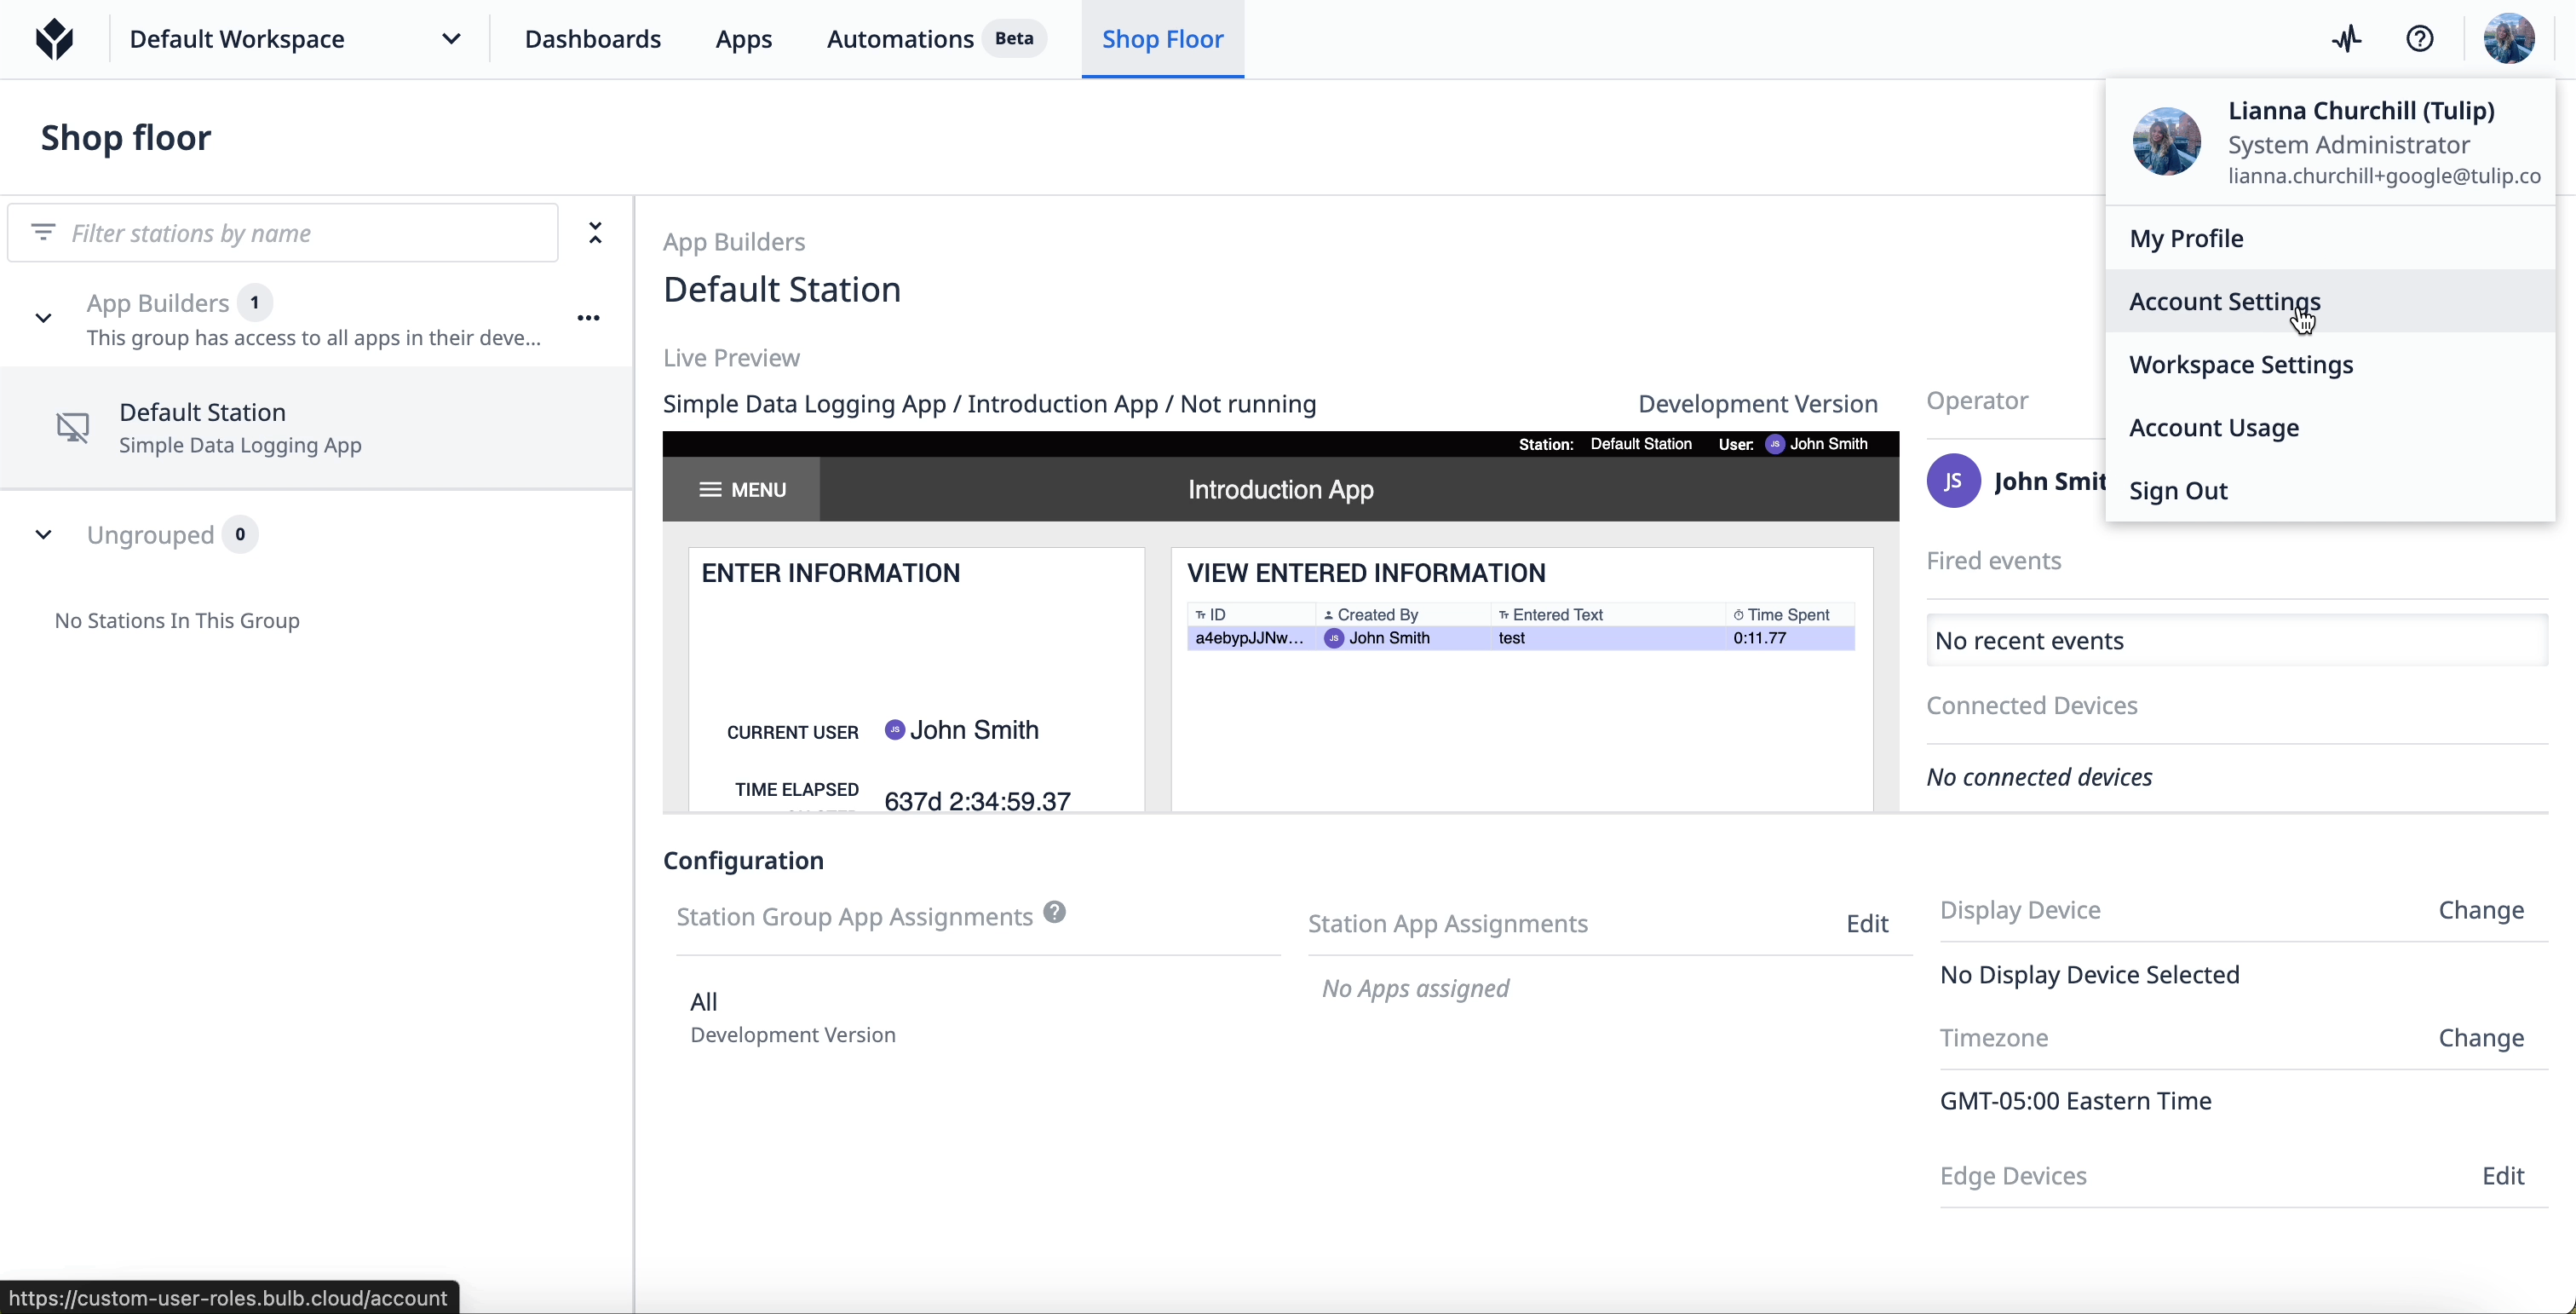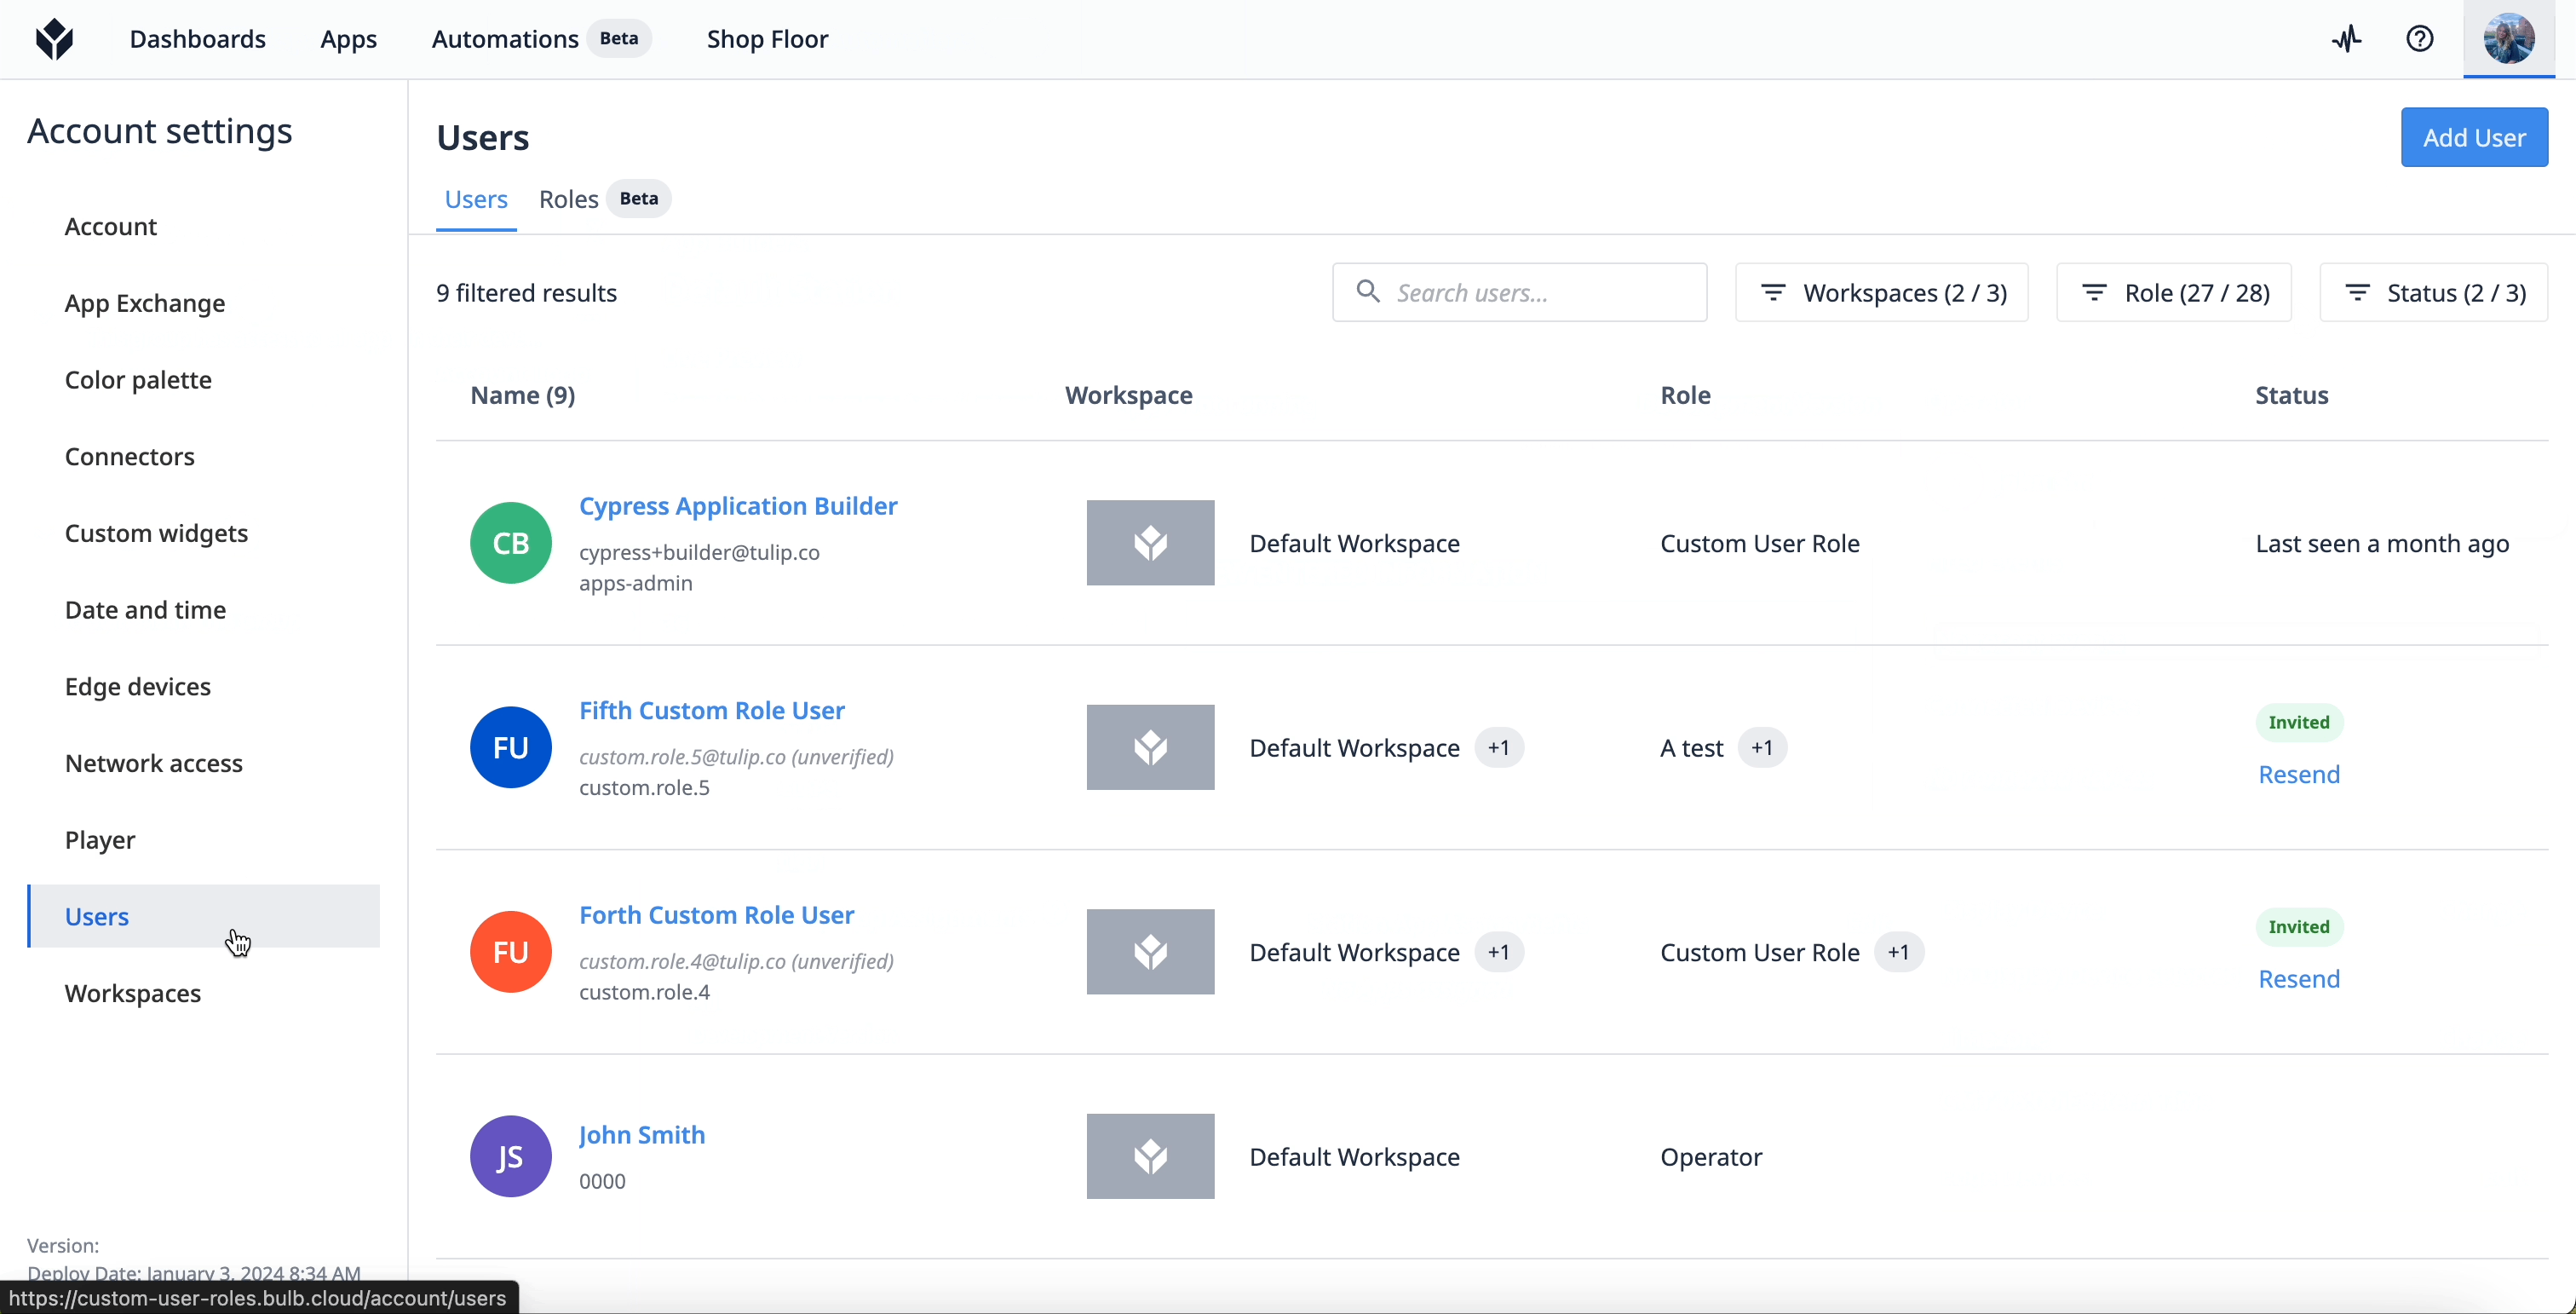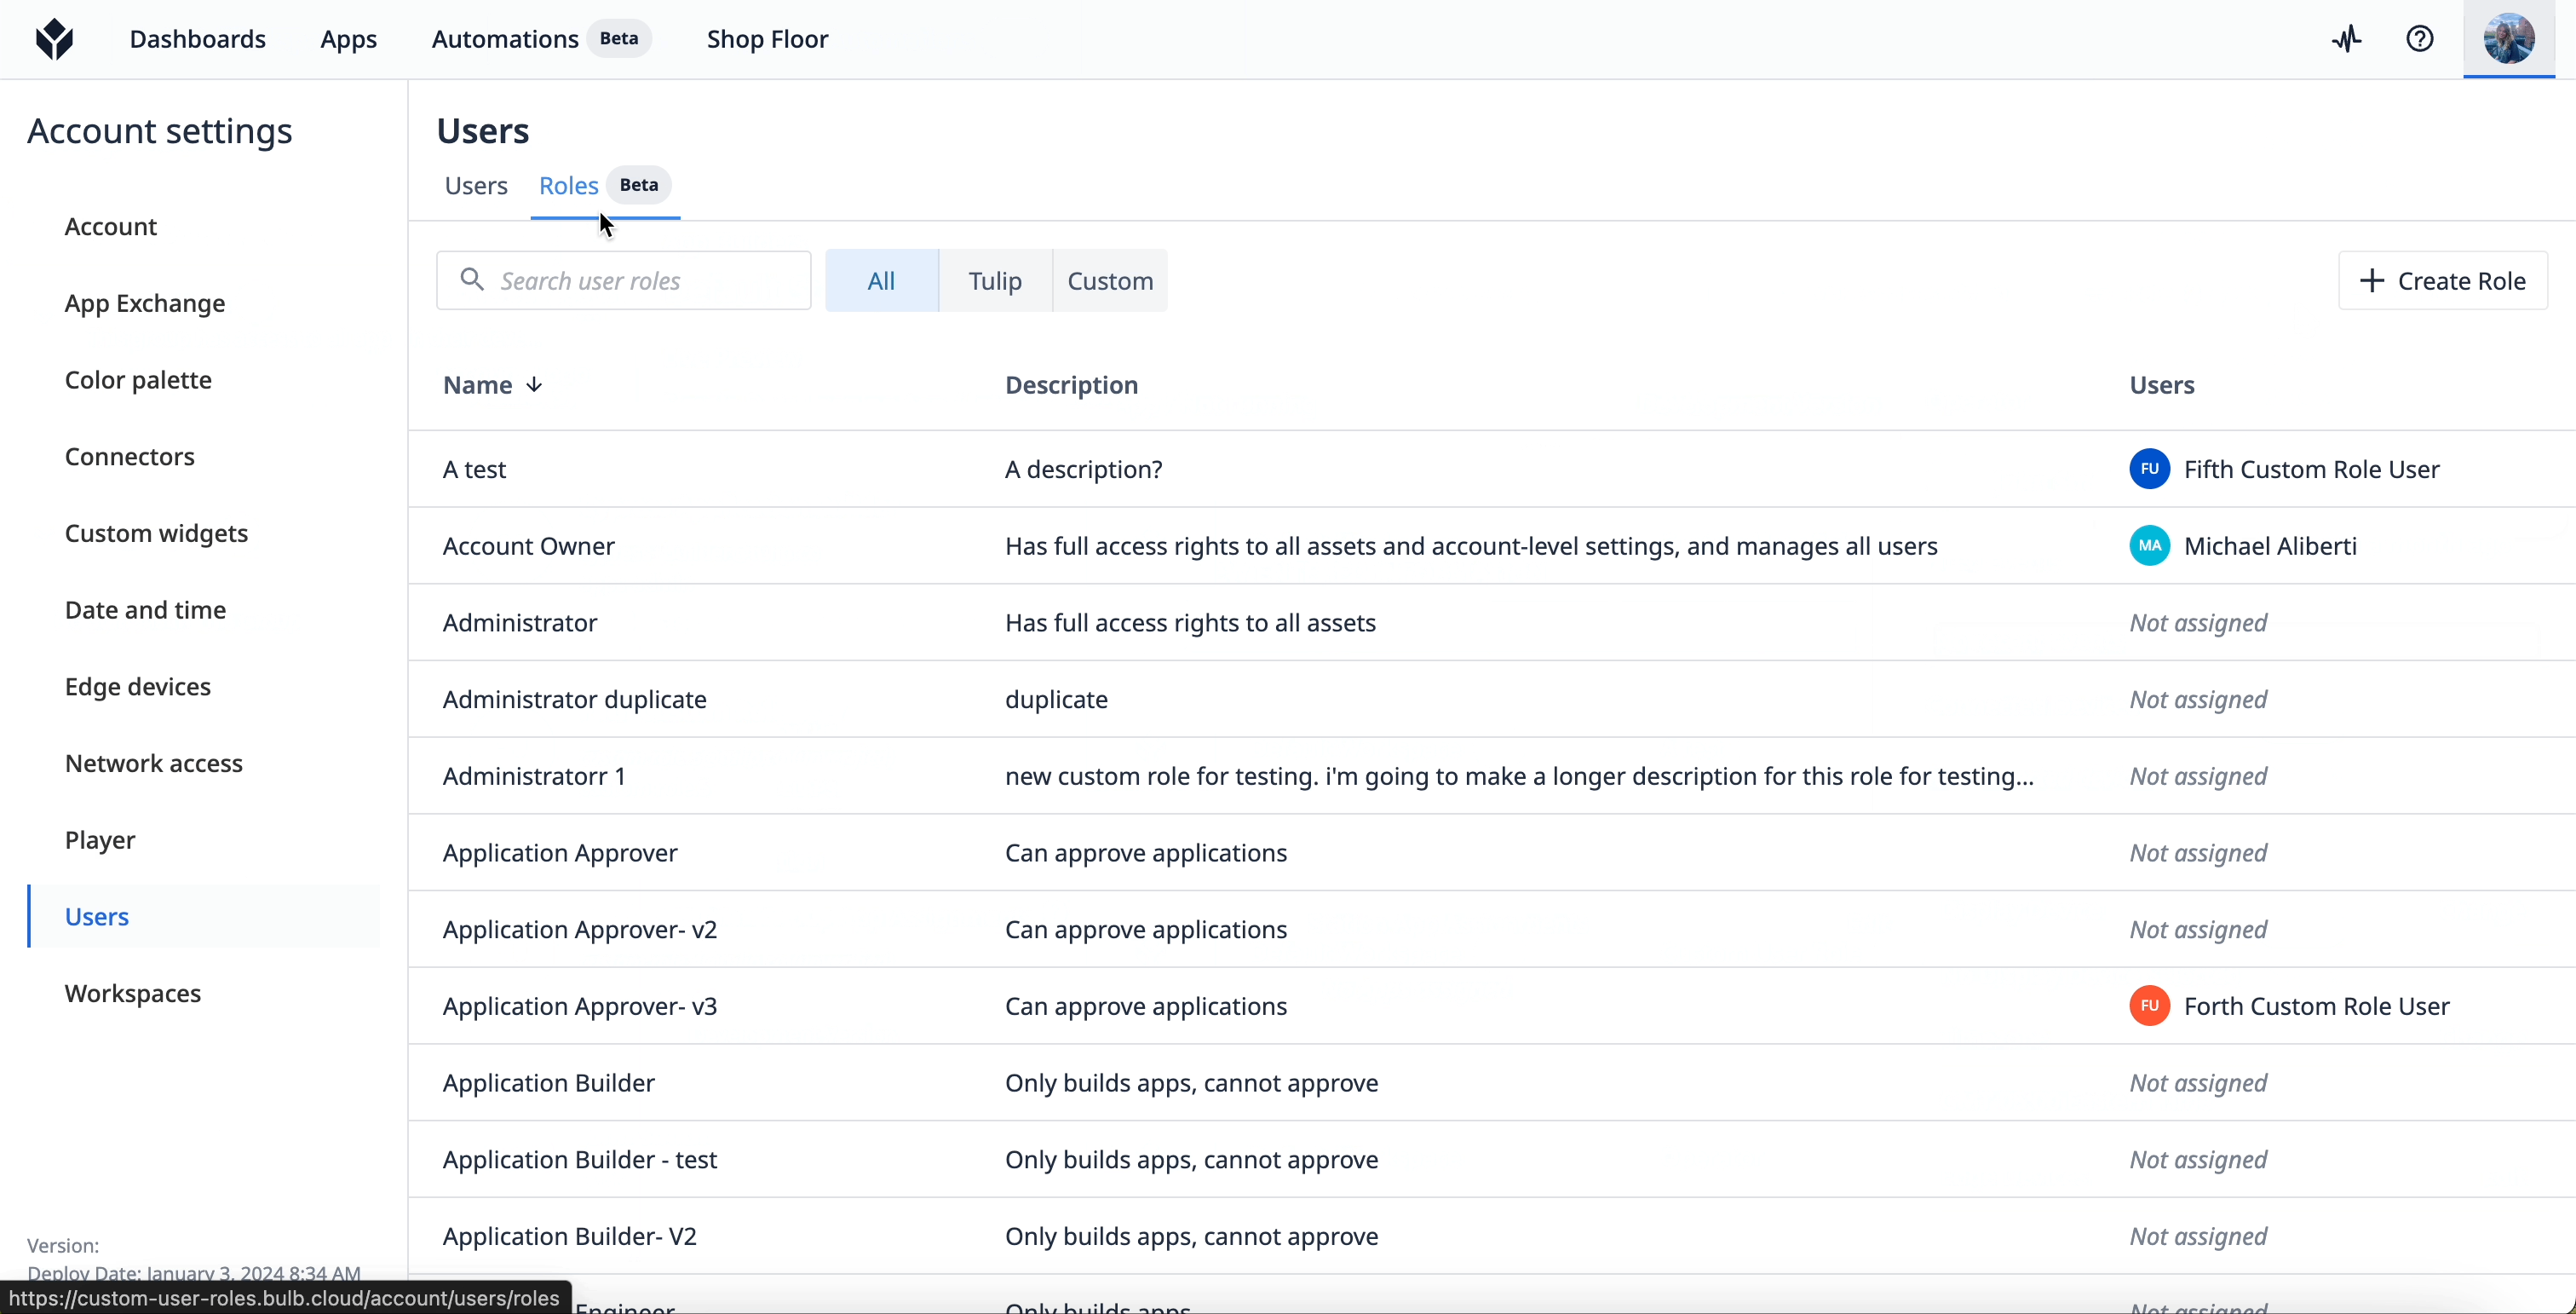
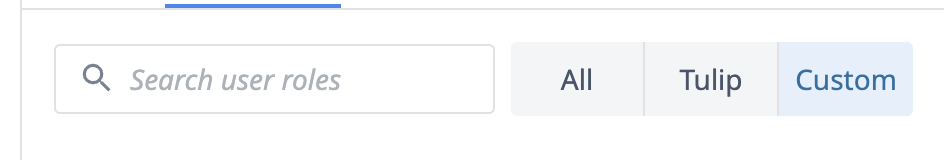
リスト上部の検索バーやフィルターボタンを使用して、ロールを表示・検索できます:
- 「Tulip」を選択すると、インスタンスにすでに存在する利用可能なロールが表示されます。
- 「カスタム」を選択すると、ご自身が作成したカスタムロールが表示されます。
作成
- 「+ ロールの作成」をクリックします。
- 既存のロールを複製して変更するか、新しいロールを最初から作成するかを選択します。
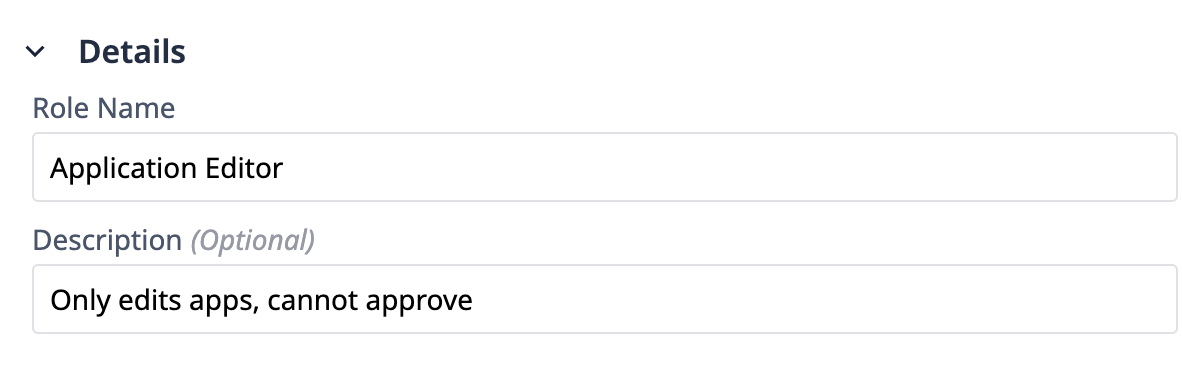
- 「**ロール名」**と「説明」の各フィールドに入力します。ロール名は一意で、識別可能なものにしてください。
- ドロップダウンメニューから、Tulipの各エリアに対するアクセスレベルを選択してください。
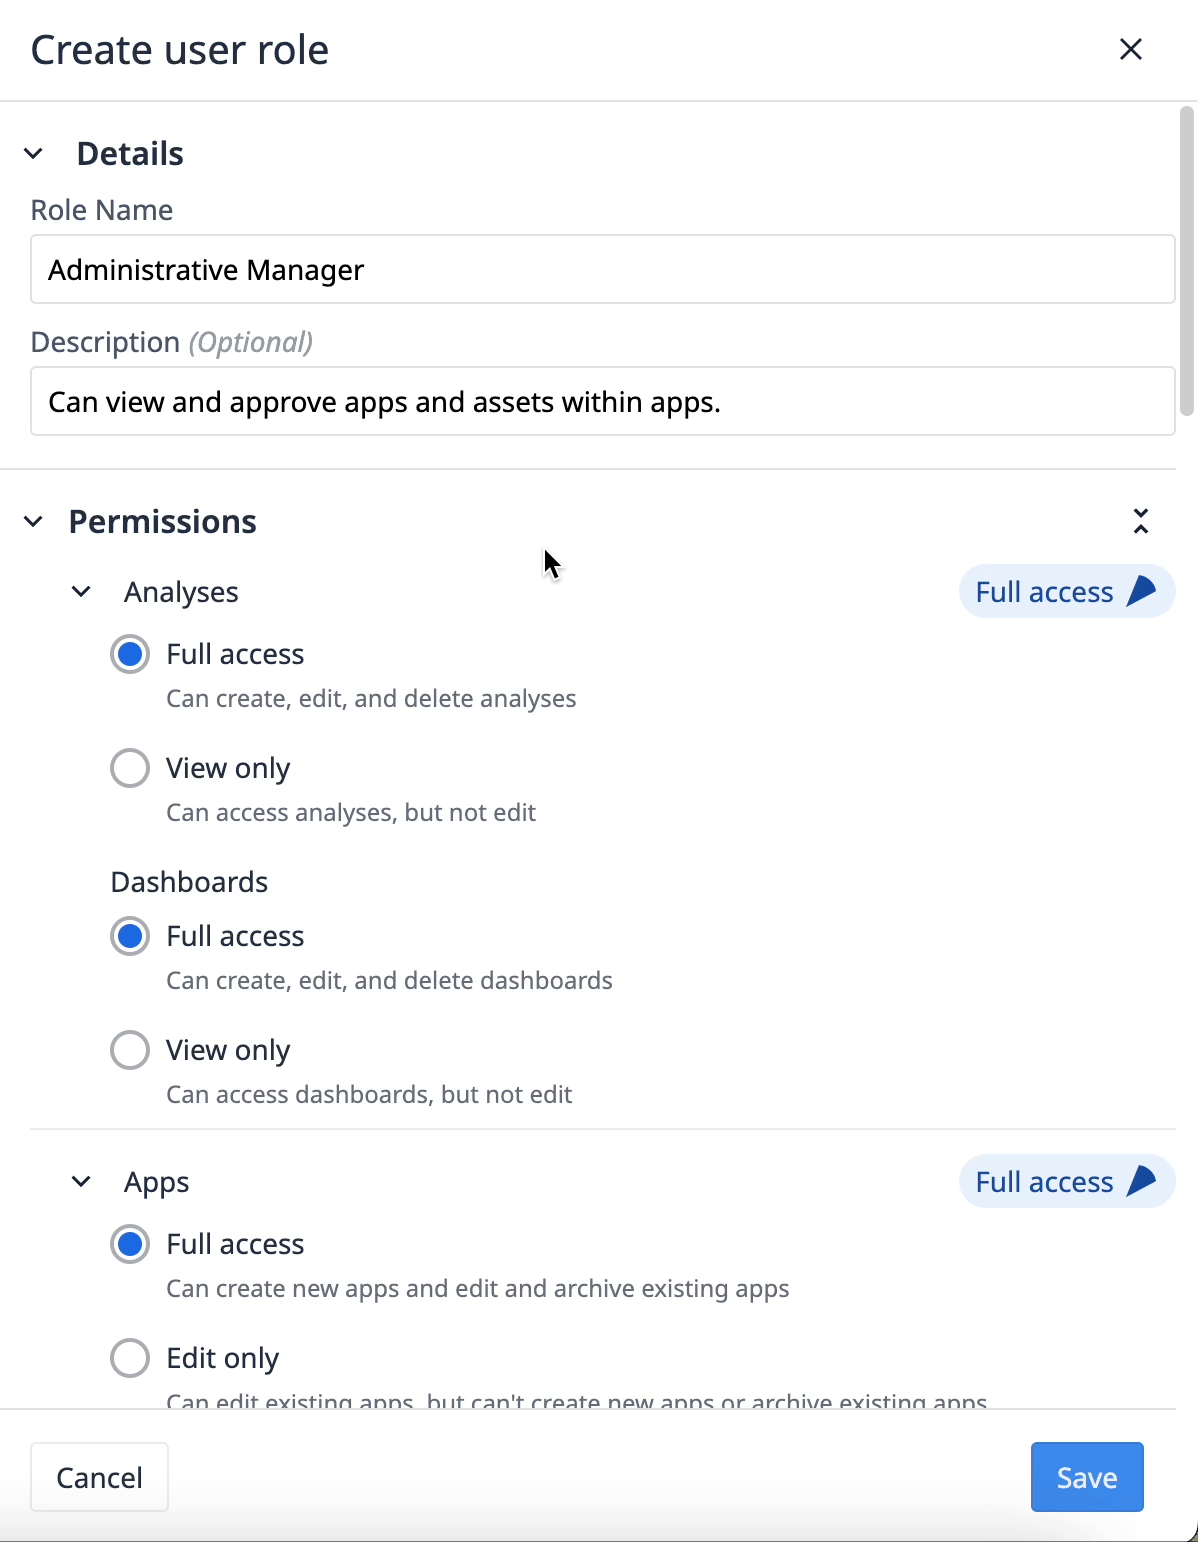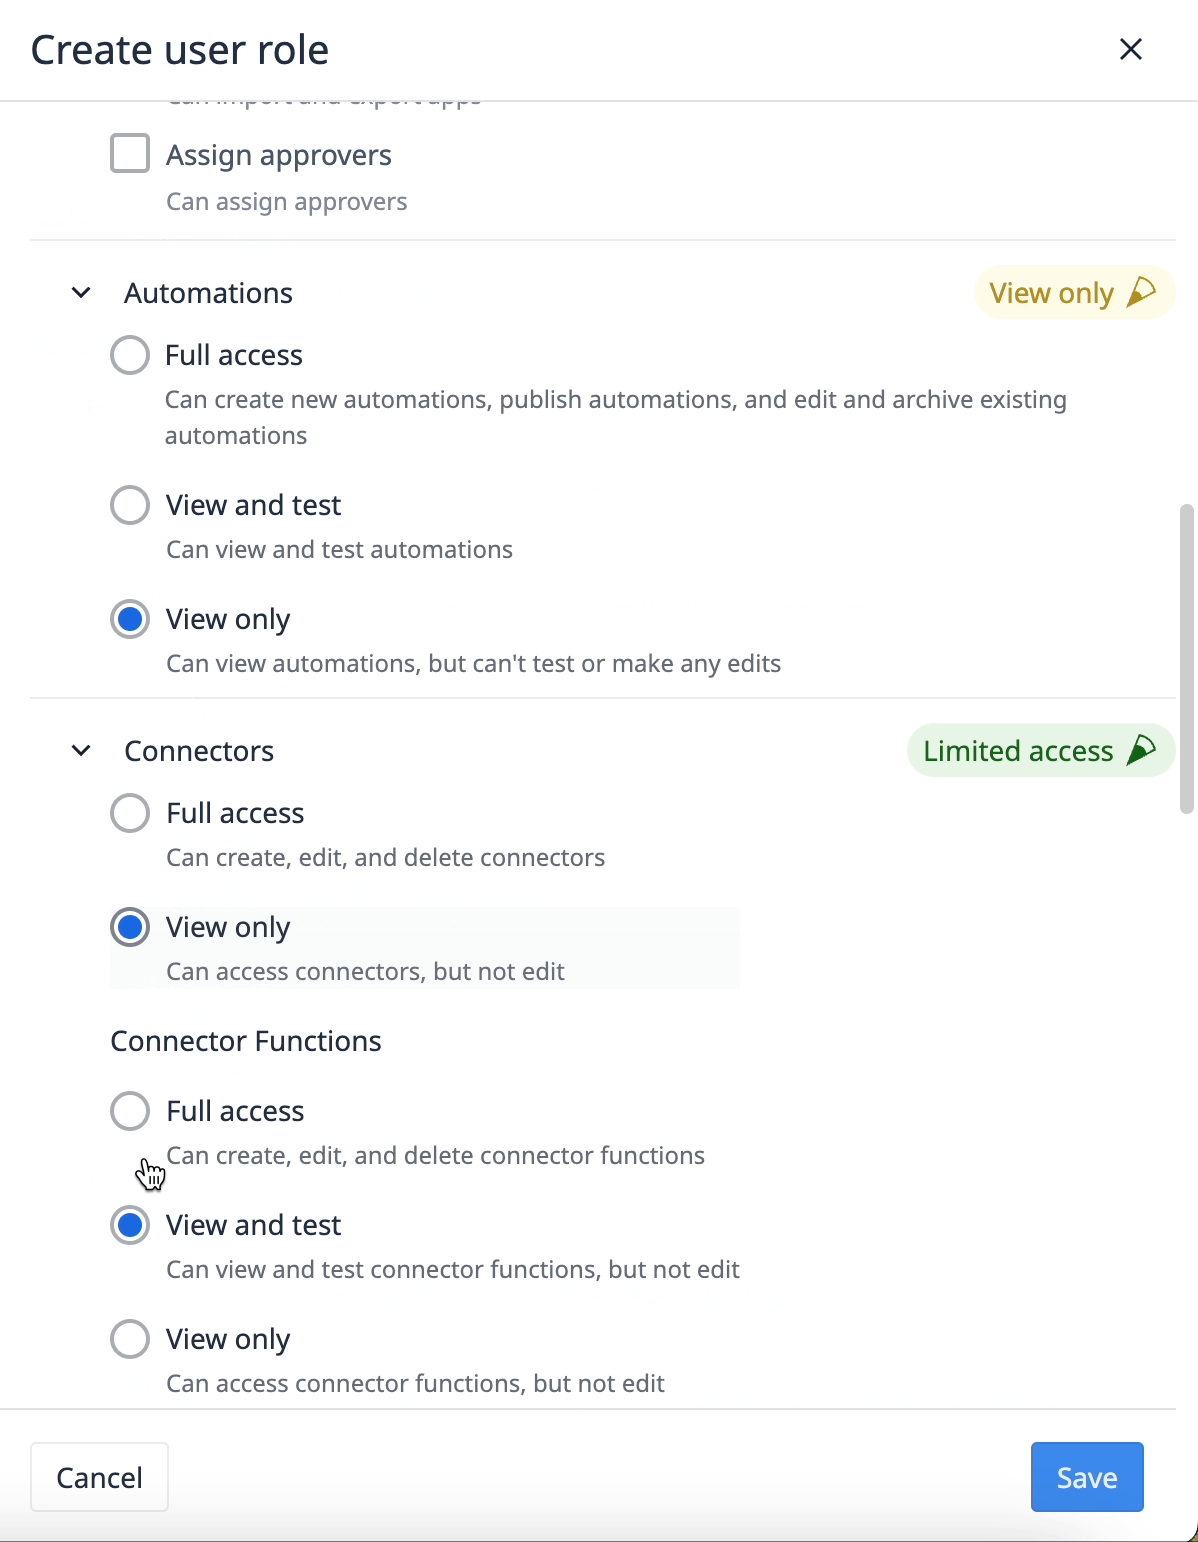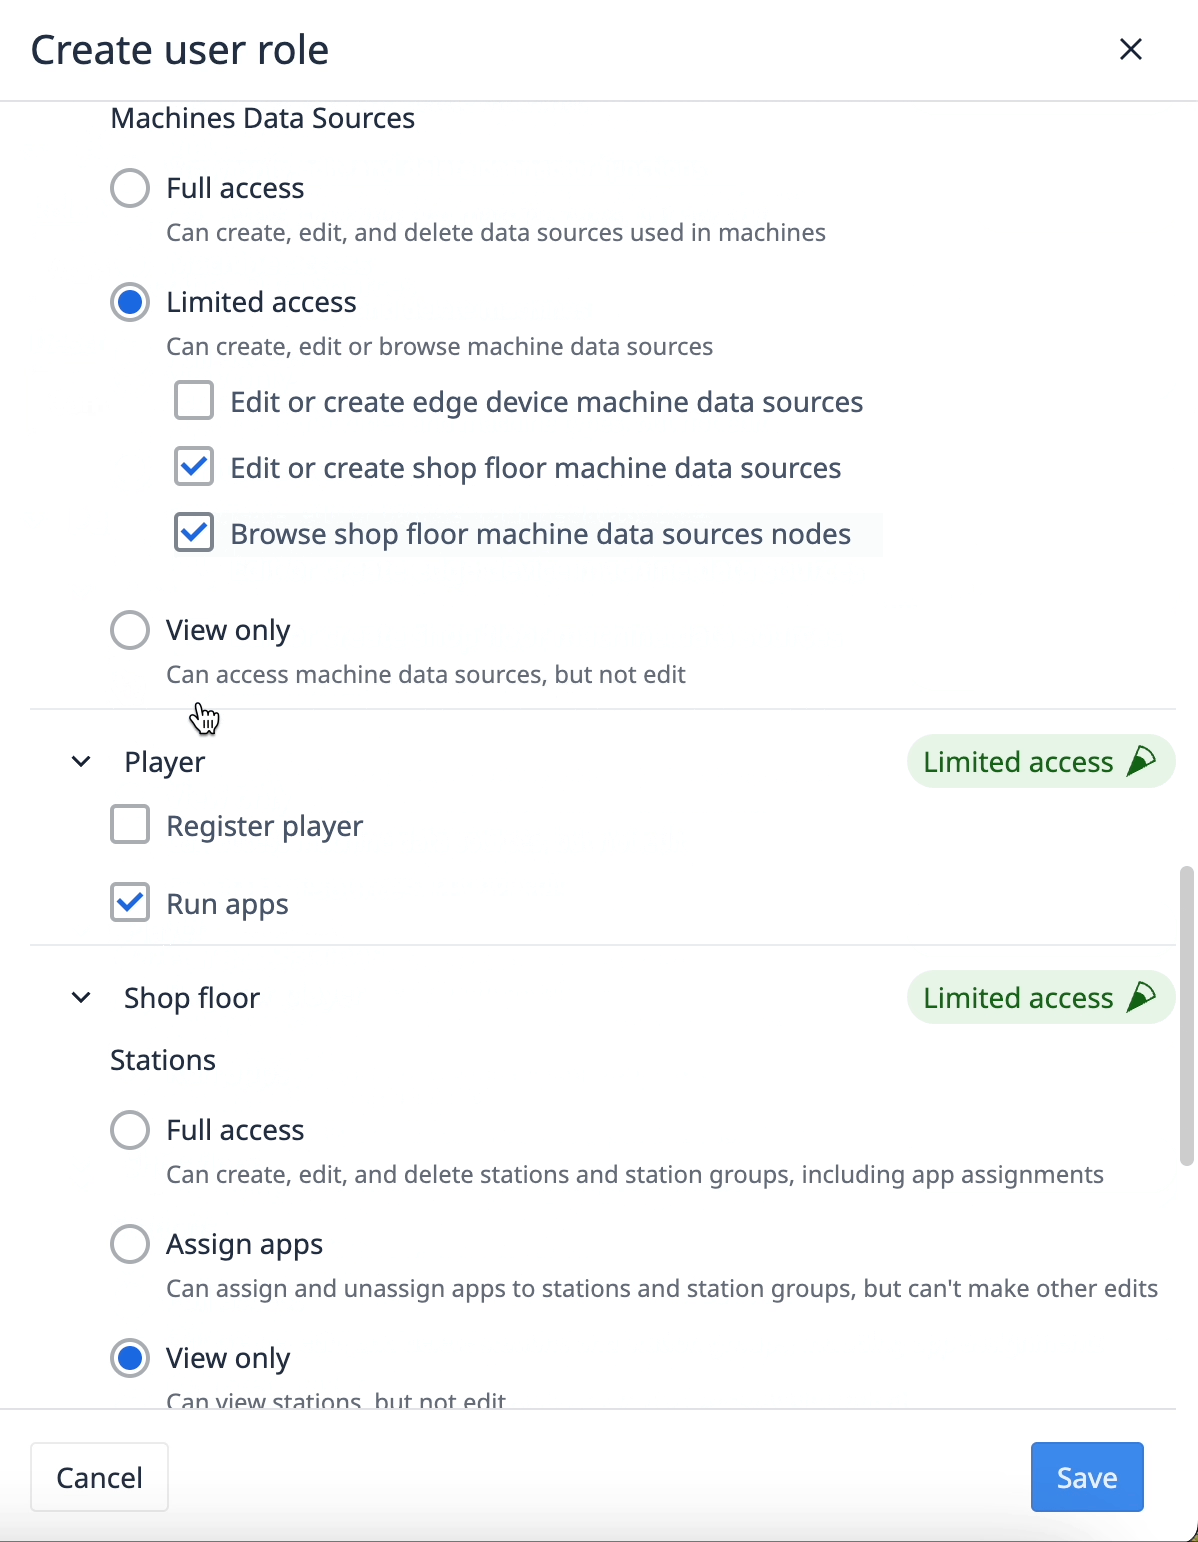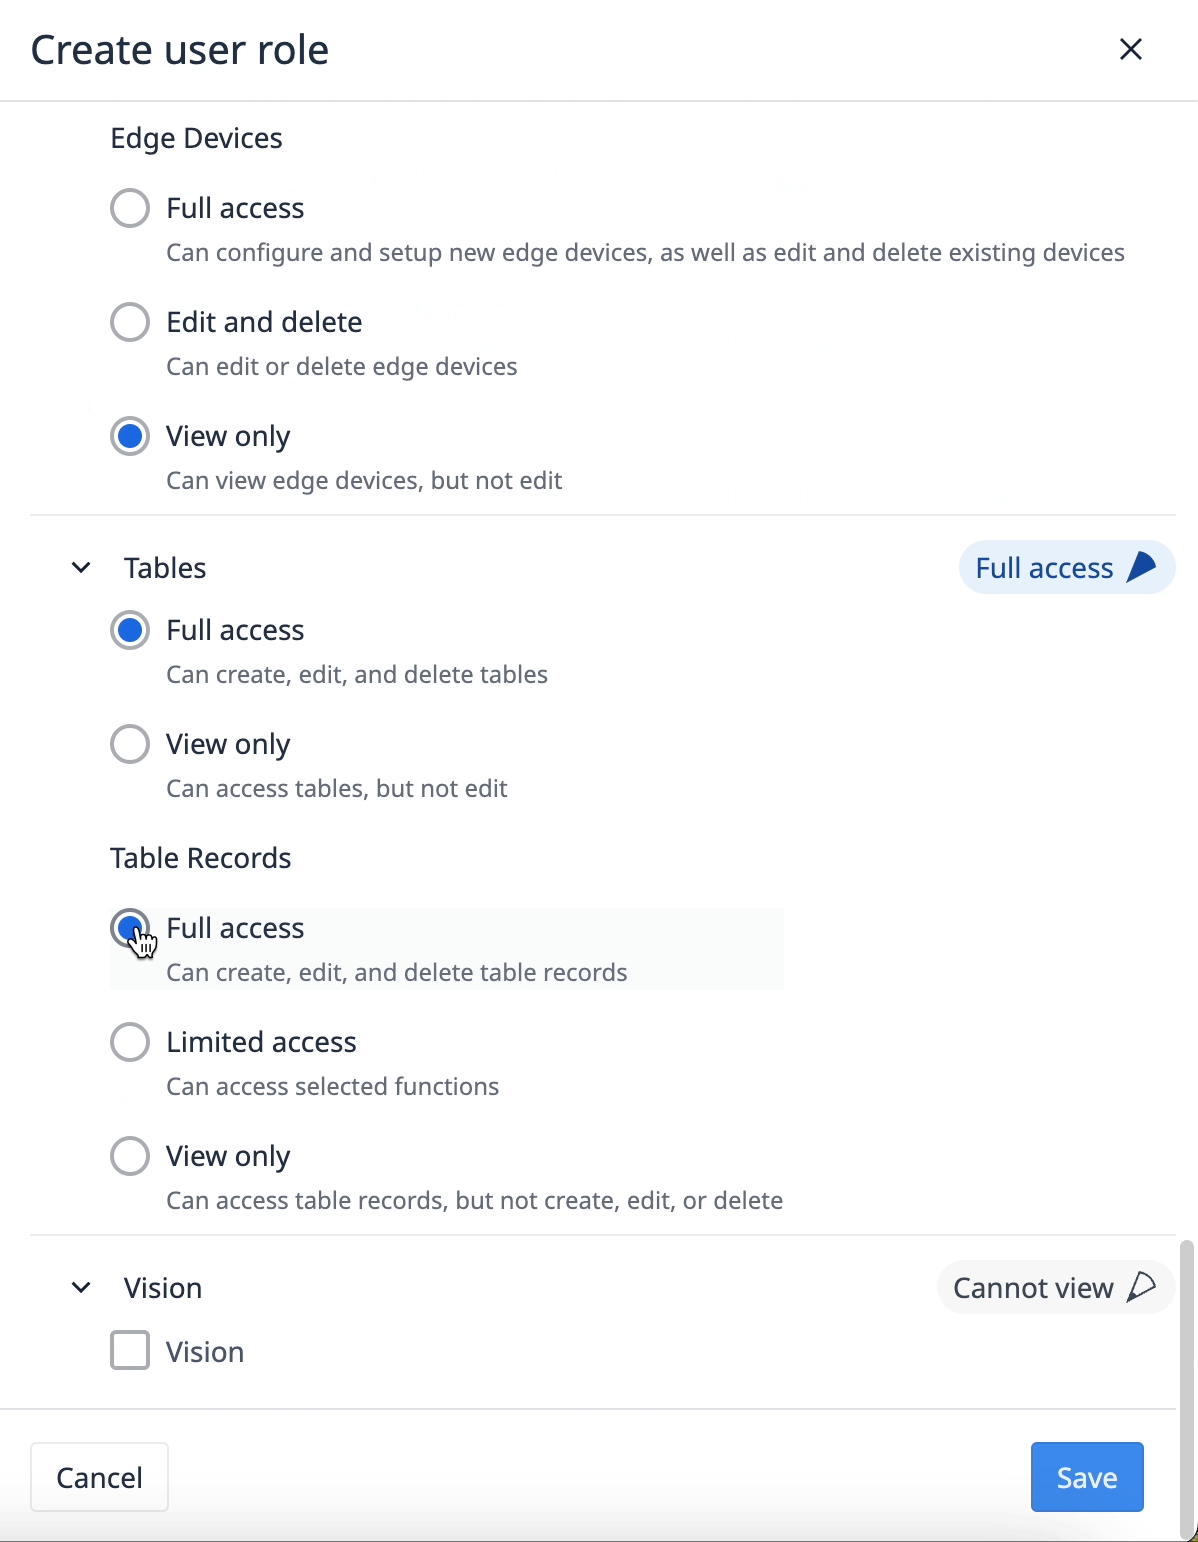
- [保存] をクリックします。
割り当て
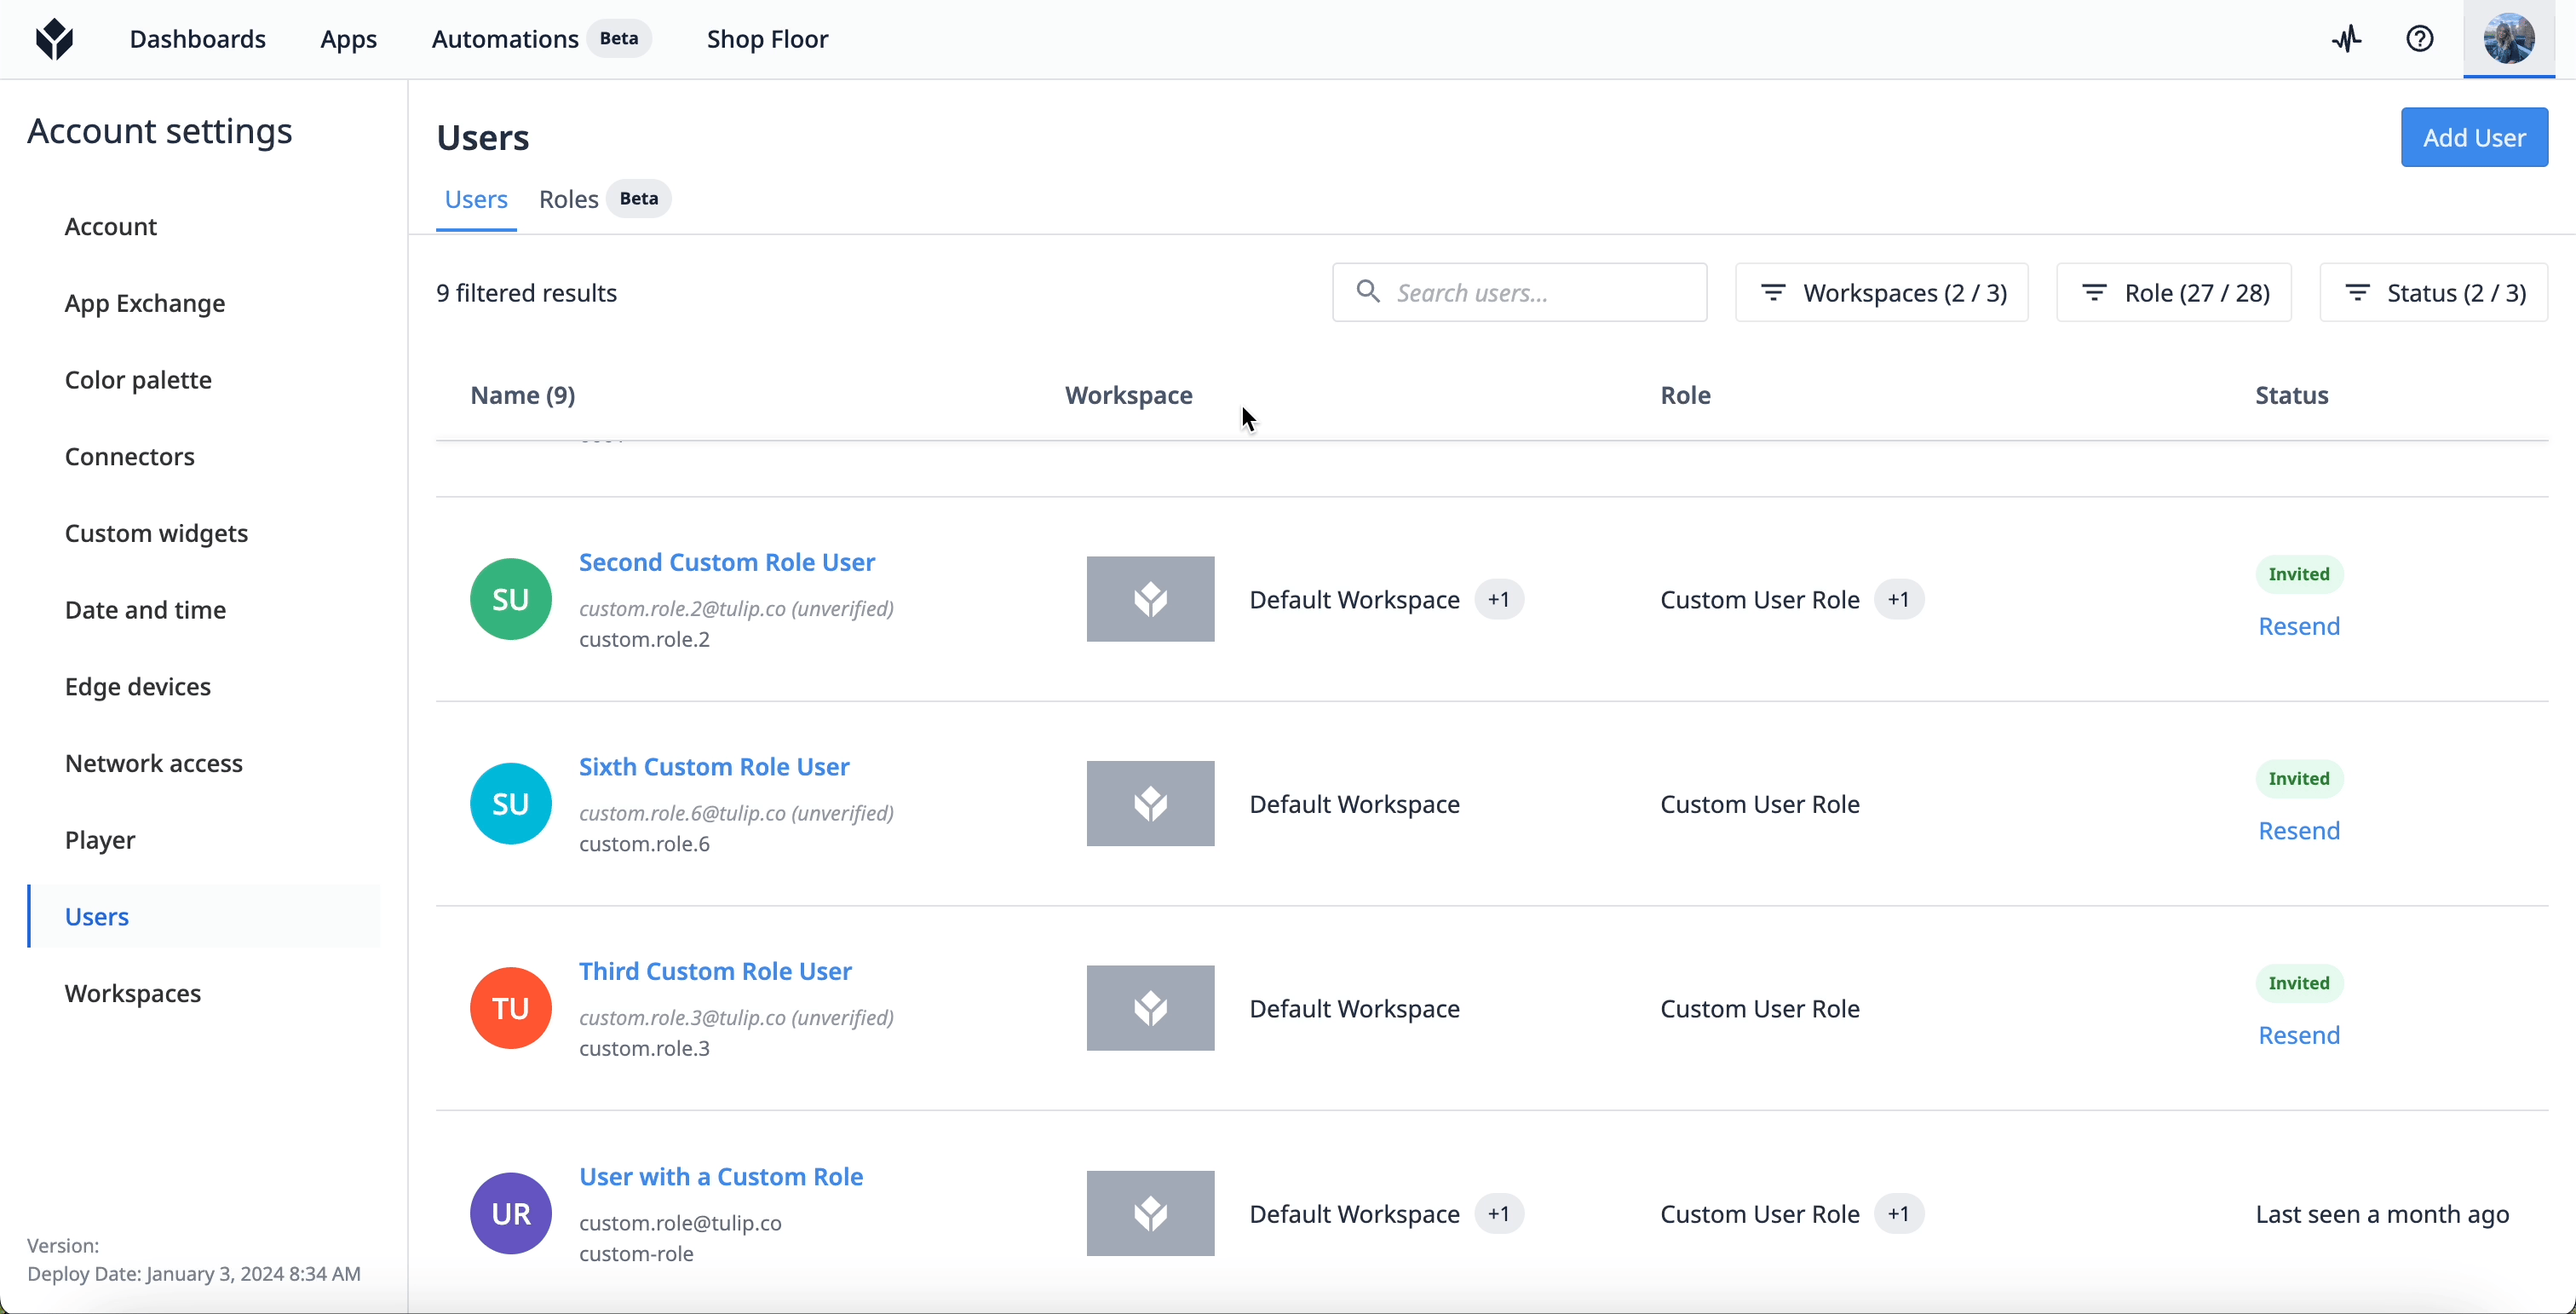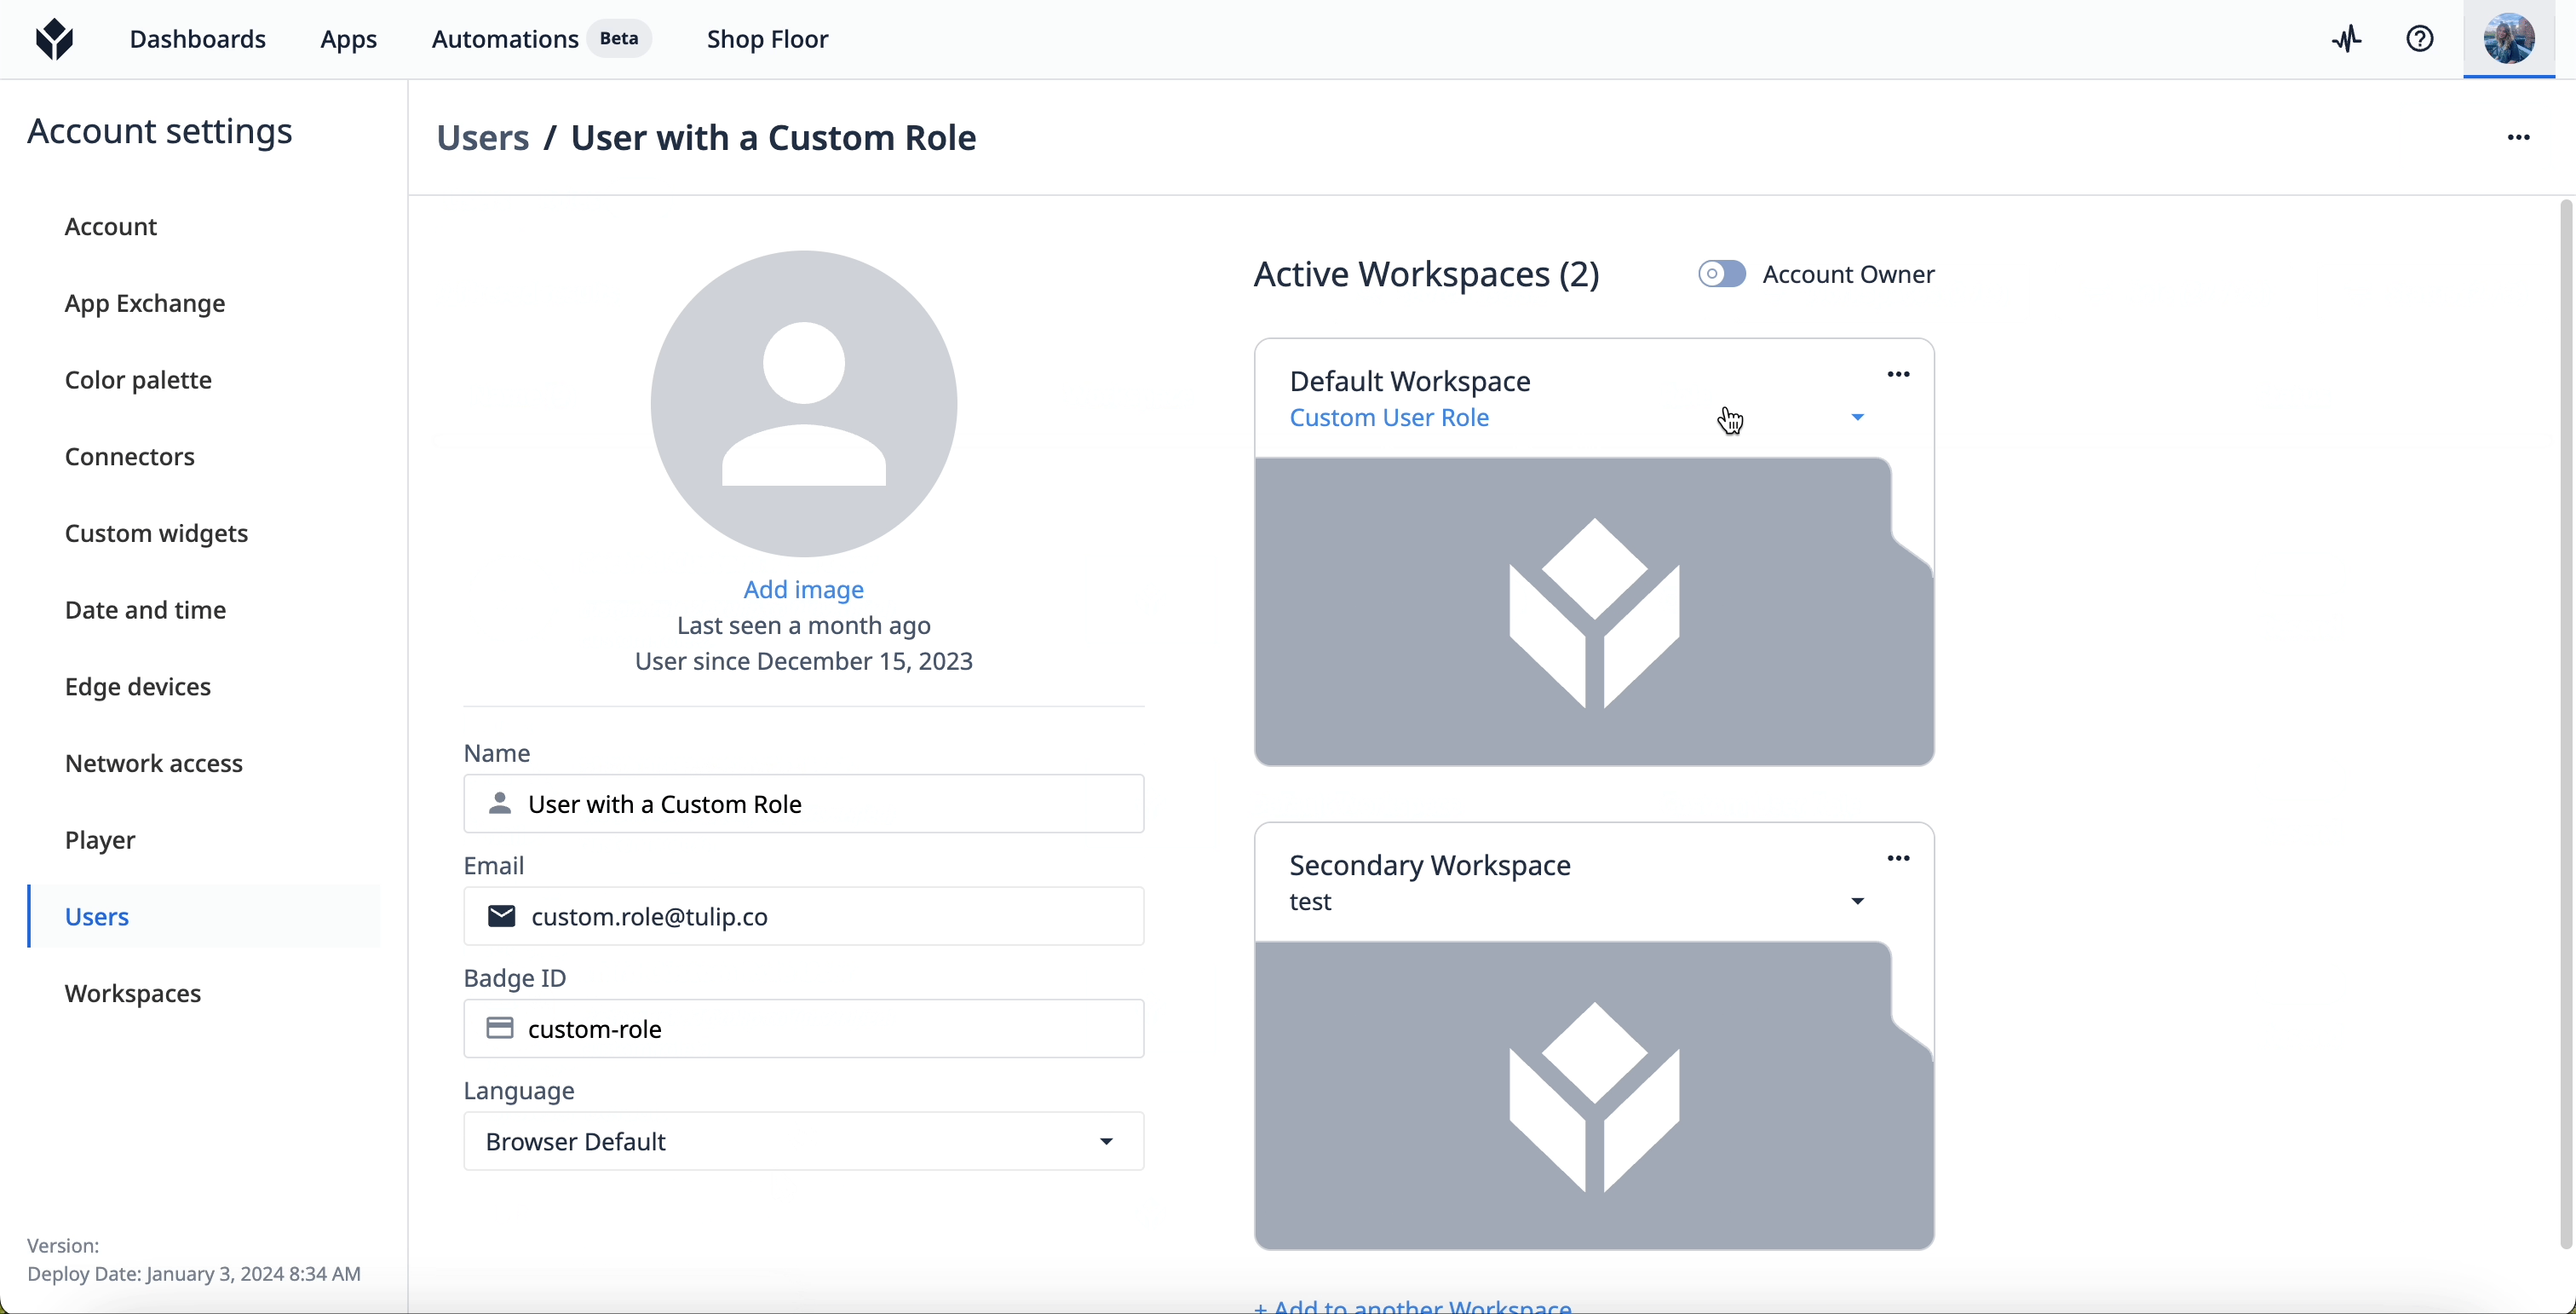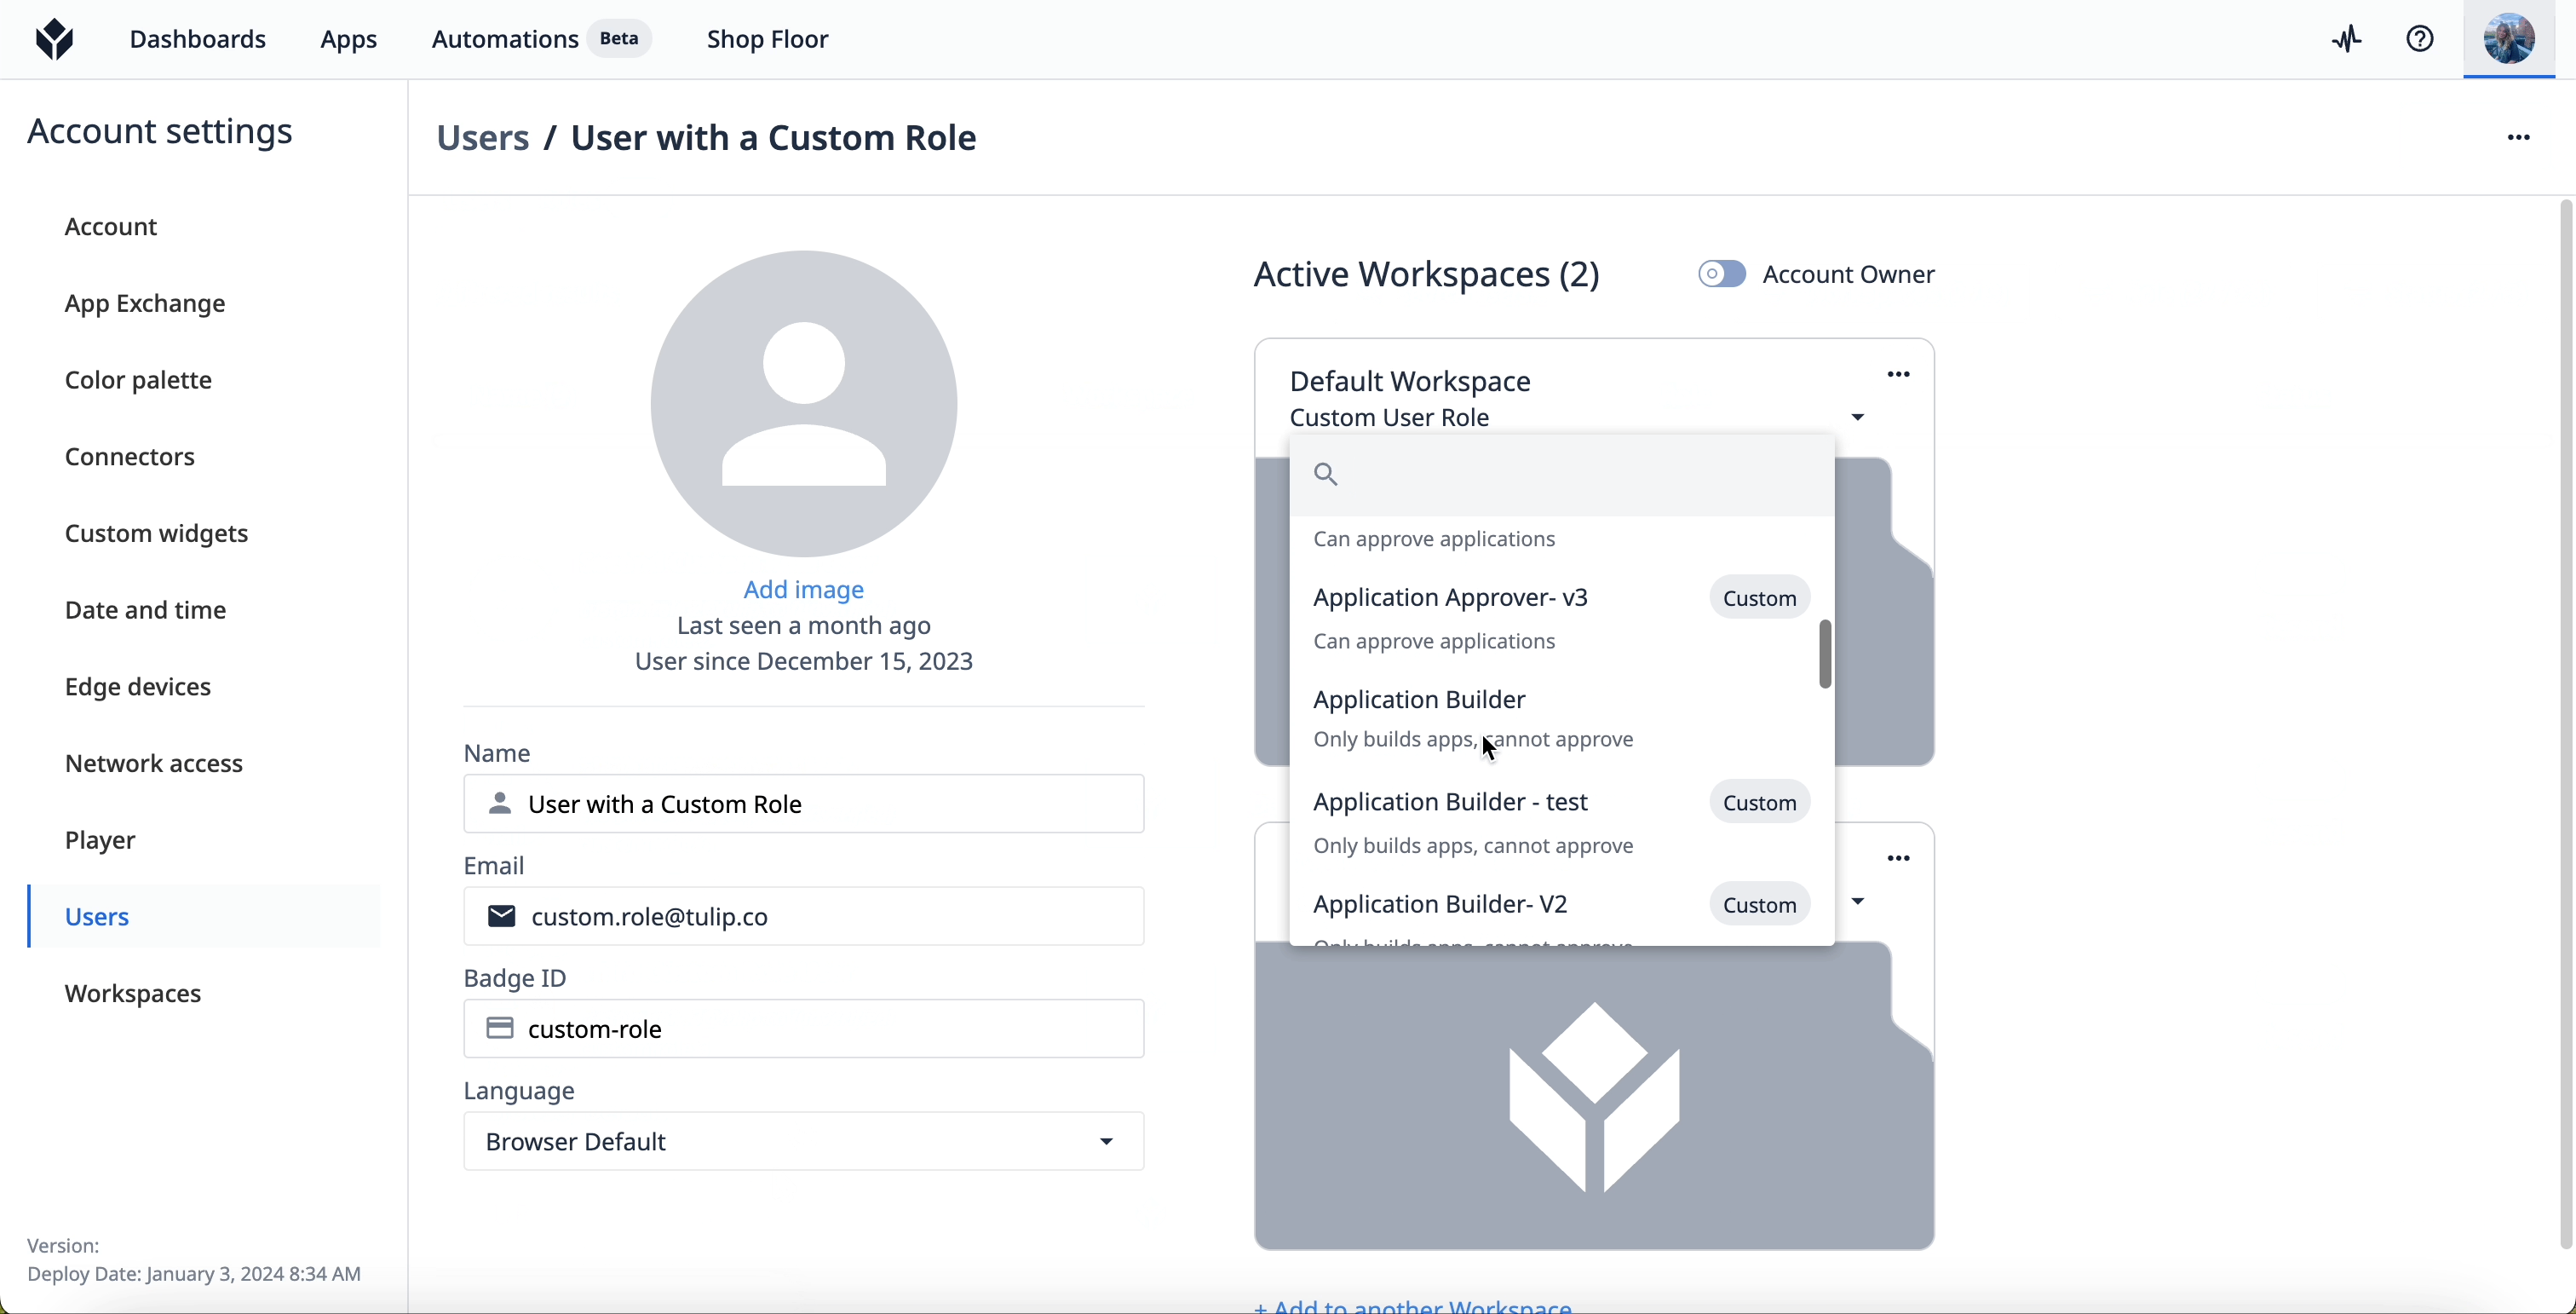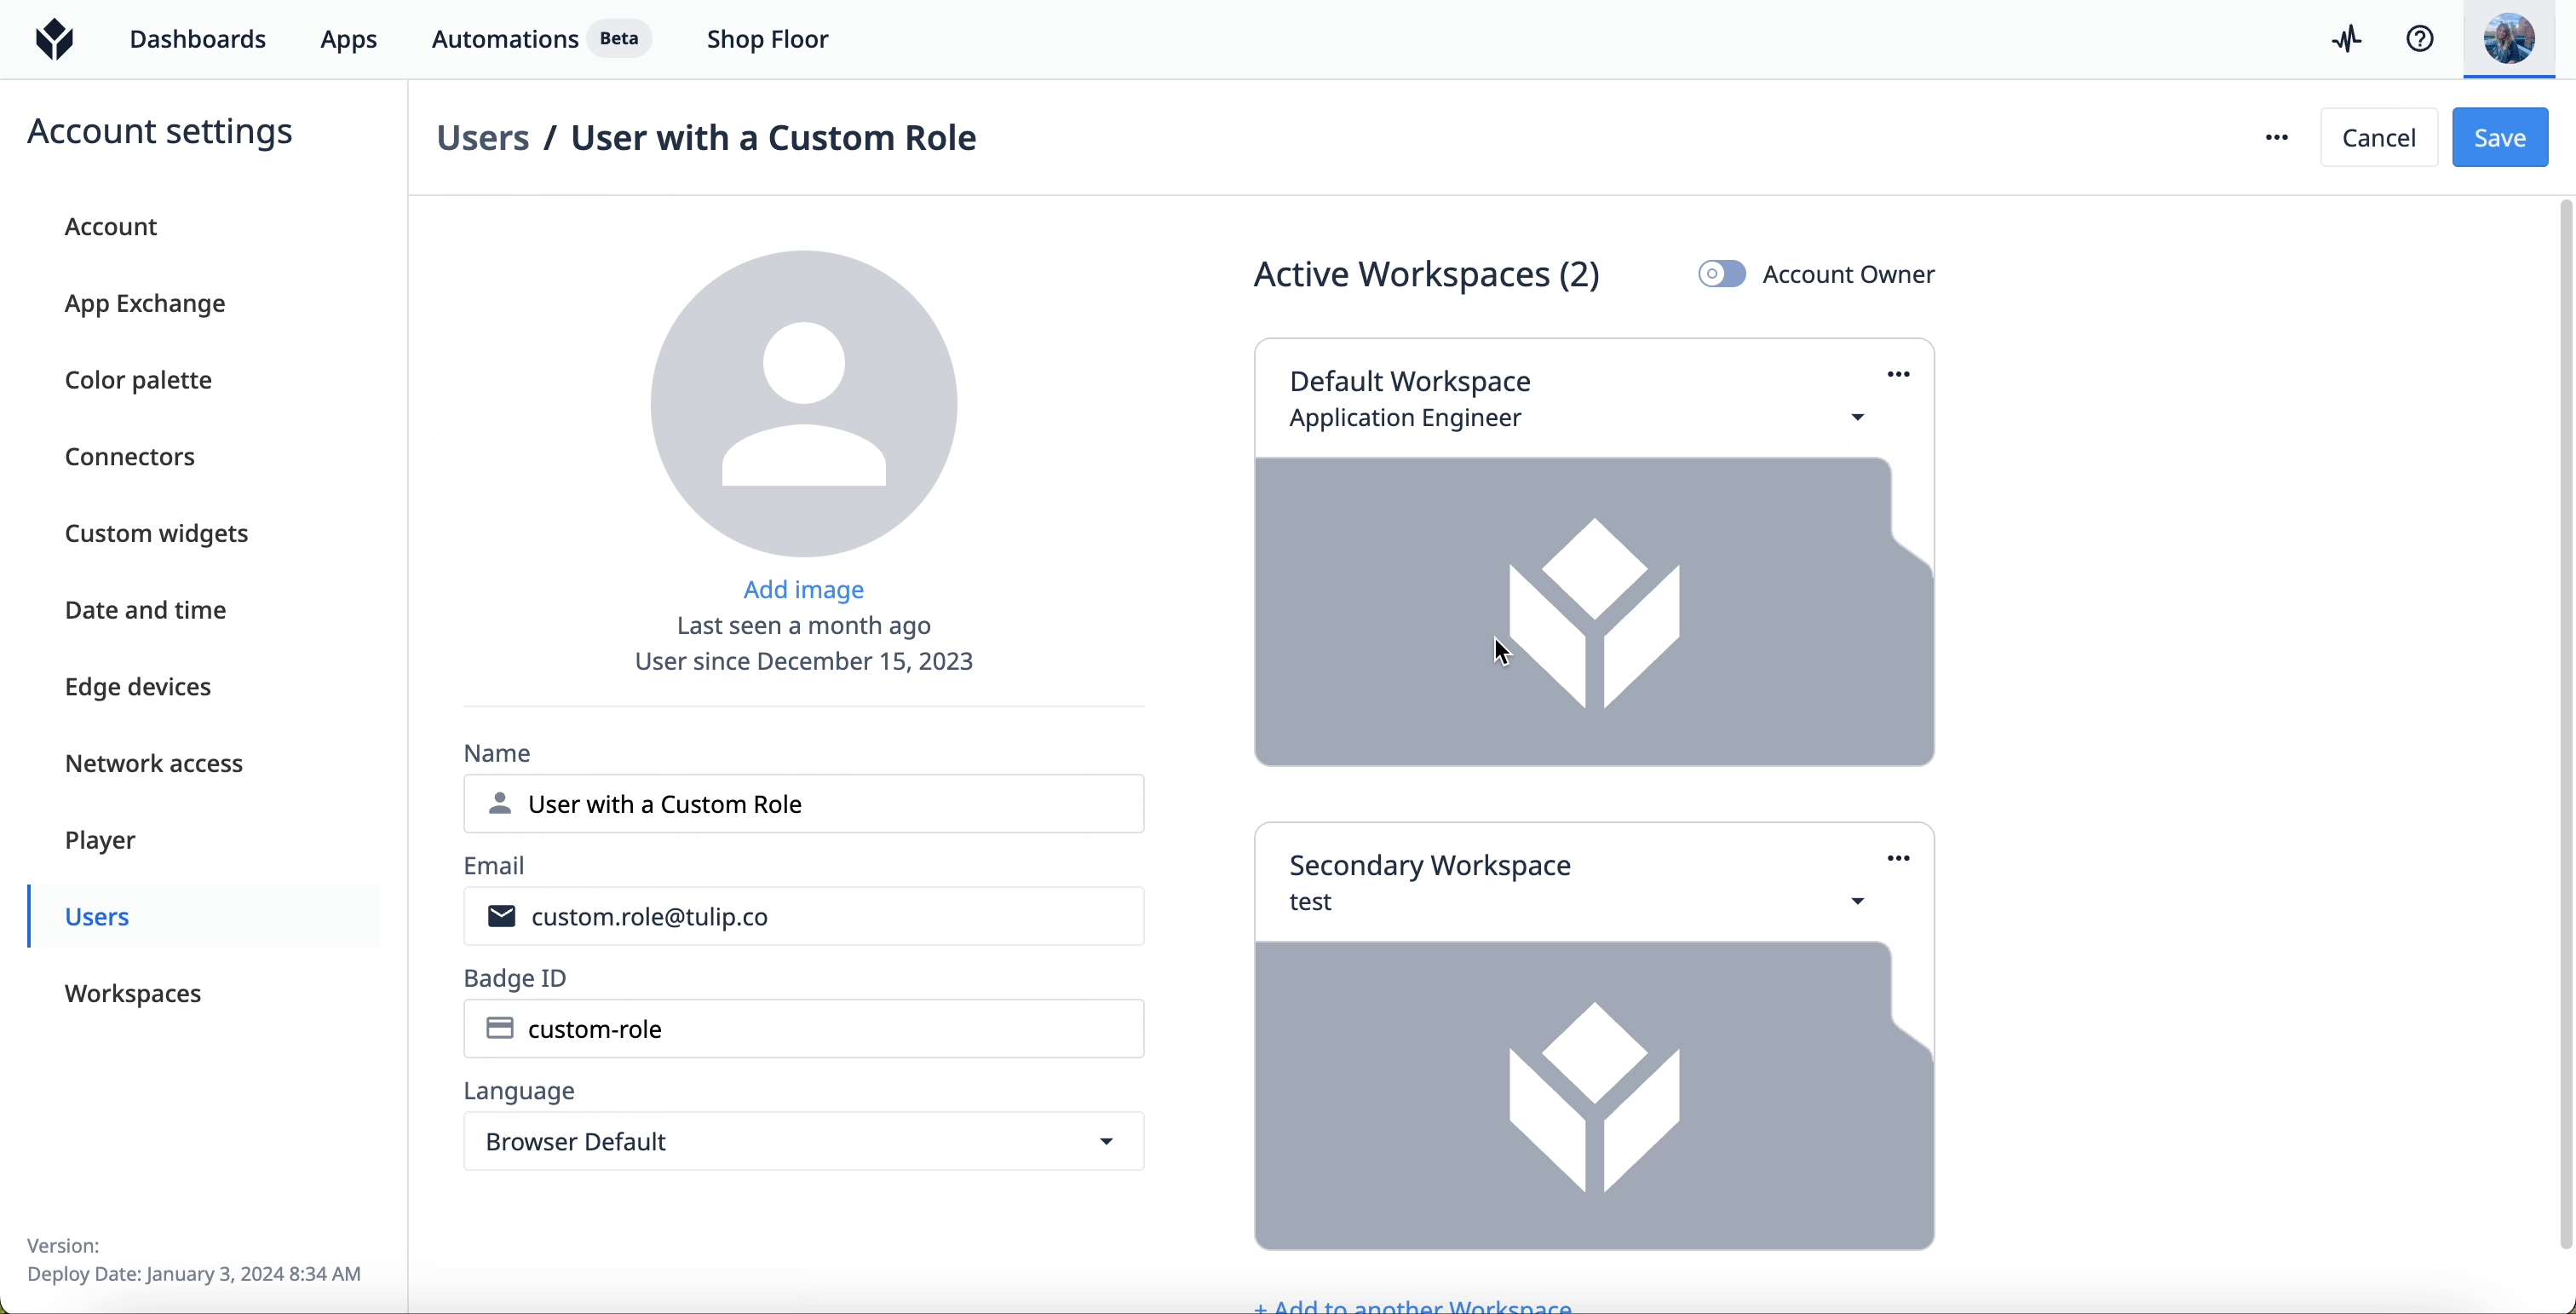
- 「ユーザー」ページに移動します。
- リストからユーザーを選択します。
- そのユーザーのワークスペース設定で、割り当てたいユーザーロールを選択します。
編集
カスタムユーザーロールを編集すると、そのユーザーロールを持つすべてのユーザーの権限が即座に変更されます。1. 「ロール」ページに移動します。2. 編集したいロールをクリックします。3. 右上の鉛筆アイコンをクリックします。
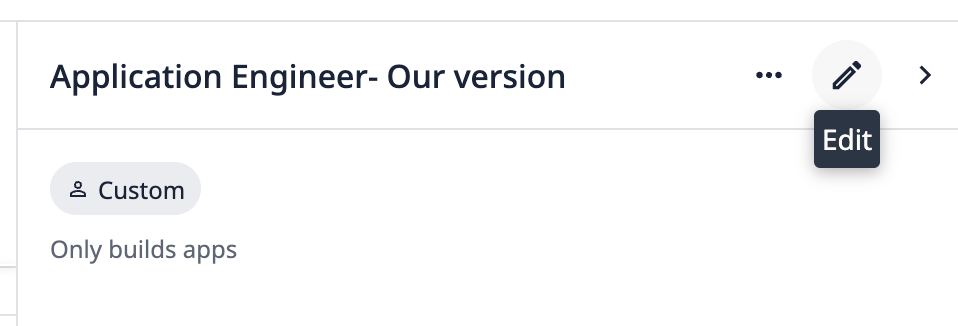
- 各フィールドや権限に必要な変更を加えます。
- 「保存」をクリックします。
アーカイブ
- 「ロール」ページに移動します。
- 編集したい役割をクリックします。
- 右上の「…」メニューをクリックします。「アーカイブ」を選択します。
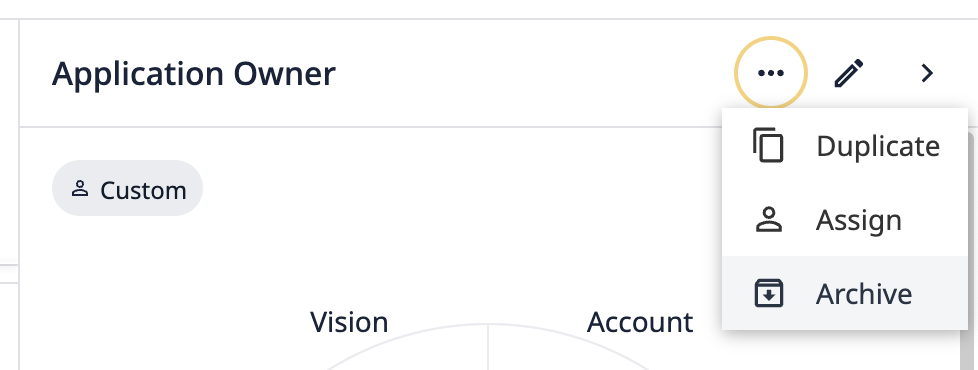
- 確認モーダルで、「アーカイブ」をクリックします。
アーカイブされたロールを表示するには、「ロール」ページに移動し、右上の3点メニューをクリックします。「アーカイブされたロールを表示」を選択します。
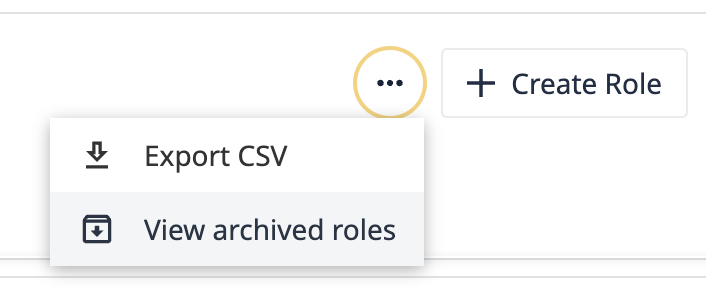
アーカイブされたロールを復元するには、ロールの上にカーソルを合わせ、[復元]ボタンをクリックします。
カスタムユーザーロールのシナリオ
コストを管理し、請求額の増加を防ぎたいと考えています。
インスタンス内で作成された特定の資産に対して課金される場合、権限を必要なユーザーのみに制限したい場合があります。
以下は、作成または使用状況に基づいて料金に影響を与える機能の一覧です:
- ステーション
- オートメーション
- マシン監視
- Vision
コストが急増しないよう、これらの機能へのアクセス権を制限したり、閲覧のみに限定したりするロールを作成してください。
生産データを保護したい。
データセキュリティを特に重視する場合、テーブルレコードの作成、編集、削除が可能なユーザーは重大なリスクとなります。テーブルへの書き込みを必要としないユーザーに対しては、テーブルへのアクセスを「閲覧専用」または「制限付き」に制限するカスタムユーザーロールを作成してください。これにより、適切な担当者だけが貴重なデータにアクセスできるようになり、不必要な変更を制限できます。
外部IDPとの互換性
カスタムユーザーロールは SAML 経由で割り当てることができます。LDAP とは互換性がありません。