Przegląd
Połącz istniejące systemy oprogramowania z Tulip
Tulip to otwarta platforma zaprojektowana tak, aby płynnie integrować się z istniejącą infrastrukturą IT. Integrację tę ułatwiają łączniki ( Connectors).
Łączniki to funkcja platformy Tulip, która umożliwia wymianę danych między interfejsem API HTTP, protokołem MQTT, bazami danych SQL a platformą Tulip. Mają one kluczowe znaczenie dla łączenia się z zewnętrznymi serwerami i systemami, w tym z interfejsem API Table. Skonfigurowanie łącznika pozwala na pobieranie informacji zewnętrznych do aplikacji Tulip, usprawniając tym samym procesy.
Rodzaje łączników
- HTTP — dostęp do danych z zewnętrznych interfejsów API.
- MQTT — zapis w przestrzeni nazw MQTT.
- SQL — dostęp do zewnętrznych baz danych poza platformą Tulip.
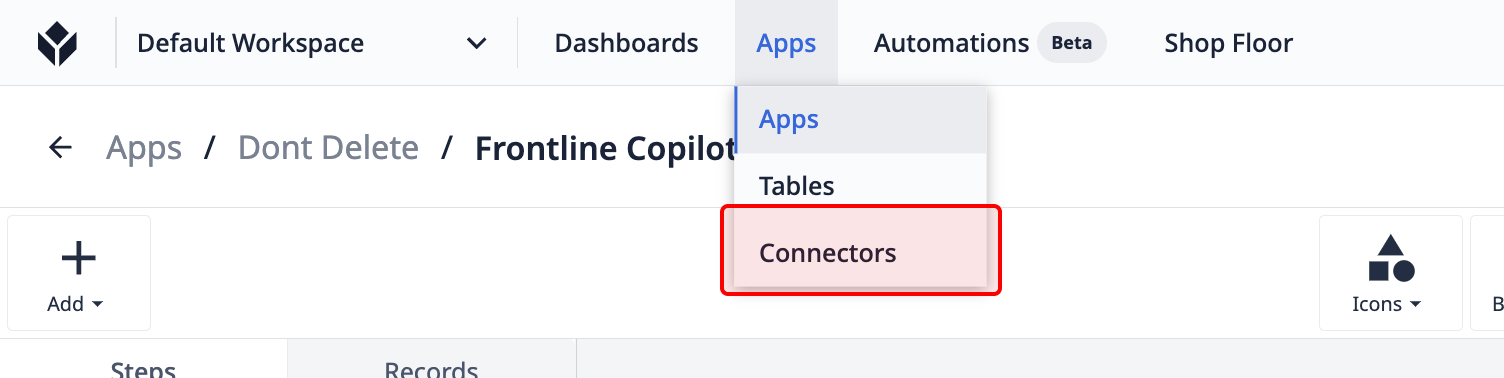
Aby uzyskać dostęp do łączników, najedź kursorem na kartę Aplikacje i wybierz opcję Łączniki.
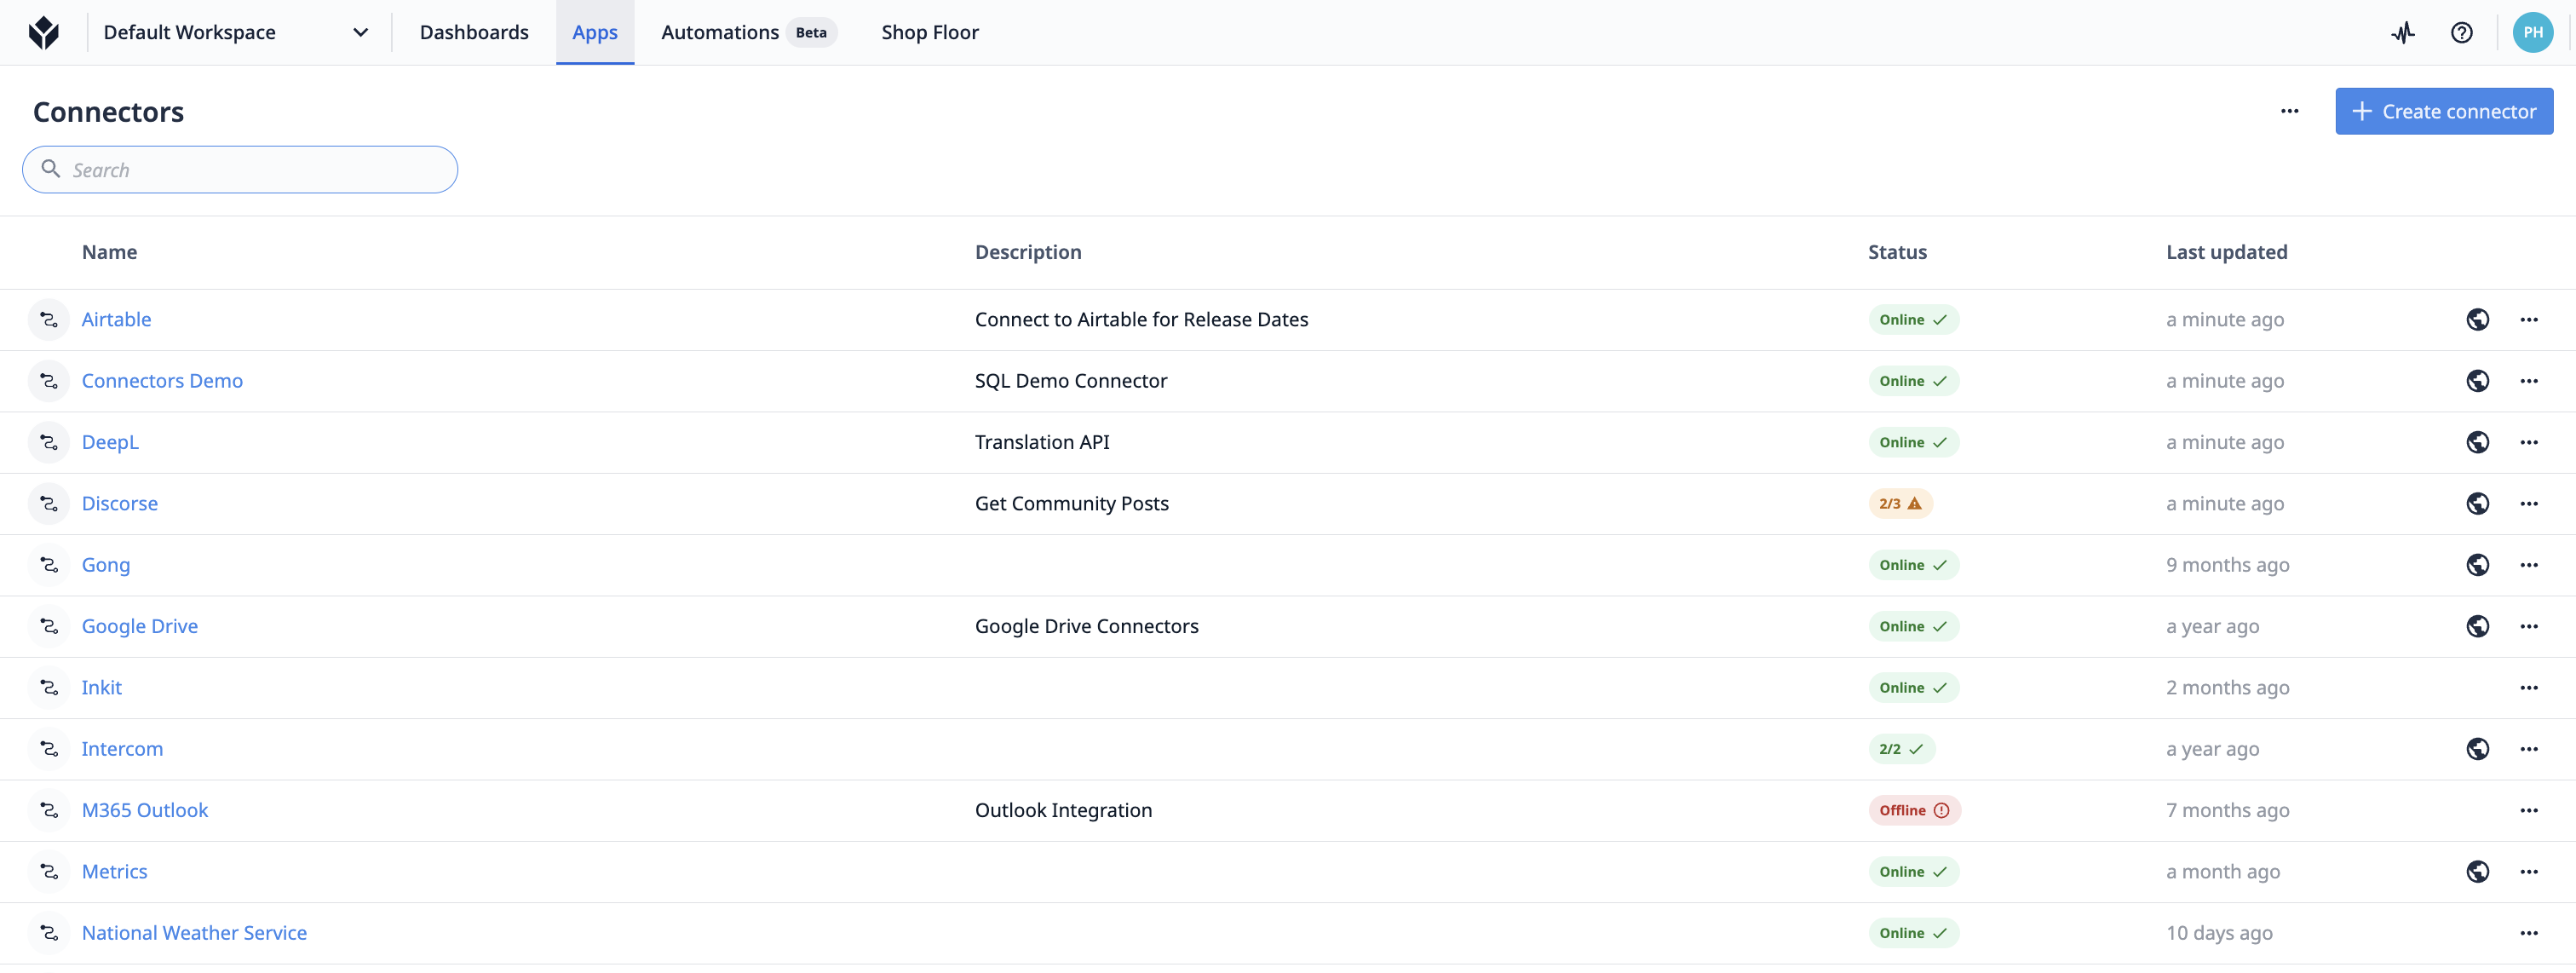
Na stronie „Łączniki” możesz sprawdzić status, opis oraz datę ostatniej aktualizacji swoich łączników.
Po kliknięciu odpowiedniego wiersza danego łącznika i przewinięciu w dół można sprawdzić, w aplikacjach lub automatyzacjach na jakim etapie rozwoju wykorzystywany jest ten łącznik.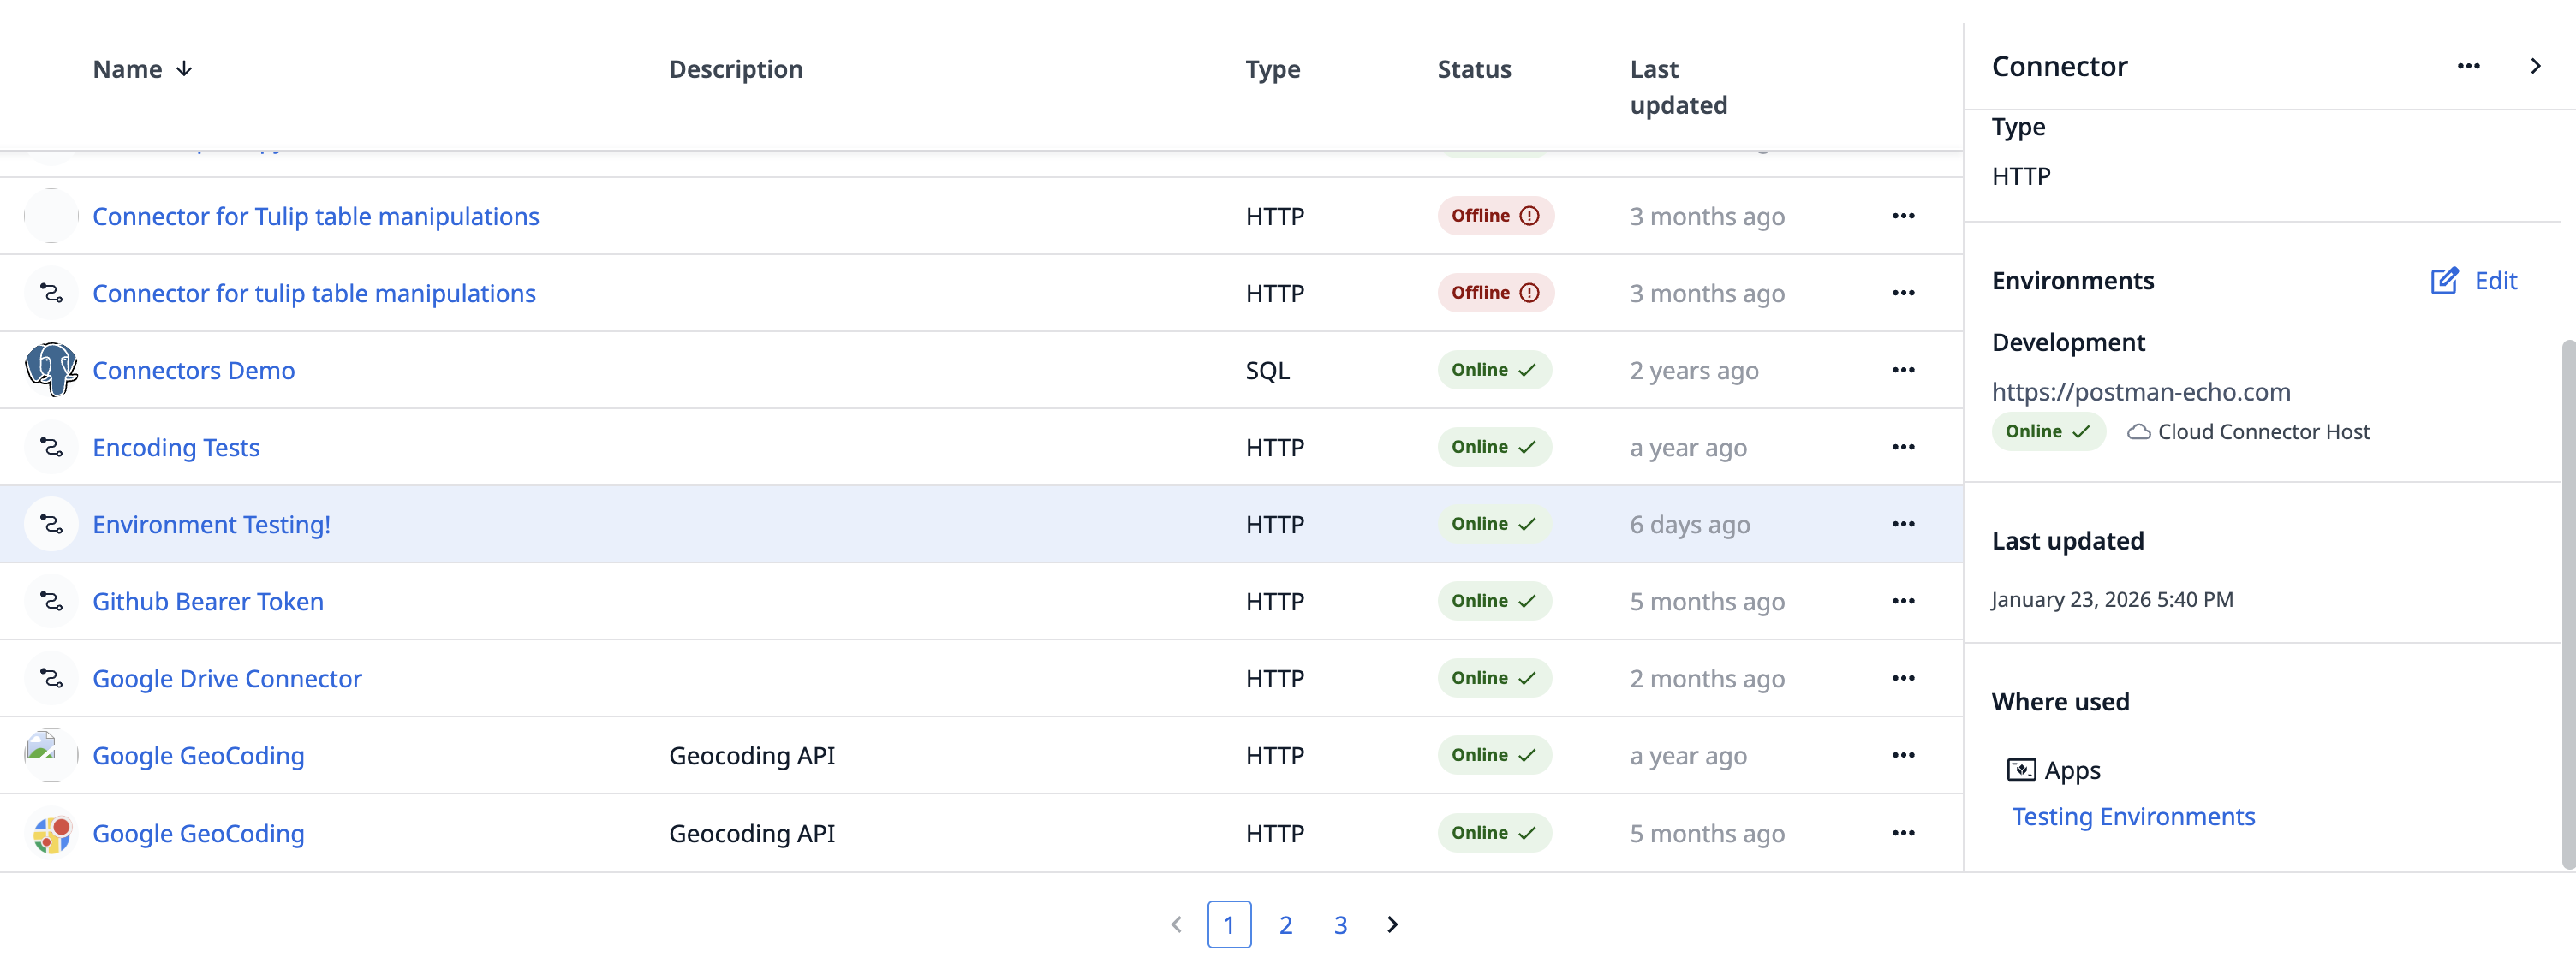 }
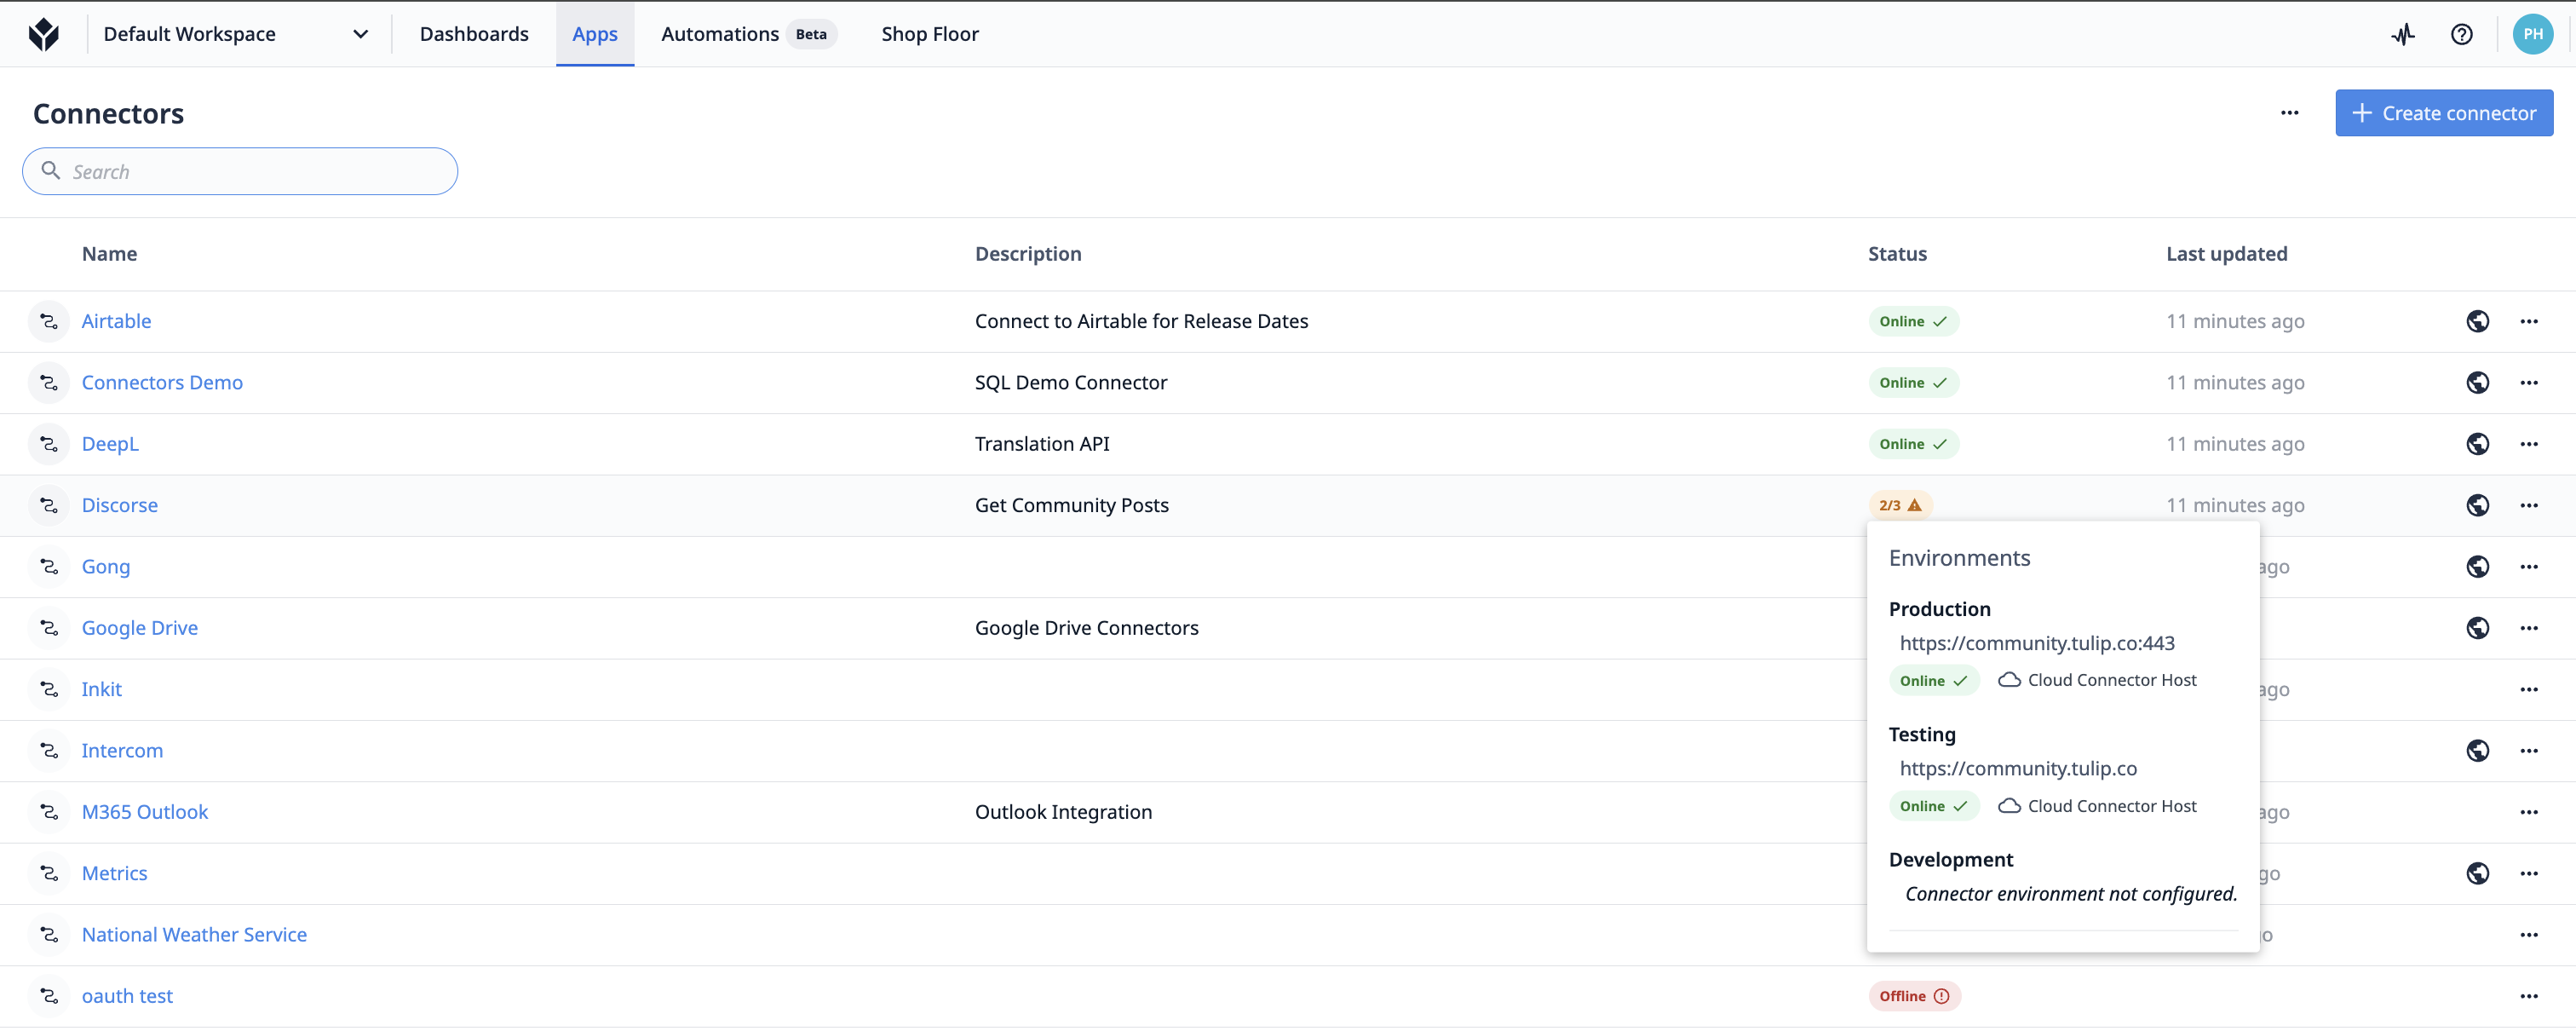
Najechanie kursorem na ikonę statusu zapewnia dodatkowe informacje o statusie każdego Environment.
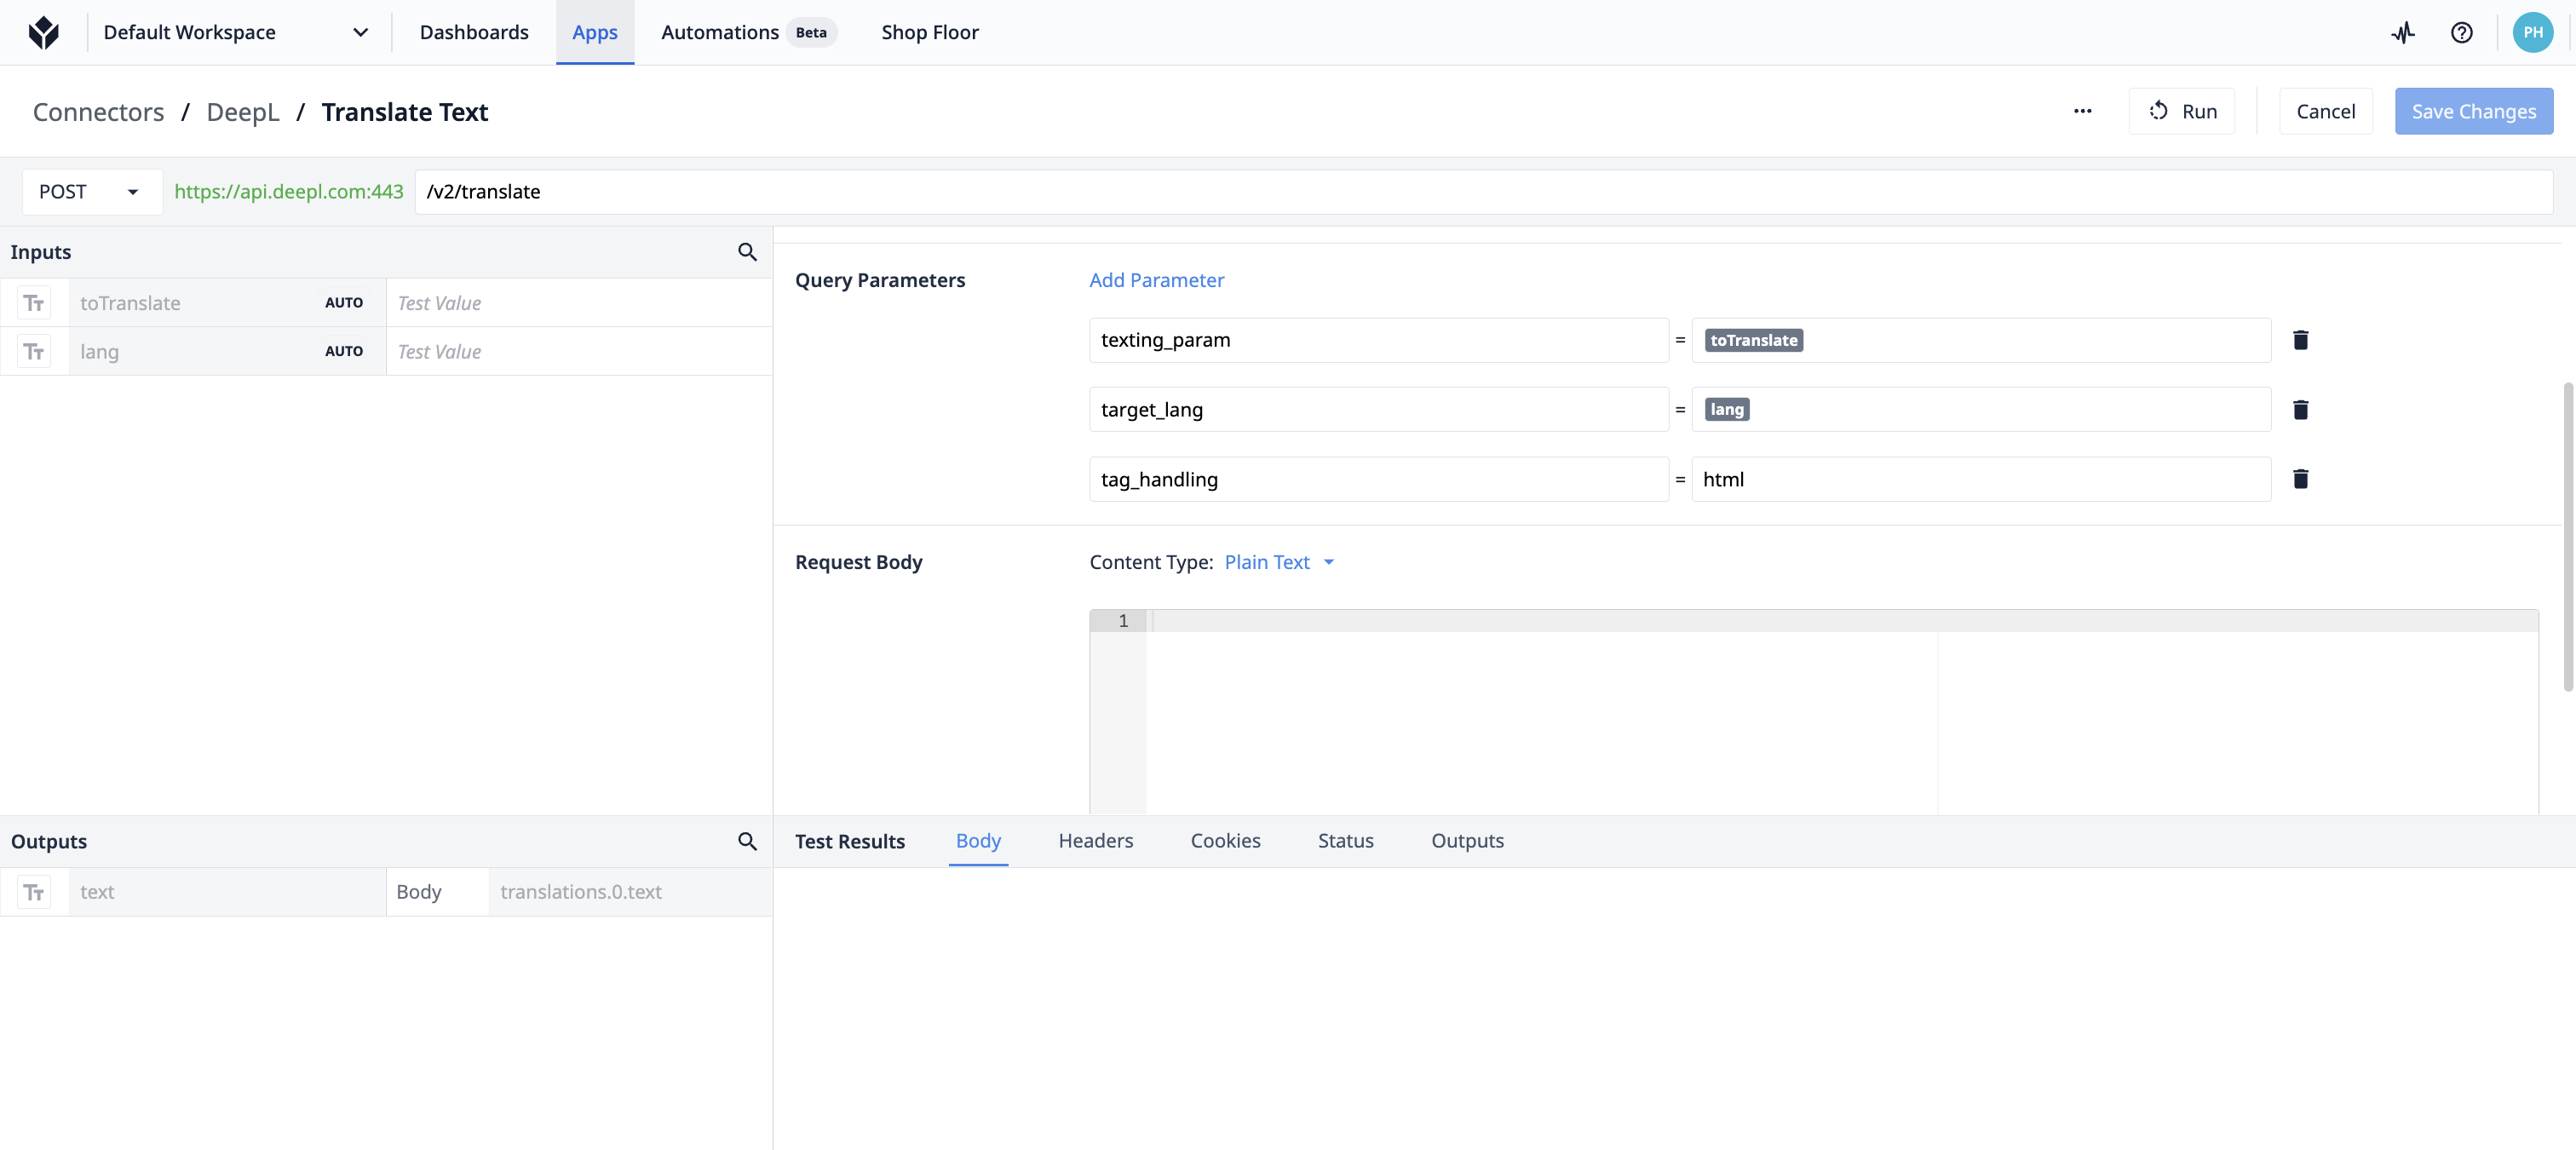
Każdy łącznik może mieć wiele funkcji łącznika lub zapytań, które są uruchamiane w ramach aplikacji.
Oto przykład funkcji łącznika:
Jak korzystać z łączników
Łączniki można wykorzystywać w wyzwalaczach lub Automation Action Blockach.
Przykład 1
- „Gdy operator zeskanuje kod kreskowy”
- „Wyszukaj ten kod kreskowy w mojej bazie danych SQL”
- „Następnie przejdź do jednego z trzech różnych kroków w oparciu o te dane”.
Przykład 2
- „Gdy operator naciśnie ten przycisk”
- „Wyślij żądanie do mojego interfejsu API HTTP, który śledzi problemy produkcyjne na hali produkcyjnej”.
Oba te przykłady dotyczą trybu samoobsługowego. Jeśli możesz wysyłać zapytania do bazy danych SQL lub zewnętrznej usługi oprogramowania (takiej jak MES lub ERP), możesz napisać zapytanie w Tulip.
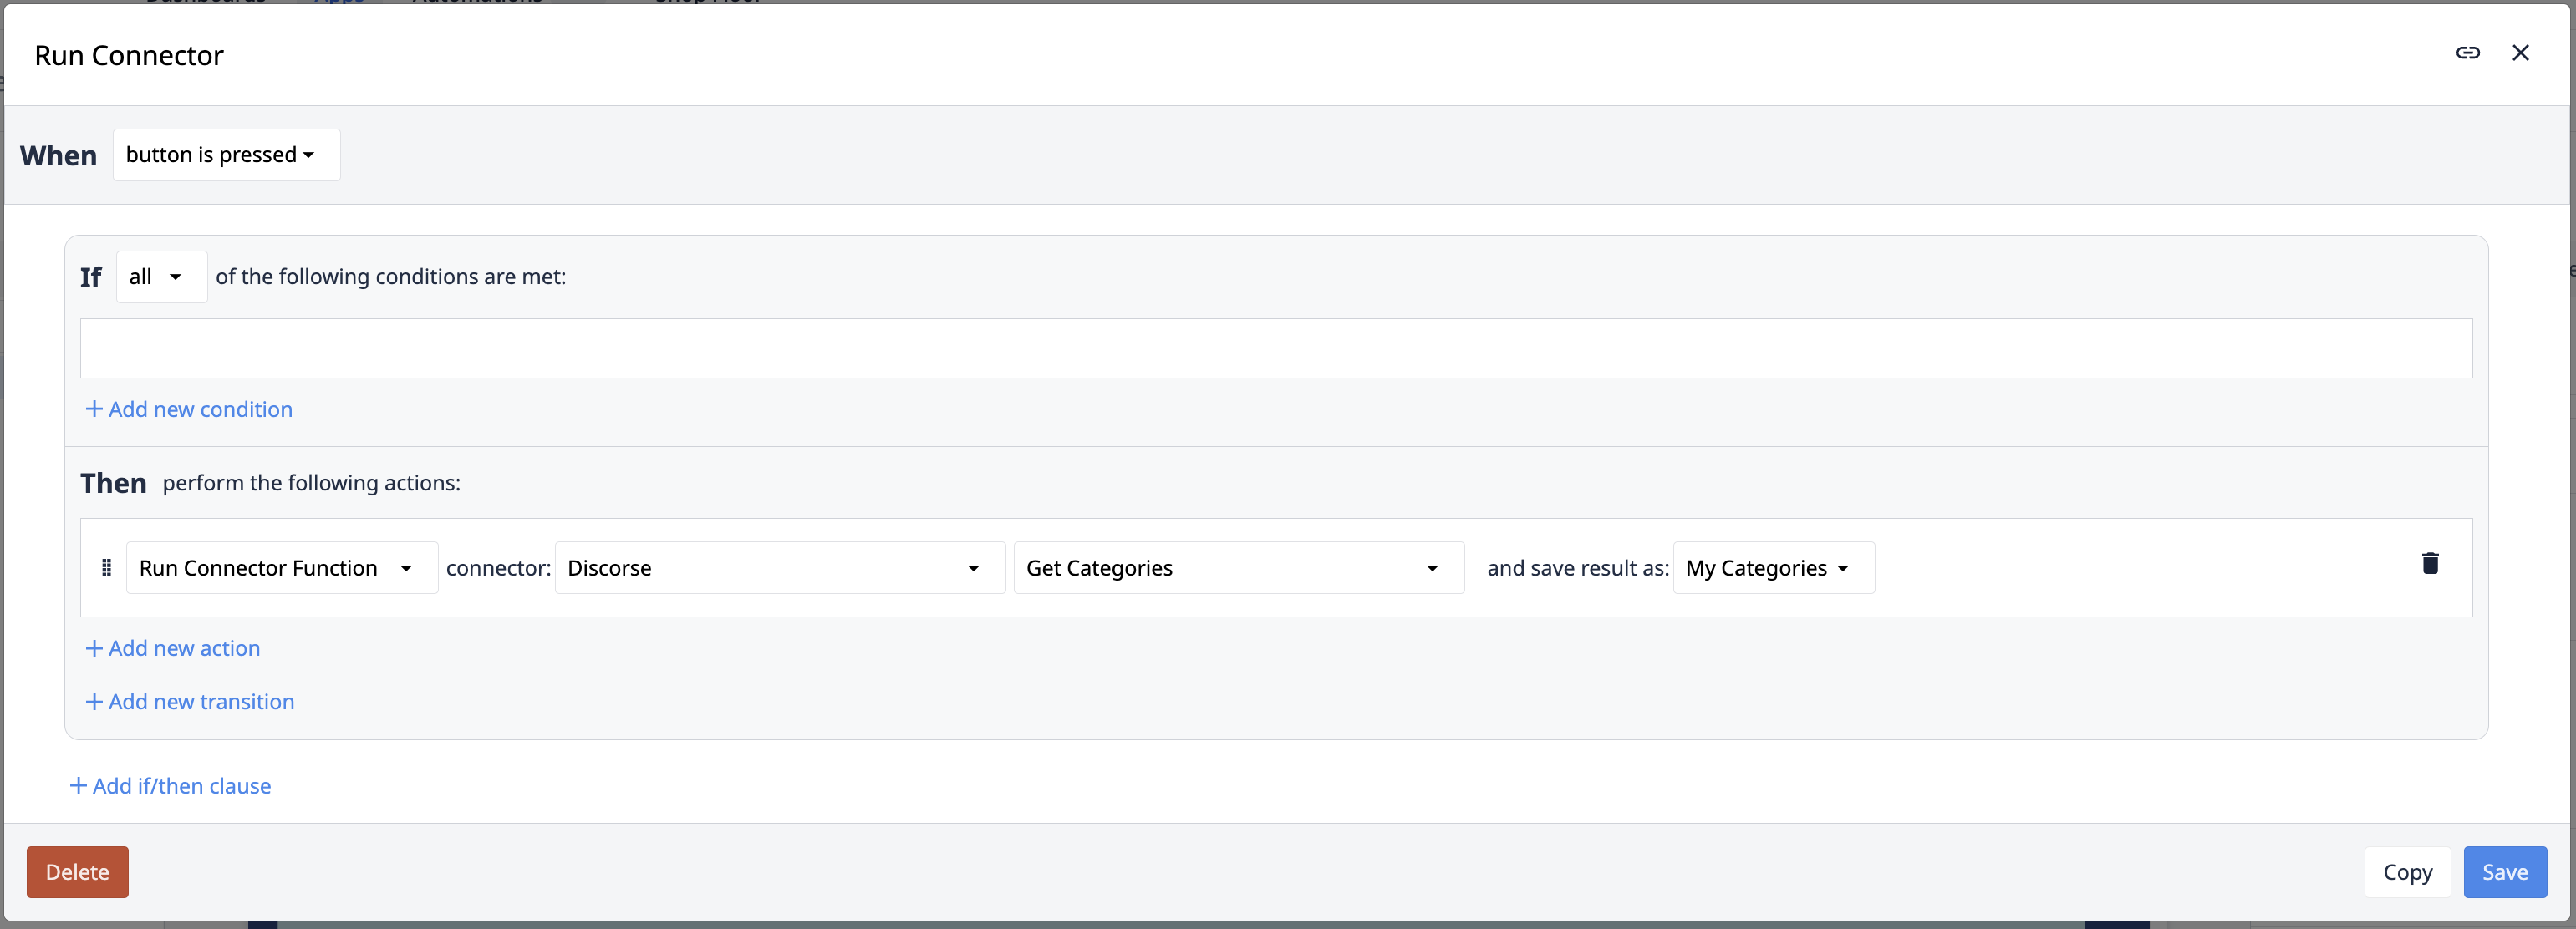
Poniższy obrazek przedstawia logikę edytora wyzwalaczy służącą do uruchamiania funkcji łącznika:
Środowiska łączników
Zakładka „Środowiska” pozwala skonfigurować wiele serwerów dla każdej funkcji łącznika. Środowiska umożliwiają segmentację obszarów, na które ma wpływ informacja, w oparciu o cykl życia aplikacji i automatyzacji.
Więcej szczegółów na temat środowisk można znaleźć tutaj.
Szczegóły techniczne
Ponieważ łączniki komunikują się z systemami zewnętrznymi, niezbędne jest zrozumienie, jak skonfigurować je tak, aby pasowały do Twojego niestandardowego środowiska IT. Host łącznika to komponent platformy Tulip, który zarządza tymi połączeniami.
W przypadku baz danych i interfejsów API, które są ogólnodostępne w chmurze Tulip, nie jest wymagana żadna dodatkowa konfiguracja. Jeśli jednak pojawią się problemy lub konieczne będzie połączenie z bazą danych, interfejsem API lub urządzeniem, które nie są ogólnodostępne w chmurze Tulip, zapoznaj się z tym artykułem na temat hostów łączników.
Utwórz łącznik
Skonfigurowanie nowego łącznika nie wymaga rozległej wiedzy na temat interfejsów API ani baz danych, ale przydatna jest znajomość typów połączeń.
Aby utworzyć łącznik, przejdź do strony „Łączniki” w sekcji „Aplikacje”. Kliknij przycisk „+ Utwórz łącznik ” w prawym górnym rogu. Możesz wybrać istniejący łącznik szybkiego połączenia lub kliknąć opcję „Utwórz łącznik niestandardowy”.
Konfiguracja nowego łącznika
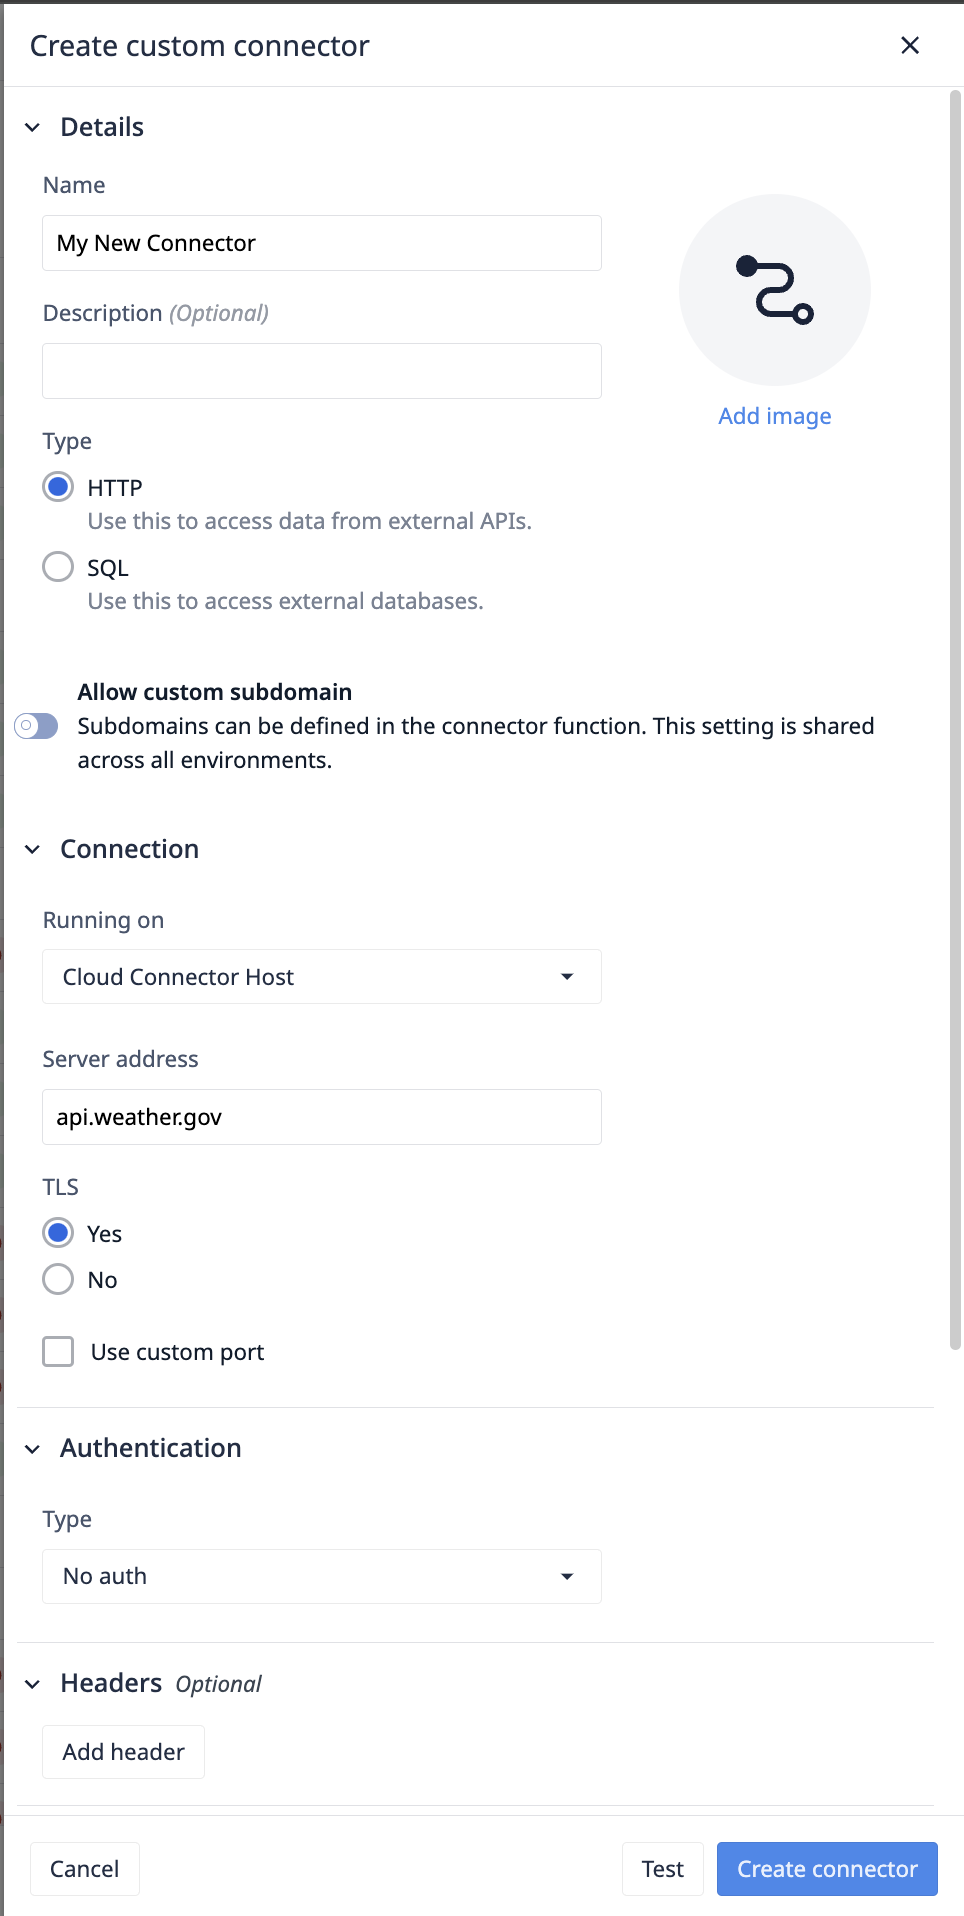
Informacje podstawowe
- Dodaj nazwę i opis swojego łącznika. Można je edytować w dowolnym momencie.
- Wybierz typ łącznika. Nie można go zmienić po utworzeniu łącznika.
- [opcjonalnie] Włączenie opcji „Niestandardowe subdomeny” pozwala skonfigurować unikalne subdomeny dla każdej funkcji, co ułatwia integrację z bardziej złożonymi architekturami usług.
Na przykład, jeśli adres serwera to tulip.co, funkcja pierwsza może korzystać z community.tulip.co, a funkcja druga z support.tulip.co.
Gdy opcja niestandardowych subdomen jest włączona, należy podać domyślną subdomenę w celu sprawdzenia statusu łącznika.
Działa na: hoście łącznika
Wybierz host łącznika, który będzie realizował Twoje żądania. Host Cloud Connector, udostępniany przez Tulip, wysyła żądania za pośrednictwem Tulip Cloud. Pojawią się również wszystkie lokalne hosty łączników zarejestrowane na Twoim koncie.
Dowiedz się więcej o hostach łączników tutaj.
Some connector hosts do not support certain features. These hosts will be disabled or hidden in the connector host dropdown.
Konfiguracja łącznika HTTP
Dowiedz się, jak skonfigurować funkcje łącznika HTTP tutaj.
Zezwól na niestandardowe subdomeny
Po włączeniu tej opcji poddomeny można dodawać na poziomie funkcji. Po włączeniu tej opcji należy dodać domyślną subdomenę, która będzie używana do sprawdzania statusu online łącznika.
**Przykład:**Serwer to acme.co, a niektóre funkcje wysyłają zapytania do sales.acme.co, inne do shipping.acme.co itd.
Adres serwera
Określ adres sieciowy, tj. nazwę hosta lub adres IP, z którym łączy się Tulip.
TLS
Transport Layer Security (TLS) to protokół kryptograficzny zaprojektowany w celu zapewnienia bezpiecznej komunikacji w sieci komputerowej. Zapewnia on prywatność i integralność danych poprzez szyfrowanie danych przesyłanych między stronami. TLS jest następcą protokołu Secure Sockets Layer (SSL) i jest szeroko stosowany do zabezpieczania połączeń internetowych.
Port
Serwer nasłuchuje żądań na określonym porcie sieciowym udostępnionym przez dostawcę usług serwerowych. Port 443 jest najczęściej używany dla usług HTTPS, a port 80 — dla usług HTTP.
Uwierzytelnianie
For the OAuth Client Credential flow, Cloud Connector Host or On Prem Connector Host of version LTS13 or newer must be used.
- Brak uwierzytelniania – uwierzytelnianie nie jest wymagane lub odbywa się w ramach innych nagłówków żądania, takich jak x-auth-token.
- Uwierzytelnianie podstawowe – uwierzytelnianie podstawowe, wykorzystujące nazwę użytkownika i hasło.
- OAuth 2.0 (token typu „Bearer”) — tokeny typu „Bearer” są najczęściej stosowanym rodzajem tokenów dostępu. Składają się one z nieprzejrzystego ciągu znaków, który nie ma znaczenia dla korzystających z niego klientów.
- OAuth 2.0 (poświadczenia użytkownika) – zazwyczaj stosowane w przypadku klientów, którzy wymagają dostępu do ograniczonego zestawu zasobów w imieniu użytkownika, np. aplikacji mobilnej potrzebującej dostępu do kontaktów użytkownika lub wydarzeń w kalendarzu. Użytkownik musi wyraźnie udzielić zgody.
- OAuth 2.0 (poświadczenia klienta) – poświadczenia klienta to typ przyznania używany przez Tulip do uzyskania tokenu dostępu poprzez uwierzytelnienie się na serwerze autoryzacji przy użyciu poświadczeń klienta (identyfikatora klienta i tajnego klucza klienta), zazwyczaj w celu uzyskania dostępu do zasobów w imieniu samego klienta, a nie w imieniu użytkownika.
- OAuth 2.0 (konto usługowe) – stosowany w przypadku klientów, którzy wymagają dostępu do szerszego zakresu zasobów lub funkcji administracyjnych. Ta rola zapewnia szeroki dostęp do konta i zasobów użytkownika, takich jak zarządzanie ustawieniami konta, tworzenie lub usuwanie zasobów oraz wykonywanie zadań administracyjnych.
- OAuth 1.0 — wcześniejsza wersja OAuth, obsługująca głównie procesy internetowe.
Więcej informacji na temat OAuth znajdziesz tutaj.
Nagłówki (opcjonalne)
Nagłówki zapewniają uwierzytelnianie źródła danych, integralność danych oraz ochronę przed ponownym odtworzeniem. Nagłówki te zostaną dodane do każdej funkcji łącznika w ramach tego łącznika.
Rozszerzanie urzędów certyfikacji
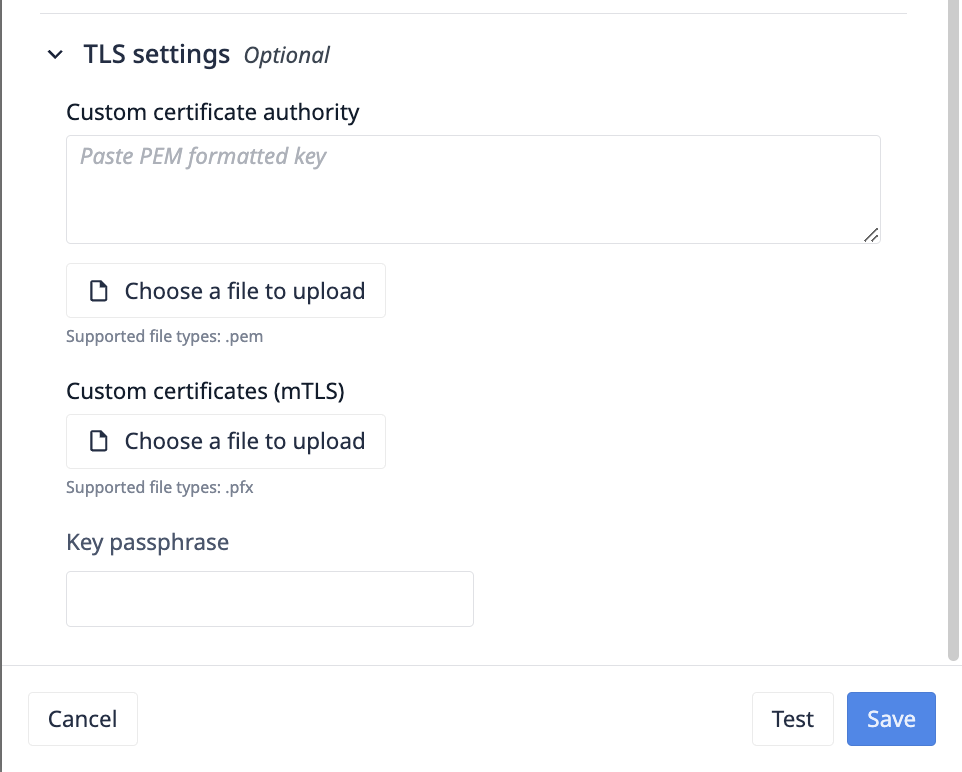
Pliki w formacie.pem można przesłać w celu rozszerzenia domyślnych urzędów certyfikacji TLS w Node.js. To pole aktualizuje pole ca w bibliotece TLS Node.js.
„Opcjonalnie można nadpisać zaufane certyfikaty urzędów certyfikacji. Domyślnie zaufane są znane urzędy certyfikacji wybrane przez Mozillę. Urzędy certyfikacji Mozilli są całkowicie zastępowane, gdy urzędy certyfikacji zostaną jawnie określone za pomocą tej opcji. Wartością może być ciąg znaków, obiekt typu Buffer lub tablica ciągów znaków i/lub obiektów typu Buffer. Każdy ciąg znaków lub obiekt typu Buffer może zawierać wiele certyfikatów CA w formacie PEM połączonych ze sobą. Aby połączenie zostało uwierzytelnione, certyfikat partnera musi dać się połączyć w łańcuch z certyfikatem urzędu certyfikacji zaufanym przez serwer. W przypadku korzystania z certyfikatów, których nie da się połączyć w łańcuch z dobrze znanym urzędem certyfikacji, urząd certyfikacji certyfikatu musi zostać wyraźnie określony jako zaufany, w przeciwnym razie uwierzytelnianie połączenia zakończy się niepowodzeniem. Jeśli strona przeciwna używa certyfikatu, który nie pasuje do jednego z domyślnych urzędów certyfikacji ani nie tworzy z nim łańcucha, należy użyć opcji
ca, aby podać certyfikat urzędu certyfikacji, z którym certyfikat strony przeciwnej może się zgadzać lub tworzyć łańcuch. W przypadku certyfikatów podpisanych samodzielnie certyfikat ten jest jednocześnie swoim własnym urzędem certyfikacji i musi zostać dostarczony. W przypadku certyfikatów zakodowanych w formacie PEM obsługiwane typy to „TRUSTED CERTIFICATE”, „X509 CERTIFICATE” oraz „CERTIFICATE”. Zobacz także tls.rootCertificates.”
Przykładowy prawidłowy certyfikat urzędu certyfikacji powinien wyglądać mniej więcej tak:
-----BEGIN CERTIFICATE-----MIIDXTCCAkWgAwIBAgIJALaEfh0WW6ZcMA0GCSqGSIb3DQEBCwUAMEUxCzAJBgNVBAYTAlVTMRYwFAYDVQQIDA1TYW4gRnJhbmNpc2NvMRIwEAYDVQQHDAlTYW4gSm9zZTEPMA0GA1UECgwGQ29tcGFueTAeFw0xNzA1MjUyMDE2NDRaFw0xNzA2MjQyMDE2NDRaMEUxCzAJBgNVBAYTAlVTMRYwFAYDVQQIDA1TYW4gRnJhbmNpc2NvMRIwEAYDVQQHDAlTYW4gSm9zZTEPMA0GA1UECgwGQ29tcGFueTCCASIwDQYJKoZIhvcNAQEBBQADggEPADCCAQoCggEBAK9b+GVsTsmP7z9T2sh79uI/57pI1DBYNyOlwC0lfn8SebVKRg0qAsaF3V4rQ/RPZFGkTb2G7IKnWQZ6VB8AFLF6A9xuGe7vSG9ZcJ1AKM2uOwYXzWQNWRFiW1XPOEIOXB+N7kMFTF6ZzE6RkV68hVqVn7Kx4s0RYAKM4ESJIMyF64IHo5Rf6k3UtrOzy6M3LXM3axgUPHkHZh6/Pi3hecaF7w0qDhlS8UJLA4Gn1I6nrFt1URVd7aSIEiOQhs7wAGDzCjNYMEQK9ih0GLd9ybCm0flYo5fJqfOhWiCFm2z3SuGH9MSnVdrzxY6x23J/gE3spPvBopF6bRjQl0qiw1ZAgMBAAGjUDBOMB0GA1UdDgQWBBRZtdl2jSWpITThx8JZL4Jx0zCBdTAfBgNVHSMEGDAWgBRZtdl2jSWpITThx8JZL4Jx0zCBdTAMBgNVHRMEBTADAQH/MA0GCSqGSIb3DQEBCwUAA4IBAQARzA8ydRMOfbU0QLOEp9V4B6nO8XBpe9uvtYwQjmb5ZX1bR2/P71bzeJwHK6v4RZl6V5fwGzFdsMFI8JAlLJChM1BpsU7a5R+U/X6XJpCzjErhZ68Z3G+TQ4Bk9LhRlQTH5ld9lR8aWpVPvPIqMtkJhbvWn9P4ysc8q3WYfILy9m9J8Hz3i3AaAEjS5WWm4BjKUMvOFOxaxHHh+ZjNTVrpePyPDrWBkMKn9CF1lwVItJf2JdSYvX1kH5P/M5bsKdwZ95O6d5xUl5Q09gxz/P0j4/QU+fTYhh8RUjKo4vvear9kKxQ2b/8IoQ6A54WHeFzG+h
Konfiguracja łącznika SQL
| Pole | Opis |
|---|---|
| Adres serwera | Adres IP lub nazwa hosta serwera bazy danych. To miejsce, w którym znajduje się baza danych i gdzie można uzyskać do niej dostęp. |
| Port | Numer portu, na którym serwer bazy danych nasłuchuje. Typowe numery portów to 3306 dla MySQL, 5432 dla PostgreSQL i 1433 dla SQL Server. |
| SSL | Określa, czy do szyfrowania połączenia z serwerem bazy danych używany jest protokół SSL (Secure Sockets Layer). Zazwyczaj obejmuje to ustawienia trybu SSL i certyfikatów. |
| Baza danych | Nazwa konkretnej bazy danych na serwerze, z którą chcesz się połączyć. To właśnie tam przechowywane są Twoje dane. |
| Nazwa użytkownika | Nazwa użytkownika wymagana do uwierzytelnienia i uzyskania dostępu do bazy danych. Użytkownik ten powinien posiadać uprawnienia niezbędne do wykonywania operacji na bazie danych. |
| Hasło | Hasło powiązane z nazwą użytkownika, służące do uwierzytelnienia użytkownika w bazie danych. Zapewnia to bezpieczną kontrolę dostępu. |
Konfiguracja łącznika MQTT
Dowiedz się, jak utworzyć złącza MQTT tutaj.