
Voici comment les titulaires de compte Tulip peuvent utiliser LDAP pour gérer les utilisateurs de leur compte.
As of 2024/LTS 14, Tulip no longer supports LDAP. Please contact your Customer Success Manager if you have any questions.
Dans cet article, vous apprendrez :
- Comment Tulip peut se connecter à votre instance Active Directory
- Les différentes façons de configurer l’intégration à Active Directory
- Les exigences techniques pour une intégration à Active Directory
Tulip s'intègre actuellement au produit Active Directory de Microsoft via le protocole LDAP. Si votre organisation utilise Active Directory, vous pouvez alors gérer vos utilisateurs Tulip en fonction des règles définies dans Active Directory.
Présentation des utilisateurs de Tulip
Tulip dispose de deux interfaces utilisateur distinctes :
- Tulip, où les applications sont créées et modifiées, et qui peut être connecté à des bases de données externes
- Le Tulip Player, où les utilisateurs et les opérateurs exécutent les applications créées dans Tulip
Le niveau d'autorisation d'un utilisateur est défini par un rôle utilisateur.
Tulip propose plusieurs niveaux de privilèges utilisateur. Pour plus d’informations sur ces rôles, veuillez consulter : Gestion des rôles utilisateur dans Tulip
- Les propriétaires de compte et divers autres rôles répertoriés ont la possibilité de modifier des applications dans Tulip
- Les opérateurs ont uniquement accès à l'exécution des applications via le Tulip Player. Ils ne peuvent ni modifier les applications ni accéder à l'interface de Tulip.
Options d'intégration LDAP
Pour intégrer LDAP à Tulip, vous pouvez soit gérer les rôles de vos utilisateurs en fonction des groupes Active Directory, soit depuis Tulip :
- Gestion des rôles utilisateur à partir des groupes Active Directory: vous devrez regrouper vos utilisateurs de manière appropriée en fonction du niveau d’autorisation souhaité sur votre serveur Active Directory, puis fournir à votre administrateur système Tulip le mappage correspondant (ex. : Groupe A = Propriétaires de compte). Cela signifie que l’autorisation et l’authentification sont toutes deux déterminées par votre fournisseur d’identité (IdP).
- Gestion des rôles des utilisateurs depuis Tulip: vous devrez ajouter manuellement chaque utilisateur depuis Tulip, en lui attribuant le rôle spécifié, et lui demander de créer son compte avec le nom d’utilisateur exact figurant dans votre Active Directory. Cela signifie que seule l’authentification est contrôlée par votre fournisseur d’identité (IdP).
Il existe quatre méthodes distinctes pour configurer votre intégration :
Si les opérateurs sont gérés dans votre IdP
- Exigez que tous les utilisateurs de Tulip se connectent à Tulip ou à Tulip Player à l’aide de leur nom d’utilisateur et de leur mot de passe Active Directory. Les rôles au sein de Tulip sont définis en fonction des groupes Active Directory. L’autorisation et l’authentification s’effectuent via LDAP.
- Exigez que tous les utilisateurs de Tulip se connectent à Tulip ou à Tulip Player à l’aide de leur nom d’utilisateur et de leur mot de passe Active Directory. Les rôles sont gérés au sein de Tulip. Authentification via LDAP uniquement.
Si les opérateurs ne sont pas gérés dans votre IdP
- Autorisez les opérateurs Tulip à se connecter à Tulip Player en utilisant uniquement leur identifiant de badge, mais exigez que les propriétaires de compte Tulip et les autres rôles se connectent à Tulip à l’aide de leur nom d’utilisateur et mot de passe Active Directory. Les rôles au sein de Tulip sont définis en fonction d’un groupe Active Directory. Autorisation et authentification via LDAP.
- Autorisez les opérateurs Tulip à se connecter à Tulip Player en utilisant uniquement leur identifiant de badge, mais exigez que les propriétaires de compte Tulip et les autres rôles se connectent à Tulip à l’aide de leur nom d’utilisateur et mot de passe Active Directory. Les rôles sont gérés au sein de Tulip. Authentification uniquement via LDAP.
Vous pouvez choisir l’option de configuration en fonction des protocoles de sécurité de votre organisation. Veuillez noter que l’option la plus sécurisée consiste à imposer l’utilisation d’un nom d’utilisateur et d’un mot de passe Active Directory à tous les utilisateurs de Tulip.
Coordination des utilisateurs Tulip avec les utilisateurs LDAP
Gestion des rôles utilisateur depuis Tulip
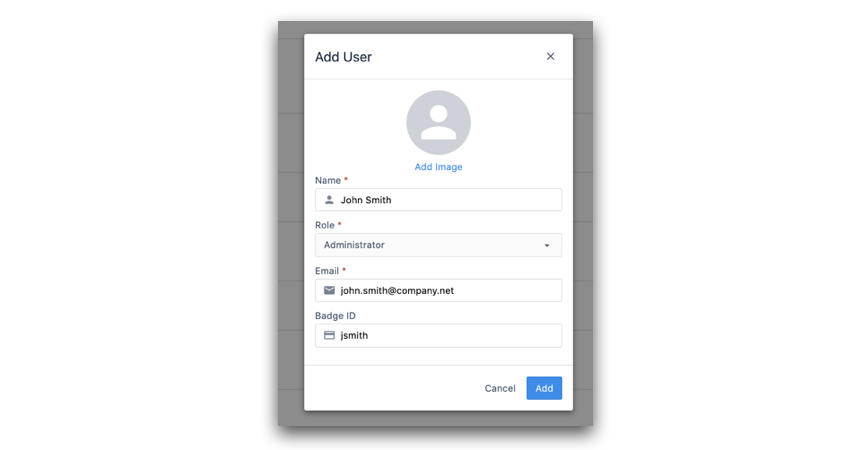
Si votre organisation choisit de gérer les rôles des utilisateurs depuis Tulip, un titulaire de compte Tulip devra d’abord créer un nouvel utilisateur. Il devra ensuite lui attribuer un nom d’utilisateur Tulip correspondant à son nom d’utilisateur LDAP. N’importe quelle adresse e-mail est acceptée.
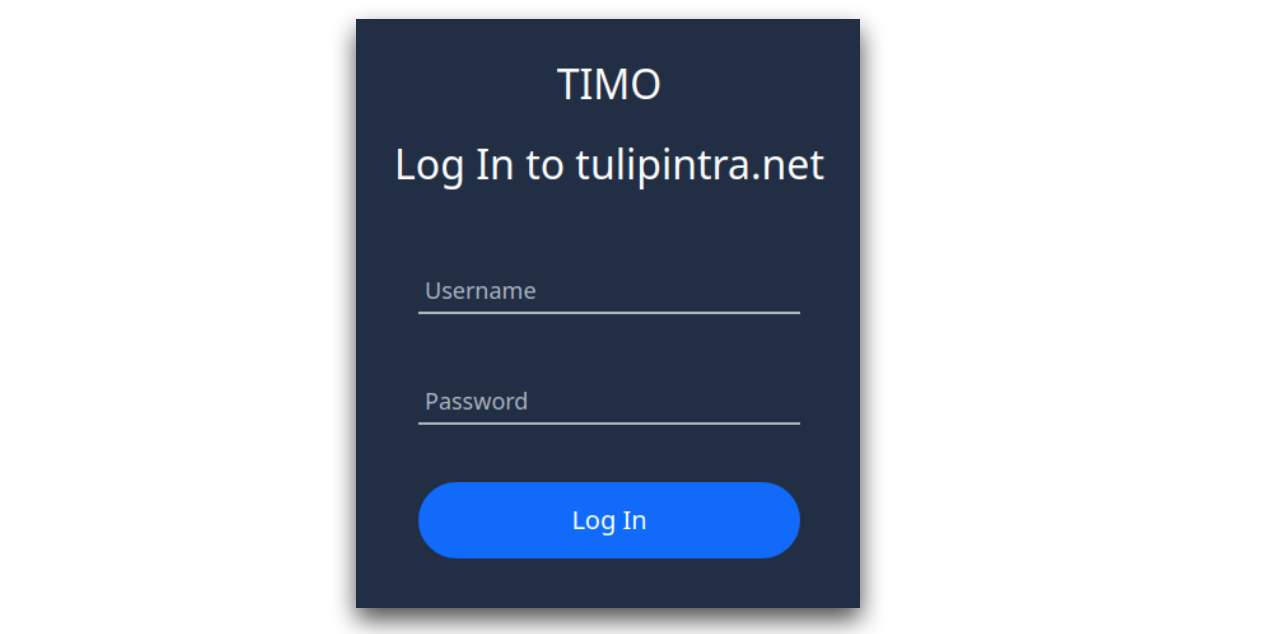
Lorsque cet utilisateur Tulip tentera de se connecter, il devra saisir son nom d’utilisateur LDAP dans le champ « Nom d’utilisateur » et son mot de passe dans le champ « Mot de passe ». Tulip procédera alors à son authentification dans votre instance Active Directory. L’écran de connexion se présentera comme suit :
Dans ce cas, un administrateur système Tulip ajoutera votre premier utilisateur Tulip à l’aide des informations que vous lui fournirez.
Gestion des rôles utilisateur à partir des groupes Active Directory
Si votre organisation choisit de définir les rôles Tulip en fonction des groupes Active Directory, il n’ est alors pas nécessaire de créer des utilisateurs individuels au sein de Tulip. Vous pouvez plutôt fournir les noms de vos groupes d’utilisateurs et les rôles utilisateur Tulip qui leur sont associés.
Lorsque l’utilisateur se connecte à Tulip pour la première fois avec ses identifiants Active Directory, Tulip l’authentifie auprès de votre instance Active Directory, puis crée automatiquement un compte au sein de Tulip. Comme mentionné précédemment, ses droits dépendront de son groupe Active Directory et du rôle que vous avez défini pour ce groupe.
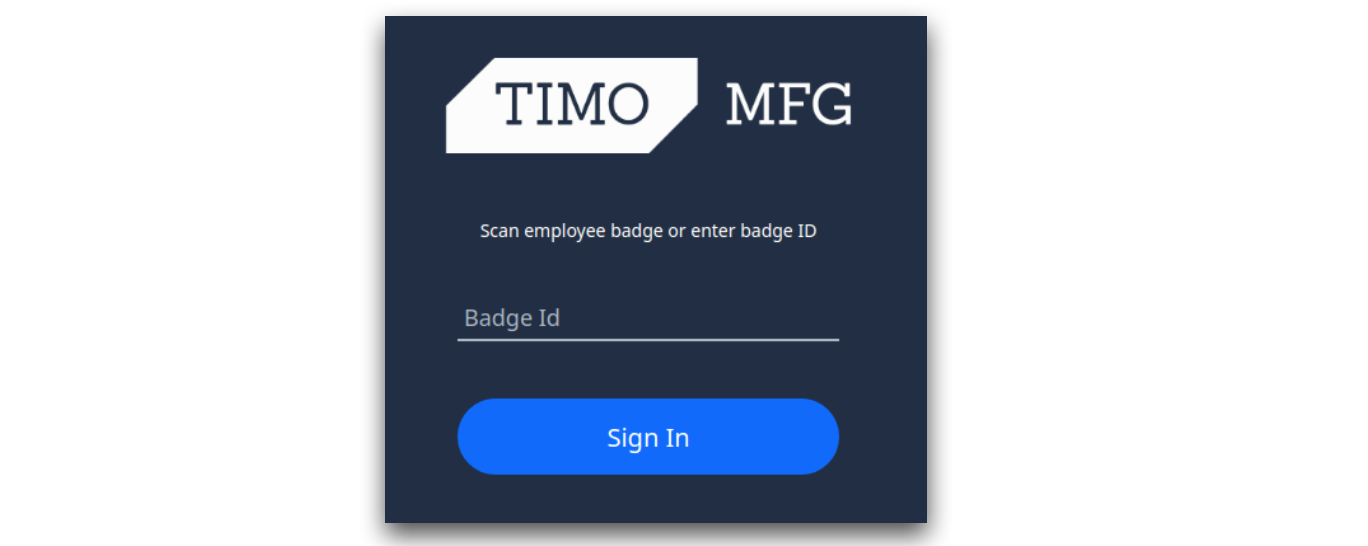
Si vous choisissez une option de configuration autorisant les opérateurs Tulip à se connecter à l’aide de leur identifiant de badge, l’écran de connexion des opérateurs dans Tulip Player se présentera comme suit :
Configuration technique
Pour configurer une connexion LDAP, vous devrez disposer de votre propre serveur LDAP accessible par le serveur Tulip et fournir les informations suivantes :
- L'adresse du serveur (par exemple :
ldaps://xxx.xxx.xxx:636) - Un « nom distinctif » à rechercher (par ex.
dc=tulip,dc=co) - L'autorité de certification utilisée pour signer les certificats du serveur LDAP
Votre administrateur système devrait pouvoir vous fournir facilement ces informations.
Résumé
Pour configurer l’intégration LDAP de votre compte Tulip, veuillez commencer par contacter votre chargé de compte client en lui fournissant les informations suivantes :
- Laquelle des 4 méthodes d’authentification mentionnées précédemment souhaitez-vous utiliser ?
- Le cas échéant: une liste mettant en correspondance vos groupes Active Directory et les rôles utilisateur Tulip souhaités
- Les exigences techniques mentionnées dans la section précédente.
- Une plage horaire pendant laquelle vous souhaitez effectuer la modification. Veuillez noter que tous les clients seront déconnectés lors de la modification et que chacun devra s'authentifier à nouveau sur votre site Tulip.