
Découvrez comment les administrateurs informatiques peuvent configurer l’intégration entre leur fournisseur d’identité (IdP) et Tulip pour utiliser SAML.
Users on Professional plans and above.
Prérequis
- Consultez le guide de Tulip sur l’ajout et la gestion des utilisateurs pour comprendre les différents types de rôles dans Tulip.
- Lisez le guide « Autorisation et contrôle d’accès à l’aide de SAML » pour comprendre les méthodes d’autorisation et d’authentification prises en charge par Tulip
:::(Avertissement) ()
Les certificats SAML créés par Tulip expirent chaque année. Contactez Tulip Support avant la date d'expiration pour renouveler le certificat.
:::
Connexion de votre fournisseur d'identité (IdP) via SAML (toutes les instances)
You will need to have the Account Owner role to set this up.
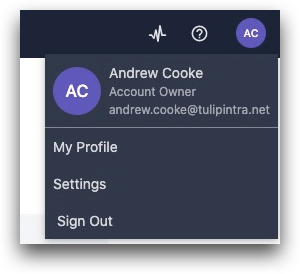
- Cliquez sur votre profil utilisateur en haut à droite de l'écran, puis sélectionnez « Paramètres ».
- Sélectionnez « SAML » dans la liste des options à gauche.
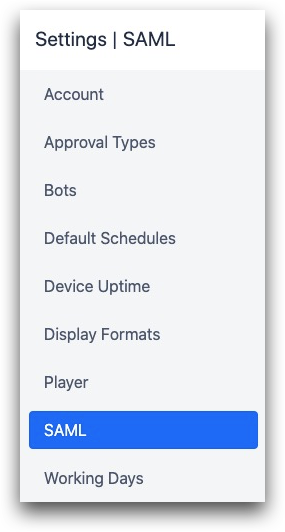
À partir de là, vous pouvez activer la fonctionnalité SAML.
- Téléchargez notre fichier XML de métadonnées et créez l'application Tulip dans votre fournisseur d'identité.
- Tulip peut accepter un fichier XML de métadonnées provenant de votre fournisseur, ou vous pouvez saisir manuellement les informations suivantes :
- URL de connexion SSO
- URL de déconnexion SSO
- Certificats (au format PEM)
To verify SAML responses, the certificates for your IdP server must be in PEM format. You can enter multiple certificates separated by blank lines.
Configurer le mappage des utilisateurs
Pour en savoir plus sur l'autorisation et le contrôle d'accès via SAML, cliquez ici.
Tester la configuration
Utilisez l'outil « Tester l'authentification SAML » situé en haut à droite de l'écran pour vous assurer que votre configuration fonctionne correctement. Cela permettra de garantir qu'au moins un utilisateur pourra continuer à se connecter à l'instance une fois la configuration enregistrée.
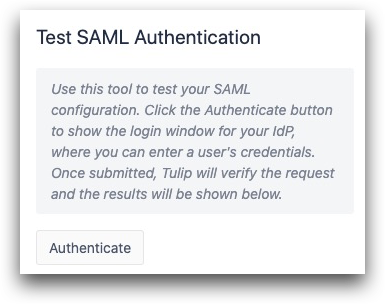
Lorsque vous cliquez sur « Authentifier », vous pouvez essayer de vous connecter avec les identifiants de n'importe quel utilisateur SAML.
Toute erreur sera signalée si la connexion échoue.
Si la connexion aboutit, toutes les informations relatives à cet utilisateur SAML s'afficheront à droite de l'écran. Le « nameID » sera correctement mappé dans Tulip, et cet utilisateur pourra désormais se connecter à Tulip à l'aide de ses identifiants IdP.
Une fois que vous avez saisi toutes les informations d’intégration, cliquez sur le bouton « Enregistrer » en bas de la page.
Utiliser la connexion par identifiant de badge pour Tulip Player
Par défaut, l’activation de SAML redirige tous les utilisateurs vers votre IdP, y compris les opérateurs se connectant au Player. Si vos utilisateurs en atelier ne disposent pas de comptes IdP, vous pouvez basculer la connexion au Player vers l’identifiant de badge.
Ce paramètre s’applique uniquement au Tulip Player.
This setting appears only after SAML is enabled on your instance.
- Cliquez sur votre profil utilisateur en haut à droite, puis sélectionnez « Paramètres du compte ».
- Sélectionnez « Player » dans la liste de gauche.
- Dans « Paramètres de connexion », activez la connexion via le badge.
This setting applies to everyone who signs into the Player. It cannot be limited to certain roles or users. Anyone using the Player will need a badge ID set on their Tulip profile.
Migration vers l'authentification unique (SSO) SAML (instance existante uniquement)
Si vous utilisez déjà un e-mail et un mot de passe pour authentifier les utilisateurs, voici comment effectuer la transition.
Pour effectuer cette transition tout en conservant les données utilisateur existantes, votre compte doit faire l'objet d'une migration des utilisateurs vers SAML.
Utilisez l’onglet « Migration » en haut de la page SAML pour vous assurer que tous les utilisateurs existants puissent continuer à utiliser Tulip.
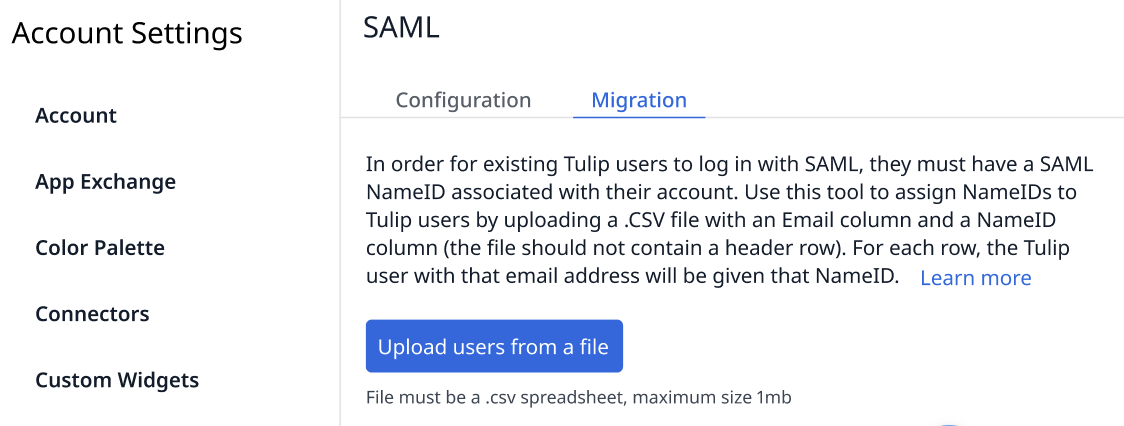
Le fichier CSV doit comporter deux colonnes dans cet ordre :
- E-mail : l'adresse e-mail que l'utilisateur utilise pour se connecter à Tulip. Si un utilisateur n'a pas d'adresse e-mail dans Tulip, saisissez son identifiant de badge à la place.
- NameID : le NameID SAML de l’utilisateur. Le format est flexible, mais il doit s’agir d’un identifiant unique reliant le compte Tulip de l’utilisateur à son compte SAML. Chaque utilisateur de Tulip doit disposer d’un NameID distinct dans SAML.
* Do not include any headers.* The nameID and badge ID are case-sensitive.
Assurez-vous d’avoir préalablement confirmé et vérifié que SAML fonctionne correctement dans Tulip (voir Tester votre configuration SAML). Si vous souhaitez que les utilisateurs continuent à se connecter avec leur e-mail et leur mot de passe, désactivez SAML après avoir effectué vos tests.
Une fois le fichier CSV importé, Tulip affiche la liste des utilisateurs dont le mappage a réussi. Les utilisateurs mappés peuvent se connecter immédiatement à l’aide de leurs identifiants SAML.
Si vous utilisez Azure, consultez le tutoriel de Microsoft sur l’utilisation de MS Entra avec Tulip pour vérifier que le format du Name ID est correct. Pour un Name ID au format e-mail, modifiez le paramètre de format sur l’IdP en le réglant sur « persistent ».
Vérifiez vos connexions SAML au fil du temps
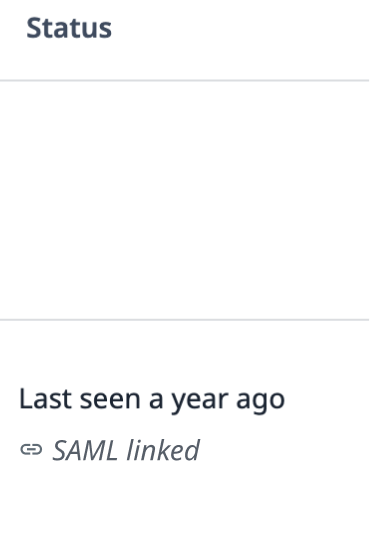
Sur la page Utilisateurs, vous pouvez voir quels utilisateurs se sont connectés avec succès à l’aide de leurs identifiants SAML.
Utilisez la colonne « Statut » située à droite de la page « Utilisateurs »{target=_blank} pour consulter la connexion de chaque utilisateur à votre IdP.
Pour en savoir plus
{{snippet.Avez-vous trouvé ce que vous cherchiez ?}}