
Вот как владельцы учётных записей Tulip могут работать с LDAP для управления пользователями в своей учётной записи.
As of 2024/LTS 14, Tulip no longer supports LDAP. Please contact your Customer Success Manager if you have any questions.
В этой статье вы узнаете:
- Как Tulip может подключаться к вашему экземпляру Active Directory
- Различные способы настройки интеграции с Active Directory
- Технические требования к интеграции с Active Directory
В настоящее время Tulip интегрируется с продуктом Microsoft Active Directory через протокол LDAP. Если ваша организация использует Active Directory, вы можете управлять пользователями Tulip на основе правил Active Directory.
Обзор пользователей Tulip
У Tulip есть два разных пользовательских интерфейса:
- Tulip — для создания и редактирования приложений, который может подключаться к внешним базам данных
- Tulip Player — среда, в которой пользователи и операторы запускают приложения, созданные в Tulip
Уровень прав пользователя определяется его ролью.
В Tulip существует несколько уровней пользовательских привилегий. Информацию об этих ролях см. в разделе: «Управление ролями пользователей в Tulip»
- Владельцы учетных записей и пользователи с другими перечисленными ролями имеют возможность редактировать приложения в Tulip
- Операторы имеют доступ только к запуску приложений через Tulip Player. Они не могут редактировать приложения или получать доступ к интерфейсу Tulip.
Параметры интеграции с LDAP
Для интеграции LDAP с Tulip вы можете управлять ролями пользователей либо на основе групп Active Directory, либо непосредственно в Tulip:
- Управление ролями пользователей на основе групп Active Directory: вам необходимо соответствующим образом сгруппировать пользователей на сервере Active Directory в зависимости от желаемого уровня доступа и предоставить системному администратору Tulip соответствующее сопоставление (например: Группа A = владельцы учетных записей). Это означает, что как авторизация, так и аутентификация определяются вашим поставщиком идентификации (IdP).
- Управление ролями пользователей из Tulip: вам нужно будет вручную добавить каждого пользователя в Tulip с указанием его роли и попросить его создать учетную запись с точно таким же именем пользователя, как в Active Directory. Это означает, что ваш IdP контролирует только аутентификацию.
Существует четыре различных способа настройки интеграции:
Если операторы управляются в вашем IdP
- Требуйте, чтобы все пользователи Tulip входили в Tulip или Tulip Player, используя свои имя пользователя и пароль из Active Directory. Роли в Tulip задаются на основе групп Active Directory. Авторизация и аутентификация через LDAP.
- Требуйте, чтобы все пользователи Tulip входили в Tulip или Tulip Player, используя свои имя пользователя и пароль из Active Directory. Роли управляются внутри Tulip. Только аутентификация через LDAP.
Если операторы не управляются в вашем IdP
- Разрешить операторам Tulip входить в Tulip Player, используя только идентификатор бейджа, но требовать, чтобы владельцы учетных записей Tulip и пользователи других ролей входили в Tulip, используя свое имя пользователя и пароль Active Directory. Роли в Tulip определяются на основе групп Active Directory. Авторизация и аутентификация через LDAP.
- Разрешить операторам Tulip входить в Tulip Player, используя только идентификатор бейджа, но требовать от владельцев учетных записей Tulip и пользователей других ролей входа в Tulip с использованием имени пользователя и пароля Active Directory. Роли управляются внутри Tulip. Аутентификация осуществляется только через LDAP.
Вы можете выбрать вариант конфигурации в соответствии с протоколами безопасности вашей организации. Обратите внимание, что обязательное использование имени пользователя и пароля Active Directory для всех пользователей Tulip является наиболее безопасным вариантом.
Синхронизация пользователей Tulip с пользователями LDAP
Управление ролями пользователей из Tulip
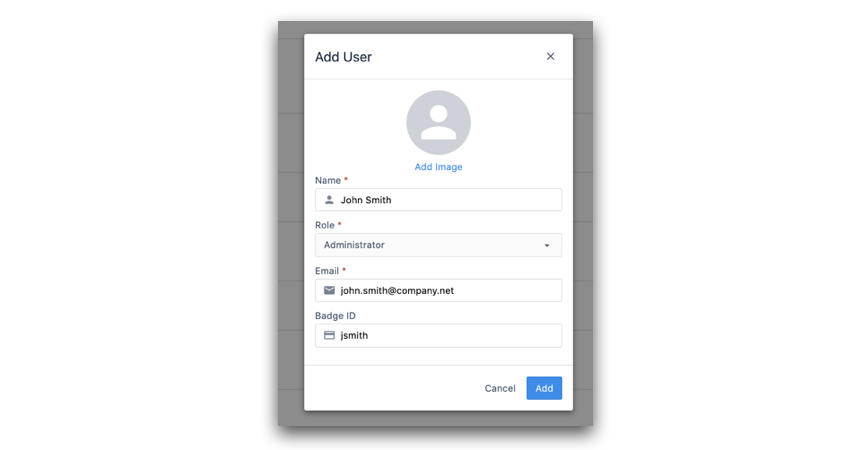
Если ваша организация решила управлять ролями пользователей из Tulip, владельцу учетной записи Tulip сначала необходимо создать нового пользователя. Затем он должен добавить имя пользователя Tulip, совпадающее с именем пользователя LDAP. Допускается использование любого адреса электронной почты.
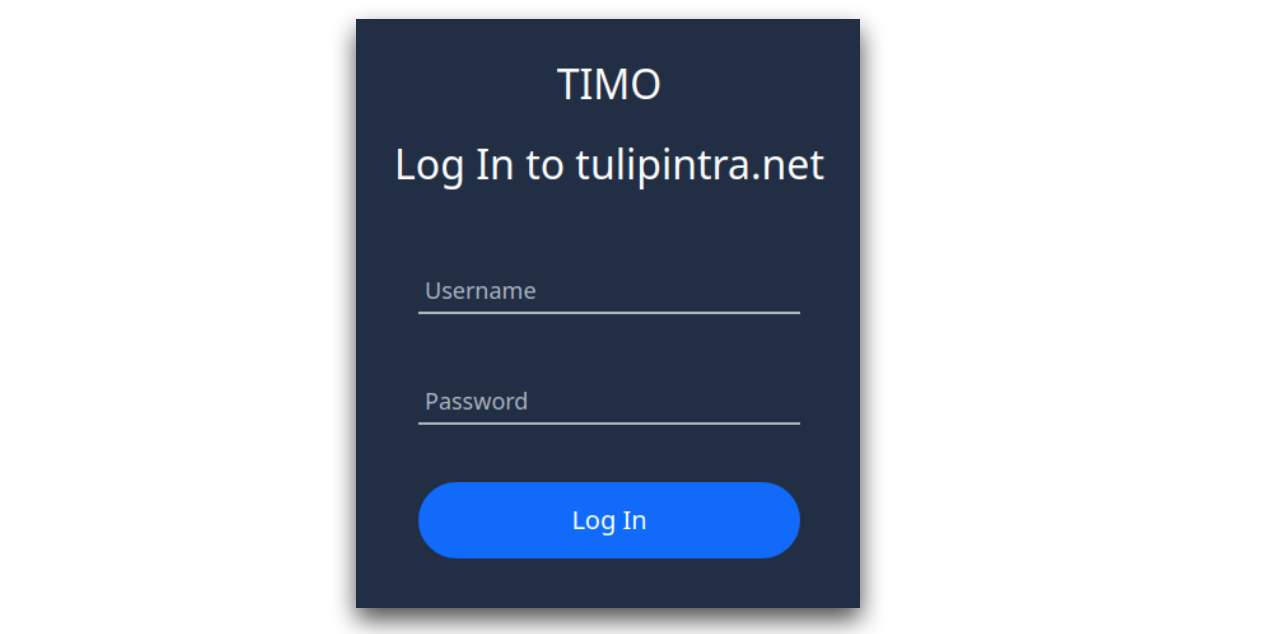
Когда этот пользователь Tulip попытается войти в систему, ему нужно будет ввести своё имя пользователя LDAP в поле «Имя пользователя» и пароль в поле «Пароль». После этого Tulip проведёт аутентификацию пользователя в вашем экземпляре Active Directory. Экран входа в систему будет выглядеть следующим образом:
В данном случае системный администратор Tulip добавит вашего первого пользователя Tulip на основе предоставленной вами информации.
Управление ролями пользователей на основе групп Active Directory
Если ваша организация решит определять роли в Tulip на основе групп Active Directory, то нет необходимости создавать отдельных пользователей непосредственно в Tulip. Вместо этого вы можете указать названия ваших групп пользователей и сопоставленные им роли пользователей Tulip.
Когда пользователь впервые войдёт в Tulip, используя свои учётные данные Active Directory, Tulip проведёт его аутентификацию в вашем экземпляре Active Directory, а затем автоматически создаст учётную запись в Tulip. Как упоминалось ранее, его права будут зависеть от его группы в Active Directory и от того, какую роль вы определили для этой группы.
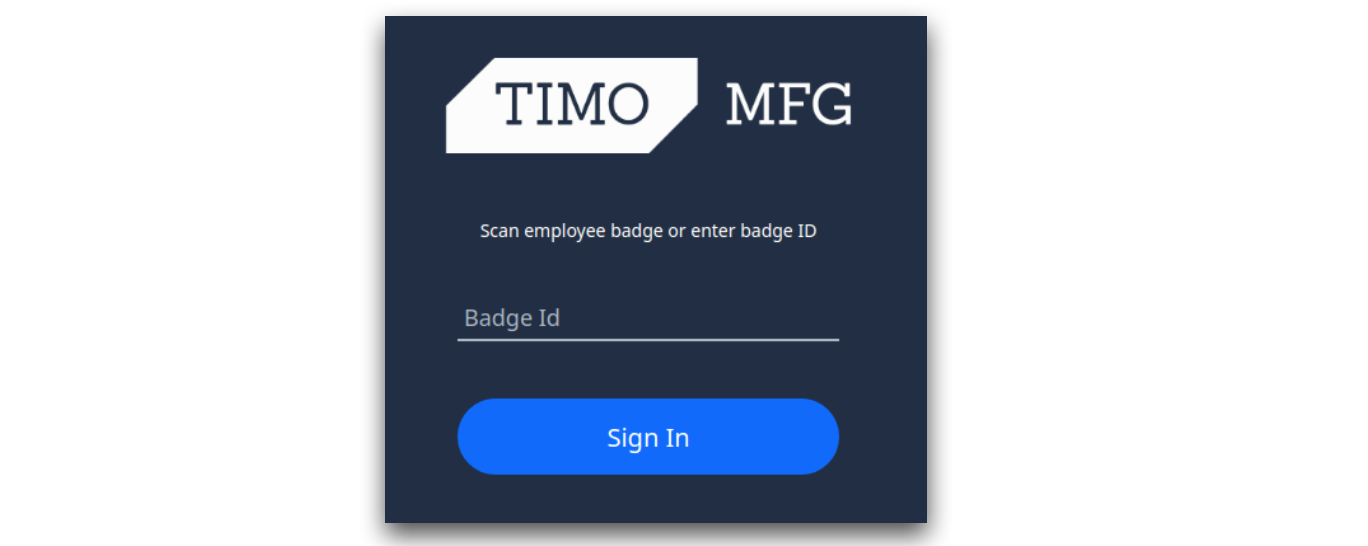
Если вы выберете вариант настройки, при котором операторам Tulip разрешено входить в систему с помощью идентификатора бейджа, экран входа оператора в Tulip Player будет выглядеть следующим образом:
Технические требования
Для настройки LDAP-соединения вам потребуется предоставить собственный LDAP-сервер, доступный для сервера Tulip, а также указать следующую информацию:
- Адрес сервера (например,
ldaps://xxx.xxx.xxx:636) - «Различающееся имя» для поиска (например,
dc=tulip,dc=co) - Центр сертификации, используемый для подписи сертификатов LDAP-сервера
Ваш системный администратор без труда сможет предоставить эту информацию.
Резюме
Чтобы настроить интеграцию с LDAP для вашей учетной записи Tulip, для начала обратитесь к вашему менеджеру по работе с клиентами и предоставьте следующую информацию:
- Какой из 4 ранее упомянутых методов аутентификации вы хотели бы использовать.
- Если применимо: список, сопоставляющий ваши группы Active Directory и желаемые роли пользователей Tulip
- Технические требования, указанные в предыдущем разделе.
- Период времени, в течение которого вы хотели бы внести изменения. Обратите внимание, что после внесения изменений все клиенты будут выведены из системы, и всем потребуется повторно пройти аутентификацию на вашем сайте Tulip.