


다음은 튤립 계정 소유자가 LDAP를 활용하여 계정 내 사용자를 관리하는 방법입니다.
As of 2024/LTS 14, Tulip no longer supports LDAP. Please contact your Customer Success Manager if you have any questions.
이 글에서는 다음 내용을 알아보실 수 있습니다:
- Tulip이 Active Directory 인스턴스에 연결하는 방법
- Active Directory 연동을 구성하는 다양한 방법
- Active Directory 통합을 위한 기술적 요구 사항
Tulip은 현재 LDAP 프로토콜을 통해 Microsoft의 Active Directory 제품과 연동됩니다. 조직에서 Active Directory를 사용하는 경우, Active Directory의 규칙에 따라 Tulip 사용자를 관리할 수 있습니다.
Tulip 사용자 개요
Tulip에는 두 가지 사용자 인터페이스가 있습니다:
- 앱을 구축하고 편집하며, 외부 데이터베이스에 연결할 수 있는**‘Tulip**’
- Tulip Player: 사용자와 운영자가 Tulip에서 제작된 앱을 실행하는 곳
사용자의 권한 수준은 사용자 역할에 의해 정의됩니다.
튤립에는 여러 단계의 사용자 권한이 있습니다. 이러한 역할에 대한 자세한 내용은 ‘튤립에서 사용자 역할 관리’를 참조하십시오.
- 계정 소유자 및 나열된 기타 다양한 역할은 튤립에서 앱을 편집할 수 있습니다
- 운영자는 튤립 플레이어를 통해 앱을 실행할 수만 있습니다. 앱을 편집하거나 튤립 인터페이스에 접근할 수는 없습니다.
LDAP 통합 옵션
LDAP를 Tulip과 연동하려면 Active Directory 그룹을 기반으로 사용자 역할을 관리하거나, Tulip 내에서 직접 관리할 수 있습니다:
- Active Directory 그룹을 통한 사용자 역할 관리: Active Directory 서버에서 사용자의 원하는 권한 수준에 따라 사용자를 적절히 그룹화하고, Tulip 시스템 관리자에게 적절한 매핑 정보(예: 그룹 A = 계정 소유자)를 제공해야 합니다. 이는 인증 및 권한 부여가 모두 IdP에 의해 결정됨을 의미합니다.
- Tulip 내에서 사용자 역할 관리: Tulip 내에서 각 사용자를 지정된 사용자 역할과 함께 수동으로 추가해야 하며, 사용자가 Active Directory에 등록된 것과 정확히 동일한 사용자 이름으로 계정을 생성하도록 해야 합니다. 이 경우 인증만 IdP에서 제어됩니다.
통합을 구성하는 데는 네 가지 별개의 방법이 있습니다:
IdP에서 운영자(Operator)를 관리하는 경우
- 모든 Tulip 사용자가 Active Directory 사용자 이름과 비밀번호를 사용하여 Tulip 또는 Tulip Player에 로그인하도록 요구합니다. Tulip 내의 역할은 Active Directory 그룹을 기반으로 지정됩니다. LDAP를 통한 인증 및 권한 부여.
- 모든 Tulip 사용자가 Active Directory 사용자 이름과 비밀번호를 사용하여 Tulip 또는 Tulip Player에 로그인하도록 요구합니다. 역할은 Tulip 내에서 관리됩니다. LDAP를 통한 인증만 수행됩니다.
IdP에서 운영자가 관리되지 않는 경우
- Tulip 운영자는 배지 ID만 사용하여 Tulip Player에 로그인할 수 있도록 허용하되, Tulip 계정 소유자 및 기타 역할의 사용자는 Active Directory 사용자 이름과 비밀번호를 사용하여 Tulip에 로그인하도록 요구합니다. Tulip 내의 역할은 Active Directory 그룹을 기반으로 지정됩니다. LDAP를 통한 인증 및 권한 부여.
- Tulip 운영자는 배지 ID만 사용하여 Tulip Player에 로그인할 수 있도록 허용하되, Tulip 계정 소유자 및 기타 역할의 사용자는 Active Directory 사용자 이름과 비밀번호를 사용하여 Tulip에 로그인하도록 요구합니다. 역할은 Tulip 내에서 관리됩니다. 인증은 LDAP를 통해서만 이루어집니다.
조직의 보안 프로토콜에 따라 구성 옵션을 선택할 수 있습니다. 모든 Tulip 사용자에게 Active Directory 사용자 이름과 비밀번호 사용을 의무화하는 것이 가장 안전한 옵션임을 유의하시기 바랍니다.
Tulip 사용자와 LDAP 사용자 연동
Tulip 내에서 사용자 역할 관리
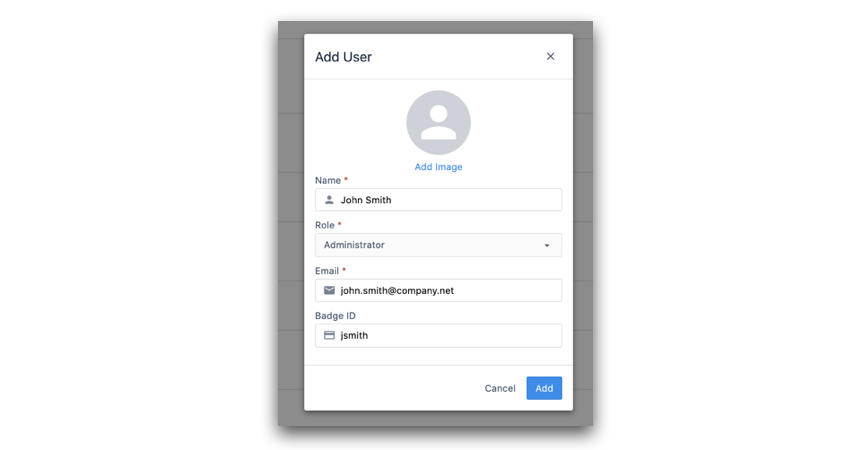
조직에서 Tulip 내에서 사용자 역할을 관리하기로 선택한 경우, Tulip 계정 소유자는 먼저 새 사용자를 생성해야 합니다. 그런 다음 LDAP 사용자 이름과 일치하는 Tulip 사용자 이름을 추가해야 합니다. 이메일 주소는 무엇이든 상관없습니다.
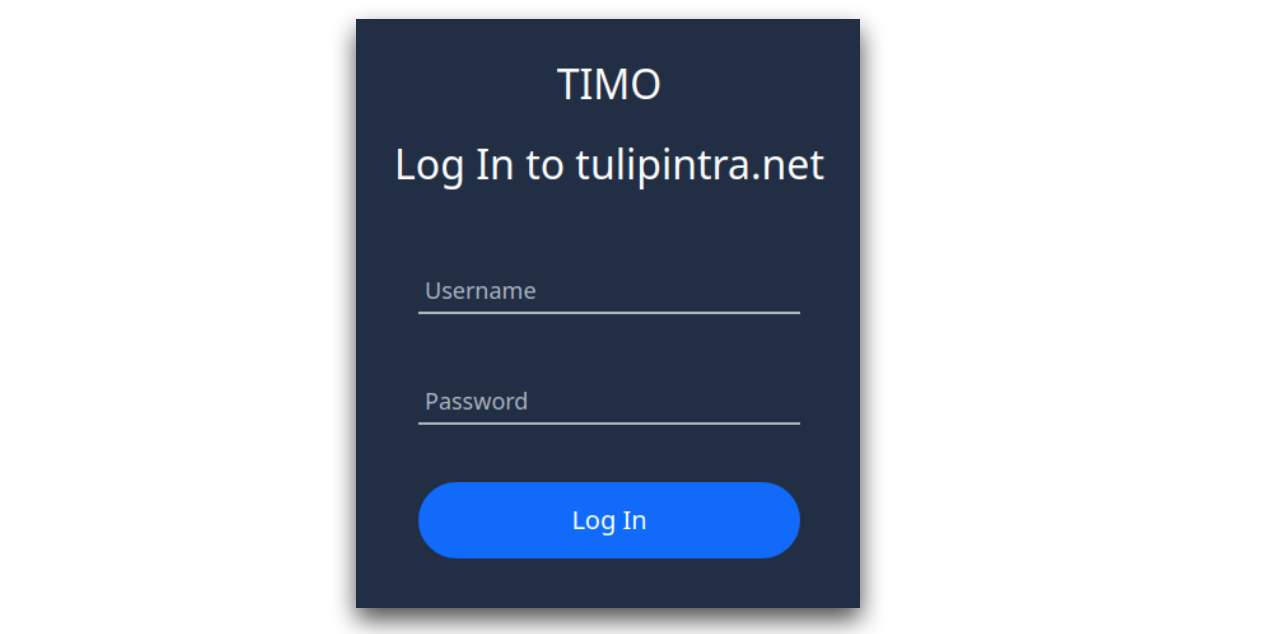
이 Tulip 사용자가 로그인을 시도할 때, “사용자 이름” 필드에 LDAP 사용자 이름을, “비밀번호” 필드에 비밀번호를 입력해야 합니다. 그러면 Tulip이 조직의 Active Directory 인스턴스에서 해당 사용자를 인증합니다. 로그인 화면은 다음과 같습니다:
이 경우, Tulip 시스템 관리자가 귀하가 제공한 정보를 바탕으로 첫 번째 Tulip 사용자를 추가하게 됩니다.
Active Directory 그룹을 통한 사용자 역할 관리
조직에서 Active Directory 그룹을 기반으로 Tulip 역할을 정의하기로 선택한 경우, Tulip 내에서 개별 사용자를 생성할 필요가 없습니다. 대신, 사용자 그룹의 이름과 해당 그룹에 매핑된 Tulip 사용자 역할을 지정할 수 있습니다.
사용자가 Active Directory 자격 증명을 사용하여 Tulip에 처음 로그인하면, Tulip은 귀하의 Active Directory 인스턴스를 통해 사용자를 인증한 후 Tulip 내에 자동으로 계정을 생성합니다. 앞서 언급한 바와 같이, 사용자의 권한은 해당 사용자가 속한 Active Directory 그룹과 귀하가 해당 그룹에 매핑한 역할에 따라 결정됩니다.
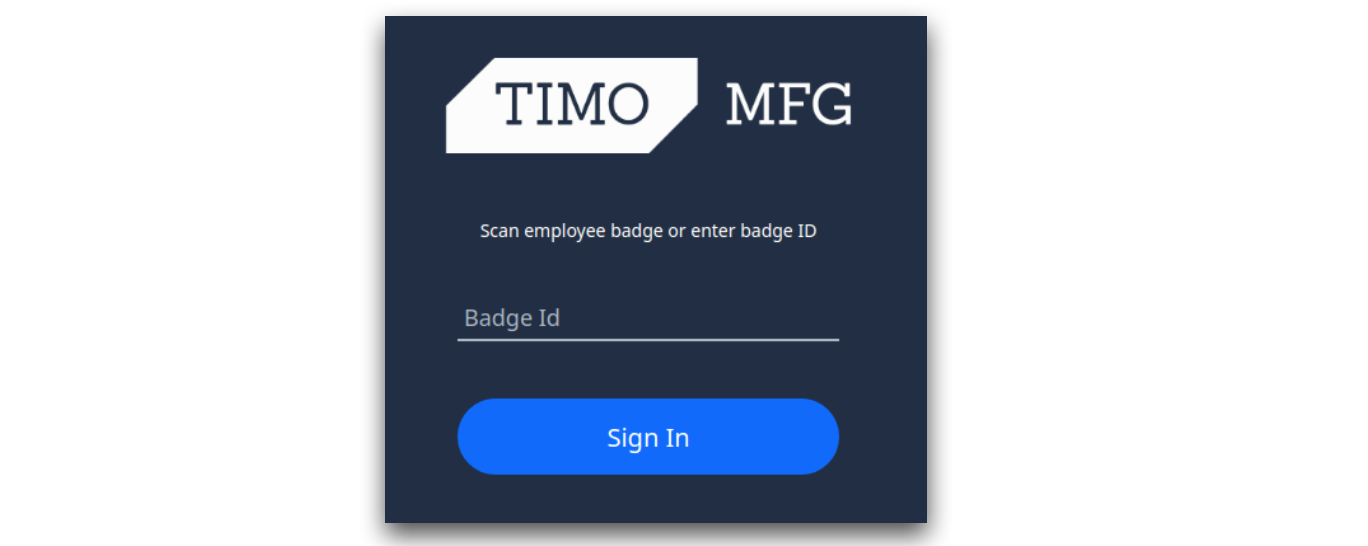
Tulip 운영자가 배지 ID를 사용하여 로그인할 수 있도록 설정하는 경우, Tulip Player의 운영자 로그인 화면은 다음과 같이 표시됩니다:
기술적 요구 사항
LDAP 연결을 구성하려면 Tulip 서버에서 액세스할 수 있는 자체 LDAP 서버를 제공하고 다음 정보를 입력해야 합니다:
- 서버 주소(예:
ldaps://xxx.xxx.xxx:636) - 검색할 "고유 이름(Distinguished Name)" (예:
dc=tulip,dc=co) - LDAP 서버의 인증서에 서명하는 데 사용되는 인증 기관(CA)
IT 시스템 관리자에게 문의하시면 이 정보를 쉽게 제공받을 수 있습니다.
요약
Tulip 계정의 LDAP 연동을 설정하려면, 먼저 고객 계정 담당자에게 다음 정보를 알려주십시오.
- 앞서 언급한 4가지 인증 방법 중 어떤 것을 사용하시겠습니까?
- 해당되는 경우: Active Directory 그룹과 원하는 Tulip 사용자 역할을 매핑한 목록
- 이전 섹션에 명시된 기술적 요구 사항.
- 변경 작업을 진행하고자 하는 시간대. 변경 작업이 이루어지면 모든 클라이언트가 로그아웃되며, 모든 사용자가 Tulip 사이트에 다시 인증해야 한다는 점에 유의해 주십시오.