
Oto, w jaki sposób właściciele kont Tulip mogą korzystać z LDAP do zarządzania użytkownikami na swoim koncie.
As of 2024/LTS 14, Tulip no longer supports LDAP. Please contact your Customer Success Manager if you have any questions.
W tym artykule dowiesz się:
- Jak Tulip może połączyć się z Twoją instancją Active Directory
- Różne sposoby konfiguracji integracji z usługą Active Directory
- Wymagania techniczne dotyczące integracji z usługą Active Directory
Tulip integruje się obecnie z usługą Active Directory firmy Microsoft za pośrednictwem protokołu LDAP. Jeśli Twoja organizacja korzysta z usługi Active Directory, możesz zarządzać użytkownikami Tulip w oparciu o reguły z Active Directory.
Przegląd użytkowników Tulip
Tulip posiada dwa różne interfejsy użytkownika:
- Tulip, w którym tworzy się i edytuje aplikacje oraz który można połączyć z zewnętrznymi bazami danych
- Tulip Player, w którym użytkownicy i operatorzy uruchamiają aplikacje stworzone w Tulip
Poziom uprawnień użytkownika jest określony przez rolę użytkownika.
Tulip posiada wiele poziomów uprawnień użytkowników. Informacje na temat tych ról można znaleźć w artykule: Zarządzanie rolami użytkowników w Tulip
- Właściciele kont oraz różne inne wymienione role mają możliwość edytowania aplikacji w Tulip
- Operatorzy mają dostęp wyłącznie do uruchamiania aplikacji za pośrednictwem Tulip Player. Nie mogą edytować aplikacji ani uzyskać dostępu do interfejsu Tulip.
Opcje integracji z LDAP
Aby zintegrować LDAP z Tulip, można zarządzać rolami użytkowników na podstawie grup Active Directory lub bezpośrednio w Tulip:
- Zarządzanie rolami użytkowników na podstawie grup Active Directory: Należy odpowiednio pogrupować użytkowników na serwerze Active Directory w oparciu o pożądany poziom uprawnień oraz przekazać administratorowi systemu Tulip odpowiednie mapowanie (np. Grupa A = właściciele kont). Oznacza to, że zarówno autoryzacja, jak i uwierzytelnianie są określane przez dostawcę tożsamości (IdP).
- Zarządzanie rolami użytkowników w ramach Tulip: Należy ręcznie dodać każdego użytkownika w Tulip, przypisując mu określoną rolę użytkownika, a następnie poprosić go o utworzenie konta z dokładnie taką samą nazwą użytkownika, jaka znajduje się w Active Directory. Oznacza to, że dostawca tożsamości (IdP) kontroluje wyłącznie uwierzytelnianie.
Istnieją cztery różne sposoby konfiguracji integracji:
Jeśli operatorzy są zarządzani w IdP
- Wymagaj od wszystkich użytkowników Tulip logowania się do Tulip lub Tulip Player przy użyciu nazwy użytkownika i hasła z Active Directory. Role w Tulip są określane na podstawie grup Active Directory. Autoryzacja i uwierzytelnianie odbywają się za pośrednictwem LDAP.
- Wymagaj od wszystkich użytkowników Tulip logowania się do Tulip lub Tulip Player przy użyciu nazwy użytkownika i hasła z Active Directory. Role są zarządzane w ramach Tulip. Uwierzytelnianie wyłącznie za pośrednictwem LDAP.
Jeśli operatorzy nie są zarządzani w Twoim IdP
- Zezwól operatorom Tulip na logowanie się do Tulip Player wyłącznie przy użyciu identyfikatora identyfikatorka, ale wymagaj od właścicieli kont Tulip i osób pełniących inne role logowania się do Tulip przy użyciu nazwy użytkownika i hasła z Active Directory. Role w systemie Tulip są określane na podstawie grup Active Directory. Autoryzacja i uwierzytelnianie odbywają się za pośrednictwem protokołu LDAP.
- Zezwól operatorom Tulip na logowanie się do Tulip Player wyłącznie przy użyciu identyfikatora identyfikatora, ale wymagaj od właścicieli kont Tulip i osób pełniących inne role logowania się do Tulip przy użyciu nazwy użytkownika i hasła z Active Directory. Role są zarządzane w ramach Tulip. Uwierzytelnianie odbywa się wyłącznie za pośrednictwem LDAP.
Można wybrać opcję konfiguracji w oparciu o protokoły bezpieczeństwa obowiązujące w danej organizacji. Należy pamiętać, że wymóg używania nazwy użytkownika i hasła z Active Directory przez wszystkich użytkowników Tulip jest najbezpieczniejszą opcją.
Koordynacja użytkowników Tulip z użytkownikami LDAP
Zarządzanie rolami użytkowników w systemie Tulip
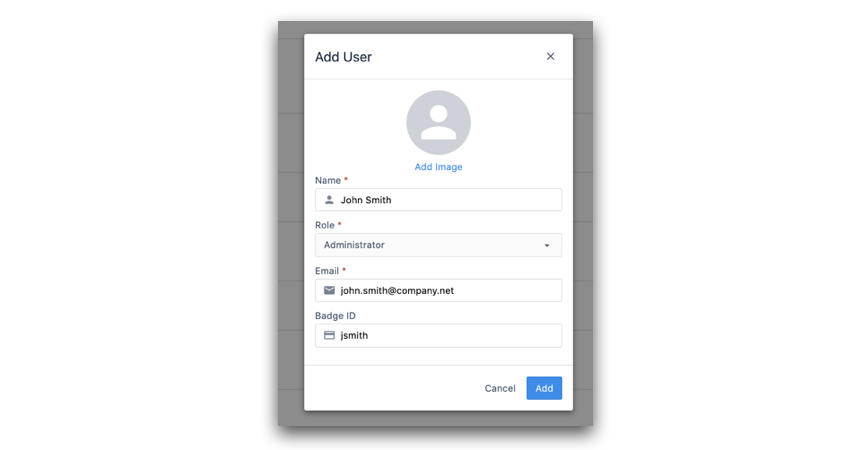
Jeśli Twoja organizacja zdecyduje się zarządzać rolami użytkowników w ramach Tulip, właściciel konta Tulip musi najpierw utworzyć nowego użytkownika. Następnie musi dodać nazwę użytkownika Tulip, która odpowiada jego nazwie użytkownika LDAP. Dopuszczalny jest dowolny adres e-mail.
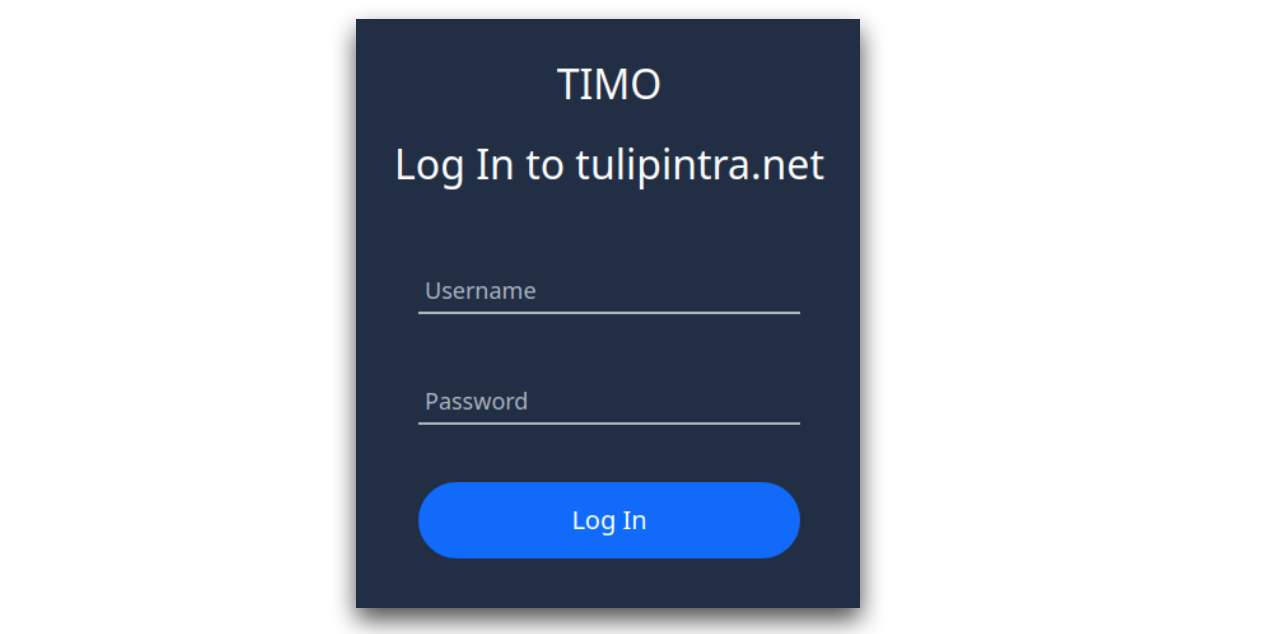
Gdy ten użytkownik Tulip spróbuje się zalogować, będzie musiał wpisać swoją nazwę użytkownika LDAP w polu „Nazwa użytkownika”, a hasło w polu „Hasło”. Tulip przeprowadzi wówczas uwierzytelnienie w Państwa instancji Active Directory. Ekran logowania będzie wyglądał następująco:
W tym przypadku administrator systemu Tulip doda pierwszego użytkownika Tulip na podstawie podanych przez Ciebie informacji.
Zarządzanie rolami użytkowników na podstawie grup Active Directory
Jeśli Twoja organizacja zdecyduje się definiować role w Tulip na podstawie grup Active Directory, nie ma potrzeby tworzenia poszczególnych użytkowników w systemie Tulip. Zamiast tego możesz podać nazwy grup użytkowników oraz przypisane im role użytkowników w Tulip.
Gdy użytkownik po raz pierwszy zaloguje się do Tulip przy użyciu swoich poświadczeń z Active Directory, Tulip uwierzytelni go w instancji Active Directory, a następnie automatycznie utworzy konto w systemie Tulip. Jak wspomniano wcześniej, uprawnienia użytkownika będą zależały od grupy w Active Directory oraz od tego, jaką rolę przypisali Państwo tej grupie.
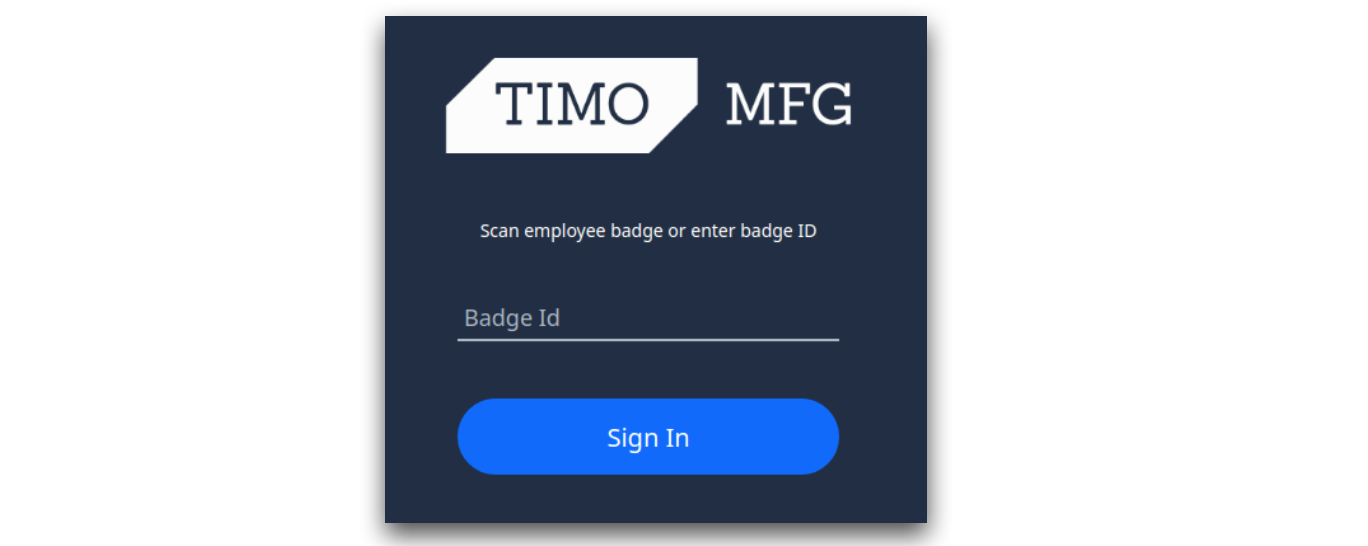
Jeśli wybierzesz opcję konfiguracyjną, w której operatorzy Tulip mogą logować się przy użyciu identyfikatora, ekran logowania operatora w Tulip Player będzie wyglądał następująco:
Wymagania techniczne
Aby skonfigurować połączenie LDAP, należy zapewnić własny serwer LDAP, do którego ma dostęp serwer Tulip, oraz podać następujące informacje:
- Adres serwera (np.
ldaps://xxx.xxx.xxx:636) - „Nazwa wyróżniająca” do wyszukiwania (np.
dc=tulip,dc=co) - Urząd certyfikacji używany do podpisywania certyfikatów serwera LDAP
Twój administrator systemu IT powinien bez problemu udzielić tych informacji.
Podsumowanie
Aby skonfigurować integrację LDAP dla swojego konta Tulip, należy najpierw skontaktować się z przedstawicielem obsługi klienta, podając następujące informacje:
- Którą z 4 wyżej wymienionych metod uwierzytelniania chcesz zastosować.
- Jeśli dotyczy: lista przyporządkowań grup Active Directory do pożądanych ról użytkowników w Tulip
- Wymagania techniczne wymienione w poprzedniej sekcji.
- Okres, w którym chcesz wprowadzić zmianę. Pamiętaj, że po wprowadzeniu zmiany wszyscy klienci zostaną wylogowani i będą musieli ponownie uwierzytelnić się w serwisie Tulip.