
A continuación se explica cómo los titulares de cuentas de Tulip pueden utilizar LDAP para gestionar los usuarios de su cuenta.
As of 2024/LTS 14, Tulip no longer supports LDAP. Please contact your Customer Success Manager if you have any questions.
En este artículo aprenderás:
- Cómo Tulip puede conectarse a su instancia de Active Directory
- Las diferentes formas de configurar la integración con Active Directory
- Los requisitos técnicos para la integración con Active Directory
Actualmente, Tulip se integra con el producto Active Directory de Microsoft a través del protocolo LDAP. Si tu organización utiliza Active Directory, podrás gestionar tus usuarios de Tulip según las reglas de Active Directory.
Descripción general de los usuarios de Tulip
Tulip cuenta con dos interfaces de usuario diferentes:
- Tulip, donde se crean y editan las aplicaciones, y que puede conectarse a bases de datos externas
- El Tulip Player, donde los usuarios y operadores ejecutan las aplicaciones creadas en Tulip
El nivel de permisos de un usuario viene definido por un rol de usuario.
Tulip cuenta con varios niveles de privilegios de usuario. Para obtener información sobre estos roles, consulta: Gestión de roles de usuario en Tulip
- Los propietarios de cuentas y otros roles enumerados tienen la capacidad de editar aplicaciones en Tulip
- Los operadores solo tienen acceso para ejecutar aplicaciones a través de Tulip Player. No pueden editar aplicaciones ni acceder a la interfaz de Tulip.
Opciones de integración con LDAP
Para integrar LDAP con Tulip, puede gestionar los roles de sus usuarios basándose en grupos de Active Directory o desde dentro de Tulip:
- Gestión de roles de usuario a partir de grupos de Active Directory: Deberás agrupar adecuadamente a tus usuarios en función del nivel de permiso deseado en tu servidor de Active Directory y proporcionar al administrador del sistema de Tulip la correspondencia adecuada (por ejemplo: Grupo A = propietarios de cuentas). Esto significa que tanto la autorización como la autenticación las determina tu proveedor de identidad (IdP).
- Gestión de los roles de usuario desde Tulip: Deberá añadir manualmente a cada usuario desde Tulip, con su rol de usuario específico, y hacer que creen su cuenta con el nombre de usuario exacto que figura en su Active Directory. Esto significa que solo la autenticación está controlada por su IdP.
Existen cuatro formas distintas de configurar la integración:
Si los operadores se gestionan en su IdP
- Exige a todos los usuarios de Tulip que inicien sesión en Tulip o en Tulip Player utilizando su nombre de usuario y contraseña de Active Directory. Los roles dentro de Tulip se especifican en función de los grupos de Active Directory. Autorización y autenticación a través de LDAP.
- Exige a todos los usuarios de Tulip que inicien sesión en Tulip o en Tulip Player utilizando su nombre de usuario y contraseña de Active Directory. Los roles se gestionan dentro de Tulip. Autenticación únicamente a través de LDAP.
Si los operadores no se gestionan en su IdP
- Permite que los operadores de Tulip inicien sesión en Tulip Player utilizando únicamente su ID de tarjeta de identificación, pero exige que los titulares de cuentas de Tulip y otros roles inicien sesión en Tulip utilizando su nombre de usuario y contraseña de Active Directory. Los roles dentro de Tulip se especifican en función de un grupo de Active Directory. Autorización y autenticación a través de LDAP.
- Permita que los operadores de Tulip inicien sesión en Tulip Player utilizando únicamente su ID de tarjeta de identificación, pero exija a los titulares de cuentas de Tulip y a otros roles que inicien sesión en Tulip utilizando su nombre de usuario y contraseña de Active Directory. Los roles se gestionan dentro de Tulip. La autenticación se realiza únicamente a través de LDAP.
Puede elegir la opción de configuración en función de los protocolos de seguridad de su organización. Tenga en cuenta que exigir el uso del nombre de usuario y la contraseña de Active Directory a todos los usuarios de Tulip es la opción más segura.
Coordinación de usuarios de Tulip con usuarios de LDAP
Gestión de roles de usuario desde Tulip
Si su organización opta por gestionar los roles de usuario desde Tulip, un titular de cuenta de Tulip deberá crear primero un nuevo usuario. A continuación, deberá añadir un nombre de usuario de Tulip que coincida con su nombre de usuario de LDAP. Se acepta cualquier dirección de correo electrónico.
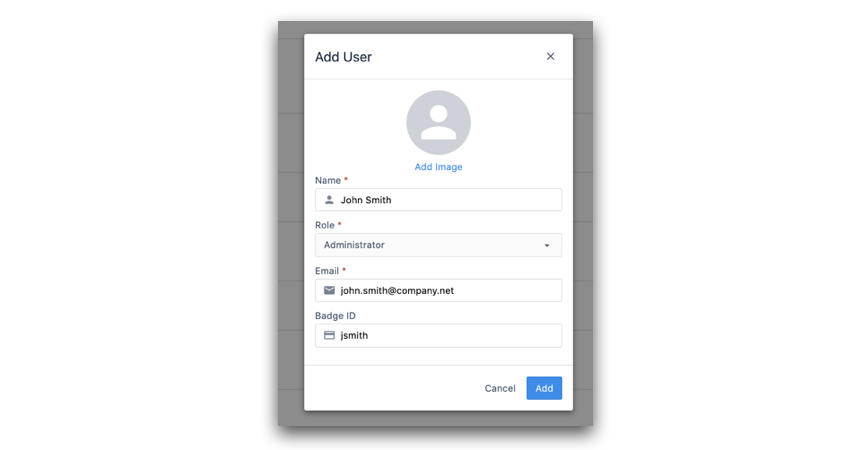
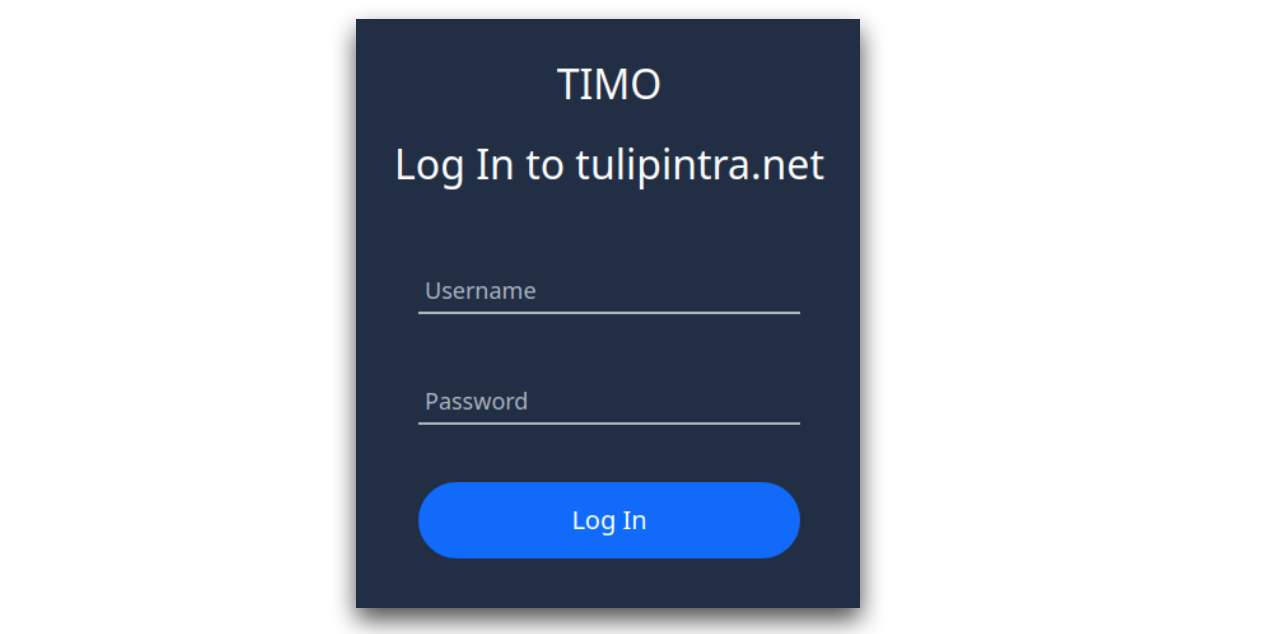
Cuando este usuario de Tulip intente iniciar sesión, deberá introducir su nombre de usuario de LDAP en el campo «Nombre de usuario» y su contraseña en el campo «Contraseña». A continuación, Tulip lo autenticará en su instancia de Active Directory. La pantalla de inicio de sesión tendrá el siguiente aspecto:
En este caso, un administrador del sistema de Tulip añadirá a su primer usuario de Tulip con la información que usted facilite.
Gestión de roles de usuario a partir de grupos de Active Directory
Si su organización opta por definir los roles de Tulip basándose en grupos de Active Directory, no será necesario crear usuarios individuales dentro de Tulip. En su lugar, puede proporcionar los nombres de sus grupos de usuarios y los roles de usuario de Tulip que se les asignan.
Cuando el usuario inicie sesión en Tulip con sus credenciales de Active Directory por primera vez, Tulip lo autenticará con su instancia de Active Directory y, a continuación, creará automáticamente una cuenta dentro de Tulip. Como se ha mencionado anteriormente, sus capacidades dependerán de su grupo de Active Directory y de la función asignada al grupo que usted haya definido.
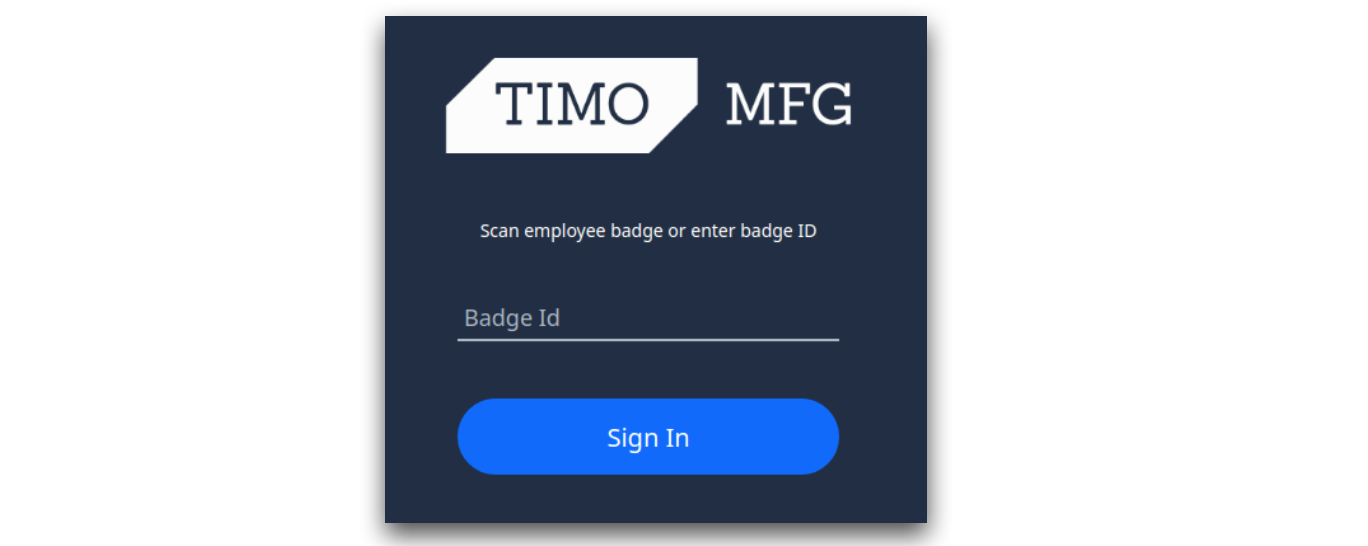
Si eliges una opción de configuración en la que se permita a los operadores de Tulip iniciar sesión utilizando su ID de tarjeta de identificación, la pantalla de inicio de sesión de operador en el Tulip Player tendrá el siguiente aspecto:
Requisitos técnicos
Para configurar una conexión LDAP, deberá disponer de su propio servidor LDAP al que pueda acceder el servidor de Tulip y proporcionar la siguiente información:
- La dirección del servidor (p. ej.,
ldaps://xxx.xxx.xxx:636) - Un «nombre distinguido» para la búsqueda (p. ej.
, dc=tulip,dc=co) - La autoridad de certificación utilizada para firmar los certificados del servidor LDAP
Tu administrador de sistemas informáticos debería poder facilitarte esta información sin dificultad.
Resumen
Para configurar la integración LDAP de tu cuenta de Tulip, empieza por ponerte en contacto con tu representante de atención al cliente y facilítale la siguiente información:
- ¿Cuál de los cuatro métodos de autenticación mencionados anteriormente te gustaría utilizar?
- Si procede: una lista que establezca la correspondencia entre tus grupos de Active Directory y los roles de usuario de Tulip deseados
- Los requisitos técnicos de la sección anterior.
- Un intervalo de tiempo en el que te gustaría realizar el cambio. Ten en cuenta que todos los clientes se desconectarán cuando se realice el cambio y que todos tendrán que volver a autenticarse en tu sitio de Tulip.