
Veja como os titulares de contas da Tulip podem usar o LDAP para gerenciar usuários em suas contas.
As of 2024/LTS 14, Tulip no longer supports LDAP. Please contact your Customer Success Manager if you have any questions.
Neste artigo, você aprenderá:
- Como o Tulip pode se conectar à sua instância do Active Directory
- Diferentes maneiras de configurar a integração com o Active Directory
- Requisitos técnicos para uma integração com o Active Directory
Atualmente, o Tulip integra-se ao produto Active Directory da Microsoft por meio do protocolo LDAP. Se sua organização utiliza o Active Directory, você pode gerenciar seus usuários do Tulip com base nas regras do Active Directory.
Visão geral do usuário do Tulip
O Tulip possui duas interfaces de usuário diferentes:
- O Tulip, onde os aplicativos são criados e editados, e que pode ser conectado a bancos de dados externos
- O Tulip Player, onde usuários e operadores executam os aplicativos criados no Tulip
O nível de permissão de um usuário é definido por uma função de usuário.
O Tulip possui vários níveis de privilégios de usuário. Para obter informações sobre essas funções, consulte: Gerenciamento de funções de usuário no Tulip
- Proprietários de contas e várias outras funções listadas têm a capacidade de editar aplicativos no Tulip
- Os operadores têm acesso apenas para executar aplicativos por meio do Tulip Player. Eles não podem editar aplicativos nem acessar a interface do Tulip.
Opções de integração com LDAP
Para integrar o LDAP ao Tulip, você pode gerenciar as funções dos usuários com base em grupos do Active Directory ou diretamente no Tulip:
- Gerenciamento de funções de usuário a partir de grupos do Active Directory: você precisará agrupar adequadamente seus usuários com base no nível de permissão desejado no seu servidor do Active Directory e fornecer ao administrador do sistema do Tulip o mapeamento apropriado (ex.: Grupo A = Proprietários de conta). Isso significa que tanto a autorização quanto a autenticação são determinadas pelo seu IdP.
- Gerenciamento de funções de usuário diretamente no Tulip: você precisará adicionar manualmente cada usuário no Tulip, com a função de usuário especificada, e fazer com que eles criem suas contas com o nome de usuário exato que consta no seu Active Directory. Isso significa que apenas a autenticação é controlada pelo seu IdP.
Existem quatro maneiras diferentes de configurar sua integração:
Se os operadores forem gerenciados no seu IdP
- Exija que todos os usuários do Tulip façam login no Tulip ou no Tulip Player usando seu nome de usuário e senha do Active Directory. As funções no Tulip são definidas com base nos grupos do Active Directory. Autorização e autenticação via LDAP.
- Exija que todos os usuários do Tulip façam login no Tulip ou no Tulip Player usando seu nome de usuário e senha do Active Directory. As funções são mantidas no Tulip. Apenas autenticação via LDAP.
Se os operadores não forem gerenciados no seu IdP
- Permita que os operadores do Tulip façam login no Tulip Player usando apenas o ID do crachá, mas exija que os proprietários de contas do Tulip e outras funções façam login no Tulip usando seu nome de usuário e senha do Active Directory. As funções no Tulip são definidas com base em um grupo do Active Directory. Autorização e autenticação via LDAP.
- Permita que os operadores do Tulip façam login no Tulip Player usando apenas o ID do crachá, mas exija que os proprietários de contas do Tulip e outras funções façam login no Tulip usando seu nome de usuário e senha do Active Directory. As funções são gerenciadas no Tulip. Autenticação apenas via LDAP.
Você pode escolher a opção de configuração com base nos protocolos de segurança da sua organização. Observe que exigir o uso de nome de usuário e senha do Active Directory para todos os usuários do Tulip é a opção mais segura.
Coordenação de usuários do Tulip com usuários do LDAP
Gerenciamento de funções de usuário no Tulip
Se sua organização optar por gerenciar funções de usuário dentro do Tulip, um proprietário de conta do Tulip precisará primeiro criar um novo usuário. Em seguida, ele deverá adicionar um nome de usuário do Tulip que corresponda ao seu nome de usuário do LDAP. Qualquer endereço de e-mail é aceitável.
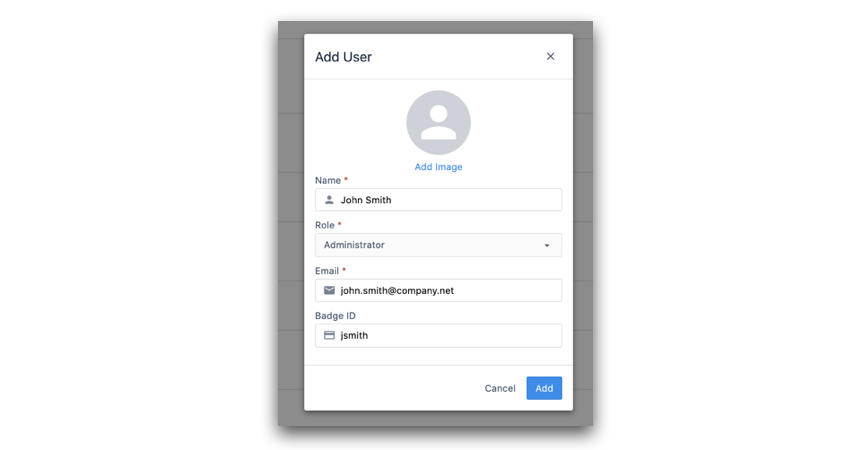
Quando esse usuário do Tulip tentar fazer login, ele precisará inserir seu nome de usuário LDAP no campo “Nome de usuário” e sua senha no campo “Senha”. O Tulip então o autenticará na sua instância do Active Directory. A tela de login terá a seguinte aparência:
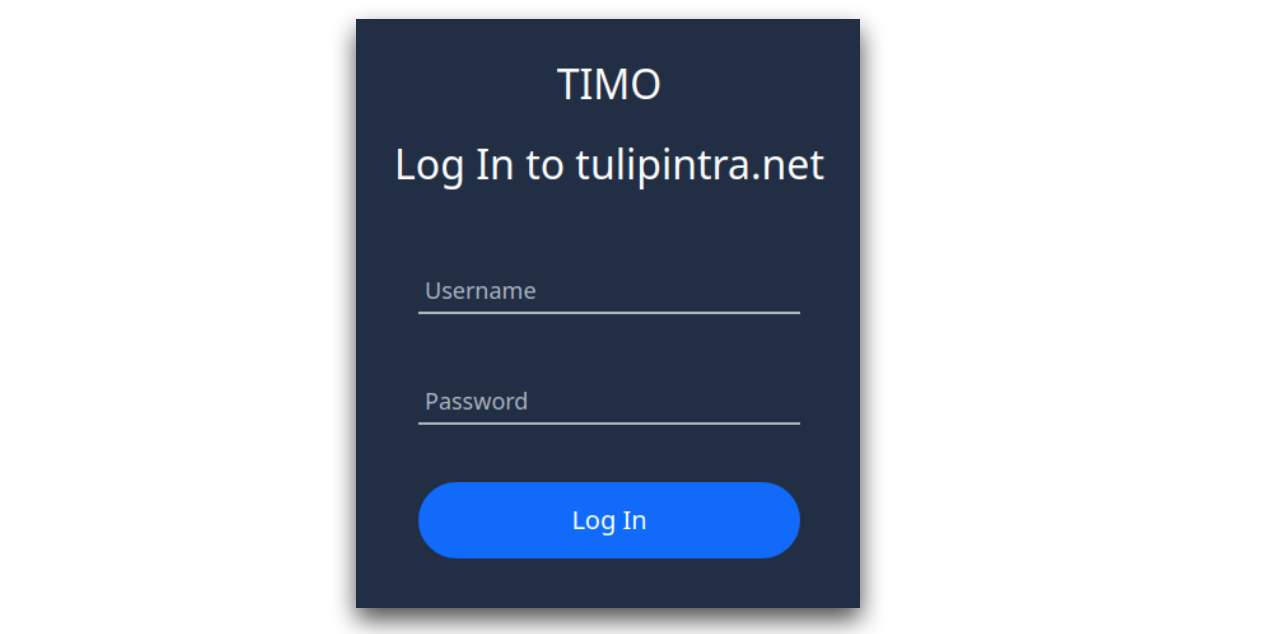
Nesse caso, um administrador de sistema do Tulip adicionará seu primeiro usuário do Tulip com as informações que você fornecer.
Gerenciamento de funções de usuário a partir de grupos do Active Directory
Se sua organização optar por definir funções no Tulip com base em grupos do Active Directory, não será necessário criar usuários individuais no Tulip. Em vez disso, você pode fornecer os nomes dos seus grupos de usuários e as funções de usuário do Tulip a elas mapeadas.
Quando o usuário fizer login no Tulip com suas credenciais do Active Directory pela primeira vez, o Tulip o autenticará na sua instância do Active Directory e, em seguida, criará automaticamente uma conta no Tulip. Conforme mencionado anteriormente, suas permissões dependerão do grupo do Active Directory ao qual ele pertença e da função mapeada que você definiu para esse grupo.
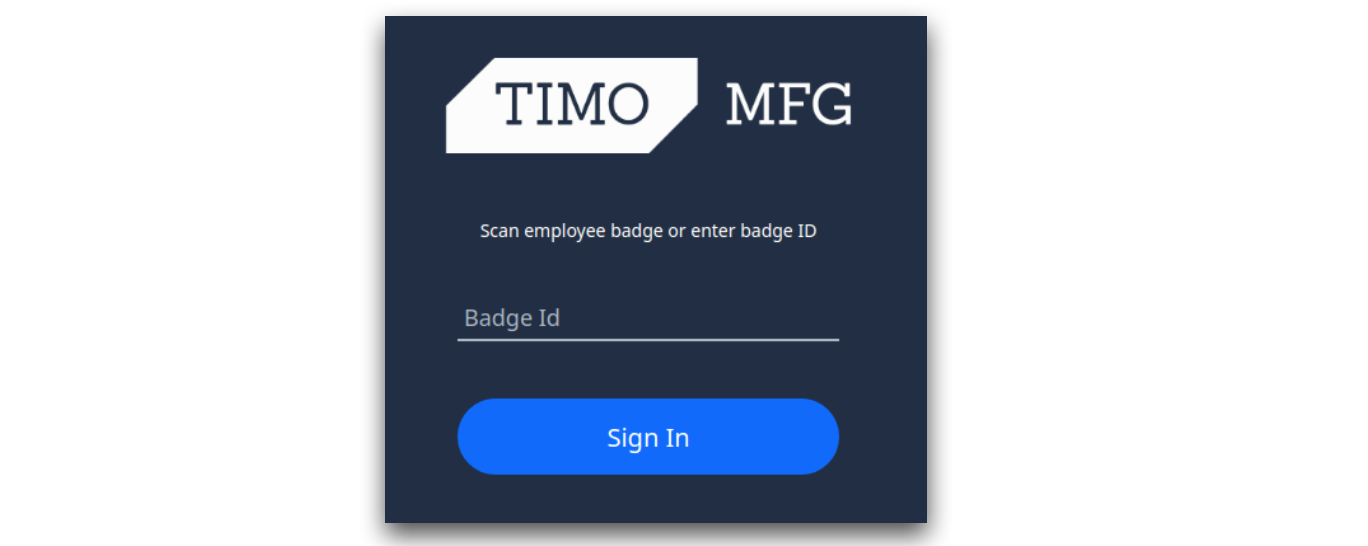
Se você escolher uma opção de configuração em que os operadores do Tulip tenham permissão para fazer login usando o ID do crachá, a tela de login do operador no Tulip Player terá a seguinte aparência:
Requisitos técnicos
Para configurar uma conexão LDAP, você precisará disponibilizar seu próprio servidor LDAP, acessível pelo servidor do Tulip, e fornecer as seguintes informações:
- O endereço do servidor (por exemplo,
ldaps://xxx.xxx.xxx:636) - Um “Nome Distinto” para pesquisa (por exemplo
, dc=tulip,dc=co) - A Autoridade Certificadora utilizada para assinar os certificados do servidor LDAP
Seu administrador de sistemas de TI deve poder fornecer essas informações facilmente.
Resumo
Para configurar a integração LDAP para sua conta Tulip, entre em contato com seu representante de atendimento ao cliente com as seguintes informações:
- Qual dos quatro métodos de autenticação mencionados anteriormente você gostaria de usar.
- Se aplicável: uma lista mapeando seus grupos do Active Directory e as funções de usuário desejadas no Tulip
- Os requisitos técnicos da seção anterior.
- Um intervalo de tempo em que você gostaria de realizar a alteração. Observe que todos os clientes serão desconectados quando a alteração for feita e que todos precisarão se autenticar novamente no seu site da Tulip.