Grâce à la fonctionnalité de rôles utilisateur personnalisés, vous pouvez combiner plus de 75 autorisations pour créer les rôles utilisateur parfaitement adaptés aux besoins de votre entreprise.
Qui peut utiliser cette fonctionnalité ?
Les utilisateurs disposant d’un forfait Entreprise.
Tulip propose des rôles utilisateur prédéfinis que vous pouvez attribuer. Un rôle utilisateur personnalisé combine des autorisations issues de différentes parties de la plateforme afin d’attribuer un niveau d’accès plus granulaire. La création de vos propres rôles permet de mettre en place des politiques de contrôle d’accès robustes, tout en garantissant simplicité et flexibilité.
Présentation
Seuls les propriétaires de compte peuvent créer ou modifier des rôles utilisateur personnalisés.
Vous pouvez personnaliser les rôles d'utilisateur en leur attribuant des autorisations spécifiques dans les domaines suivants :
- Compte
- Analyses
- Agents
- Applications
- Automations
- Connecteurs
- Fonctions
- Machines
- Lecteur
- Atelier
- Tables
- Vision
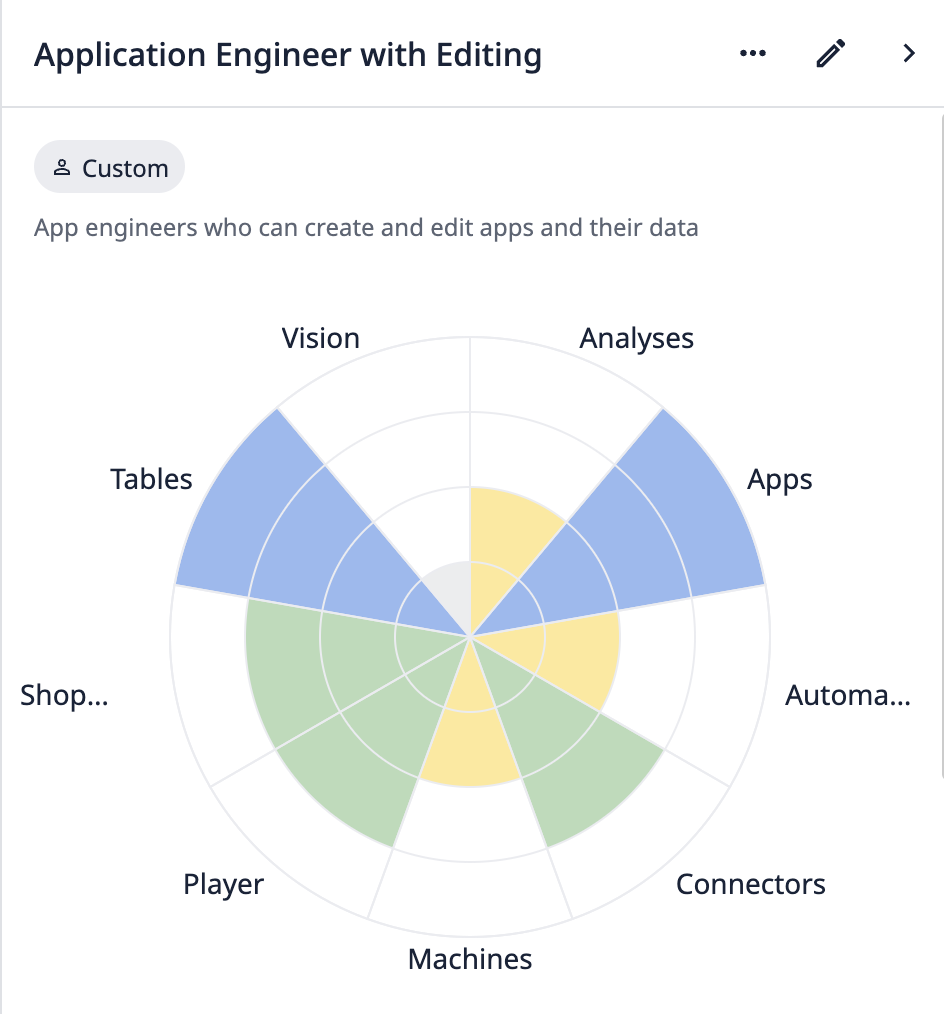 {height="500" width=""}Exemple de tableau des rôles utilisateur personnalisés
To toggle individual permissions related to workspace settings (e.g., approvals, service accounts, timezone settings, etc.), go to the Workspaces section in the Account category and select "Limited Access".
Autorisations d’importation
:::(Avertissement) (Autorisations d'importation)
Lors de l'importation d'actifs (applications, automatisations, fonctions, etc.), des dépendances peuvent être créées si elles n'existent pas encore. Seule l'autorisation d'importation est requise pour importer un actif et ses dépendances. Ce comportement s'applique également aux actifs téléchargés depuis Tulip Library.
À titre d’exemple, via une importation, un utilisateur ne disposant pas des autorisations de création de tables pourrait être en mesure d’ajouter une nouvelle table à l’instance cible.
L'importation accorde aux utilisateurs un large accès pour créer des ressources et ne doit être accordée qu'aux utilisateurs pour lesquels ces droits de création sont souhaités.
:::
Considérations relatives aux espaces de travail
Tous les rôles personnalisés que vous créez sont disponibles globalement dans tous les Workspace. En revanche, les rôles attribués ne s’appliquent qu’à l’espace de travail concerné. Vous devez attribuer des rôles aux utilisateurs pour chaque espace de travail.
Il se peut que certains utilisateurs disposent de droits d’accès différents selon les espaces de travail. Pour les ressources globales des espaces de travail, telles que les périphériques Edge, les utilisateurs bénéficient de leur niveau d’accès le plus élevé. Cela signifie que si un utilisateur dispose d’un accès limité dans un espace de travail et d’un accès complet dans un autre, il aura un accès complet à une ressource utilisée dans les deux espaces de travail.
Utiliser des rôles utilisateur personnalisés
Pour afficher les rôles utilisateur personnalisés, accédez à la page Utilisateurs dans la page Paramètres du compte de votre instance. Cliquez sur Rôles.
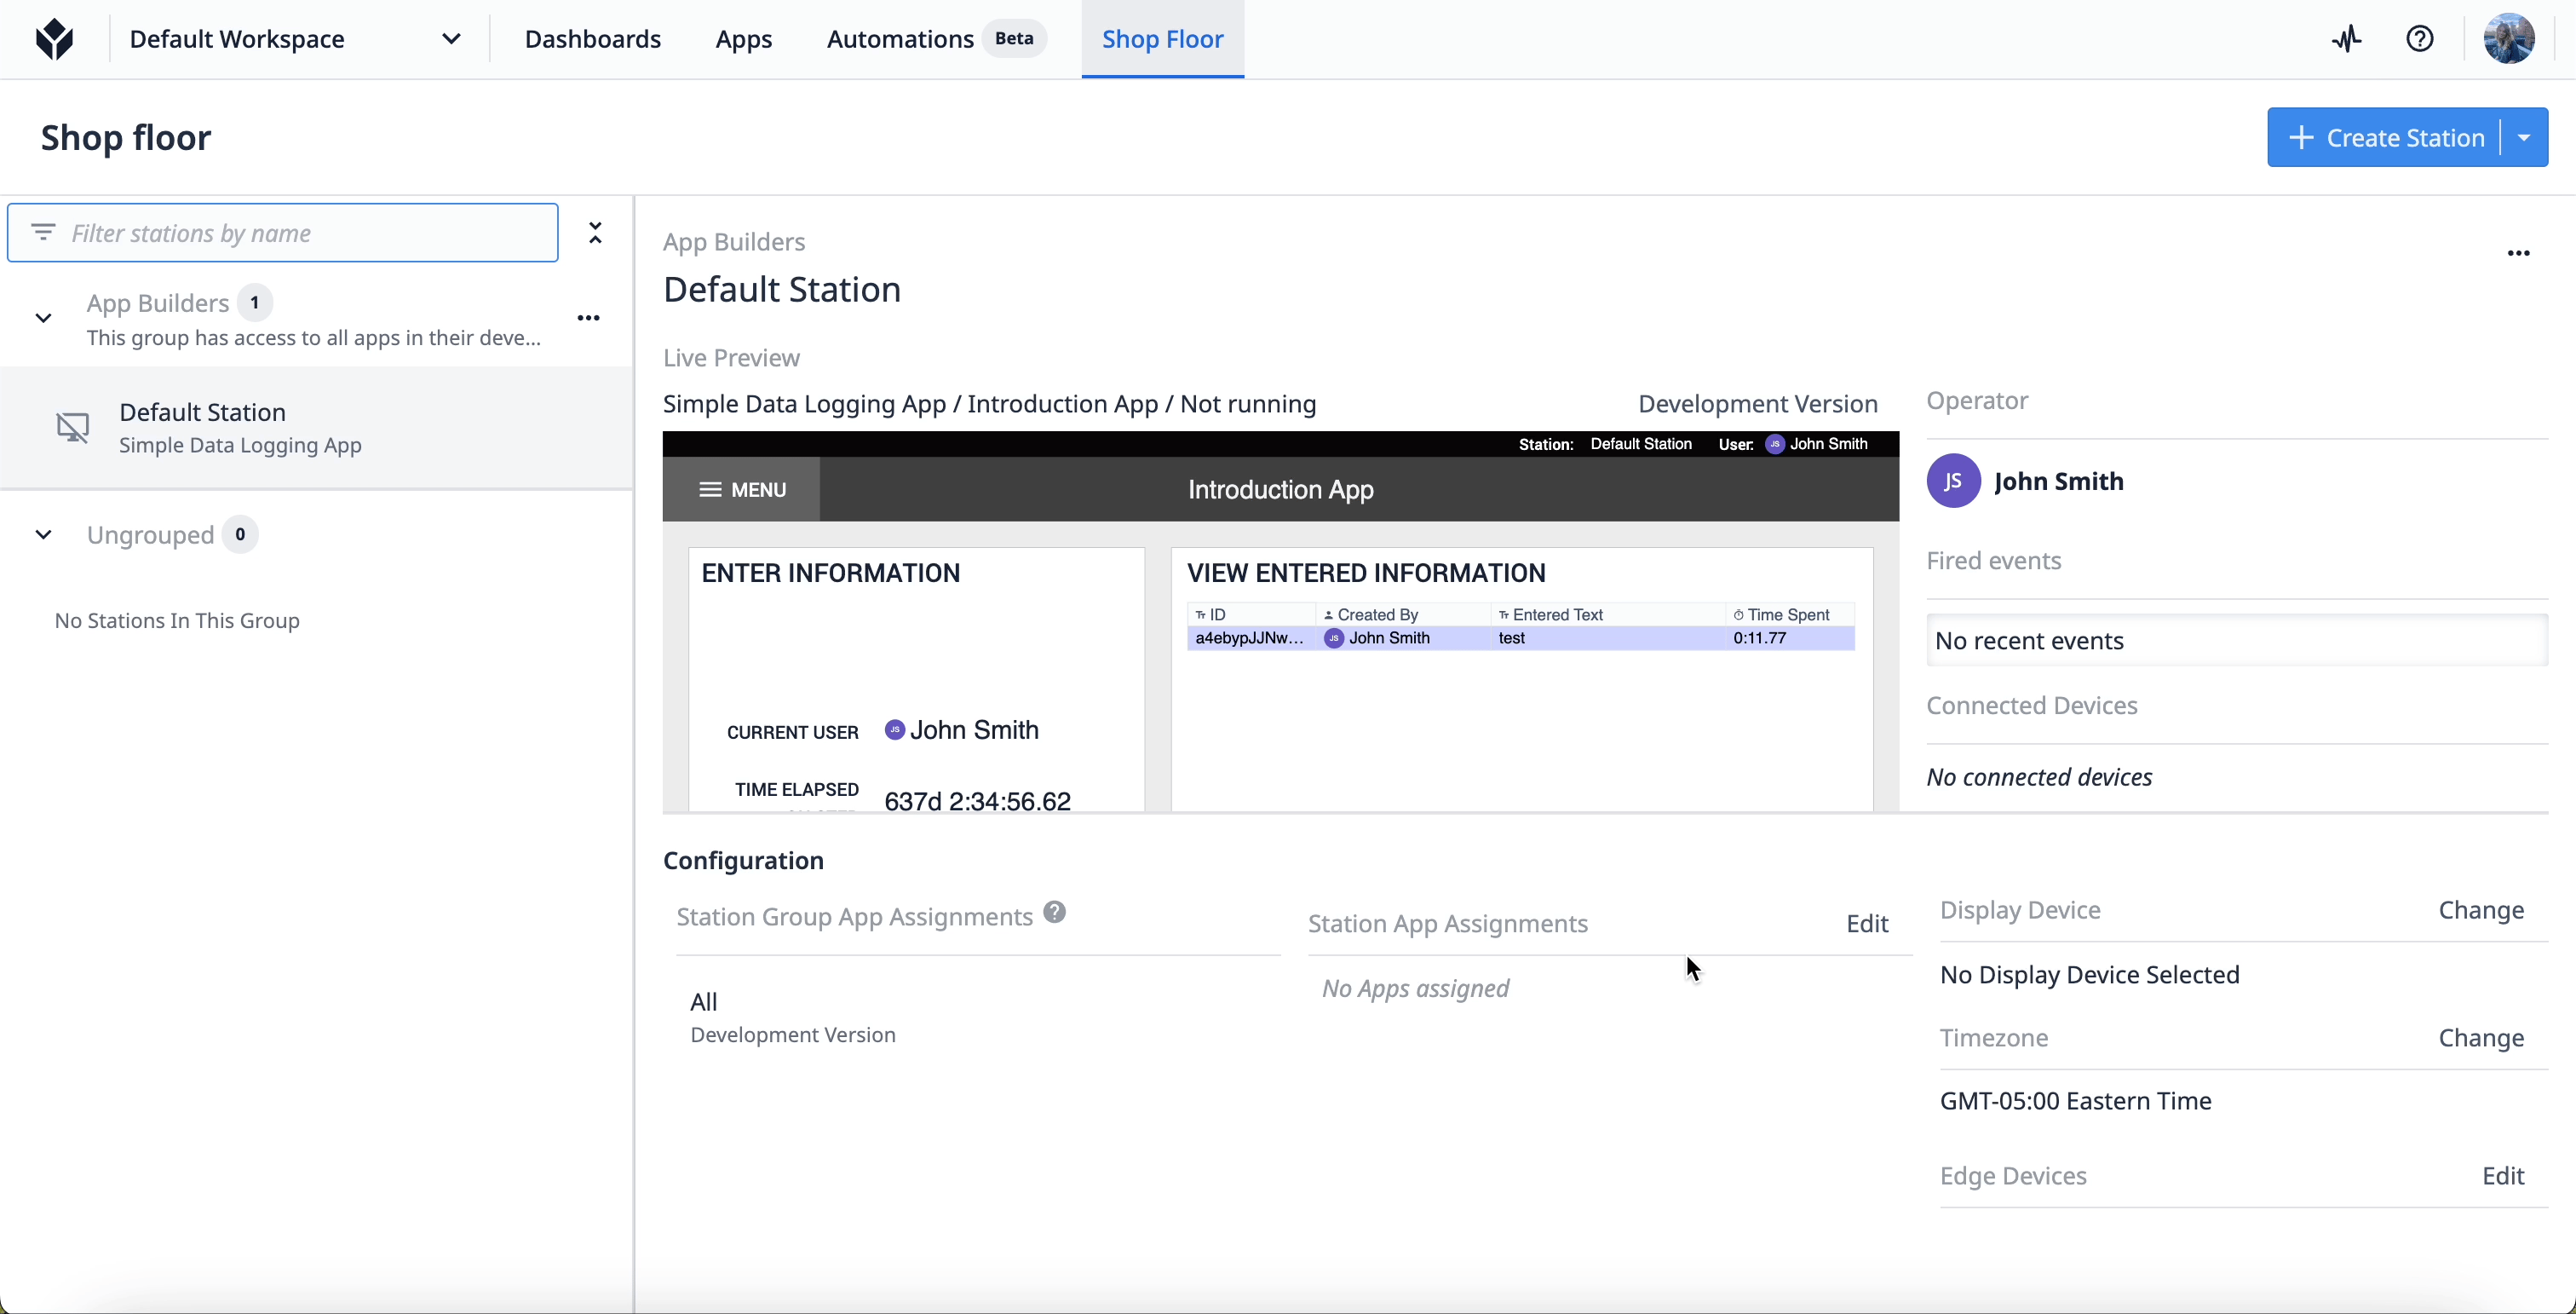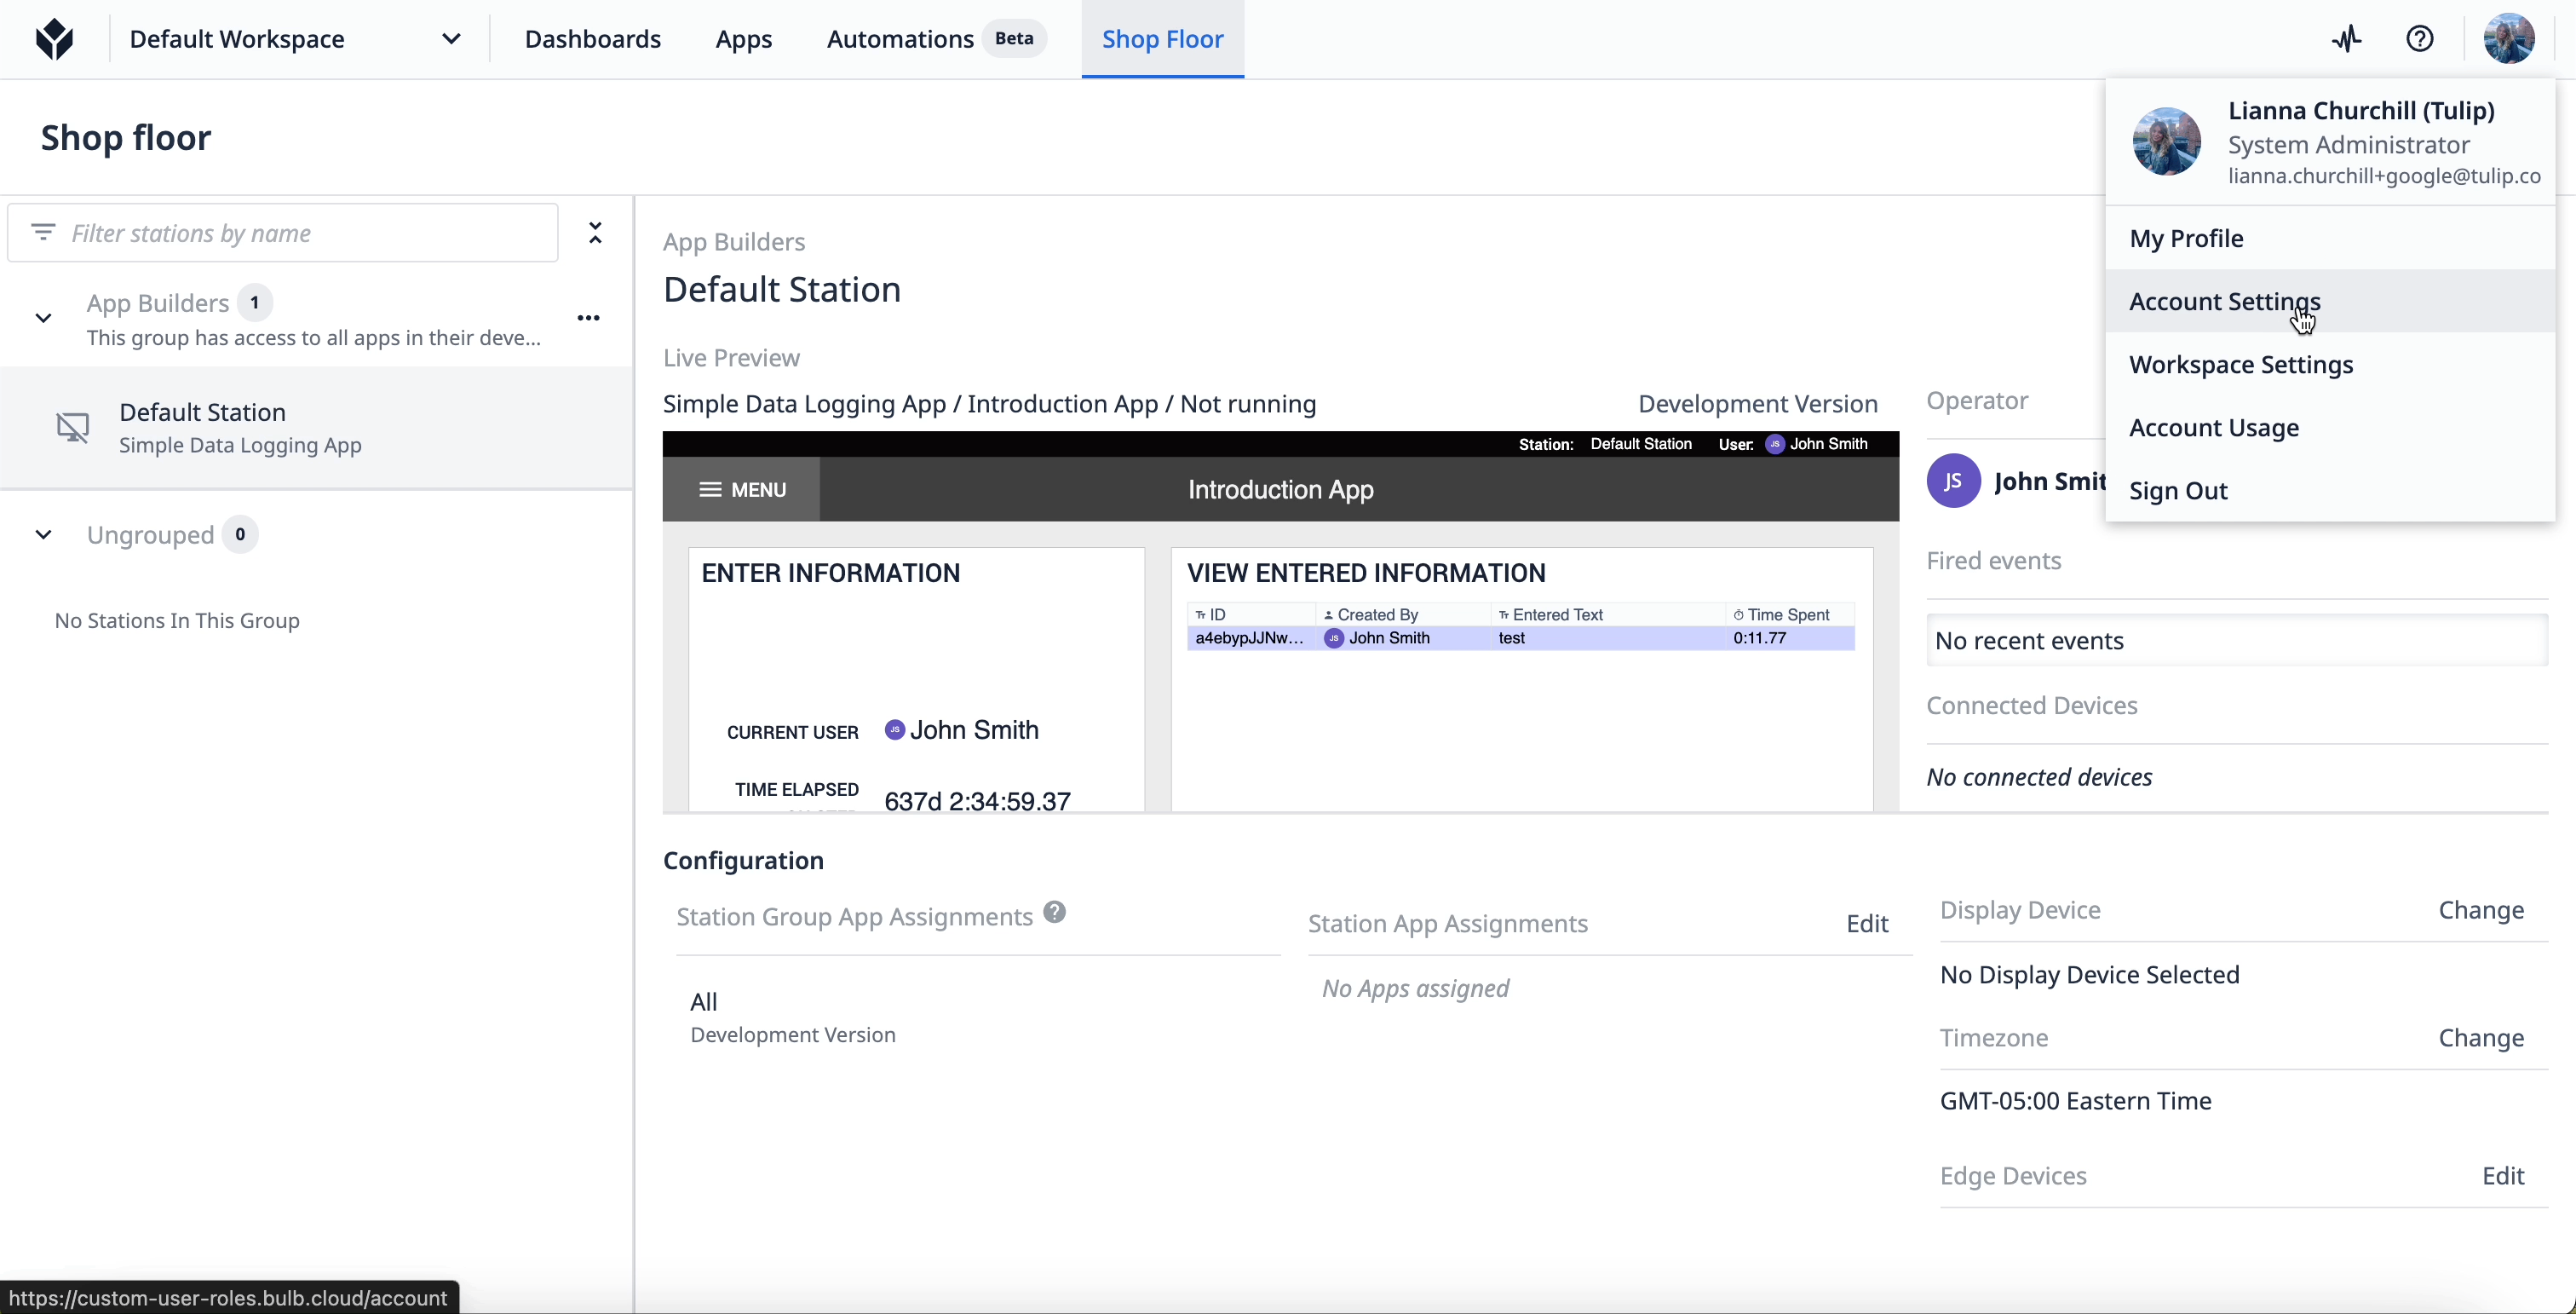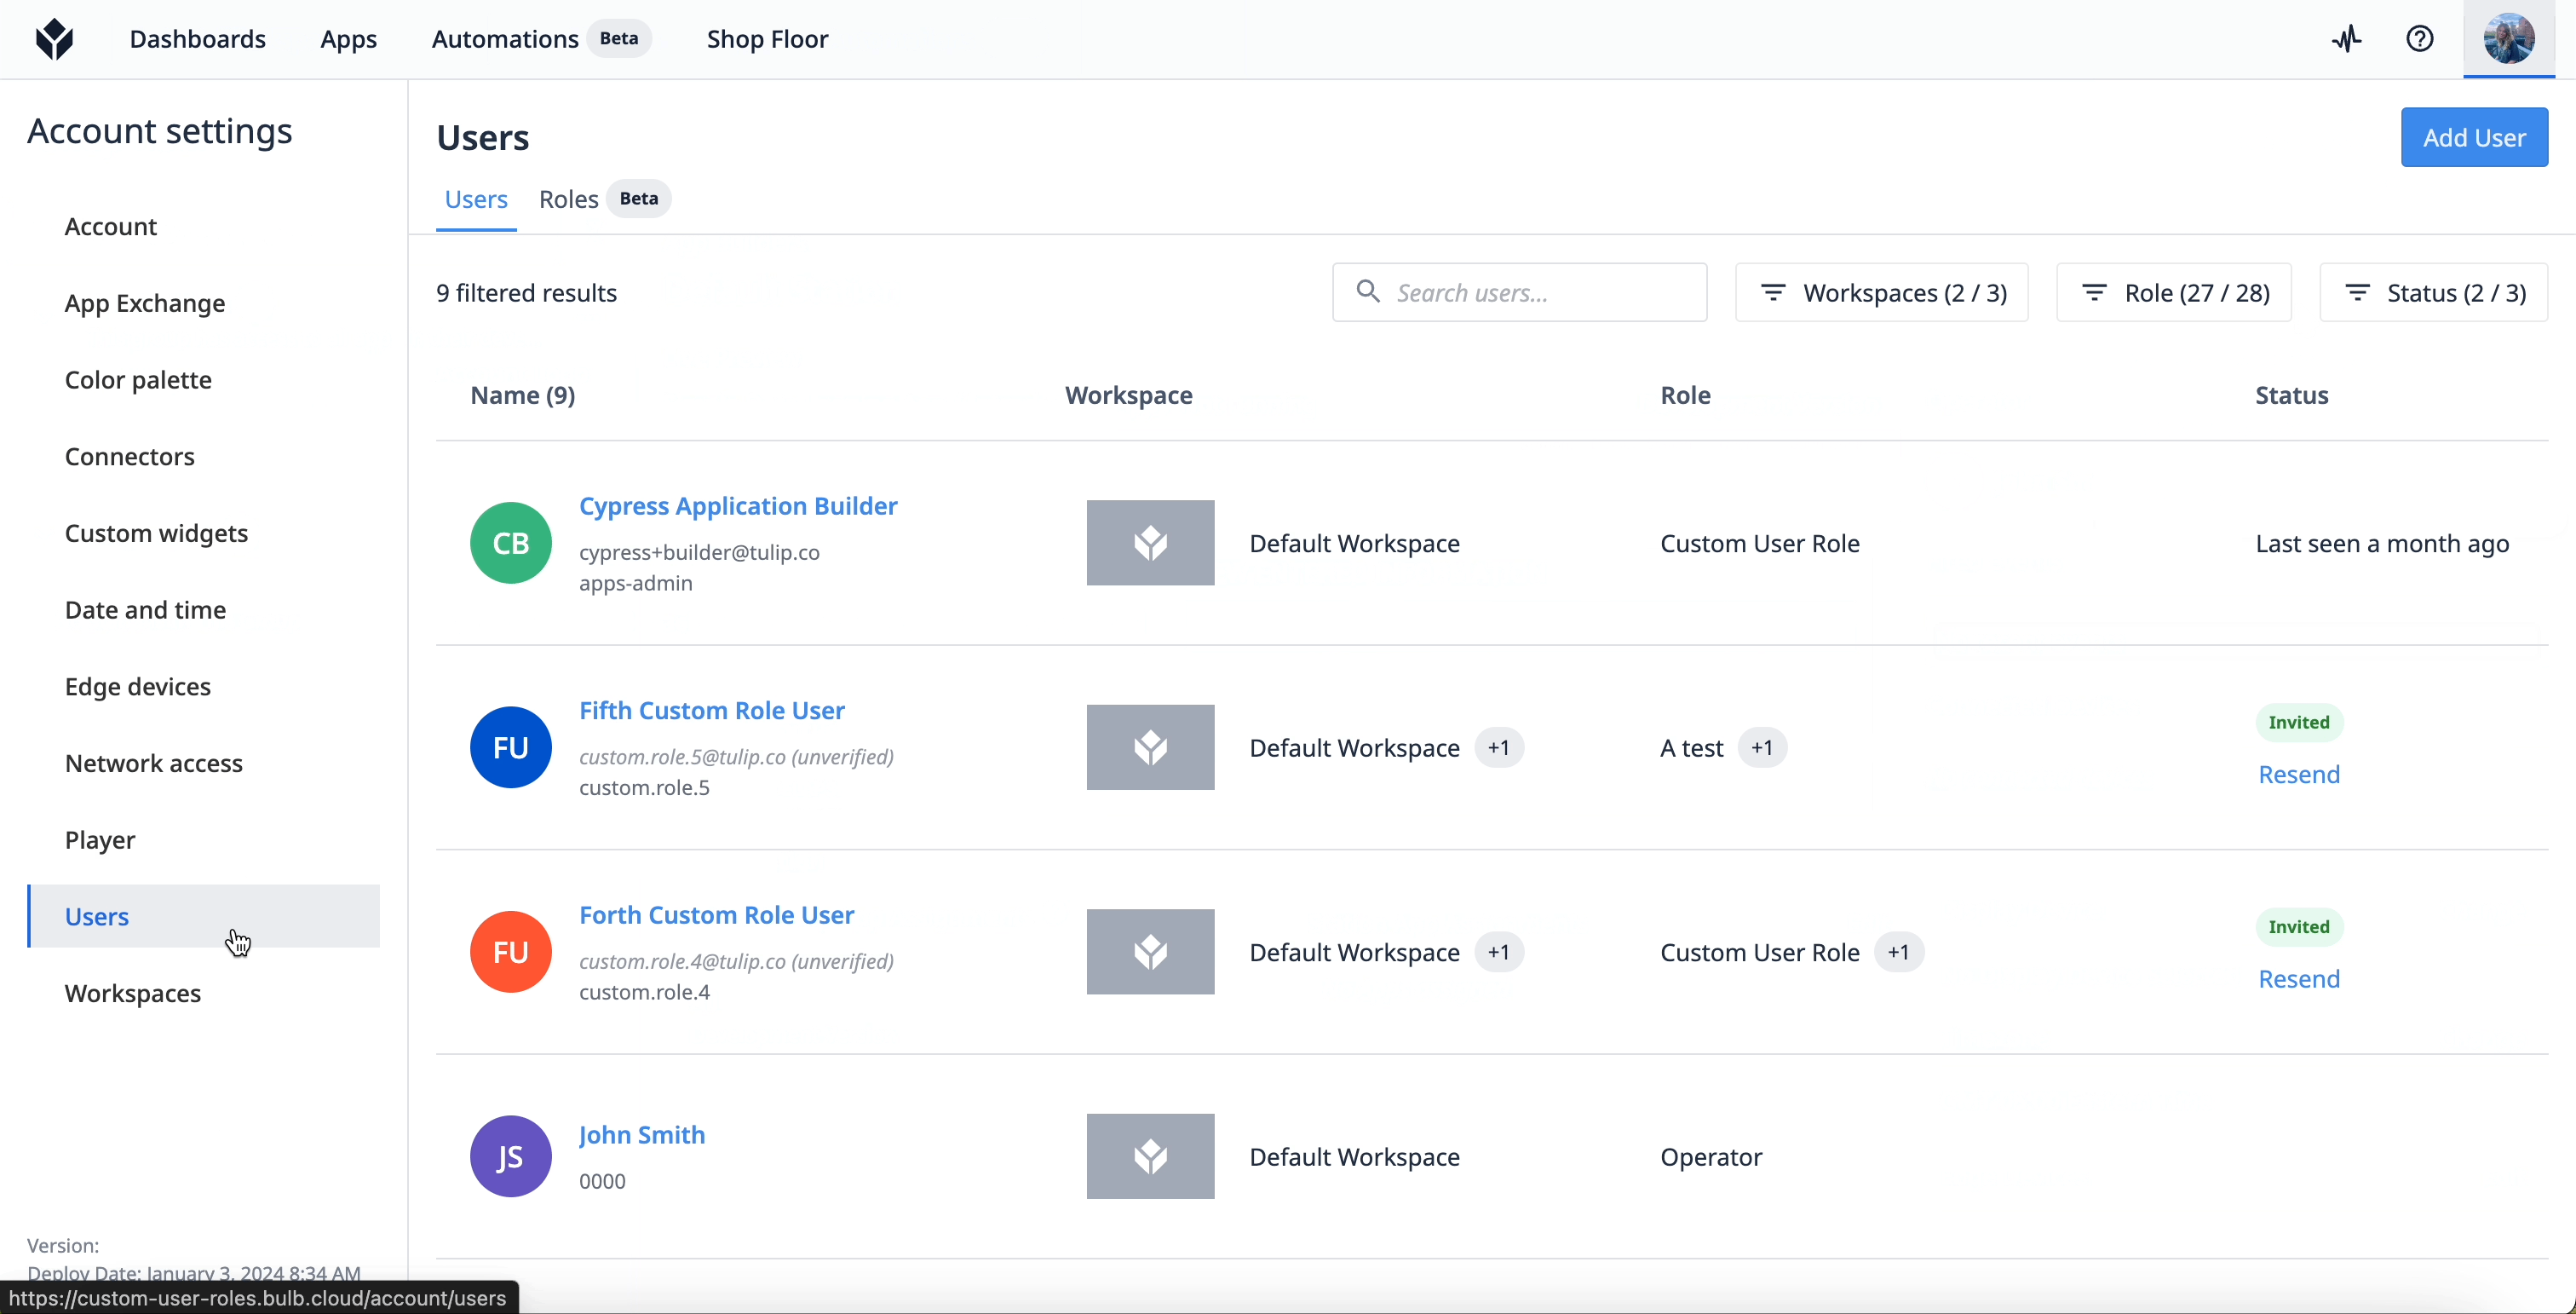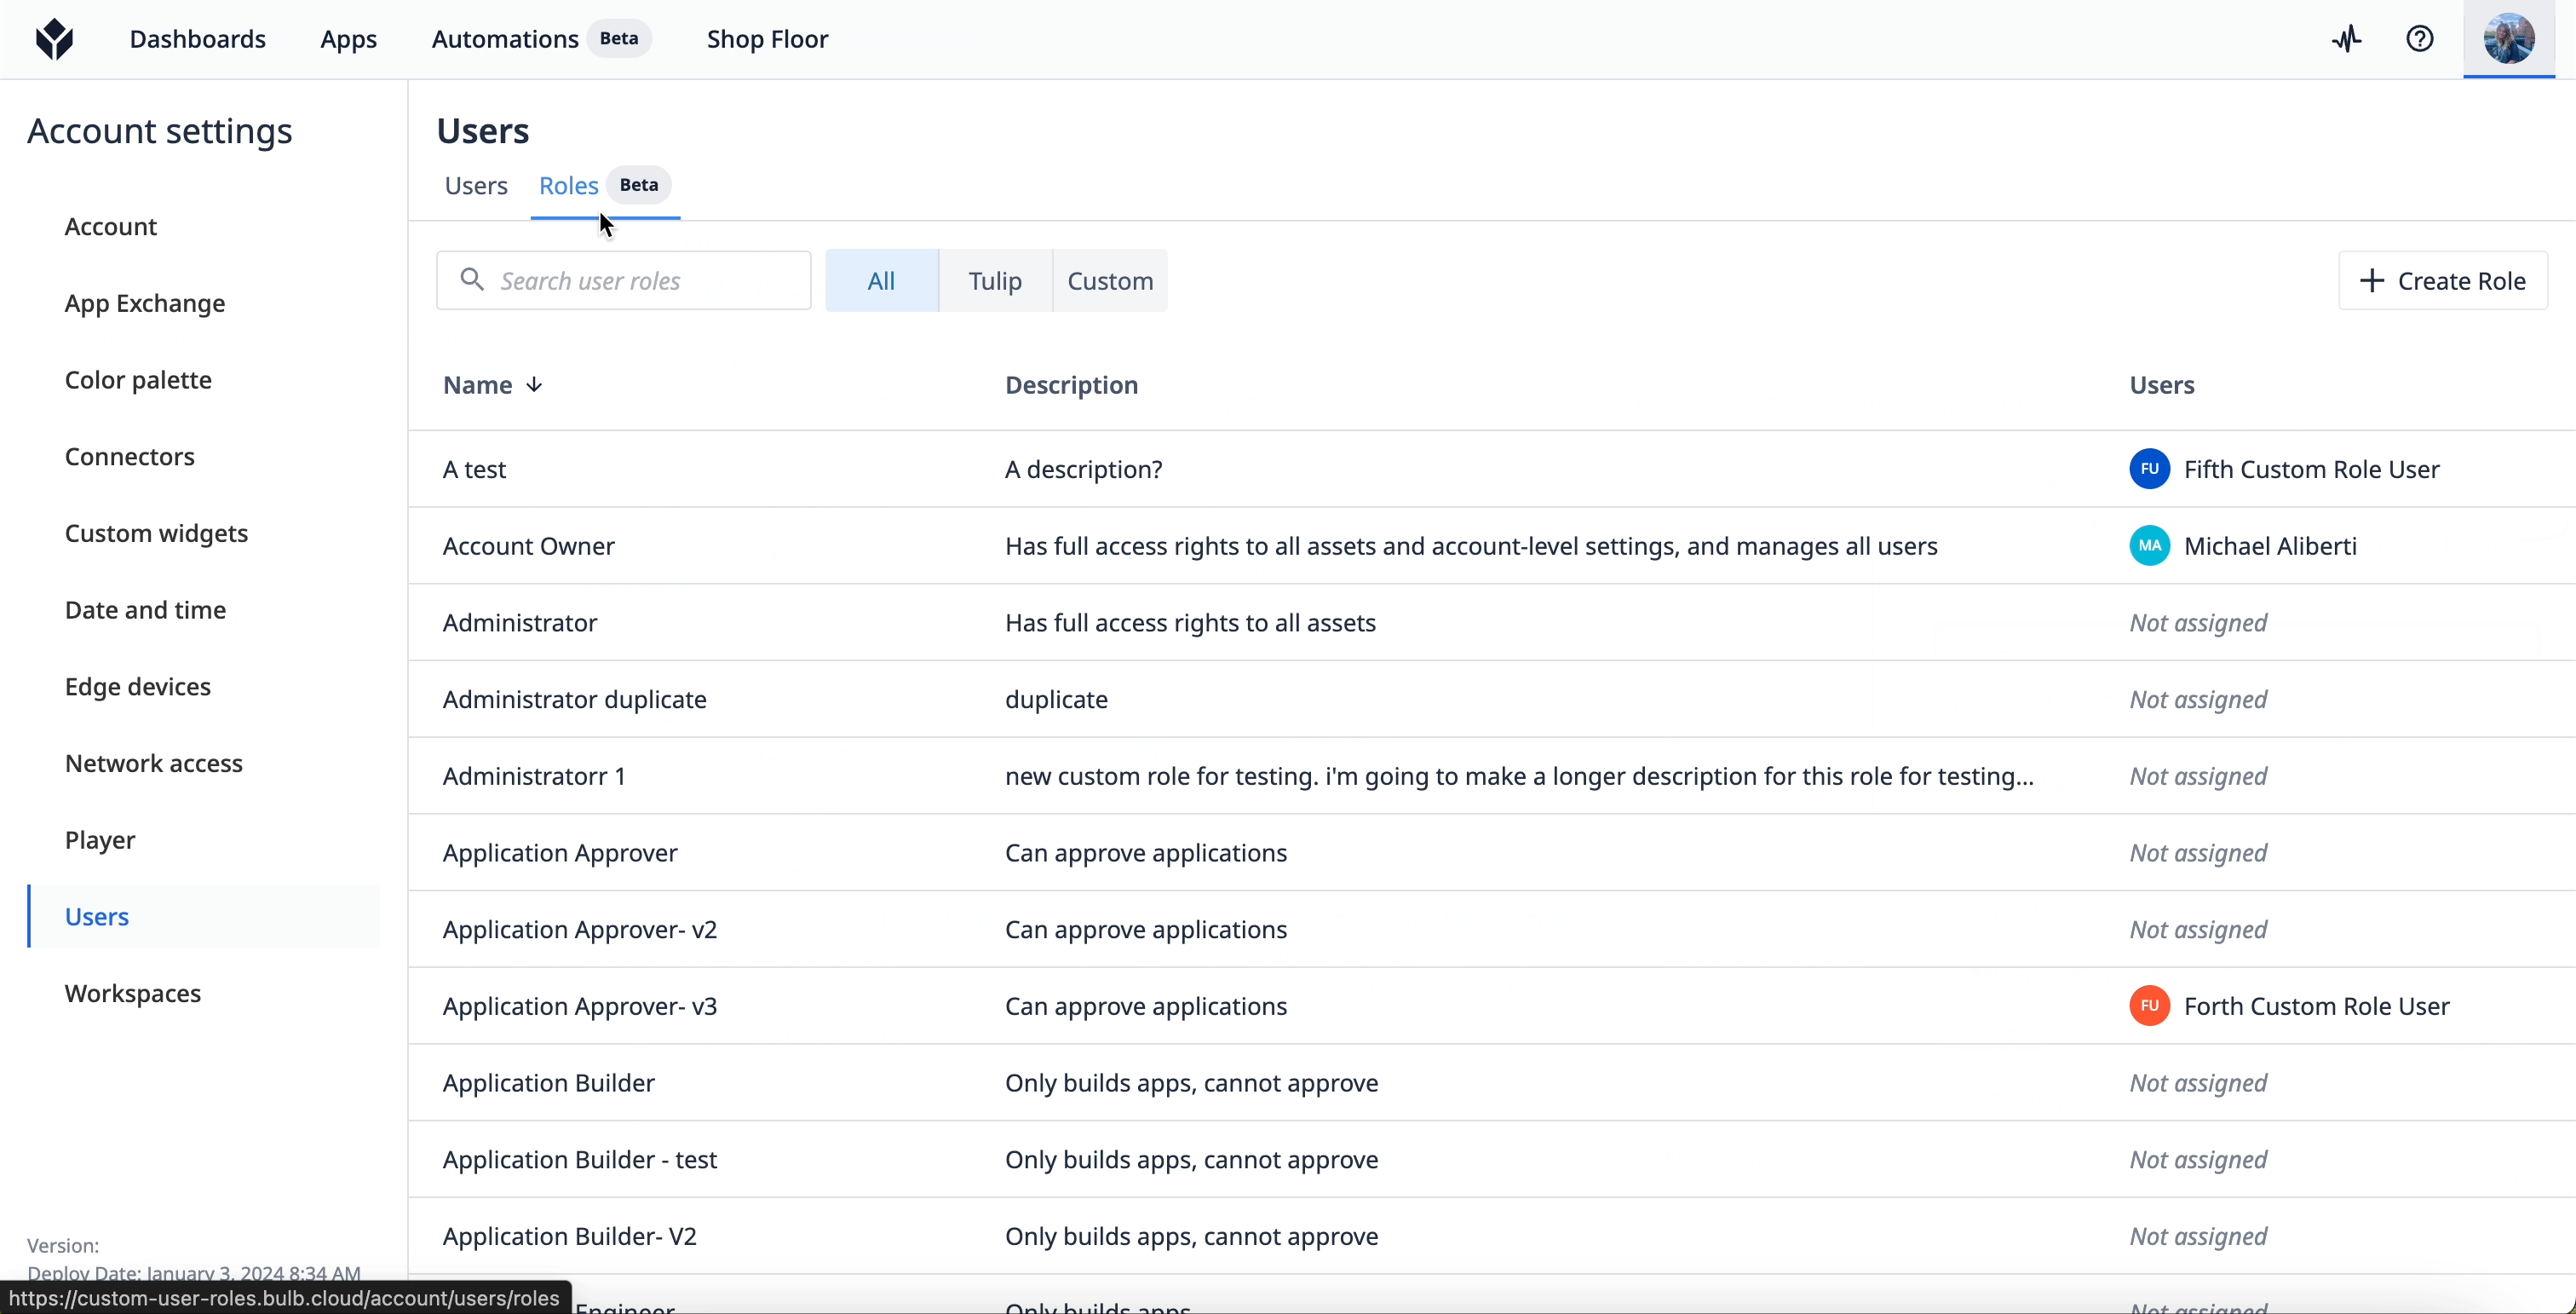
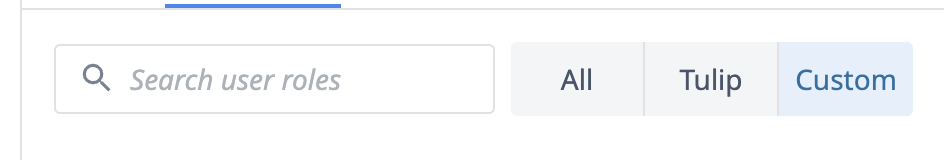
Vous pouvez consulter et rechercher des rôles à l’aide de la barre de recherche et des boutons de filtrage situés en haut de la liste :
- Sélectionnez « Tulip » pour afficher les rôles disponibles qui existent déjà dans votre instance.
- Sélectionnez « Personnalisé » pour afficher les rôles personnalisés que vous avez créés.
Créer
- Cliquez sur « + Créer un rôle ».
- Choisissez soit de dupliquer et de modifier un rôle existant, soit de créer un nouveau rôle à partir de zéro.
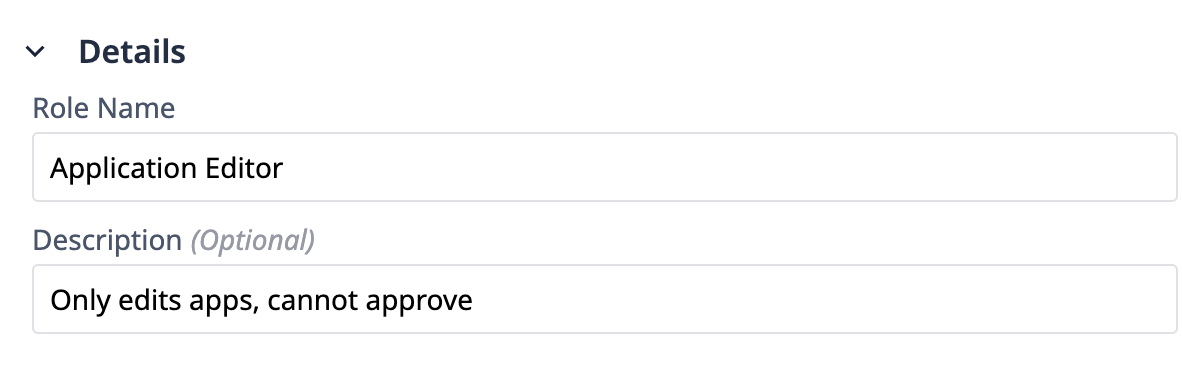
- Remplissez les champs « Nom du rôle » et « Description ». Le nom du rôle doit être unique et identifiable.
- Sélectionnez le niveau d'accès pour chaque zone de Tulip à l'aide des menus déroulants des catégories.
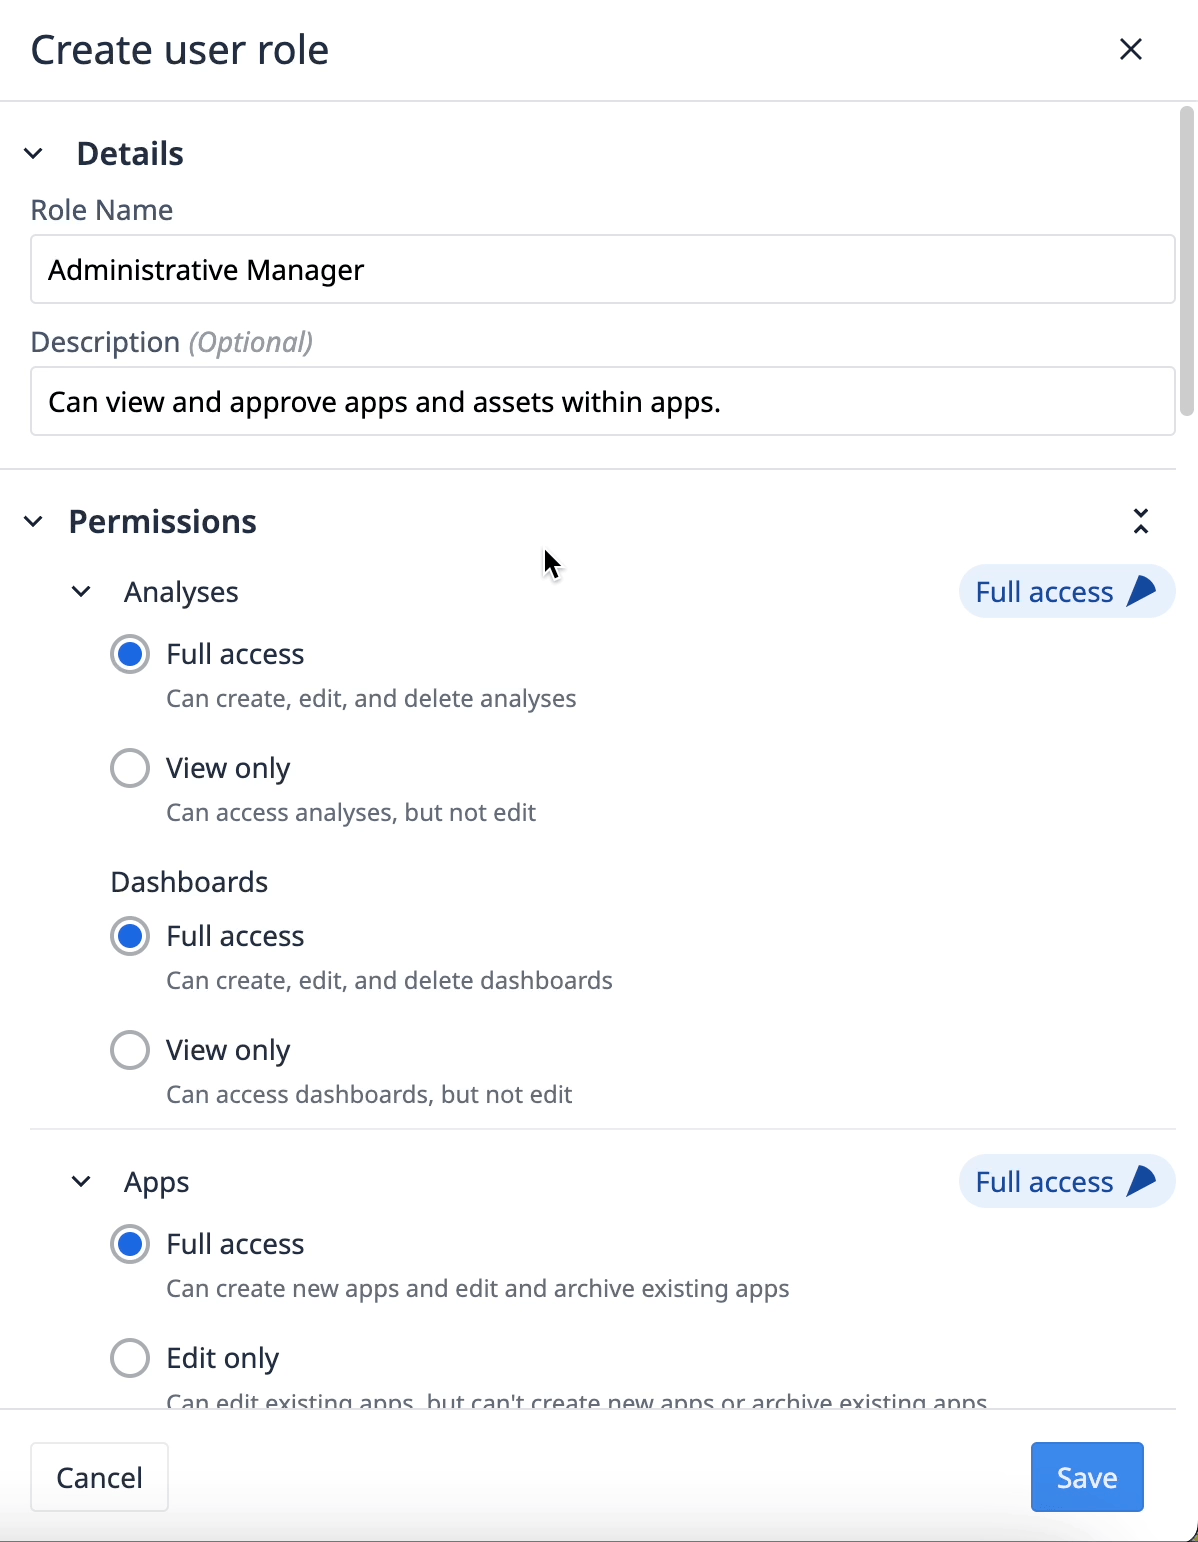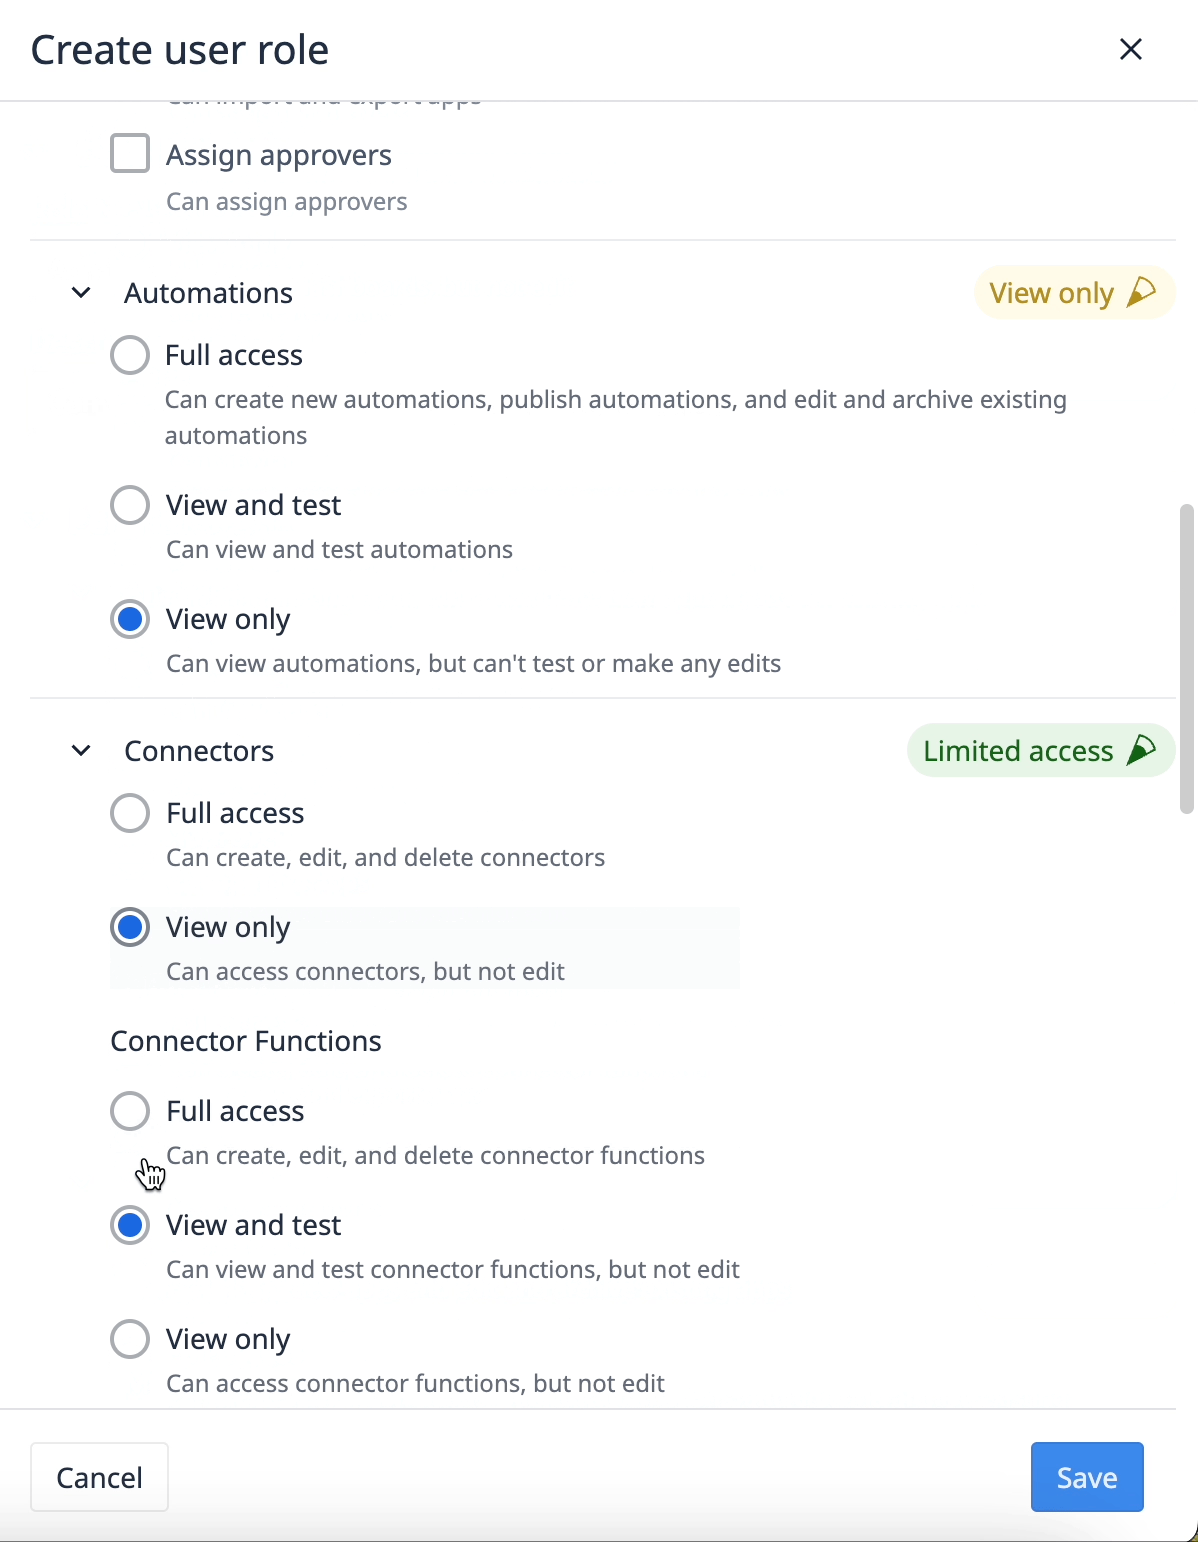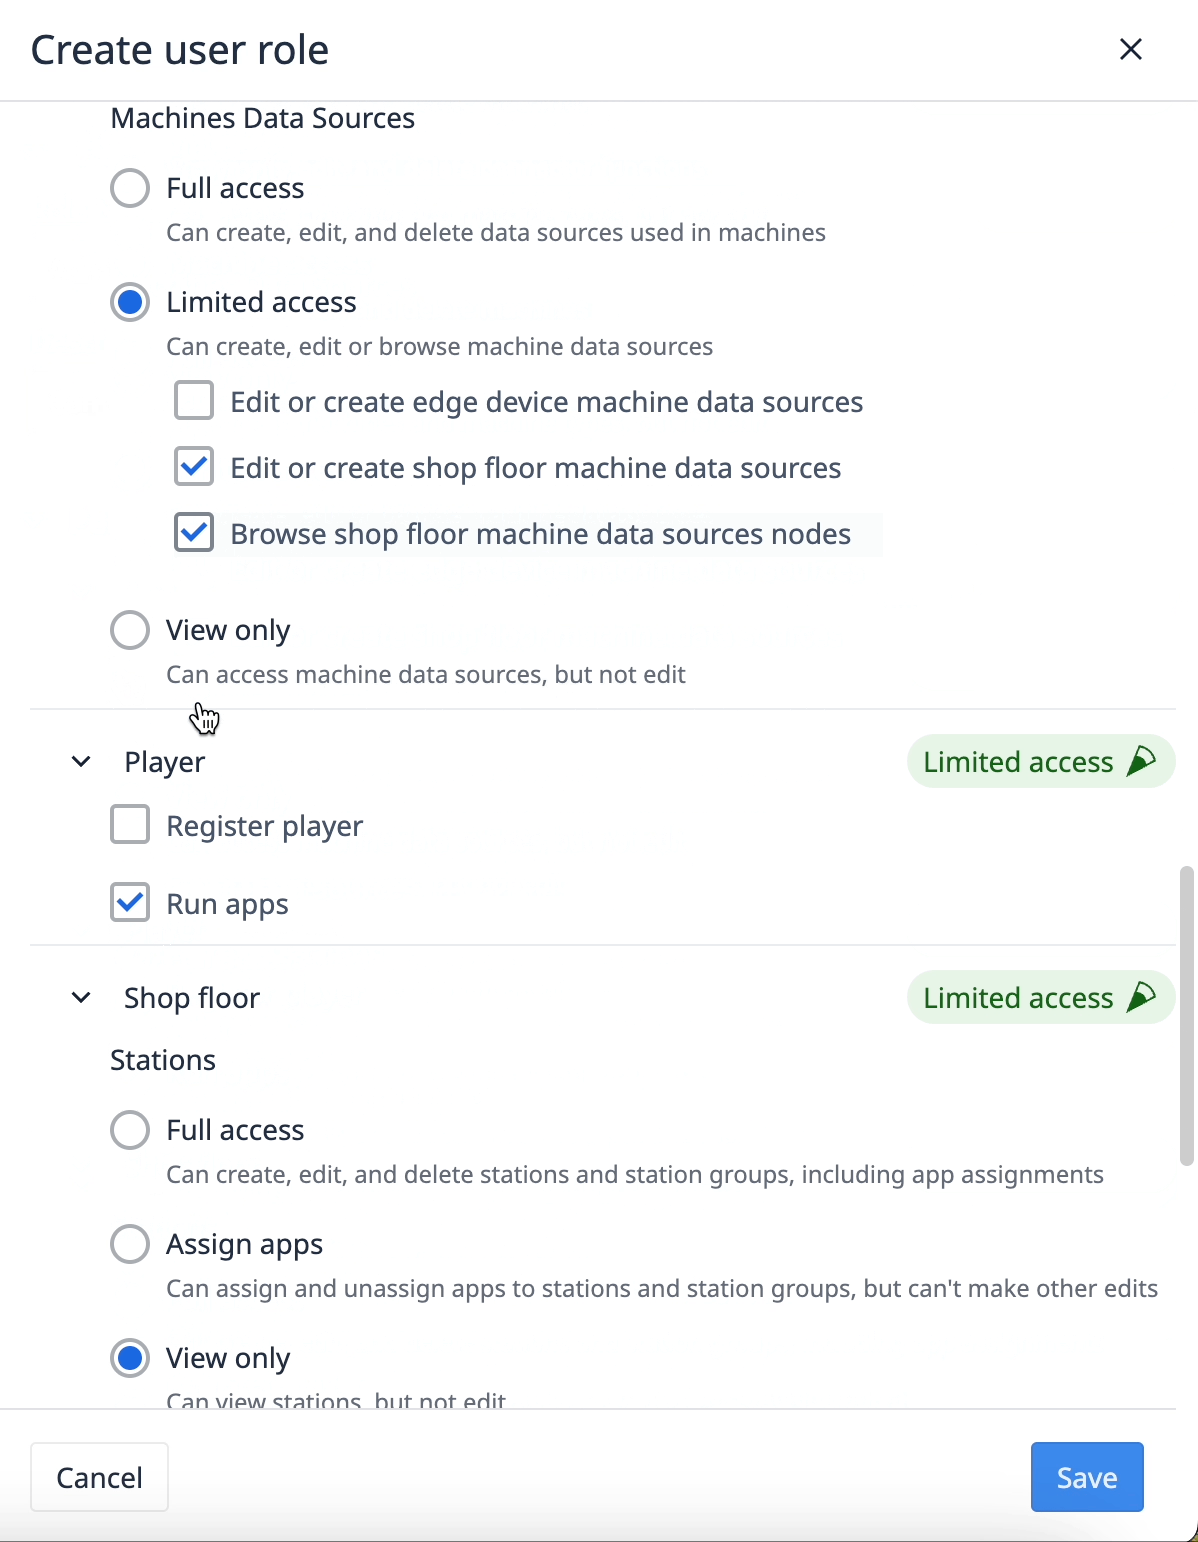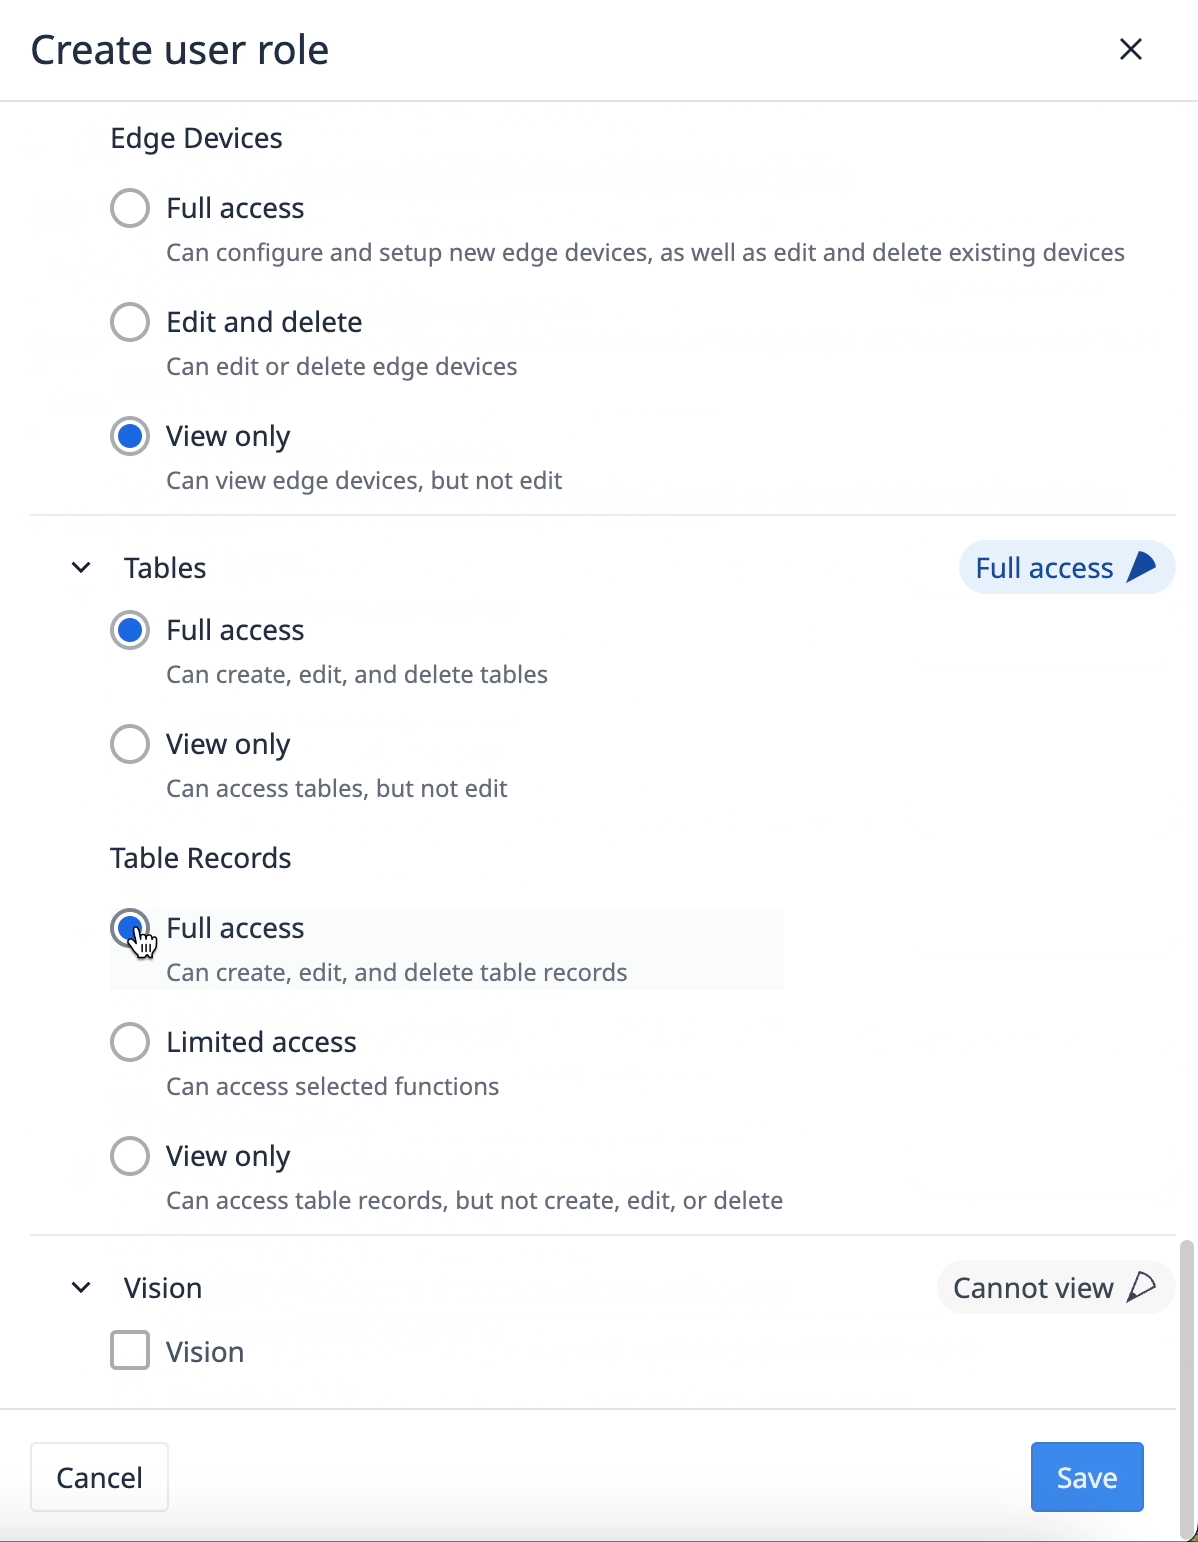
- Cliquez sur « Enregistrer ».
Attribuer
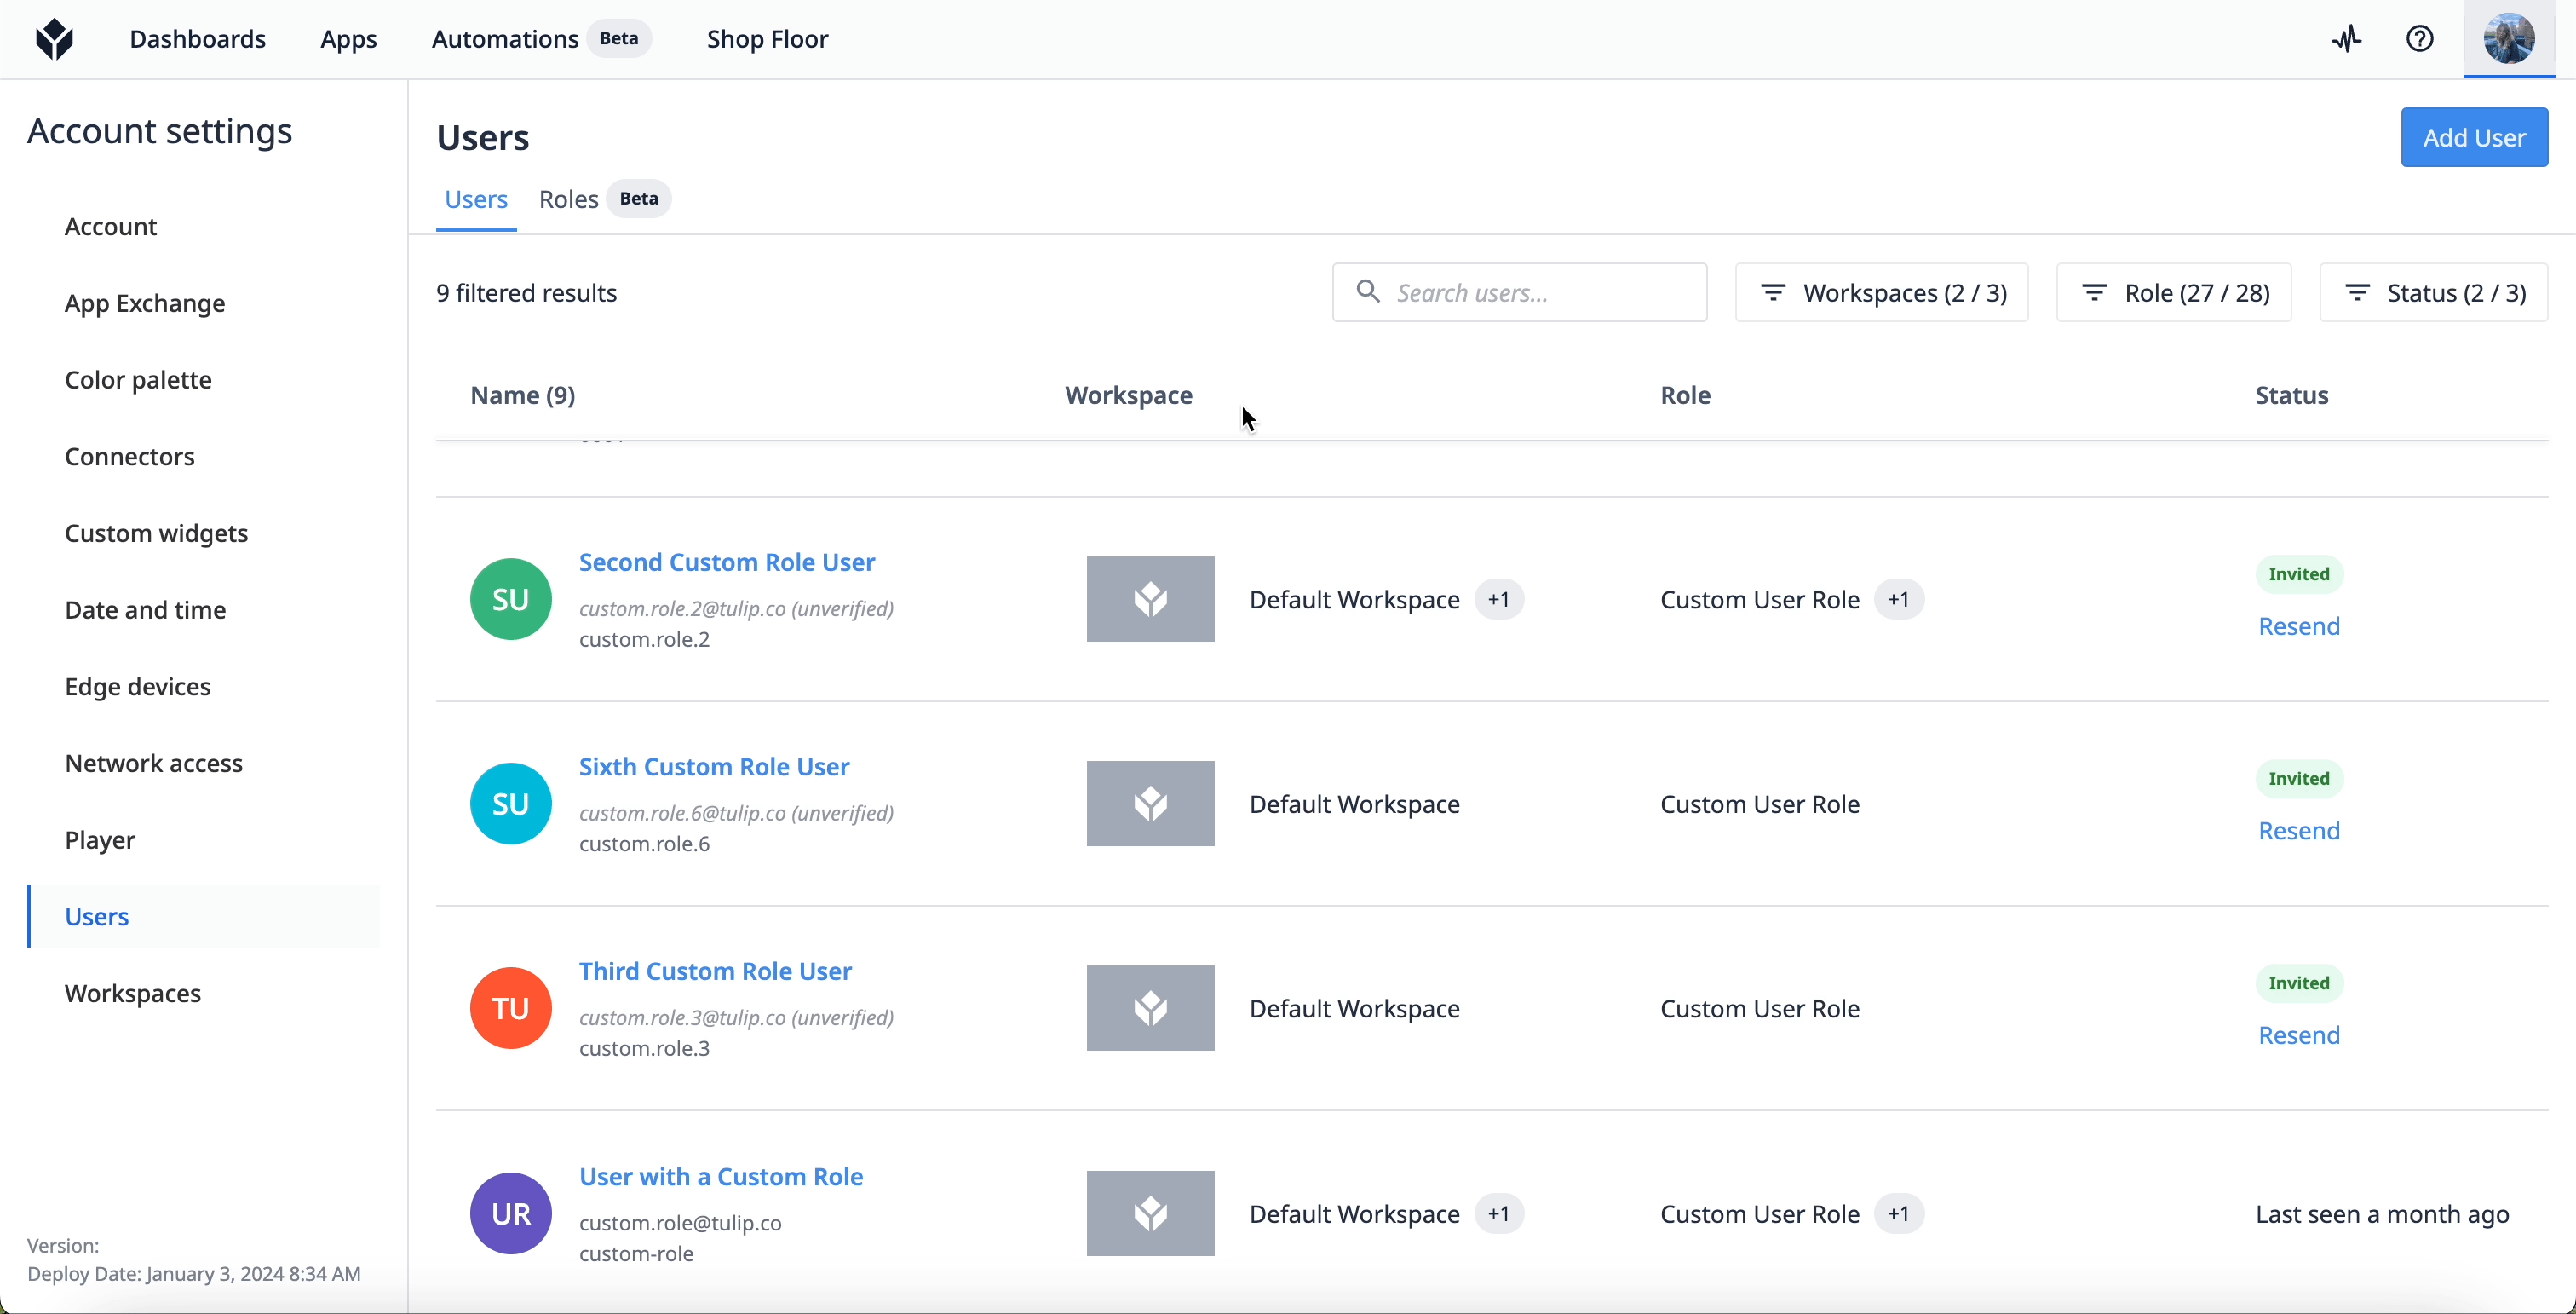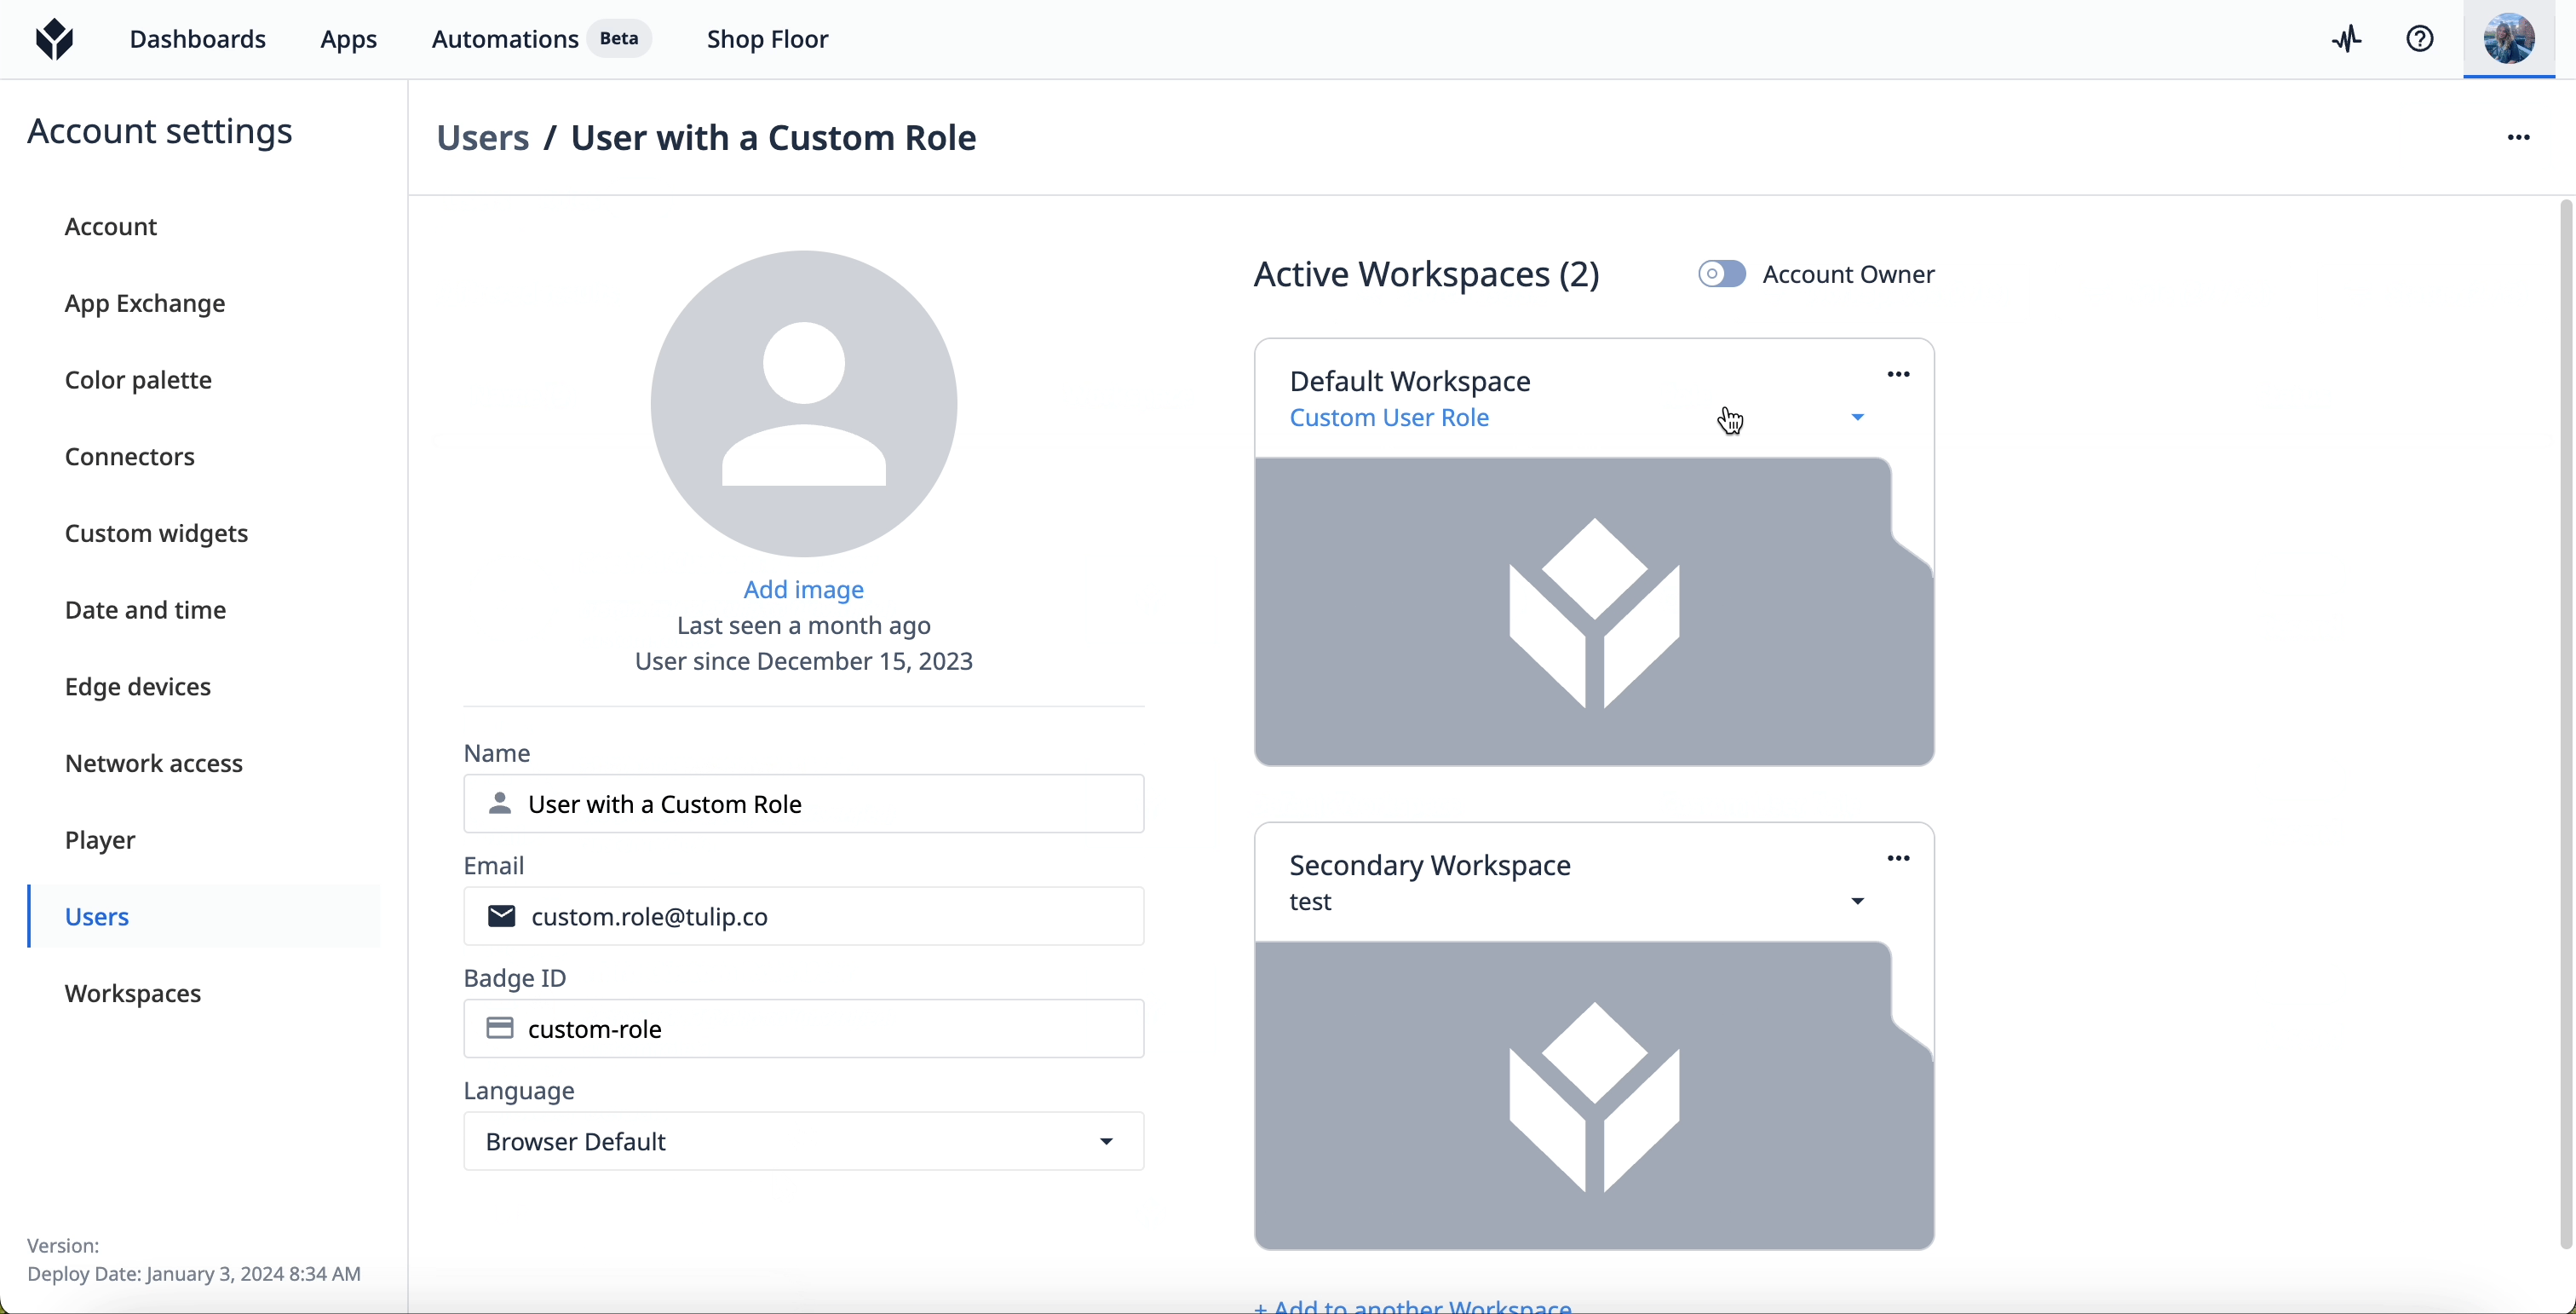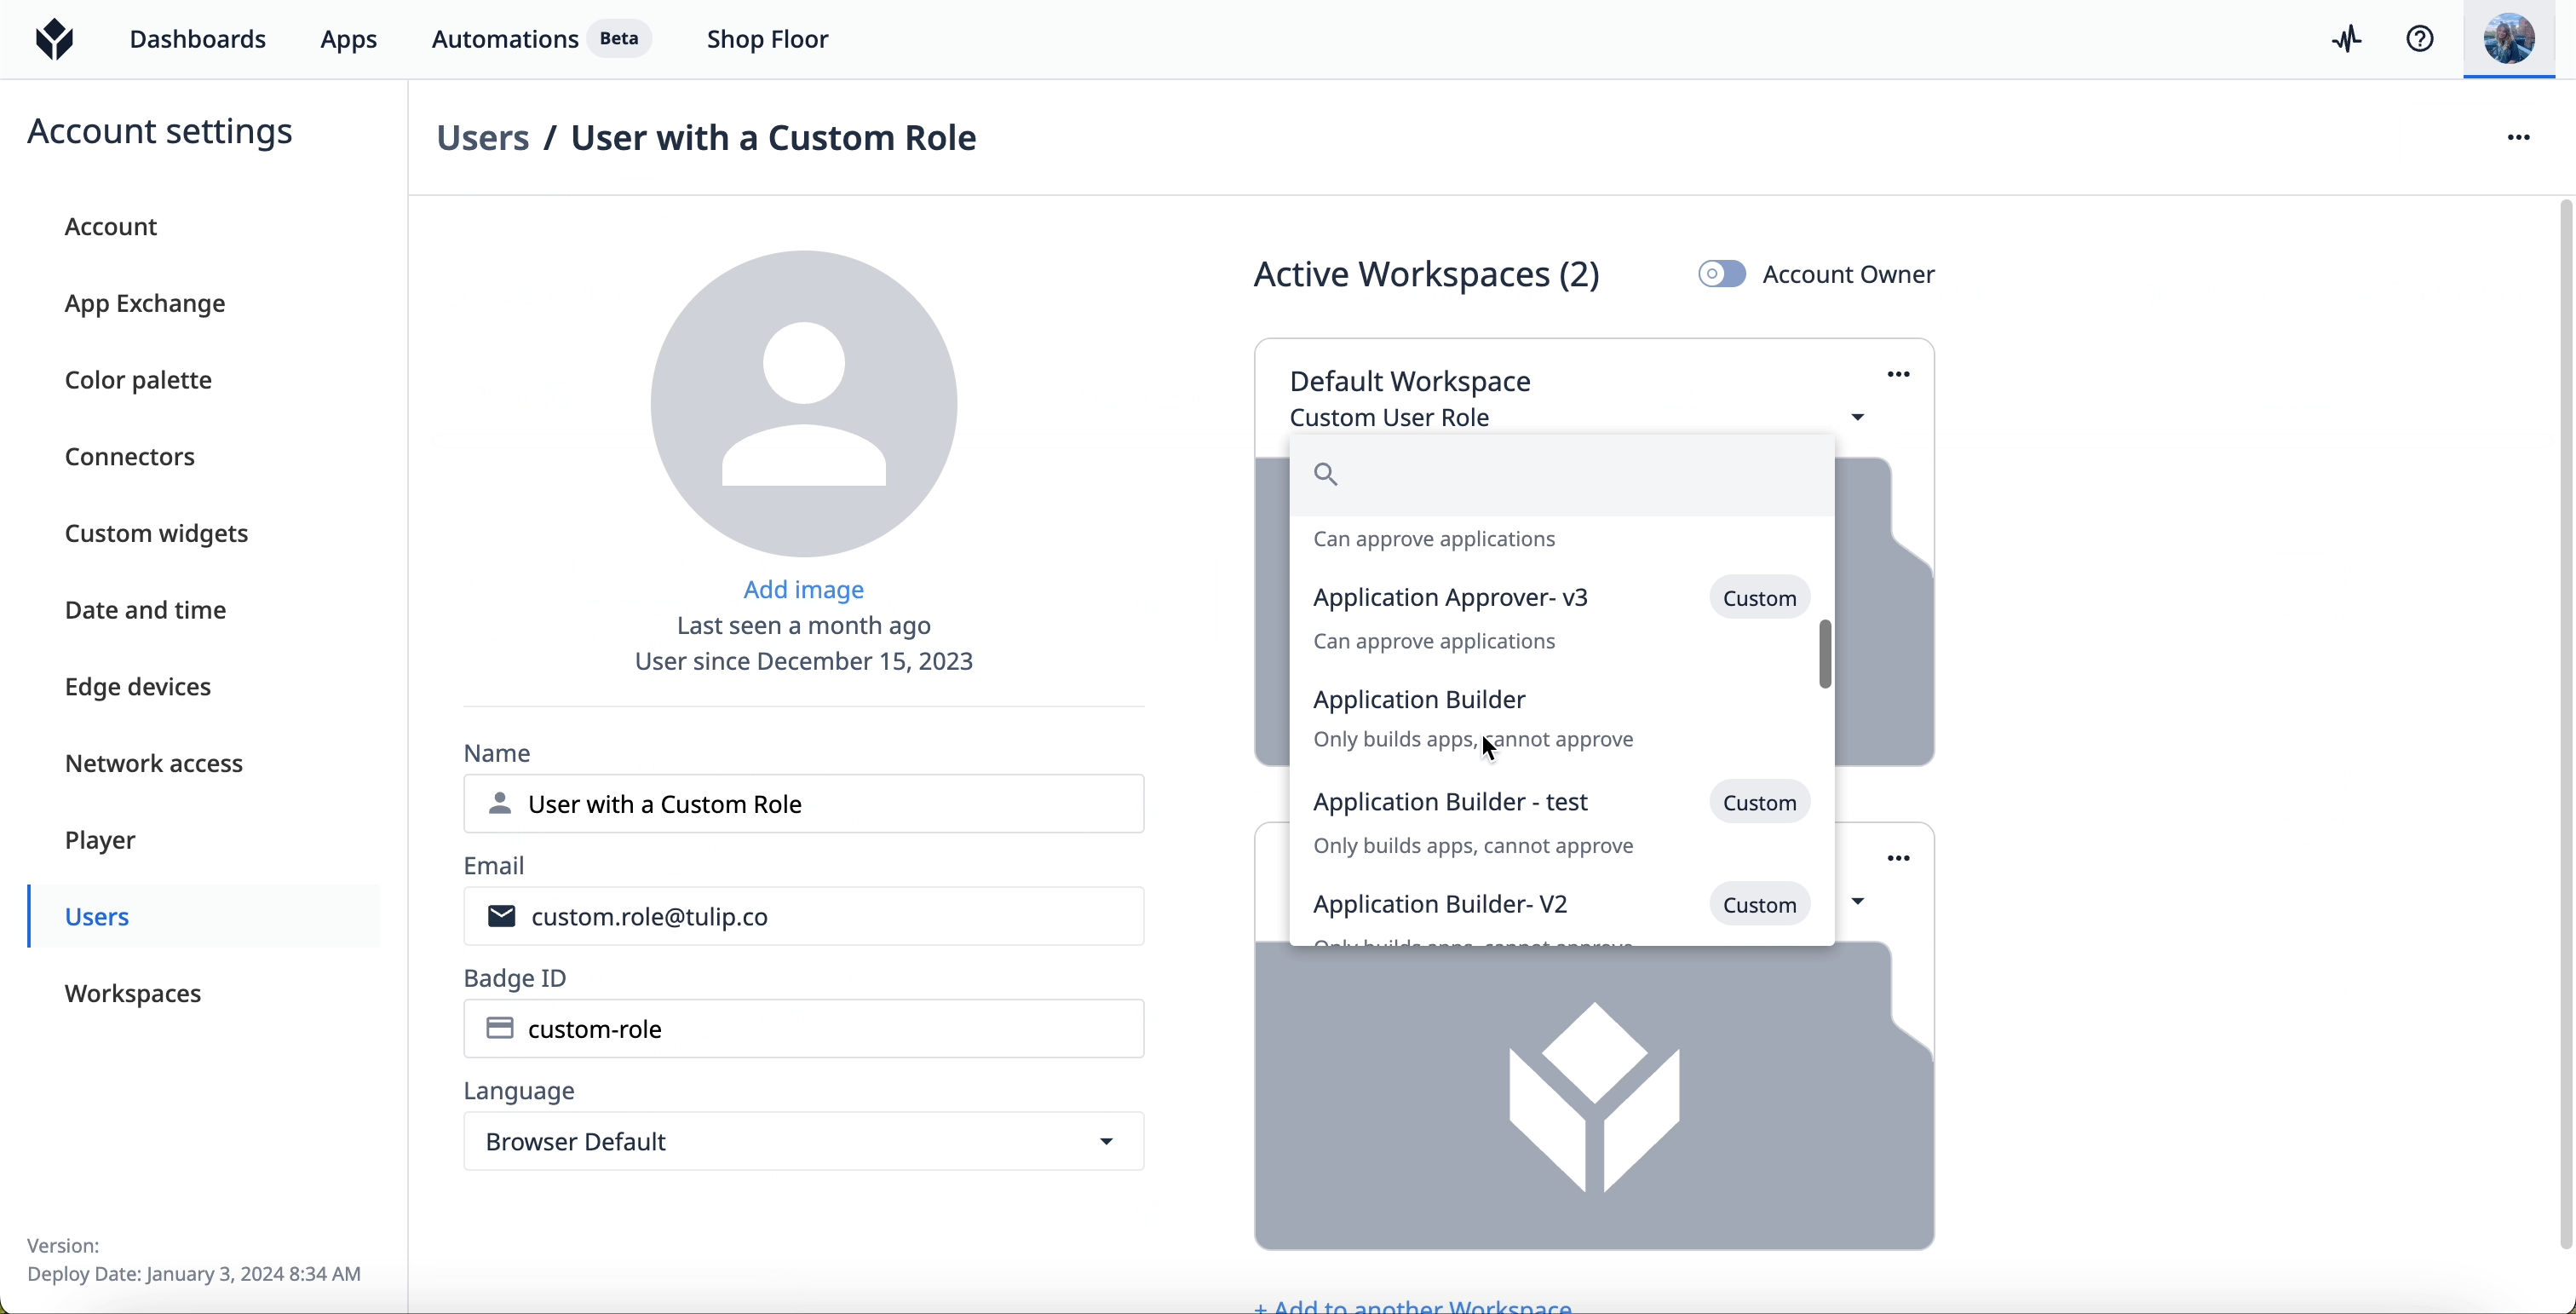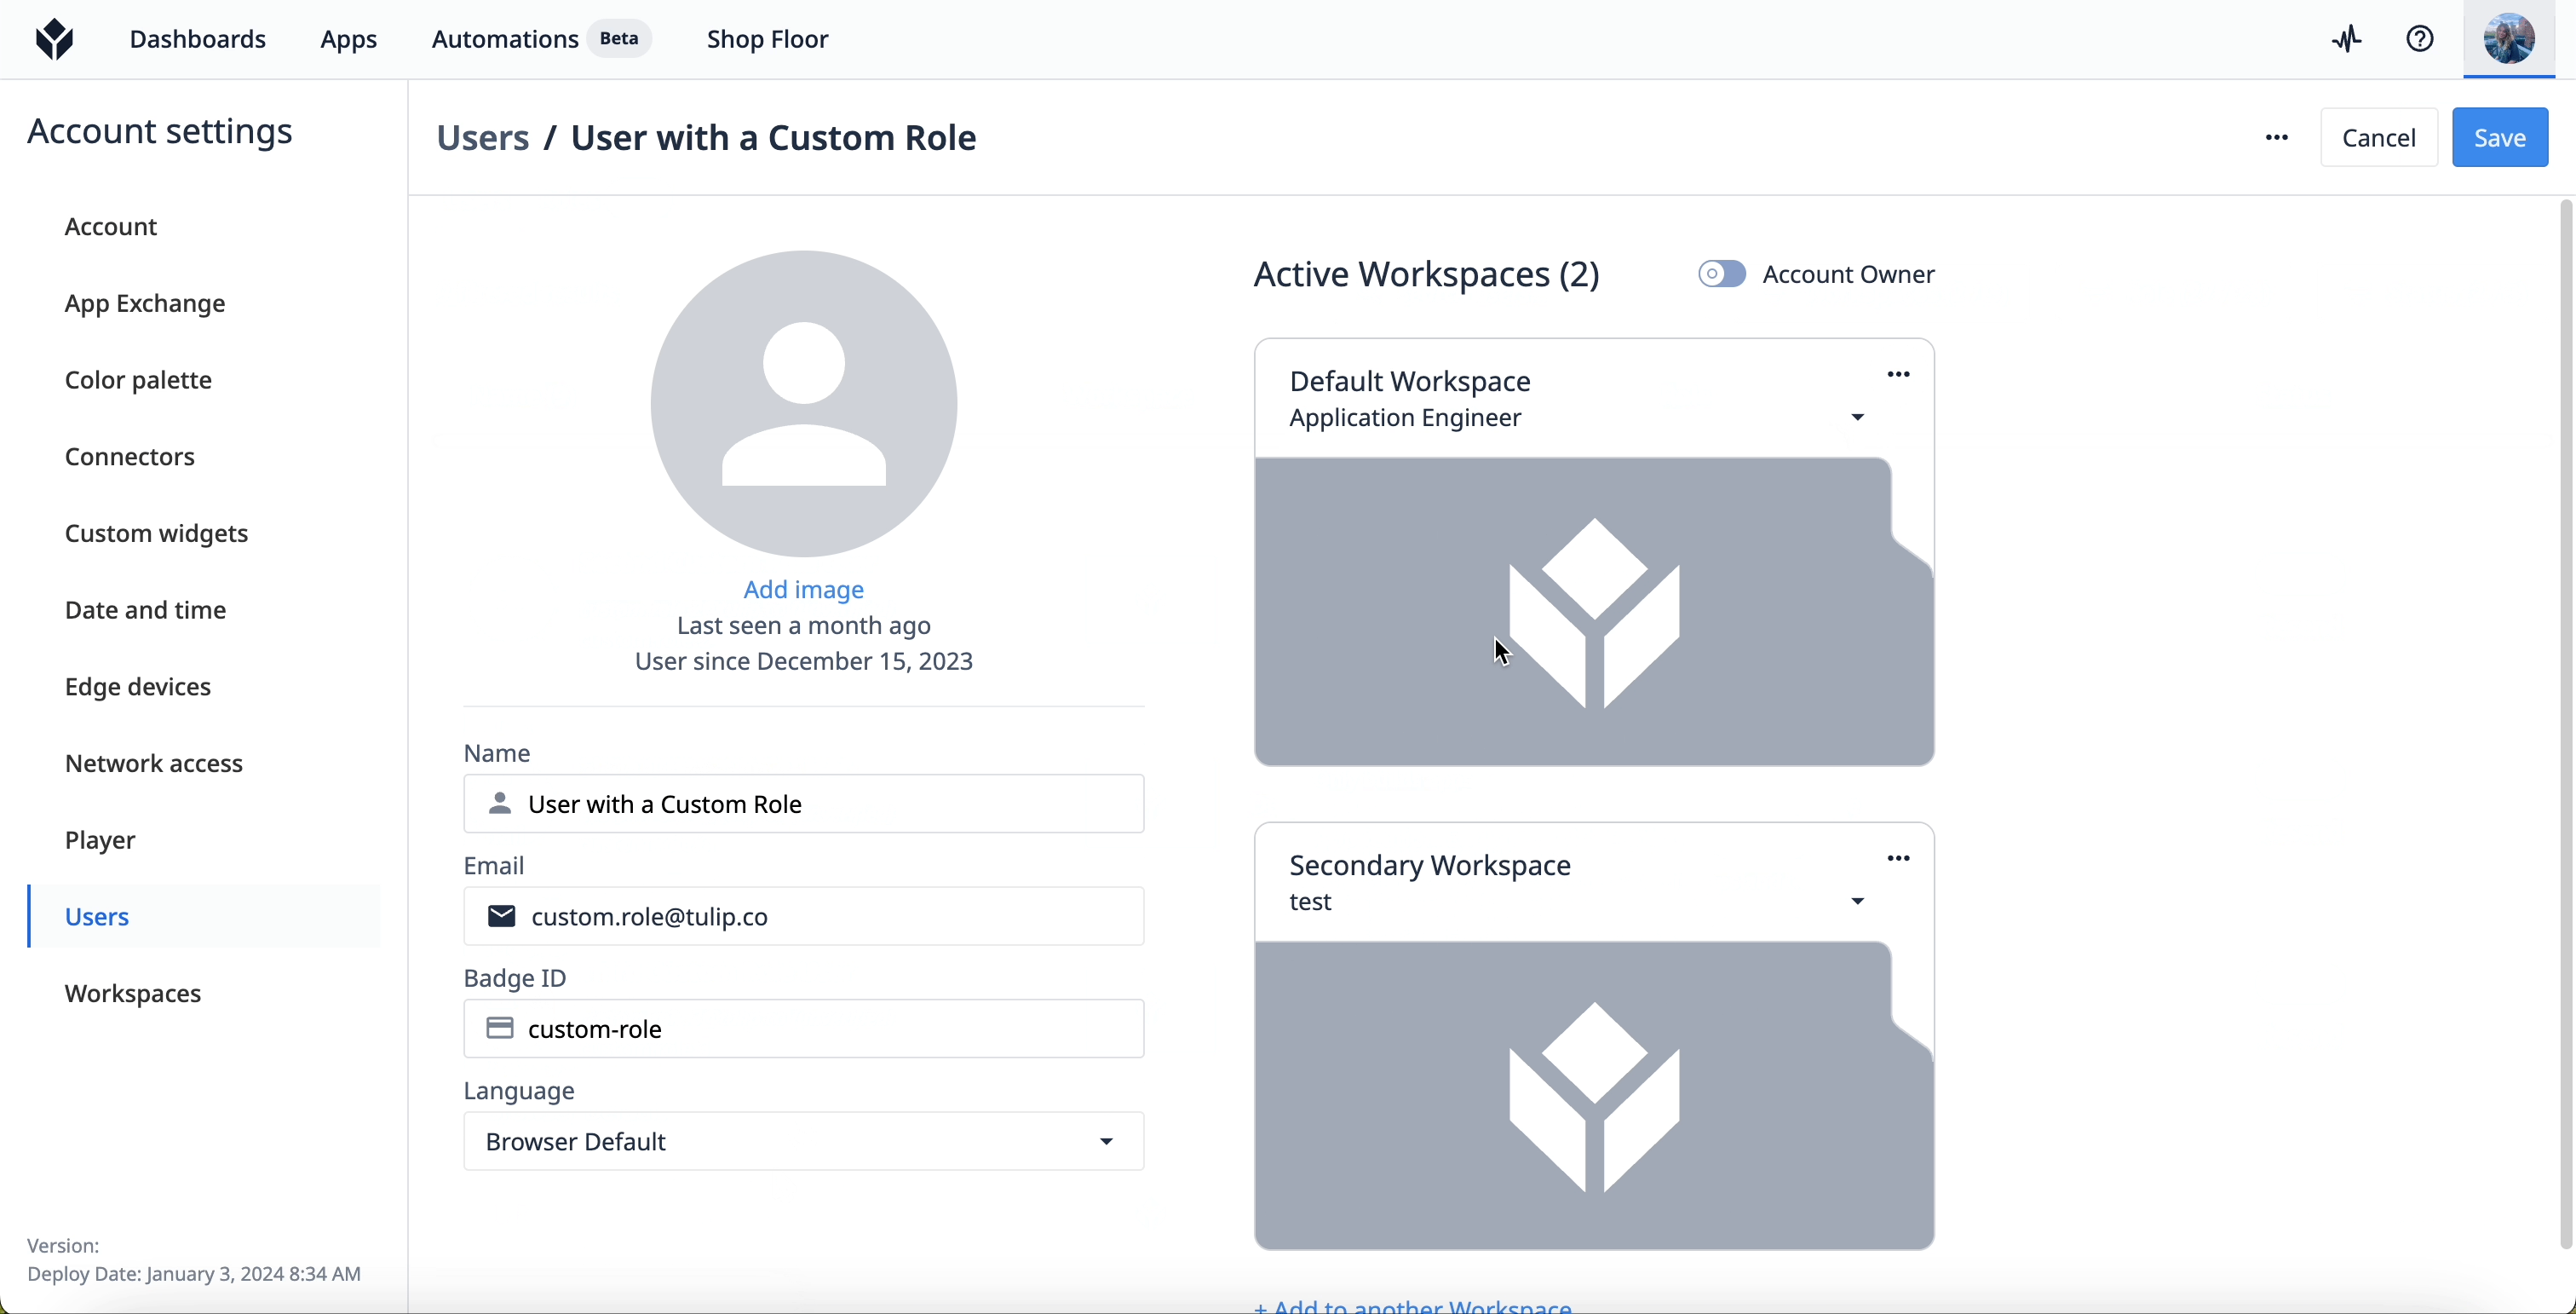
- Accédez à la page « Utilisateurs ».
- Sélectionnez un utilisateur dans la liste.
- Dans la configuration de l'espace de travail de l'utilisateur, sélectionnez le rôle que vous souhaitez lui attribuer.
Modifier
Lorsque vous modifiez un rôle utilisateur personnalisé, les autorisations de tous les utilisateurs disposant de ce rôle sont instantanément mises à jour.1. Accédez à la page « Rôles ».2. Cliquez sur le rôle que vous souhaitez modifier.3. Cliquez sur l'icône en forme de crayon en haut à droite.
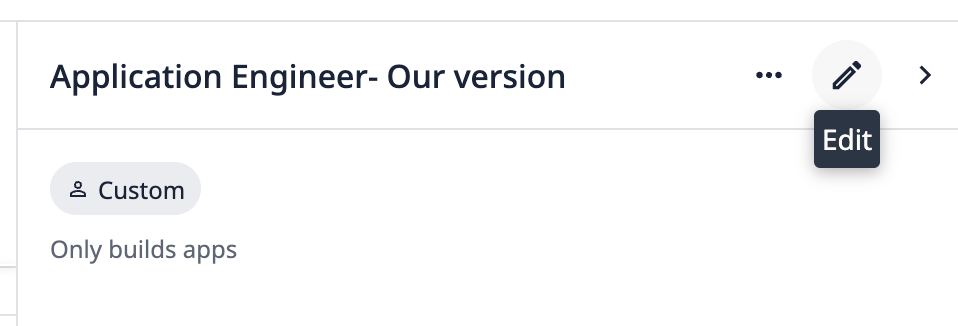
- Apportez les modifications souhaitées aux champs ou aux autorisations.
- Cliquez sur « Enregistrer ».
Archiver
- Accédez à la page « Rôles ».
- Cliquez sur le rôle que vous souhaitez modifier.
- Cliquez sur le menu à trois points en haut à droite. Sélectionnez « Archiver ».
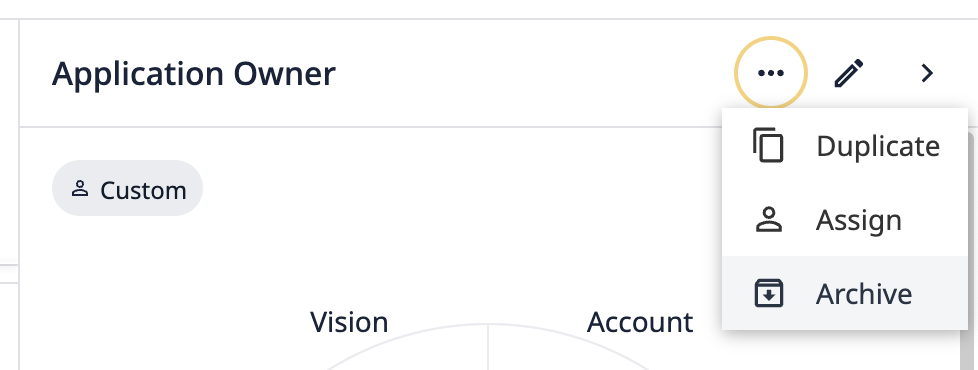
- Dans la fenêtre de confirmation, cliquez sur « Archiver ».
Pour afficher les rôles archivés, accédez à la page « Rôles » et cliquez sur le menu à trois points en haut à droite. Sélectionnez « Afficher les rôles archivés ».
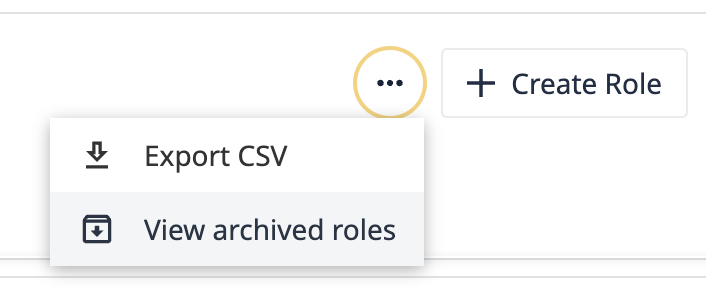
Pour restaurer un rôle archivé, passez la souris sur un rôle, puis cliquez sur le bouton « Restaurer ».
Scénarios de rôles utilisateur personnalisés
Je souhaite maîtriser les coûts et éviter que notre facture ne grimpe en flèche.
Lorsque vous payez pour certains actifs créés dans votre instance, vous souhaitez limiter les autorisations aux seuls utilisateurs qui en ont besoin.
Voici une liste des fonctionnalités dont le prix dépend de leur création ou de leur utilisation :
- Stations
- Automatisations
- Surveillance des machines
- Vision
Créez des rôles avec un accès limité ou en lecture seule à ces fonctionnalités pour éviter que vos coûts ne grimpent en flèche.
Je souhaite sécuriser les données de production.
Si la sécurité des données vous préoccupe particulièrement, les utilisateurs capables de créer, modifier et supprimer des enregistrements de table représentent un risque important. Créez un rôle utilisateur personnalisé qui limite l’accès aux tables à la consultation seule ou à un accès restreint pour les utilisateurs qui n’ont pas besoin d’écrire dans les tables. Cela garantit que seules les personnes autorisées ont accès aux données sensibles et limite toute modification non justifiée.
Compatibilité avec les fournisseurs d’identité externes
Les rôles utilisateur personnalisés peuvent être attribués via SAML. Ils ne sont pas compatibles avec LDAP.