So können Tulip-Kontoinhaber mit LDAP arbeiten, um Benutzer in ihrem Konto zu verwalten.
As of 2024/LTS 14, Tulip no longer supports LDAP. Please contact your Customer Success Manager if you have any questions.
In diesem Artikel erfahren Sie:
- Wie Tulip eine Verbindung zu Ihrer Active-Directory-Instanz herstellen kann
- Verschiedene Möglichkeiten zur Konfiguration der Active-Directory-Integration
- Technische Voraussetzungen für eine Active-Directory-Integration
Tulip integriert derzeit das Active Directory-Produkt von Microsoft über das LDAP-Protokoll. Wenn Ihre Organisation Active Directory nutzt, können Sie Ihre Tulip-Benutzer auf der Grundlage von Regeln aus Active Directory verwalten.
Tulip-Benutzerübersicht
Tulip verfügt über zwei verschiedene Benutzeroberflächen:
- Tulip, wo Apps erstellt und bearbeitet werden und das mit externen Datenbanken verbunden werden kann
- Der Tulip Player, in dem Benutzer und Bediener die in Tulip erstellten Apps ausführen
Die Berechtigungsstufe eines Benutzers wird durch eine Benutzerrolle definiert.
Tulip verfügt über mehrere Ebenen von Benutzerrechten. Informationen zu diesen Rollen finden Sie unter: Verwalten von Benutzerrollen in Tulip
- Kontoinhaber und verschiedene andere aufgeführte Rollen können Apps in Tulip bearbeiten
- Bediener haben lediglich Zugriff darauf, Apps über den Tulip Player auszuführen. Sie können weder Apps bearbeiten noch auf die Tulip-Benutzeroberfläche zugreifen.
Optionen zur LDAP-Integration
Um LDAP in Tulip zu integrieren, können Sie Ihre Benutzerrollen entweder auf Basis von Active-Directory-Gruppen oder direkt in Tulip verwalten:
- Verwaltung von Benutzerrollen anhand von Active-Directory-Gruppen: Sie müssen Ihre Benutzer auf Ihrem Active-Directory-Server entsprechend der gewünschten Berechtigungsstufe in Gruppen einteilen und Ihrem Tulip-Systemadministrator die entsprechende Zuordnung mitteilen (z. B.: Gruppe A = Kontoinhaber). Das bedeutet, dass sowohl die Autorisierung als auch die Authentifizierung von Ihrem Identitätsanbieter (IdP) bestimmt werden.
- Verwaltung von Benutzerrollen innerhalb von Tulip: Sie müssen jeden Benutzer manuell in Tulip mit der jeweils festgelegten Benutzerrolle hinzufügen und ihn dazu veranlassen, sein Konto mit genau dem Benutzernamen anzulegen, der in Ihrem Active Directory hinterlegt ist. Das bedeutet, dass nur die Authentifizierung von Ihrem IdP gesteuert wird.
Es gibt vier verschiedene Möglichkeiten, wie Sie Ihre Integration konfigurieren können:
Wenn Operatoren in Ihrem IdP verwaltet werden
- Verlangen Sie von allen Tulip-Benutzern, sich mit ihrem Active-Directory-Benutzernamen und -Passwort bei Tulip oder Tulip Player anzumelden. Rollen innerhalb von Tulip werden auf Basis von Active-Directory-Gruppen festgelegt. Autorisierung und Authentifizierung über LDAP.
- Verlangen Sie von allen Tulip-Benutzern, dass sie sich mit ihrem Active-Directory-Benutzernamen und -Passwort bei Tulip oder Tulip Player anmelden. Rollen werden innerhalb von Tulip verwaltet. Authentifizierung ausschließlich über LDAP.
Wenn Operatoren nicht in Ihrem IdP verwaltet werden
- Erlauben Sie Tulip-Operatoren, sich nur mit ihrer Ausweis-ID bei Tulip Player anzumelden, verlangen Sie jedoch von Tulip-Kontoinhabern und anderen Rollen, sich mit ihrem Active Directory-Benutzernamen und -Passwort bei Tulip anzumelden. Rollen innerhalb von Tulip werden auf Basis einer Active Directory-Gruppe festgelegt. Autorisierung und Authentifizierung über LDAP.
- Erlauben Sie Tulip-Operatoren, sich nur mit ihrer Ausweis-ID bei Tulip Player anzumelden, verlangen Sie jedoch von Tulip-Kontoinhabern und anderen Rollen, sich mit ihrem Active Directory-Benutzernamen und -Passwort bei Tulip anzumelden. Die Rollen werden innerhalb von Tulip verwaltet. Authentifizierung ausschließlich über LDAP.
Sie können die Konfigurationsoption entsprechend den Sicherheitsprotokollen Ihrer Organisation auswählen. Bitte beachten Sie, dass die Durchsetzung der Verwendung von Active-Directory-Benutzername und -Passwort für alle Tulip-Benutzer die sicherste Option ist.
Abgleich von Tulip-Benutzern mit LDAP-Benutzern
Verwaltung von Benutzerrollen innerhalb von Tulip
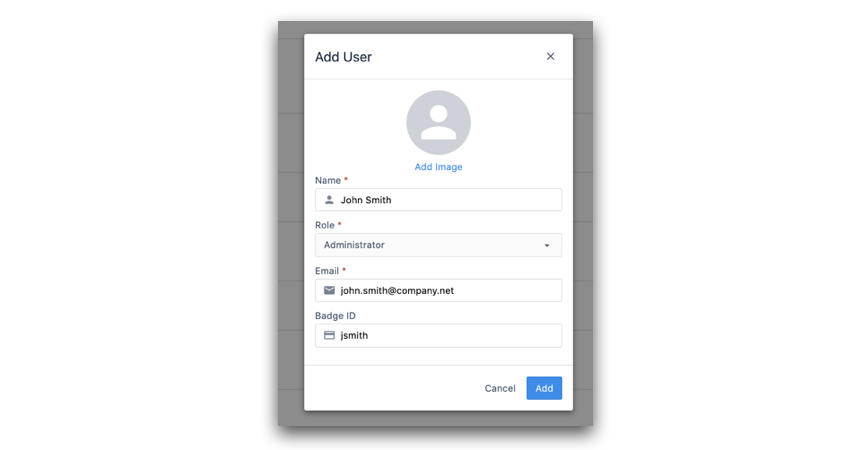
Wenn sich Ihre Organisation dafür entscheidet, Benutzerrollen innerhalb von Tulip zu verwalten, muss ein Tulip-Kontoinhaber zunächst einen neuen Benutzer anlegen. Anschließend muss er einen Tulip-Benutzernamen hinzufügen, der mit dem LDAP-Benutzernamen übereinstimmt. Jede E-Mail-Adresse ist zulässig.
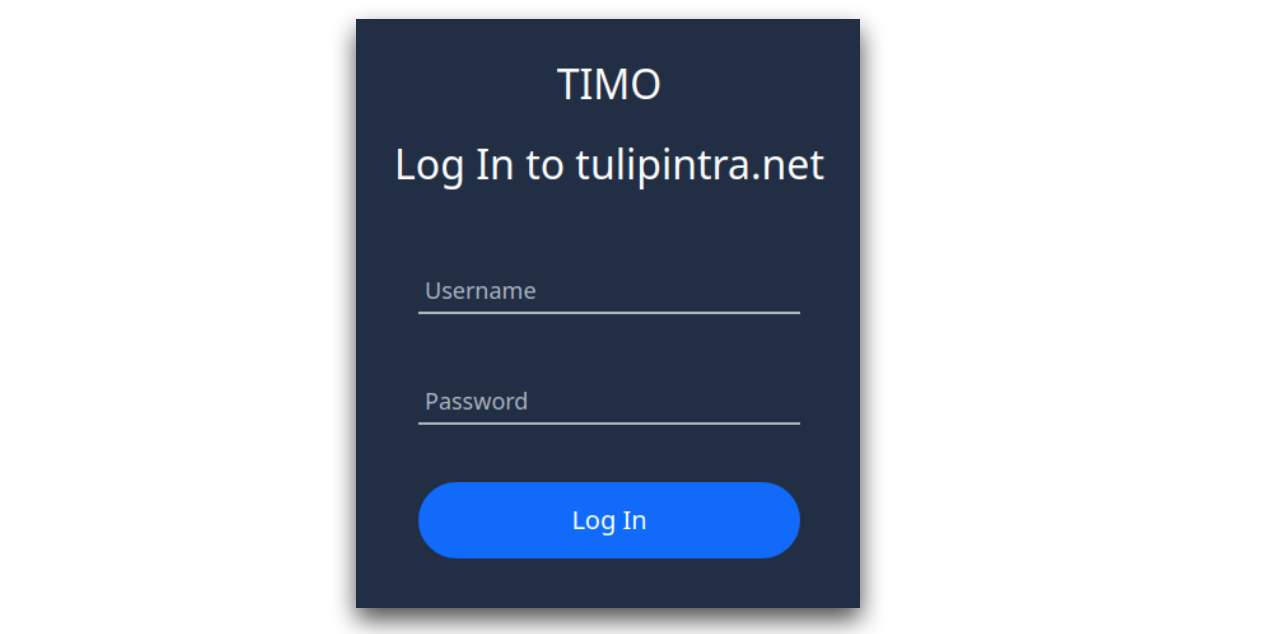
Wenn sich dieser Tulip-Benutzer anzumelden versucht, muss er seinen LDAP-Benutzernamen in das Feld „Benutzername“ und sein Passwort in das Feld „Passwort“ eingeben. Tulip führt dann die Authentifizierung in Ihrer Active Directory-Instanz durch. Der Anmeldebildschirm sieht wie folgt aus:
In diesem Fall fügt ein Tulip-Systemadministrator Ihren ersten Tulip-Benutzer mit den von Ihnen bereitgestellten Informationen hinzu.
Verwaltung von Benutzerrollen anhand von Active-Directory-Gruppen
Wenn sich Ihre Organisation dafür entscheidet, Tulip-Rollen auf der Grundlage von Active-Directory-Gruppen zu definieren, müssen keine einzelnen Benutzer innerhalb von Tulip angelegt werden. Stattdessen können Sie die Namen Ihrer Benutzergruppen und die ihnen zugeordneten Tulip-Benutzerrollen angeben.
Wenn sich der Benutzer zum ersten Mal mit seinen Active-Directory-Anmeldedaten bei Tulip anmeldet, authentifiziert Tulip ihn über Ihre Active-Directory-Instanz und legt anschließend automatisch ein Konto in Tulip an. Wie bereits erwähnt, hängen seine Berechtigungen von seiner Active-Directory-Gruppe und der von Ihnen für diese Gruppe definierten zugeordneten Rolle ab.
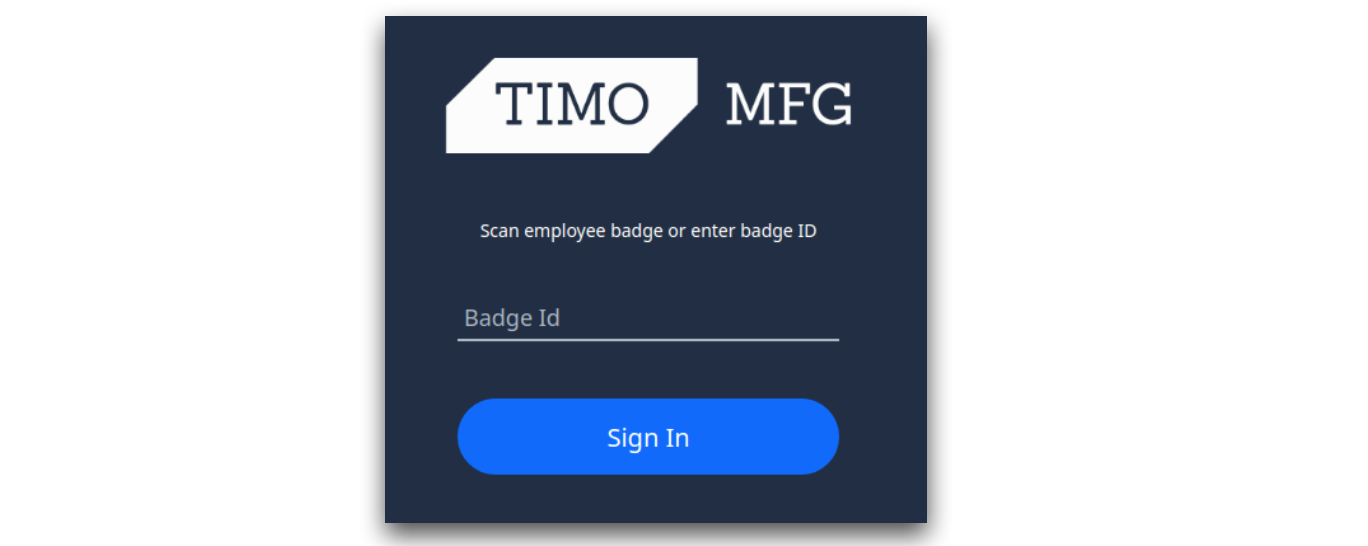
Wenn Sie eine Konfigurationsoption wählen, bei der sich Tulip-Bediener mit ihrer Ausweis-ID anmelden dürfen, sieht der Anmeldebildschirm für Bediener im Tulip Player wie folgt aus:
Technische Anforderungen
Um eine LDAP-Verbindung zu konfigurieren, müssen Sie einen eigenen LDAP-Server bereitstellen, auf den der Tulip-Server zugreifen kann, und die folgenden Informationen angeben:
- Die Serveradresse (z. B.
ldaps://xxx.xxx.xxx:636) - Einen „Distinguished Name“ für die Suche (z. B.
dc=tulip,dc=co) - Die Zertifizierungsstelle, die zur Signierung der Zertifikate des LDAP-Servers verwendet wurde
Ihr IT-Systemadministrator sollte Ihnen diese Informationen problemlos zur Verfügung stellen können.
Zusammenfassung
Um die LDAP-Integration für Ihr Tulip-Konto zu konfigurieren, wenden Sie sich bitte zunächst mit den folgenden Informationen an Ihren Kundenbetreuer:
- Welche der vier zuvor genannten Authentifizierungsmethoden möchten Sie verwenden?
- Falls zutreffend: Eine Liste mit einer Zuordnung Ihrer Active-Directory-Gruppen zu den gewünschten Tulip-Benutzerrollen
- Die technischen Anforderungen aus dem vorherigen Abschnitt.
- Ein Zeitfenster, in dem Sie die Änderung vornehmen möchten. Bitte beachten Sie, dass alle Clients bei der Änderung abgemeldet werden und sich jeder erneut bei Ihrer Tulip-Website authentifizieren muss.