
Users on Professional plans and above.
Une fois que vous aurez commencé à utiliser l’authentification unique SAML (SSO) dans votre compte Tulip, le fonctionnement de plusieurs fonctionnalités s’adaptera à cette nouvelle méthode d’authentification.
Voici comment le fonctionnement des différentes fonctionnalités va évoluer :
Connexion / Création d’un utilisateur
Lorsqu’un opérateur, un utilisateur ou un spectateur tente de se connecter à Tulip ou au Player, il verra s’afficher un écran comme celui-ci :
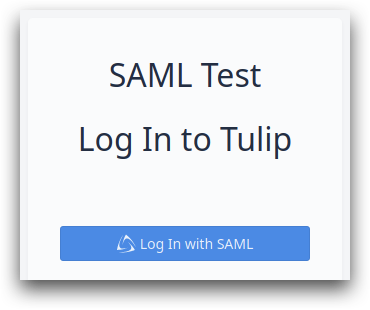
Après avoir cliqué sur le bouton, il sera redirigé vers une fenêtre modale de connexion SAML comme celle-ci :
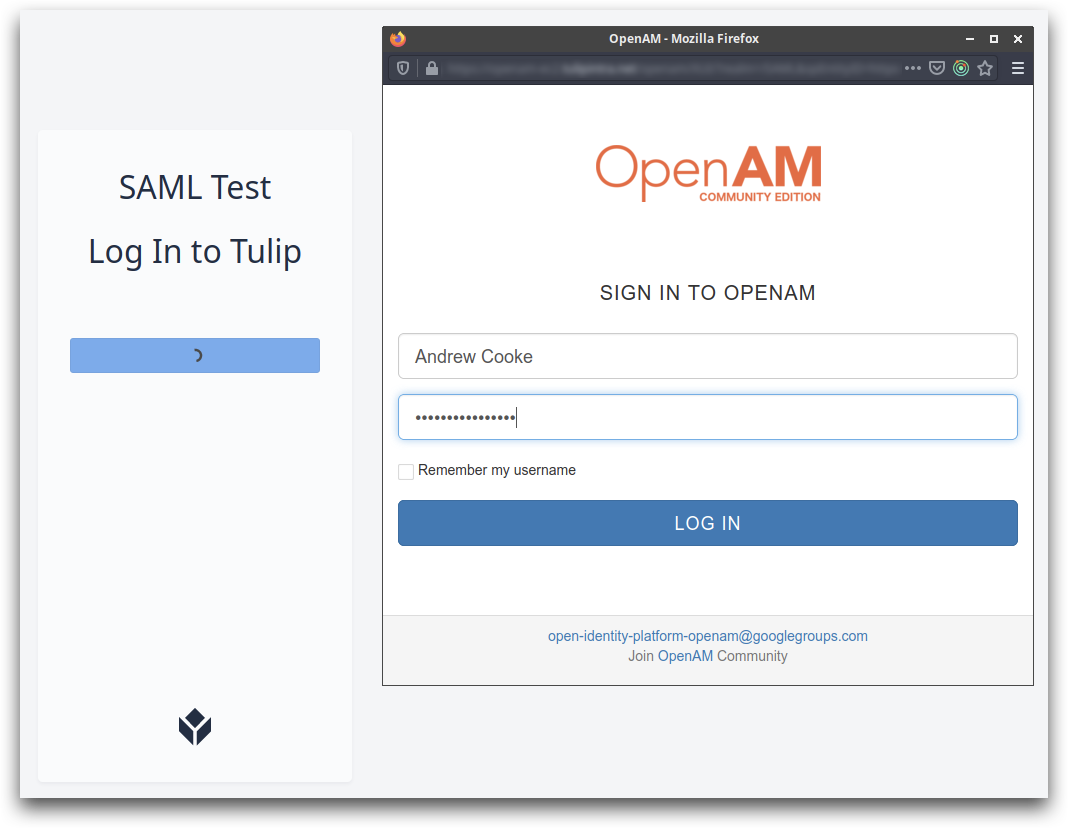
Les utilisateurs ne pourront se connecter qu'avec leurs identifiants SAML ou leur identifiant de badge, selon la configuration que vous aurez définie dans les paramètres du compte.
Lors de sa première connexion, un nouvel utilisateur ou opérateur sera créé dans Tulip avec toutes les informations pertinentes issues de son compte SAML.
Déconnexion automatique
Tulip prend en charge la déconnexion initiée par le fournisseur d’identité (IdP). Ainsi, si vous souhaitez que les utilisateurs se déconnectent simultanément de tous les services logiciels via une déconnexion depuis votre fournisseur d’identité, Tulip répondra à cette demande de déconnexion.
Appareils périphériques
Pour les instances SAML, l’administrateur peut se rendre sur la page de profil de l’utilisateur où il verra l’option « Modifier le mot de passe Tulip… ». Il peut alors définir un nouveau mot de passe et l’utiliser pour enregistrer l’appareil périphérique sur son instance.
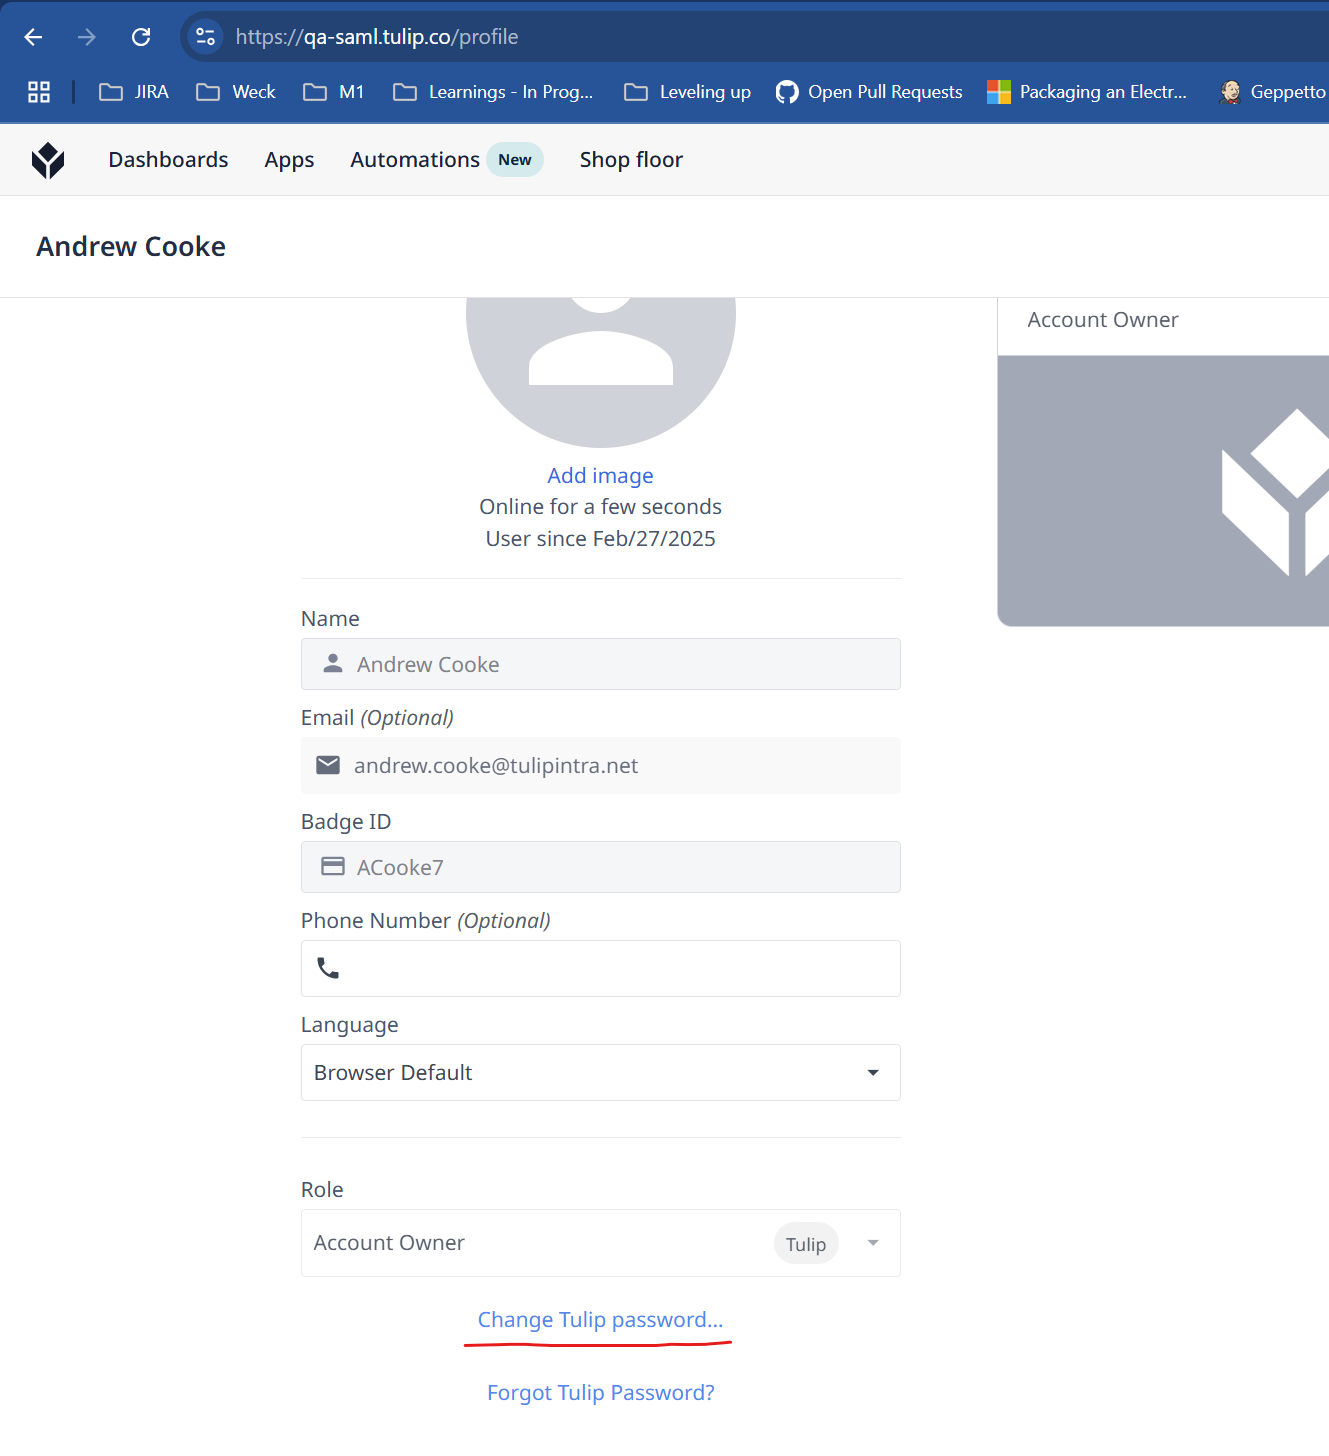
Veuillez contacter votre représentant Tulip si vous souhaitez utiliser SAML en combinaison avec des passerelles d’E/S ou Edge IO.
Compatibilité avec d’autres fonctionnalités de Tulip
Une fois que votre organisation aura commencé à utiliser l’intégration SAML, vous pourrez également utiliser SAML pour l’authentification dans ces deux fonctionnalités :