
Comment créer votre premier connecteur MQTT
Utilisez ce guide pour apprendre à intégrer des sujets MQTT dans Tulip
Dans ce guide, vous apprendrez :* Comment configurer une source de données MQTT dans Tulip
Si vous disposez d’un courtier MQTT opérationnel que vous souhaitez connecter à Tulip, vous êtes prêt à configurer une source de données MQTT et à créer votre première application de surveillance des machines.
Configurer une connexion MQTT
Les connecteurs MQTT peuvent être créés depuis la page des connecteurs ou depuis la page des sources de données machine. Le processus de configuration est identique, et une connexion créée à un endroit apparaîtra à l’autre.
Pour plus de détails sur la création de connecteurs, consultez cette page : Comment configurer un connecteur
Configuration en tant que source de données machine
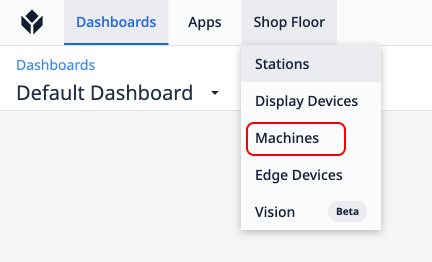
- Cliquez sur l’option « Machines » sous l’onglet « Atelier » dans la barre de menu.
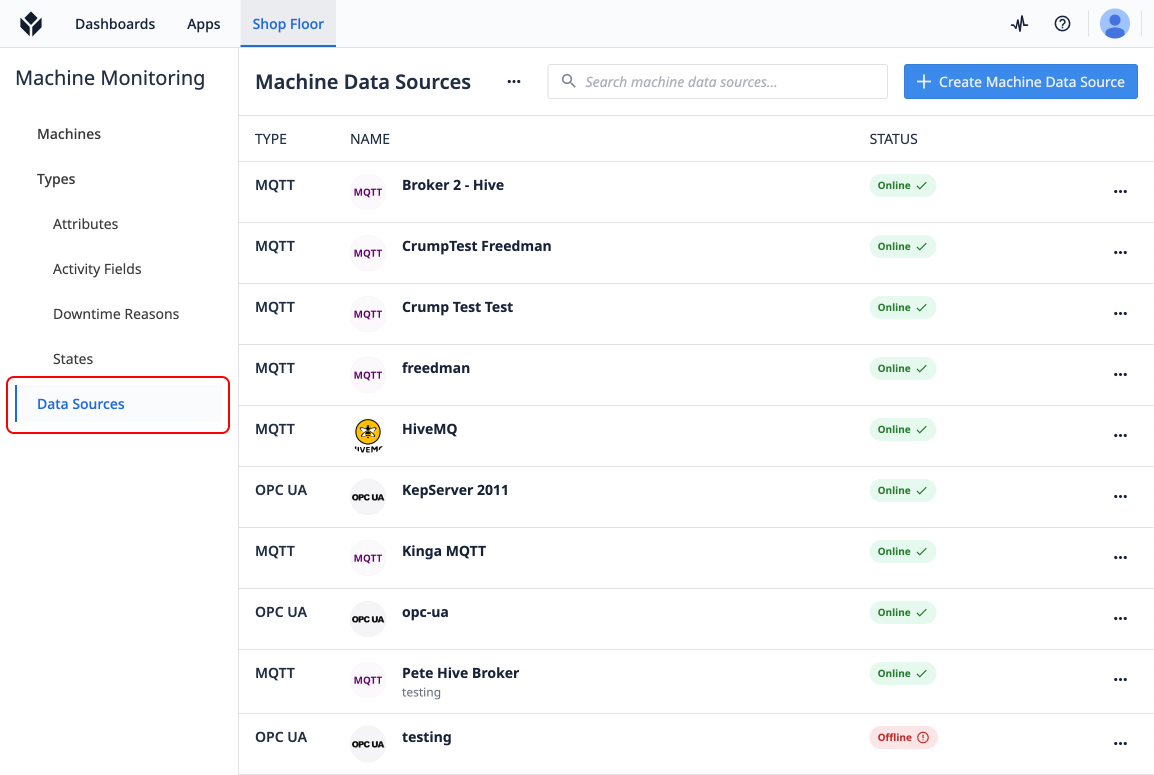
- Cliquez ensuite sur « Sources de données machine » dans le menu latéral de gauche.
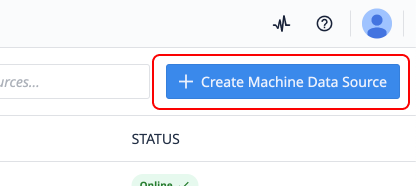
- Cliquez ensuite sur « Créer une source de données machine » sur la page « Sources de données machine ».
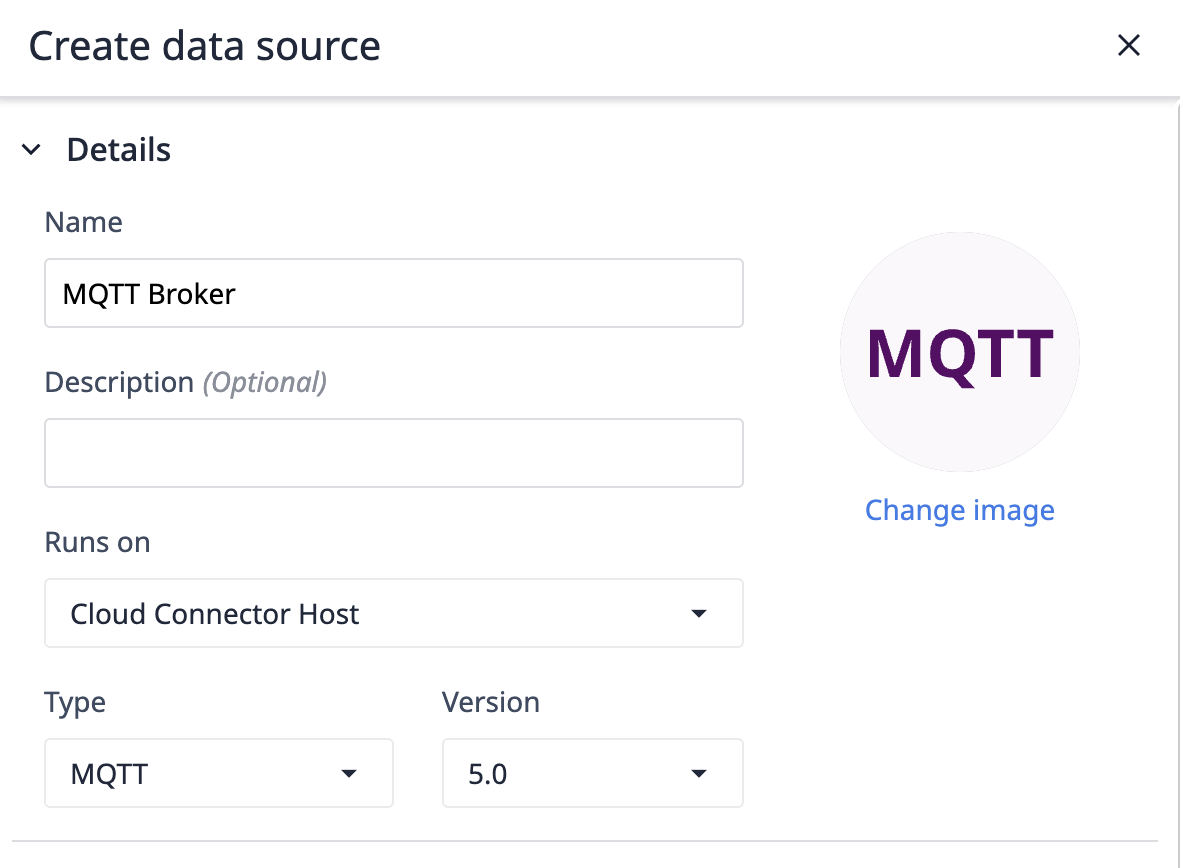
- Donnez un nom à votre source de données, sélectionnez un hôte de connecteur, choisissez « MQTT », puis la version MQTT souhaitée.
- Ajoutez les informations de connexion pour vous connecter à votre courtier.
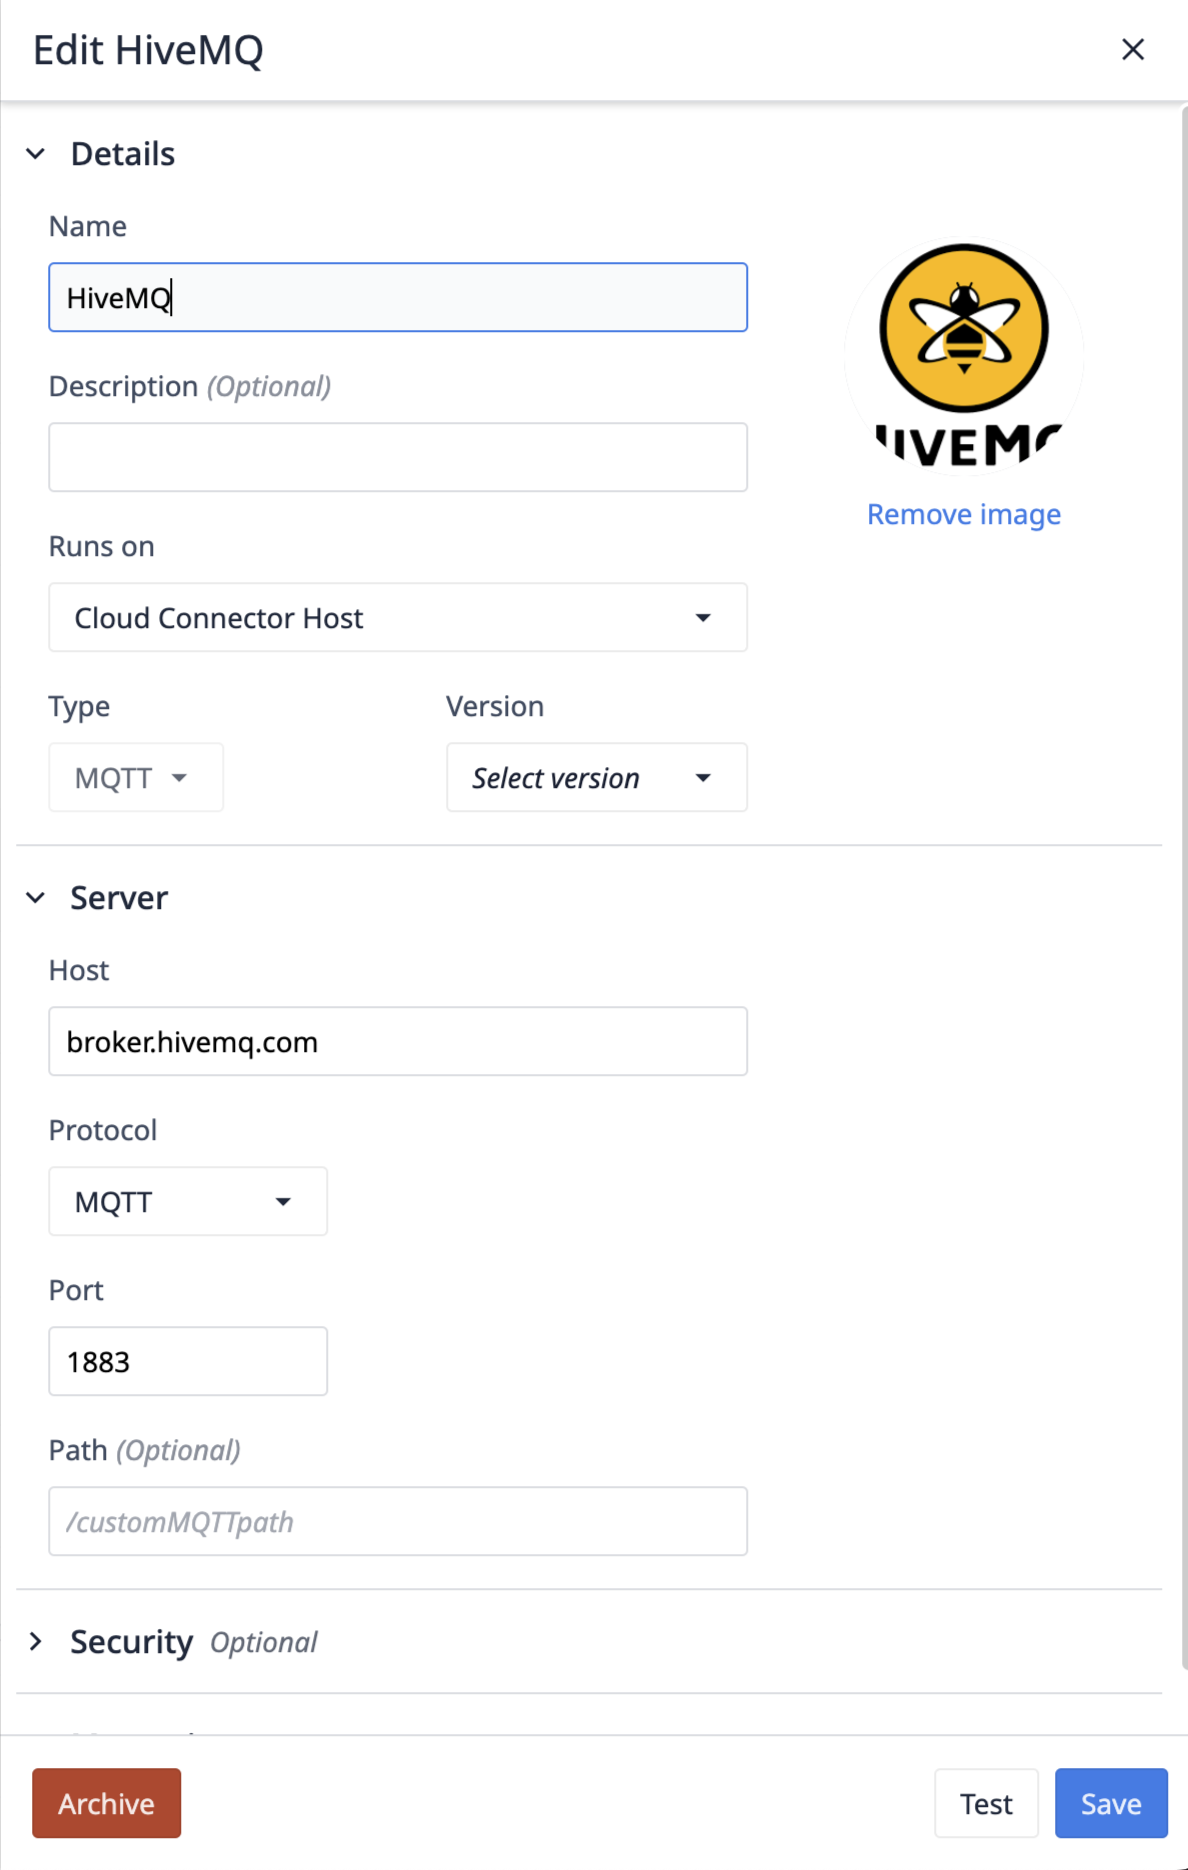
Configuration de la connexion MQTT
« S'exécute sur »
Le champ « Fonctionne sur » correspond à l’hôte du connecteur qui sera chargé de gérer la connexion à votre broker. Si votre broker n’est pas accessible depuis l’Internet public, un hôte de connecteur sur site sera nécessaire pour accéder à votre broker MQTT. Veuillez vérifier les exigences de version suivantes avant de tester l’hôte du connecteur.
Only On Prem Connector Hosts of version 261 (LTS11) or higher support MQTT data sources.Only Edge Devices on OS56 or higher Support MQTT data sources.
MQTT vs MQTTs
MQTTs est simplement du MQTT, avec une couche de sécurité supplémentaire. Lorsque MQTTs est sélectionné, le protocole SSL/TLS sera utilisé pour la communication entre le client et le broker. De plus, MQTTs prend en charge les clés privées, les certificats et/ou les jetons d’autorité de certification (CA) de confiance. Si seul MQTT est sélectionné, seules l’authentification par nom d’utilisateur et mot de passe, ou par nom d’utilisateur via l’ID client, sont disponibles.
ID client
L’identifiant client permet au client Tulip de s’identifier auprès de votre courtier MQTT. À un niveau élémentaire, il est souvent utilisé à des fins d’authentification et de contrôle d’accès. Il peut être défini sur une valeur statique ou sur une valeur aléatoire en activant l’option « Génération automatique ».
Keep Alive
Le « keep alive » correspond à la durée maximale, en secondes, pendant laquelle le client souhaite maintenir la communication ouverte avec le broker. Si aucun message n’a été transmis du broker au client pendant cette durée, le client enverra un message au broker pour indiquer qu’il est toujours actif.
Session propre
L'indicateur « Session propre » (Clean Session) de MQTT détermine la durée de vie de la session. S'il est coché, une nouvelle session démarre et toutes les données de session (abonnements, messages en file d'attente) sont supprimées lors de la déconnexion. S'il n'est pas coché, le courtier tente de reprendre une session précédente, en conservant les abonnements et les messages pour le client s'il se reconnecte.
Niveaux de qualité de service
Le paramètre de qualité de service (QoS) détermine la fiabilité de la transmission des messages entre l’expéditeur et le destinataire. Il peut être configuré au niveau du connecteur et remplacé par la configuration de la fonction du connecteur. Il propose trois niveaux :
- QoS 0 (Au plus une fois) : les messages sont envoyés sans confirmation. Il s’agit de l’option la plus rapide mais la moins fiable, sans garantie de livraison.
- QoS 1 (Au moins une fois) : la livraison du message est garantie, mais celui-ci peut être dupliqué si l’expéditeur ne reçoit pas d’accusé de réception.
- QoS 2 (Exactement une fois) : l’option la plus fiable, garantissant que chaque message est remis exactement une fois. Elle implique une surcharge plus importante et est la plus lente des trois.
Informations sur le certificat MQTT
Clé privée
Met à jour la propriété « key » dans la configuration d’authentification Node.js.
Clés privées au format PEM. Le format PEM permet de chiffrer les clés privées. Les clés chiffrées seront déchiffrées à l’aide de
options.passphrase. Plusieurs clés utilisant différents algorithmes peuvent être fournies soit sous la forme d’un tableau de chaînes de caractères ou de tampons de clés non chiffrées, soit sous la forme d’un tableau d’objets. Le format objet ne peut apparaître que dans un tableau. object.passphrase est facultatif. Les clés chiffrées seront déchiffrées à l’aide de object.passphrase si celui-ci est fourni, ou de options.passphrase dans le cas contraire.
Certificat
Met à jour la propriété cert dans la configuration d’authentification Node.js.
Chaînes de certificats au format PEM. Une chaîne de certificats doit être fournie par clé privée. Chaque chaîne de certificats doit être composée du certificat au format PEM correspondant à une clé privée fournie, suivi des certificats intermédiaires au format PEM (le cas échéant), dans l’ordre, sans inclure l’autorité de certification racine (celle-ci doit être connue au préalable par le pair, voir ca). Lorsque plusieurs chaînes de certificats sont fournies, elles ne doivent pas nécessairement suivre le même ordre que leurs clés privées dans
key. Si les certificats intermédiaires ne sont pas fournis, le pair ne pourra pas valider le certificat et la négociation échouera.
Autorité de certification de confiance
Met à jour la propriété `ca` dans la configuration d’authentification Node.js.
Permet, de manière facultative, de remplacer les certificats des autorités de certification de confiance. Par défaut, le système fait confiance aux autorités de certification bien connues sélectionnées par Mozilla. Les autorités de certification de Mozilla sont entièrement remplacées lorsque des autorités de certification sont explicitement spécifiées à l’aide de cette option. La valeur peut être une chaîne de caractères, un Buffer ou un tableau de chaînes de caractères et/ou de Buffers. Toute chaîne de caractères ou tout Buffer peut contenir plusieurs autorités de certification au format PEM concaténées. Le certificat du pair doit pouvoir être chaîné à une autorité de certification (CA) de confiance pour le serveur afin que la connexion soit authentifiée. Lorsque vous utilisez des certificats qui ne peuvent pas être chaînés à une autorité de certification bien connue, l’autorité de certification du certificat doit être explicitement spécifiée comme étant de confiance, sinon l’authentification de la connexion échouera. Si le pair utilise un certificat qui ne correspond pas ou ne s’enchaîne pas à l’une des autorités de certification par défaut, utilisez l’option
capour fournir un certificat d’autorité de certification auquel le certificat du pair peut correspondre ou s’enchaîner. Pour les certificats auto-signés, le certificat fait office de son propre certificateur et doit être fourni. Pour les certificats encodés au format PEM, les types pris en charge sont « TRUSTED CERTIFICATE », « X509 CERTIFICATE » et « CERTIFICATE ». Voir également tls.rootCertificates.
Tester votre connexion
Cliquez sur « Test » pour vérifier si vous pouvez vous connecter correctement au courtier.
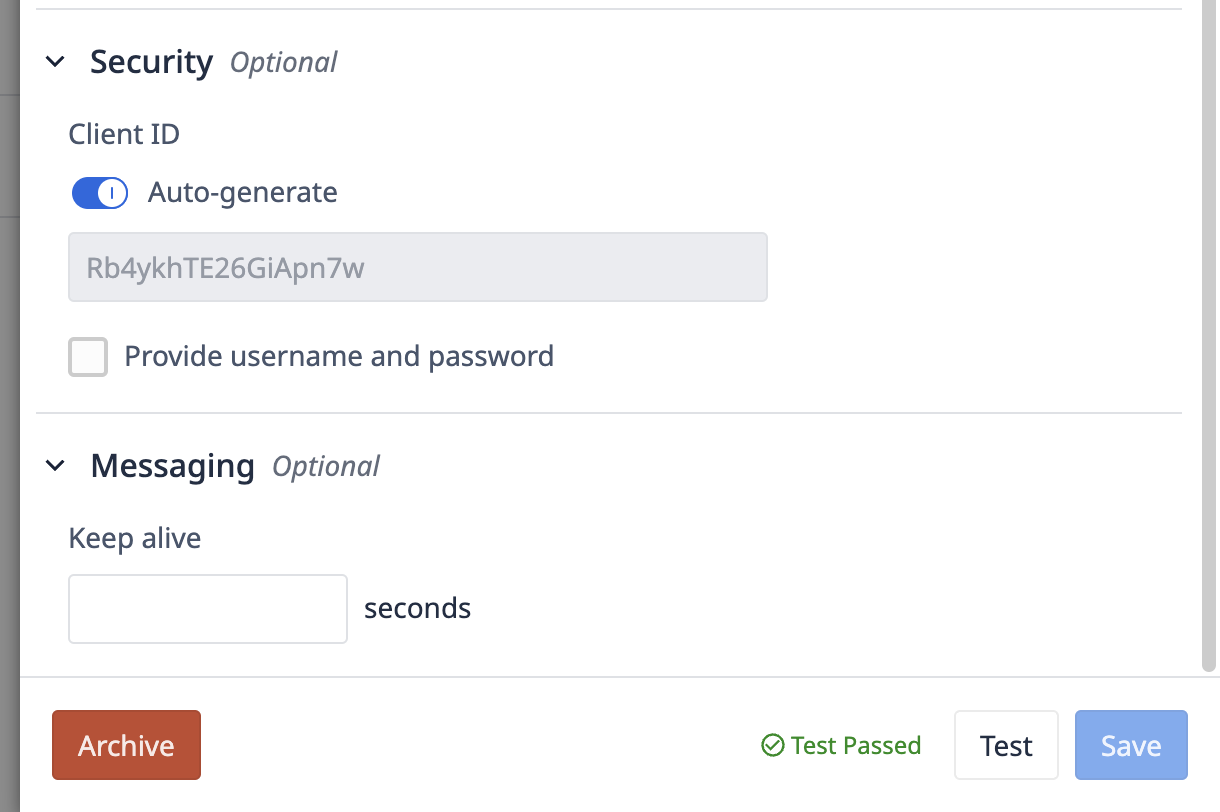
Si le test est réussi, vous êtes prêt à configurer une machine. Cliquez sur « Enregistrer », puis rendez-vous sur la page « Types de machines » pour configurer votre première catégorie de machines.
Avez-vous trouvé ce que vous cherchiez ?
Vous pouvez également vous rendre sur community.tulip.co pour poser votre question ou voir si d'autres utilisateurs ont rencontré un problème similaire !