

Dans ce guide, vous apprendrez à :* Gérer les utilisateurs au sein d’une instance* Attribuer un rôle à un utilisateur* Déterminer le niveau d’accès approprié d’un utilisateur dans une instance
La plateforme Tulip comportant de nombreuses fonctionnalités, il est important de gérer les accès pour tous les utilisateurs. Les propriétaires de compte peuvent attribuer un rôle à chaque utilisateur, ce qui détermine les autorisations d’accès au sein d’une instance.
Avant de commencer à attribuer des rôles aux utilisateurs de Tulip, vous devez d’abord dresser la liste de toutes les personnes qui ont besoin d’accéder à l’instance. Définissez les responsabilités de chaque personne autorisée à accéder à l’instance ou aux applications Tulip, en précisant ce qu’elle est autorisée à faire et ce qu’elle n’est pas autorisée à faire.
Par exemple* Jane Doe : crée des applications, gère les tables et les connecteurs, ne peut pas valider d’applications* John Smith : valide des applications, exécute des applications, ne peut pas créer d’applications ni accéder aux données
Une fois cette liste établie, vous pouvez attribuer des rôles en fonction des responsabilités attribuées à chaque utilisateur.
Gérer les rôles au sein de Tulip
Tulip propose plusieurs moyens de gérer les rôles entre les utilisateurs et d’attribuer certaines fonctionnalités à des comptes spécifiques au sein d’une instance ou d’une application particulière.
Votre instance Tulip est fournie avec des rôles utilisateur par défaut. Les formules « Enterprise » ou supérieures permettent également de créer des rôles utilisateur personnalisés.
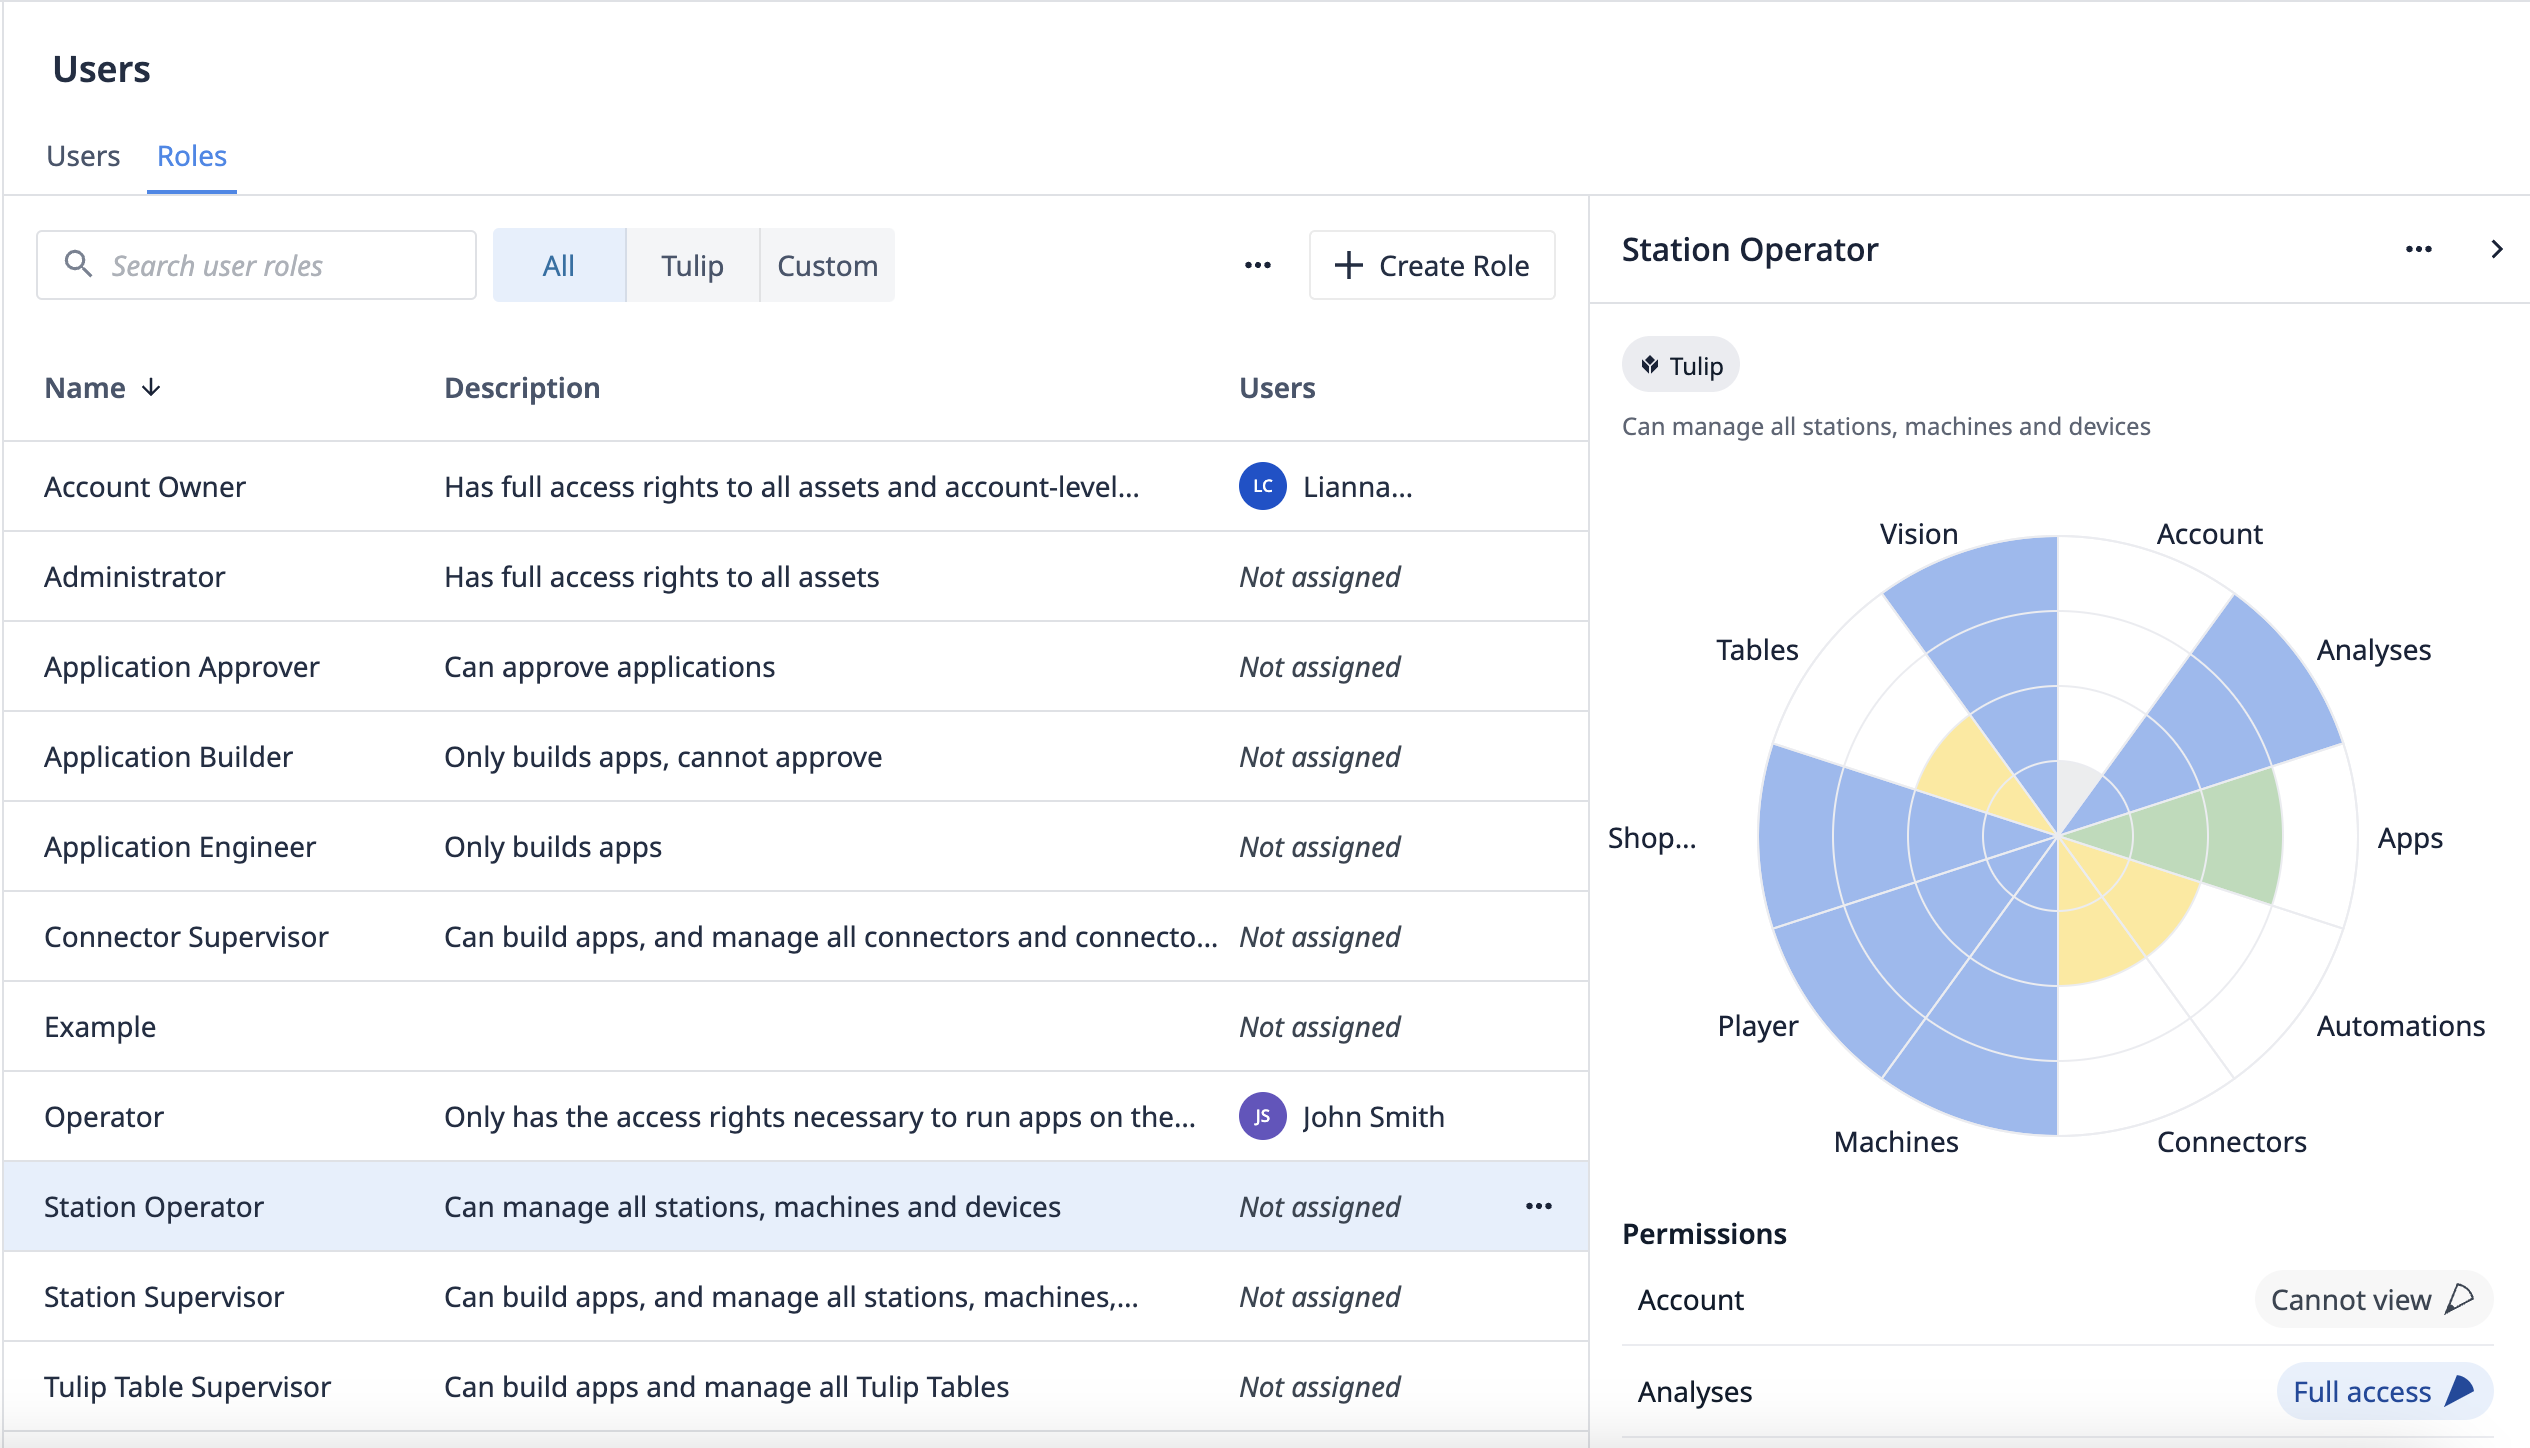
Attribuer des rôles aux utilisateurs
Lorsque vous déterminez qui dispose de quel niveau d’autorisation dans les applications, il est important de bien comprendre quels sont les différents niveaux d’accès. Une instance Tulip peut accueillir un nombre illimité d’utilisateurs.
Grâce à cette fonctionnalité, vous pouvez limiter les utilisateurs au niveau d’accès le plus bas nécessaire à l’accomplissement de leurs tâches.
Il existe deux grandes catégories d’accès dans Tulip :
Utilisateur
Les utilisateurs peuvent accéder à la fois à Tulip et au Tulip Player. Leurs fonctionnalités incluent la création et la gestion d’applications, ainsi que leur exécution dans le Player.
Les rôles comprennent les propriétaires de compte, les administrateurs, les ingénieurs d’application, les superviseurs de table Tulip, les superviseurs de connecteur, les observateurs, les opérateurs de station, les validateurs d’application et les superviseurs de station.
Les utilisateurs ayant le rôle de « spectateur » (avec accès au Player) sont autorisés à enregistrer leurs propres Players. Cela implique notamment la création d’une seule station et d’un seul périphérique d’affichage lors de la configuration du Player.
Opérateur
Les opérateurs ne peuvent accéder qu’au Tulip Player. Ils exécutent strictement les applications via le Tulip Player et ne peuvent pas accéder à l’éditeur d’applications ni aux autres pages contenant des informations sur les machines et les connecteurs.
Limites de la gestion des utilisateurs
| Limite | |
|---|---|
| Nombre d’utilisateurs par instance | 10 000 |
| Nombre de rôles utilisateur personnalisés | 20 |
| Nombre de groupes d'utilisateurs | 100 |
Pour en savoir plus
- Ajouter des utilisateurs et gérer les rôles utilisateur
- Personnaliser les rôles des utilisateurs
- Ajouter des équipes et des plannings
- Mettre à jour les champs des utilisateurs et opérateurs Tulip individuels depuis les applications
- Ajouter la carte RFID d’un nouvel opérateur à l’aide d’un lecteur RFID
- Désactiver/supprimer des utilisateurs et des opérateurs
- Modifier les autorisations de modification sur des applications individuelles
- Comment configurer l'authentification unique (SSO) SAML sur votre compte Tulip
- Autorisation et contrôle d'accès à l'aide de SAML
{{snippet.Avez-vous trouvé ce que vous cherchiez ?}}