
Ecco come i titolari di account Tulip possono utilizzare LDAP per gestire gli utenti nel proprio account.
As of 2024/LTS 14, Tulip no longer supports LDAP. Please contact your Customer Success Manager if you have any questions.
In questo articolo imparerai:
- Come Tulip può connettersi alla vostra istanza di Active Directory
- I diversi modi per configurare l’integrazione con Active Directory
- I requisiti tecnici per l’integrazione con Active Directory
Attualmente Tulip integra il prodotto Active Directory di Microsoft tramite il protocollo LDAP. Se la tua organizzazione utilizza Active Directory, puoi gestire gli utenti di Tulip in base alle regole di Active Directory.
Panoramica sugli utenti di Tulip
Tulip dispone di due diverse interfacce utente:
- Tulip, dove vengono create e modificate le app e che può essere collegato a database esterni
- Tulip Player, dove utenti e operatori eseguono le app create in Tulip
Il livello di autorizzazione di un utente è definito da un ruolo utente.
Tulip prevede diversi livelli di privilegi utente. Per informazioni su questi ruoli, consultare: Gestione dei ruoli utente in Tulip
- I titolari di account e vari altri ruoli elencati hanno la possibilità di modificare le app in Tulip
- Gli operatori hanno accesso solo all’esecuzione delle app tramite Tulip Player. Non possono modificare le app né accedere all’interfaccia di Tulip.
Opzioni di integrazione LDAP
Per integrare LDAP con Tulip, è possibile gestire i ruoli degli utenti in base ai gruppi di Active Directory oppure direttamente all’interno di Tulip:
- Gestione dei ruoli utente dai gruppi di Active Directory: sarà necessario raggruppare opportunamente gli utenti in base al livello di autorizzazione desiderato sul proprio server Active Directory e fornire all’amministratore di sistema di Tulip la mappatura appropriata (es.: Gruppo A = Titolari dell’account). Ciò significa che sia l’autorizzazione che l’autenticazione sono determinate dal proprio IdP.
- Gestione dei ruoli utente all’interno di Tulip: dovrai aggiungere manualmente ciascun utente all’interno di Tulip, specificandone il ruolo utente, e fargli creare il proprio account con lo stesso nome utente presente in Active Directory. Ciò significa che solo l’autenticazione è controllata dal tuo IdP.
Esistono quattro modi distinti per configurare l’integrazione:
Se gli operatori sono gestiti nel proprio IdP
- Richiedere a tutti gli utenti di Tulip di accedere a Tulip o a Tulip Player utilizzando il proprio nome utente e la propria password di Active Directory. I ruoli all’interno di Tulip sono specificati in base ai gruppi di Active Directory. Autorizzazione e autenticazione tramite LDAP.
- Richiedere a tutti gli utenti Tulip di accedere a Tulip o a Tulip Player utilizzando il proprio nome utente e la propria password di Active Directory. I ruoli vengono gestiti all’interno di Tulip. Autenticazione solo tramite LDAP.
Se gli operatori non sono gestiti nel proprio IdP
- Consenti agli operatori Tulip di accedere a Tulip Player utilizzando solo il proprio ID badge, ma richiedi ai titolari di account Tulip e agli altri ruoli di accedere a Tulip utilizzando il proprio nome utente e password di Active Directory. I ruoli all’interno di Tulip sono specificati in base a un gruppo di Active Directory. Autorizzazione e autenticazione tramite LDAP.
- Consentire agli operatori di Tulip di accedere a Tulip Player utilizzando solo l’ID del badge, ma richiedere ai titolari di account Tulip e agli utenti con altri ruoli di accedere a Tulip utilizzando il nome utente e la password di Active Directory. I ruoli sono gestiti all’interno di Tulip. Autenticazione esclusivamente tramite LDAP.
È possibile scegliere l’opzione di configurazione in base ai protocolli di sicurezza della propria organizzazione. Si noti che imporre l’uso del nome utente e della password di Active Directory per tutti gli utenti di Tulip rappresenta l’opzione più sicura.
Coordinamento degli utenti Tulip con gli utenti LDAP
Gestione dei ruoli utente all’interno di Tulip
Se la vostra organizzazione sceglie di gestire i ruoli utente dall’interno di Tulip, un titolare di account Tulip dovrà innanzitutto creare un nuovo utente. Successivamente, dovrà aggiungere un nome utente Tulip che corrisponda al proprio nome utente LDAP. È accettabile qualsiasi indirizzo e-mail.
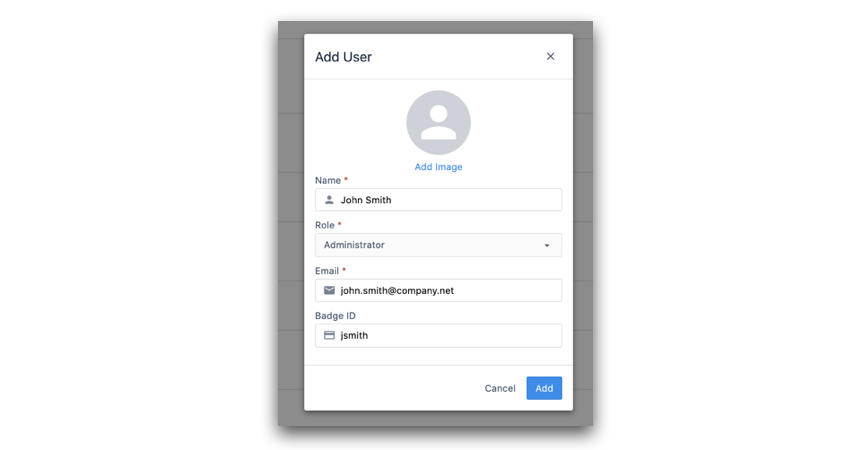
Quando questo utente Tulip tenterà di effettuare l’accesso, dovrà inserire il proprio nome utente LDAP nel campo “Nome utente” e la propria password nel campo “Password”. Tulip provvederà quindi ad autenticarlo nella vostra istanza di Active Directory. La schermata di accesso avrà il seguente aspetto:
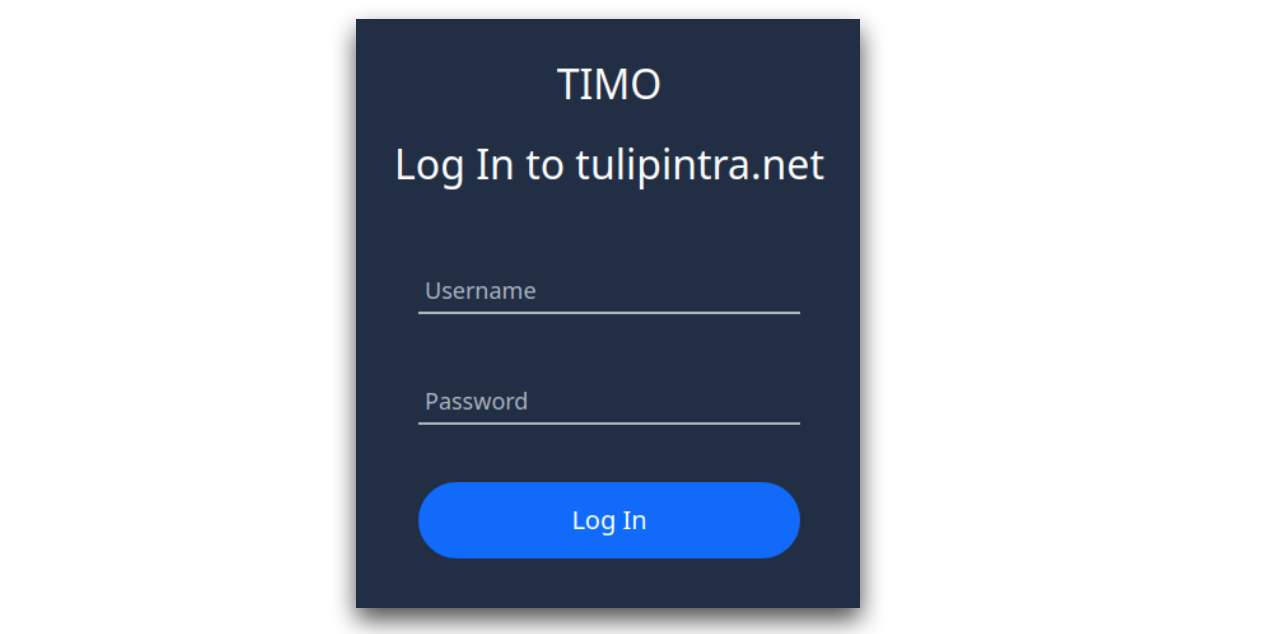
In questo caso, un amministratore di sistema di Tulip aggiungerà il vostro primo utente Tulip utilizzando le informazioni da voi fornite.
Gestione dei ruoli utente dai gruppi di Active Directory
Se la vostra organizzazione sceglie di definire i ruoli Tulip in base ai gruppi di Active Directory, non è necessario creare singoli utenti all’interno di Tulip. Potrete invece fornire i nomi dei vostri gruppi di utenti e i ruoli utente Tulip a essi associati.
Quando l’utente accede a Tulip con le proprie credenziali di Active Directory per la prima volta, Tulip lo autenticherà tramite la vostra istanza di Active Directory e creerà automaticamente un account all’interno di Tulip. Come menzionato in precedenza, le sue autorizzazioni dipenderanno dal gruppo di Active Directory di appartenenza e dal ruolo a cui avete associato tale gruppo.
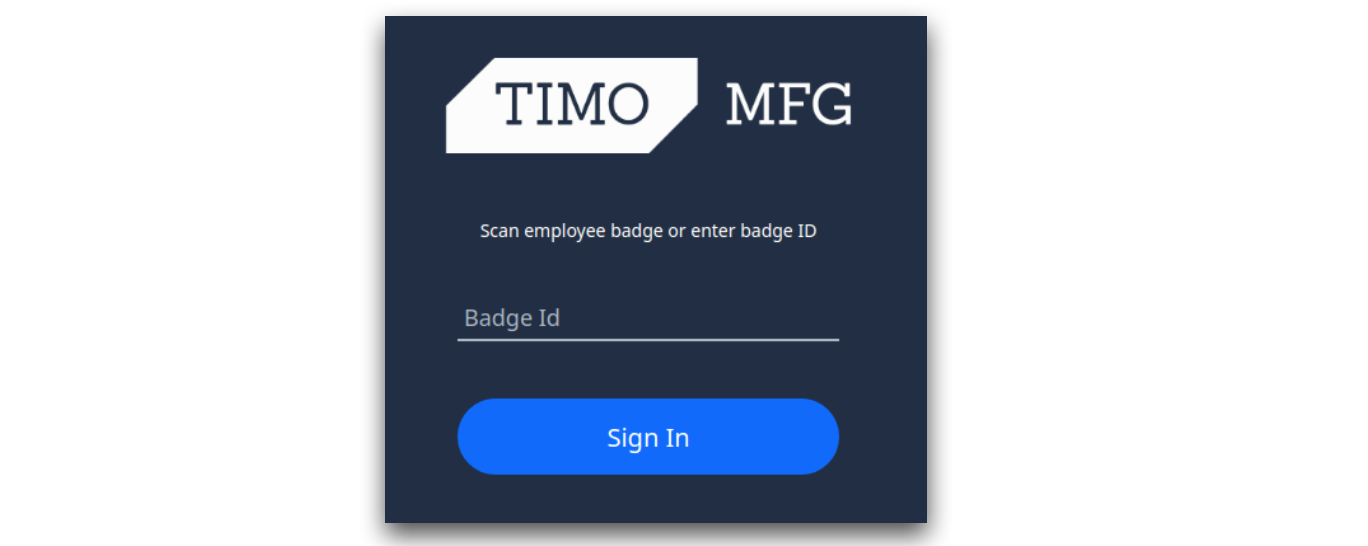
Se scegliete un’opzione di configurazione in cui agli operatori di Tulip è consentito effettuare l’accesso utilizzando il proprio ID badge, la schermata di accesso per gli operatori nel Tulip Player avrà il seguente aspetto:
Requisiti tecnici
Per configurare una connessione LDAP, dovrete fornire il vostro server LDAP accessibile dal server di Tulip e fornire le seguenti informazioni:
- L'indirizzo del server (ad es.
ldaps://xxx.xxx.xxx:636) - Un "Nome Distinto" da cercare (ad es.
dc=tulip,dc=co) - L’Autorità di Certificazione utilizzata per firmare i certificati del server LDAP
Il proprio amministratore di sistema dovrebbe essere in grado di fornire facilmente queste informazioni.
Riepilogo
Per configurare l’integrazione LDAP per il proprio account Tulip, si prega di contattare innanzitutto il proprio referente commerciale fornendo le seguenti informazioni:
- Quale dei 4 metodi di autenticazione menzionati in precedenza desideri utilizzare.
- Se applicabile: un elenco che metta in corrispondenza i gruppi di Active Directory e i ruoli utente Tulip desiderati
- I requisiti tecnici indicati nella sezione precedente.
- Un intervallo di tempo in cui desideri effettuare la modifica. Tieni presente che tutti gli utenti verranno disconnessi quando verrà effettuata la modifica e che tutti dovranno effettuare nuovamente l’autenticazione al tuo sito Tulip.