
Íme, hogyan használhatják a Tulip-fióktulajdonosok az LDAP-t a fiókjukban lévő felhasználók kezeléséhez.
As of 2024/LTS 14, Tulip no longer supports LDAP. Please contact your Customer Success Manager if you have any questions.
Ebben a cikkben a következőket fogja megtudni:
- Hogyan tud a Tulip csatlakozni az Active Directory-példányához
- Az Active Directory-integráció különböző konfigurációs módjai
- Az Active Directory-integráció technikai követelményei
A Tulip jelenleg az LDAP protokollon keresztül integrálja a Microsoft Active Directory termékét. Ha szervezeted az Active Directory-t használja, akkor a Tulip-felhasználókat az Active Directory szabályai alapján kezelheted.
A Tulip felhasználói áttekintése
A Tulipnak két különböző felhasználói felülete van:
- a Tulip, ahol az alkalmazásokat fejlesztik és szerkesztik, és amely külső adatbázisokhoz is csatlakoztatható
- A Tulip Player, ahol a felhasználók és az operátorok futtatják a Tulipban létrehozott alkalmazásokat
A felhasználói jogosultsági szintet a felhasználói szerepkör határozza meg.
A Tulip több szintű felhasználói jogosultságokkal rendelkezik. Ezekről a szerepkörökről további információkat a következő oldalon talál: Felhasználói szerepkörök kezelése a Tulipban
- A fióktulajdonosok és a felsorolt egyéb szerepkörök jogosultak az alkalmazások szerkesztésére a Tulipban
- Az operátorok kizárólag a Tulip Player segítségével futtathatnak alkalmazásokat. Nem szerkeszthetik az alkalmazásokat, és nem férhetnek hozzá a Tulip felületéhez.
LDAP-integrációs lehetőségek
Az LDAP és a Tulip integrálásához a felhasználói szerepköröket az Active Directory-csoportok alapján vagy a Tulipon belül is kezelheti:
- Felhasználói szerepkörök kezelése az Active Directory-csoportok alapján: Az Active Directory-kiszolgálón a felhasználókat a kívánt jogosultsági szintjüknek megfelelően kell csoportosítania, és a Tulip rendszergazdájának meg kell adnia a megfelelő leképezést (pl.: A csoport = fióktulajdonosok). Ez azt jelenti, hogy mind az engedélyezést, mind a hitelesítést az identitásszolgáltatója (IdP) határozza meg.
- Felhasználói szerepkörök kezelése a Tulip rendszeren belül: Minden felhasználót manuálisan kell hozzáadnia a Tulip rendszerben a megadott felhasználói szerepkörrel, és meg kell kérnie őket, hogy fiókjukat pontosan az Active Directory-ben szereplő felhasználónévvel hozzák létre. Ez azt jelenti, hogy csak a hitelesítést az IdP-je szabályozza.
Az integrációt négy különböző módon konfigurálhatja:
Ha az operátorokat az IdP-ben kezelik
- Kötelezze meg az összes Tulip-felhasználót, hogy az Active Directory felhasználónevével és jelszavával jelentkezzen be a Tulipba vagy a Tulip Playerbe. A Tulipon belüli szerepköröket az Active Directory-csoportok alapján határozzák meg. Engedélyezés és hitelesítés LDAP-n keresztül.
- Követelje meg minden Tulip-felhasználótól, hogy az Active Directory felhasználónevével és jelszavával jelentkezzen be a Tulipba vagy a Tulip Playerbe. A szerepköröket a Tulipon belül kezelik. Hitelesítés kizárólag LDAP-en keresztül történik.
Ha az operátorokat nem az Ön IdP-jében kezelik
- Lehetővé teszi a Tulip-operátorok számára, hogy kizárólag a belépőkártyájuk azonosítójával jelentkezzenek be a Tulip Playerbe, de előírja a Tulip-fióktulajdonosok és más szerepkörök számára, hogy az Active Directory felhasználónevükkel és jelszavukkal jelentkezzenek be a Tulipba. A Tulipon belüli szerepköröket az Active Directory-csoportok alapján határozzák meg. Engedélyezés és hitelesítés LDAP-en keresztül.
- Engedélyezze a Tulip-operátorok számára, hogy kizárólag a belépőkártyájuk azonosítójával jelentkezzenek be a Tulip Playerbe, de a Tulip-fióktulajdonosoktól és más szerepkörökből származó felhasználóktól követelje meg, hogy az Active Directory felhasználónevükkel és jelszavukkal jelentkezzenek be a Tulipba. A szerepköröket a Tulip rendszeren belül kezelik. A hitelesítés kizárólag LDAP-en keresztül történik.
A szervezet biztonsági protokolljai alapján választhatja ki a megfelelő konfigurációs beállítást. Felhívjuk figyelmét, hogy a legbiztonságosabb megoldás az, ha minden Tulip-felhasználó számára kötelezővé teszi az Active Directory felhasználónév és jelszó használatát.
A Tulip-felhasználók összehangolása az LDAP-felhasználókkal
Felhasználói szerepkörök kezelése a Tulip rendszeren belül
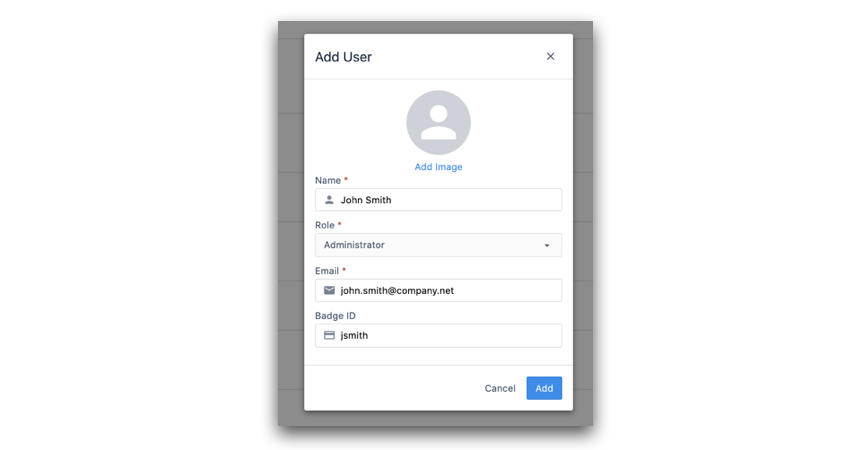
Ha a szervezet úgy dönt, hogy a felhasználói szerepköröket a Tulipon belül kezeli, akkor a Tulip-fiók tulajdonosoknak először létre kell hozniuk egy új felhasználót. Ezután hozzá kell adniuk egy olyan Tulip-felhasználónevet, amely megegyezik az LDAP-felhasználónevével. Bármilyen e-mail-cím elfogadható.
Amikor ez a Tulip-felhasználó bejelentkezni próbál, be kell írnia az LDAP-felhasználónevét a „Felhasználónév” mezőbe, a jelszavát pedig a „Jelszó” mezőbe. A Tulip ezután hitelesíti őt az Ön Active Directory-példányában. A bejelentkezési képernyő a következőképpen fog kinézni:
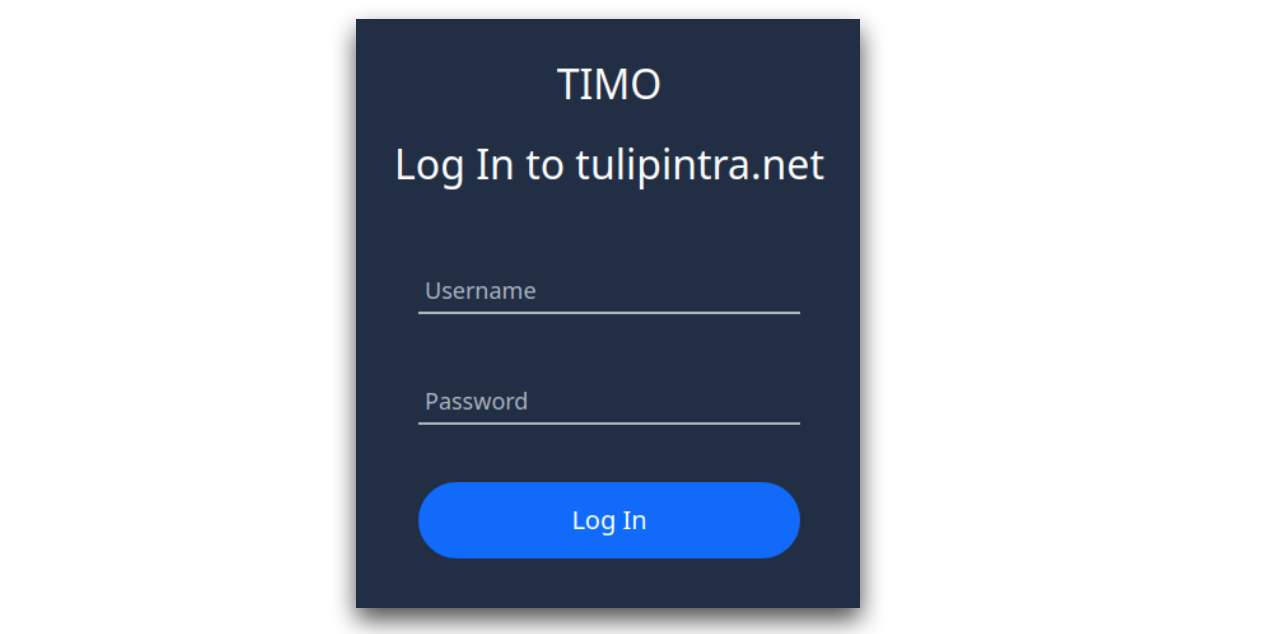
Ebben az esetben a Tulip rendszergazda az Ön által megadott adatok alapján hozza létre az első Tulip-felhasználót.
Felhasználói szerepkörök kezelése Active Directory-csoportok alapján
Ha a szervezet úgy dönt, hogy a Tulip-szerepköröket az Active Directory-csoportok alapján határozza meg, akkor nincs szükség egyedi felhasználók létrehozására a Tulip-on belül. Ehelyett megadhatja a felhasználói csoportok nevét és a hozzájuk rendelt Tulip-felhasználói szerepköröket.
Amikor a felhasználó először jelentkezik be a Tulipba az Active Directory hitelesítő adataival, a Tulip hitelesíti őt az Ön Active Directory-példányában, majd automatikusan létrehoz egy fiókot a Tulipban. Mint korábban említettük, a felhasználó jogosultságai az Active Directory-csoportjától és attól függenek, hogy Ön milyen szerepet rendelt a csoporthoz.
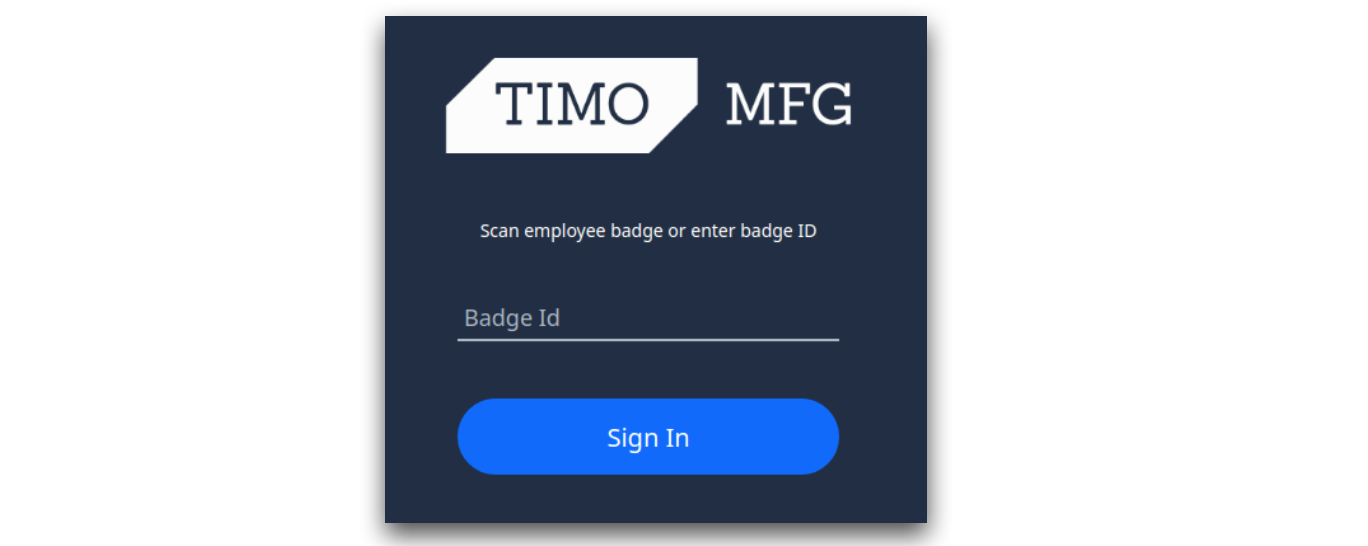
Ha olyan konfigurációs opciót választ, amelyben a Tulip-operátorok beléphetnek a belépőkártyájuk azonosítójával, a Tulip Player operátor bejelentkezési képernyője a következőképpen fog kinézni:
Műszaki követelmények
Az LDAP-kapcsolat konfigurálásához rendelkeznie kell egy saját LDAP-kiszolgálóval, amelyhez a Tulip szerver hozzáfér, és meg kell adnia a következő információkat:
- A szerver címe (pl.
ldaps://xxx.xxx.xxx:636) - A kereséshez szükséges „megkülönböztető név” (pl.
dc=tulip,dc=co) - Az LDAP-kiszolgáló tanúsítványainak aláírásához használt tanúsító hatóság
Az IT-rendszergazda könnyen tudja megadni ezeket az adatokat.
Összefoglalás
A Tulip-fiókjához tartozó LDAP-integráció beállításához először vegye fel a kapcsolatot ügyfélszolgálati képviselőjével, és adja meg neki a következő információkat:
- A korábban említett 4 hitelesítési módszer közül melyiket szeretné használni.
- Ha alkalmazható: az Active Directory-csoportok és a kívánt Tulip-felhasználói szerepkörök közötti leképezést tartalmazó lista
- Az előző szakaszban felsorolt műszaki követelmények.
- Az időintervallum, amelyen belül szeretné végrehajtani a változtatást. Felhívjuk figyelmét, hogy a változtatás végrehajtásakor minden ügyfél kijelentkezik, és mindenkinek újra kell hitelesítenie magát a Tulip-oldalán.