
如何构建您的首个 MQTT 连接器
请参考本指南,了解如何将 MQTT 主题引入 Tulip
在本指南中,您将学习:*如何在 Tulip 中设置 MQTT 数据源
如果您有一个正在运行的 MQTT 代理,并希望将其连接到 Tulip,那么您就可以开始设置 MQTT 数据源并创建您的第一个机器监控应用程序了。
设置 MQTT 连接
您可以在“连接器”页面或“设备数据源”页面创建 MQTT 连接器。两者的设置流程完全相同,在其中一处创建的连接会在另一处同步显示。
有关创建连接器的更多详细信息,请参阅:如何配置连接器
作为设备数据源进行设置
- 点击菜单栏中“生产车间”选项卡下的“设备”选项。
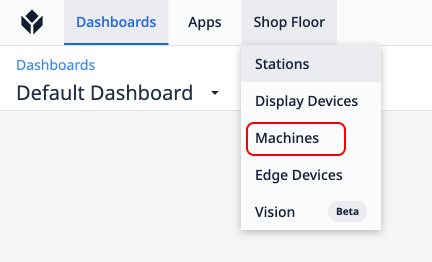
- 然后,从左侧侧边栏中点击**“机器数据源”**。
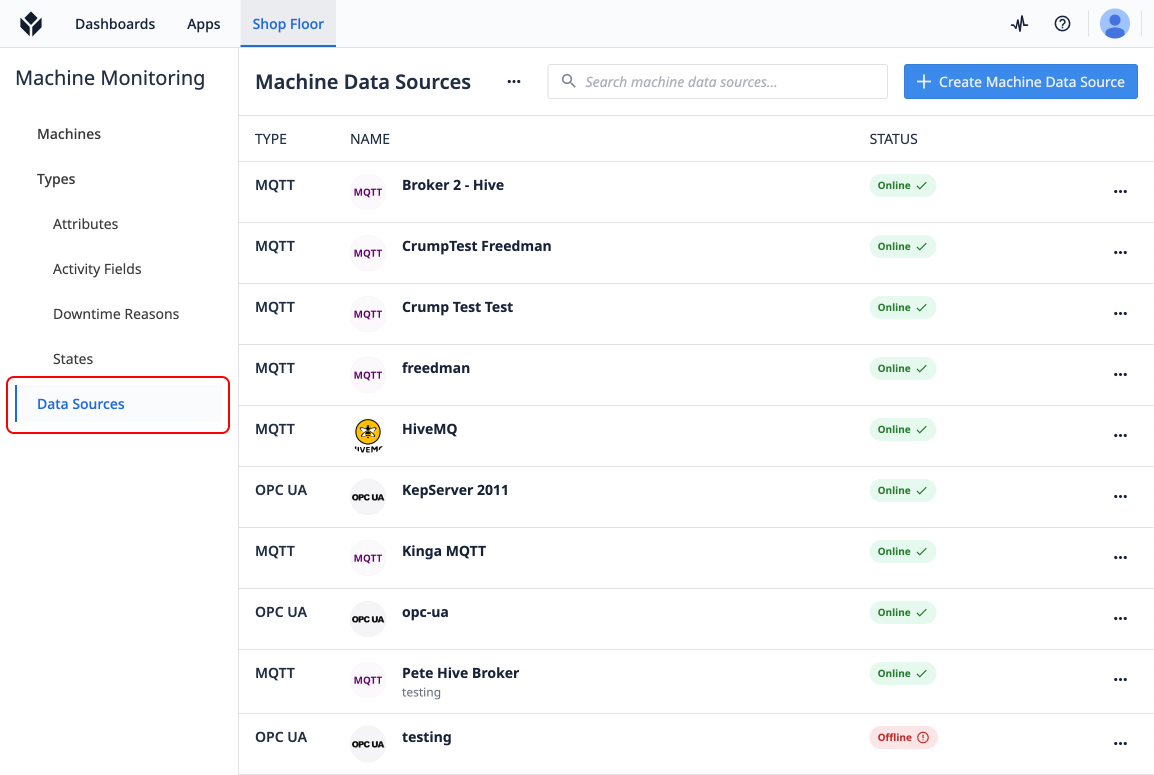
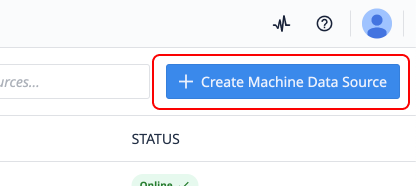
- 接着,在“机床数据源”页面中点击**“创建机床数据源”**。
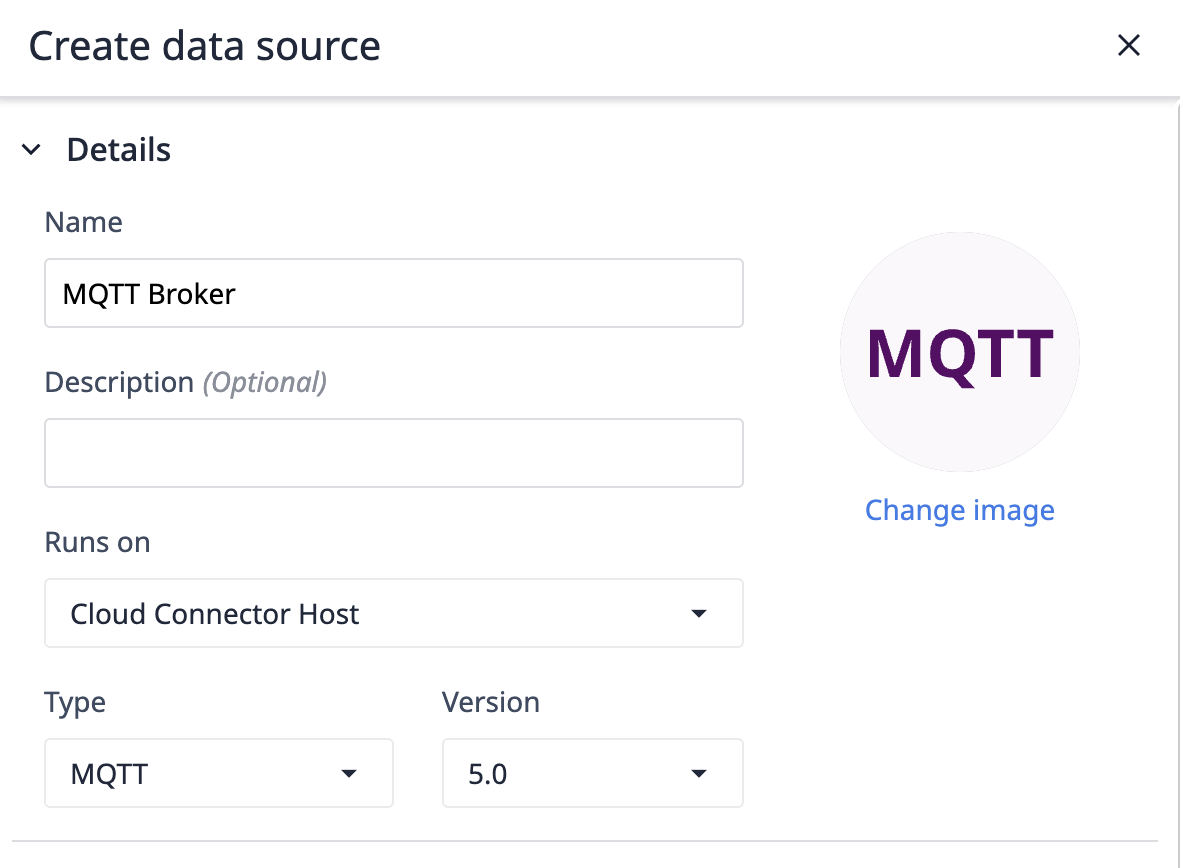
- 为数据源命名,选择“连接器主机”,选择**“MQTT**”,并选择所需的MQTT版本。
- 添加连接详细信息以连接到您的消息代理。
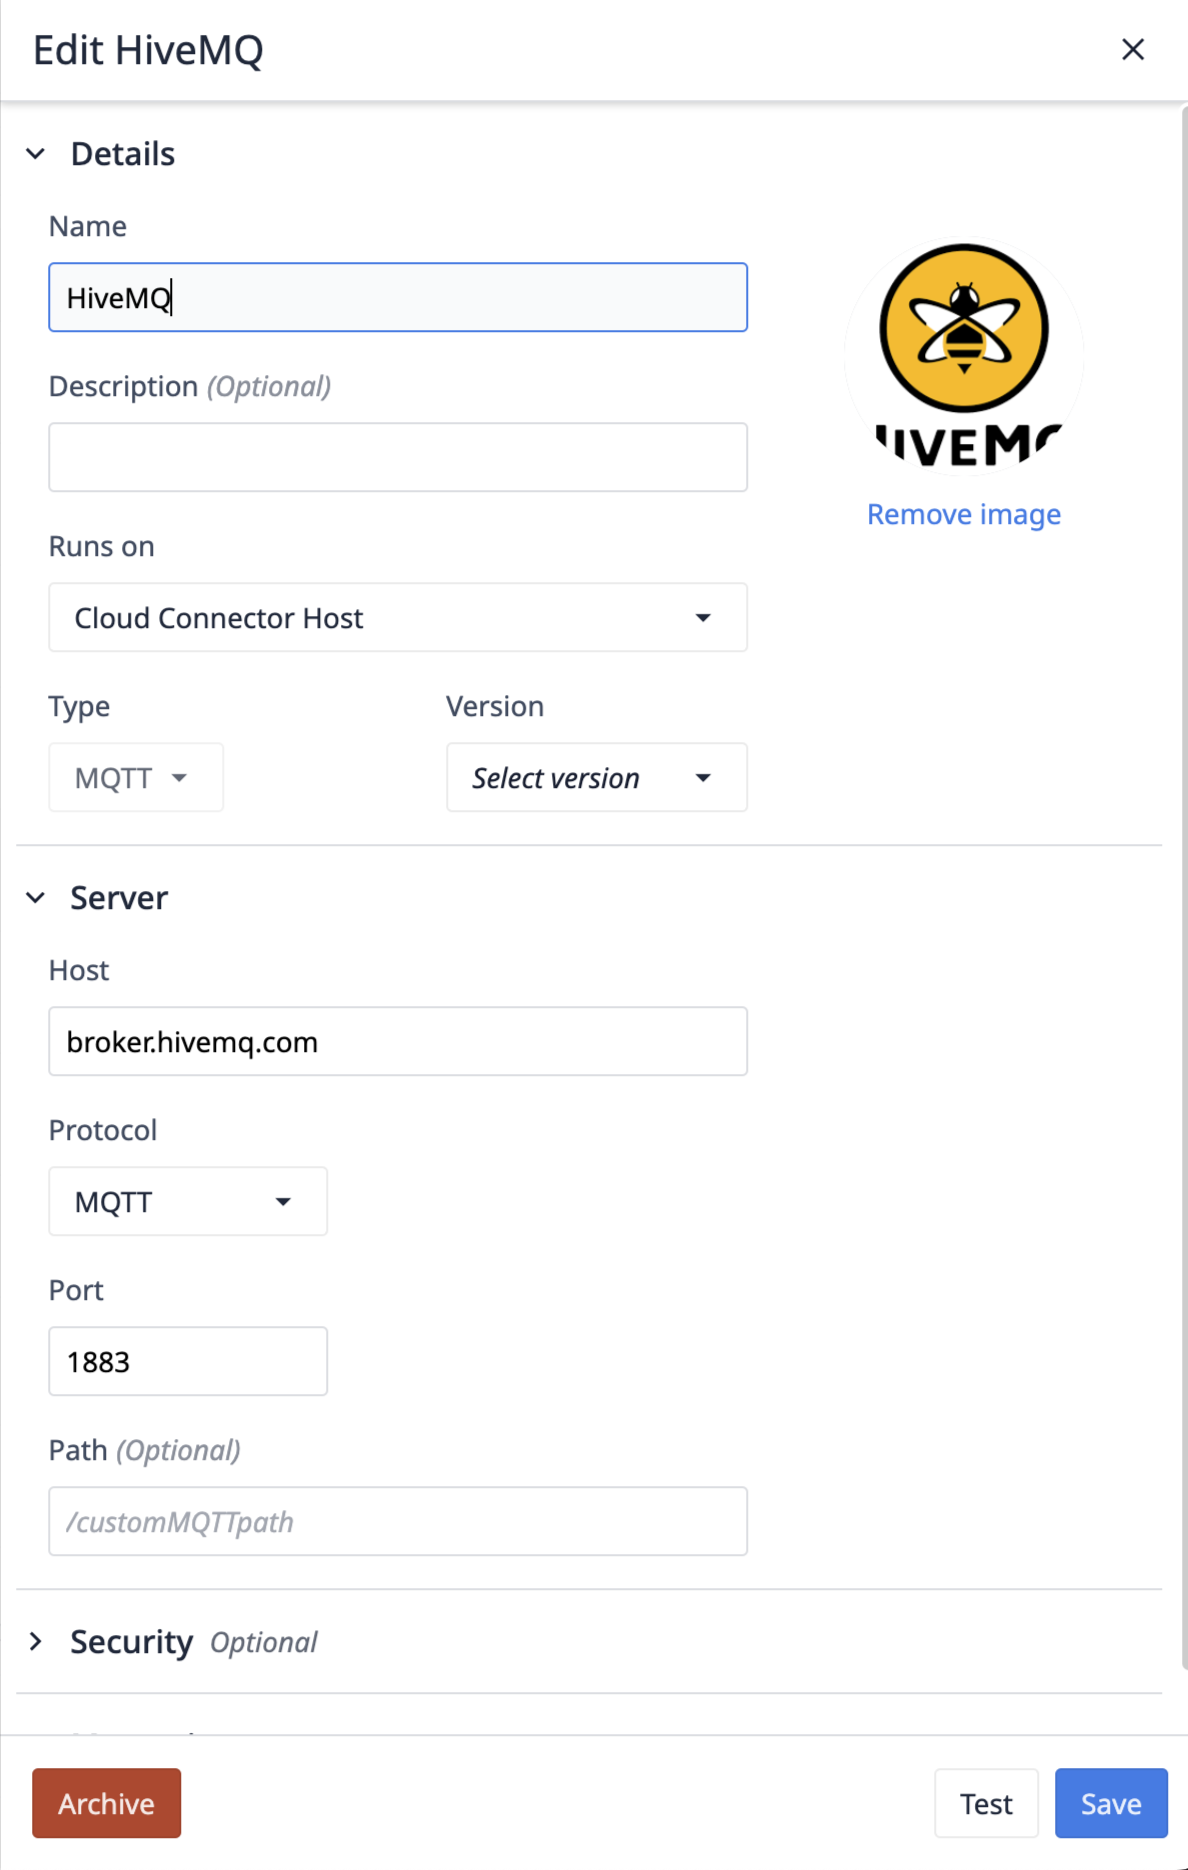
配置 MQTT 连接
运行于
“运行于”代表负责处理与您的消息代理连接的连接器主机。如果您的消息代理无法通过互联网访问,则需要使用本地连接器主机来访问您的 MQTT 消息代理。在测试连接器主机之前,请查看以下版本要求。
Only On Prem Connector Hosts of version 261 (LTS11) or higher support MQTT data sources.Only Edge Devices on OS56 or higher Support MQTT data sources.
MQTT 与 MQTTs
MQTTs 实际上就是 MQTT,只是额外增加了一层安全保护。 当选择 MQTTs 时,客户端与消息代理之间的通信将使用 SSL/TLS 协议。此外,MQTTs 支持私钥、证书和/或受信任的 CA 令牌。若仅选择 MQTT,则仅支持通过用户名和密码,或通过客户端 ID 进行身份验证。
客户端 ID
客户端 ID 是 Tulip 客户端向您的 MQTT 代理进行身份识别的方式。在最基础的层面上,它通常用于身份验证和访问控制。该值可以设置为静态值,也可以通过启用“自动生成”选项来设置为随机值。
保持活动
保持活动时间是指客户端希望与代理保持通信连接的最长时间(以秒为单位)。如果在此期间代理未向客户端发送任何消息,客户端将向代理发送一条消息,表明其仍处于活动状态。
清理会话
MQTT“清理会话”标志决定会话的存活时间。若勾选此选项,将启动新会话,且断开连接时所有会话数据(订阅、队列中的消息)均会被丢弃。若未勾选,代理将尝试恢复先前会话,并在客户端重新连接时保留其订阅和消息。
服务质量级别
服务质量(QoS)设置决定了发送方与接收方之间消息传递的可靠性。该设置可在连接器级别进行配置,并可通过连接器函数配置进行覆盖。它提供三个级别:
- QoS 0(至多一次):消息在未确认的情况下发送。这是速度最快但可靠性最低的选项,不保证消息送达。
- QoS 1(至少一次):保证消息被投递,但如果发送方未收到确认,消息可能会被重复发送。
- QoS 2(恰好一次):最可靠的选项,确保每条消息仅被投递一次。这会产生更多开销,也是三种选项中速度最慢的。
MQTT 证书信息
私钥
更新Node.js 身份验证配置中的key属性。
私钥采用 PEM 格式。PEM 允许对私钥进行加密。加密的密钥将使用 options.passphrase 进行解密。使用不同算法的多把密钥可以以未加密密钥字符串或缓冲区的数组形式提供,也可以以以下形式的对象数组提供。 对象形式只能出现在数组中。object.passphrase 是可选的。加密密钥将使用 object.passphrase(若提供)或 options.passphrase(若未提供)进行解密。
证书
更新Node.js 身份验证配置中的cert属性。
证书链应为 PEM 格式。 每个私钥应提供一条证书链。每条证书链应由所提供私钥对应的 PEM 格式证书组成,随后按顺序排列 PEM 格式的中间证书(如有),且不包括根 CA(根 CA 必须为对端所预知,参见 ca)。 提供多个证书链时,它们的顺序不必与 key 中私钥的顺序一致。如果未提供中间证书,对等方将无法验证证书,握手将失败。
受信任的 CA
更新Node.js 身份验证配置中的ca属性。
可选地覆盖受信任的 CA 证书。默认情况下,系统信任由 Mozilla 维护的知名 CA。当使用此选项显式指定 CA 时,Mozilla 的 CA 将被完全替换。 该值可以是字符串或 Buffer,也可以是字符串和/或 Buffer 的数组。任何字符串或 Buffer 都可以包含多个拼接在一起的 PEM 证书颁发机构。 为了使连接通过身份验证,对端证书必须能够链式追溯到服务器信任的 CA。当使用无法链式追溯到知名 CA 的证书时,必须显式将该证书的 CA 指定为受信任的 CA,否则连接将无法通过身份验证。 如果对端使用的证书与默认 CA 之一不匹配或无法链式连接,请使用 ca 选项提供一个对端证书可匹配或链式连接到的 CA 证书。 对于自签名证书,该证书即为其自身的 CA,必须提供。对于 PEM 编码的证书,支持的类型包括“TRUSTED CERTIFICATE”、“X509 CERTIFICATE”和“CERTIFICATE”。另请参阅 tls.rootCertificates。
测试连接
点击**“测试”**以查看是否能成功连接到经纪商。
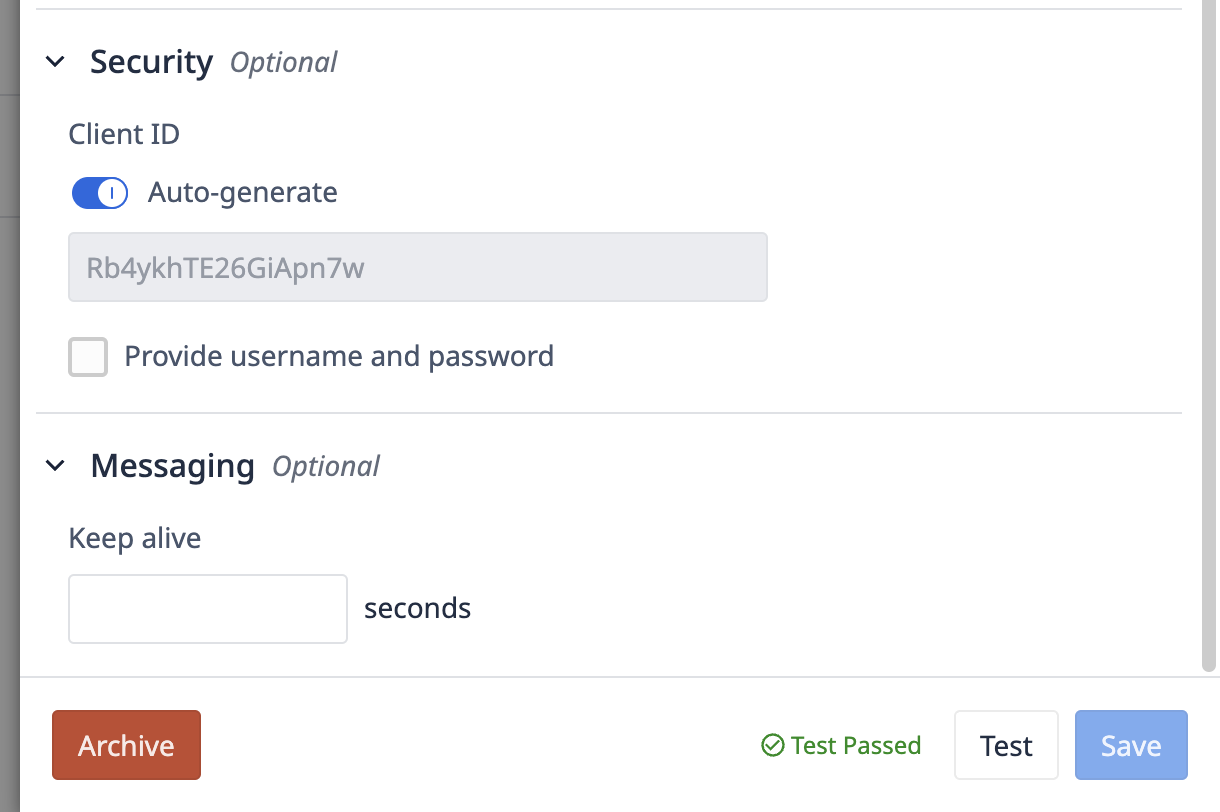
如果测试成功,则您已准备好配置机器。点击**“保存**”,然后转到**“机器类型**”页面,配置您的第一类机器。
您找到想要的内容了吗?
您也可以访问community.tulip.co发布问题,或查看其他人是否遇到过类似问题!