
Como criar seu primeiro conector MQTT
Use este guia para aprender como importar tópicos MQTT para o Tulip
Neste guia, você aprenderá:* Como configurar uma fonte de dados MQTT no Tulip
Se você tem um broker MQTT em funcionamento que gostaria de conectar ao Tulip, então está pronto para configurar uma fonte de dados MQTT e criar seu primeiro aplicativo de monitoramento de máquinas.
Configurando uma conexão MQTT
Os conectores MQTT podem ser criados na página de conectores ou na página de fontes de dados de máquinas. O processo de configuração é o mesmo, e uma conexão criada em um local aparecerá no outro.
Mais detalhes sobre a criação de conectores podem ser encontrados aqui: Como configurar um conector
Configuração como fonte de dados de máquina
- Clique na opção “Máquinas” na aba “Chão de fábrica” na barra de menus.
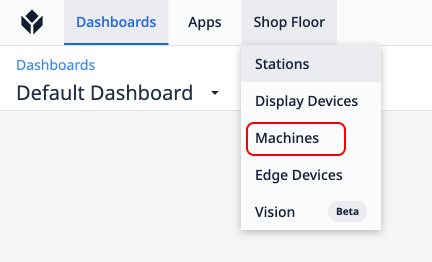
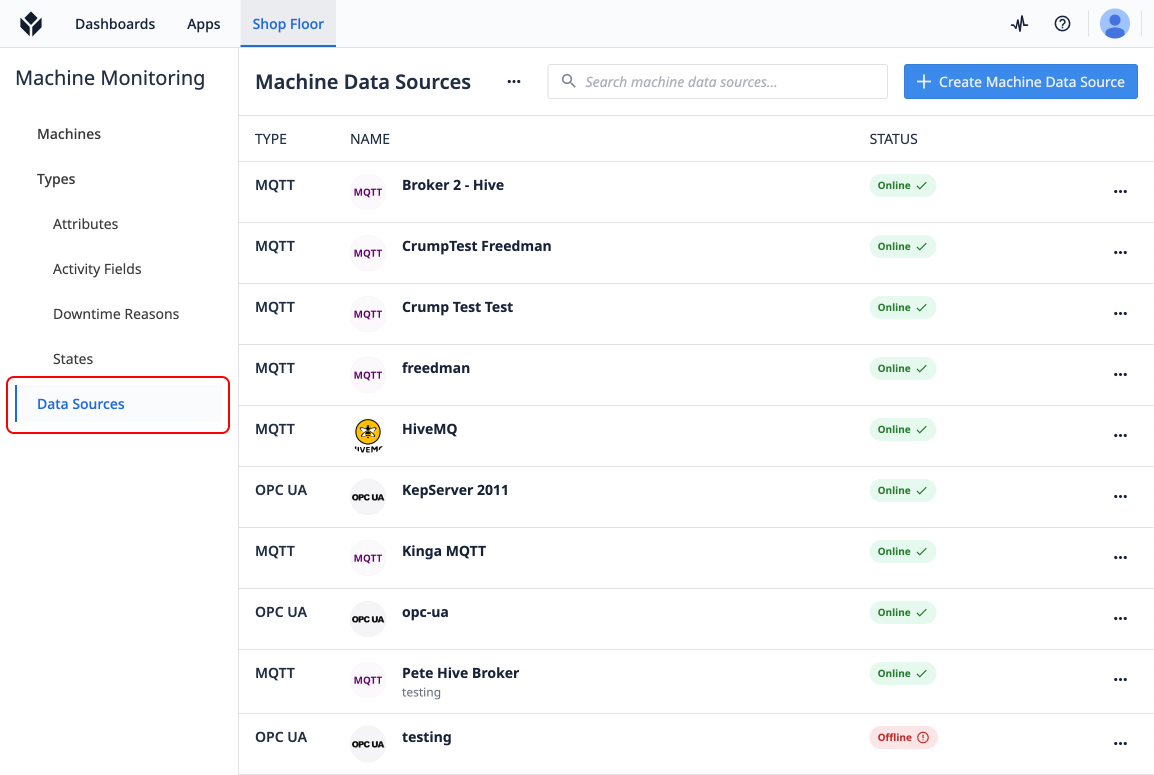
- Em seguida, clique em “Fontes de dados de máquinas ” no menu lateral esquerdo.
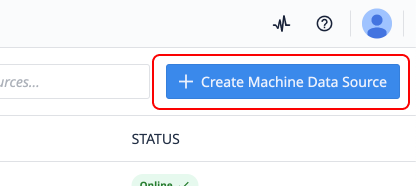
- Em seguida, clique em “Criar fonte de dados da máquina ” na página “Fontes de dados da máquina”.
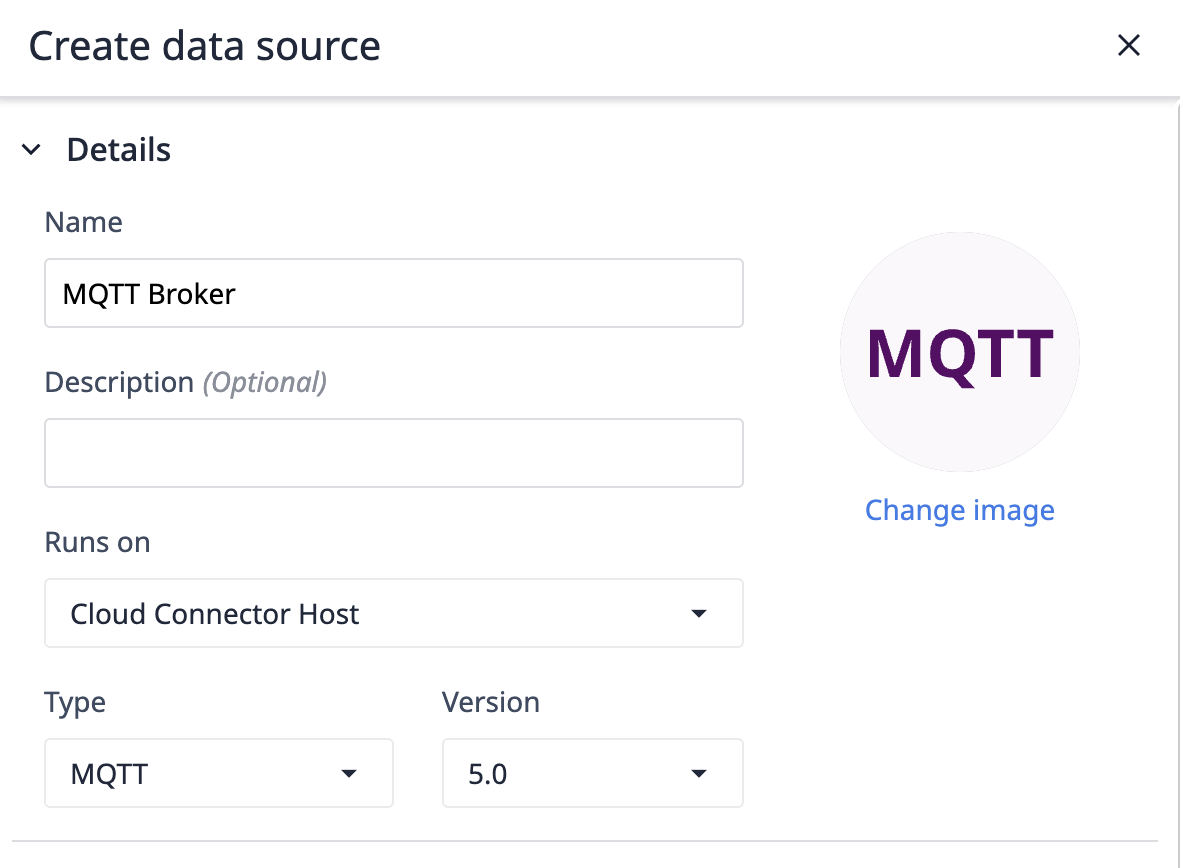
- Nomeie sua fonte de dados, selecione um “Host do conector”, selecione “MQTT” e a versão de MQTT desejada.
- Adicione os detalhes de conexão para se conectar ao seu broker.
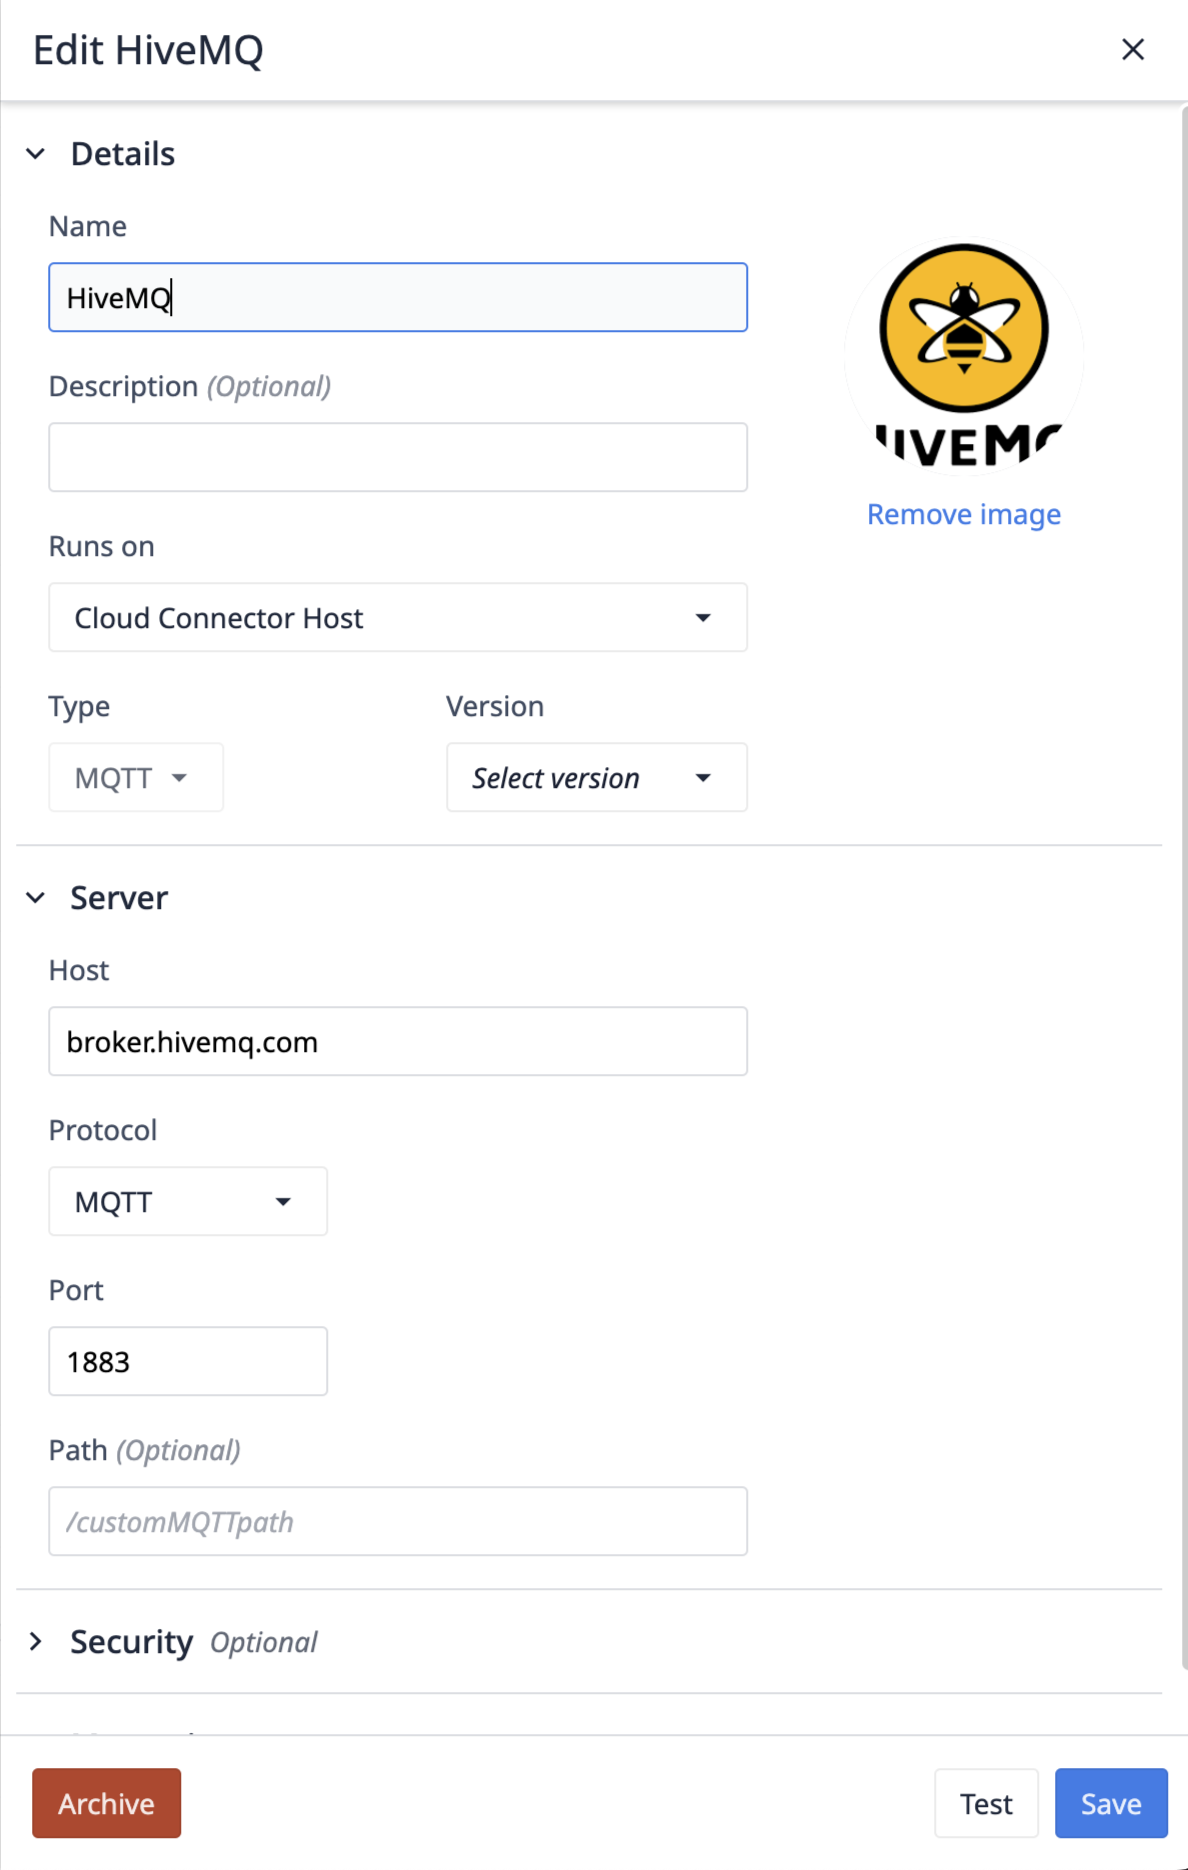
Configurando a conexão MQTT
Executa em
“Executa em” representa o host do conector que será responsável por gerenciar a conexão com seu broker. Se o seu broker não estiver acessível à Internet pública, será necessário um host de conector local para acessar seu broker MQTT. Verifique os requisitos de versão a seguir antes de testar o host do conector.
Only On Prem Connector Hosts of version 261 (LTS11) or higher support MQTT data sources.Only Edge Devices on OS56 or higher Support MQTT data sources.
MQTT vs. MQTTs
MQTTs é simplesmente MQTT, com uma camada adicional de segurança. Quando o MQTTs for selecionado, o SSL/TLS será usado para a comunicação do cliente ao broker. Além disso, o MQTTs oferece suporte a chaves privadas, certificados e/ou tokens de CA confiáveis. Com apenas o MQTT selecionado, somente a autenticação por nome de usuário e senha, ou por nome de usuário com base no ID do cliente, estará disponível.
ID do cliente
O ID do cliente é como o cliente Tulip se identificará perante seu broker MQTT. No nível mais simples, isso costuma ser usado para autenticação e controle de acesso. Ele pode ser definido como um valor estático ou como um valor aleatório, com a opção “Gerar automaticamente” ativada.
Keep Alive
O keep alive é o tempo máximo, em segundos, que o cliente deseja manter a comunicação aberta com o broker. Se nenhuma mensagem tiver sido enviada do broker para o cliente nesse período, o cliente enviará uma mensagem ao broker indicando que ainda está ativo.
Sessão Limpa
O sinalizador “Sessão limpa” do MQTT determina a duração da sessão. Se marcado, uma nova sessão é iniciada, e todos os dados da sessão (assinaturas, mensagens na fila) são descartados ao desligar a conexão. Se desmarcado, o broker tenta retomar uma sessão anterior, preservando as assinaturas e mensagens para o cliente caso ele se reconecte.
Níveis de Qualidade de Serviço
A configuração de Qualidade de Serviço (QoS) determina a confiabilidade da entrega de mensagens entre o remetente e o destinatário. Ela pode ser configurada no nível do conector e substituída pela configuração da função do conector. Oferece três níveis:
- QoS 0 (No máximo uma vez): as mensagens são enviadas sem confirmação. Essa é a opção mais rápida, mas menos confiável, sem garantia de entrega.
- QoS 1 (Pelo menos uma vez): A entrega da mensagem é garantida, mas ela pode ser duplicada se o remetente não receber uma confirmação.
- QoS 2 (Exatamente uma vez): A opção mais confiável, garantindo que cada mensagem seja entregue exatamente uma vez. Isso envolve mais sobrecarga e é a mais lenta das três.
Informações sobre o certificado do MQTT
Chave privada
Atualiza a propriedade “key” na configuração de autenticação do Node.js.
Chaves privadas no formato PEM. O PEM permite que as chaves privadas sejam criptografadas. As chaves criptografadas serão descriptografadas com options.passphrase. Várias chaves que utilizam algoritmos diferentes podem ser fornecidas como uma matriz de strings de chave não criptografadas ou buffers, ou como uma matriz de objetos no formato. O formato de objeto só pode ocorrer em uma matriz. object.passphrase é opcional. As chaves criptografadas serão descriptografadas com object.passphrase, se fornecida, ou com options.passphrase, caso contrário.
Certificado
Atualiza a propriedade cert na configuração de autenticação do Node.js.
Cadeias de certificados no formato PEM. Deve ser fornecida uma cadeia de certificados por chave privada. Cada cadeia de certificados deve consistir no certificado no formato PEM correspondente a uma chave privada fornecida, seguido pelos certificados intermediários no formato PEM (se houver), em ordem, e sem incluir a CA raiz (a CA raiz deve ser previamente conhecida pelo par; consulte ca). Ao fornecer várias cadeias de certificados, elas não precisam estar na mesma ordem que suas chaves privadas em
key. Se os certificados intermediários não forem fornecidos, o par não poderá validar o certificado, e o handshake falhará.
CA confiável
Atualiza a propriedade ca na configuração de autenticação do Node.js.
Opcionalmente, substitua os certificados de CAs confiáveis. O padrão é confiar nas CAs bem conhecidas selecionadas pela Mozilla. As CAs da Mozilla são completamente substituídas quando as CAs são explicitamente especificadas usando esta opção. O valor pode ser uma string ou um Buffer, ou uma matriz de strings e/ou Buffers. Qualquer string ou Buffer pode conter várias CAs no formato PEM concatenadas entre si. O certificado do par deve ser encadeável a uma CA confiável para o servidor para que a conexão seja autenticada. Ao usar certificados que não sejam encadeáveis a uma CA bem conhecida, a CA do certificado deve ser explicitamente especificada como confiável; caso contrário, a autenticação da conexão falhará. Se o par utilizar um certificado que não corresponda ou não possa ser encadeado a uma das CAs padrão, use a opção
capara fornecer um certificado de CA com o qual o certificado do par possa corresponder ou ser encadeado. Para certificados autoassinados, o próprio certificado funciona como sua CA e deve ser fornecido. Para certificados codificados em PEM, os tipos suportados são “TRUSTED CERTIFICATE”, “X509 CERTIFICATE” e “CERTIFICATE”. Consulte também tls.rootCertificates.
Testando sua conexão
Clique em “Testar” para verificar se você consegue se conectar com sucesso ao broker.
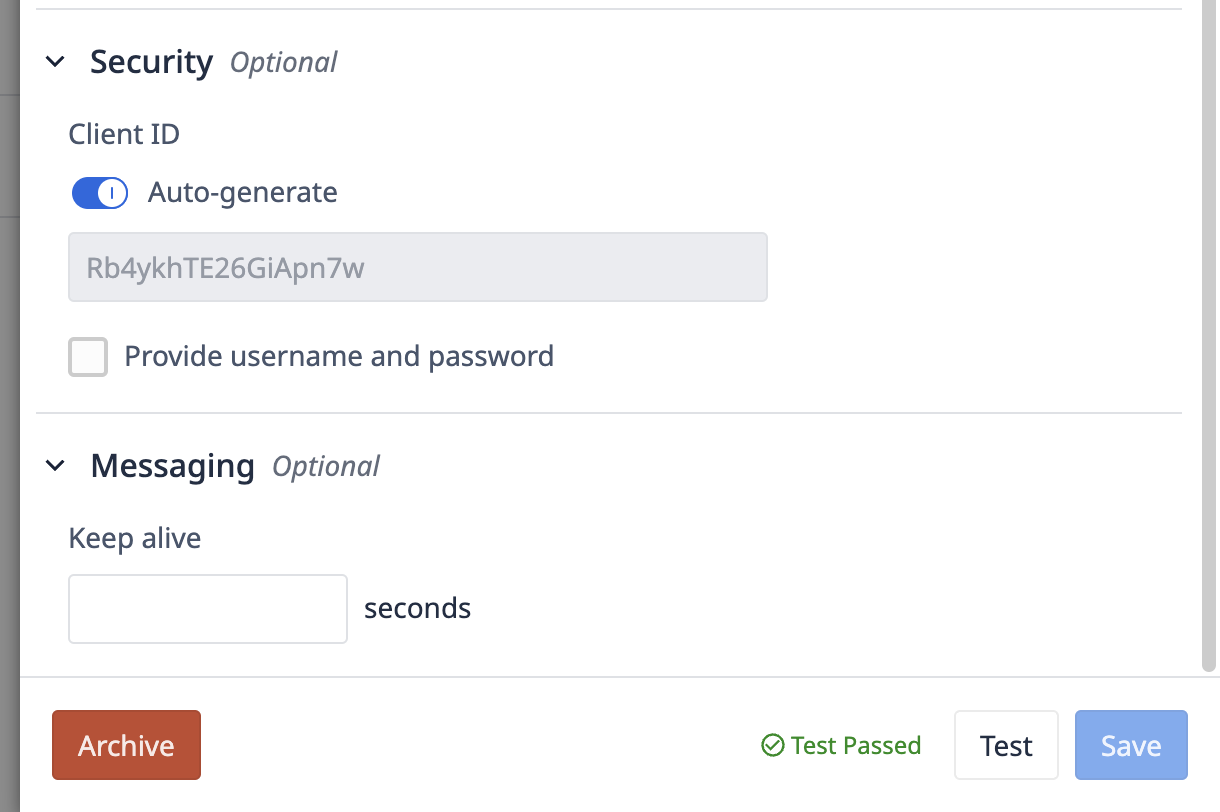
Se o teste for bem-sucedido, você estará pronto para configurar uma máquina. Clique em “Salvar” e, em seguida, acesse a página “Tipos de máquinas ” para configurar sua primeira categoria de máquinas.
Você encontrou o que estava procurando?
Você também pode acessar community.tulip.co para postar sua dúvida ou ver se outras pessoas já tiveram uma dúvida semelhante!