
Hogyan készítsd el az első MQTT-csatlakozódat
Használja ezt az útmutatót, hogy megtanulja, hogyan vihet be MQTT-témákat a Tulipba
Ebben az útmutatóban a következőket fogja megtanulni:* Hogyan állítson be egy MQTT-adatforrást a Tulipban
Ha rendelkezik egy működő MQTT-brókerrel, amelyet szeretne összekapcsolni a Tulip-pal, akkor készen áll az MQTT-adatforrás beállítására és az első gépfigyelő alkalmazás létrehozására.
MQTT-kapcsolat beállítása
Az MQTT-csatlakozók létrehozhatók a csatlakozók oldalán vagy a gépi adatforrások oldalán. A beállítási folyamat mindkét helyen azonos, és az egyik helyen létrehozott kapcsolat a másik helyen is megjelenik.
A csatlakozók létrehozásáról további részleteket itt talál: Hogyan konfiguráljunk csatlakozót
Beállítás gépadatforrásként
- Kattintson a menüsor „Gyártócsarnok” fülén található „Gépek” opcióra.
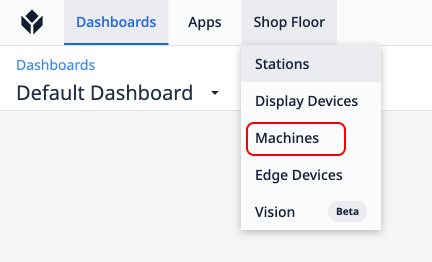
- Ezután kattintson a bal oldali menüből a „Gépadatforrások” elemre.
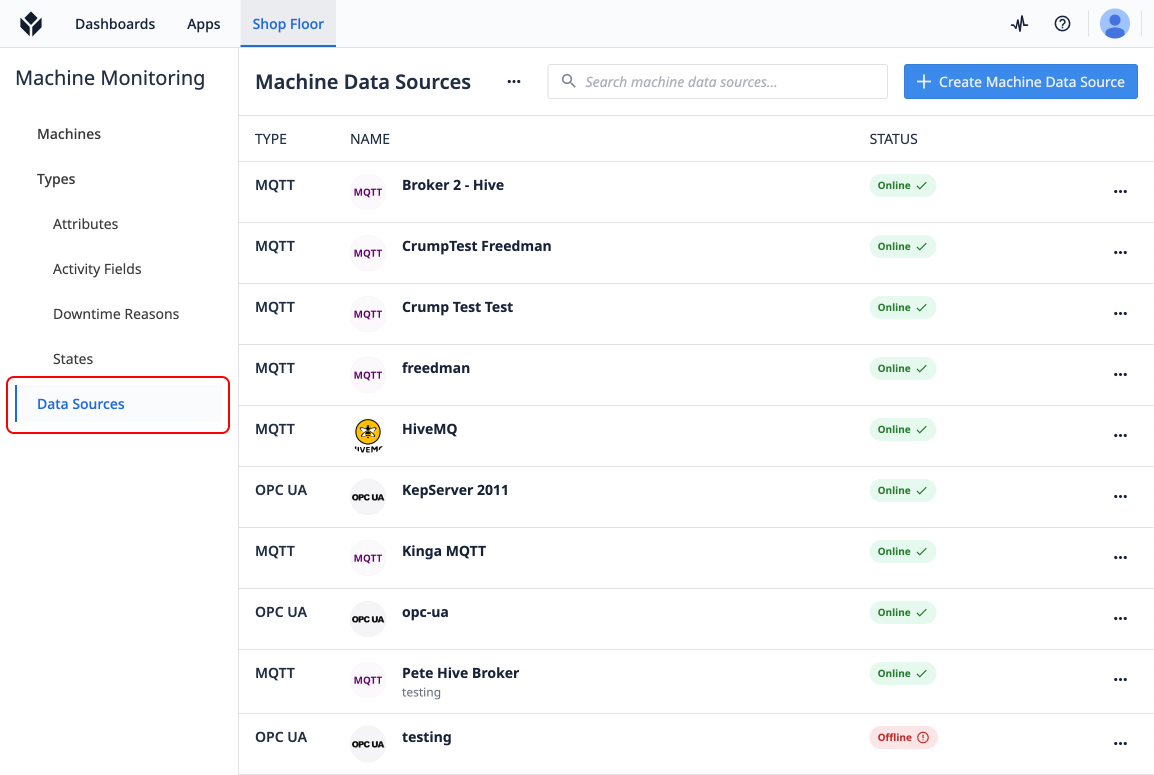
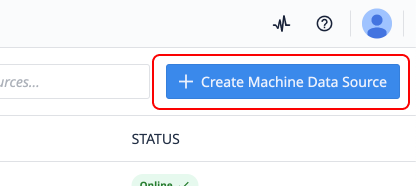
- Ezután kattintson a „Gépadatforrások” oldalon a „Gépadatforrás létrehozása” elemre.
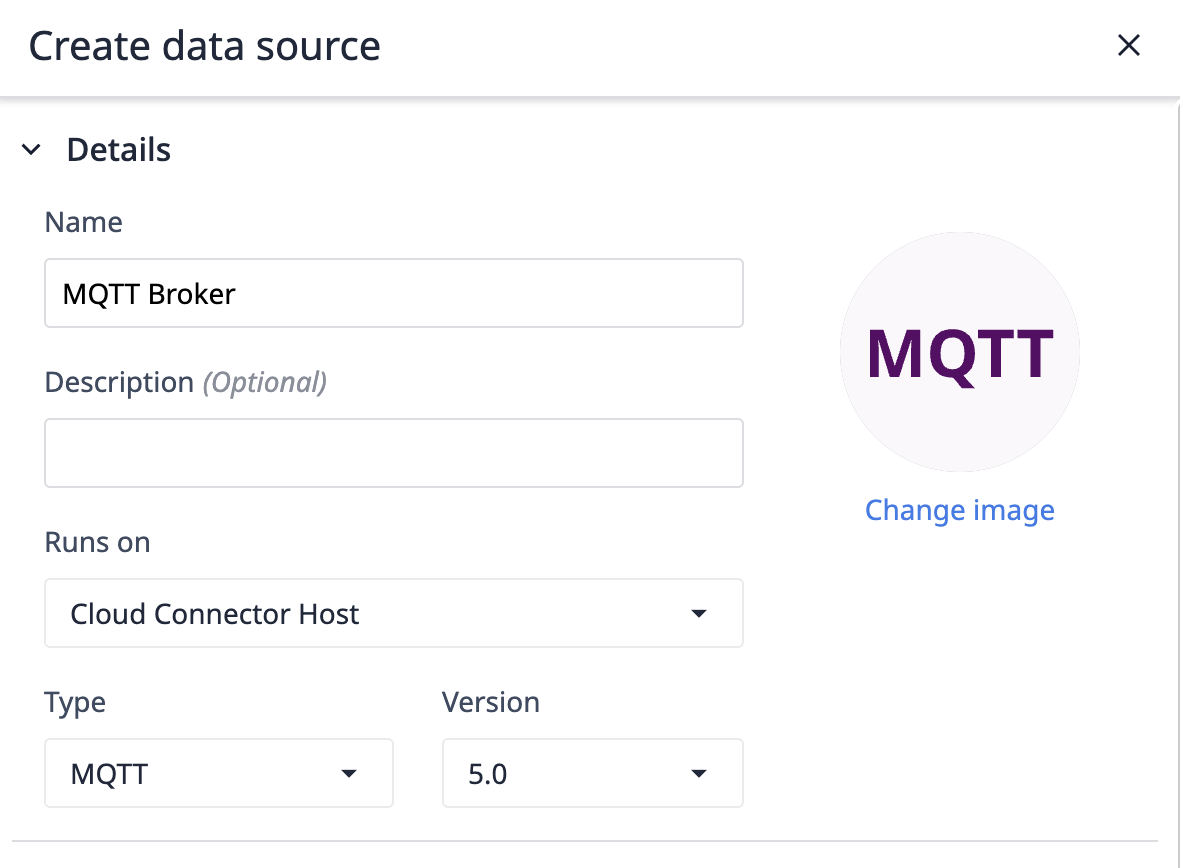
- Adjon nevet az adatforrásnak, válassza ki a csatlakozó gazdagépet, válassza az MQTT-t, majd a kívánt MQTT-verziót.
- Adja meg a kapcsolati adatokat a brókerhez való csatlakozáshoz.
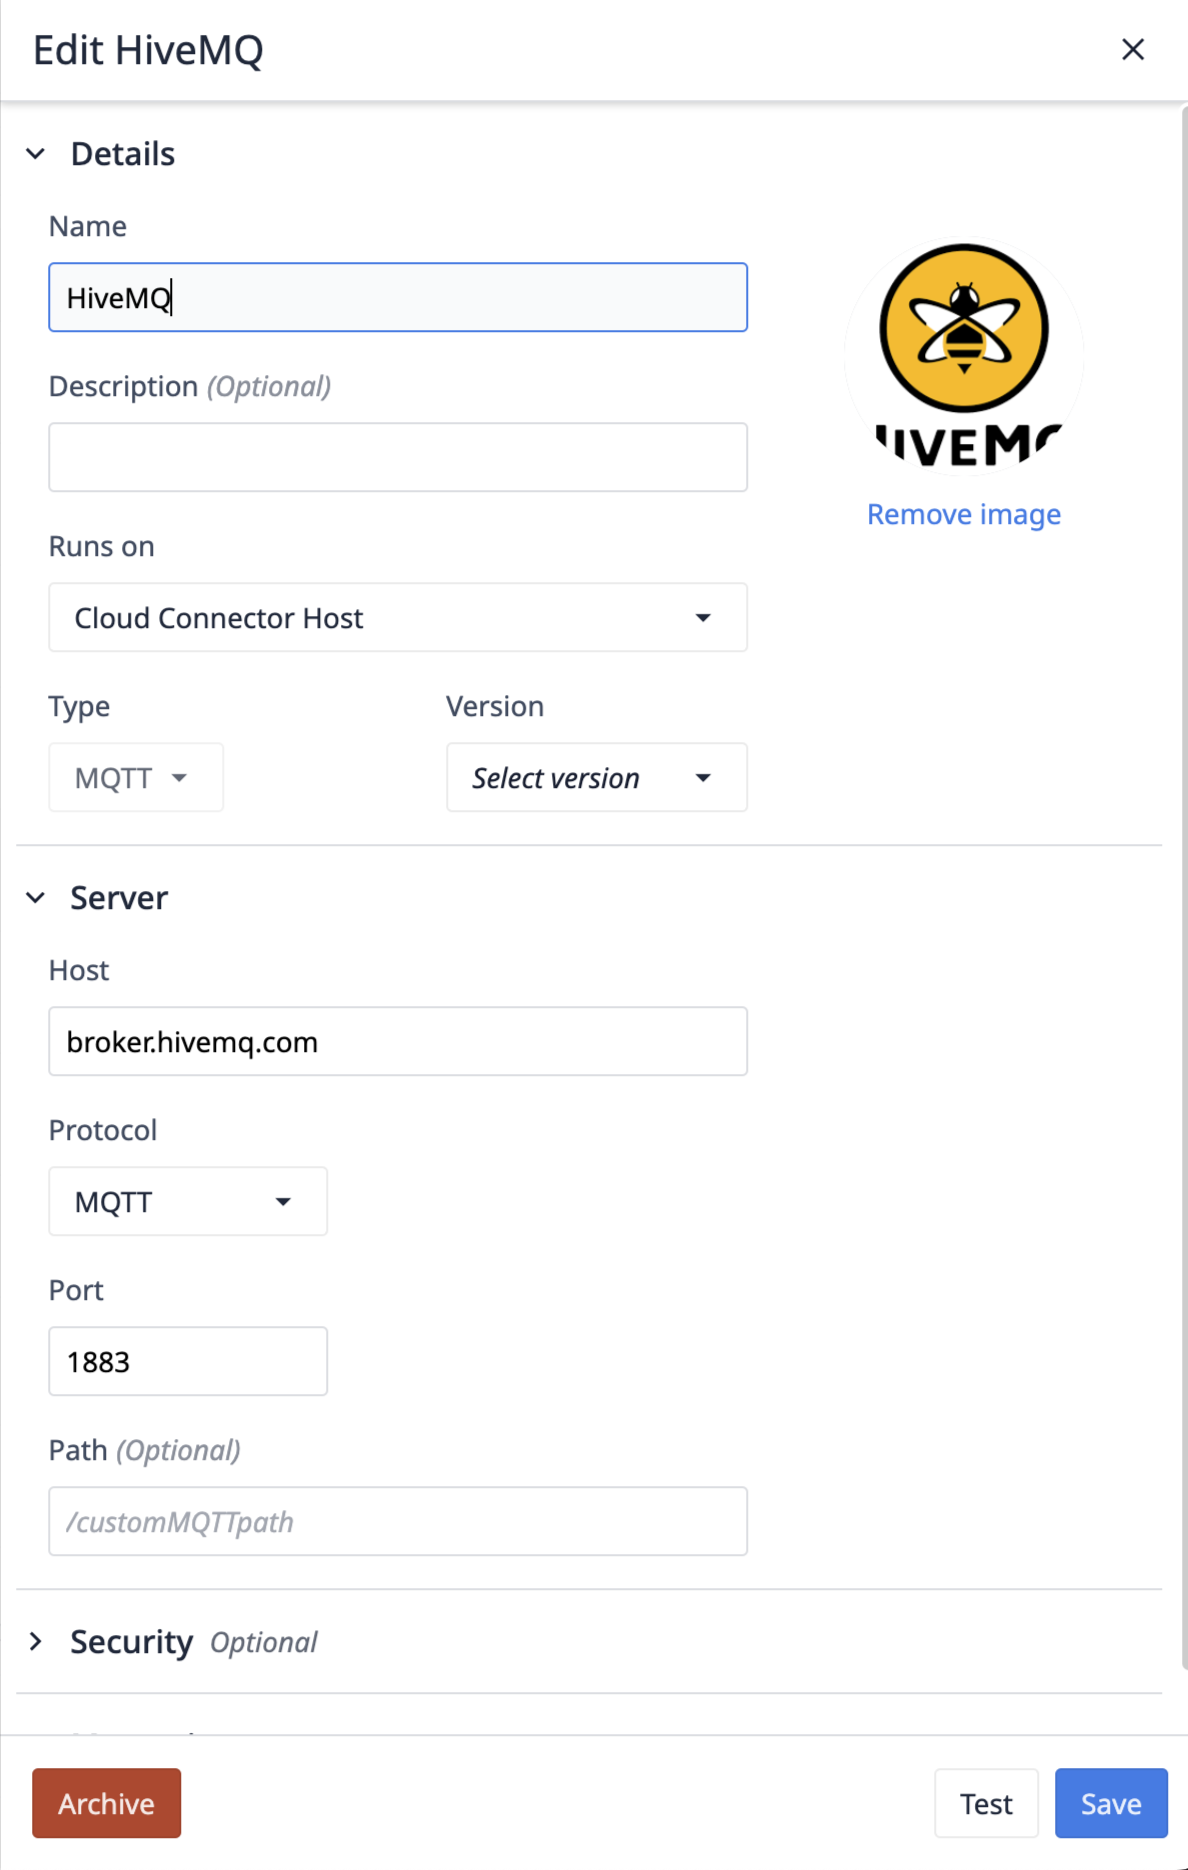
Az MQTT-kapcsolat konfigurálása
Futtatási hely
A „Futás helye” azt a csatlakozó-gazdagépet jelöli, amely a brókerhez való kapcsolat kezeléséért felelős. Ha a bróker nem érhető el a nyilvános internetről, akkor egy helyszíni csatlakozó-gazdagépre lesz szükség az MQTT-bróker eléréséhez. Kérjük, olvassa el az alábbi verziókövetelményeket, mielőtt tesztelné a csatlakozó-gazdagépet.
Only On Prem Connector Hosts of version 261 (LTS11) or higher support MQTT data sources.Only Edge Devices on OS56 or higher Support MQTT data sources.
MQTT vs. MQTTs
Az MQTTs egyszerűen az MQTT, egy további biztonsági réteggel kiegészítve. Ha az MQTTs opciót választja, az ügyfél és a bróker közötti kommunikációhoz SSL/TLS protokollt használ a rendszer. Ezen felül az MQTTs támogatja a titkos kulcsokat, tanúsítványokat és/vagy megbízható CA-tokent. Ha csak az MQTT opciót választja, akkor kizárólag a felhasználónév és jelszó, illetve a felhasználónév és ügyfél-azonosító alapján történő hitelesítés áll rendelkezésre.
Ügyfél-azonosító
Az ügyfél-azonosítóval azonosítja magát a Tulip kliens az MQTT-brókernél. A legegyszerűbb szinten ezt gyakran használják hitelesítésre és hozzáférés-vezérlésre. Beállítható statikus értékre, vagy az „Automatikus generálás” jelölőnégyzet bejelölésével véletlenszerű értékre is.
Kapcsolatfenntartás
A Keep Alive az a maximális idő (másodpercben kifejezve), ameddig az ügyfél nyitva szeretné tartani a kommunikációt a brókerrel. Ha ebben az időtartam alatt nem érkezik üzenet a brókertől az ügyfélhez, az ügyfél üzenetet küld a brókernek, jelezve, hogy még mindig aktív.
Clean Session
Az MQTT „Clean Session” jelölőnégyzet határozza meg a munkamenet élettartamát. Ha be van jelölve, új munkamenet indul, és a kapcsolat megszakadásakor az összes munkamenetadat (előfizetések, sorba állított üzenetek) törlődik. Ha nincs bejelölve, a bróker megpróbálja folytatni a korábbi munkamenetet, megőrizve az előfizetéseket és az üzeneteket az ügyfél számára, ha az újra csatlakozik.
Szolgáltatásminőségi szintek
A szolgáltatásminőség (QoS) beállítás határozza meg az üzenetek kézbesítésének megbízhatóságát a feladó és a címzett között. Ez a csatlakozó szintjén konfigurálható, és a csatlakozó funkciójának konfigurációjával felülírható. Három szintet kínál:
- QoS 0 (Legfeljebb egyszer): Az üzeneteket visszaigazolás nélkül küldik el. Ez a leggyorsabb, de a legkevésbé megbízható lehetőség, amely nem garantálja a kézbesítést.
- QoS 1 (Legalább egyszer): Az üzenet kézbesítése garantált, de előfordulhat, hogy duplikálódik, ha a feladó nem kap visszaigazolást.
- QoS 2 (Pontosan egyszer): A legmegbízhatóbb lehetőség, amely biztosítja, hogy minden üzenet pontosan egyszer kerül kézbesítésre. Ez nagyobb terheléssel jár, és a három közül a leglassabb.
MQTT tanúsítványadatok
Privát kulcs
Frissíti a kulcs tulajdonságot a Node.js hitelesítési konfigurációjában.
PEM formátumú titkos kulcsok. A PEM lehetővé teszi a titkos kulcsok titkosítását. A titkosított kulcsokat az options.passphrase segítségével dekódolják. Különböző algoritmusokat használó több kulcs megadható akár titkosítatlan kulcssorozatok vagy pufferek tömbjeként, akár objektumok tömbjeként. Az objektumforma csak tömbben fordulhat elő. Az object.passphrase opcionális. A titkosított kulcsokat az object.passphrase-szel dekódolják, ha meg van adva, vagy az options.passphrase-szel, ha nincs.
Certificate
Frissíti a Node.js hitelesítési konfigurációjának cert tulajdonságát.
PEM formátumú tanúsítványláncok. Minden titkos kulcshoz egy tanúsítványláncot kell megadni. Minden tanúsítványláncnak a megadott titkos kulcshoz tartozó PEM formátumú tanúsítványból kell állnia, amelyet sorrendben a PEM formátumú közbenső tanúsítványok (ha vannak) követnek, a gyökér CA nélkül (a gyökér CA-t a partnernek előzetesen ismernie kell, lásd ca). Több tanúsítványlánc megadása esetén azoknak nem kell ugyanabban a sorrendben lenniük, mint a key-ben szereplő titkos kulcsoknak. Ha a közbenső tanúsítványok nincsenek megadva, a partner nem tudja érvényesíteni a tanúsítványt, és a kézfogás sikertelen lesz.
Megbízható CA
Frissíti a ca tulajdonságot a Node.js hitelesítési konfigurációjában.
Opcionálisan felülírhatja a megbízható CA-tanúsítványokat. Alapértelmezés szerint a Mozilla által összeállított, jól ismert CA-k megbízhatónak minősülnek. A Mozilla CA-i teljes mértékben felváltásra kerülnek, ha a CA-kat kifejezetten ezzel az opcióval adják meg. Az érték lehet karakterlánc vagy Buffer, illetve karakterláncok és/vagy Bufferek tömbje. Bármely karakterlánc vagy Buffer tartalmazhat több, egymáshoz fűzött PEM CA-t. Ahhoz, hogy a kapcsolat hitelesítve legyen, a partner tanúsítványának láncolhatónak kell lennie egy, a szerver által megbízhatónak tartott CA-hoz. Ha olyan tanúsítványokat használ, amelyek nem láncolhatók egy jól ismert CA-hoz, a tanúsítvány CA-ját kifejezetten megbízhatónak kell megadni, különben a kapcsolat hitelesítése sikertelen lesz. Ha a partner olyan tanúsítványt használ, amely nem egyezik meg az egyik alapértelmezett CA-val, vagy nem láncolható ahhoz, akkor a ca opcióval adjon meg egy CA-tanúsítványt, amelyhez a partner tanúsítványa illeszkedhet vagy láncolható. Az önaláírt tanúsítványok esetében a tanúsítvány maga a hitelesítő hatóság, ezért azt meg kell adni. A PEM kódolású tanúsítványok esetében a támogatott típusok a „TRUSTED CERTIFICATE”, „X509 CERTIFICATE” és „CERTIFICATE”. Lásd még: tls.rootCertificates.
A kapcsolat tesztelése
Kattintson a „Test” gombra, hogy ellenőrizze, sikeresen tud-e csatlakozni a brókerhez.
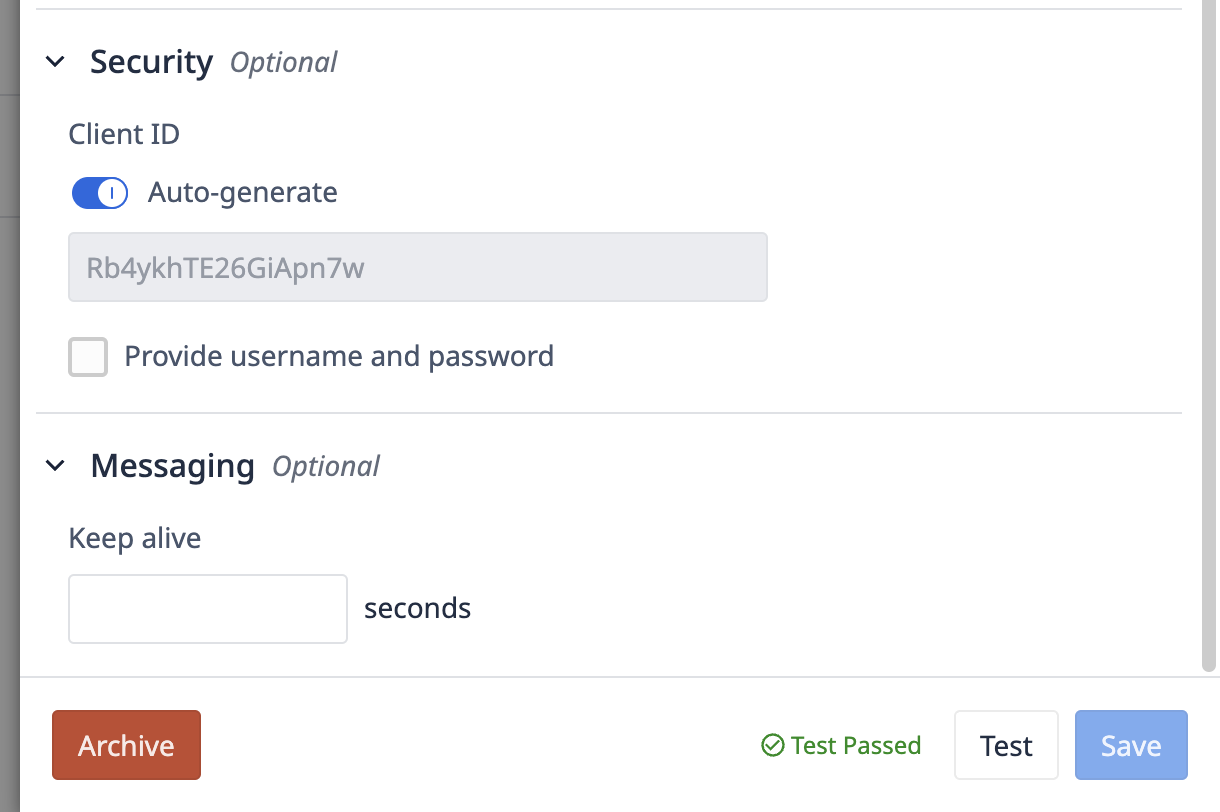
Ha a teszt sikeres, akkor készen áll a gépek beállítására. Kattintson a „Save” gombra, majd lépjen a „Machine Types” oldalra az első gépkategória beállításához.
Megtalálta, amit keresett?
Látogasson el a community.tulip.co oldalra is, ahol felteheti kérdését, vagy megnézheti, hogy mások is szembesültek-e hasonló problémával!