
Come creare il tuo primo connettore MQTT
Utilizza questa guida per imparare a importare gli argomenti MQTT in Tulip
In questa guida imparerai:* Come configurare una fonte dati MQTT in Tulip
Se disponi di un broker MQTT funzionante che desideri collegare a Tulip, sei pronto per configurare una fonte dati MQTT e creare la tua prima app di monitoraggio delle macchine.
Configurazione di una connessione MQTT
I connettori MQTT possono essere creati dalla pagina dei connettori o dalla pagina delle fonti dati delle macchine. Il processo di configurazione è lo stesso e una connessione creata in un punto apparirà anche nell’altro.
Maggiori dettagli sulla creazione dei connettori sono disponibili qui: Come configurare un connettore
Configurazione come fonte dati macchina
- Fai clic sull’opzione “Macchine” nella scheda “Reparto produzione” sulla barra dei menu.
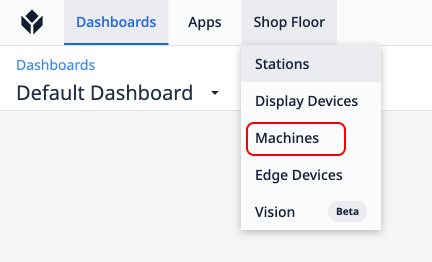
- Quindi, fare clic su " Fonti dati macchina " nel pannello laterale sinistro.
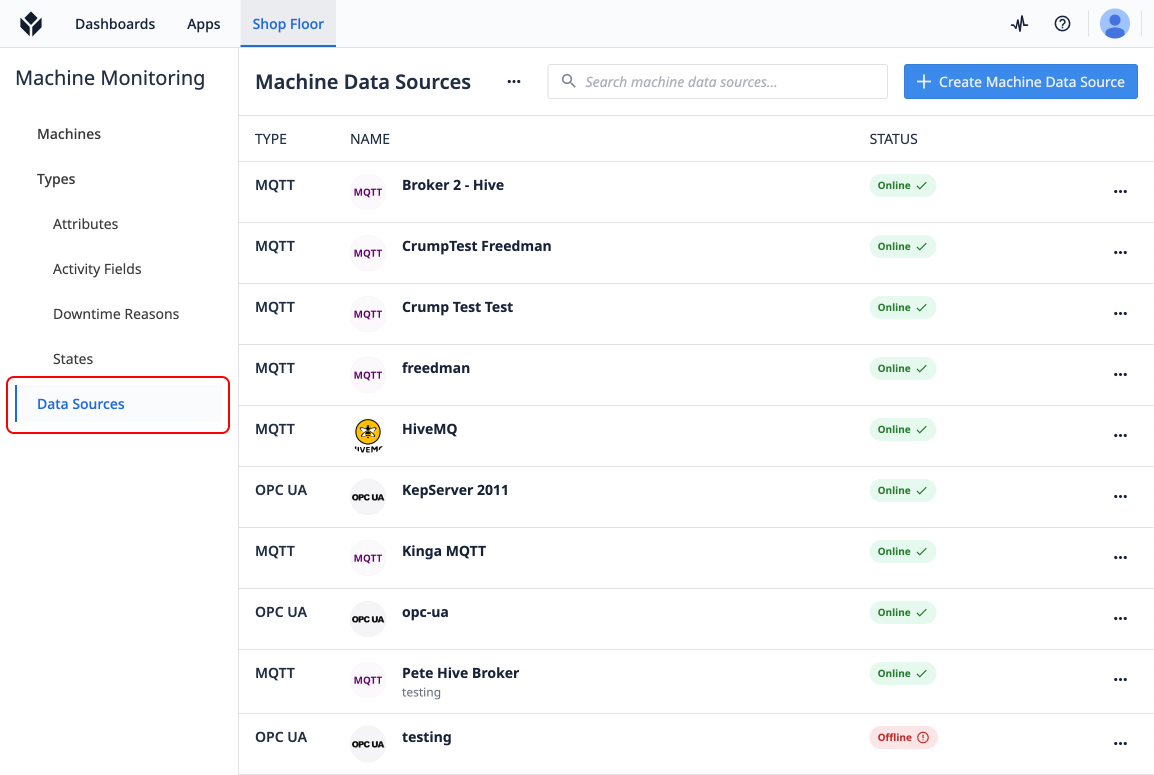
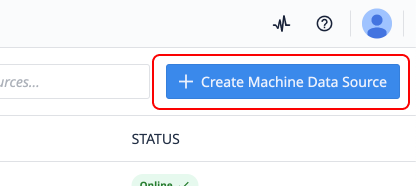
- A questo punto, fare clic su " Crea fonte dati macchina " nella pagina "Fonti dati macchina".
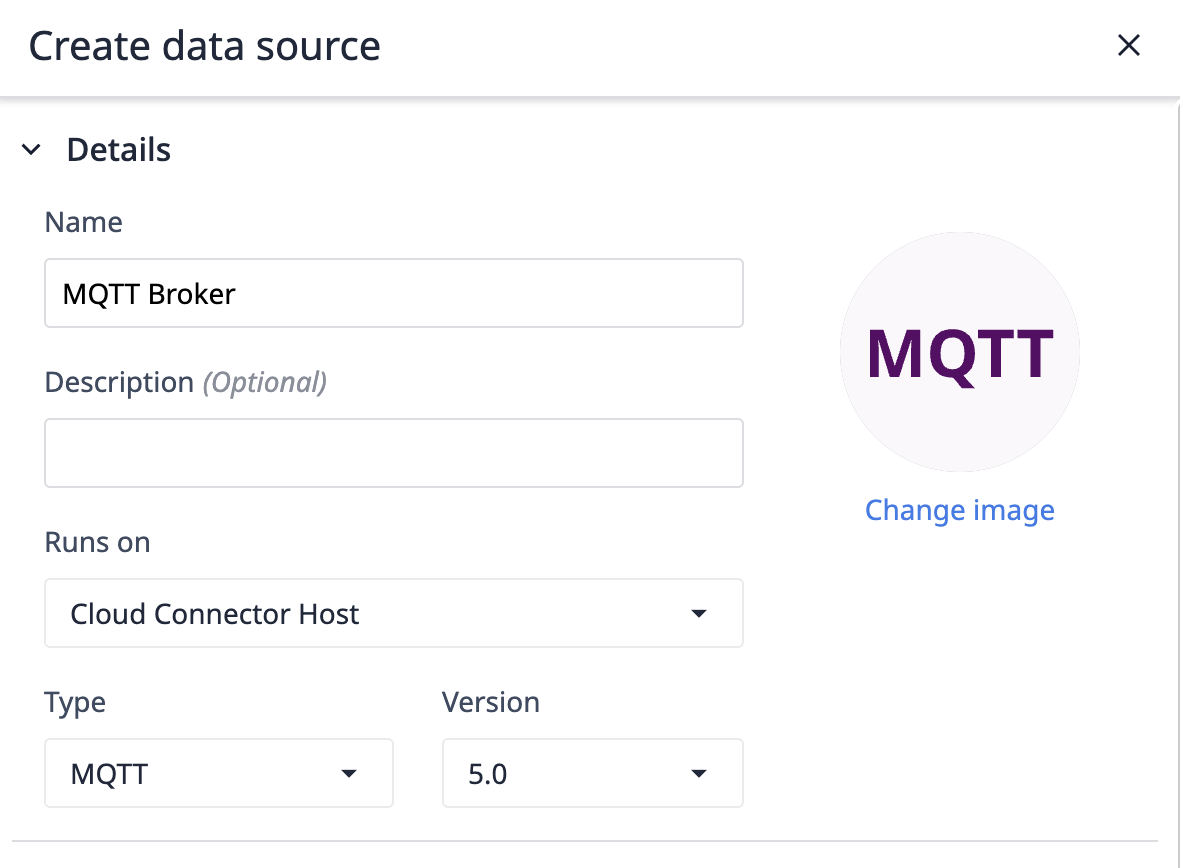
- Assegnare un nome alla fonte dati, selezionare un "Host del connettore", scegliere " MQTT" e la versione MQTT desiderata.
- Aggiungi i dettagli di connessione per collegarti al tuo broker.
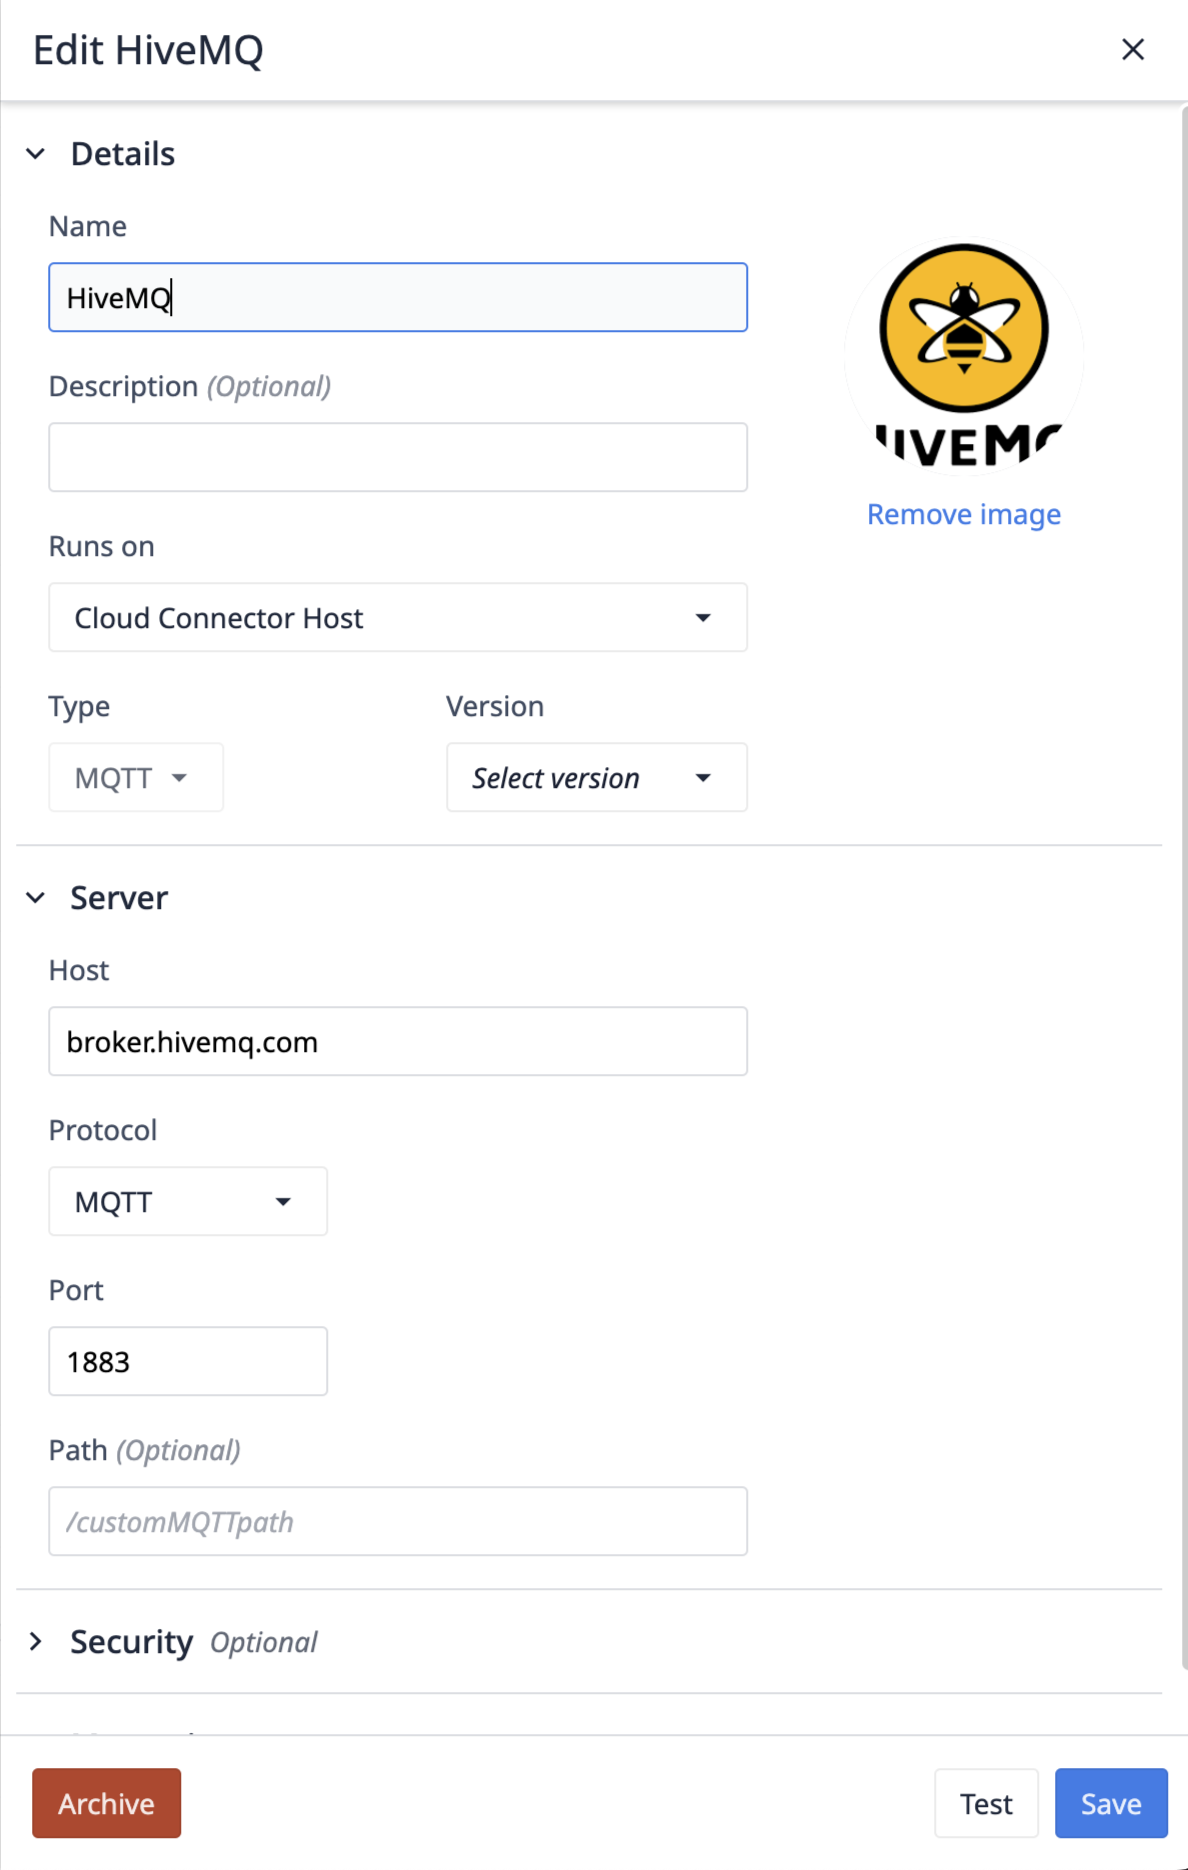
Configurazione della connessione MQTT
Esegue su
"Funziona su" indica l'host del connettore che si occuperà di gestire la connessione al broker. Se il broker non è accessibile da Internet, sarà necessario un host del connettore on-premise per accedere al broker MQTT. Si prega di verificare i seguenti requisiti di versione prima di testare l'host del connettore.
Only On Prem Connector Hosts of version 261 (LTS11) or higher support MQTT data sources.Only Edge Devices on OS56 or higher Support MQTT data sources.
MQTT vs. MQTTs
MQTTs è semplicemente MQTT, con un livello aggiuntivo di sicurezza. Quando si seleziona MQTTs, per la comunicazione dal client al broker verrà utilizzato SSL/TLS. Inoltre, MQTTs supporta chiavi private, certificati e/o token CA attendibili. Se si seleziona solo MQTT, sono disponibili solo l’autenticazione tramite nome utente e password o tramite nome utente associato all’ID client.
ID client
L’ID client è il modo in cui il client Tulip si identificherà presso il broker MQTT. A un livello di base, viene spesso utilizzato per l’autenticazione e il controllo degli accessi. Può essere impostato su un valore statico oppure su un valore casuale attivando l’opzione “Generazione automatica”.
Keep Alive
Il Keep Alive è il tempo massimo, in secondi, per cui il client desidera mantenere aperta la comunicazione con il broker. Se in tale lasso di tempo non sono stati trasmessi messaggi dal broker al client, quest’ultimo invierà un messaggio al broker per indicare che è ancora attivo.
Sessione pulita
Il flag "MQTT Clean Session" determina la durata della sessione. Se selezionato, viene avviata una nuova sessione e tutti i dati della sessione (sottoscrizioni, messaggi in coda) vengono eliminati al momento della disconnessione. Se deselezionato, il broker cerca di riprendere una sessione precedente, conservando le sottoscrizioni e i messaggi per il client nel caso in cui questo si riconnetta.
Livelli di qualità del servizio
L’impostazione della qualità del servizio (QoS) determina l’affidabilità della consegna dei messaggi tra il mittente e il destinatario. Può essere configurata a livello di connettore e sovrascritta dalla configurazione della funzione del connettore. Offre tre livelli:
- QoS 0 (Al massimo una volta): i messaggi vengono inviati senza conferma. Si tratta dell’opzione più veloce ma meno affidabile, senza alcuna garanzia di consegna.
- QoS 1 (Almeno una volta): la consegna del messaggio è garantita, ma potrebbe verificarsi un duplicato se il mittente non riceve un riconoscimento di ricezione.
- QoS 2 (Esattamente una volta): l’opzione più affidabile, che garantisce che ogni messaggio venga consegnato esattamente una volta. Ciò comporta un maggiore overhead ed è la più lenta delle tre.
Informazioni sul certificato MQTT
Chiave privata
Aggiorna la proprietà della chiave nella configurazione di autenticazione di Node.js.
Chiavi private in formato PEM. Il formato PEM consente di crittografare le chiavi private. Le chiavi crittografate verranno decrittografate utilizzando options.passphrase. È possibile fornire più chiavi che utilizzano algoritmi diversi sia come array di stringhe o buffer di chiavi non crittografate, sia come array di oggetti nel formato specificato. La forma a oggetti può essere specificata solo all’interno di un array. object.passphrase è opzionale. Le chiavi crittografate verranno decrittografate con object.passphrase se specificato, oppure con options.passphrase in caso contrario.
Certificato
Aggiorna la proprietà cert nella configurazione di autenticazione di Node.js.
Catene di certificati in formato PEM. È necessario fornire una catena di certificati per ogni chiave privata. Ciascuna catena di certificati deve essere costituita dal certificato in formato PEM corrispondente alla chiave privata fornita, seguito dai certificati intermedi in formato PEM (se presenti), in ordine, senza includere la CA radice (la CA radice deve essere già nota al peer; si veda ca). Quando si forniscono più catene di certificati, non è necessario che siano nello stesso ordine delle relative chiavi private in
key. Se i certificati intermedi non vengono forniti, il peer non sarà in grado di convalidare il certificato e l’handshake fallirà.
CA attendibile
Aggiorna la proprietà ca nella configurazione di autenticazione di Node.js.
Facoltativamente, sovrascrive i certificati delle CA attendibili. Per impostazione predefinita, vengono considerate attendibili le CA ben note curate da Mozilla. Le CA di Mozilla vengono completamente sostituite quando le CA vengono specificate esplicitamente utilizzando questa opzione. Il valore può essere una stringa o un Buffer, oppure un array di stringhe e/o Buffer. Qualsiasi stringa o Buffer può contenere più CA in formato PEM concatenate tra loro. Il certificato del peer deve essere concatenabile a una CA considerata attendibile dal server affinché la connessione venga autenticata. Quando si utilizzano certificati non concatenabili a una CA ben nota, la CA del certificato deve essere specificata esplicitamente come attendibile, altrimenti l’autenticazione della connessione fallirà. Se il peer utilizza un certificato che non corrisponde o non è concatenabile a una delle CA predefinite, utilizzare l’opzione
caper fornire un certificato CA a cui il certificato del peer possa corrispondere o essere concatenato. Per i certificati autofirmati, il certificato funge da CA e deve essere fornito. Per i certificati con codifica PEM, i tipi supportati sono "TRUSTED CERTIFICATE", "X509 CERTIFICATE" e "CERTIFICATE". Vedi anche tls.rootCertificates.
Verifica della connessione
Fare clic su " Test" per verificare se è possibile connettersi correttamente al broker.
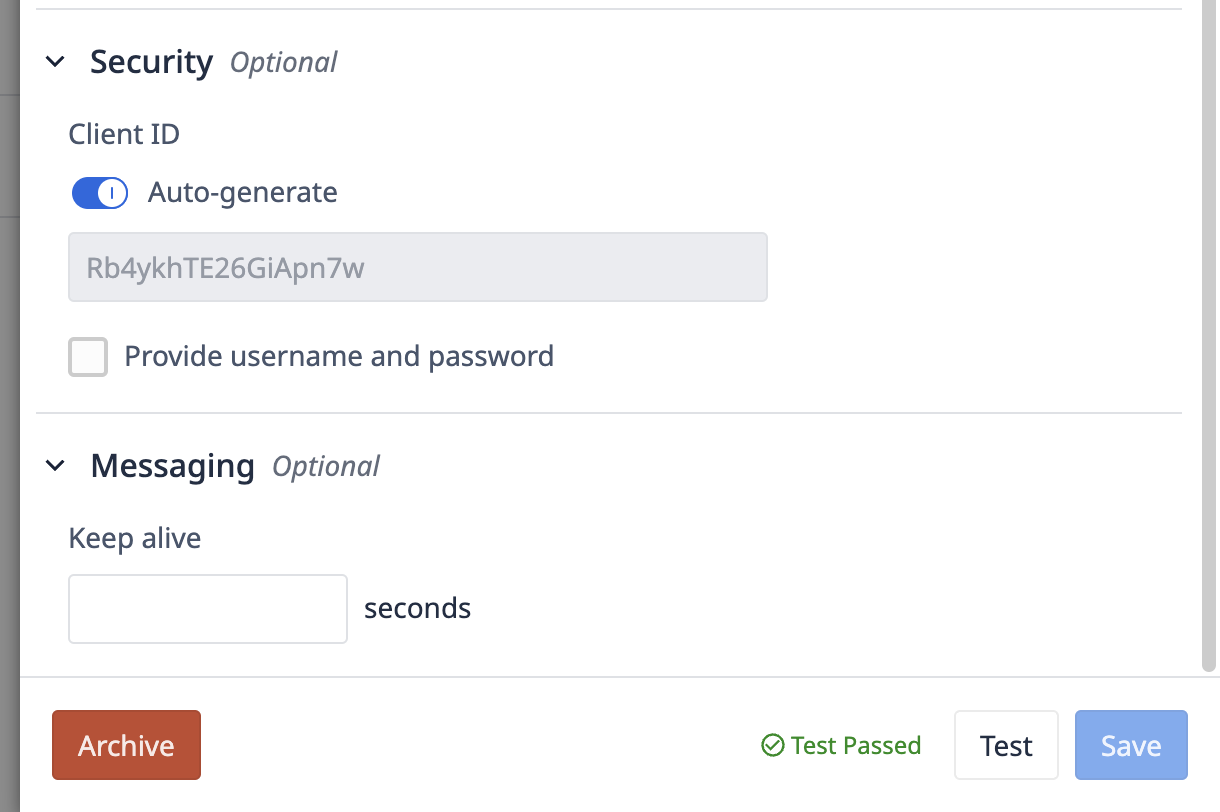
Se il test ha esito positivo, sei pronto per configurare una macchina. Fai clic su "Salva", quindi vai alla pagina " Tipi di macchina " per configurare la tua prima categoria di macchine.
Hai trovato quello che cercavi?
Puoi anche visitare community.tulip.co per pubblicare la tua domanda o vedere se altri hanno avuto un problema simile!