
Cómo crear tu primer conector MQTT
Utiliza esta guía para aprender a incorporar temas MQTT en Tulip
En esta guía aprenderás:* Cómo configurar una fuente de datos MQTT en Tulip
Si dispones de un broker MQTT operativo que te gustaría conectar a Tulip, ya estás listo para configurar una fuente de datos MQTT y crear tu primera aplicación de monitorización de máquinas.
Configuración de una conexión MQTT
Los conectores MQTT se pueden crear desde la página de conectores o desde la página de fuentes de datos de máquinas. El proceso de configuración es el mismo, y una conexión creada en un lugar aparecerá en el otro.
Puedes encontrar más detalles sobre la creación de conectores aquí: Cómo configurar un conector
Configuración como fuente de datos de máquina
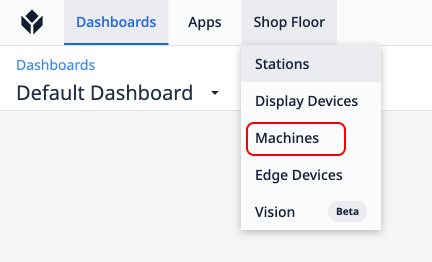
- Haz clic en la opción «Máquinas» en la pestaña «Planta de producción» de la barra de menús.
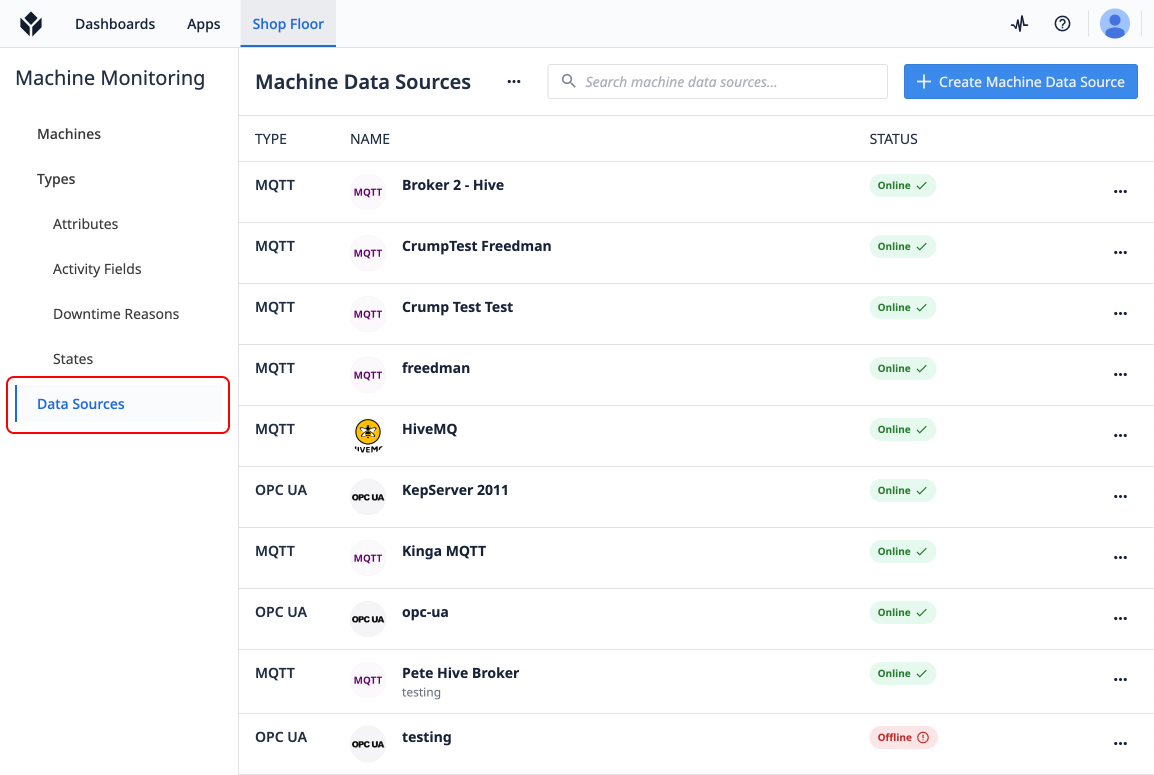
- A continuación, haz clic en «Fuentes de datos de máquinas» en el panel lateral izquierdo.
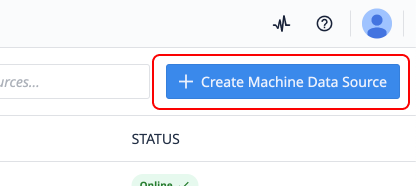
- A continuación, haz clic en «Crear fuente de datos de máquina » en la página «Fuentes de datos de máquina».
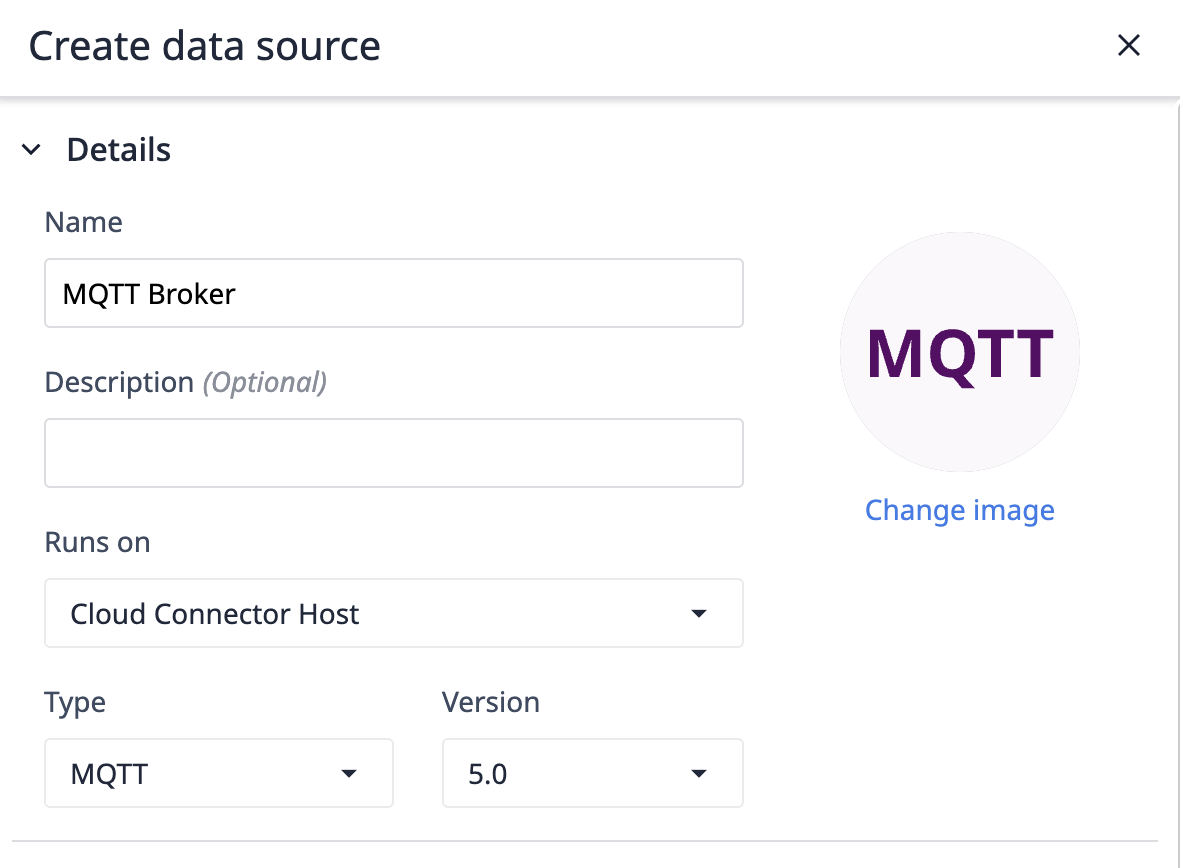
- Asigna un nombre a tu fuente de datos, selecciona un «Host del conector», selecciona «MQTT» y la versión de MQTT que desees.
- Añade los datos de conexión para conectarte a tu broker.
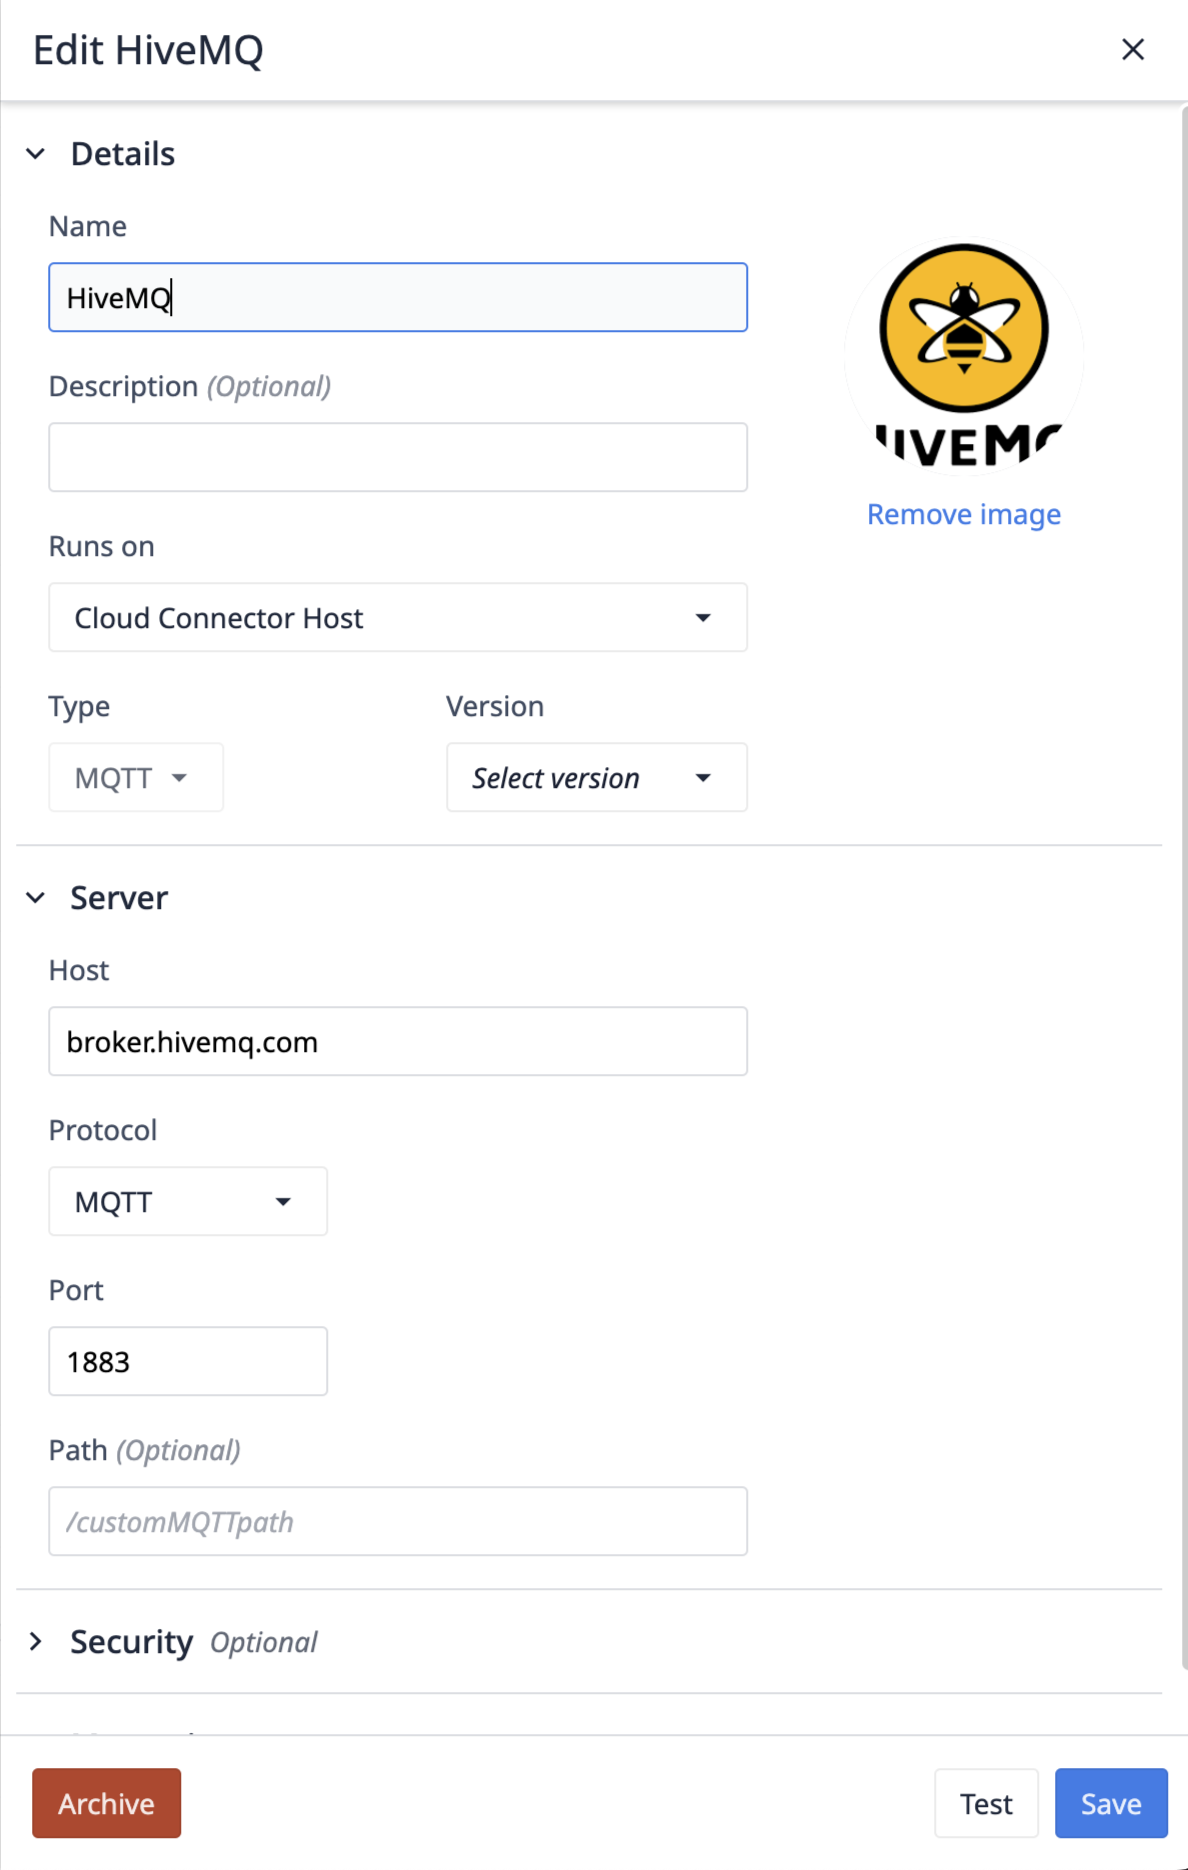
Configuración de la conexión MQTT
Se ejecuta en
«Se ejecuta en» hace referencia al host del conector que se encargará de gestionar la conexión con su bróker. Si no se puede acceder a su bróker desde Internet, se necesitará un host de conector local para acceder a su bróker MQTT. Revise los siguientes requisitos de versión antes de probar el host del conector.
Only On Prem Connector Hosts of version 261 (LTS11) or higher support MQTT data sources.Only Edge Devices on OS56 or higher Support MQTT data sources.
MQTT frente a MQTTs
MQTTs es simplemente MQTT, con una capa adicional de seguridad. Cuando se selecciona MQTTs, se utilizará SSL/TLS para la comunicación entre el cliente y el broker. Además, MQTTs admite claves privadas, certificados y/o tokens de CA de confianza. Si solo se selecciona MQTT, solo estarán disponibles la autenticación mediante nombre de usuario y contraseña, o mediante el ID de cliente.
ID de cliente
El ID de cliente es la forma en que el cliente Tulip se identificará ante su broker MQTT. En su forma más sencilla, suele utilizarse para la autenticación y el control de acceso. Se puede establecer como un valor estático o como un valor aleatorio activando la opción «Generar automáticamente».
Keep Alive
El «keep alive» es el tiempo máximo, en segundos, durante el cual el cliente desea mantener abierta la comunicación con el broker. Si no se han transmitido mensajes del broker al cliente durante ese tiempo, el cliente enviará un mensaje al broker indicando que sigue activo.
Sesión limpia
El indicador «Sesión limpia» de MQTT determina la duración de la sesión. Si está marcado, se inicia una nueva sesión y todos los datos de la sesión (suscripciones, mensajes en cola) se descartan al desconectarse. Si no está marcado, el broker intenta reanudar una sesión anterior, conservando las suscripciones y los mensajes para el cliente en caso de que este se vuelva a conectar.
Niveles de calidad de servicio
La configuración de la calidad de servicio (QoS) determina la fiabilidad de la entrega de mensajes entre el remitente y el destinatario. Se puede configurar a nivel de conector y anular mediante la configuración de la función del conector. Ofrece tres niveles:
- QoS 0 (Como máximo una vez): los mensajes se envían sin confirmación. Es la opción más rápida, pero la menos fiable, ya que no garantiza la entrega.
- QoS 1 (Al menos una vez): Se garantiza la entrega del mensaje, pero puede duplicarse si el remitente no recibe un acuse de recibo.
- QoS 2 (Exactamente una vez): Es la opción más fiable, ya que garantiza que cada mensaje se entregue exactamente una vez. Implica una mayor sobrecarga y es la más lenta de las tres.
Información sobre el certificado de MQTT
Clave privada
Actualiza la propiedad «key» en la configuración de autenticación de Node.js.
Claves privadas en formato PEM. El formato PEM permite cifrar las claves privadas. Las claves cifradas se descifrarán con options.passphrase. Se pueden proporcionar varias claves que utilicen diferentes algoritmos, ya sea como una matriz de cadenas de claves sin cifrar o de búferes, o como una matriz de objetos en el formato. El formato de objeto solo puede aparecer en una matriz. object.passphrase es opcional. Las claves cifradas se descifrarán con object.passphrase si se proporciona, o con options.passphrase si no es así.
Certificado
Actualiza la propiedad cert en la configuración de autenticación de Node.js.
Cadenas de certificados en formato PEM. Se debe proporcionar una cadena de certificados por cada clave privada. Cada cadena de certificados debe constar del certificado en formato PEM correspondiente a una clave privada proporcionada, seguido de los certificados intermedios en formato PEM (si los hay), en orden, y sin incluir la CA raíz (la CA raíz debe ser conocida de antemano por el par; véase ca). Cuando se proporcionan varias cadenas de certificados, no es necesario que sigan el mismo orden que sus claves privadas en «key». Si no se proporcionan los certificados intermedios, el par no podrá validar el certificado y el establecimiento de la conexión fallará.
CA de confianza
Actualiza la propiedad ca en la configuración de autenticación de Node.js.
Opcionalmente, se pueden anular los certificados de las CA de confianza. Por defecto, se confía en las CA conocidas seleccionadas por Mozilla. Las CA de Mozilla se sustituyen por completo cuando se especifican explícitamente otras CA mediante esta opción. El valor puede ser una cadena o un Buffer, o bien una matriz de cadenas y/o Buffers. Cualquier cadena o Buffer puede contener varias CA en formato PEM concatenadas entre sí. El certificado del interlocutor debe poder encadenarse a una CA en la que confíe el servidor para que la conexión se autentique. Cuando se utilicen certificados que no puedan encadenarse a una CA conocida, la CA del certificado debe especificarse explícitamente como de confianza; de lo contrario, la autenticación de la conexión fallará. Si el interlocutor utiliza un certificado que no coincide con ninguna de las CA predeterminadas ni se puede encadenar a ninguna de ellas, utilice la opción
capara proporcionar un certificado de CA con el que el certificado del interlocutor pueda coincidir o encadenarse. En el caso de los certificados autofirmados, el propio certificado actúa como su CA, por lo que debe proporcionarse. Para los certificados codificados en formato PEM, los tipos admitidos son «TRUSTED CERTIFICATE», «X509 CERTIFICATE» y «CERTIFICATE». Véase también tls.rootCertificates.
Comprobación de la conexión
Pulsa «Probar » para comprobar si puedes conectarte correctamente al broker.
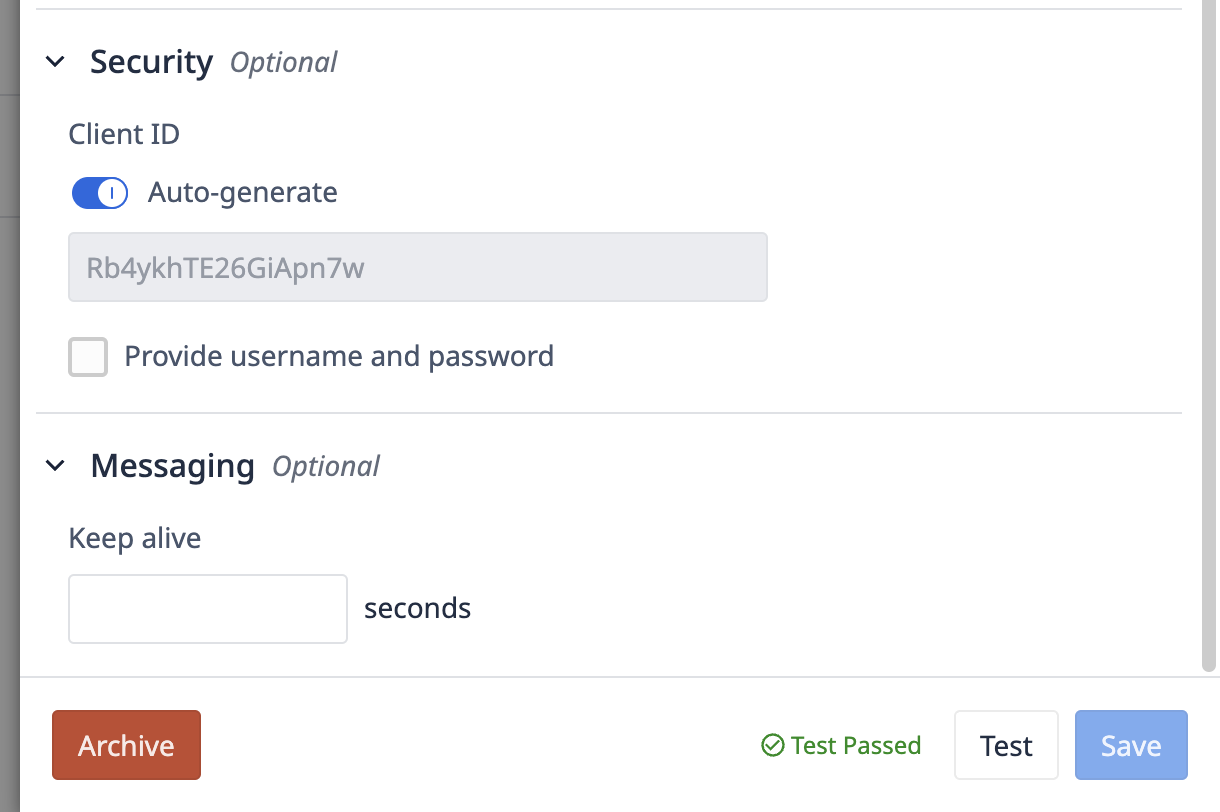
Si la prueba se realiza correctamente, ya estás listo para configurar una máquina. Haz clic en «Guardar» y, a continuación, ve a la página «Tipos de máquinas» para configurar tu primera categoría de máquinas.
¿Has encontrado lo que buscabas?
También puedes visitar community.tulip.co para publicar tu pregunta o ver si otros usuarios se han encontrado con un problema similar.