
Jak zbudować swój pierwszy łącznik MQTT
Skorzystaj z tego przewodnika, aby dowiedzieć się, jak wprowadzić tematy MQTT do Tulip
W tym przewodniku dowiesz się:* Jak skonfigurować źródło danych MQTT w Tulip
Jeśli dysponujesz działającym brokerem MQTT, który chcesz podłączyć do Tulip, możesz przystąpić do konfiguracji źródła danych MQTT i stworzenia swojej pierwszej aplikacji do monitorowania maszyn.
Konfiguracja połączenia MQTT
Łączniki MQTT można tworzyć na stronie łączników lub na stronie źródła danych maszyn. Proces konfiguracji jest taki sam, a połączenie utworzone w jednym miejscu pojawi się również w drugim.
Więcej szczegółów na temat tworzenia łączników znajdziesz tutaj: Jak skonfigurować łącznik
Konfiguracja jako źródło danych maszyn
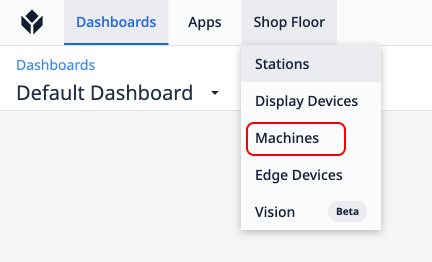
- Kliknij opcję „Maszyny” w zakładce „Hala produkcyjna” na pasku menu.
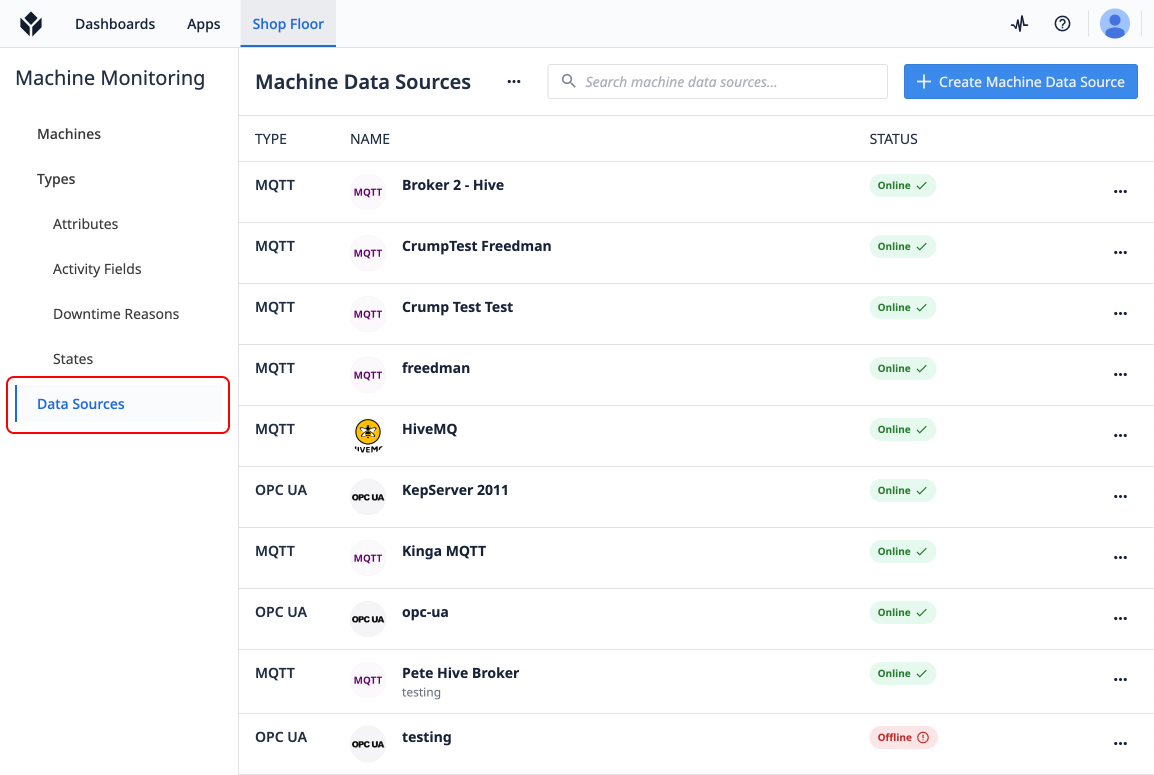
- Następnie kliknij opcję „Źródła danych maszyn ” w panelu po lewej stronie.
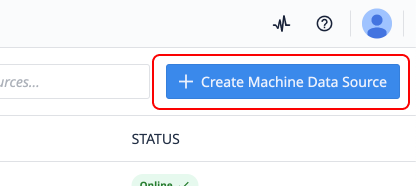
- Następnie kliknij opcję „Utwórz źródło danych maszynowych ” na stronie „Źródła danych maszynowych”.
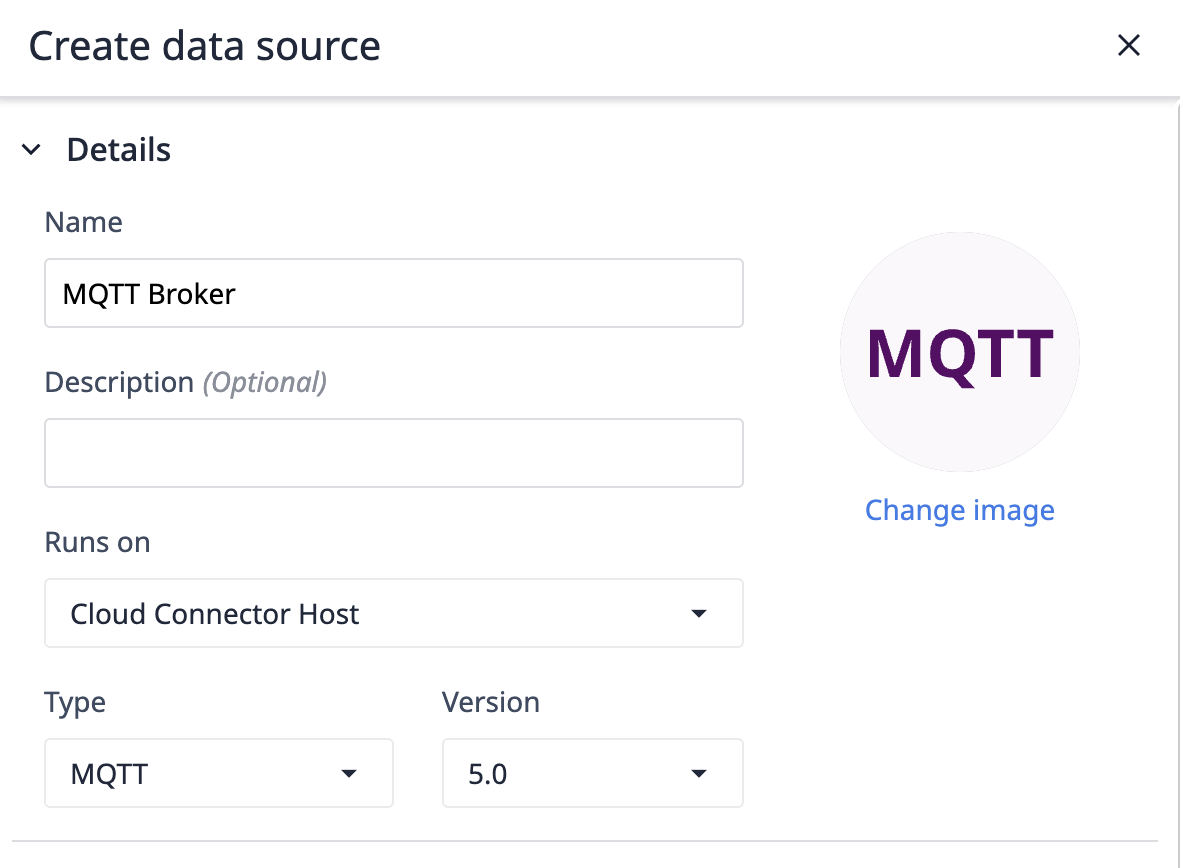
- Nadaj nazwę źródłu danych, wybierz host łącznika, wybierz protokół MQTT oraz żądaną wersję MQTT.
- Dodaj szczegóły połączenia, aby połączyć się z brokerem.
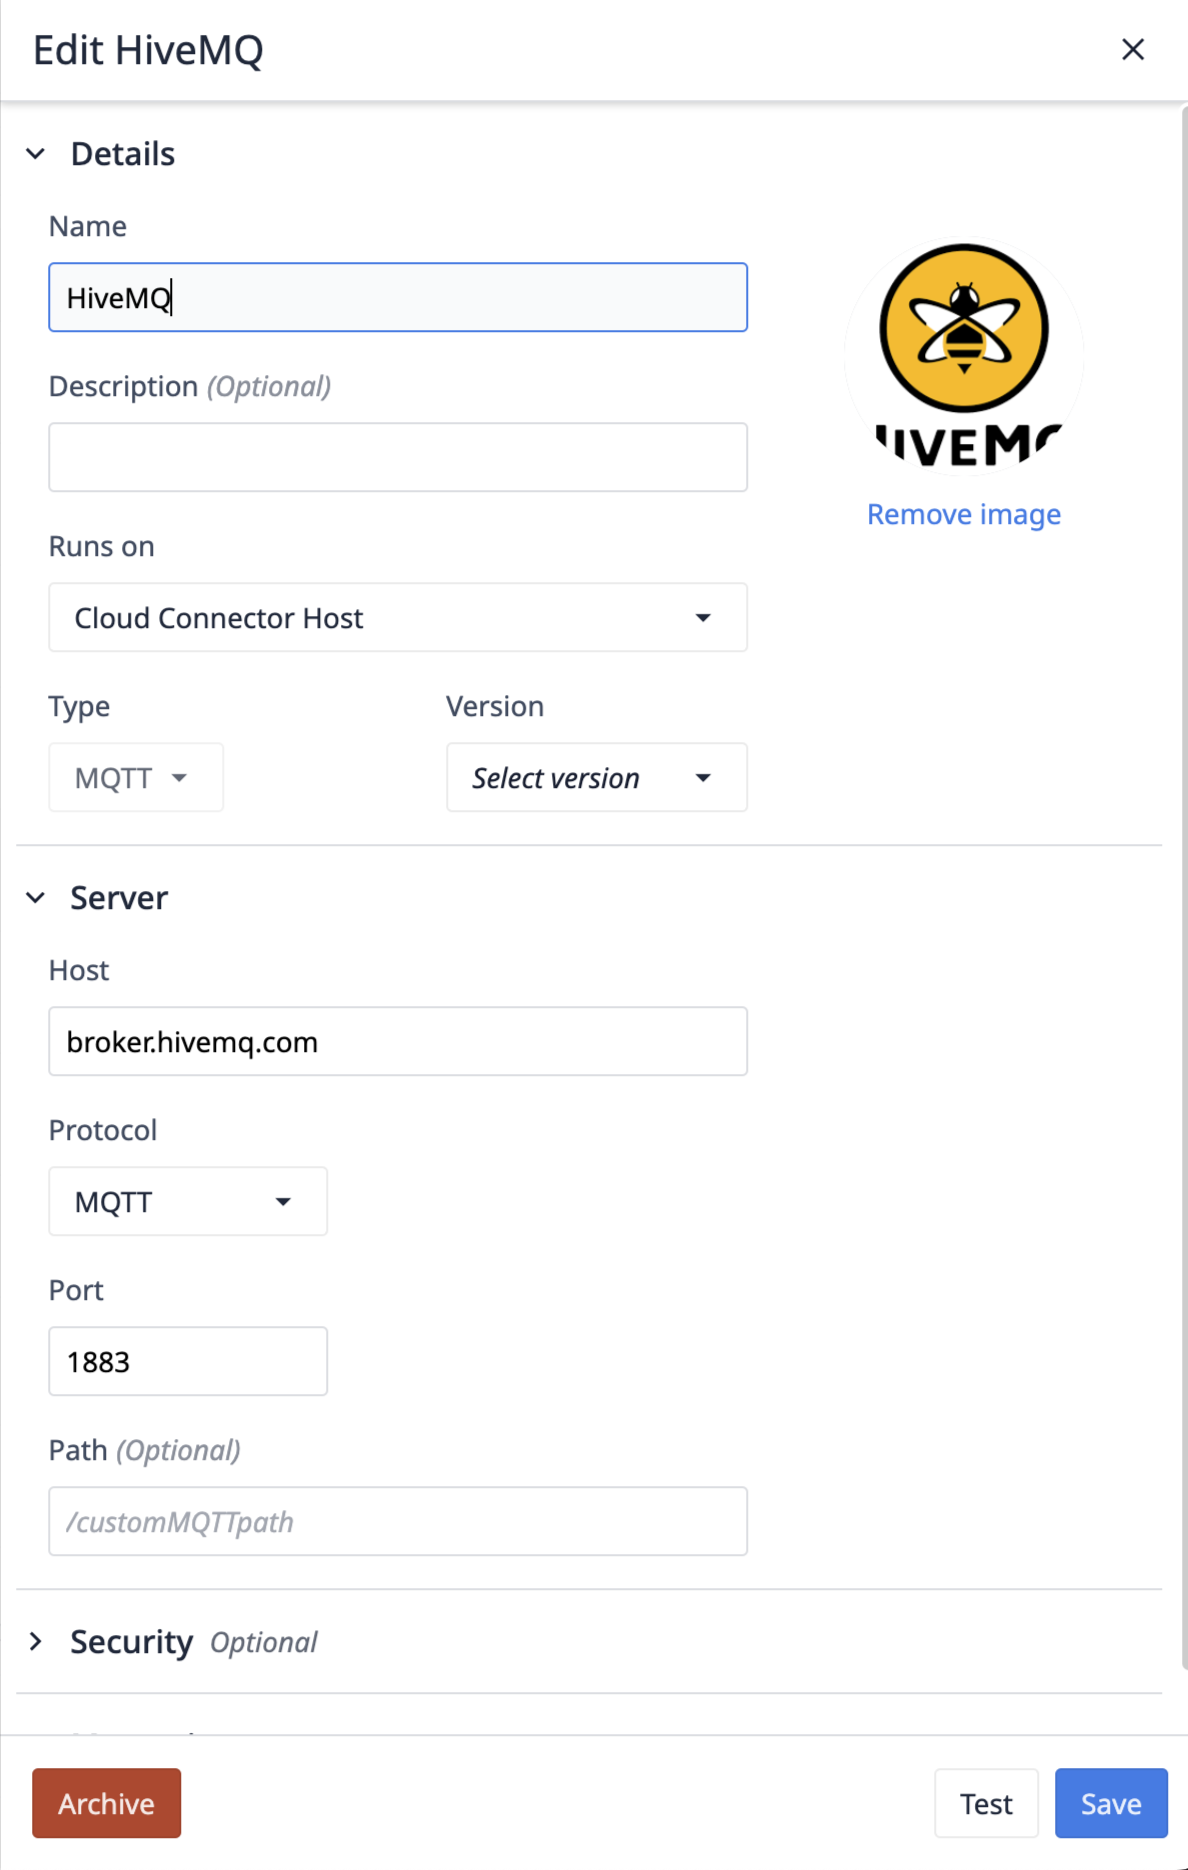
Konfiguracja połączenia MQTT
Działa na
Opcja „Działa na” oznacza host łącznika, który będzie odpowiedzialny za obsługę połączenia z brokerem. Jeśli broker nie jest dostępny w sieci Internet, do uzyskania dostępu do brokera MQTT wymagany będzie lokalny host łącznika. Przed przetestowaniem hosta łącznika należy zapoznać się z poniższymi wymaganiami dotyczącymi wersji.
Only On Prem Connector Hosts of version 261 (LTS11) or higher support MQTT data sources.Only Edge Devices on OS56 or higher Support MQTT data sources.
MQTT a MQTTs
MQTTs to po prostu MQTT z dodatkową warstwą zabezpieczeń. Po wybraniu opcji MQTTs do komunikacji między klientem a brokerem będzie używany protokół SSL/TLS. Ponadto MQTTs obsługuje klucze prywatne, certyfikaty i/lub tokeny zaufanych urzędów certyfikacji (CA). W przypadku wyboru samej opcji MQTT dostępne jest wyłącznie uwierzytelnianie za pomocą nazwy użytkownika i hasła lub nazwy użytkownika na podstawie identyfikatora klienta.
Identyfikator klienta
Identyfikator klienta to sposób, w jaki klient Tulip identyfikuje się przed brokerem MQTT. W najprostszym ujęciu służy on często do uwierzytelniania i kontroli dostępu. Można ustawić stałą wartość lub wartość losową, zaznaczając opcję „Generuj automatycznie”.
Keep Alive
Keep Alive to maksymalny czas w sekundach, przez który klient chce utrzymywać otwarte połączenie z brokerem. Jeśli w tym czasie broker nie przesłał żadnych komunikatów do klienta, klient wyśle do brokera komunikat potwierdzający, że nadal działa.
Czysta sesja
Flaga „MQTT Clean Session” określa czas trwania sesji. Jeśli jest zaznaczona, rozpoczyna się nowa sesja, a wszystkie dane sesji (subskrypcje, wiadomości w kolejce) są usuwane po rozłączeniu. Jeśli nie jest zaznaczona, broker próbuje wznowić poprzednią sesję, zachowując subskrypcje i wiadomości dla klienta na wypadek ponownego połączenia.
Poziomy jakości usług
Ustawienie jakości usług (QoS) określa niezawodność dostarczania wiadomości między nadawcą a odbiorcą. Można je skonfigurować na poziomie łącznika i nadpisać w konfiguracji funkcji łącznika. Dostępne są trzy poziomy:
- QoS 0 (Najwyżej raz): Komunikaty są wysyłane bez potwierdzenia. Jest to najszybsza, ale najmniej niezawodna opcja, bez gwarancji dostarczenia.
- QoS 1 (Co najmniej raz): Dostarczenie wiadomości jest gwarantowane, ale może ona zostać zduplikowana, jeśli nadawca nie otrzyma potwierdzenia.
- QoS 2 (Dokładnie raz): Najbardziej niezawodna opcja, zapewniająca, że każda wiadomość zostanie dostarczona dokładnie raz. Wymaga to większego obciążenia i jest najwolniejsza spośród tych trzech opcji.
Informacje o certyfikacie MQTT
Klucz prywatny
Aktualizuje właściwość klucza w konfiguracji uwierzytelniania Node.js.
Klucze prywatne w formacie PEM. Format PEM umożliwia szyfrowanie kluczy prywatnych. Klucze zaszyfrowane zostaną odszyfrowane przy użyciu opcji options.passphrase. Wiele kluczy wykorzystujących różne algorytmy można podać albo jako tablicę niezaszyfrowanych ciągów znaków lub buforów, albo jako tablicę obiektów w poniższej postaci. Forma obiektowa może występować wyłącznie w tablicy. Parametr
object.passphrasejest opcjonalny. Klucze zaszyfrowane zostaną odszyfrowane przy użyciuobject.passphrase, jeśli zostanie podane, luboptions.passphrase, jeśli nie zostanie podane.
Certyfikat
Aktualizuje właściwość cert w konfiguracji uwierzytelniania Node.js.
Łańcuchy certyfikatów w formacie PEM. Należy podać jeden łańcuch certyfikatów na każdy klucz prywatny. Każdy łańcuch certyfikatów powinien składać się z certyfikatu w formacie PEM dla podanego klucza prywatnego, a następnie z certyfikatów pośrednich w formacie PEM (jeśli istnieją), w odpowiedniej kolejności, z wyłączeniem głównego urzędu certyfikacji (główny urząd certyfikacji musi być wcześniej znany partnerowi, patrz ca). W przypadku podania wielu łańcuchów certyfikatów nie muszą one występować w tej samej kolejności, co odpowiadające im klucze prywatne w parametrze
key. Jeśli certyfikaty pośrednie nie zostaną podane, strona przeciwna nie będzie w stanie zweryfikować certyfikatu, a nawiązanie połączenia zakończy się niepowodzeniem.
Zaufany certyfikat CA
Aktualizuje właściwość ca w konfiguracji uwierzytelniania Node.js.
Opcjonalnie można nadpisać certyfikaty zaufanych urzędów certyfikacji. Domyślnie zaufane są dobrze znane urzędy certyfikacji wybrane przez Mozillę. Urzędy certyfikacji Mozilli są całkowicie zastępowane, gdy urzędy certyfikacji zostaną jawnie określone za pomocą tej opcji. Wartością może być ciąg znaków, obiekt typu Buffer lub tablica zawierająca ciągi znaków i/lub obiekty typu Buffer. Każdy ciąg znaków lub obiekt typu Buffer może zawierać wiele certyfikatów CA w formacie PEM połączonych ze sobą. Aby połączenie zostało uwierzytelnione, certyfikat partnera musi dać się połączyć w łańcuch z certyfikatem urzędu certyfikacji zaufanym przez serwer. W przypadku korzystania z certyfikatów, których nie da się połączyć w łańcuch z dobrze znanym urzędem certyfikacji, urząd certyfikacji certyfikatu musi zostać jawnie określony jako zaufany, w przeciwnym razie uwierzytelnianie połączenia zakończy się niepowodzeniem. Jeśli strona przeciwna używa certyfikatu, który nie pasuje do jednego z domyślnych urzędów certyfikacji ani nie tworzy z nim łańcucha, należy użyć opcji ca, aby podać certyfikat urzędu certyfikacji, z którym certyfikat strony przeciwnej może się zgadzać lub tworzyć łańcuch. W przypadku certyfikatów podpisanych samodzielnie certyfikat jest swoim własnym urzędem certyfikacji i musi zostać dostarczony. W przypadku certyfikatów zakodowanych w formacie PEM obsługiwane typy to „TRUSTED CERTIFICATE”, „X509 CERTIFICATE” oraz „CERTIFICATE”. Zobacz także tls.rootCertificates.
Testowanie połączenia
Kliknij przyc isk „Test”, aby sprawdzić, czy uda się nawiązać połączenie z brokerem.
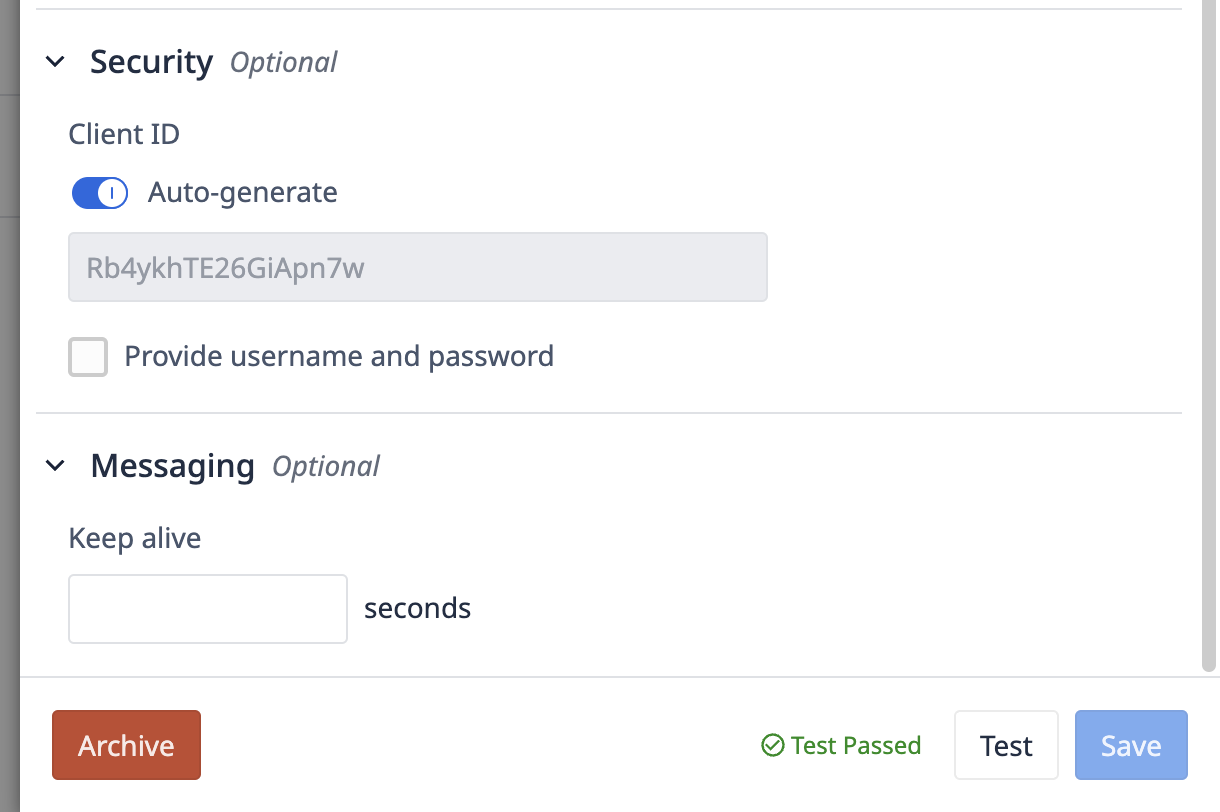
Jeśli test zakończy się powodzeniem, możesz przystąpić do konfiguracji maszyn. Kliknij „Zapisz”, a następnie przejdź do strony „Typy maszyn”, aby skonfigurować swoją pierwszą kategorię maszyn.
Czy znalazłeś to, czego szukałeś?
Możesz również przejść na stronę community.tulip.co, aby zadać pytanie lub sprawdzić, czy inni mieli podobny problem!