
Users on Professional plans and above.
Una vez que empieces a utilizar el inicio de sesión único (SSO) mediante SAML en tu cuenta de Tulip, el funcionamiento de varias funciones se adaptará a este nuevo método de autenticación.
A continuación se explica cómo cambiará el funcionamiento de las distintas funciones:
Inicio de sesión / Creación de usuarios
Cuando un operador, usuario o espectador intente iniciar sesión en Tulip o en el reproductor, verá una pantalla como esta:
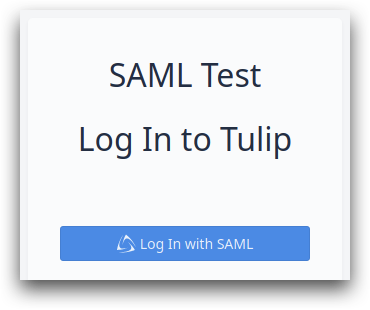
Tras hacer clic en el botón, se le redirigirá a una ventana modal de inicio de sesión SAML como esta:
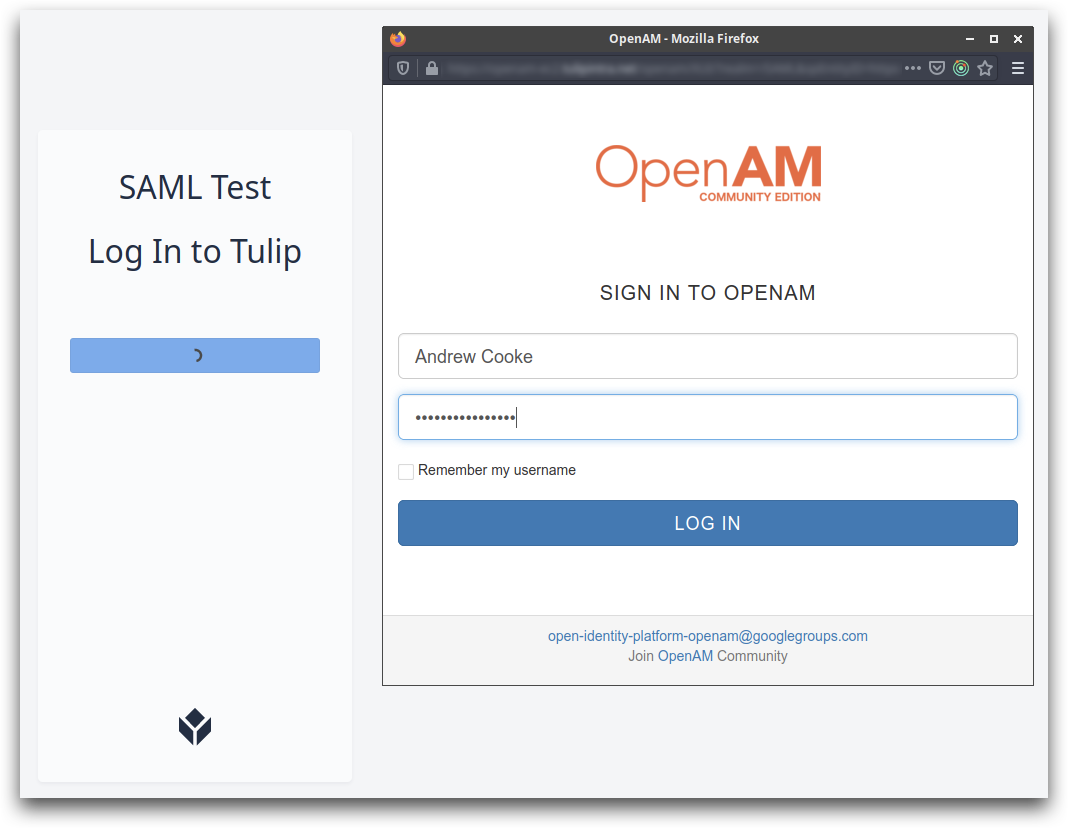
Los usuarios solo podrán iniciar sesión con sus credenciales SAML o su ID de Badge, dependiendo de la configuración que hayas establecido en «Ajustes de la cuenta».
Al iniciar sesión por primera vez, se creará un nuevo usuario u operador en Tulip con todos los datos relevantes de su cuenta SAML.
Cierre de sesión automático
Tulip admite el cierre de sesión iniciado por el proveedor de identidad (IdP). Por lo tanto, si desea que los usuarios cierren sesión en todos los servicios de software a la vez mediante un cierre de sesión desde su proveedor de identidad, Tulip responderá a esa solicitud de cierre de sesión.
Dispositivos periféricos
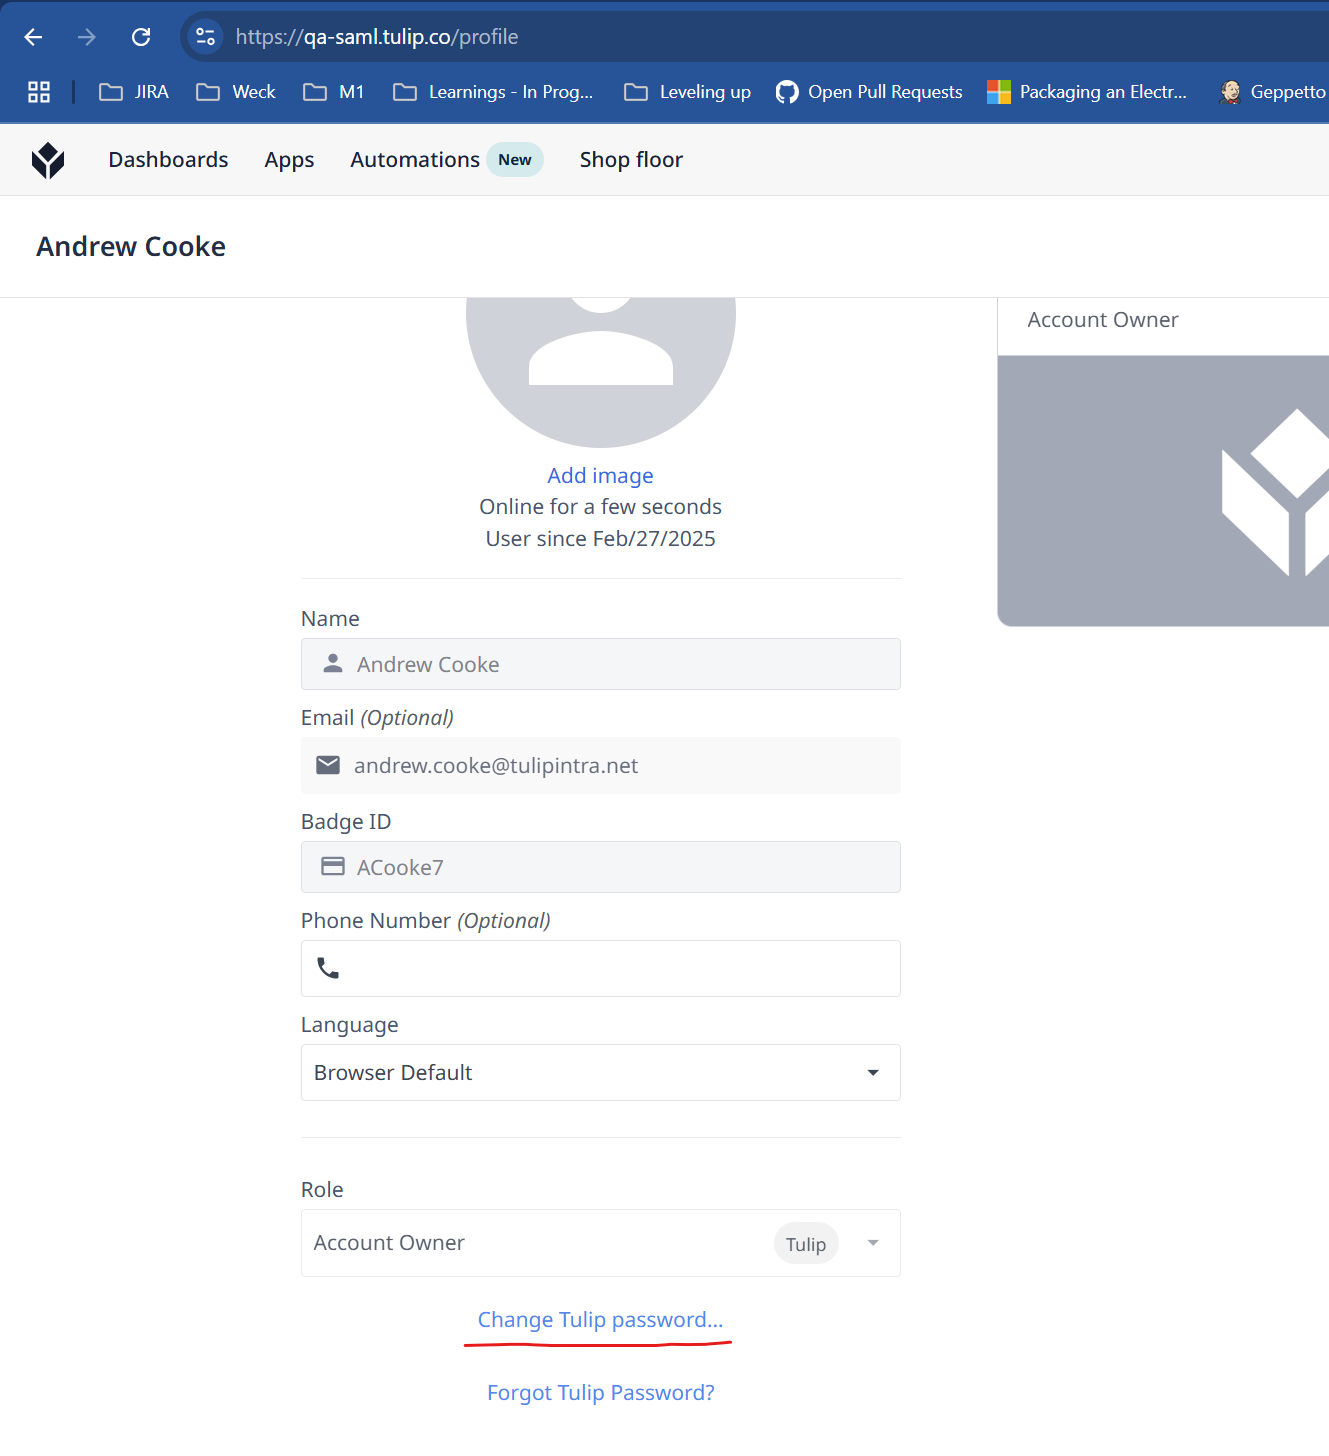
En el caso de las instancias SAML, el administrador puede acceder a su página de perfil de usuario, donde verá la opción «Cambiar contraseña de Tulip...». Puede establecer una nueva contraseña y utilizarla para registrar el dispositivo periférico en su instancia.
Ponte en contacto con tu representante de Tulip si deseas utilizar SAML en combinación con pasarelas de E/S o Edge IO.
Compatibilidad con otras funciones de Tulip
Una vez que su organización comience a utilizar la integración SAML, también podrá utilizar SAML para la autenticación en estas dos funciones: