
Descubre cómo los administradores de TI pueden configurar la integración entre su IdP y Tulip para utilizar SAML.
Users on Professional plans and above.
Requisitos previos
- Consulta la guía de Tulip sobre cómo añadir y gestionar usuarios para comprender los diferentes tipos de roles en Tulip.
- Lee la guía «Autorización y control de acceso mediante SAML » para comprender los métodos de autorización y autenticación compatibles con Tulip
:::(Advertencia) ()
Los certificados SAML creados por Tulip caducan anualmente. Ponte en contacto con Tulip Support antes de la fecha de caducidad para renovar el certificado.
:::
Conexión de tu IdP a través de SAML (todas las instancias)
You will need to have the Account Owner role to set this up.
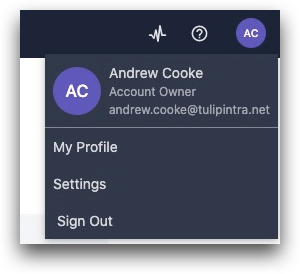
- Haz clic en tu perfil de usuario en la esquina superior derecha de la pantalla y selecciona «Configuración».
- Selecciona «SAML» en la lista de opciones de la izquierda.
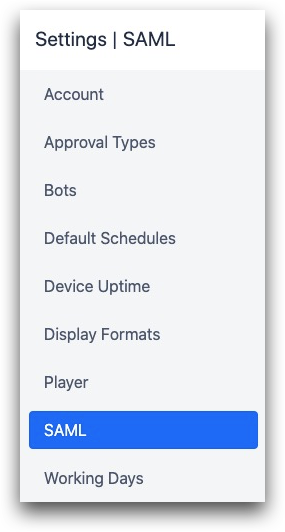
Desde aquí, puedes activar la función SAML.
- Descarga nuestro archivo XML de metadatos y crea la aplicación Tulip en tu proveedor de identidad.
- Tulip puede aceptar un archivo XML de metadatos de tu proveedor, o bien puedes introducir manualmente los siguientes datos:
- URL de inicio de sesión SSO
- URL de cierre de sesión de SSO
- Certificados (en formato PEM)
To verify SAML responses, the certificates for your IdP server must be in PEM format. You can enter multiple certificates separated by blank lines.
Configurar la asignación de usuarios
Infórmate aquí sobre la autorización y el control de acceso mediante SAML.
Prueba la configuración
Utilice la herramienta «Probar autenticación SAML», situada en la parte superior derecha de la pantalla, para asegurarse de que su configuración funciona correctamente. De este modo, se garantizará que al menos un usuario pueda seguir iniciando sesión en la instancia una vez guardada la configuración.
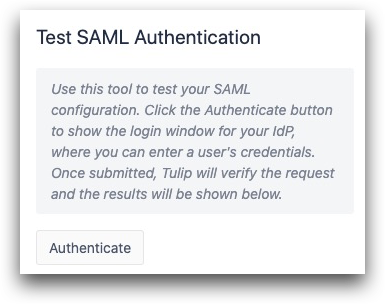
Al hacer clic en «Autenticar», puedes intentar iniciar sesión con las credenciales de cualquier usuario SAML.
Si el inicio de sesión falla, se mostrarán los errores correspondientes.
Si el inicio de sesión se realiza con éxito, se mostrarán todos los datos de ese usuario SAML en la parte derecha de la pantalla. El «nameID» se asignará correctamente a Tulip, y este usuario podrá iniciar sesión en Tulip con sus credenciales del IdP a partir de ese momento.
Una vez introducidos todos los datos de integración, haz clic en el botón «Guardar» situado en la parte inferior.
Utiliza el inicio de sesión con ID de tarjeta para el Tulip Player
De forma predeterminada, al habilitar SAML, todos los usuarios pasan por su IdP, incluidos los operadores que inician sesión en el Player. Si los usuarios de su planta de producción no disponen de cuentas en el IdP, puede cambiar el inicio de sesión en el Player para que se realice mediante el ID de la tarjeta de identificación.
Esta configuración se aplica únicamente al Tulip Player.
This setting appears only after SAML is enabled on your instance.
- Haz clic en tu perfil de usuario en la esquina superior derecha y, a continuación, selecciona «Configuración de la cuenta».
- Selecciona «Player » en la lista de la izquierda.
- En «Configuración de inicio de sesión», activa el inicio de sesión con ID de tarjeta.
This setting applies to everyone who signs into the Player. It cannot be limited to certain roles or users. Anyone using the Player will need a badge ID set on their Tulip profile.
Migración a SSO de SAML (solo para instancias existentes)
Si ya utilizas correo electrónico y contraseña para autenticar a los usuarios, a continuación te explicamos cómo realizar el cambio.
Para realizar el cambio y conservar los datos de los usuarios actuales, tu cuenta necesita una migración de usuarios a SAML.
Utiliza la pestaña «Migración», situada en la parte superior de la página de SAML, para asegurarte de que todos los usuarios existentes puedan seguir utilizando Tulip.
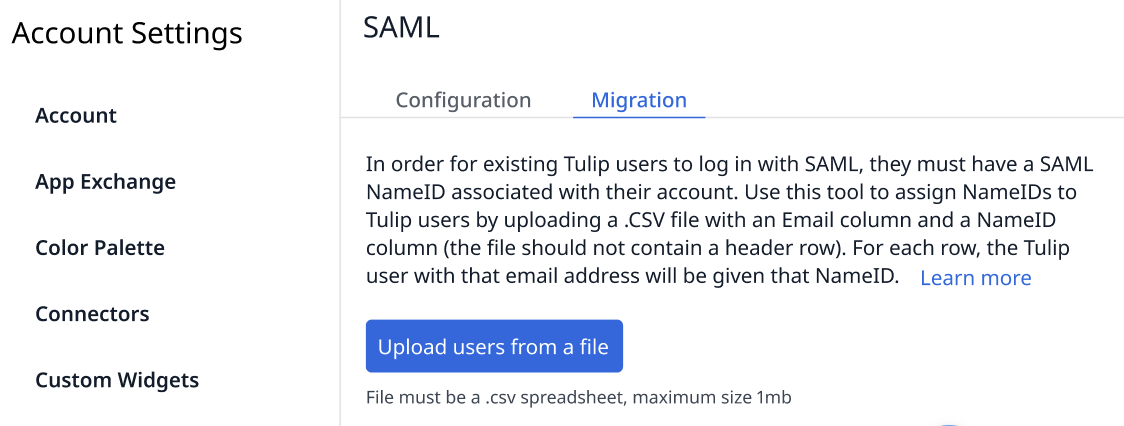
El archivo CSV debe tener dos columnas en este orden:
- Correo electrónico: la dirección de correo electrónico que el usuario utiliza para iniciar sesión en Tulip. Si un usuario no tiene dirección de correo electrónico en Tulip, introduce en su lugar su ID de credencial.
- NameID: El NameID SAML del usuario. El formato es flexible, pero debe ser un identificador único que vincule la cuenta de Tulip del usuario con su cuenta SAML. Cada usuario de Tulip debe tener un NameID distinto en SAML.
* Do not include any headers.* The nameID and badge ID are case-sensitive.
Asegúrate de que ya has comprobado y verificado que SAML funciona en Tulip (consulta «Probar tu configuración de SAML»). Si aún necesitas que los usuarios inicien sesión con correo electrónico y contraseña, desactiva SAML después de realizar la prueba.
Tras cargar el archivo CSV, Tulip muestra qué usuarios se han asignado correctamente. Los usuarios asignados pueden iniciar sesión con sus credenciales SAML de inmediato.
Si utilizas Azure, consulta el tutorial de Microsoft sobre el uso de MS Entra con Tulip para confirmar que el formato del Name ID es correcto. Para un formato de Name ID basado en el correo electrónico, cambia la configuración de formato en el IdP a «persistente».
Comprueba tus inicios de sesión SAML a lo largo del tiempo
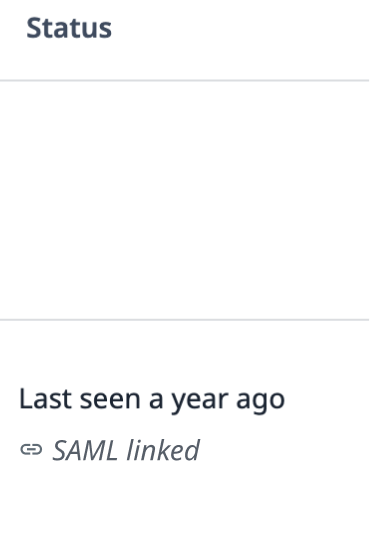
En la página «Usuarios», puedes ver qué usuarios han iniciado sesión correctamente con sus credenciales SAML.
Utilice la columna «Estado», situada a la derecha de la página «Usuarios»{target=_blank}, para ver la conexión de cada usuario con su IdP.
Más información
- Cómo afecta SAML a las diferentes funciones de Tulip{
target=_blank}
{{snippet.¿Has encontrado lo que buscabas?}}