Con la función de roles de usuario personalizados, puedes combinar más de 75 permisos para crear los roles de usuario perfectos para las necesidades de tu empresa.
¿Quién puede utilizar esta función?
Los usuarios con planes Enterprise.
Tulip proporciona roles de usuario predefinidos que puede asignar. Un rol de usuario personalizado combina permisos de diversas partes de la plataforma para asignar un nivel de acceso más detallado. Crear sus propios roles permite establecer políticas de control de acceso sólidas con sencillez y flexibilidad.
Descripción general
Solo los titulares de las cuentas pueden crear o editar roles de usuario personalizados.
Puedes personalizar los roles de usuario con permisos específicos en las siguientes áreas:
- Cuenta
- Análisis
- Agentes
- Aplicaciones
- Automations
- Conectores
- Funciones
- Máquinas
- Reproductor
- Planta de producción
- Tablas
- Visión
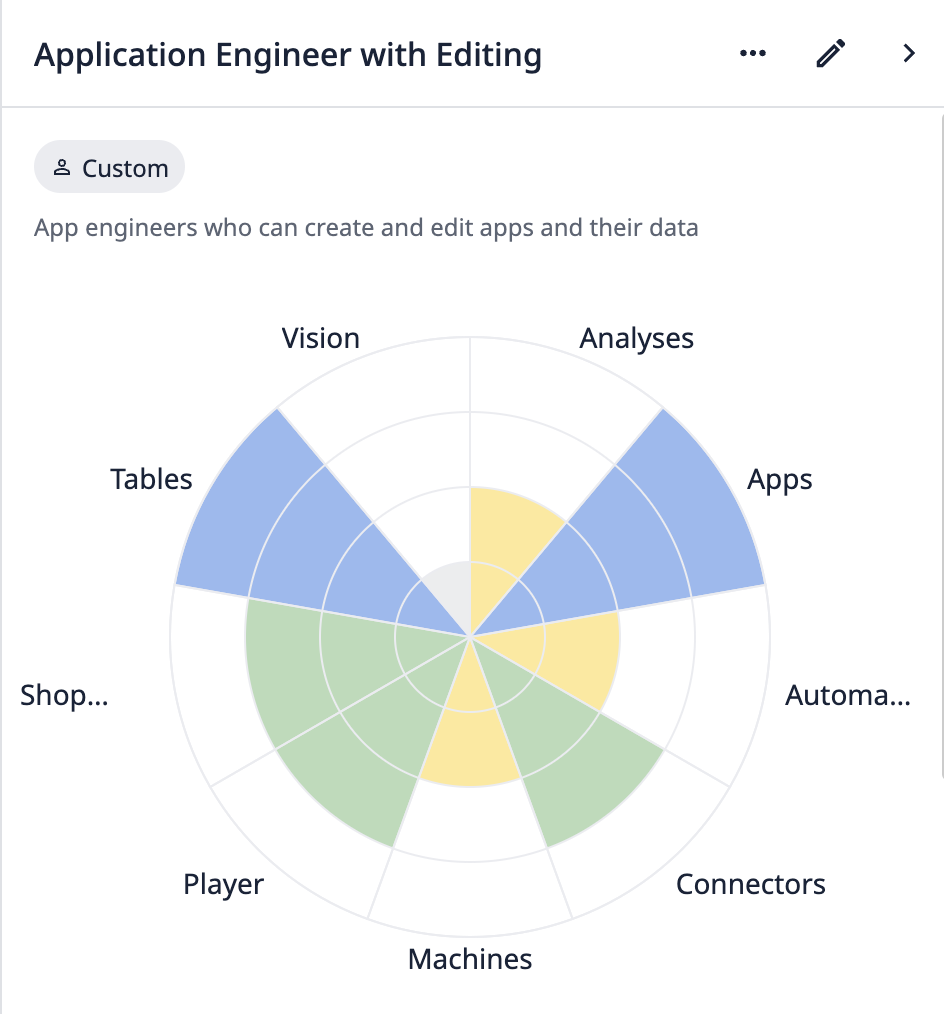 {height="500" width=""}Ejemplo de cuadro de roles de usuario personalizados
To toggle individual permissions related to workspace settings (e.g., approvals, service accounts, timezone settings, etc.), go to the Workspaces section in the Account category and select "Limited Access".
Permisos de importación
:::(Advertencia) (Permisos de importación)
Al importar activos (aplicaciones, automatizaciones, funciones, etc.), es posible que se creen dependencias si aún no existen. Solo se requiere el permiso de importación para importar un activo y sus dependencias. Este comportamiento también se aplica a los activos descargados de Tulip Library.
Por ejemplo, al realizar una importación, un usuario sin permisos para crear tablas podría añadir una nueva tabla a la instancia de destino.
La importación otorga a los usuarios un amplio acceso para crear activos, y solo debe concederse a aquellos usuarios para los que se deseen estos derechos de creación.
:::
Consideraciones sobre los espacios de trabajo
Cualquier rol personalizado que cree estará disponible de forma global en cualquier Workspace. Sin embargo, los roles asignados solo se aplican a ese espacio de trabajo concreto. Debe asignar roles a los usuarios para cada espacio de trabajo.
Es posible que haya usuarios con diferentes permisos en distintos espacios de trabajo. En el caso de los activos globales de los espacios de trabajo, como los dispositivos periféricos, los usuarios disponen de su nivel más alto de permiso de acceso. Esto significa que, si un usuario tiene acceso limitado en un espacio de trabajo y acceso completo en otro, tendrá acceso completo a un activo utilizado en ambos espacios de trabajo.
Utilizar roles de usuario personalizados
Para ver los roles de usuario personalizados, ve a la página «Usuarios» en la sección «Configuración de la cuenta » de tu instancia. Haz clic en «Roles».
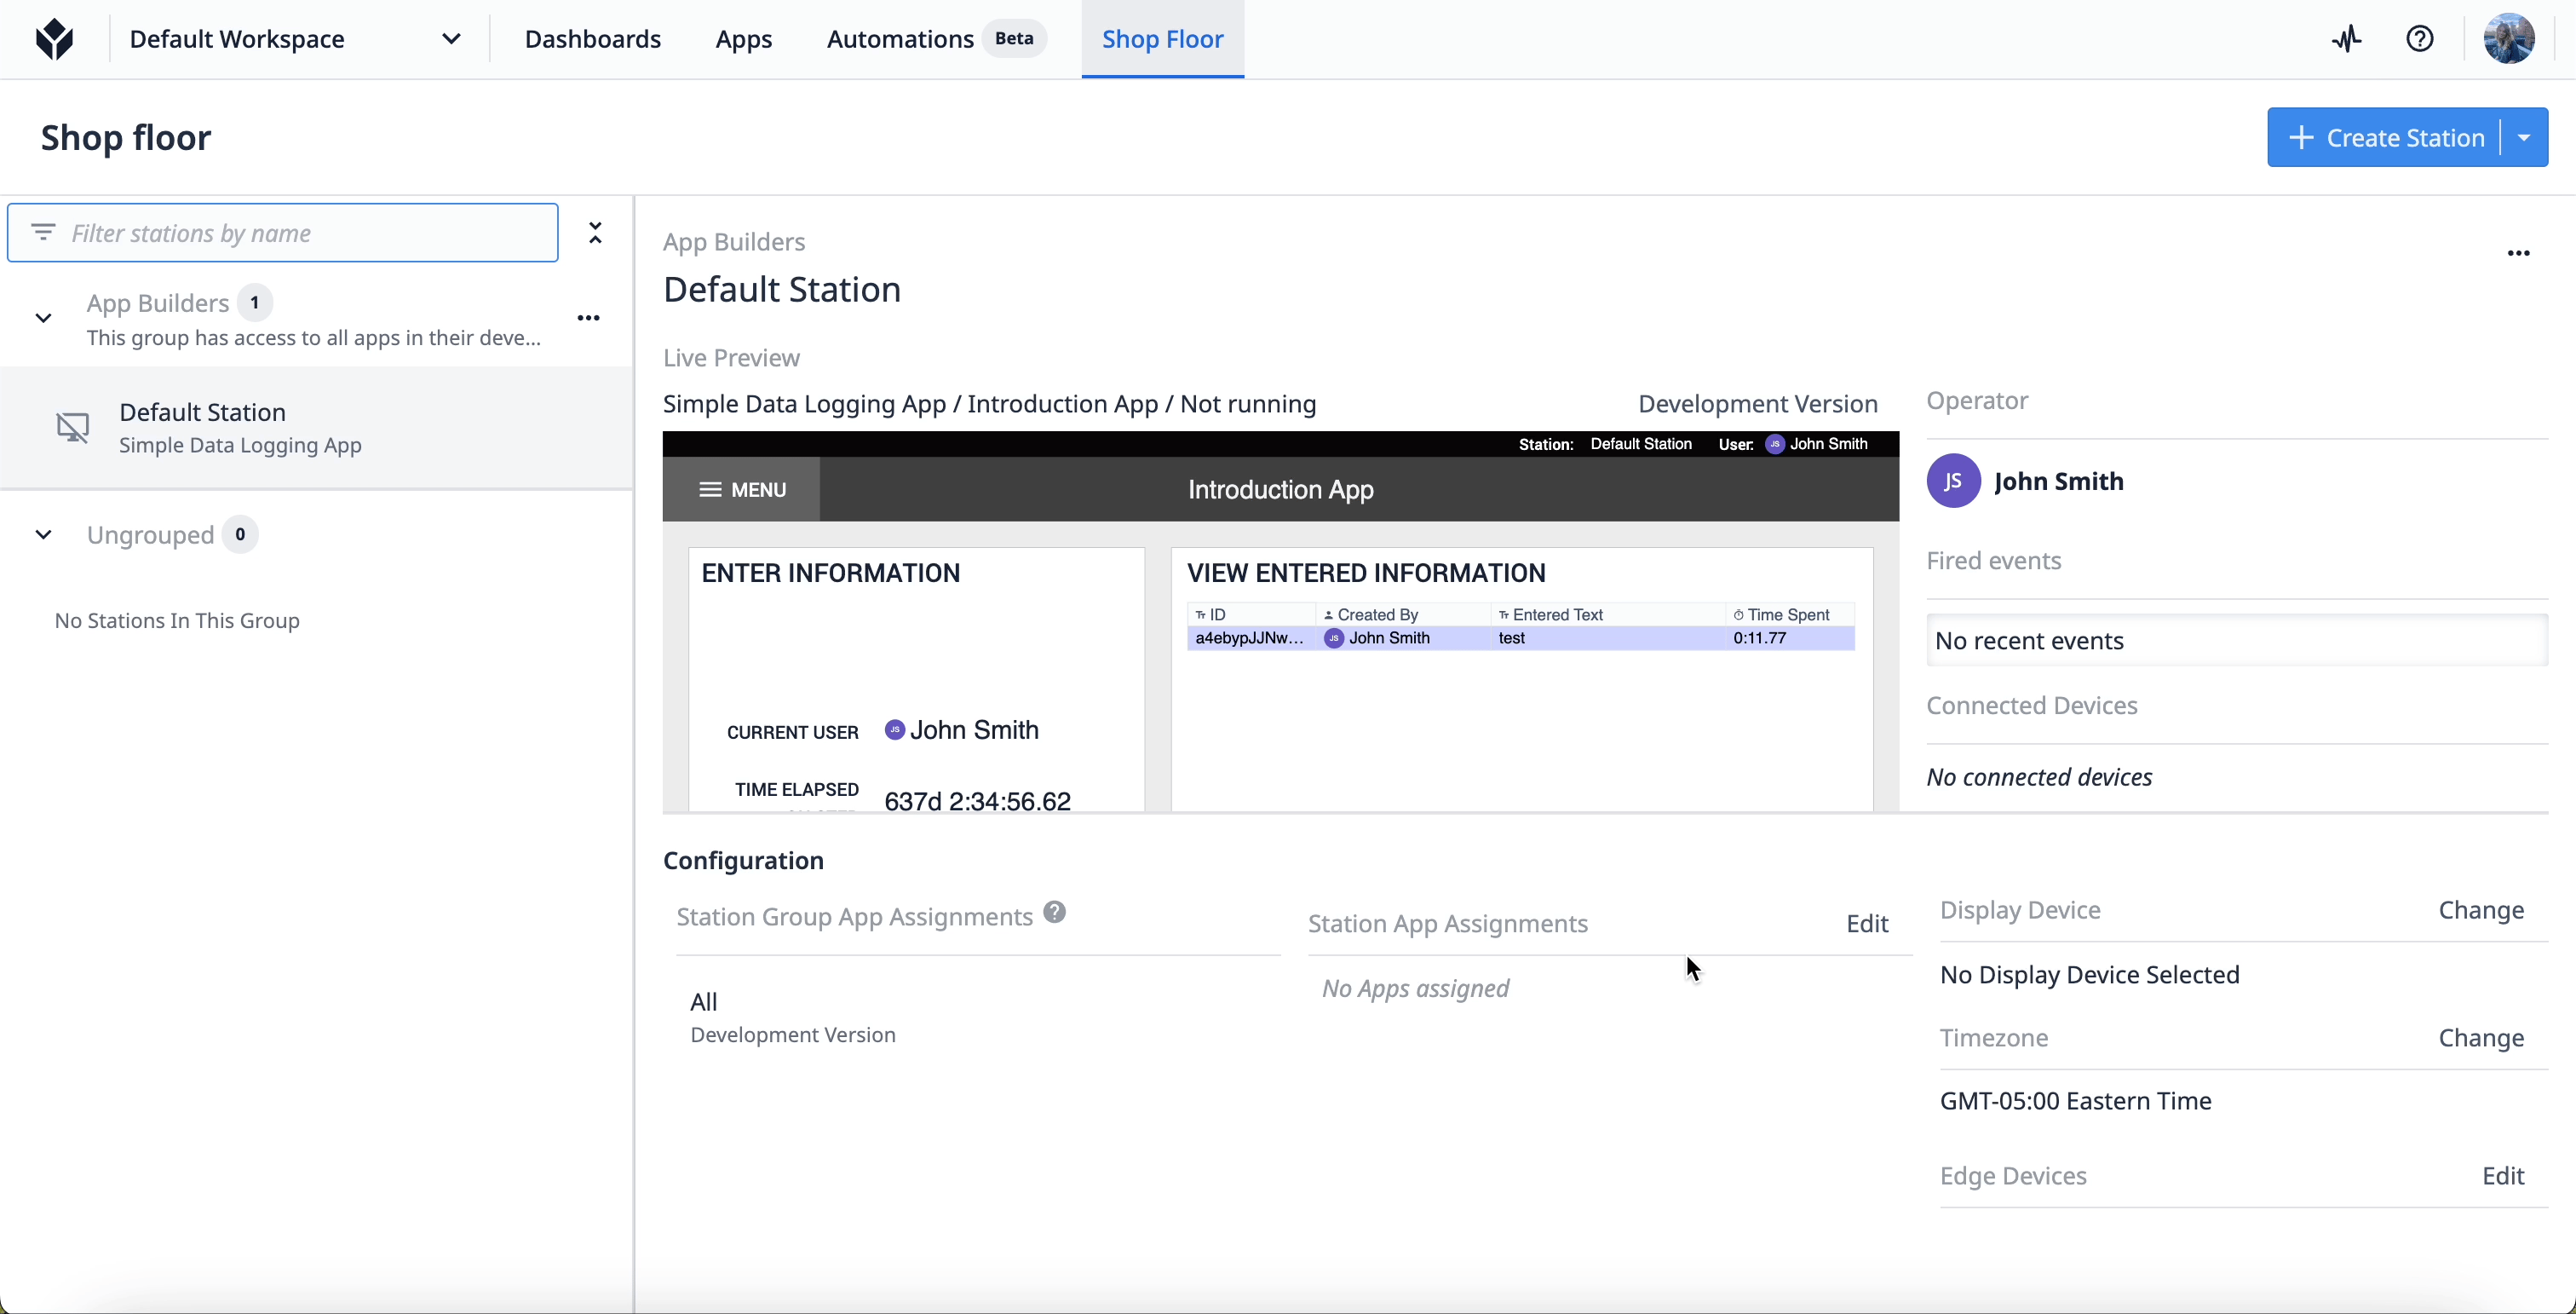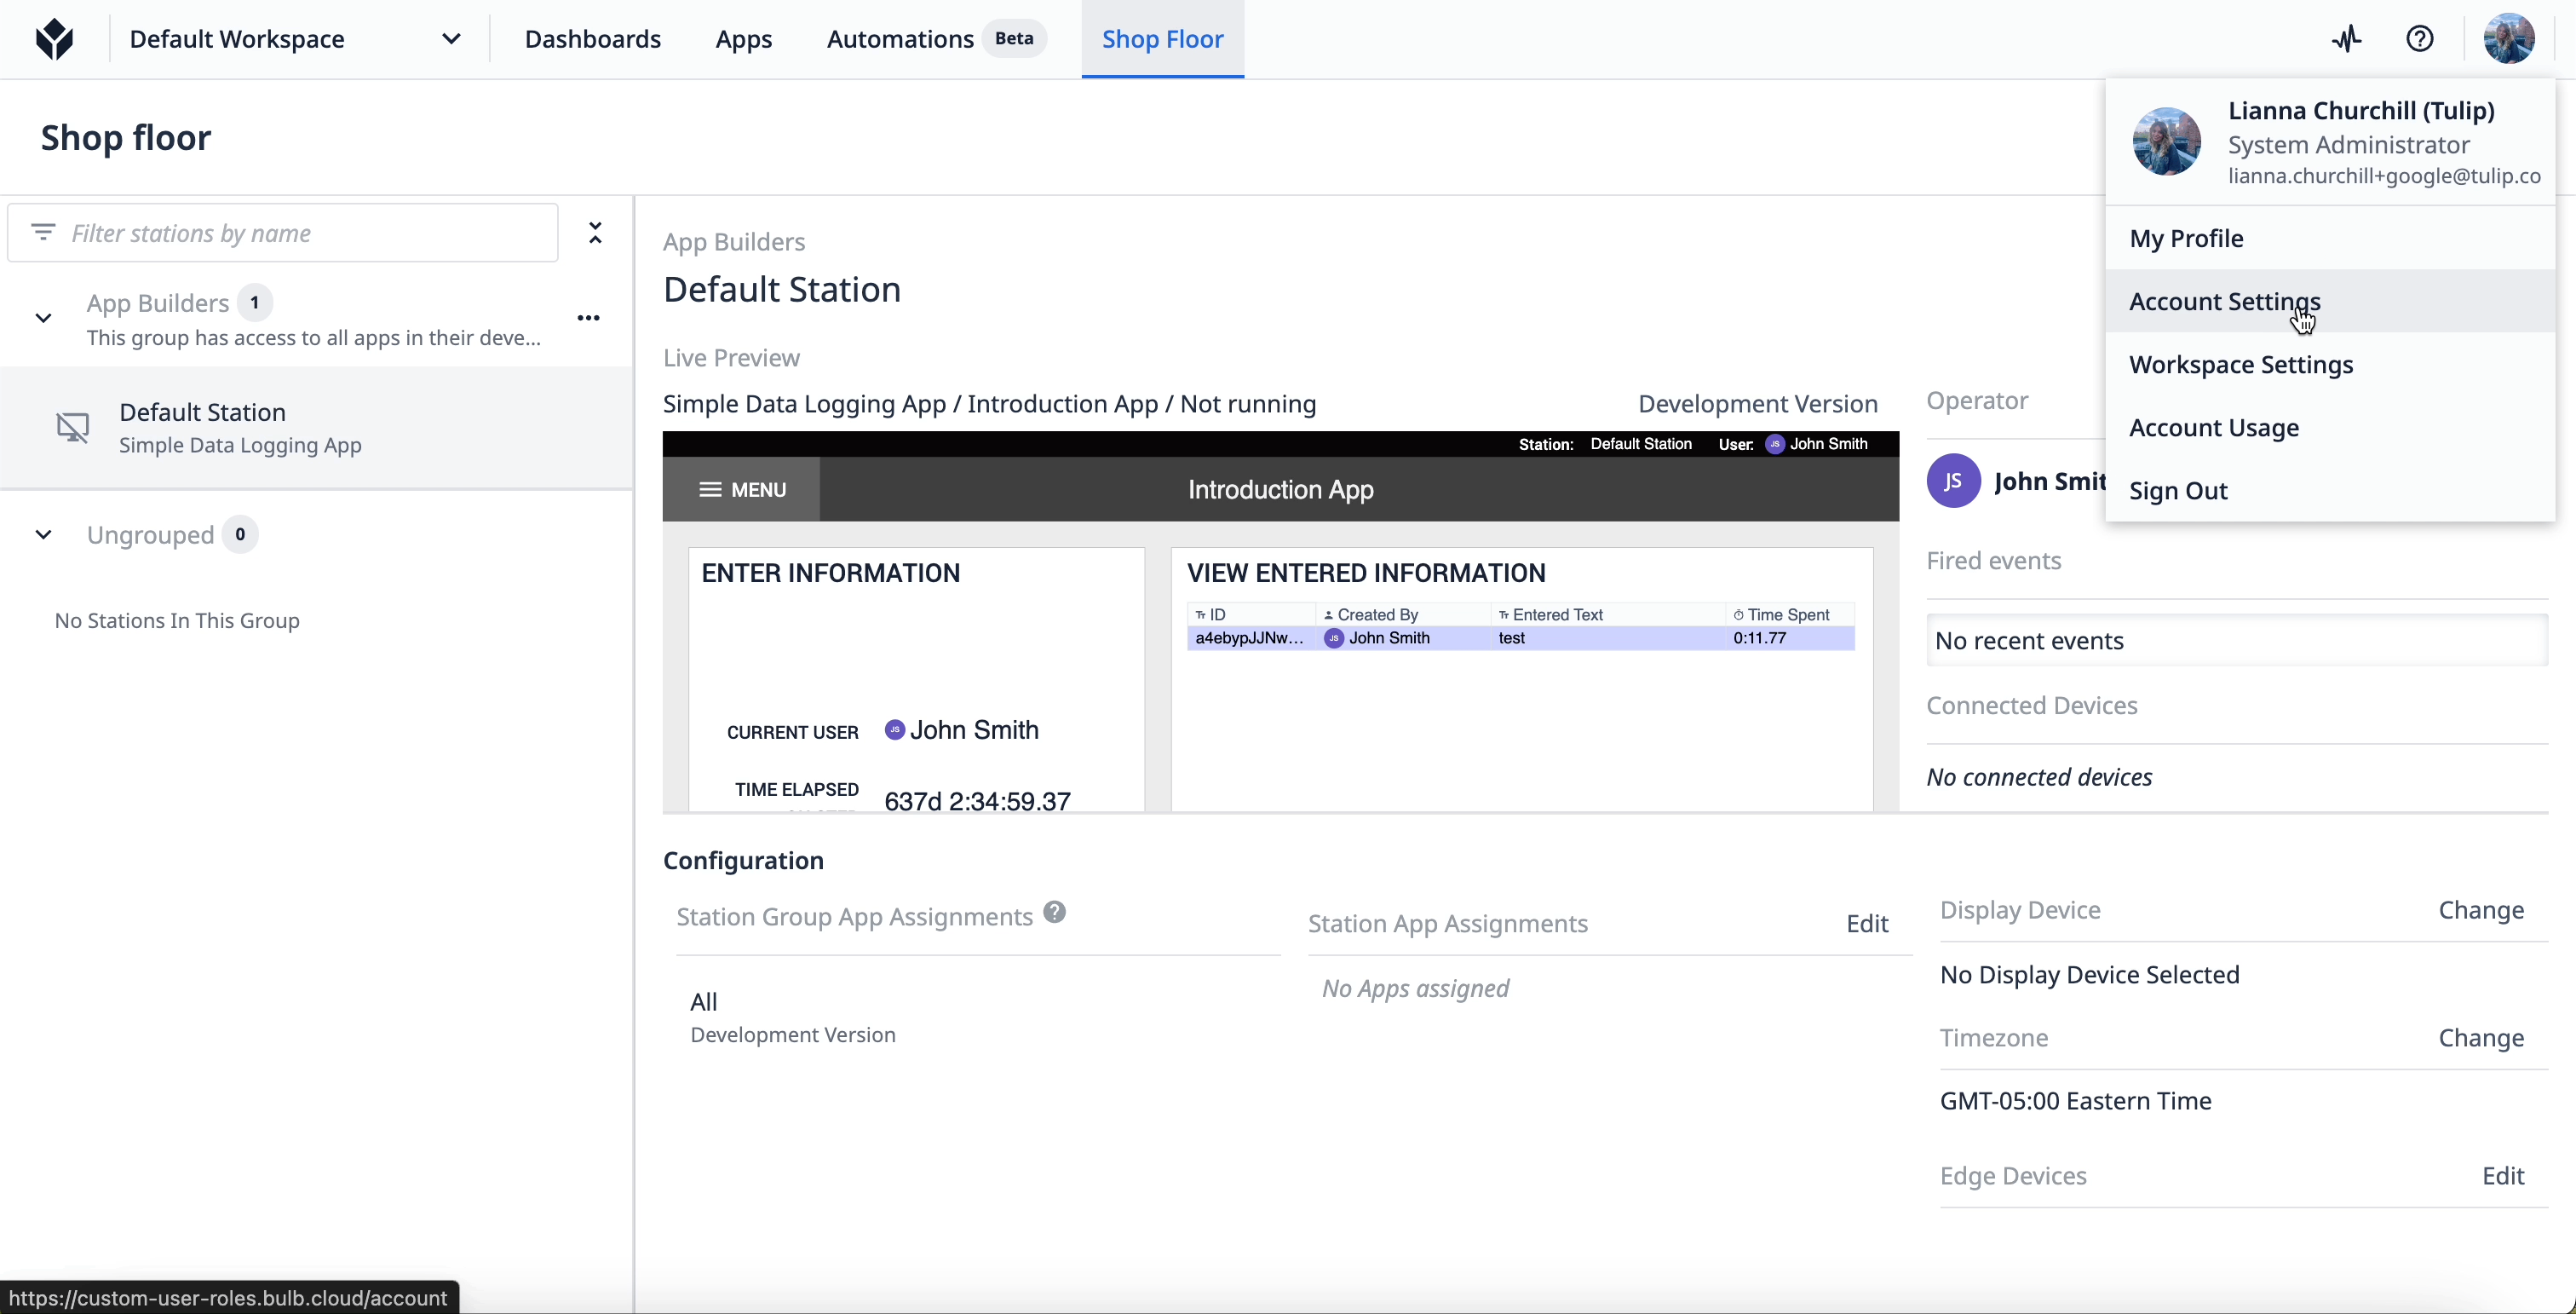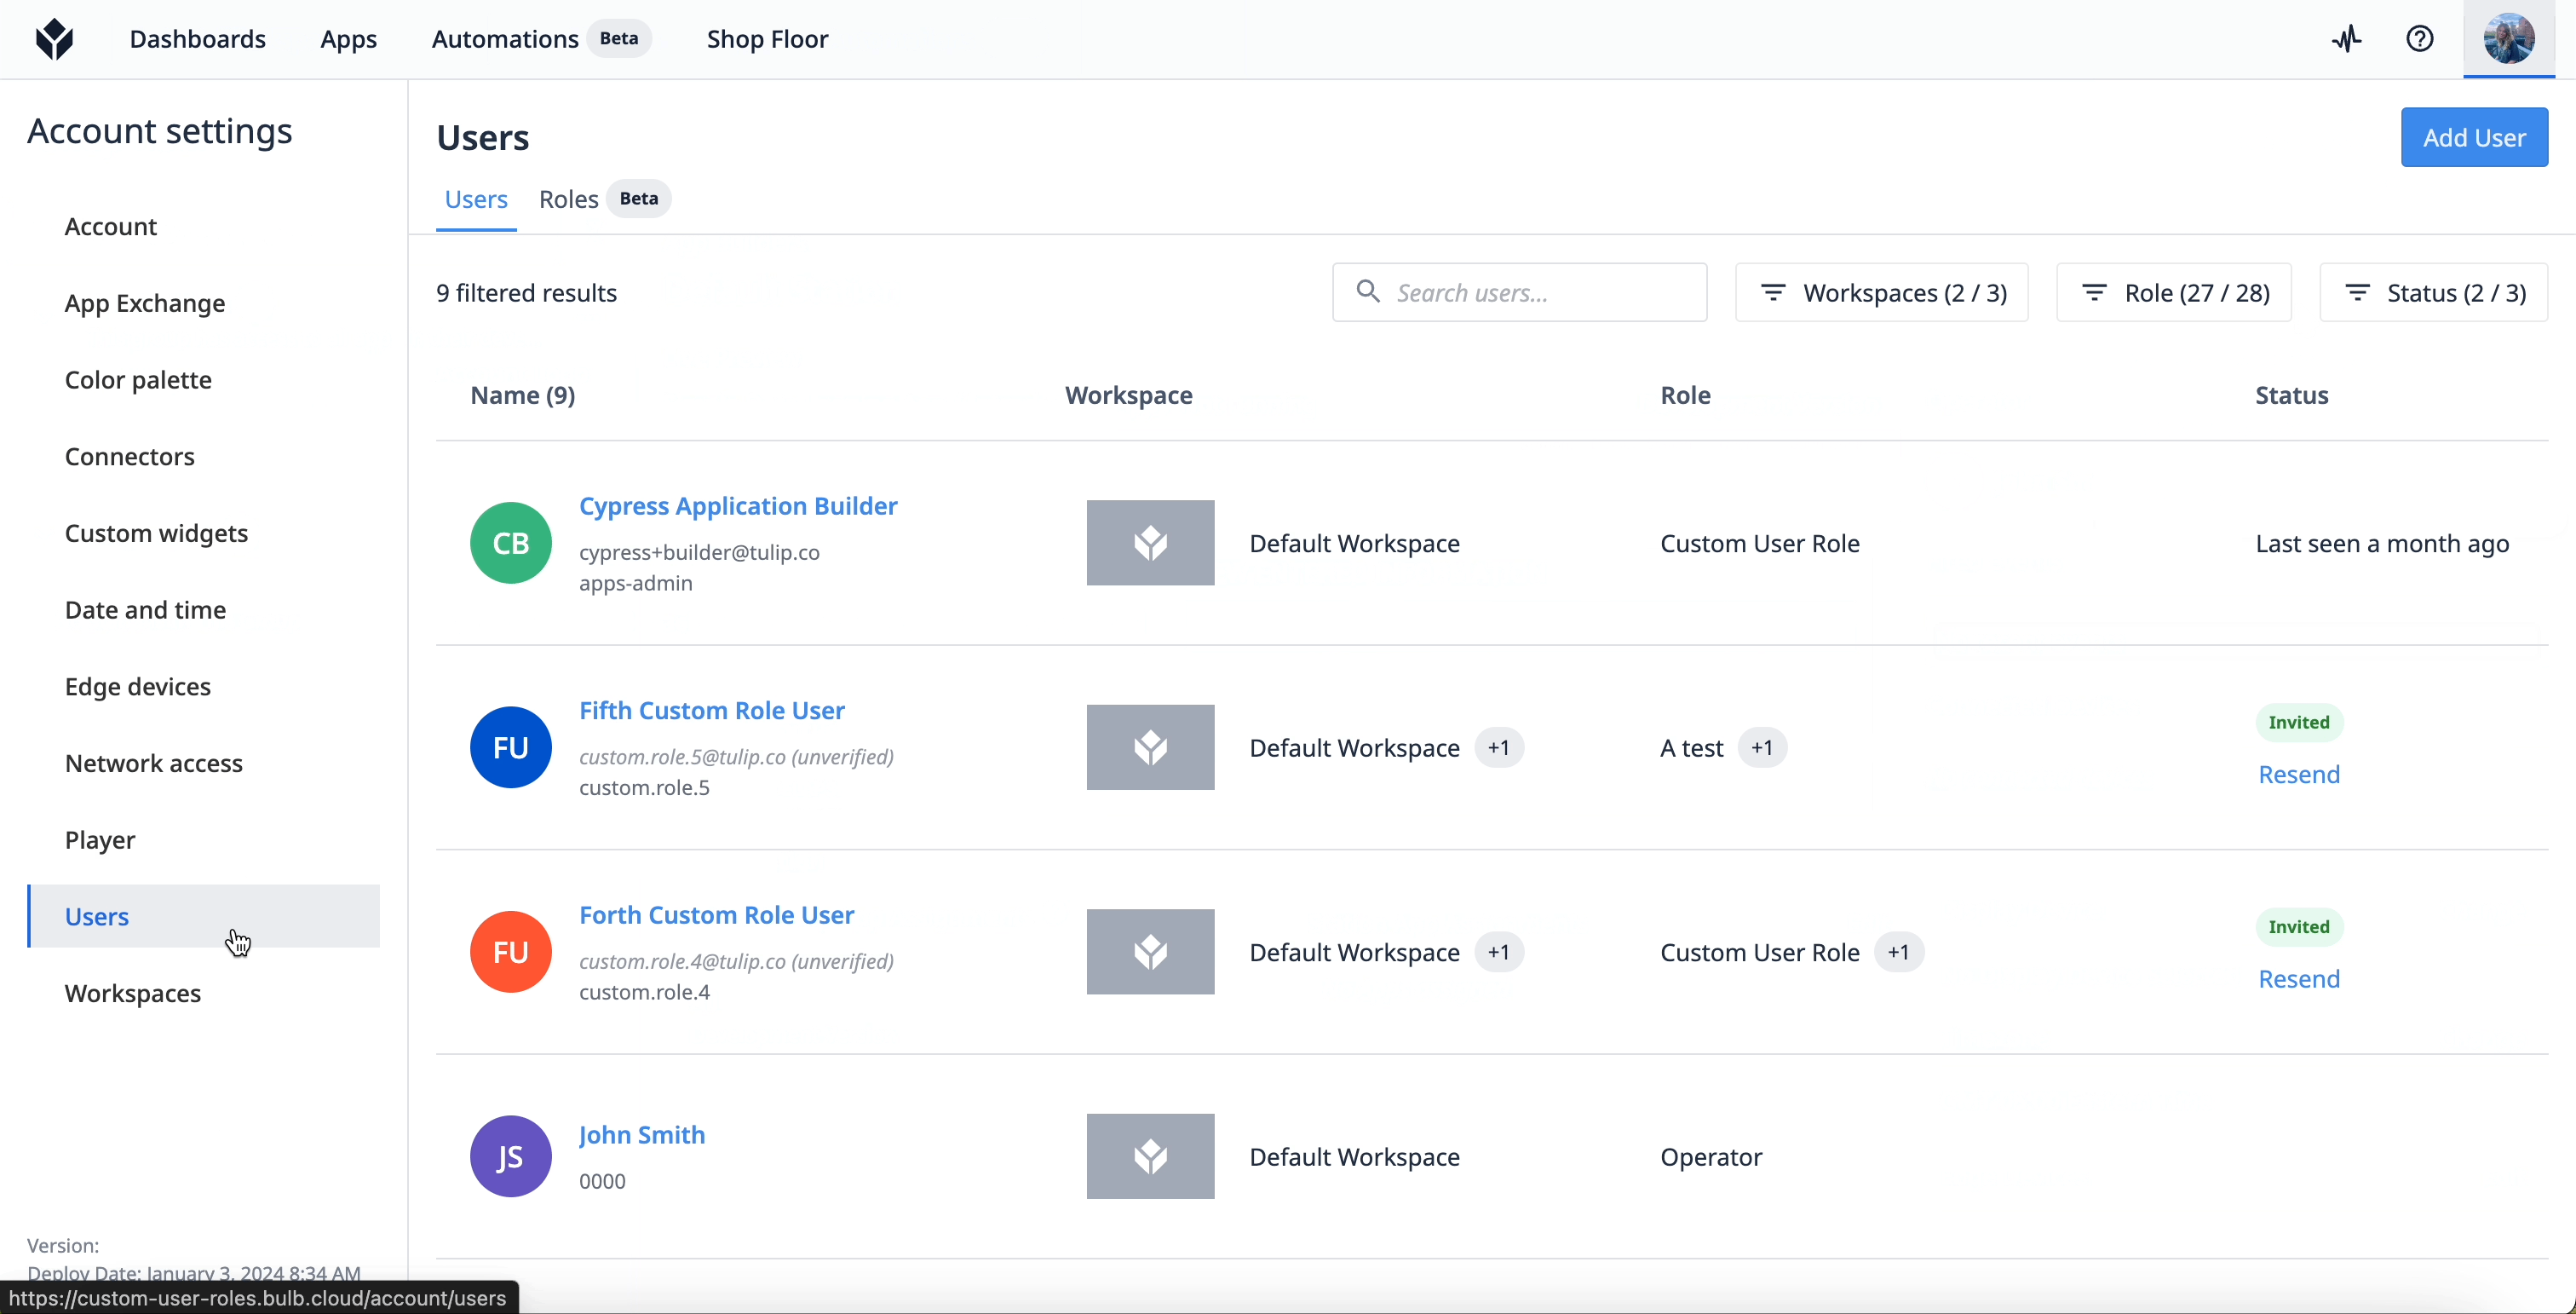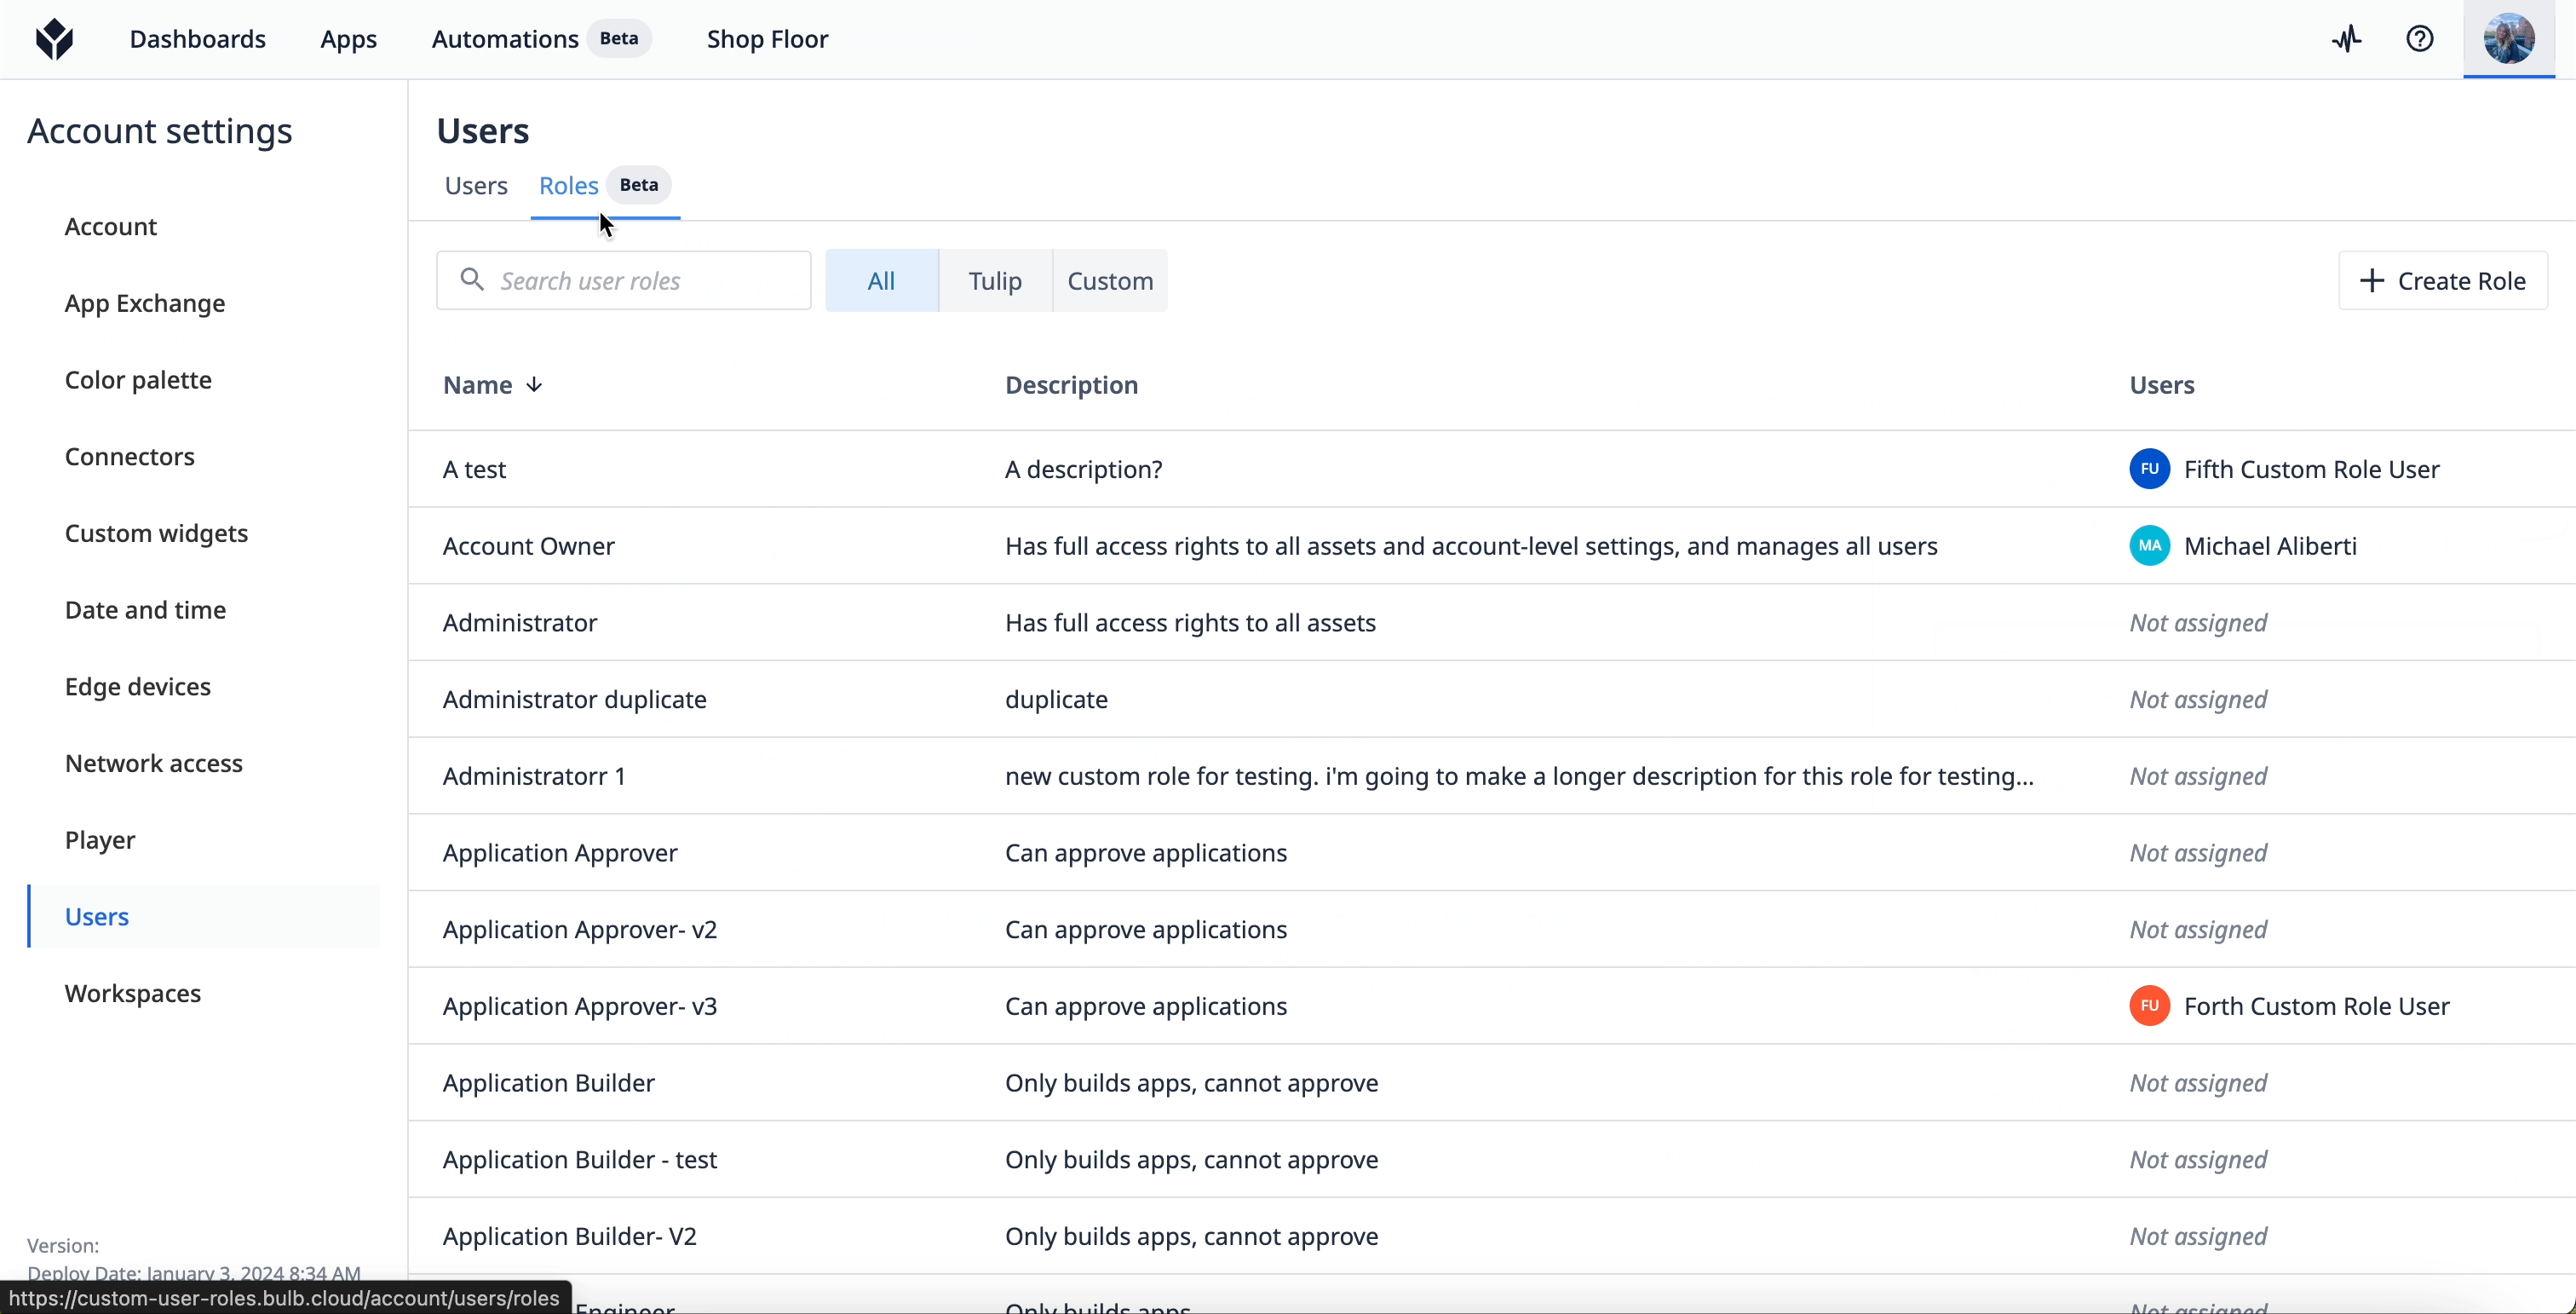
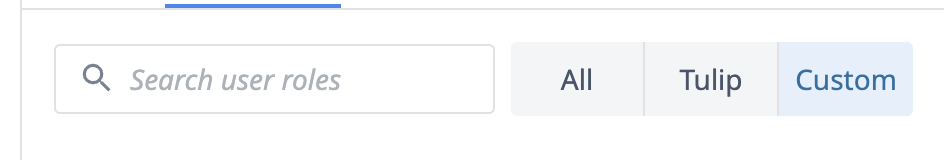
Puede ver y buscar roles utilizando la barra de búsqueda y los botones de filtro situados en la parte superior de la lista:
- Selecciona «Tulip» para ver los roles disponibles que ya existen en tu instancia.
- Selecciona «Personalizado» para ver los roles personalizados que hayas creado.
Crear
- Haz clic en «+ Crear rol».
- Elige entre duplicar y modificar un rol existente o crear un nuevo rol desde cero.
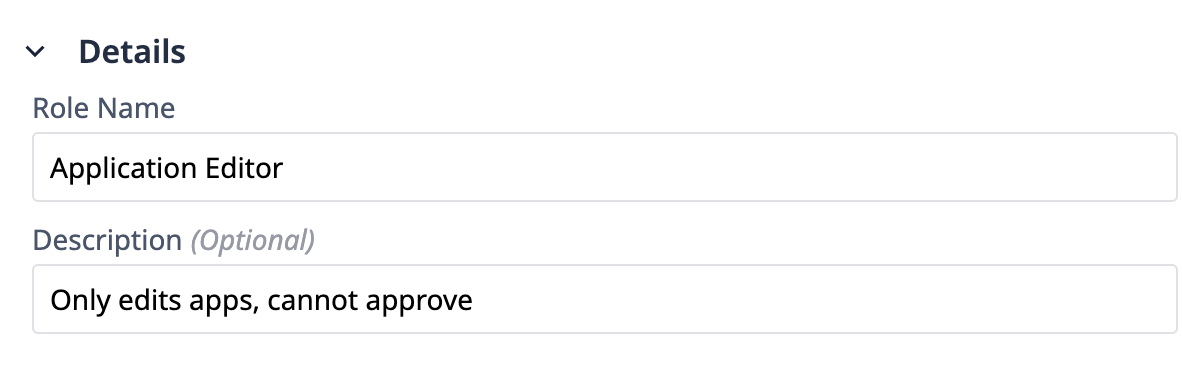
- Rellena los campos «Nombre del rol » y «Descripción ». El nombre del rol debe ser único y fácil de identificar.
- Selecciona el nivel de acceso para cada área de Tulip utilizando las categorías del menú desplegable.
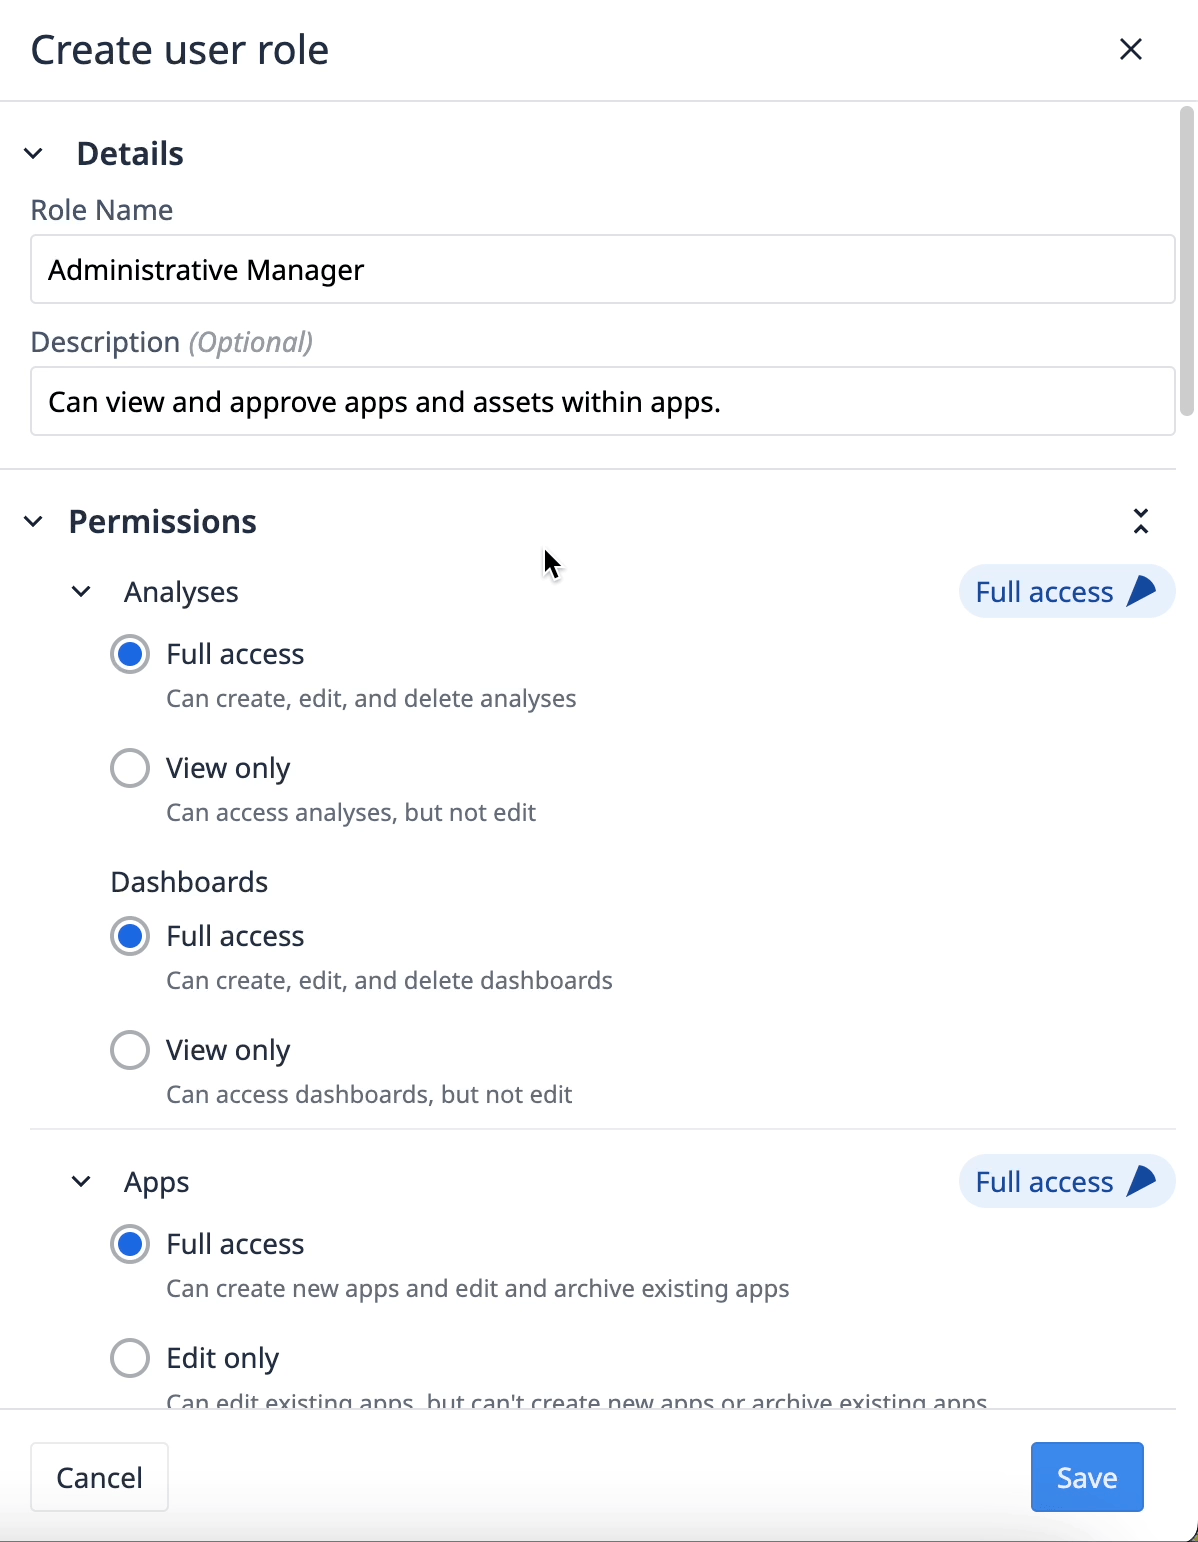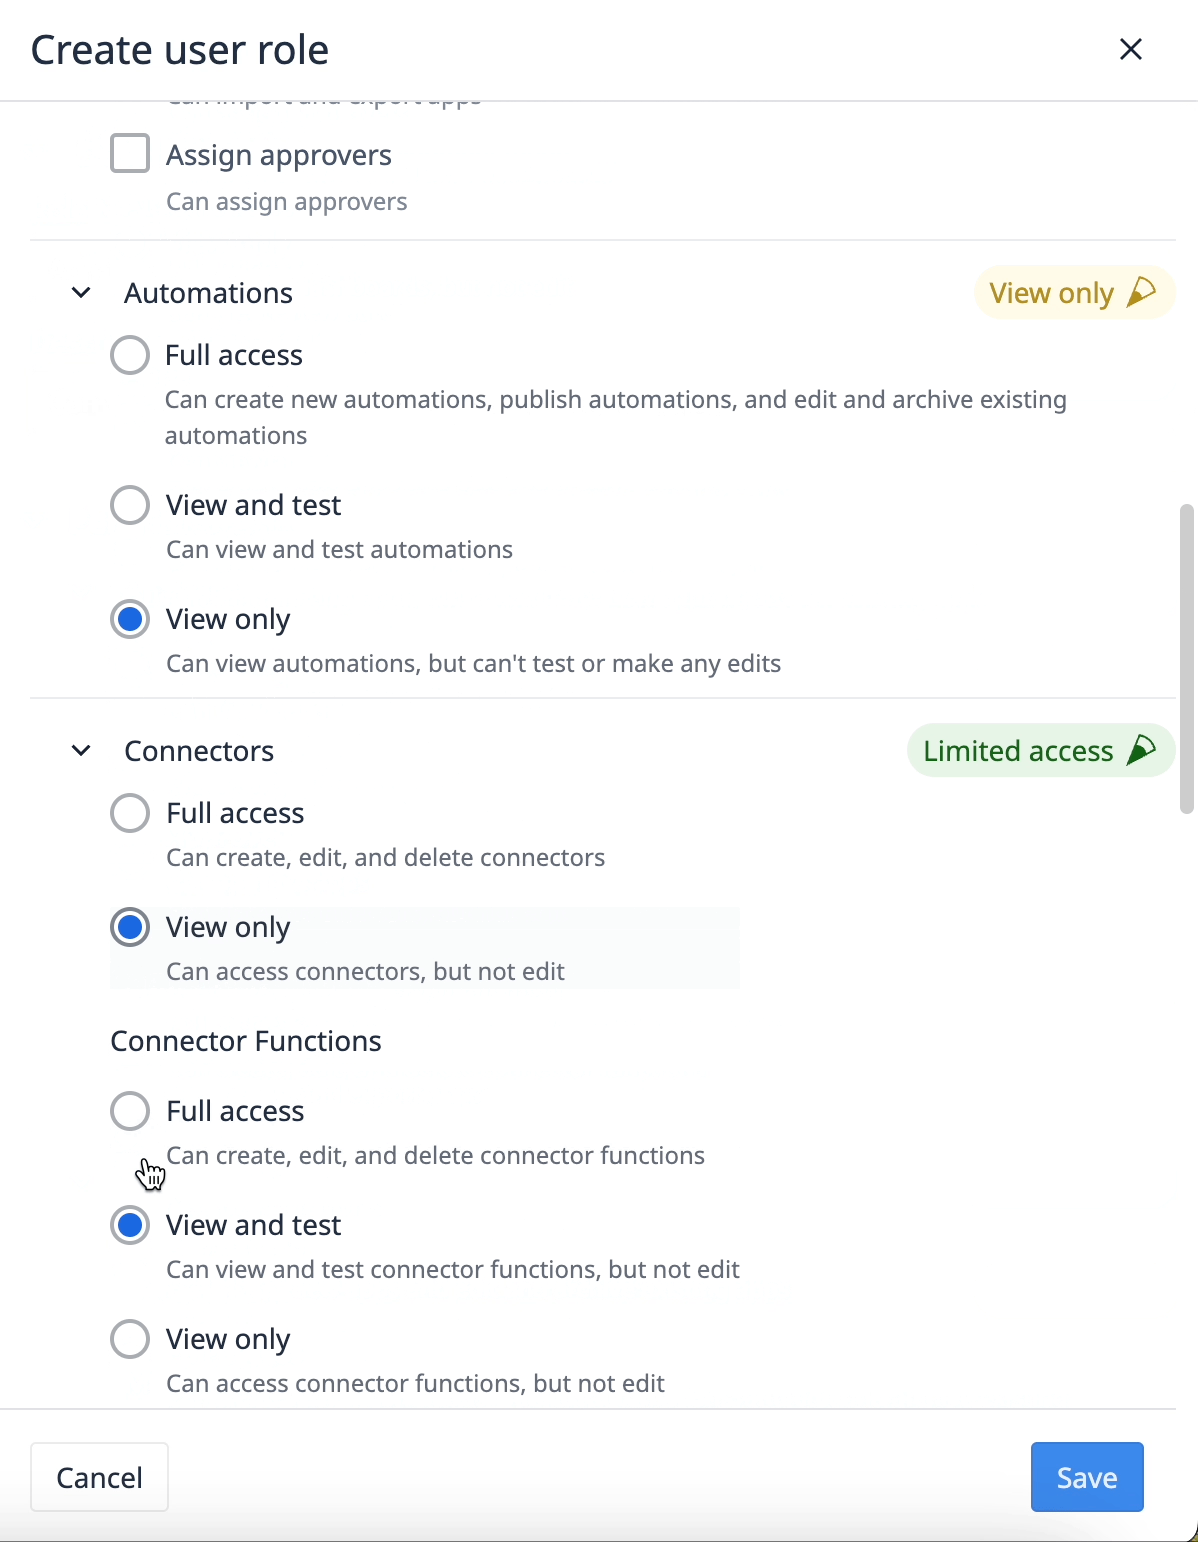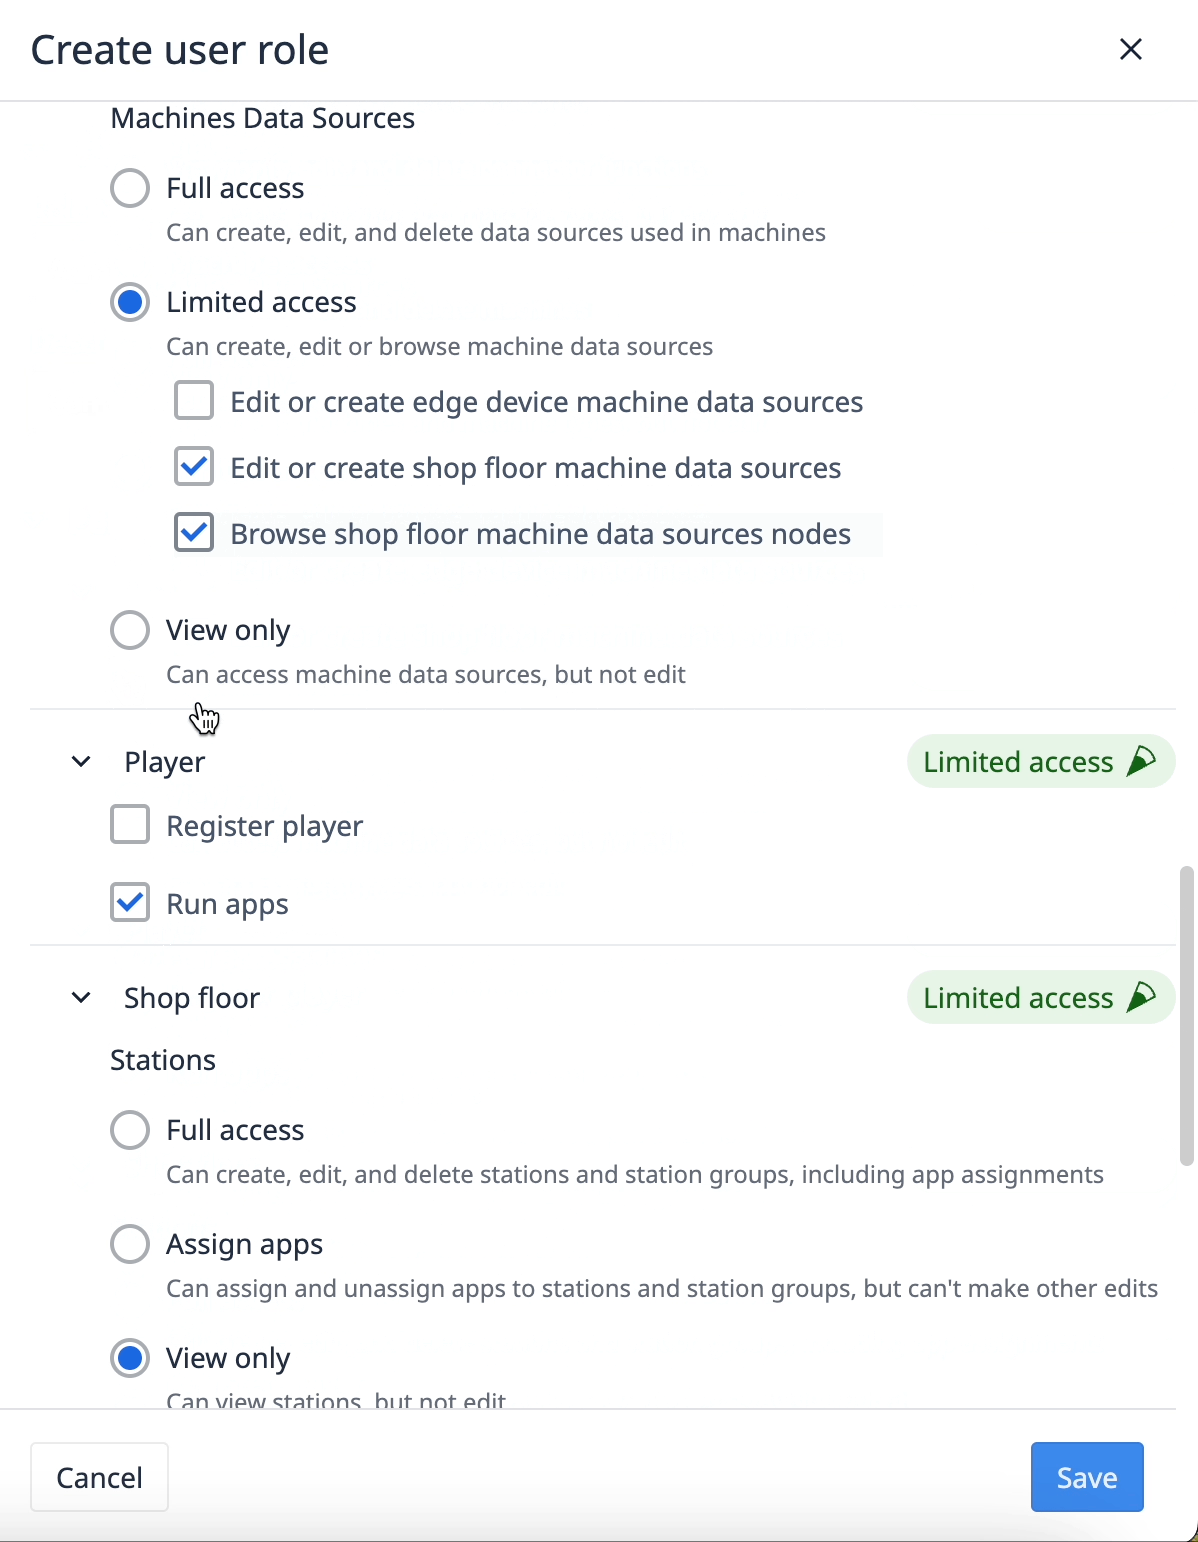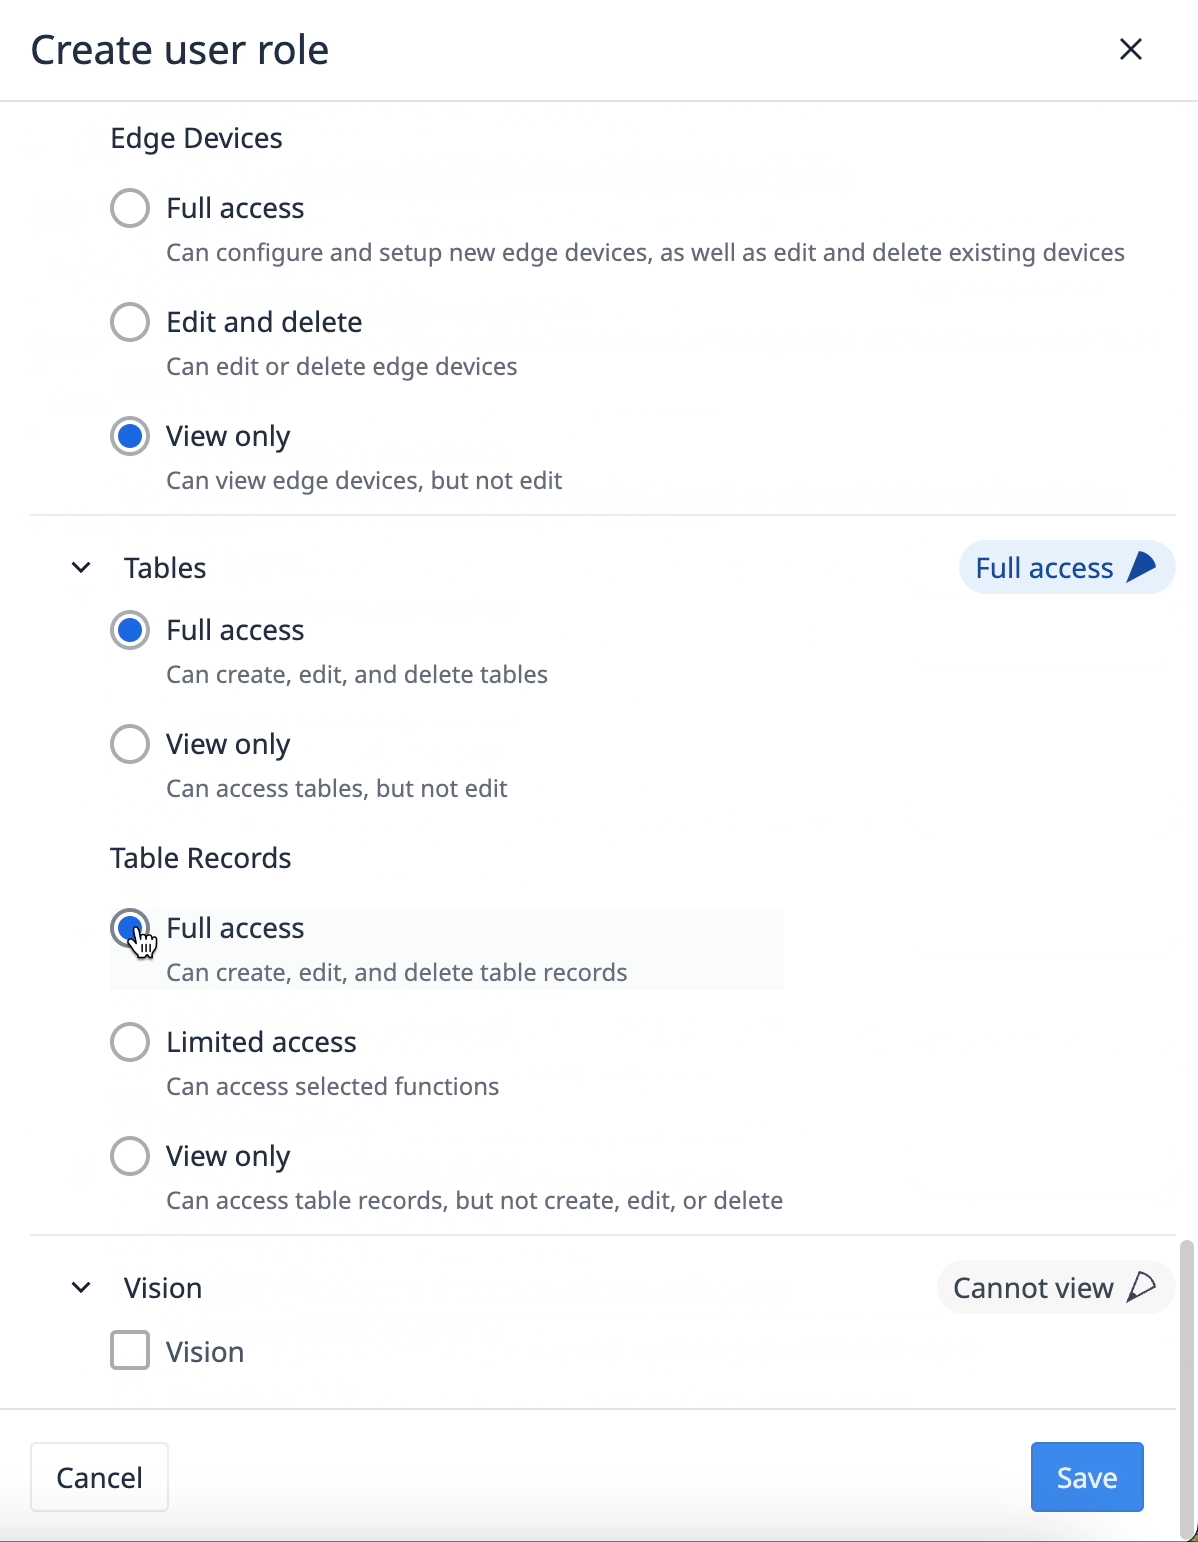
- Haz clic en «Guardar».
Asignar
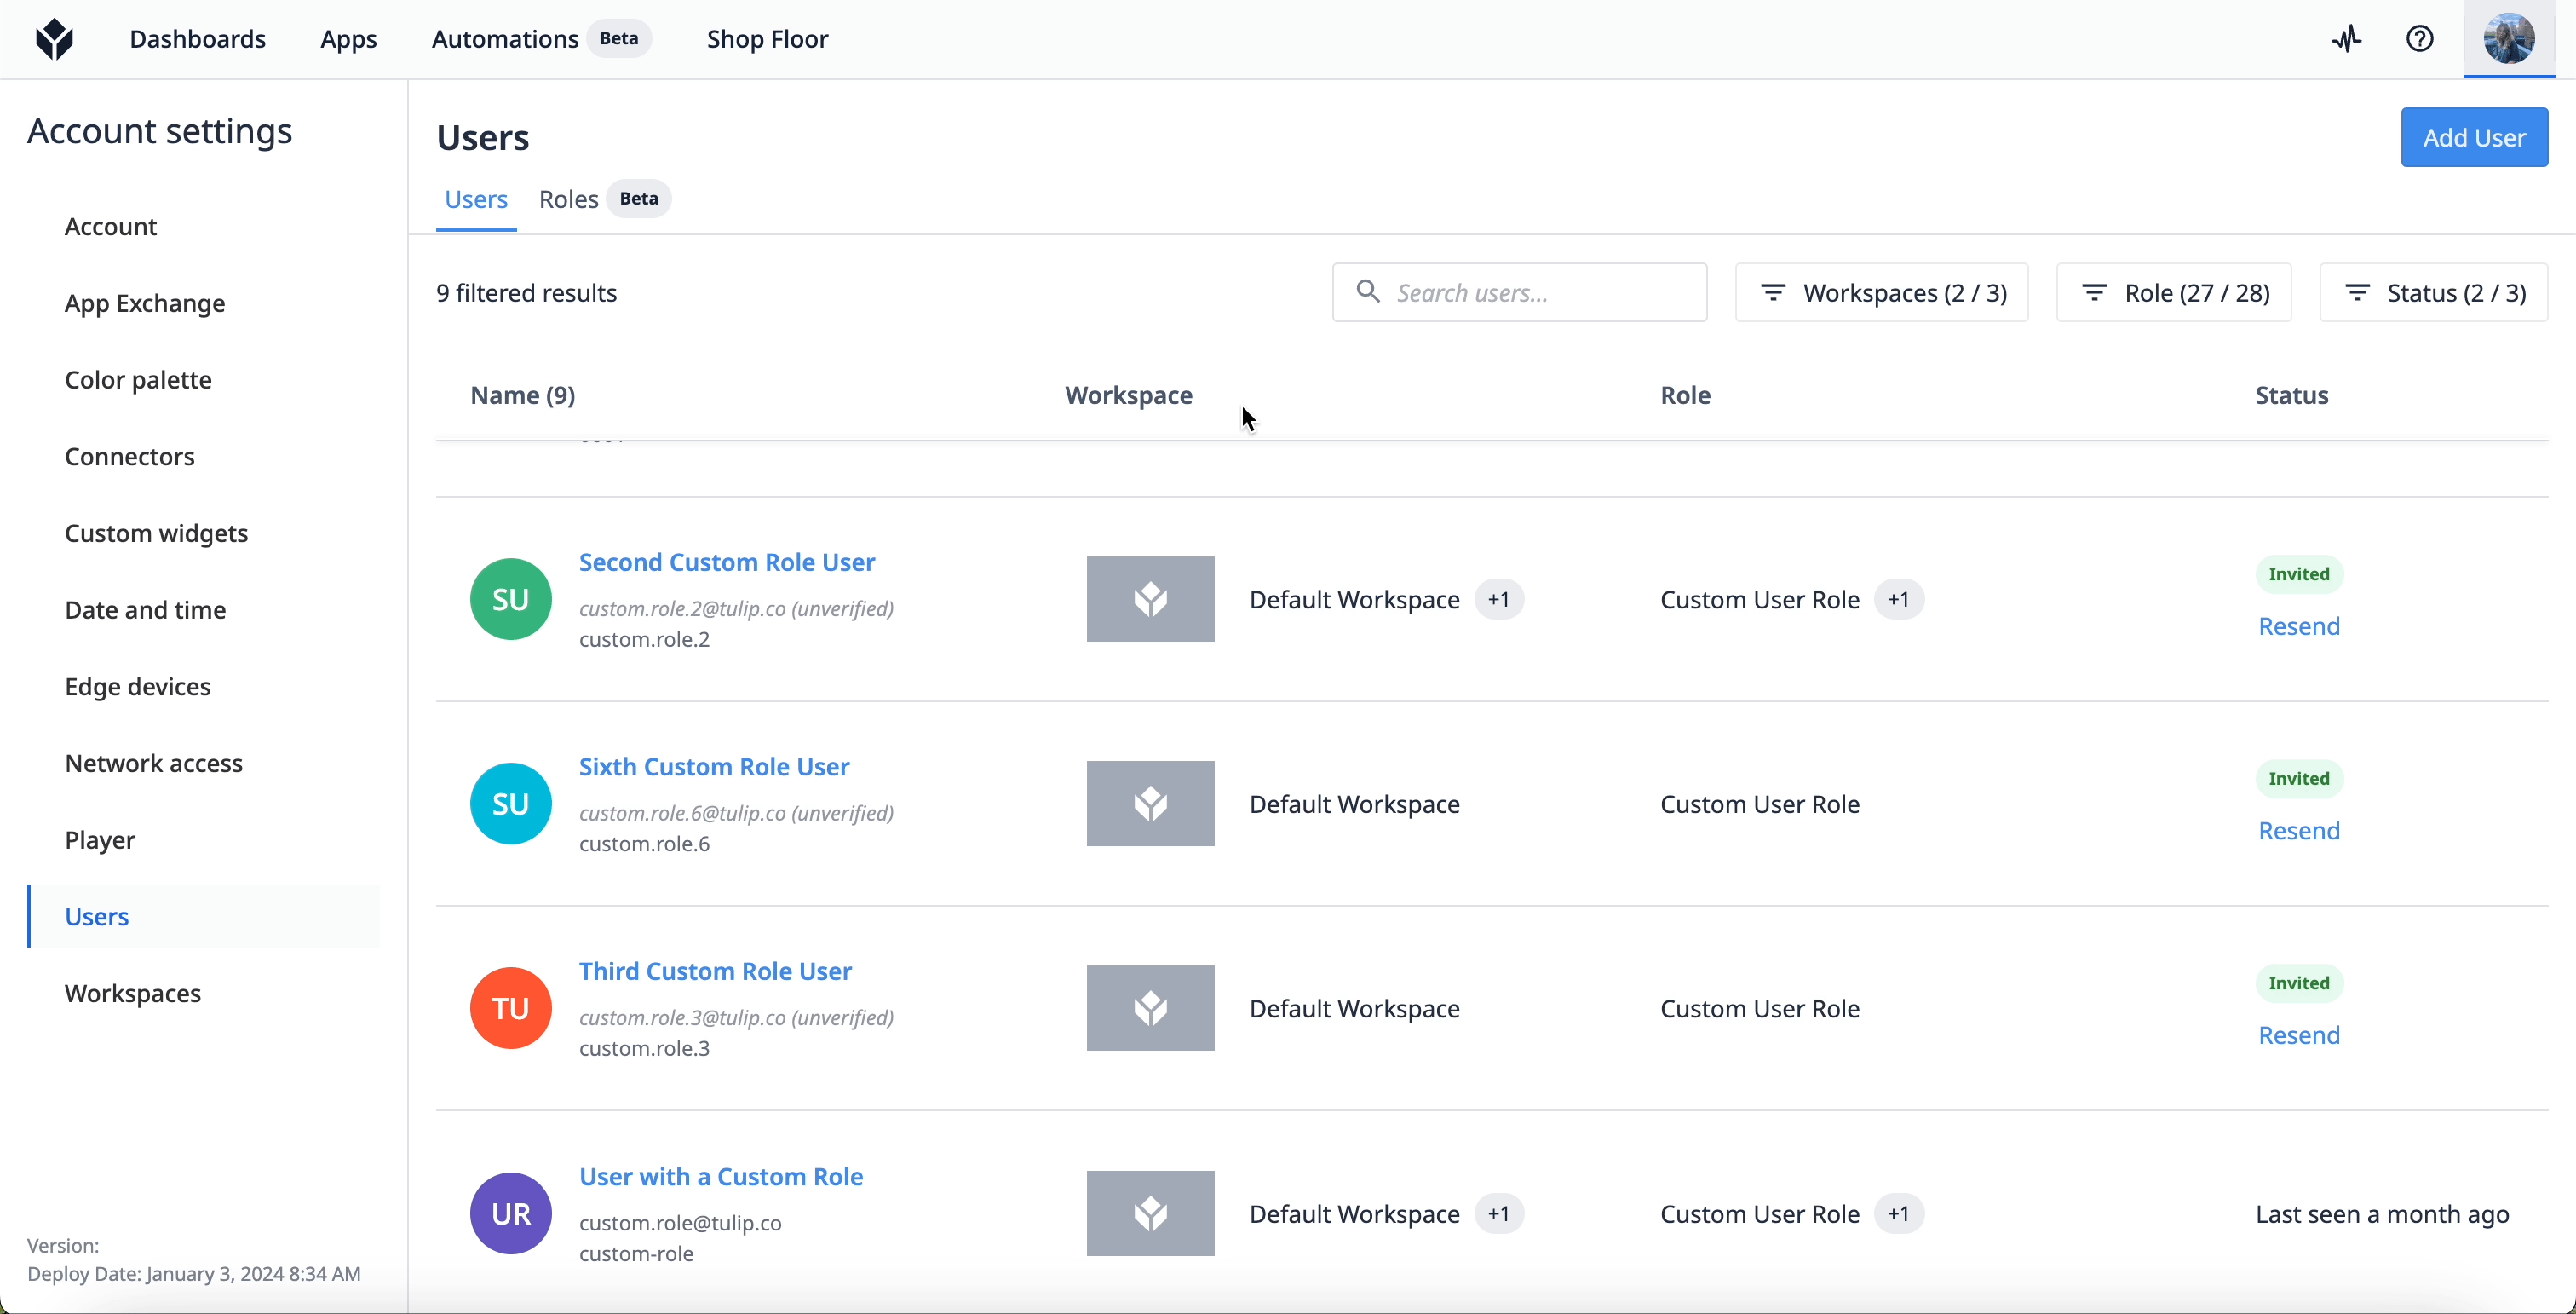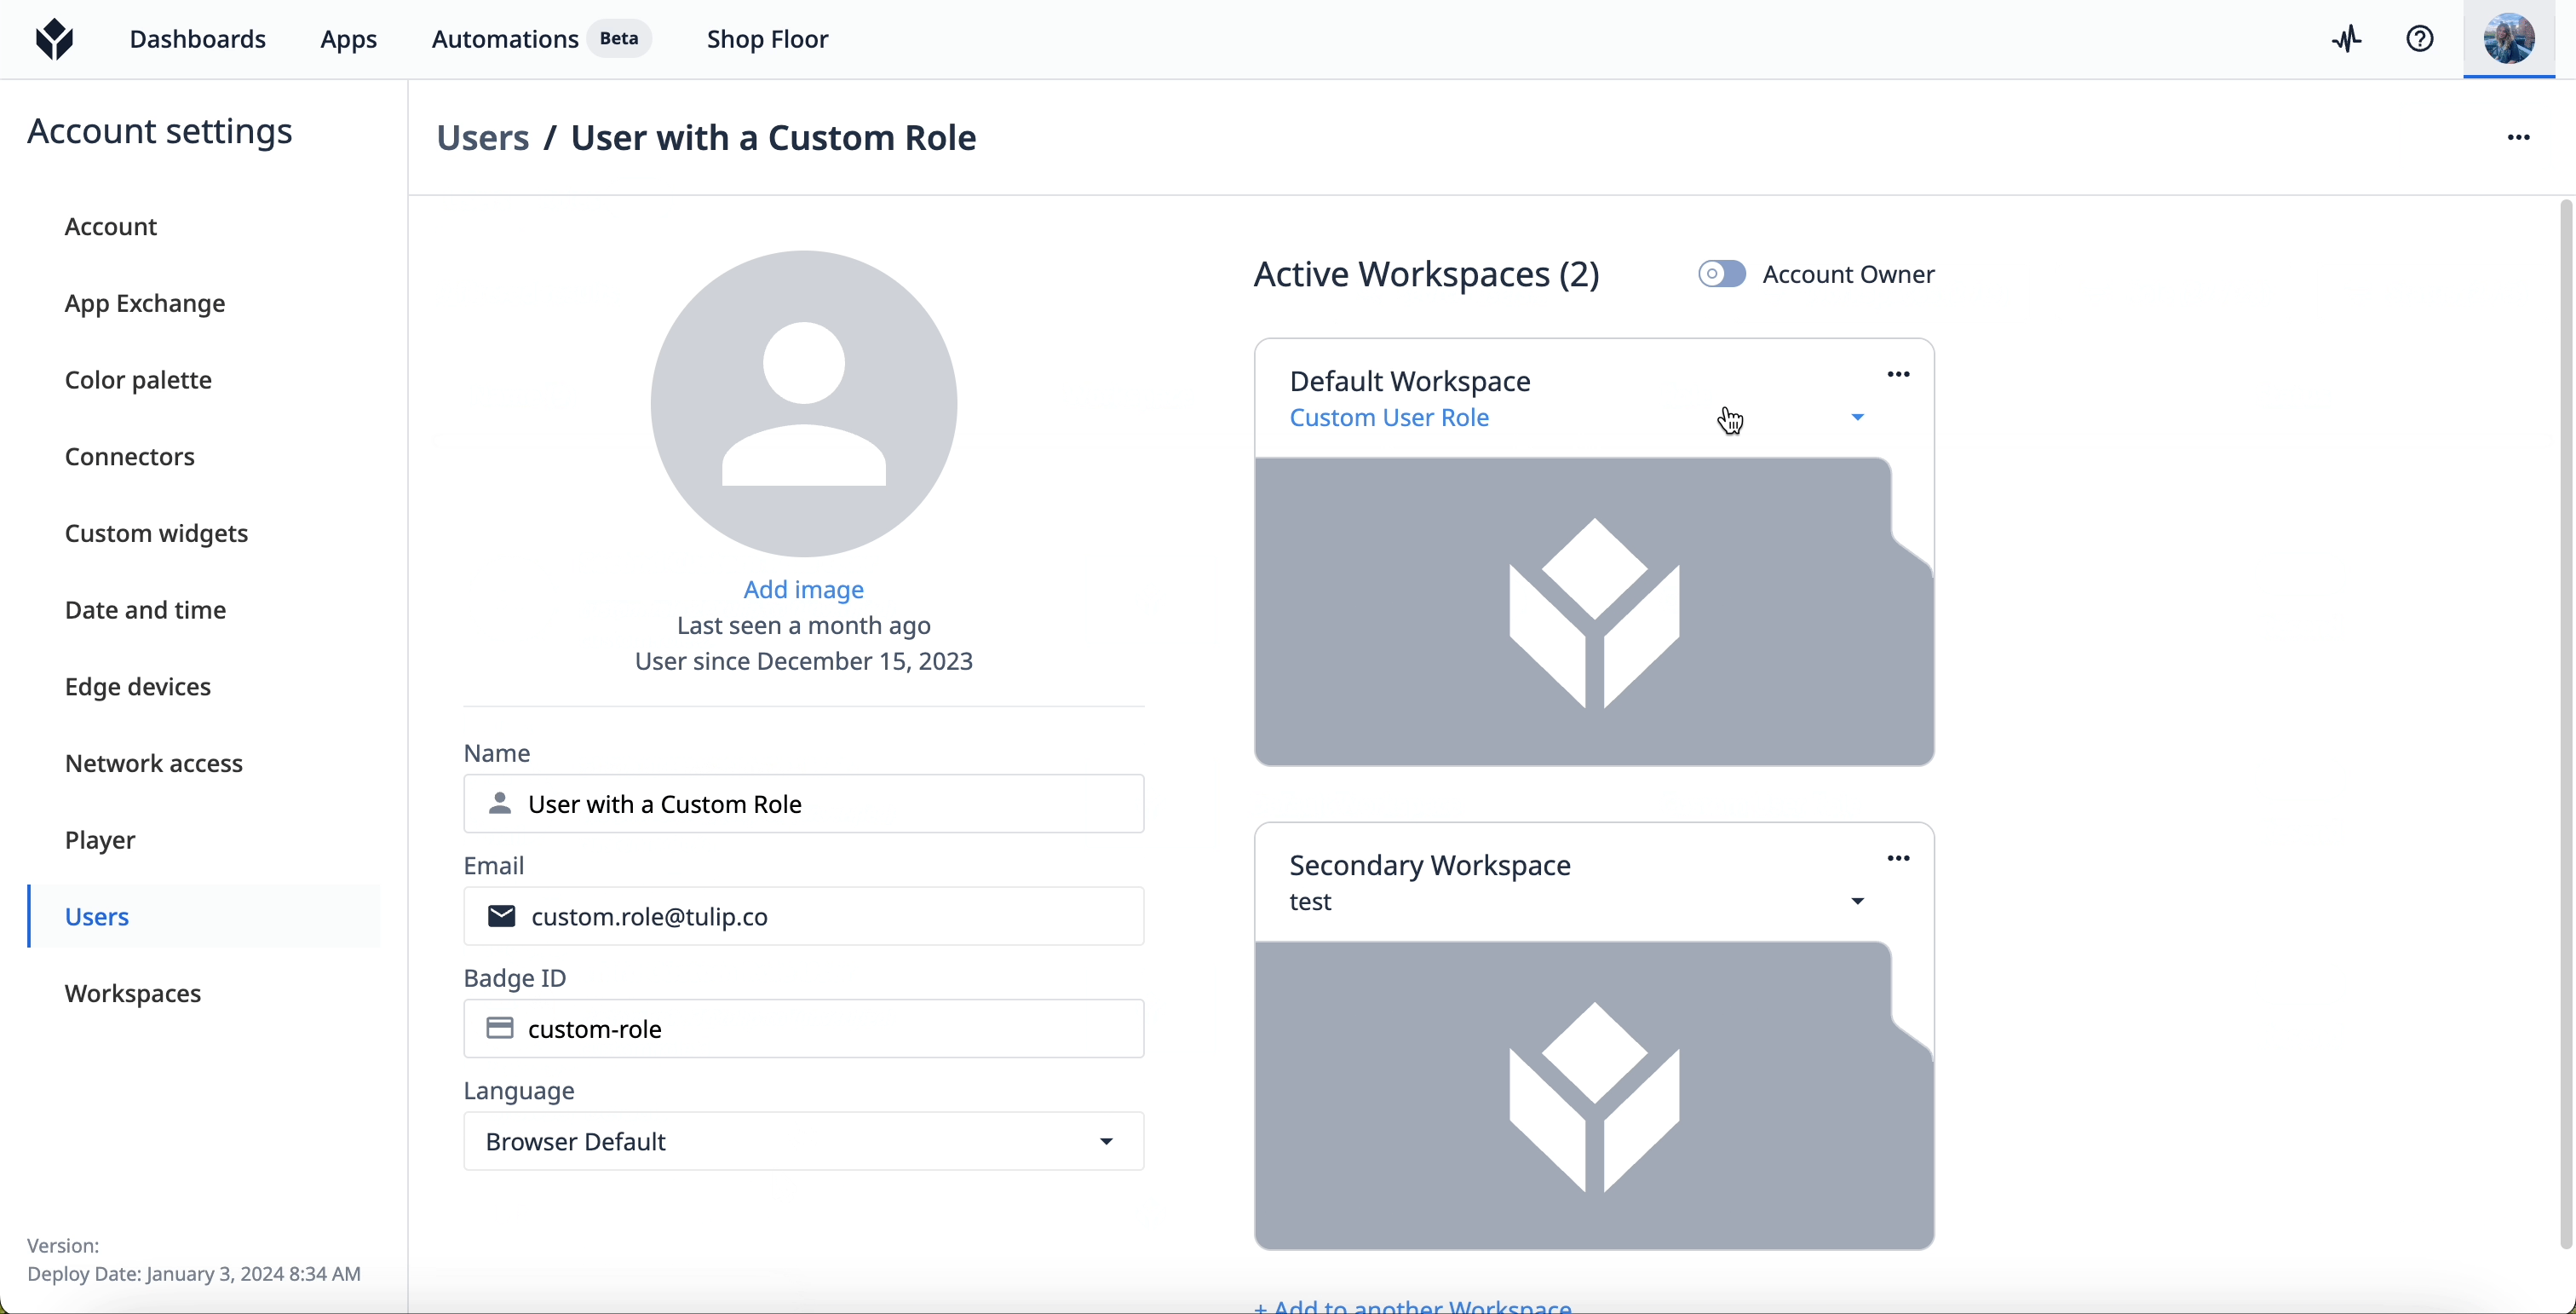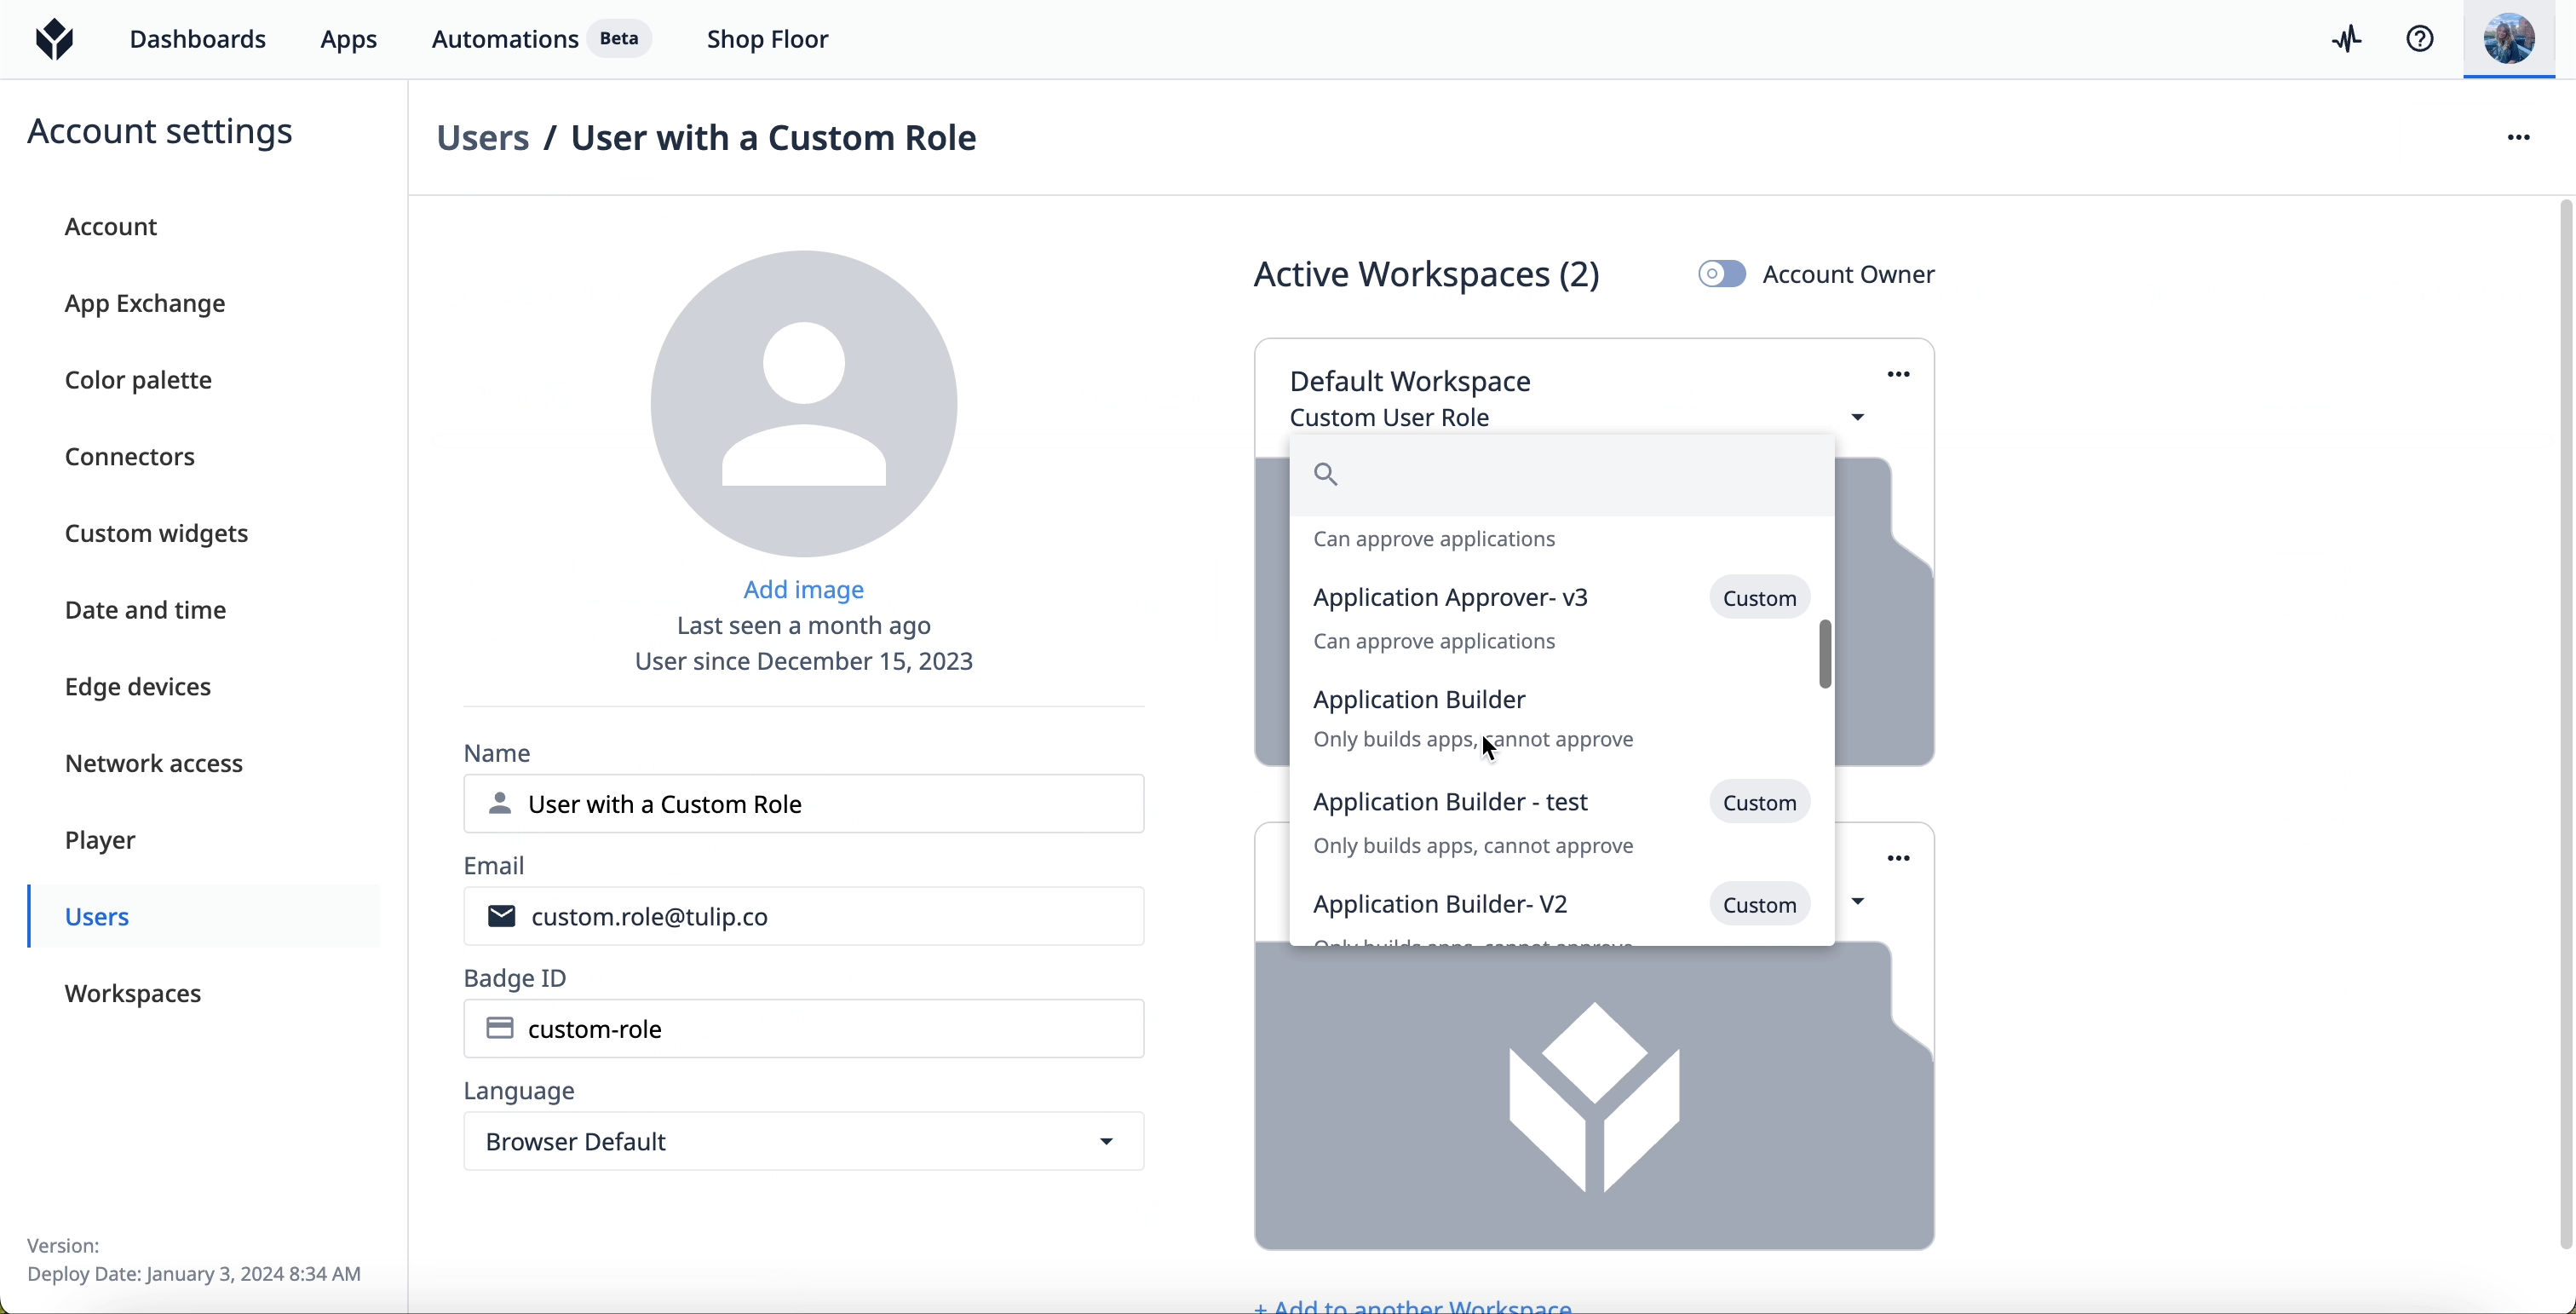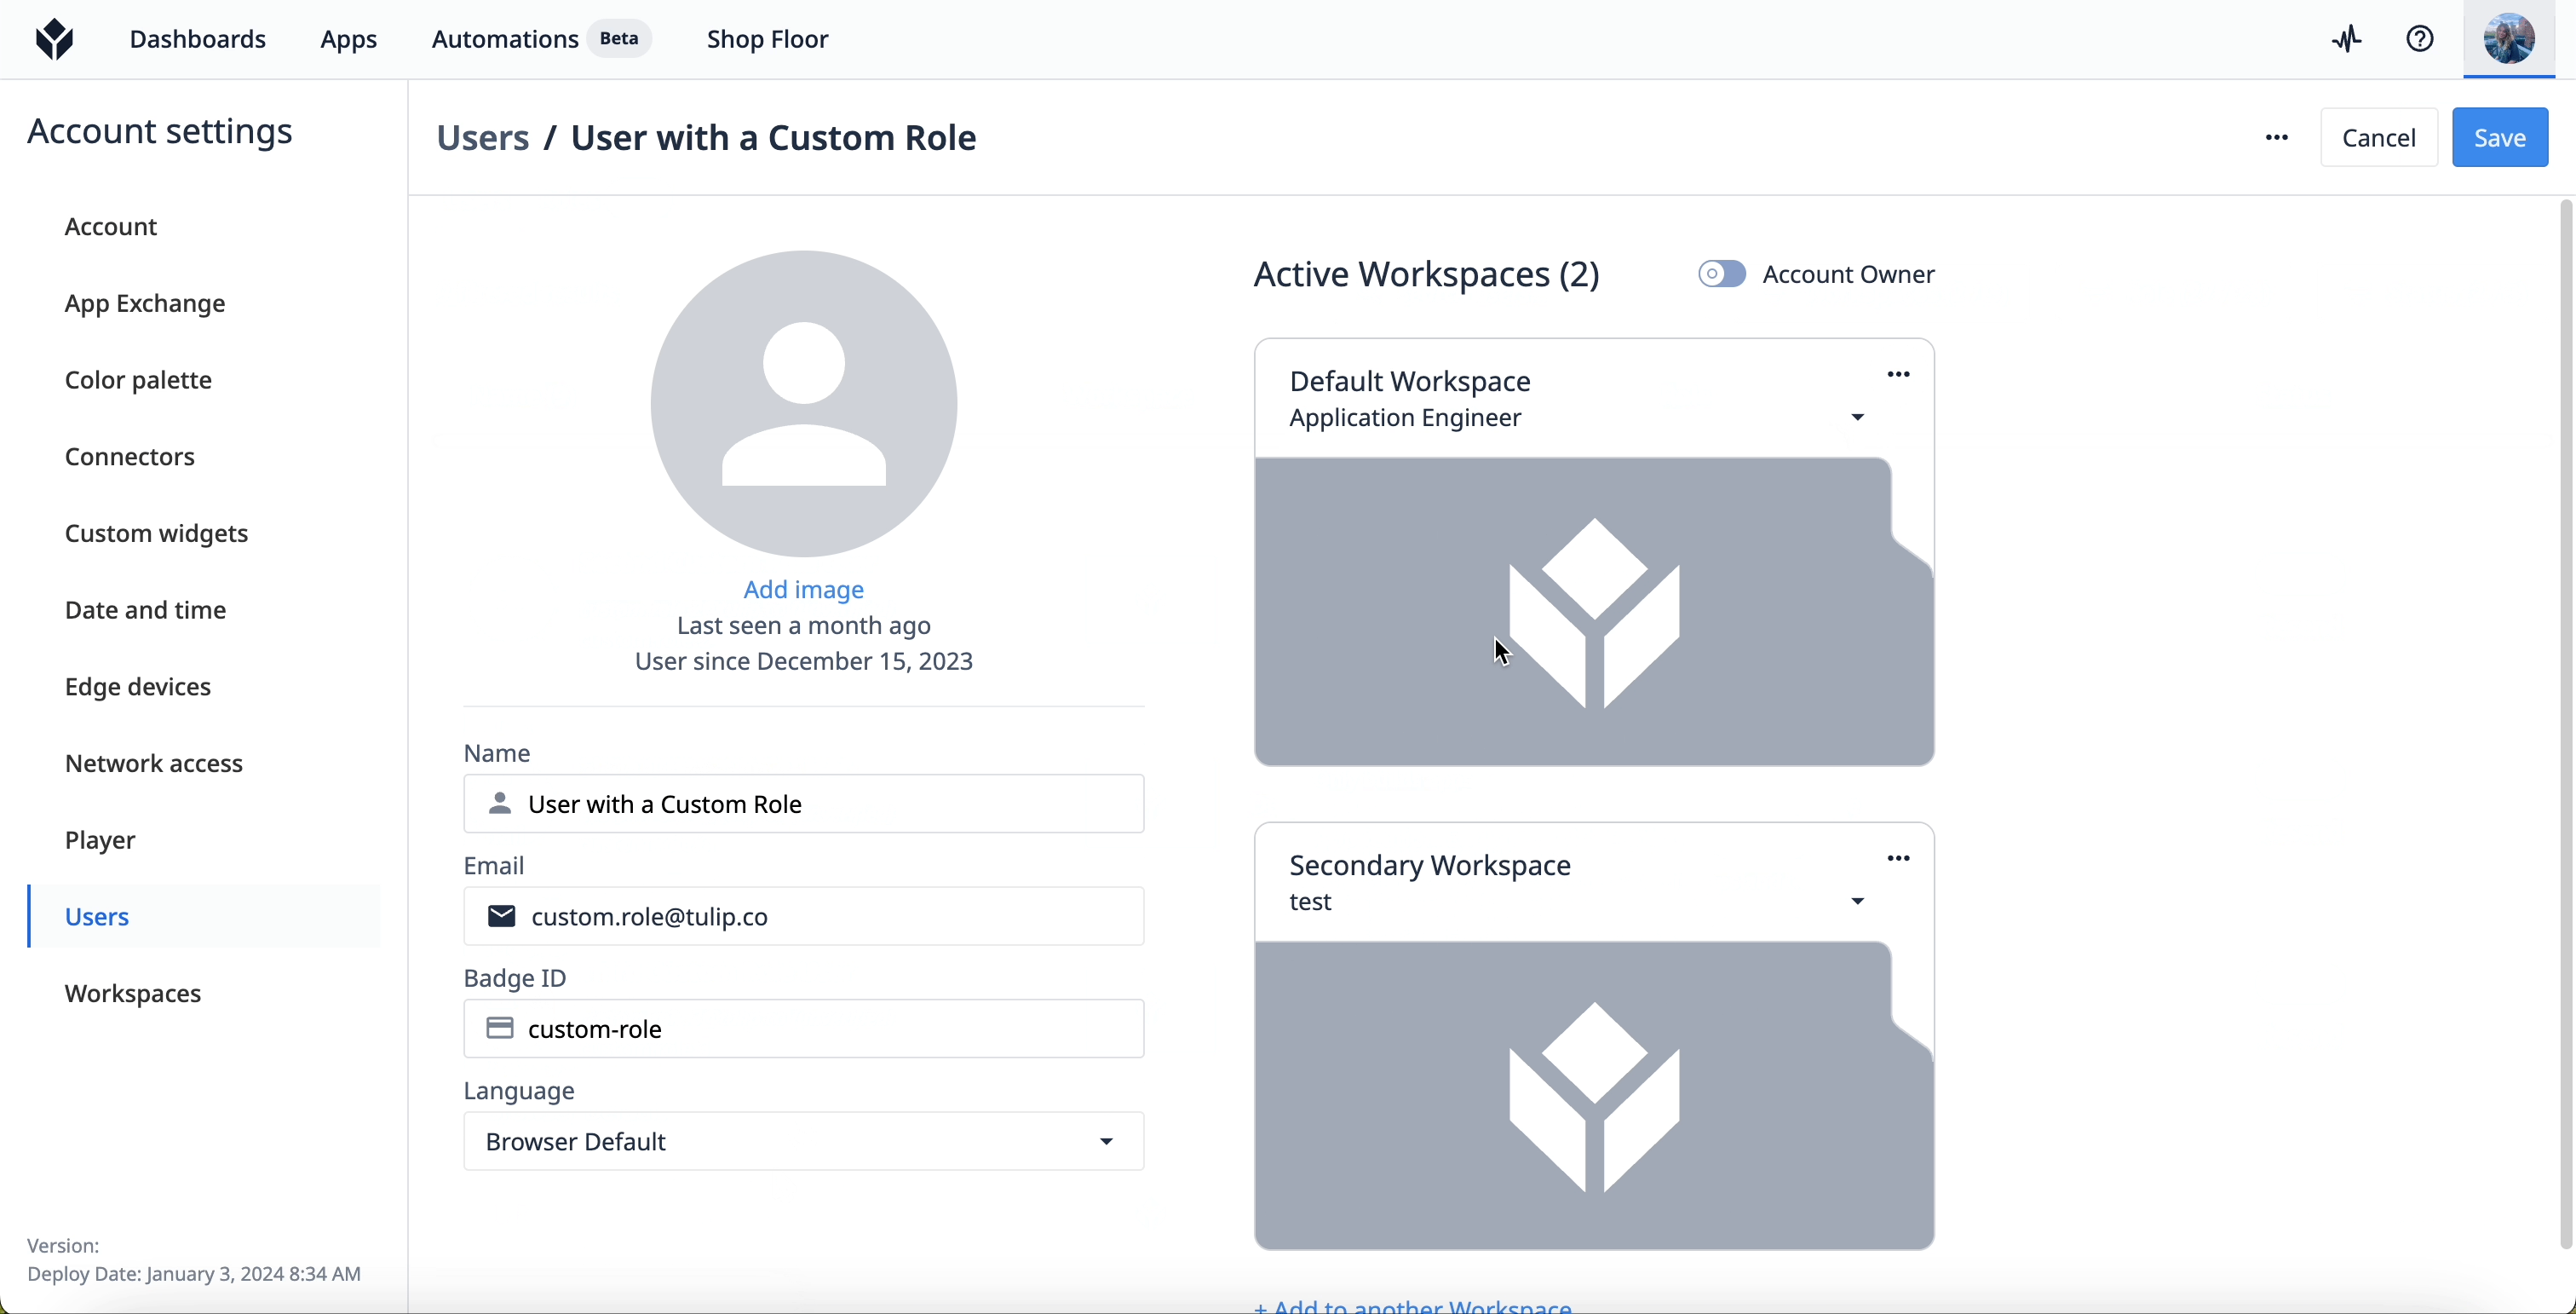
- Vaya a la página «Usuarios ».
- Selecciona un usuario de la lista.
- En la configuración del espacio de trabajo del usuario, selecciona el rol de usuario que deseas asignarle.
Editar
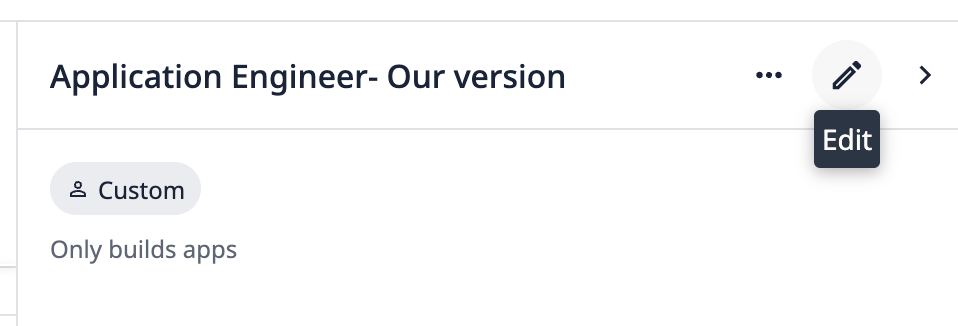
Al editar un rol de usuario personalizado, se modificarán al instante los permisos de todos los usuarios que tengan ese rol. 1. Ve a la página «Roles ». 2. Haz clic en el rol que quieras editar. 3. Haz clic en el icono del lápiz situado en la esquina superior derecha.
- Realiza los cambios que desees en los campos o en los permisos.
- Haz clic en «Guardar».
Archivar
- Ve a la página «Roles ».
- Haz clic en el rol que quieras editar.
- Haz clic en el menú de tres puntos situado en la esquina superior derecha. Selecciona «Archivar».
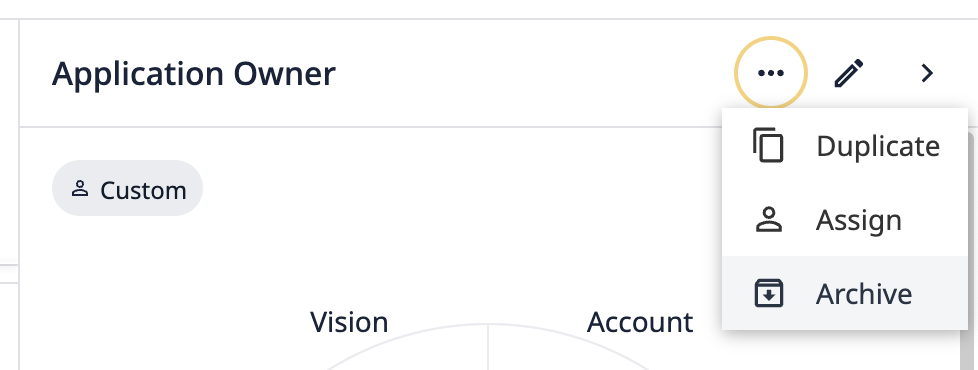
- En la ventana modal de confirmación, haz clic en «Archivar».
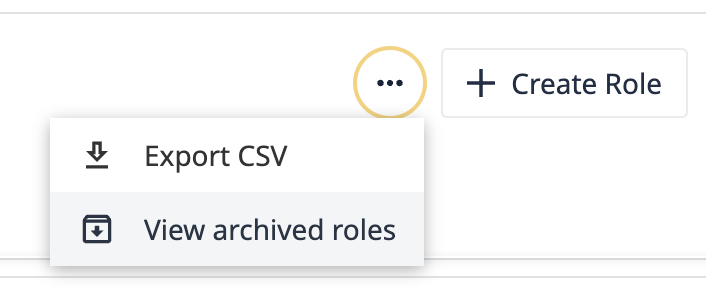
Para ver los roles archivados, ve a la página «Roles» y haz clic en el menú de tres puntos situado en la esquina superior derecha. Selecciona «Ver roles archivados».
Para restaurar un rol archivado, pasa el cursor por encima de un rol y, a continuación, haz clic en el botón «Restaurar ».
Escenarios de roles de usuario personalizados
Quiero controlar los costes y evitar que se dispare nuestra factura.
Cuando pagas por determinados activos creados en tu instancia, te interesa limitar los permisos únicamente a los usuarios necesarios.
A continuación se muestra una lista de funciones que afectan a los precios en función de su creación o uso:
- Estaciones
- Automatizaciones
- Supervisión de máquinas
- Vision
Crea roles con acceso limitado o de solo lectura a estas funciones para asegurarte de que tus costes no se disparen.
Quiero proteger los datos de producción.
Si le preocupa especialmente la seguridad de los datos, los usuarios que pueden crear, editar y eliminar registros de las tablas suponen un riesgo significativo. Cree un rol de usuario personalizado que restrinja el acceso a las tablas a «solo lectura» o lo limite para los usuarios que no necesiten escribir en ellas. Esto garantiza que solo las personas adecuadas tengan acceso a los datos valiosos y limita las modificaciones injustificadas.
Compatibilidad con proveedores de identidades externos
Los roles de usuario personalizados se pueden asignar a través de SAML. No son compatibles con LDAP.