Dzięki funkcji niestandardowych ról użytkowników możesz dowolnie łączyć ponad 75 uprawnień, aby stworzyć role użytkowników idealnie dopasowane do potrzeb Twojej firmy.
Kto może korzystać z tej funkcji
Użytkownicy korzystający z planów Enterprise.
Tulip udostępnia gotowe role użytkowników, które można przypisywać. Niestandardowa rola użytkownika łączy uprawnienia z różnych części platformy, umożliwiając przypisanie bardziej szczegółowego poziomu dostępu. Tworzenie własnych ról pozwala na wdrożenie solidnych zasad kontroli dostępu, zapewniając jednocześnie prostotę i elastyczność.
Przegląd
Tylko właściciele kont mogą tworzyć i edytować niestandardowe role użytkowników.
Można dostosowywać role użytkowników, przypisując im konkretne uprawnienia w następujących obszarach:
- Konto
- Analizy
- Agenci
- Aplikacje
- Automationy
- Łączniki
- Funkcje
- Maszyny
- Odtwarzacz
- Hala produkcyjna
- Tabele
- Wizja
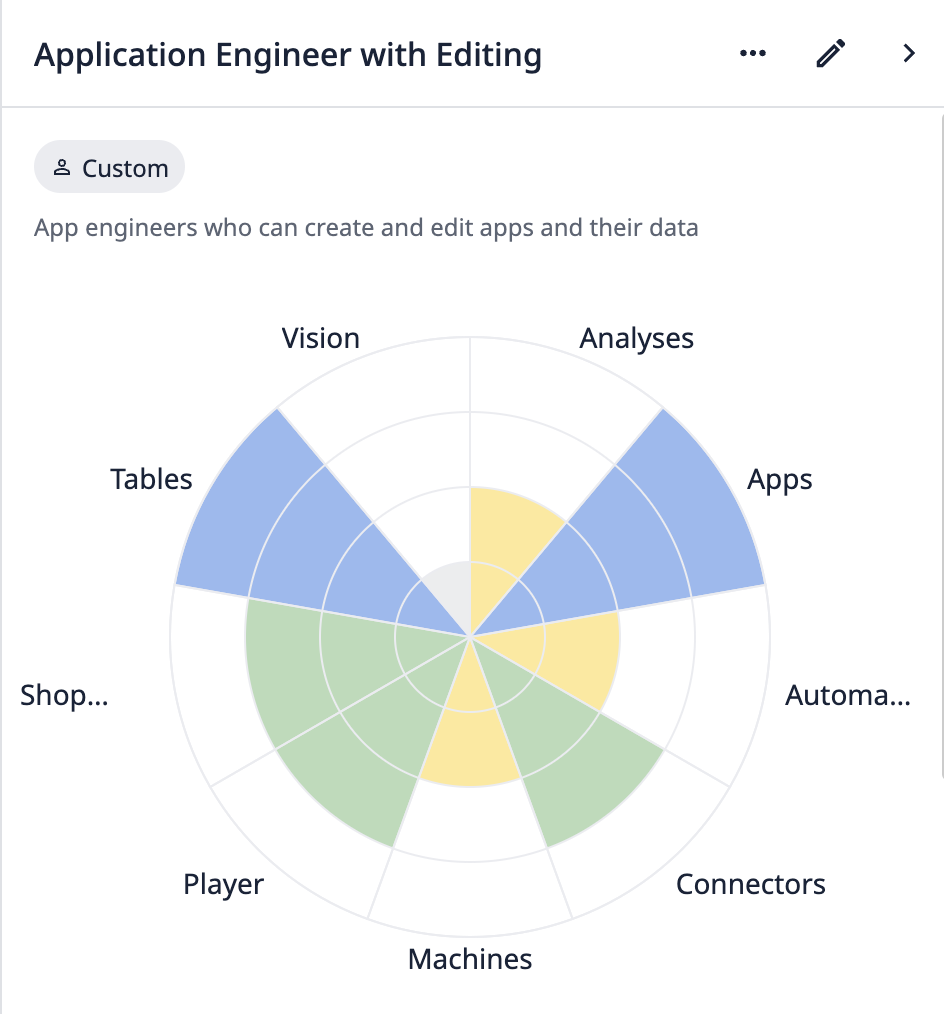 {height="500" width=""}Przykładowy wykres niestandardowych ról użytkowników
To toggle individual permissions related to workspace settings (e.g., approvals, service accounts, timezone settings, etc.), go to the Workspaces section in the Account category and select "Limited Access".
Uprawnienia do importowania
:::(Ostrzeżenie) (Uprawnienia do importu)
Podczas importowania zasobów (aplikacji, automatyzacji, funkcji itp.) mogą zostać utworzone zależności, jeśli jeszcze nie istnieją. Do zaimportowania zasobu wraz z jego zależnościami wymagane jest jedynie uprawnienie do importu. Zasada ta dotyczy również zasobów pobranych ze strony Tulip Library.
Na przykład poprzez import użytkownik bez uprawnień do tworzenia tabel może mieć możliwość dodania nowej tabeli do instancji docelowej.
Uprawnienie do importu zapewnia użytkownikom szeroki dostęp do tworzenia zasobów i powinno być przyznawane wyłącznie tym użytkownikom, w przypadku których pożądane jest posiadanie takich uprawnień do tworzenia.
:::
Uwagi dotyczące obszarów roboczych
Wszelkie niestandardowe role, które utworzysz, są dostępne globalnie we wszystkich Workspace. Jednak wszelkie przypisane role mają zastosowanie wyłącznie do danego obszaru roboczego. Musisz przypisywać role użytkownikom dla każdego obszaru roboczego.
W oddzielnych obszarach roboczych mogą znajdować się użytkownicy z różnymi uprawnieniami. W przypadku zasobów globalnych obszaru roboczego, takich jak urządzenia brzegowe, użytkownicy mają najwyższy poziom uprawnień dostępu. Oznacza to, że jeśli użytkownik ma ograniczony dostęp w jednym obszarze roboczym, a pełny dostęp w innym, będzie miał pełny dostęp do zasobu używanego w obu obszarach roboczych.
Korzystanie z niestandardowych ról użytkowników
Aby wyświetlić niestandardowe role użytkowników, przejdź do strony Użytkownicy w sekcji Ustawienia konta swojej instancji. Kliknij opcję Role.
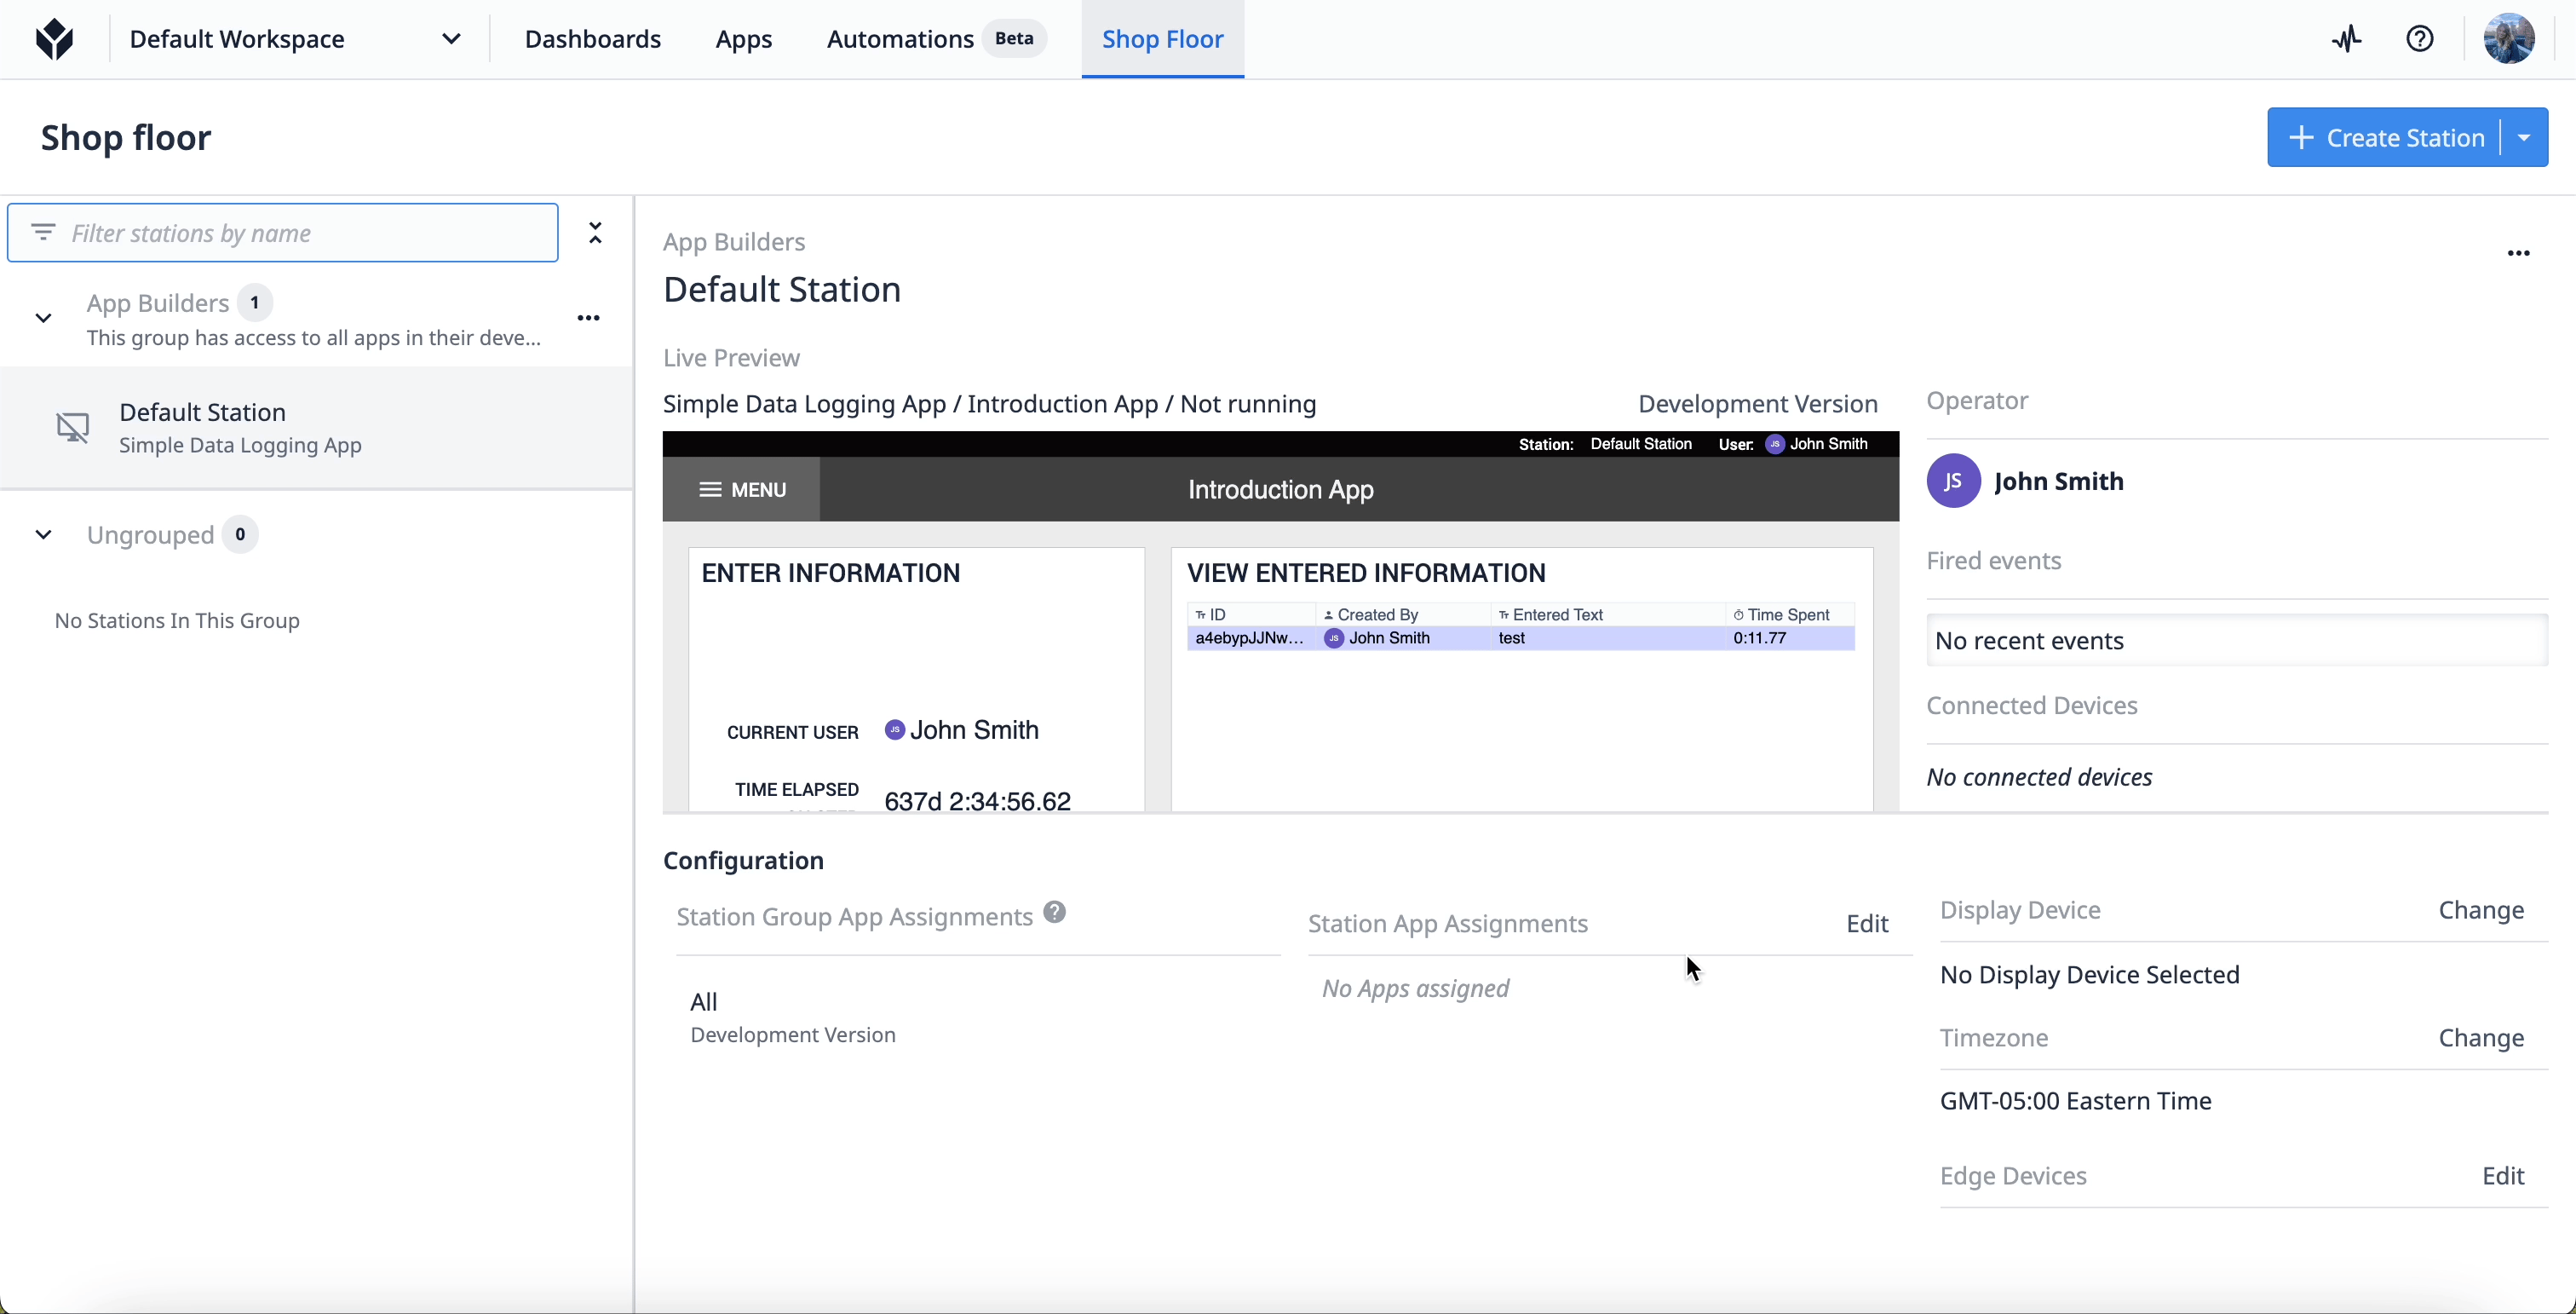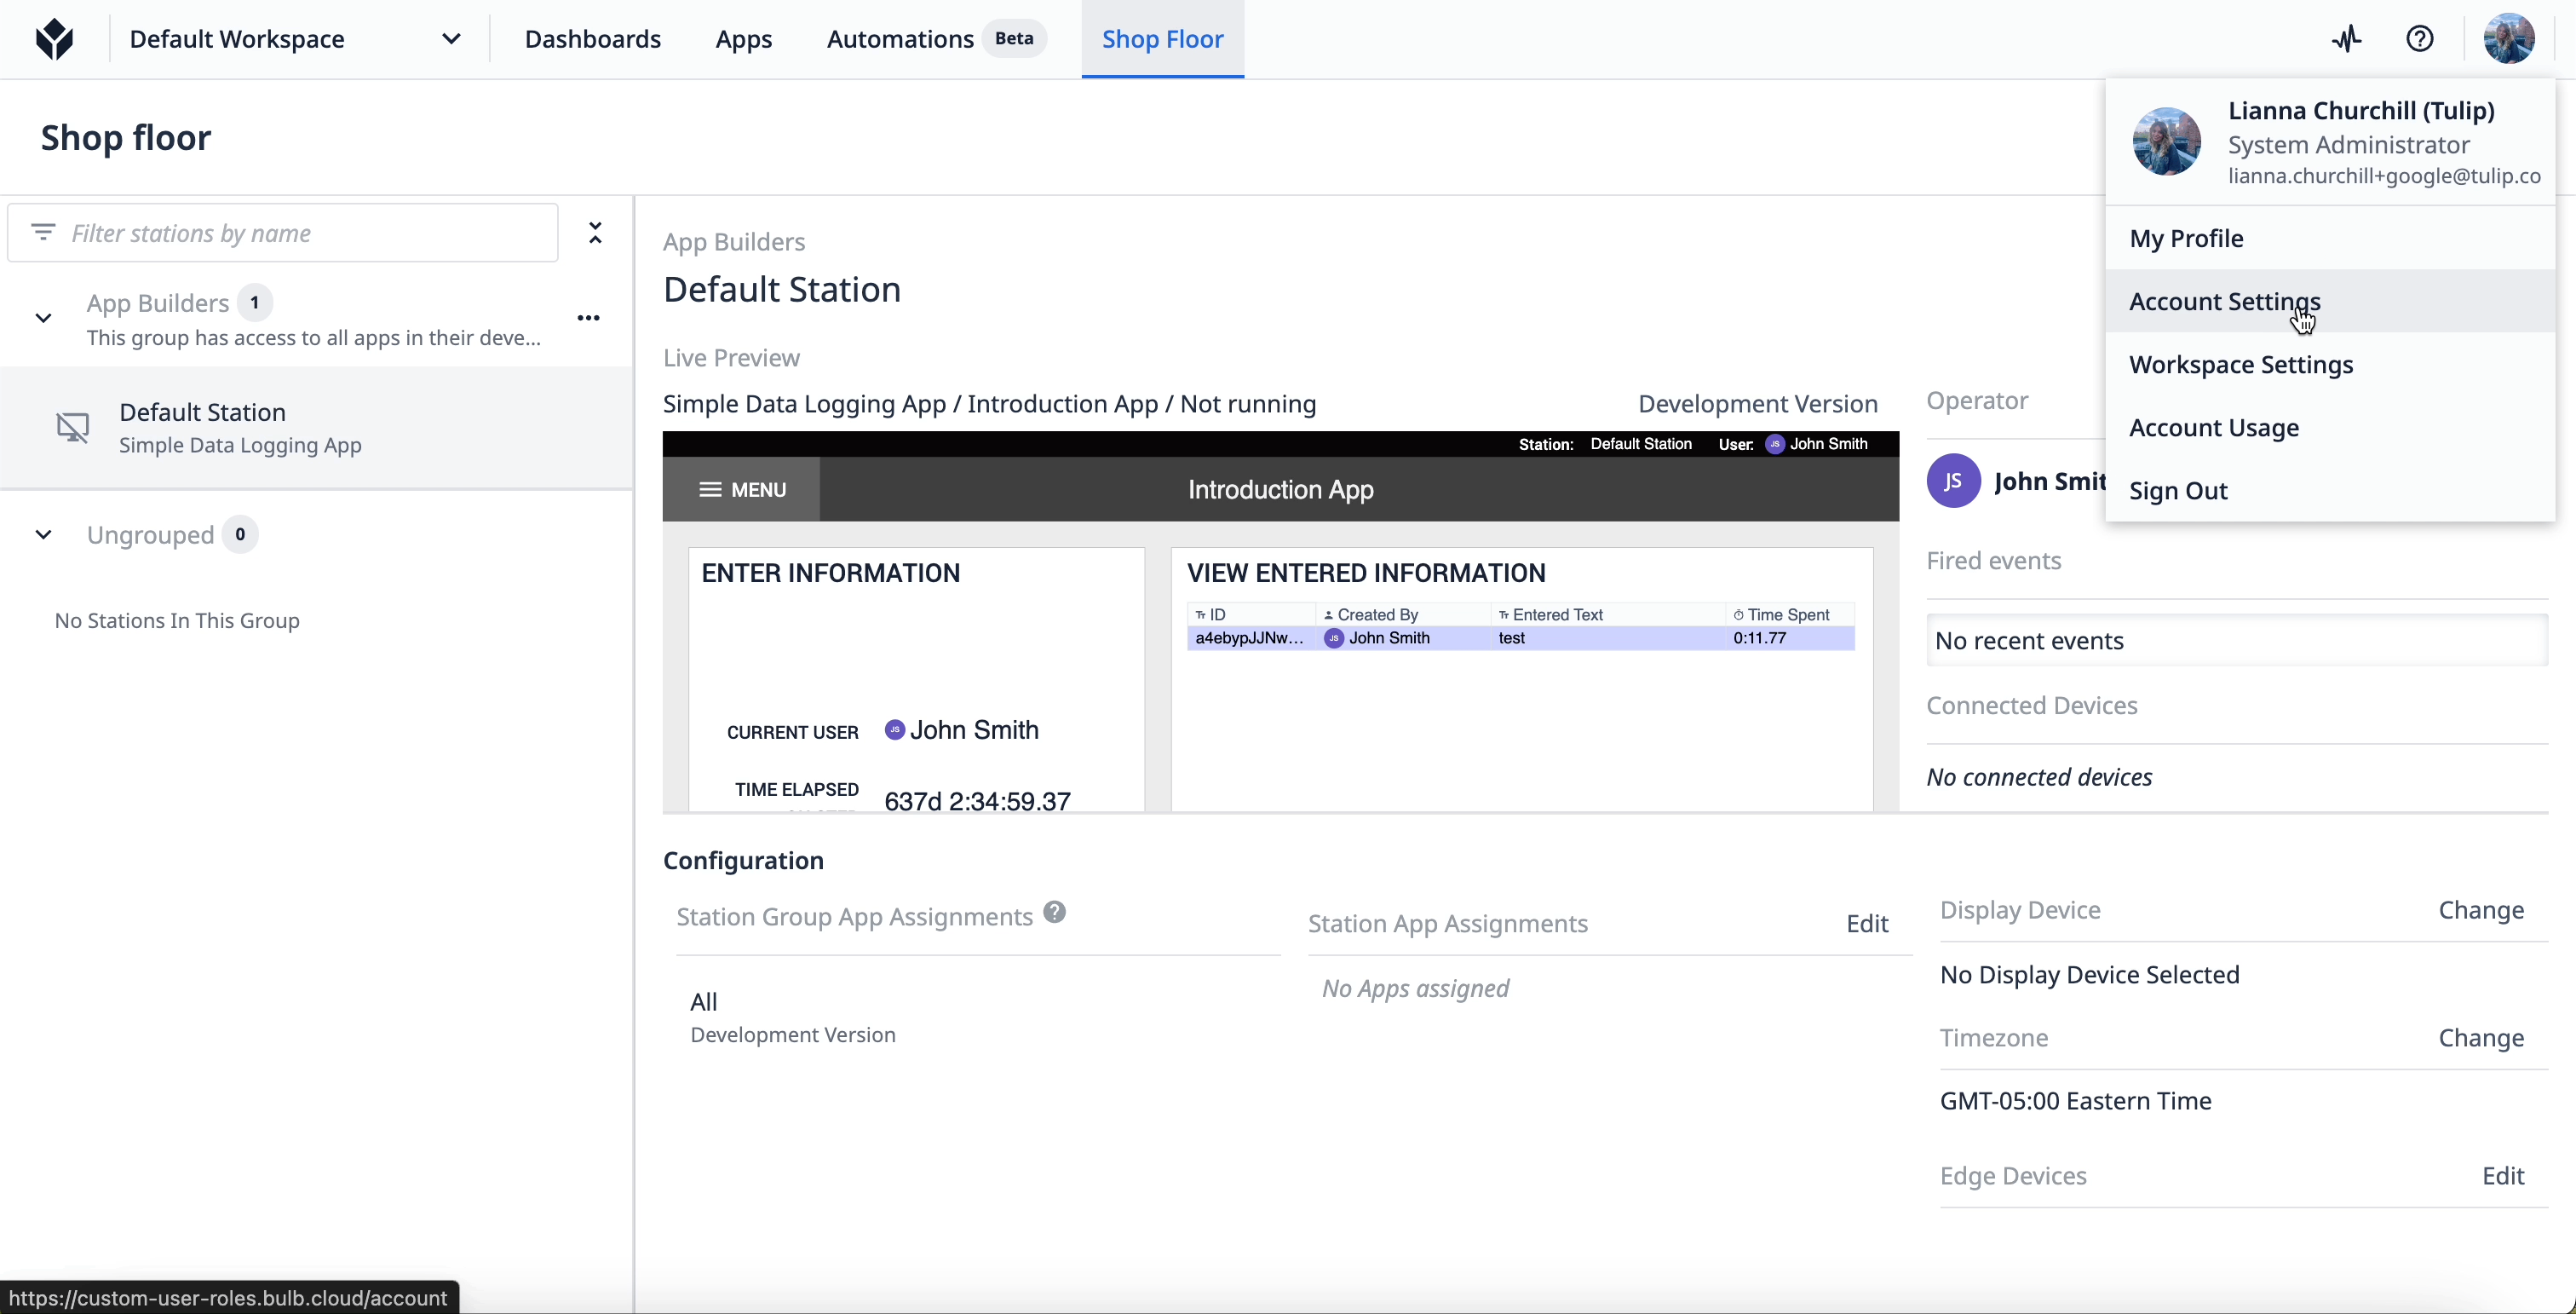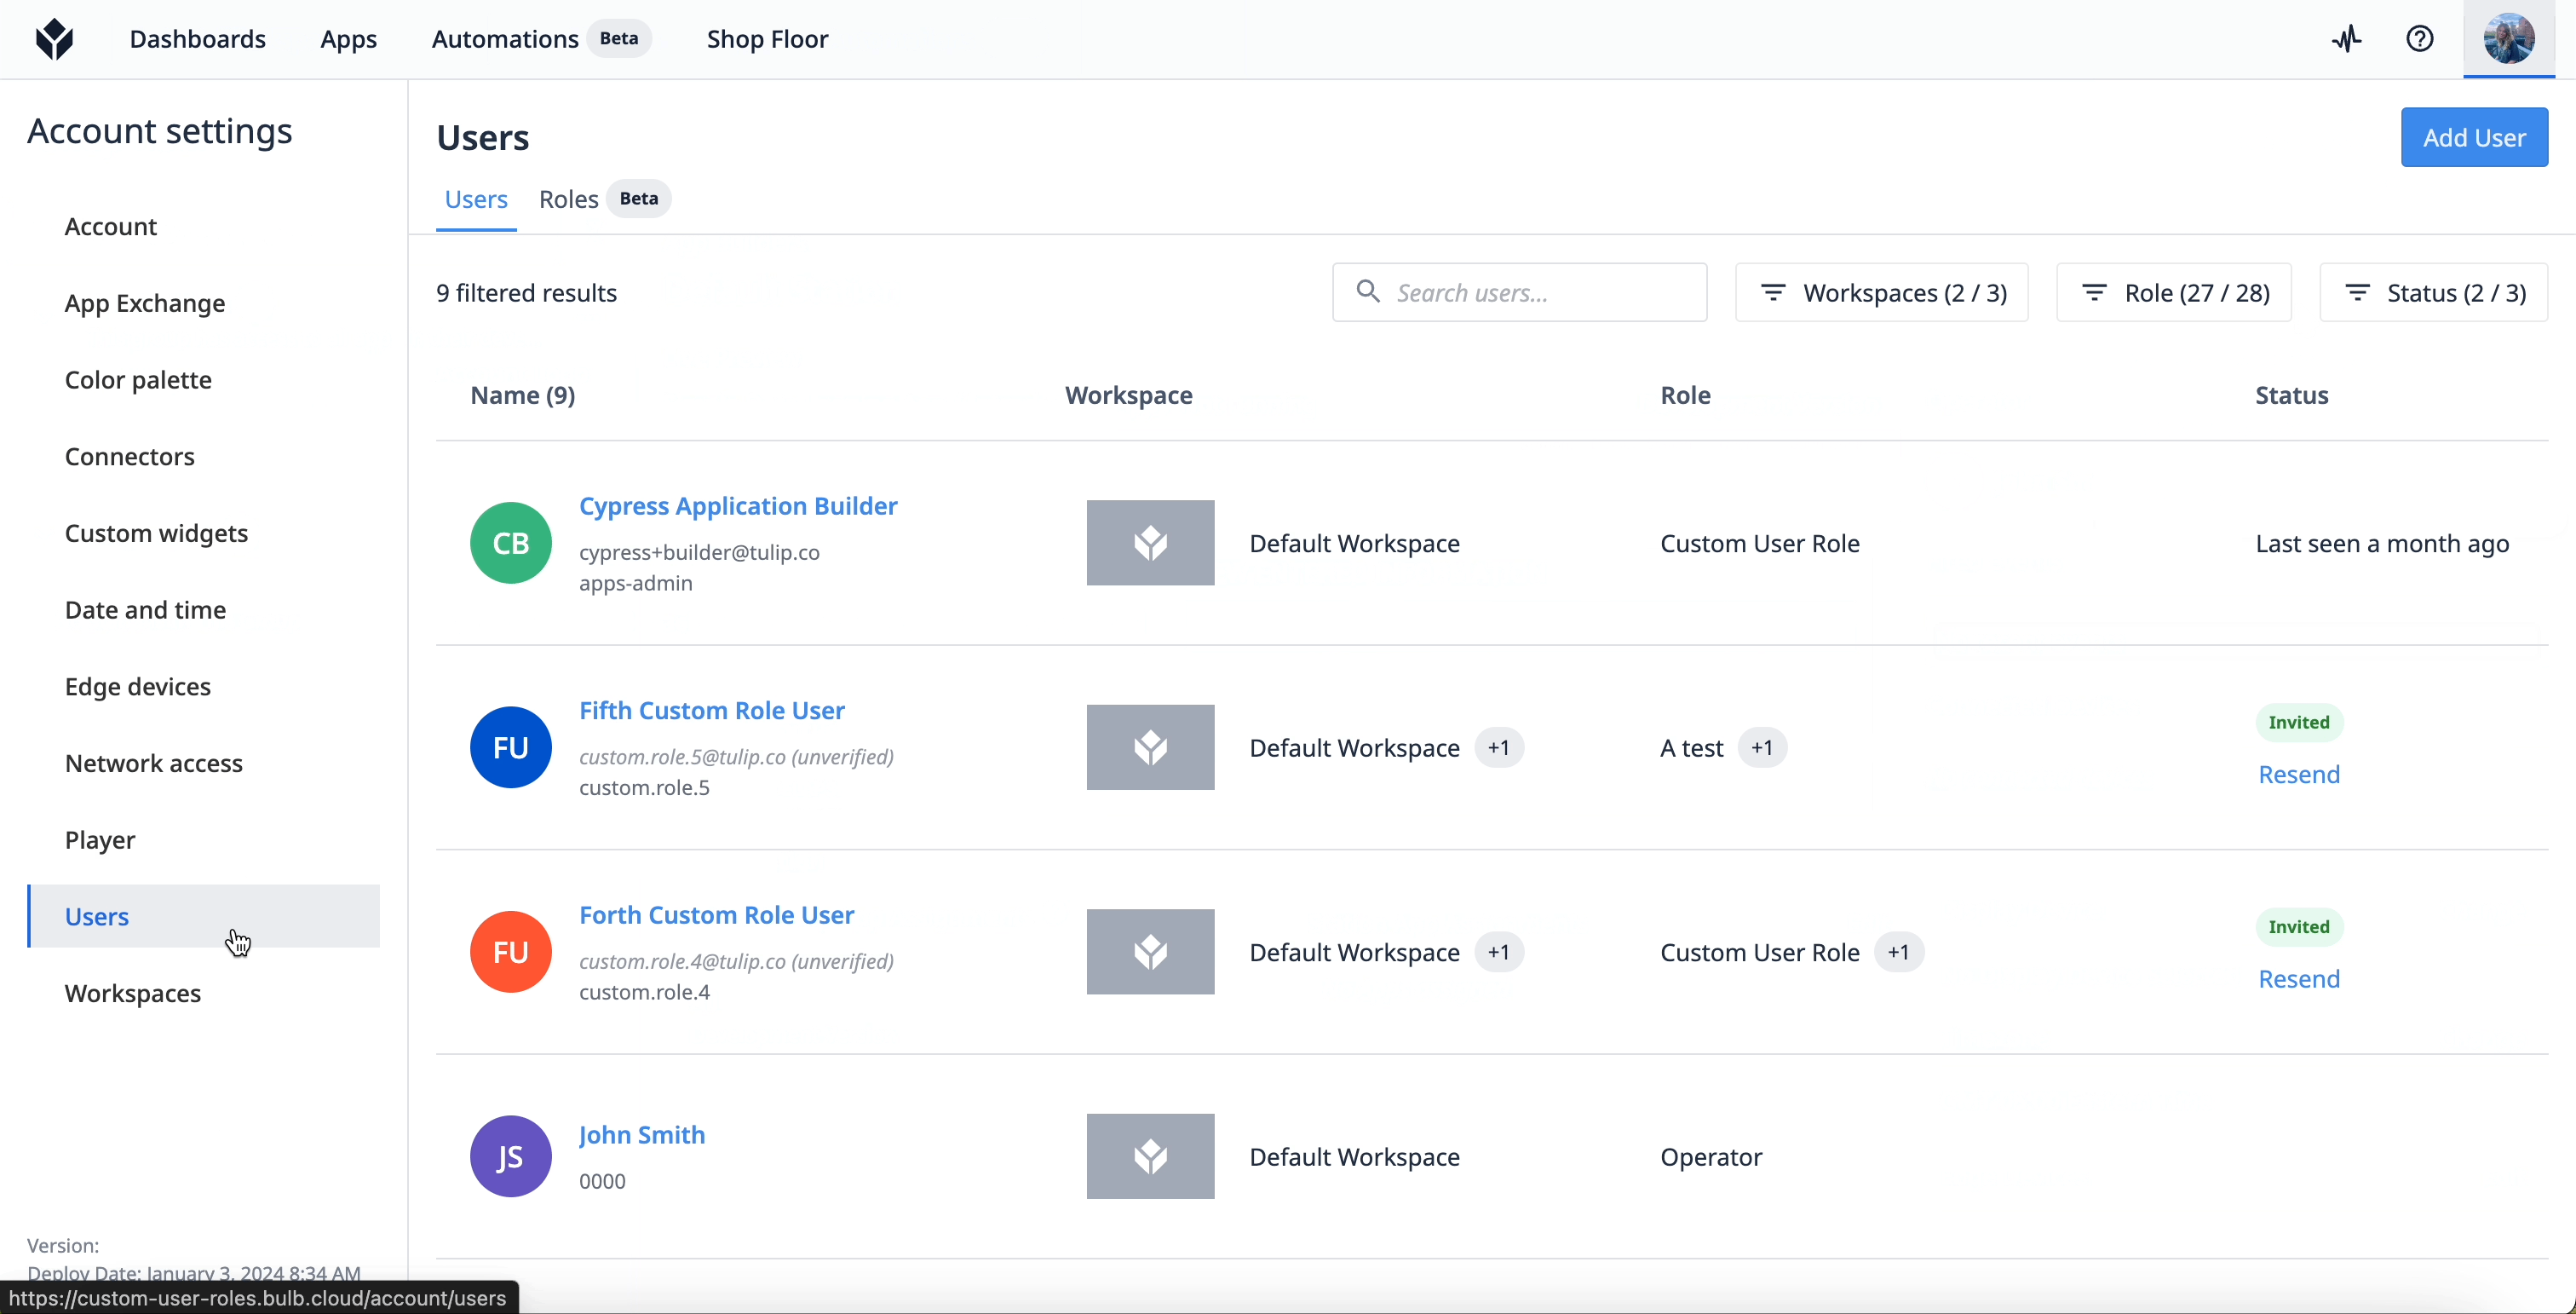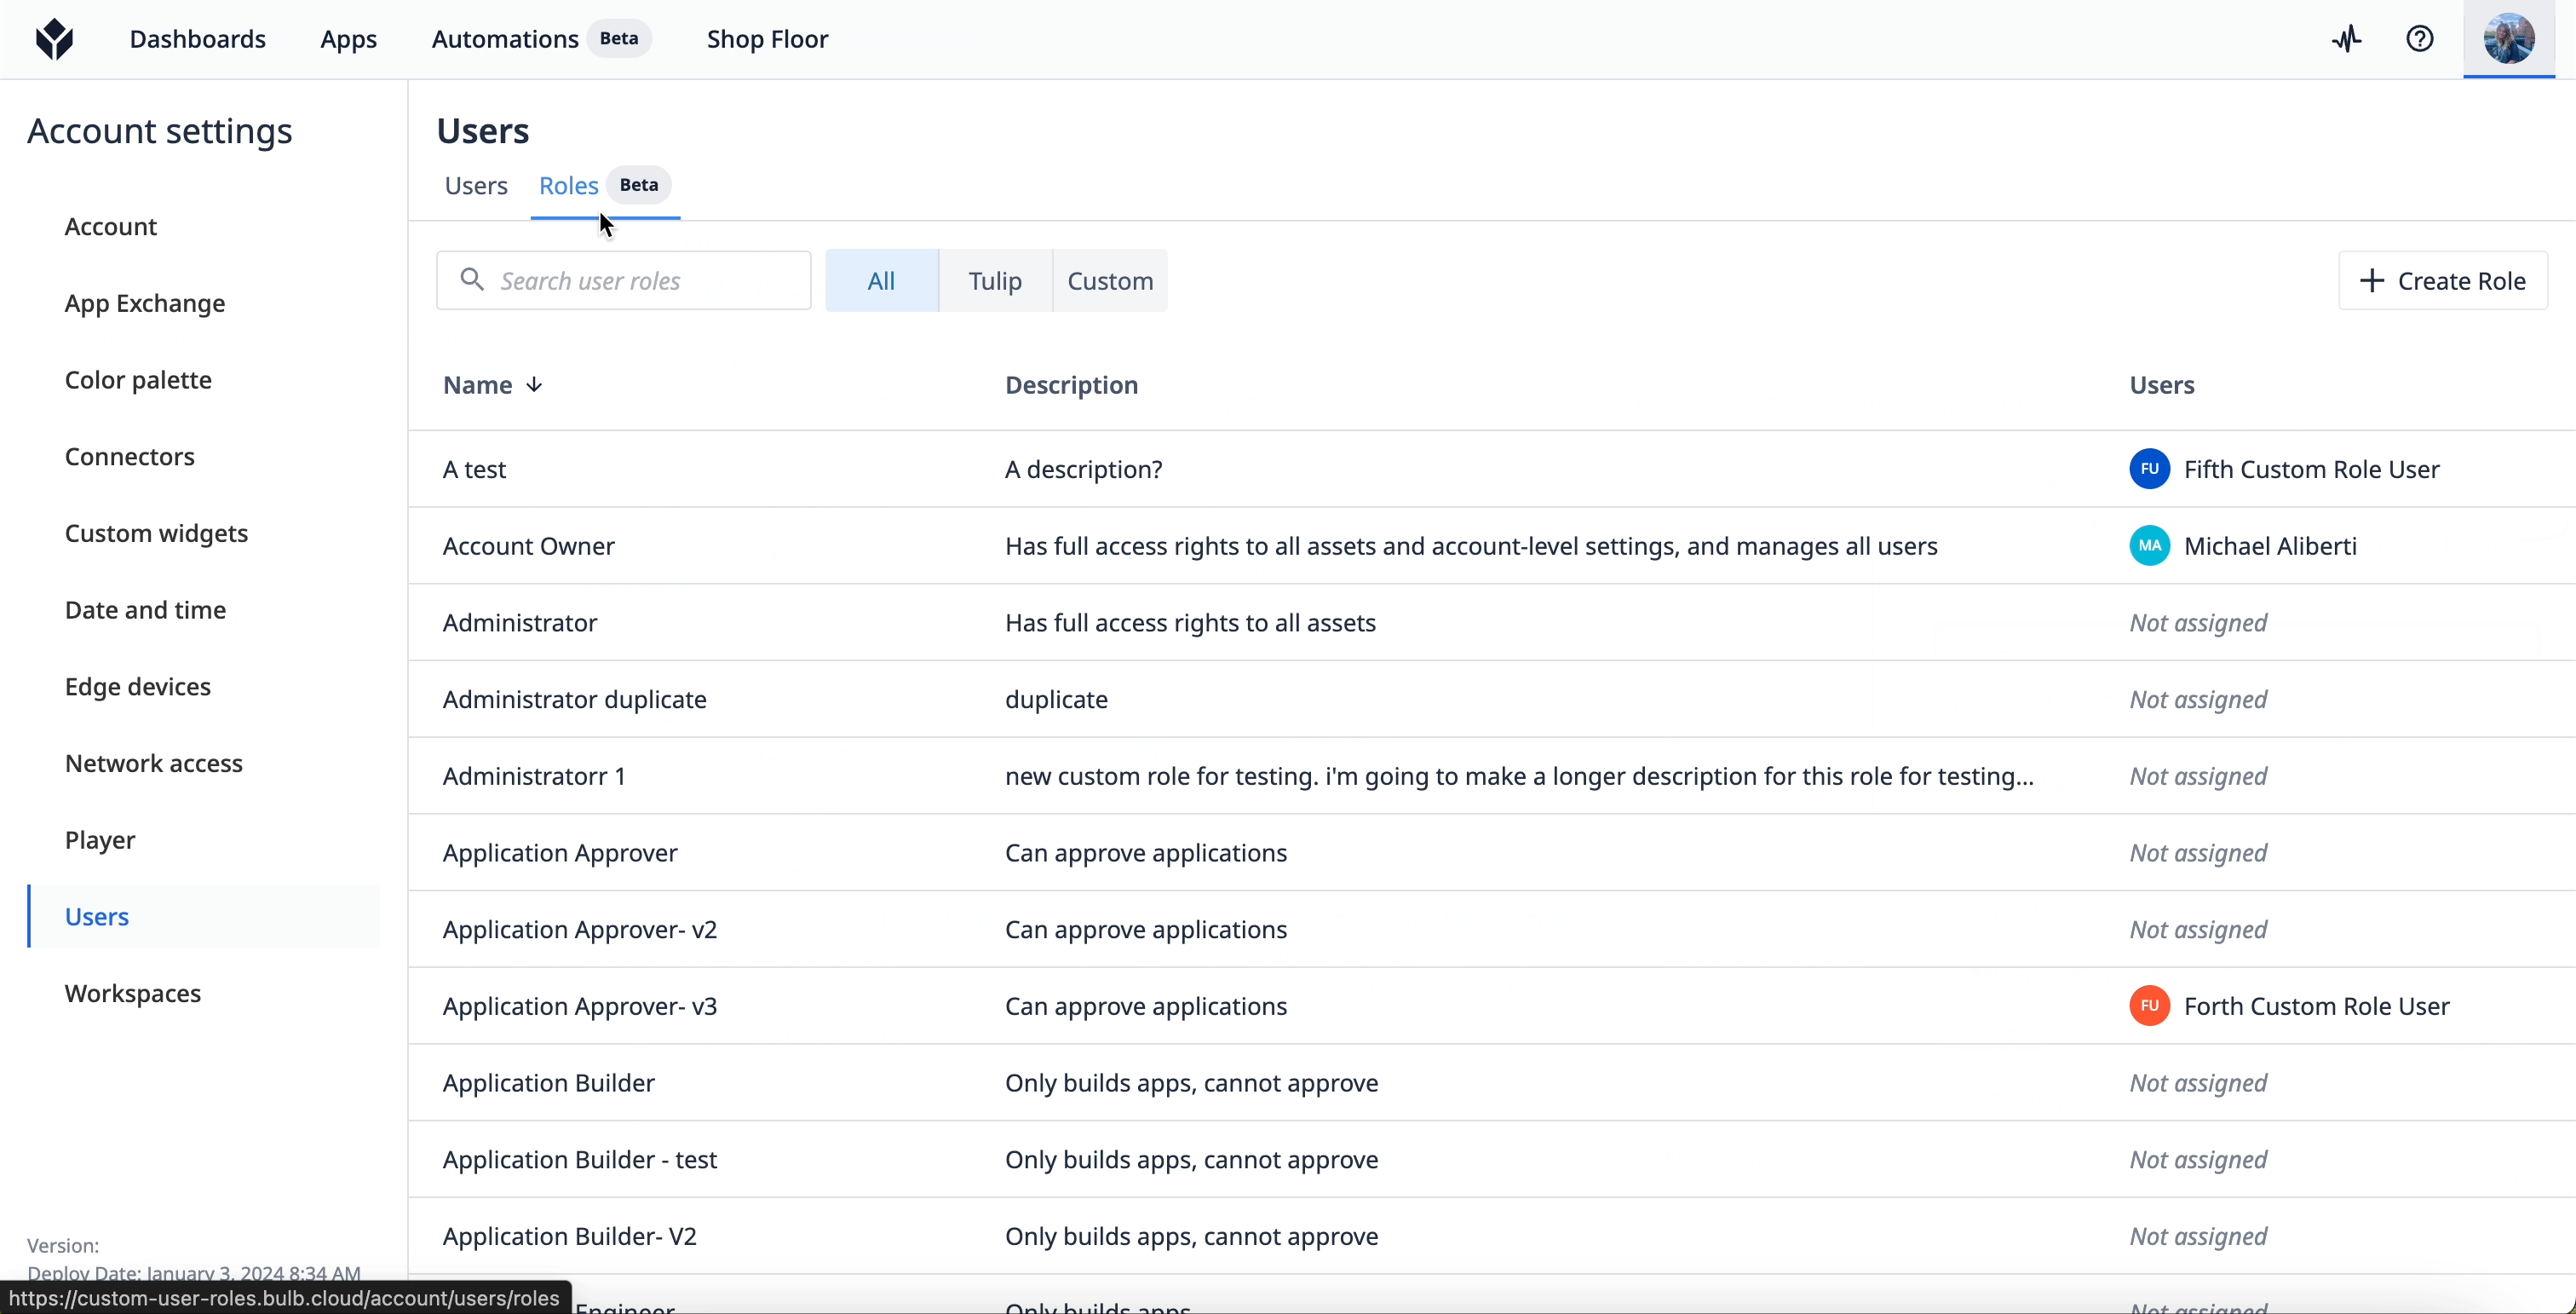
Możesz przeglądać i wyszukiwać role, korzystając z paska wyszukiwania i przycisków filtrów u góry listy:
- Wybierz op cję „Tulip”, aby wyświetlić dostępne role, które już istnieją w Twojej instancji.
- Wybierz opcję „Niestandardowe”, aby wyświetlić role niestandardowe, które sam utworzyłeś.
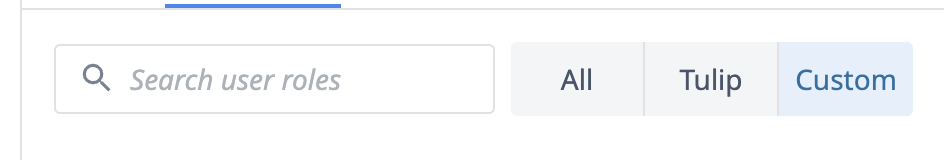
Utwórz
- Kliknij „+ Utwórz rolę”.
- Możesz albo powielić i zmodyfikować istniejącą rolę, albo utworzyć nową rolę od podstaw.
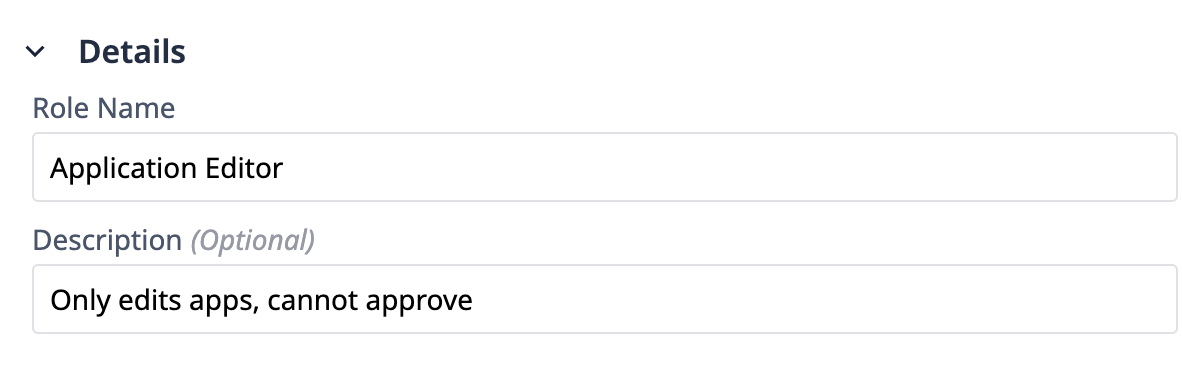
- Wypełnij pola „Nazwa roli ” i „Opis ”. Nazwa roli powinna być unikalna i umożliwiać jej identyfikację.
- Wybierz poziom dostępu dla każdego obszaru serwisu Tulip, korzystając z rozwijanych kategorii.
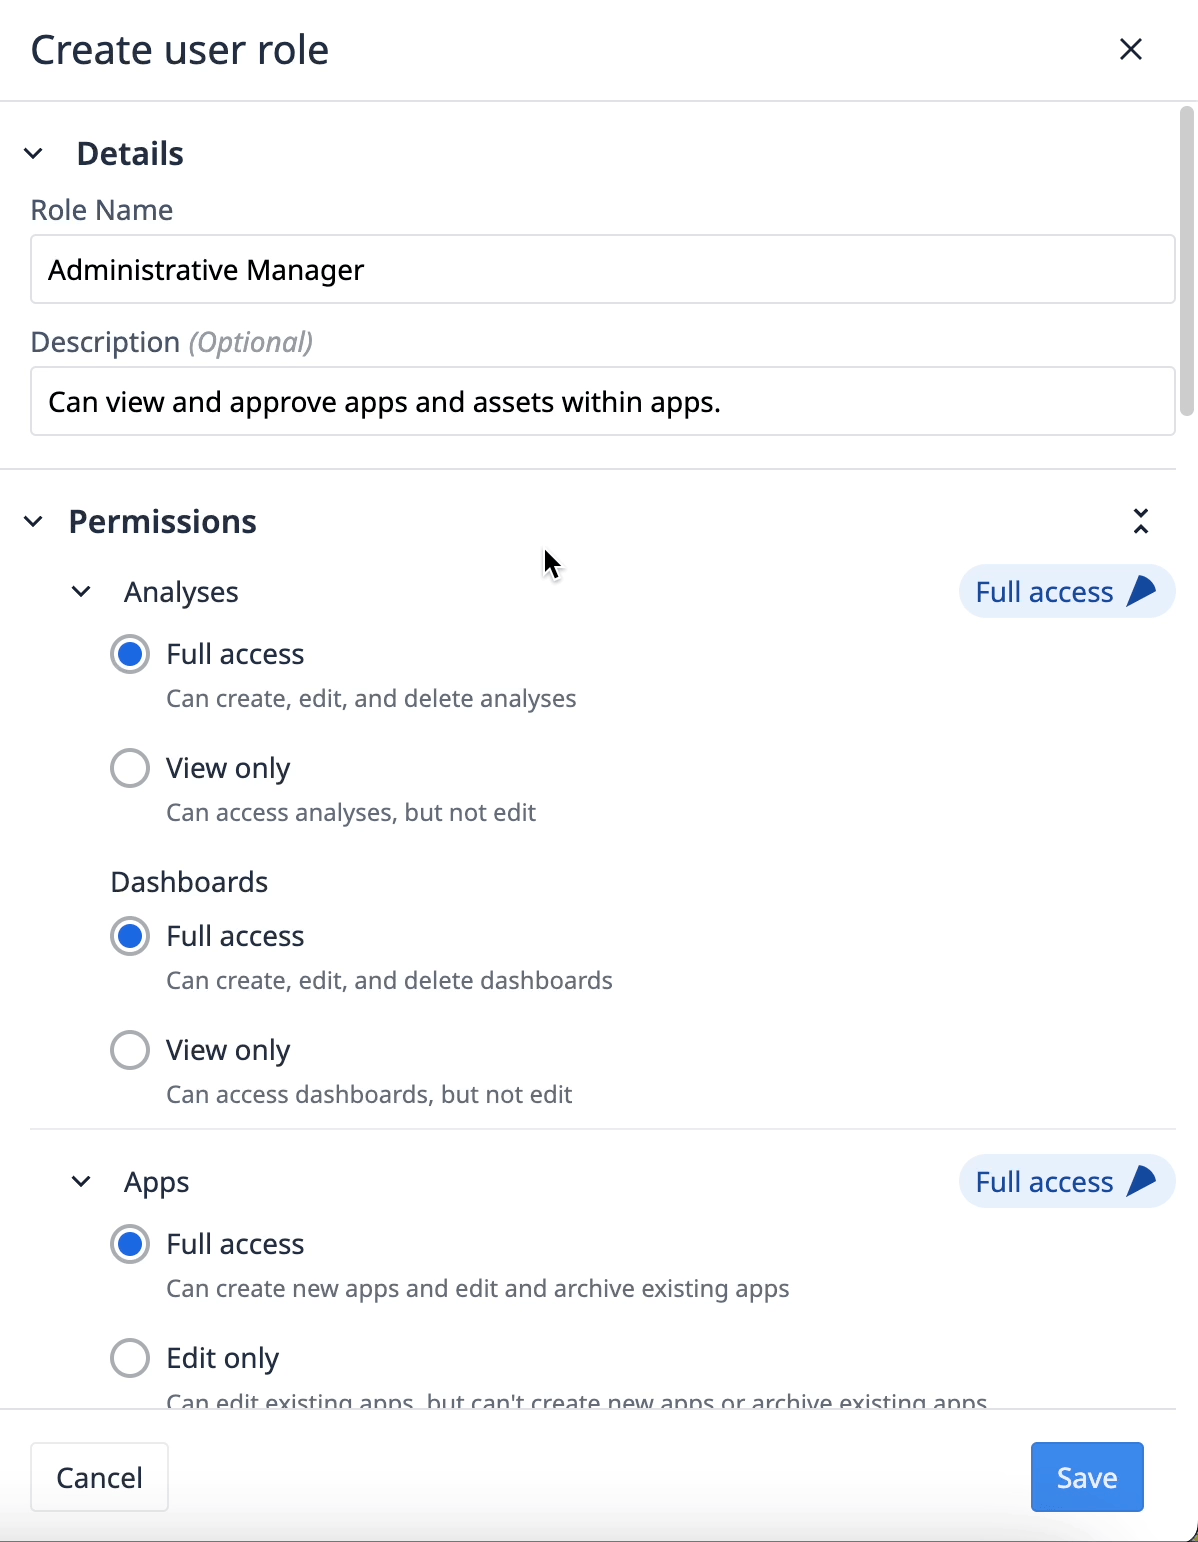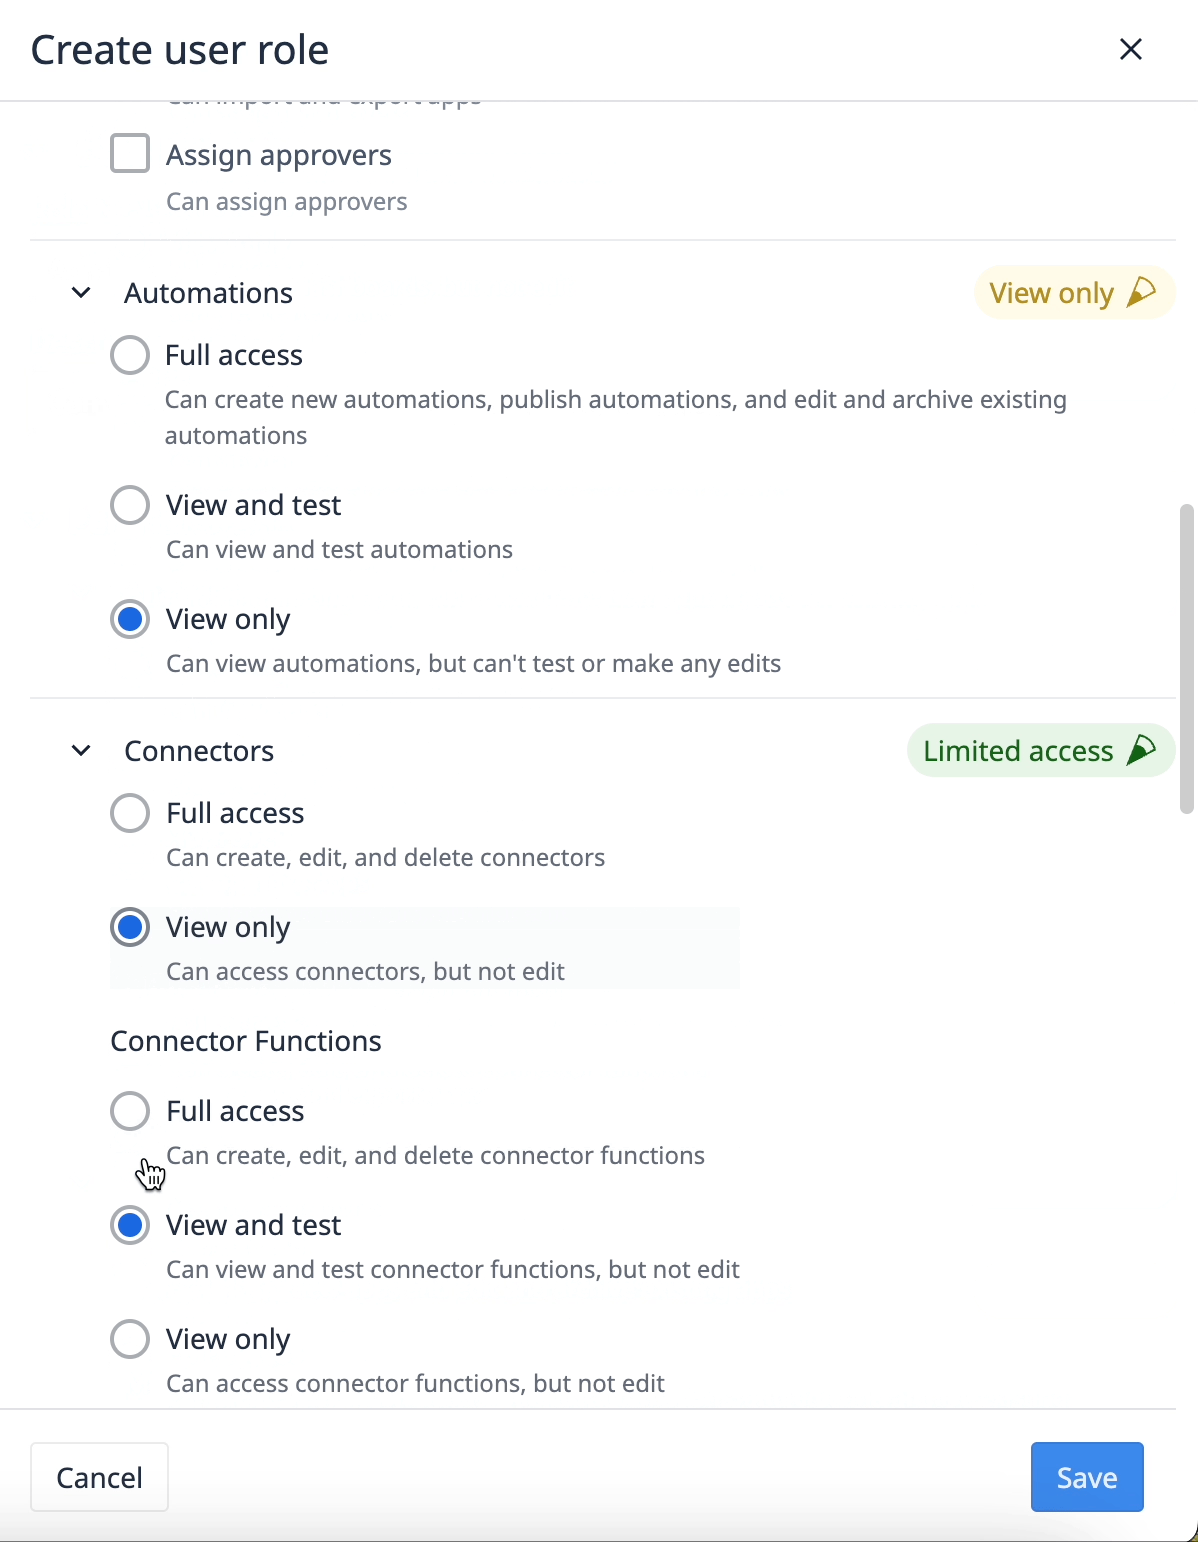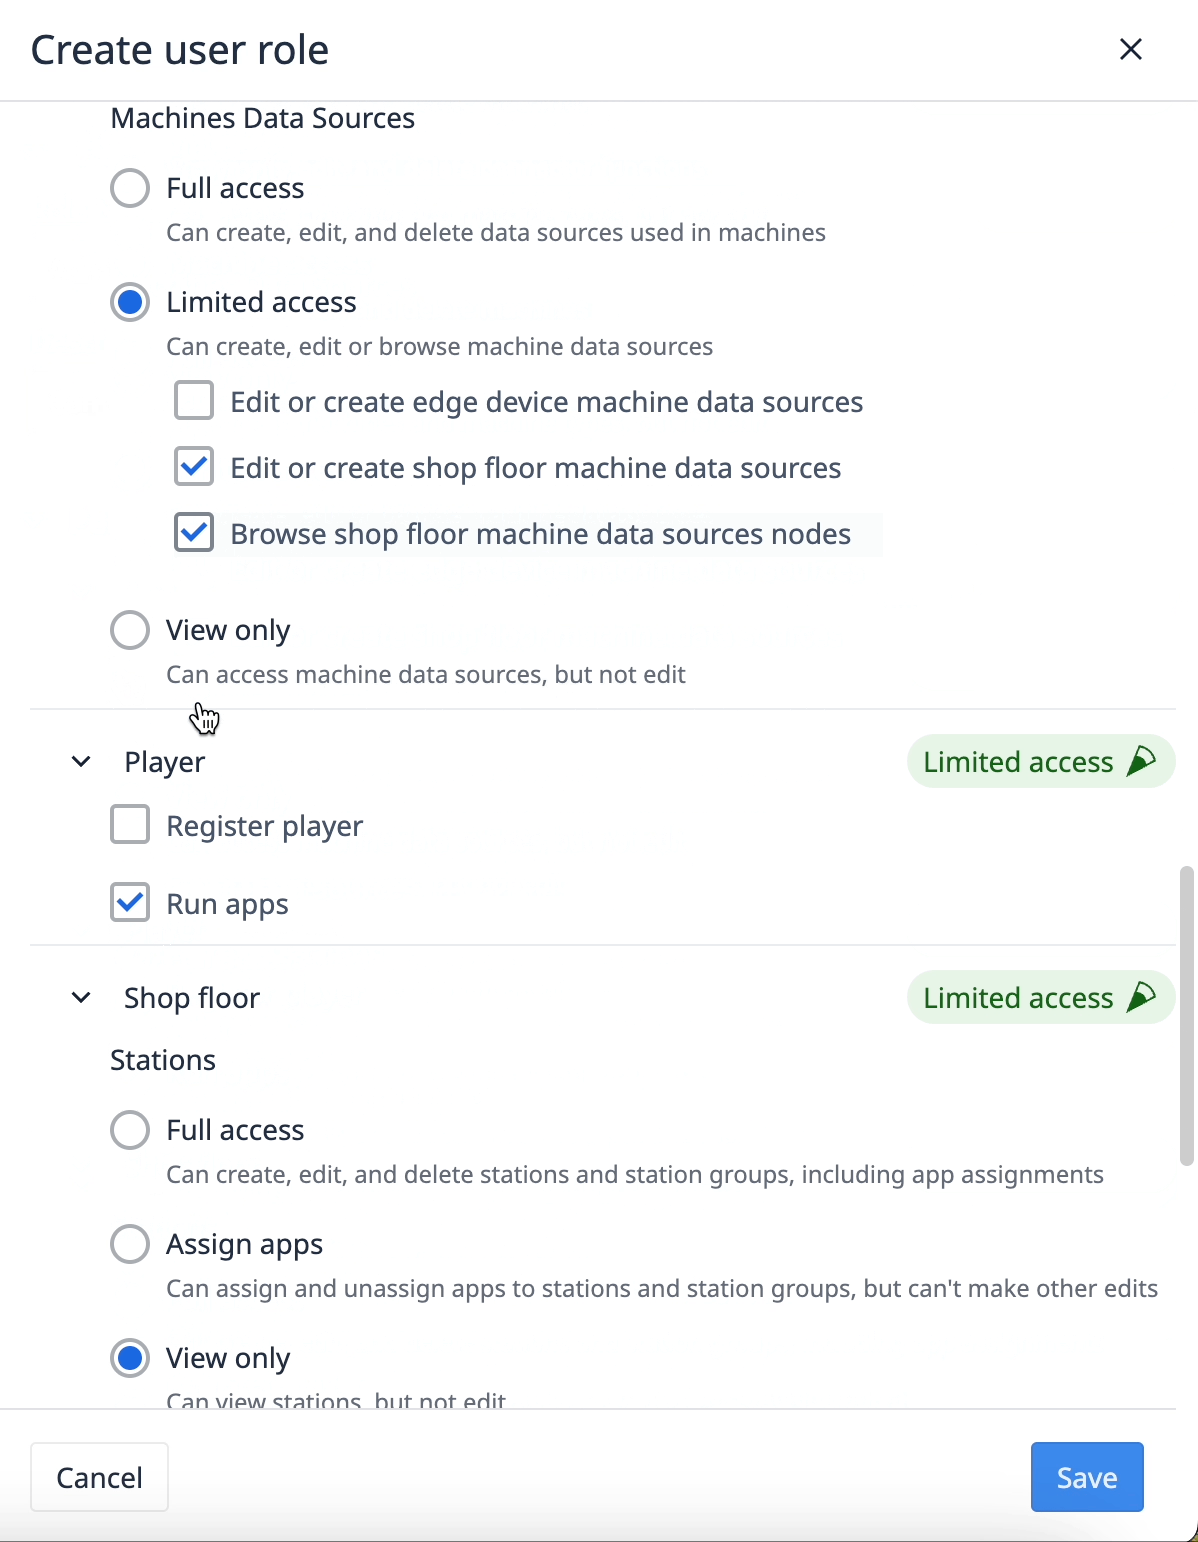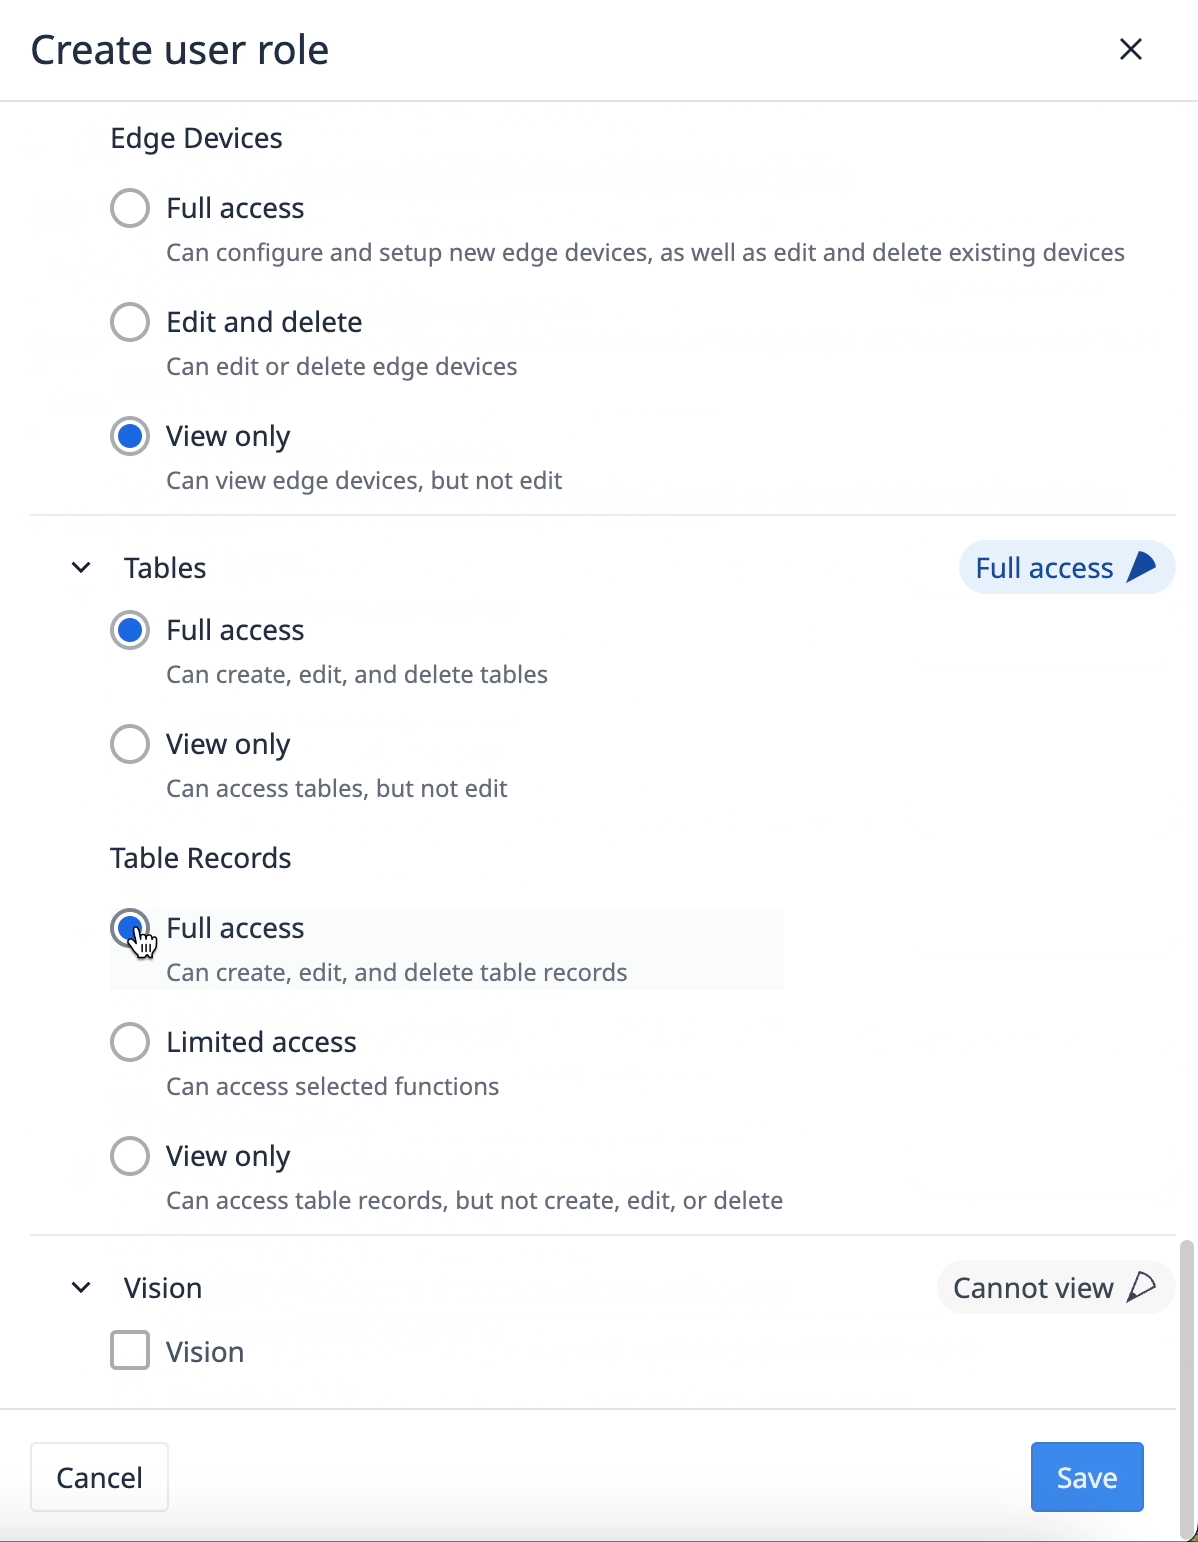
- Kliknij „Zapisz”.
Przypisz
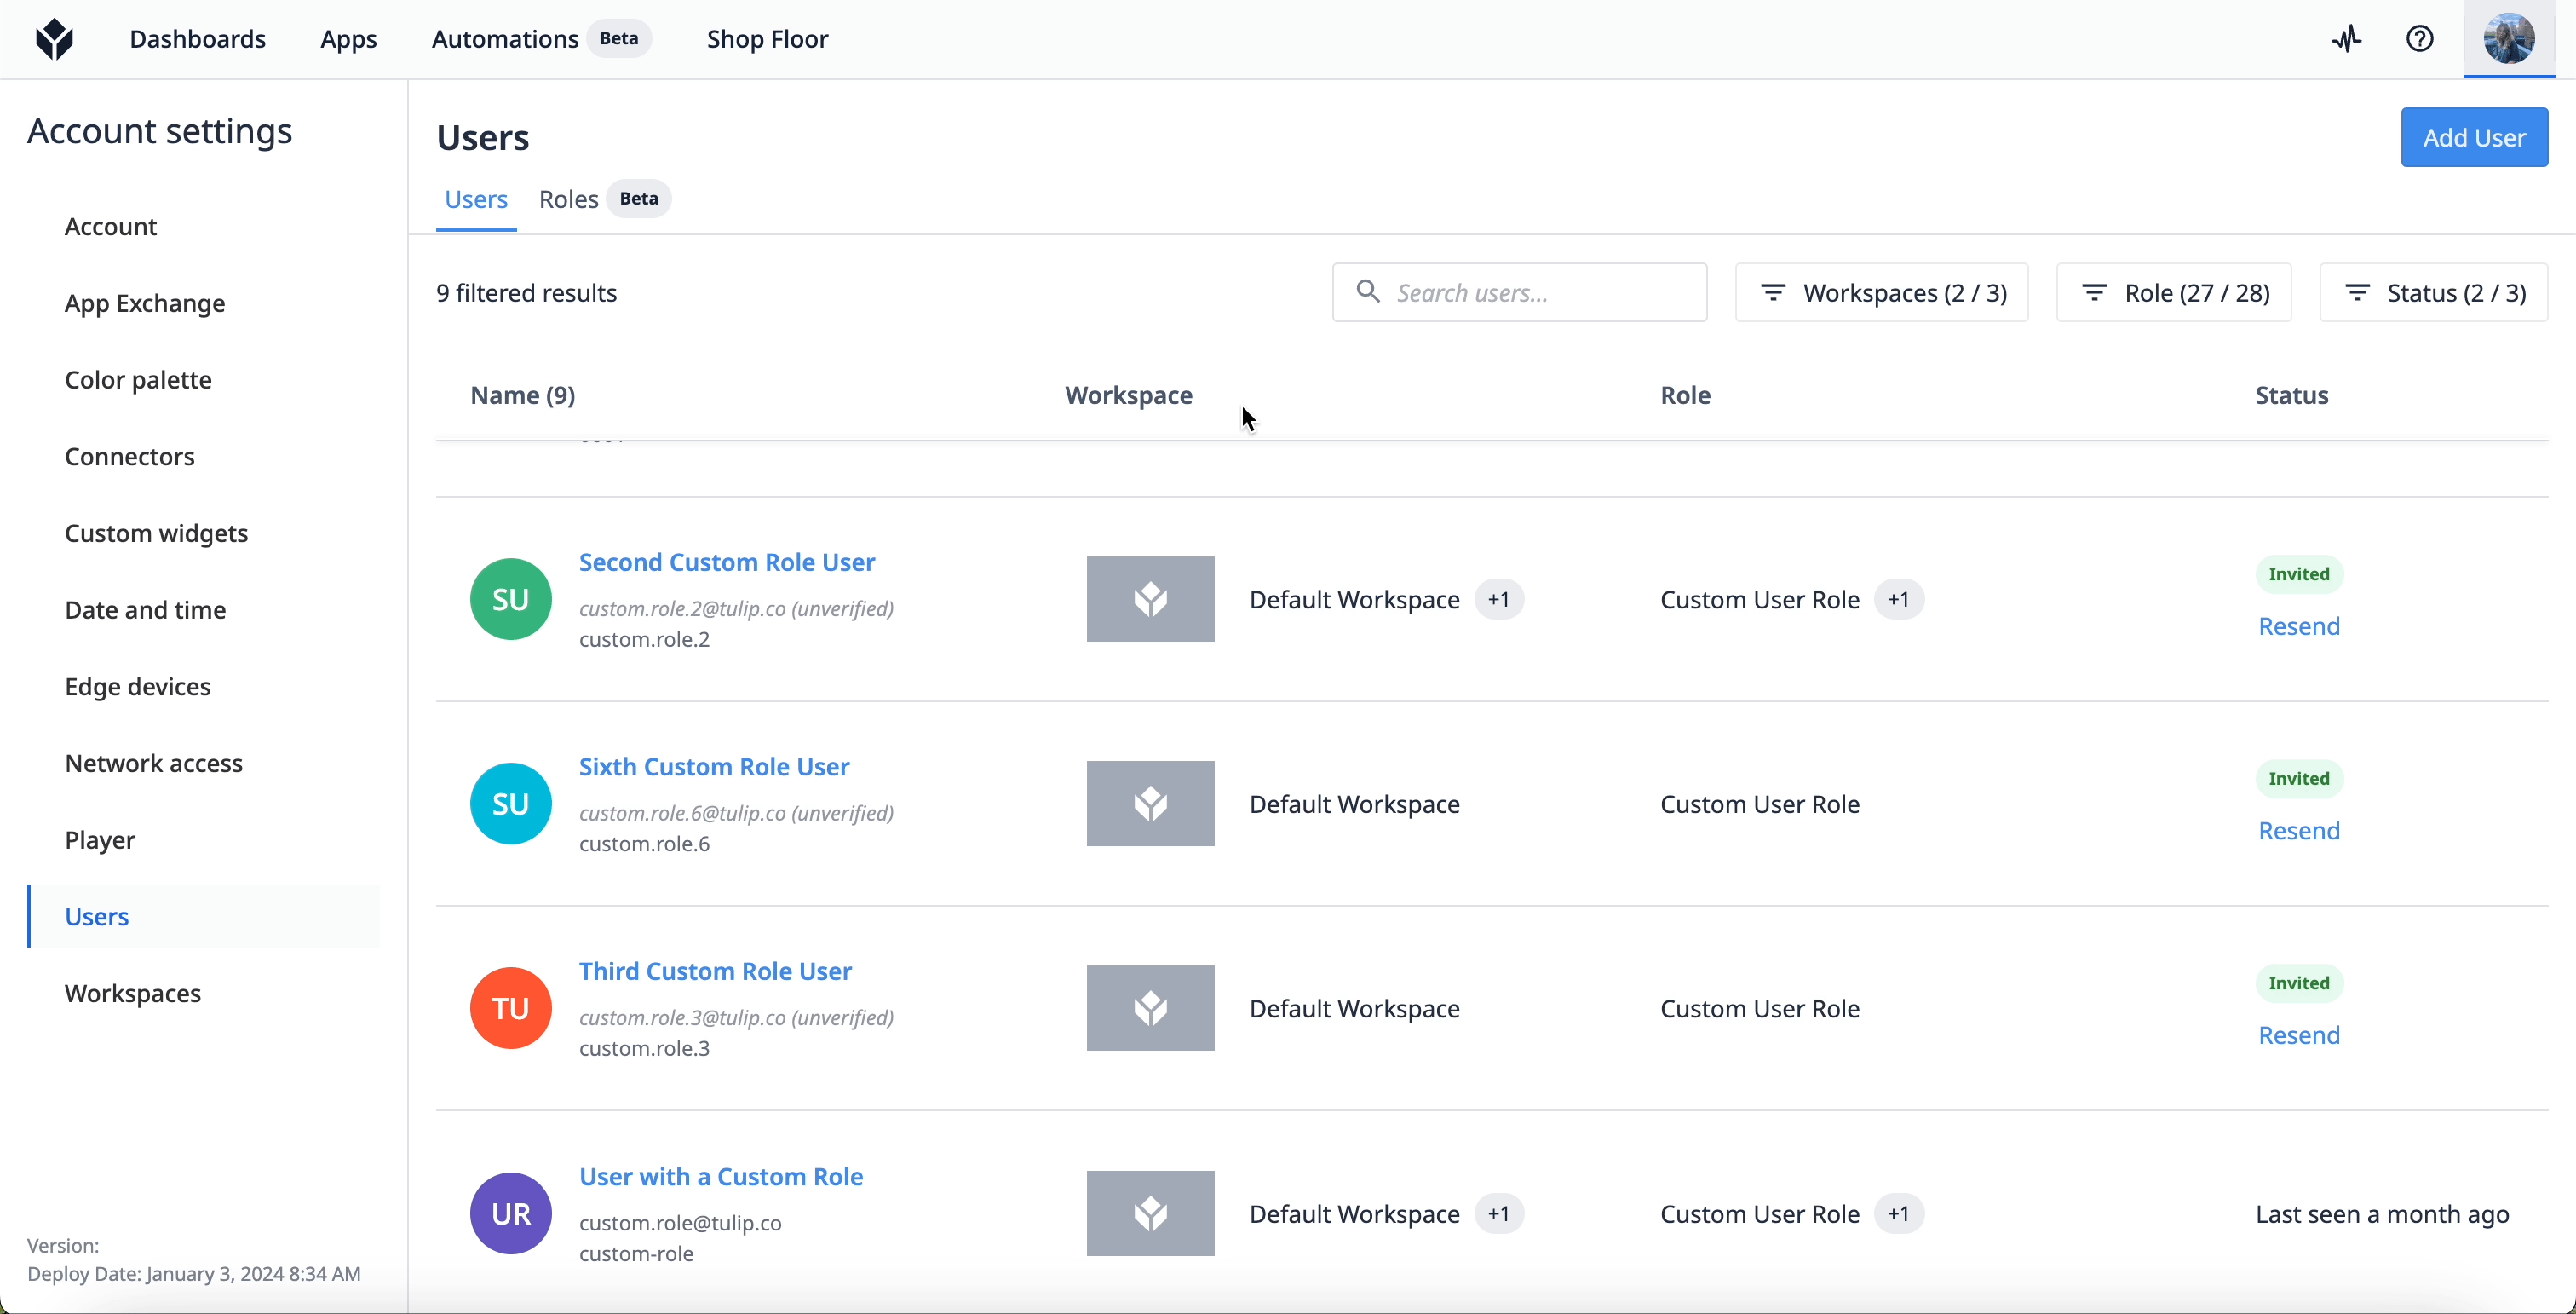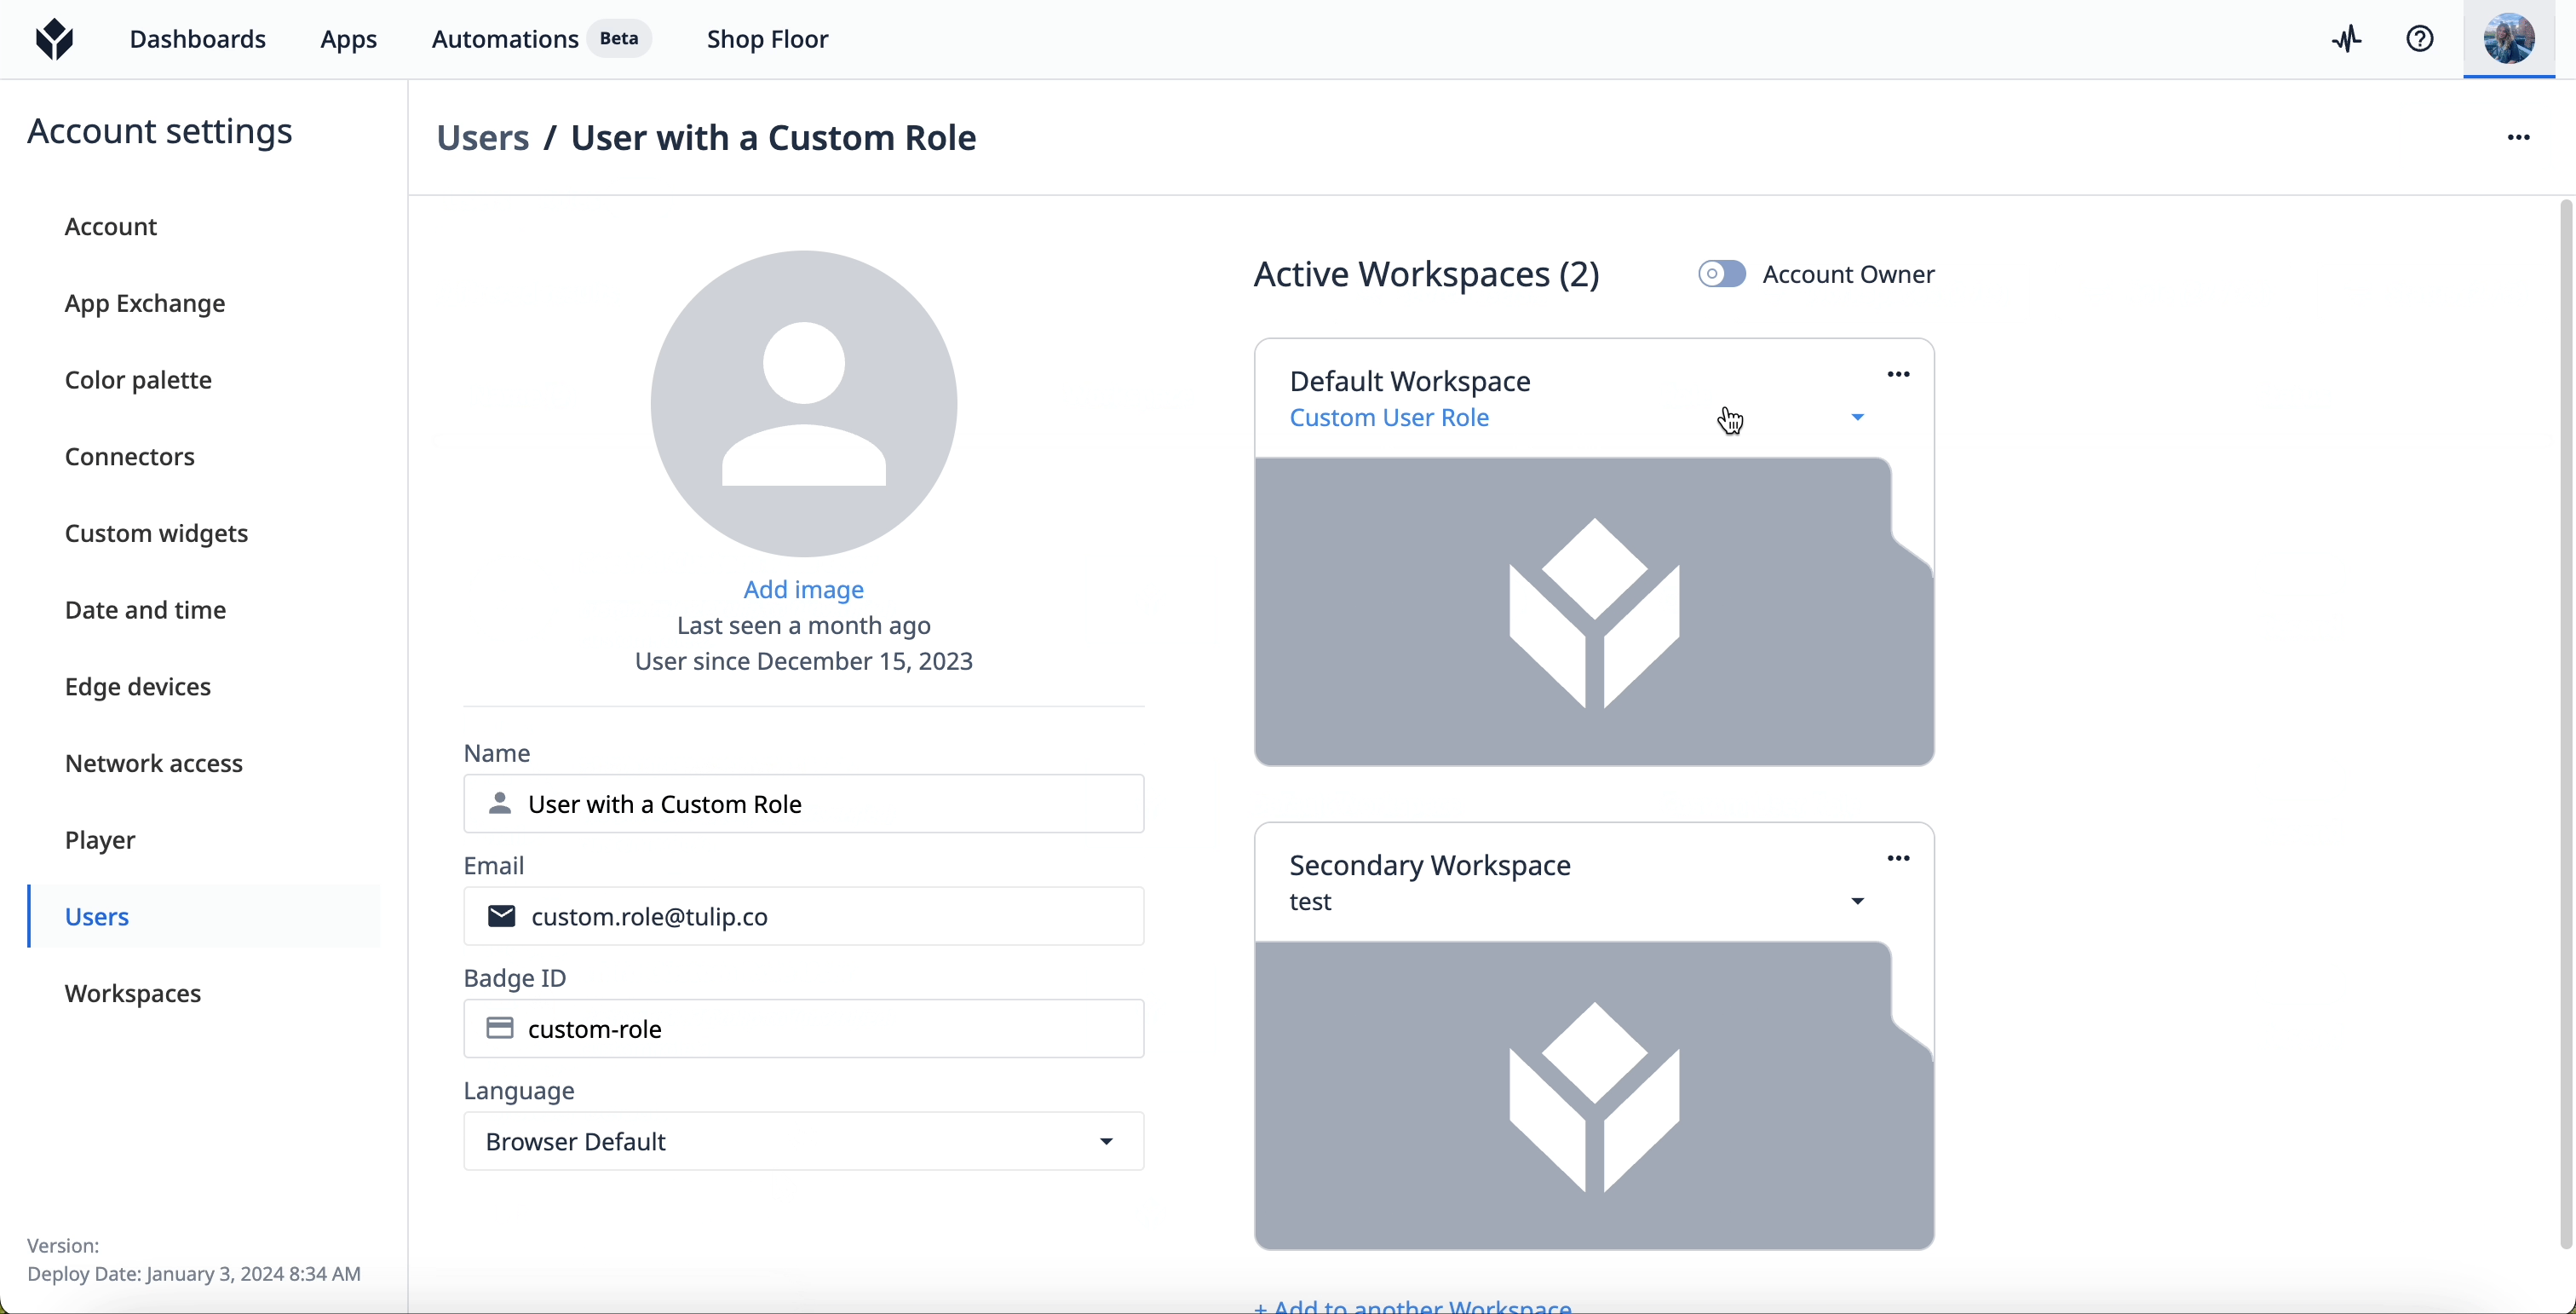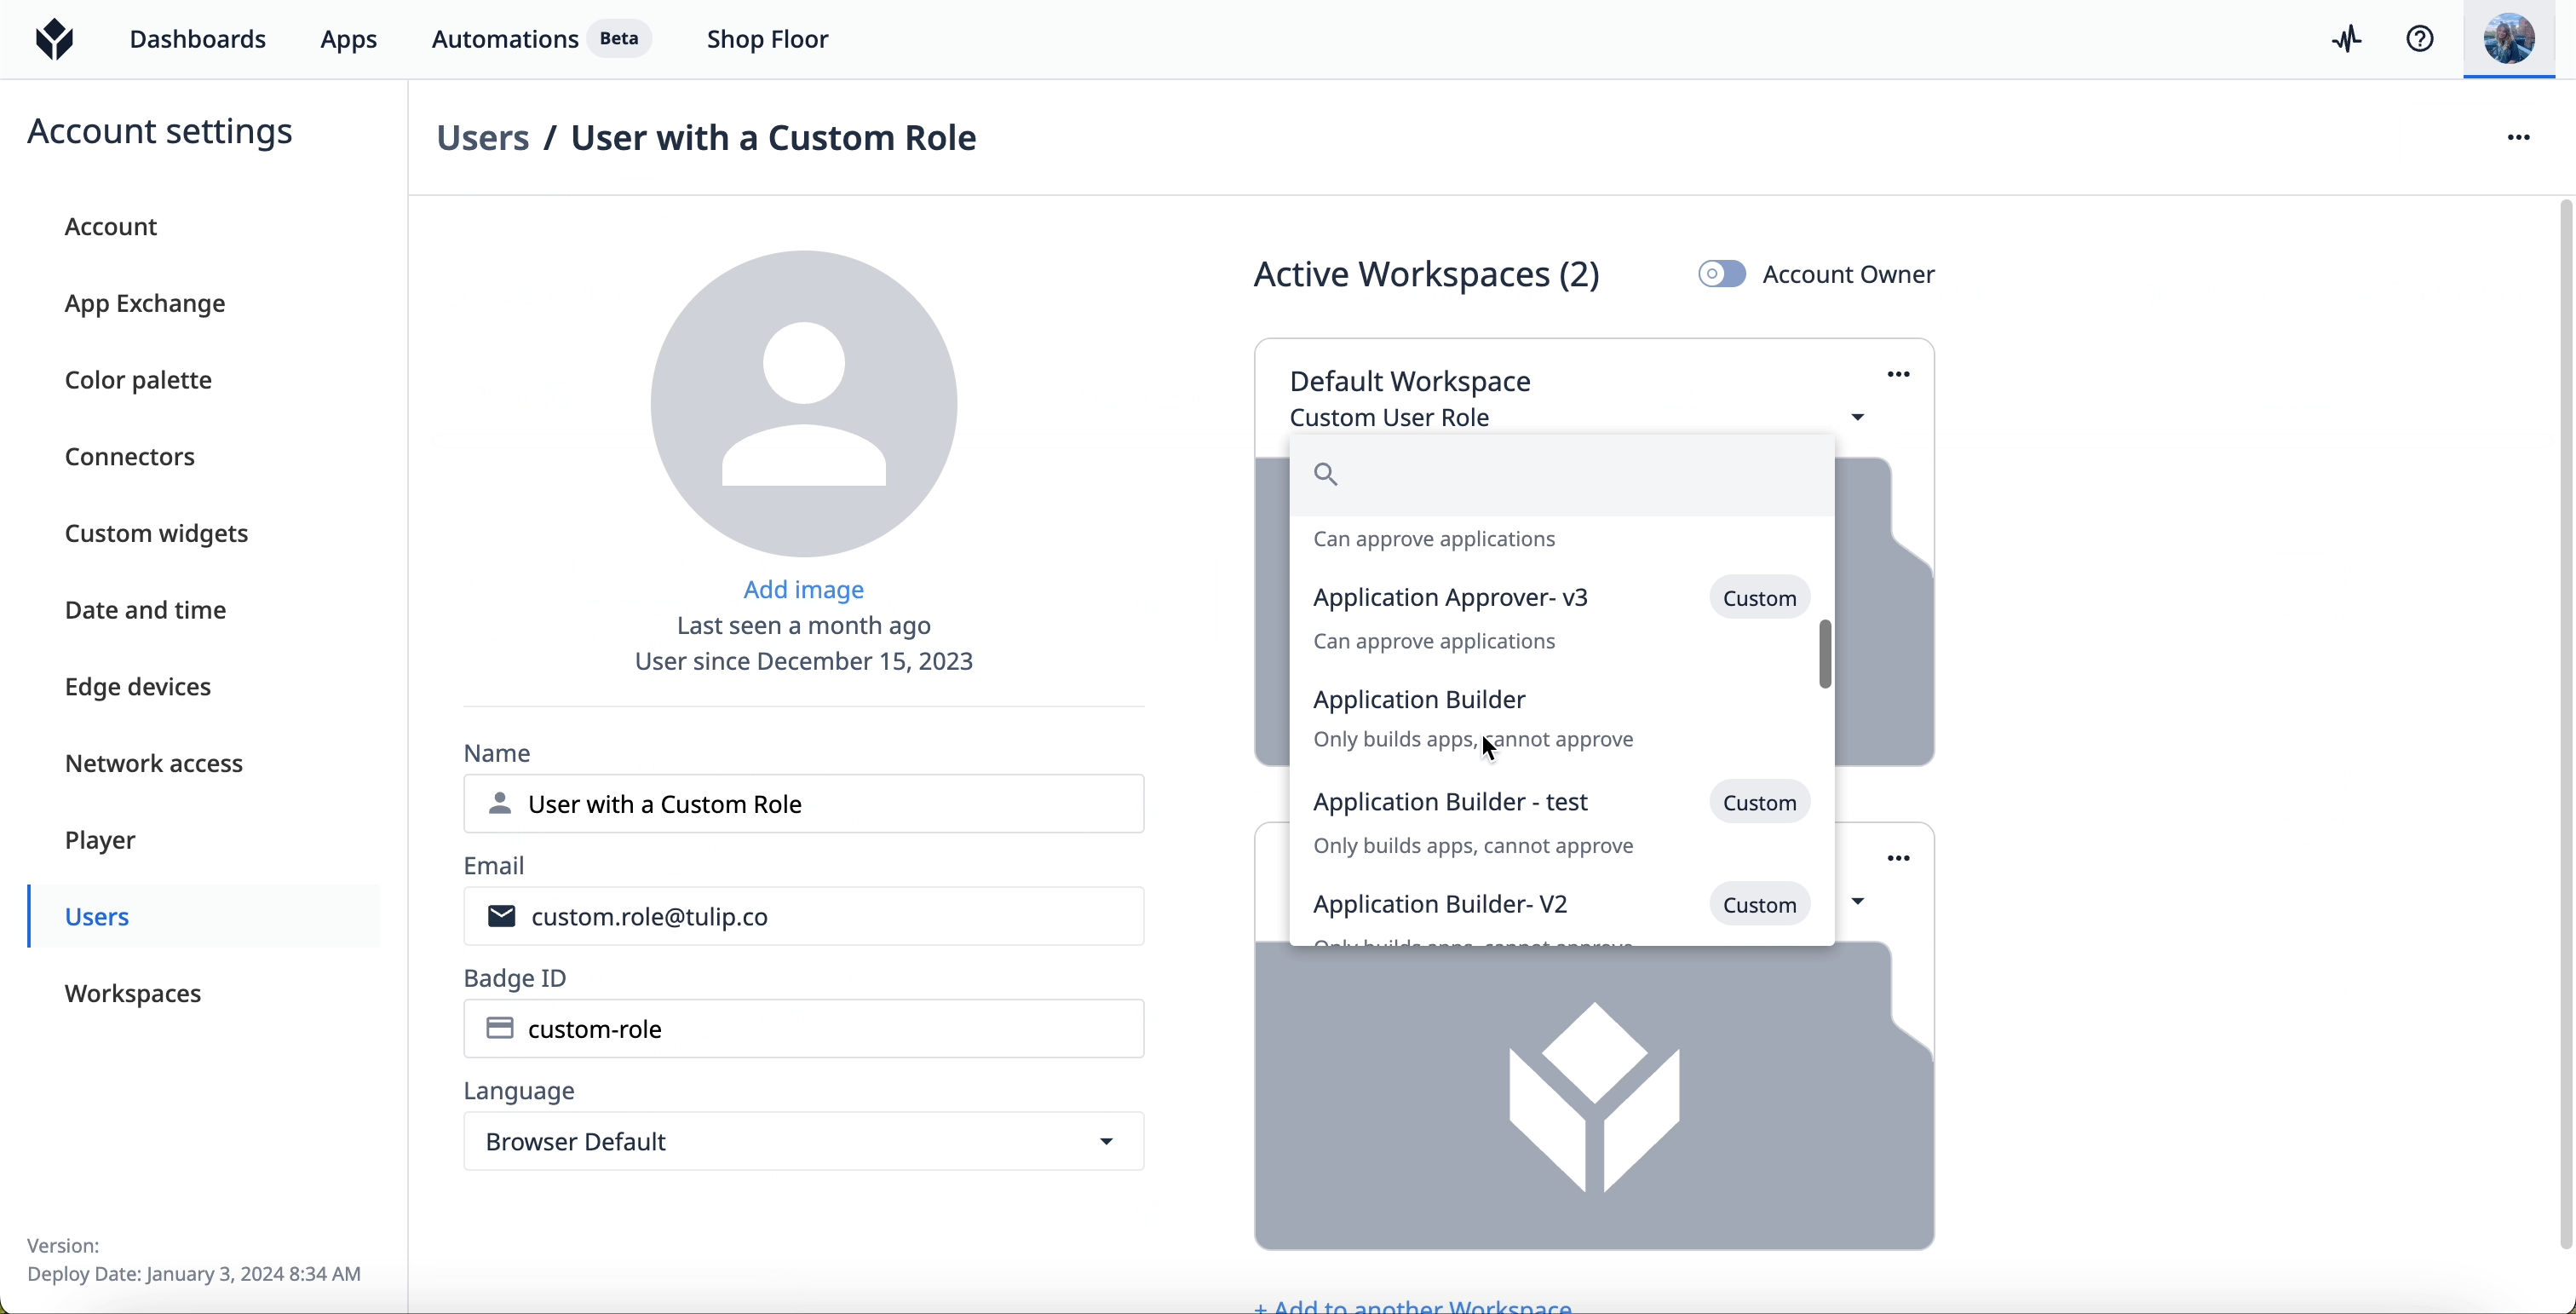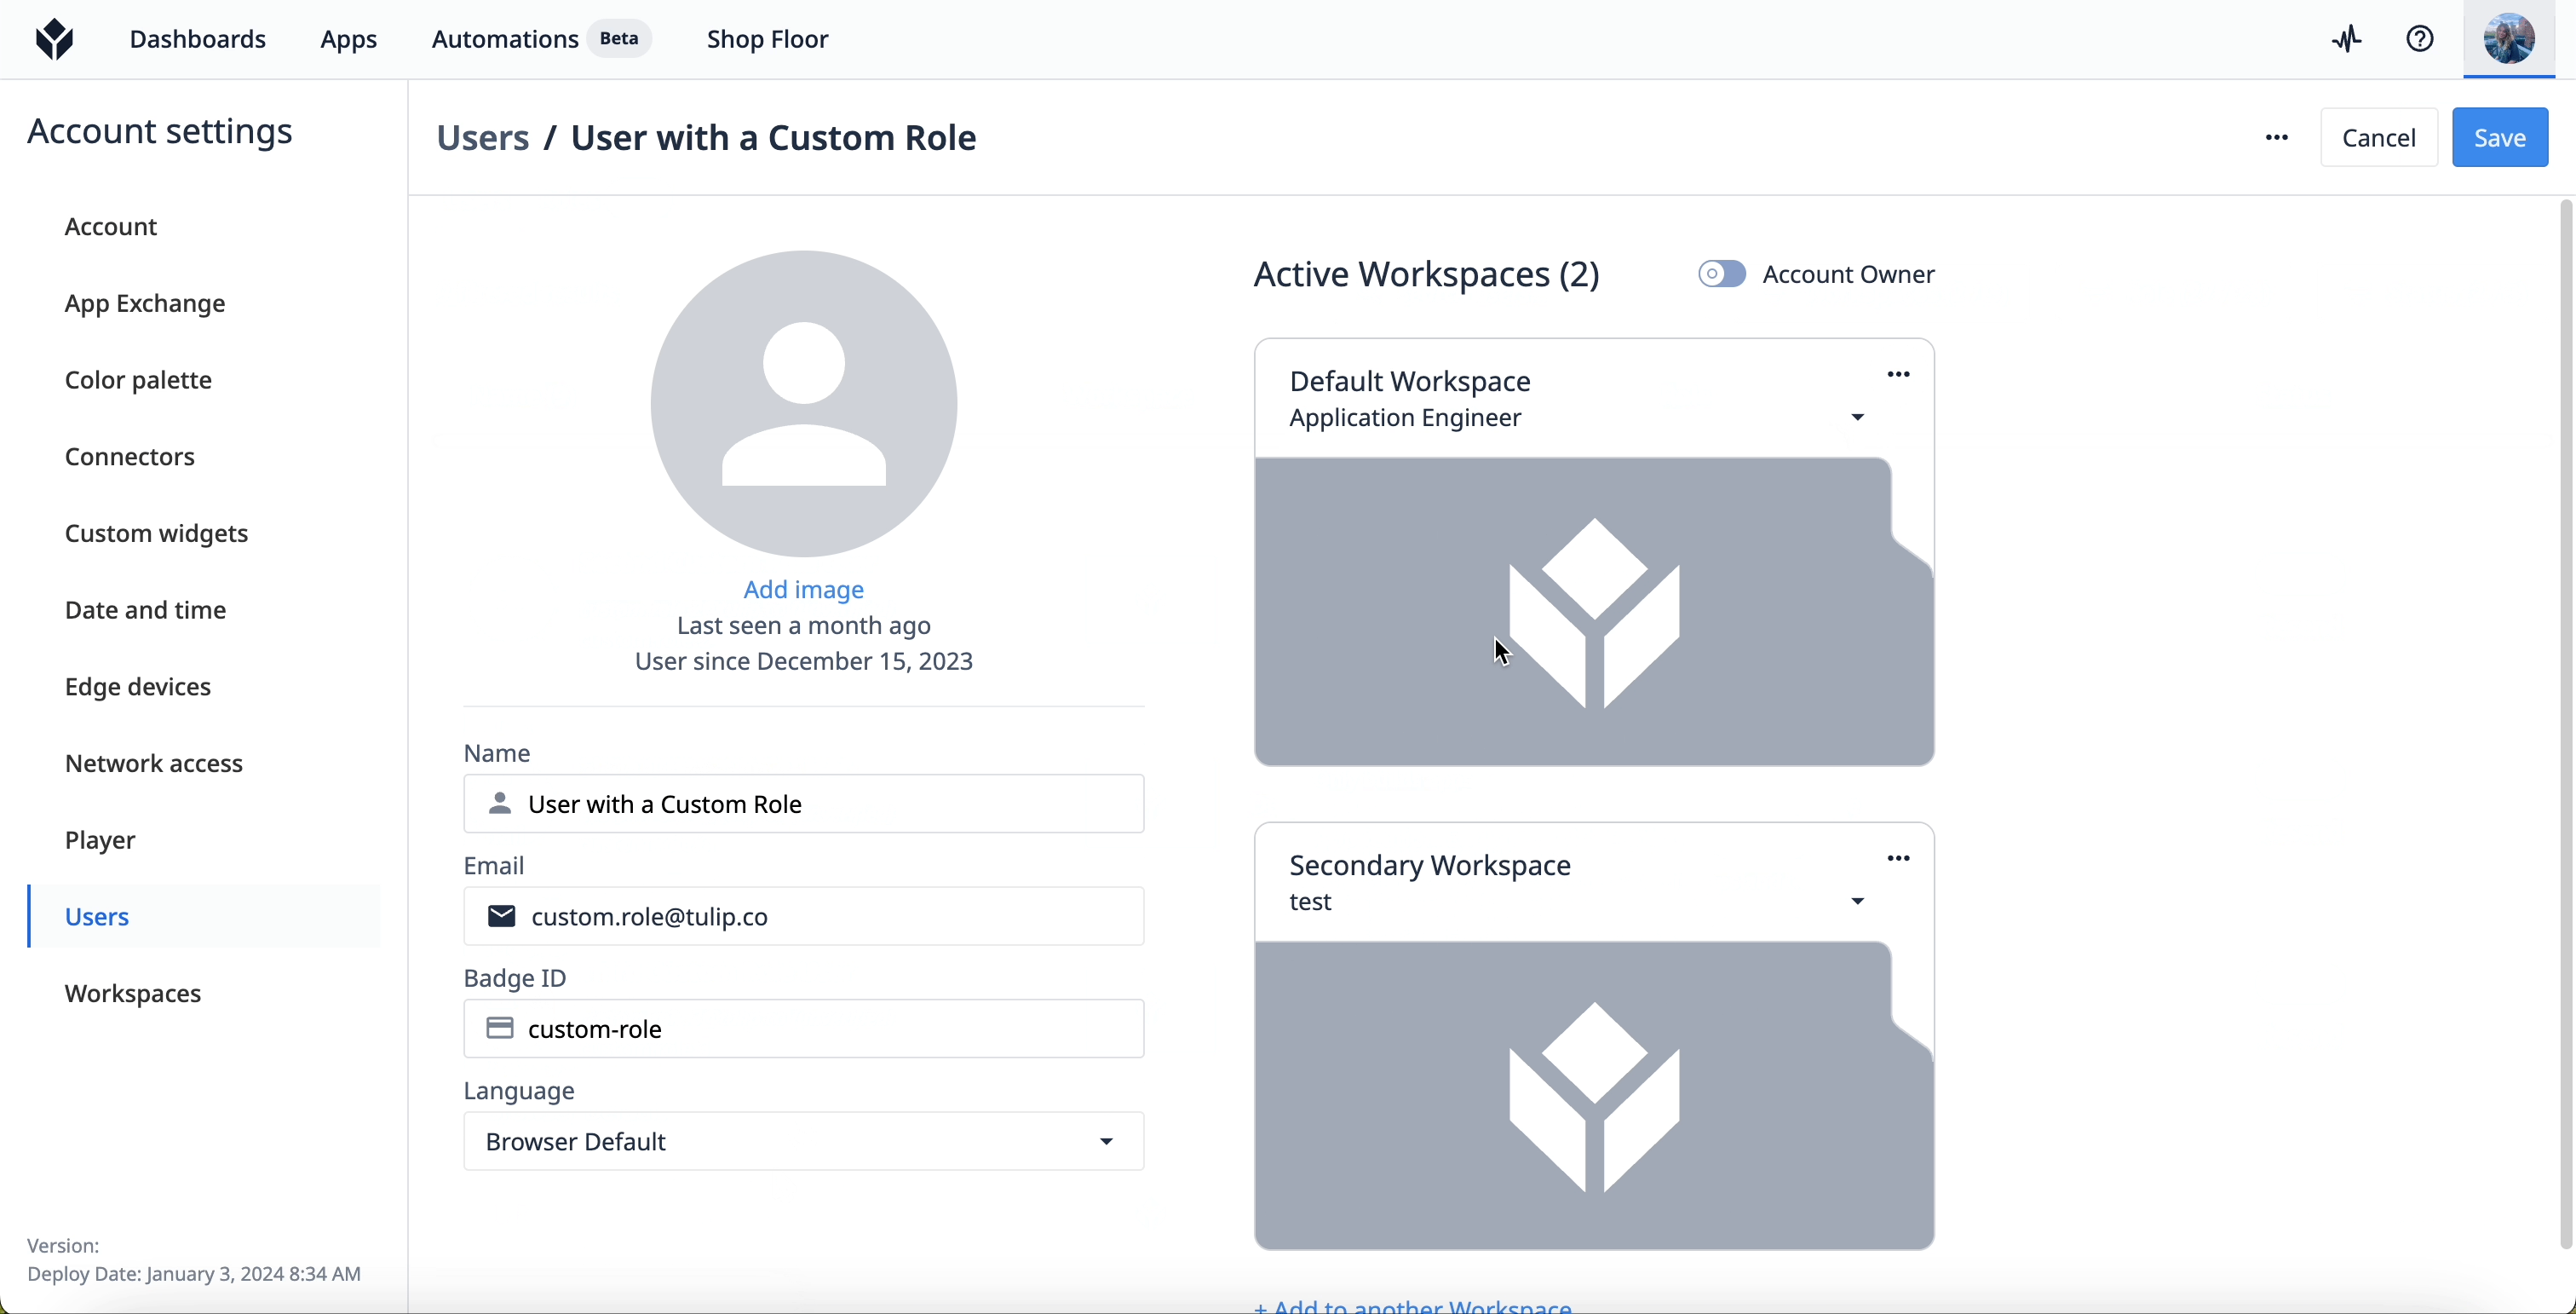
- Przejdź do strony „Użytkownicy ”.
- Wybierz użytkownika z listy.
- W konfiguracji obszaru roboczego dla danego użytkownika wybierz rolę użytkownika, którą chcesz przypisać.
Edytuj
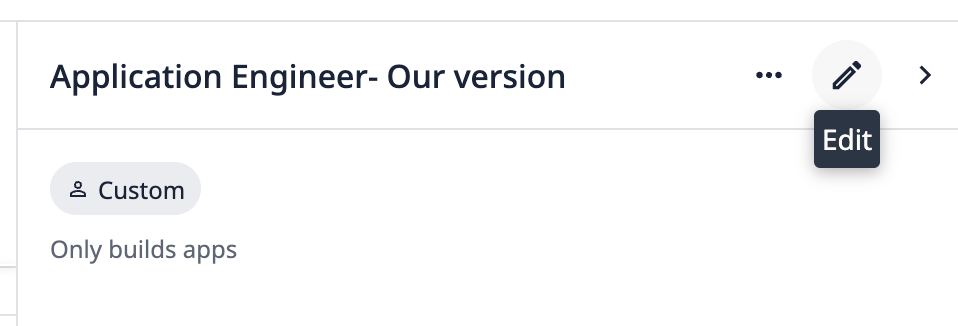
Edytowanie niestandardowej roli użytkownika spowoduje natychmiastową zmianę uprawnień wszystkich użytkowników posiadających tę rolę. 1. Przejdź do strony „Role ”. 2. Kliknij rolę, którą chcesz edytować. 3. Kliknij ikonę ołówka w prawym górnym rogu.
- Wprowadź zmiany w polach lub uprawnieniach.
- Kliknij „Zapisz”.
Archiwizuj
- Przejdź do strony „Role ”.
- Kliknij rolę, którą chcesz edytować.
- Kliknij menu z trzema kropkami w prawym górnym rogu. Wybierz opcję „Archiwizuj”.
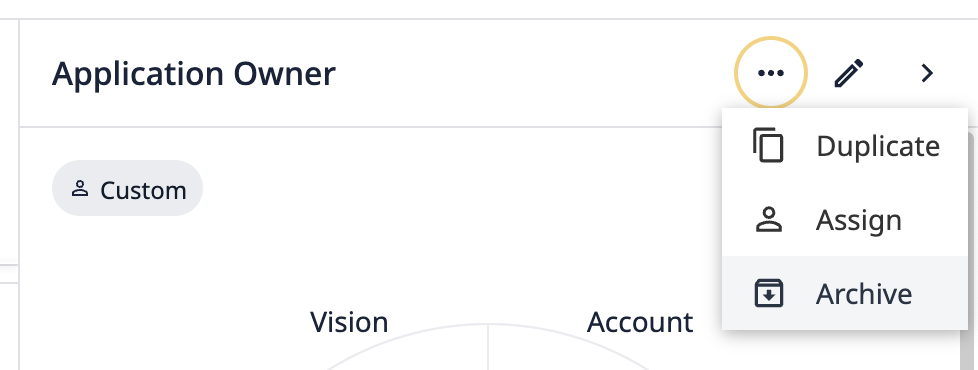
- W oknie potwierdzenia kliknij „Archiwizuj”.
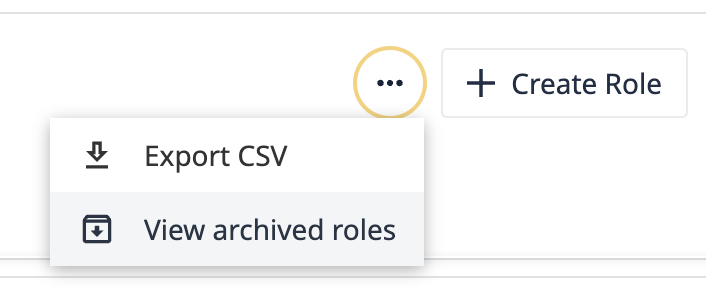
Aby wyświetlić zarchiwizowane role, przejdź do strony „Role” i kliknij menu z trzema kropkami w prawym górnym rogu. Wybierz opcję „Wyświetl zarchiwizowane role”.
Aby przywrócić zarchiwizowaną rolę, najedź kursorem na rolę, a następnie kliknij przycisk przywracania.
Scenariusze niestandardowych ról użytkowników
Chcę kontrolować koszty i uniknąć wzrostu rachunku.
Kiedy płacisz za określone zasoby utworzone w swojej instancji, chcesz ograniczyć uprawnienia wyłącznie do niezbędnych użytkowników.
Oto lista funkcji, które mają wpływ na ceny w zależności od utworzenia lub wykorzystania:
- Stacje
- Automatyzacje
- Monitorowanie maszyn
- Vision
Utwórz role z ograniczonym dostępem lub dostępem wyłącznie do przeglądania tych funkcji, aby uniknąć gwałtownego wzrostu kosztów.
Chcę zabezpieczyć dane produkcyjne.
Jeśli szczególnie zależy Ci na bezpieczeństwie danych, użytkownicy, którzy mogą tworzyć, edytować i usuwać rekordy tabel, stanowią poważne zagrożenie. Utwórz niestandardową rolę użytkownika, która ogranicza dostęp do tabel wyłącznie do przeglądania lub nadaje ograniczone uprawnienia użytkownikom, którzy nie muszą zapisywać danych w tabelach. Dzięki temu tylko uprawnione osoby będą miały dostęp do cennych danych, a nieuzasadnione zmiany zostaną ograniczone.
Zgodność z zewnętrznymi dostawcami tożsamości (IDP)
Niestandardowe role użytkowników można przypisywać za pośrednictwem protokołu SAML. Nie są one kompatybilne z protokołem LDAP.