
Users on Professional plans and above.
Po uruchomieniu logowania jednokrotnego SAML na koncie Tulip działanie wielu funkcji dostosuje się do tej nowej metody uwierzytelniania.
Oto, jak zmieni się działanie poszczególnych funkcji:
Logowanie / Tworzenie użytkownika
Gdy operator, użytkownik lub widz spróbuje zalogować się do Tulip lub odtwarzacza, zobaczy ekran taki jak ten:
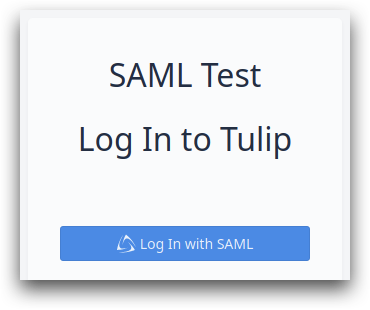
Po kliknięciu przycisku zostanie przekierowany do okna logowania SAML, takiego jak to:
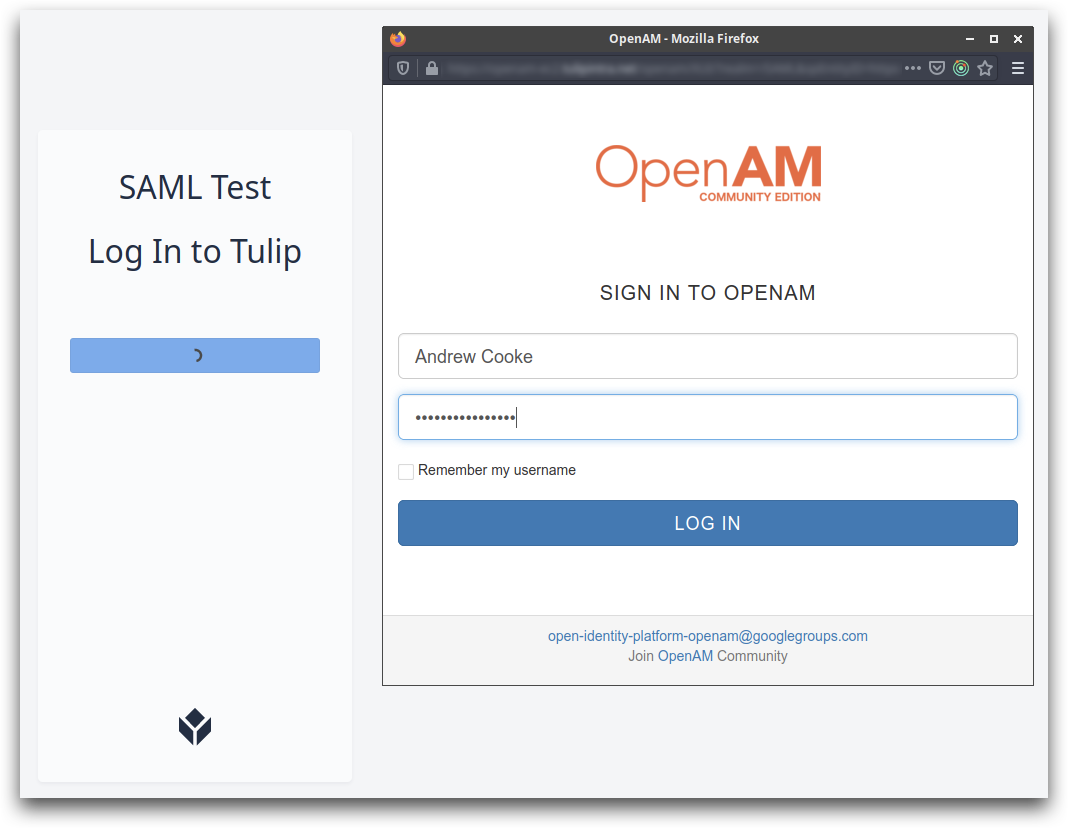
Użytkownicy będą mogli zalogować się wyłącznie przy użyciu swoich danych uwierzytelniających SAML lub identyfikatora Badge ID, w zależności od konfiguracji w ustawieniach konta.
Podczas pierwszego logowania w systemie Tulip zostanie utworzony nowy użytkownik lub operator wraz ze wszystkimi istotnymi danymi z jego konta SAML.
Automatyczne wylogowanie
Tulip obsługuje wylogowanie zainicjowane przez dostawcę tożsamości (IdP). Jeśli więc chcesz, aby użytkownicy wylogowali się jednocześnie ze wszystkich usług oprogramowania poprzez wylogowanie z poziomu dostawcy tożsamości, Tulip zareaguje na to żądanie wylogowania.
Urządzenia brzegowe
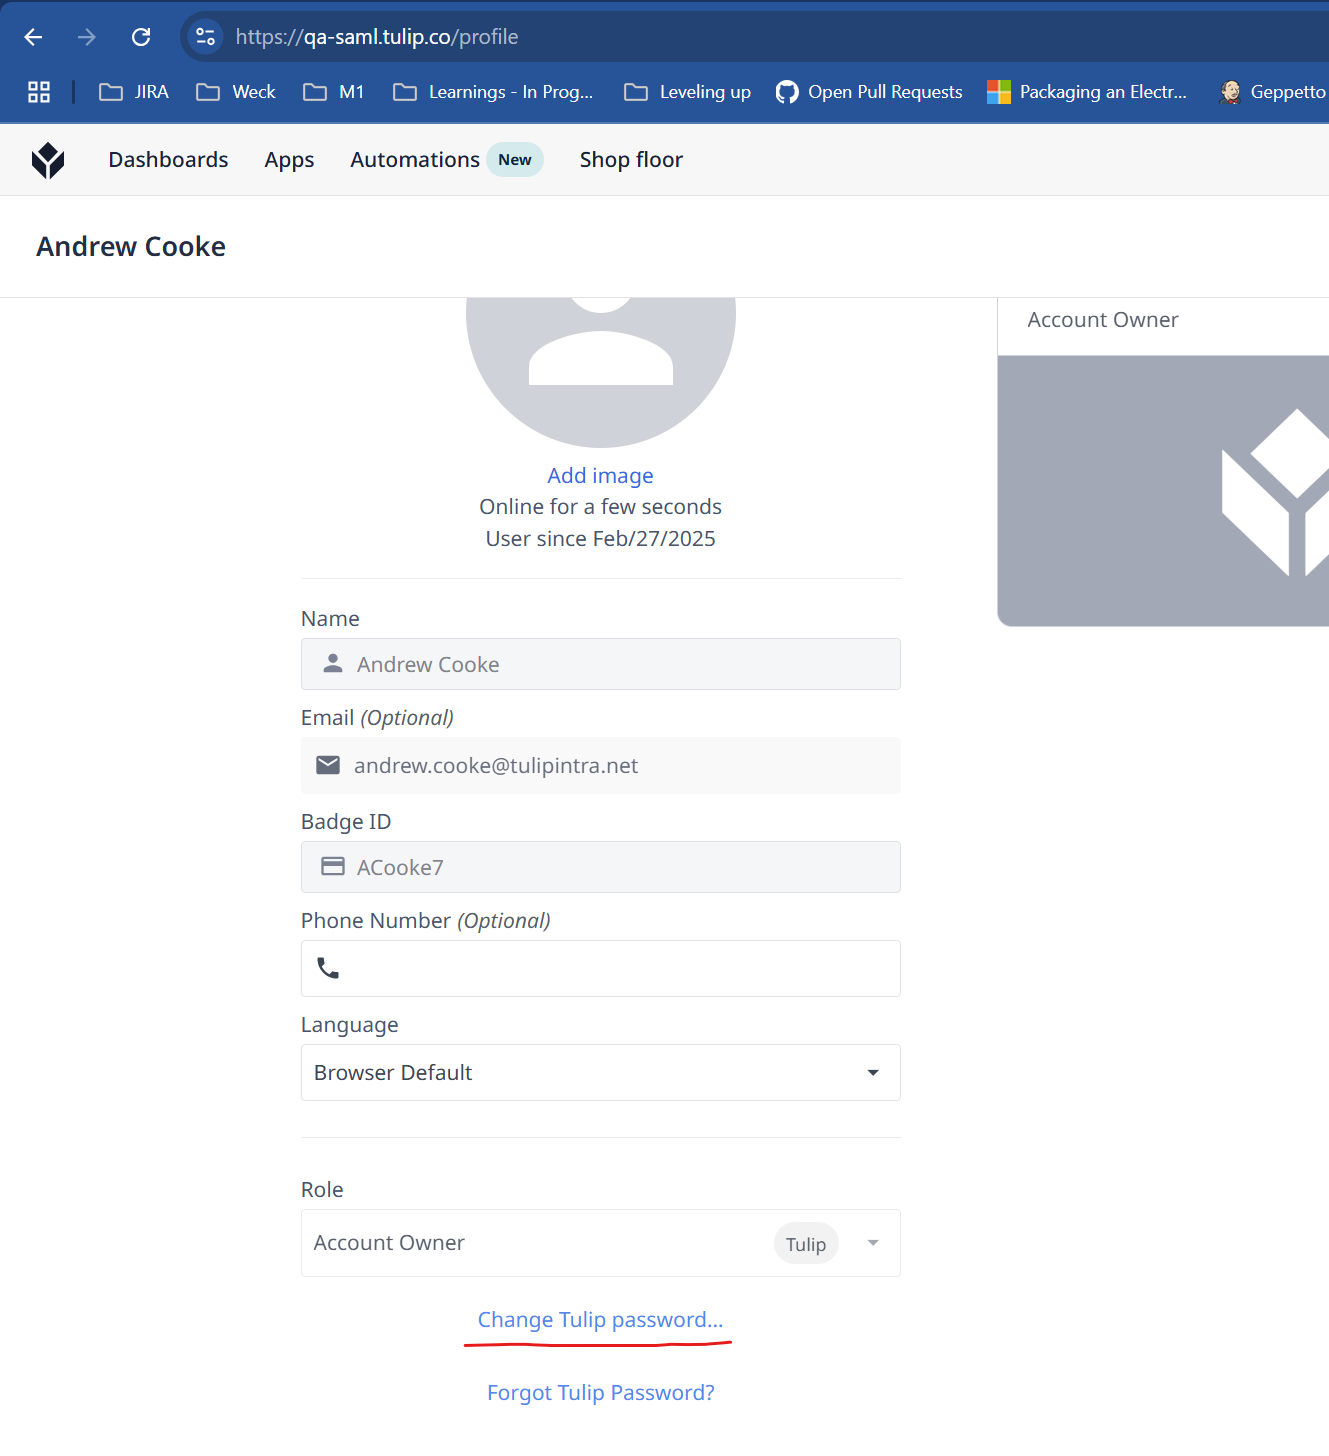
W przypadku instancji SAML administrator może przejść do strony profilu użytkownika, gdzie zobaczy opcję „Zmień hasło do Tulip...”. Może ustawić nowe hasło i użyć go do zarejestrowania urządzenia brzegowego w swojej instancji.
Jeśli chcesz korzystać z SAML w połączeniu z bramkami I/O lub Edge IO, skontaktuj się ze swoim przedstawicielem Tulip.
Zgodność z innymi funkcjami Tulip
Gdy Twoja organizacja zacznie korzystać z integracji SAML, będziesz mógł również używać SAML do uwierzytelniania w tych dwóch funkcjach: