
Dowiedz się, w jaki sposób administratorzy IT mogą skonfigurować integrację między swoim dostawcą tożsamości (IdP) a platformą Tulip w celu korzystania z protokołu SAML.
Users on Professional plans and above.
Wymagania wstępne
- Zapoznaj się z przewodnikiem Tulip dotyczącym dodawania użytkowników i zarządzania nimi, aby zrozumieć różne typy ról w Tulip.
- Zapoznaj się z przewodnikiem „Autoryzacja i kontrola dostępu przy użyciu SAML”, aby zrozumieć metody autoryzacji i uwierzytelniania obsługiwane przez Tulip
:::(Ostrzeżenie) ()
Certyfikaty SAML utworzone przez Tulip tracą ważność co roku. Skontaktuj się z Tulip Support przed upływem terminu ważności, aby wymienić certyfikat.
:::
Łączenie dostawcy tożsamości (IdP) za pomocą SAML (wszystkie instancje)
You will need to have the Account Owner role to set this up.
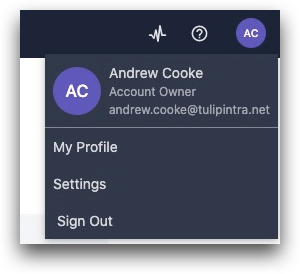
- Kliknij swój profil użytkownika w prawym górnym rogu ekranu i wybierz opcję Ustawienia.
- Z listy opcji po lewej stronie wybierz SAML.
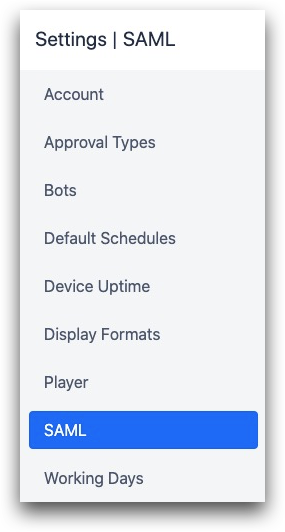
W tym miejscu możesz włączyć funkcję SAML.
- Pobierz nasz plik XML z metadanymi i utwórz aplikację Tulip u swojego dostawcy tożsamości.
- Tulip może zaakceptować plik XML z metadanymi od Twojego dostawcy lub możesz ręcznie podać następujące dane:
- Adres URL logowania SSO
- Adres URL wylogowania SSO
- Certyfikaty (w formacie PEM)
To verify SAML responses, the certificates for your IdP server must be in PEM format. You can enter multiple certificates separated by blank lines.
Skonfiguruj mapowanie użytkowników
Dowiedz się więcej o autoryzacji i kontroli dostępu za pomocą SAML tutaj.
Przetestuj konfigurację
Skorzystaj z narzędzia „Testuj uwierzytelnianie SAML” znajdującego się w prawym górnym rogu ekranu, aby upewnić się, że konfiguracja działa poprawnie. Dzięki temu co najmniej jeden użytkownik będzie mógł nadal logować się do instancji po zapisaniu konfiguracji.
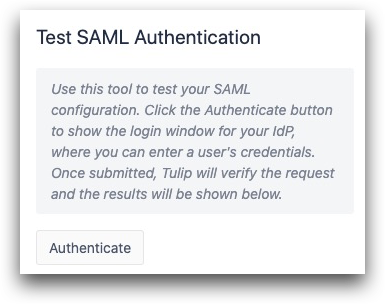
Po kliknięciu przycisku „Uwierzytelnij” możesz spróbować zalogować się przy użyciu dowolnych danych uwierzytelniających użytkownika SAML.
W przypadku niepowodzenia logowania zostaną wyświetlone wszelkie błędy.
Jeśli logowanie się powiedzie, wszystkie dane tego użytkownika SAML zostaną wyświetlone po prawej stronie ekranu. Identyfikator nameID zostanie pomyślnie zmapowany w Tulip, a użytkownik ten będzie mógł od tej pory logować się do Tulip przy użyciu swoich danych uwierzytelniających z dostawcy tożsamości (IdP).
Po wprowadzeniu wszystkich szczegółów integracji kliknij przycisk „Zapisz ” u dołu ekranu.
Korzystanie z logowania za pomocą identyfikatora identyfikatorowego w Tulip Player
Domyślnie włączenie SAML powoduje, że wszyscy użytkownicy przechodzą przez IdP, w tym operatorzy logujący się do odtwarzacza. Jeśli użytkownicy na hali produkcyjnej nie posiadają kont IdP, można zamiast tego przełączyć logowanie do odtwarzacza na identyfikator identyfikatoru identyfikacyjnego.
To ustawienie dotyczy wyłącznie odtwarzacza Tulip Player.
This setting appears only after SAML is enabled on your instance.
- Kliknij swój profil użytkownika w prawym górnym rogu, a następnie wybierz „Ustawienia konta”.
- Z listy po lewej stronie wybierz opcję „Player ”.
- W sekcji „Ustawienia logowania” włącz logowanie za pomocą identyfikatora.
This setting applies to everyone who signs into the Player. It cannot be limited to certain roles or users. Anyone using the Player will need a badge ID set on their Tulip profile.
Migracja z SAML SSO (tylko istniejąca instancja)
Jeśli już korzystasz z adresu e-mail i hasła do uwierzytelniania użytkowników, oto jak dokonać zmiany.
Aby dokonać zmiany i zachować istniejące dane użytkowników, konieczne jest przeprowadzenie migracji użytkowników na SAML.
Skorzystaj z zakładki „Migracja” u góry strony SAML, aby upewnić się, że wszyscy dotychczasowi użytkownicy będą mogli nadal korzystać z Tulip.
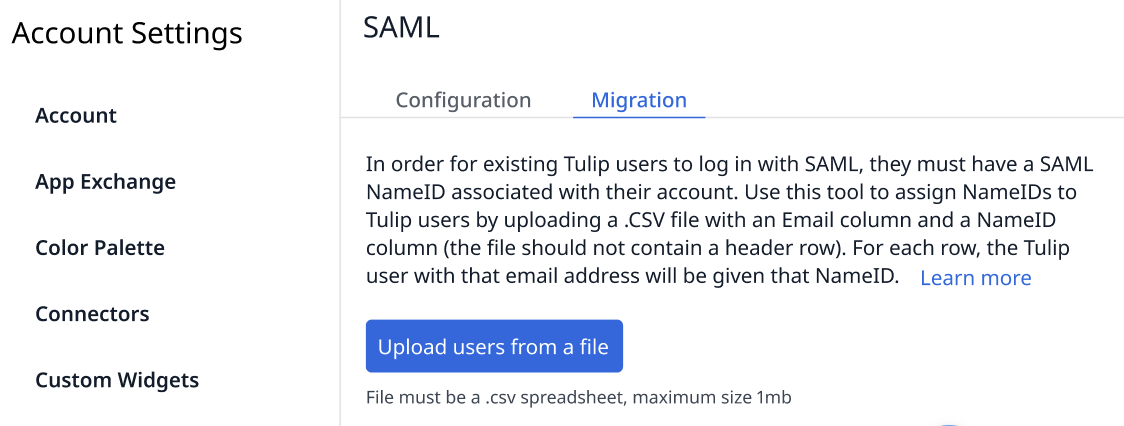
Plik CSV musi zawierać dwie kolumny w następującej kolejności:
- E-mail: adres e-mail, którego użytkownik używa do logowania się do Tulip. Jeśli użytkownik nie ma adresu e-mail w Tulip, wprowadź zamiast tego jego identyfikator identyfikatora.
- NameID: identyfikator NameID użytkownika w SAML. Format jest dowolny, ale musi to być unikalny identyfikator łączący konto użytkownika w Tulip z jego kontem SAML. Każdy użytkownik w Tulip musi mieć unikalny identyfikator NameID w SAML.
* Do not include any headers.* The nameID and badge ID are case-sensitive.
Upewnij się, że wcześniej potwierdziłeś i zweryfikowałeś, że SAML działa w Tulip (zobacz Testowanie konfiguracji SAML). Jeśli nadal chcesz, aby użytkownicy logowali się za pomocą adresu e-mail i hasła, wyłącz SAML po zakończeniu testów.
Po przesłaniu pliku CSV Tulip wyświetla listę użytkowników, których udało się pomapować. Zmapowani użytkownicy mogą od razu logować się przy użyciu swoich danych uwierzytelniających SAML.
W przypadku korzystania z platformy Azure zapoznaj się z samouczkiem firmy Microsoft dotyczącym korzystania z usługi MS Entra w połączeniu z Tulip, aby upewnić się, że format identyfikatora Name ID jest poprawny. Aby używać adresu e-mail jako identyfikatora Name ID, zmień ustawienie formatu w dostawcy tożsamości (IdP) na „trwałe”.
Sprawdzaj logowania SAML na bieżąco
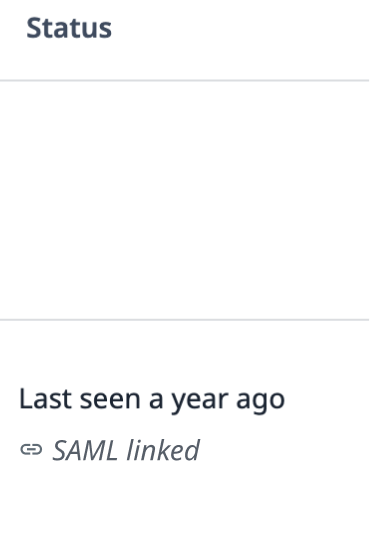
Na stronie Użytkownicy możesz sprawdzić, którzy użytkownicy pomyślnie zalogowali się przy użyciu swoich danych uwierzytelniających SAML.
Skorzystaj z kolumny „Status” po prawej stronie strony „Użytkownicy”{target=_blank}, aby sprawdzić połączenie każdego użytkownika z dostawcą tożsamości (IdP).
Więcej informacji
- Wpływ protokołu SAML na różne funkcje platformy Tulip{
target=_blank}
{{snippet.Czy znalazłeś to, czego szukałeś?}}