


IT 관리자가 IdP와 Tulip 간의 연동을 구성하여 SAML을 사용하는 방법을 알아보세요.
Users on Professional plans and above.
필수 조건
- Tulip의 사용자 추가 및 관리 가이드를 검토하여 Tulip의 다양한 역할 유형을 파악하십시오.
- Tulip에서 지원하는 인증 및 권한 부여 방법을 이해하려면 ‘SAML을 사용한 인증 및 접근 제어’ 가이드를 읽어보세요.
:::(경고) ()
Tulip에서 생성한 SAML 인증서는 매년 만료됩니다. 만료일 전에 Tulip Support 으로 문의하여 인증서를 갱신하십시오.
:::
SAML을 통해 IdP 연결하기 (모든 인스턴스)
You will need to have the Account Owner role to set this up.
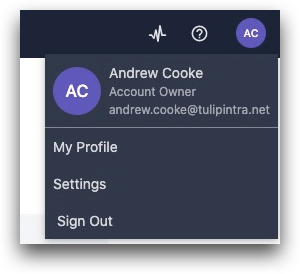
- 화면 오른쪽 상단의 사용자 프로필을 클릭하고 ‘설정’을 선택하세요.
- 왼쪽 옵션 목록에서 SAML을 선택하십시오.
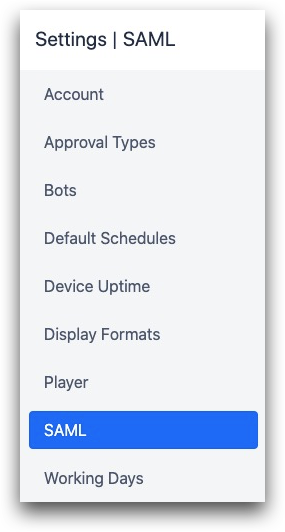
여기서 SAML 기능을 활성화할 수 있습니다.
- 당사의 메타데이터 XML 파일을 다운로드하고, 귀하의 ID 제공자에서 Tulip 애플리케이션을 생성하십시오.
- Tulip은 제공업체에서 제공하는 메타데이터 XML을 수신할 수 있으며, 다음 정보를 수동으로 입력할 수도 있습니다:
- SSO 로그인 URL
- SSO 로그아웃 URL
- 인증서(PEM 형식)
To verify SAML responses, the certificates for your IdP server must be in PEM format. You can enter multiple certificates separated by blank lines.
사용자 매핑 설정
SAML을 사용한 인증 및 액세스 제어에 대해서는 여기에서 확인하십시오.
구성 테스트
화면 우측 상단에 있는 ‘SAML 인증 테스트’ 도구를 사용하여 설정이 올바르게 작동하는지 확인하십시오. 이를 통해 구성이 저장된 후에도 최소 한 명의 사용자가 인스턴스에 계속 로그인할 수 있음을 보장할 수 있습니다.
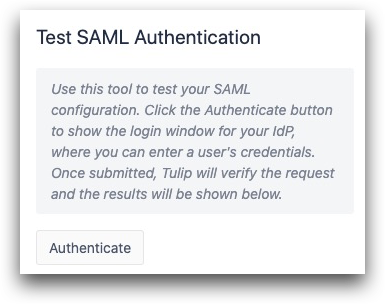
'인증'을 클릭하면 임의의 SAML 사용자 자격 증명을 사용하여 로그인을 시도할 수 있습니다.
로그인이 실패하면 오류 메시지가 표시됩니다.
로그인이 성공하면 해당 SAML 사용자의 모든 세부 정보가 화면 오른쪽에 표시됩니다. nameID가 Tulip에 성공적으로 매핑되며, 이 사용자는 앞으로 IdP 자격 증명을 사용하여 Tulip에 로그인할 수 있게 됩니다.
모든 통합 세부 정보를 입력한 후 하단의 ‘저장’ 버튼을 클릭하세요.
Tulip Player에 배지 ID 로그인 사용
기본적으로 SAML을 활성화하면 플레이어에 로그인하는 운영자를 포함하여 모든 사용자가 IdP를 통해 접속하게 됩니다. 현장 사용자가 IdP 계정을 가지고 있지 않은 경우, 플레이어 로그인을 배지 ID로 전환할 수 있습니다.
이 설정은 Tulip Player에만 적용됩니다.
This setting appears only after SAML is enabled on your instance.
- 오른쪽 상단의 사용자 프로필을 클릭한 다음, 계정 설정을 선택하십시오.
- 왼쪽 목록에서 ‘Player’를 선택하십시오.
- '로그인 설정'에서 배지 ID 로그인을 활성화합니다.
This setting applies to everyone who signs into the Player. It cannot be limited to certain roles or users. Anyone using the Player will need a badge ID set on their Tulip profile.
SAML SSO 마이그레이션(기존 인스턴스만 해당)
이미 이메일/비밀번호를 사용하여 사용자를 인증하고 있는 경우, 전환 방법은 다음과 같습니다.
전환하면서 기존 사용자 데이터를 유지하려면 계정을 SAML로 마이그레이션해야 합니다.
SAML 페이지 상단의 '마이그레이션' 탭을 사용하여 모든 기존 사용자가 계속 Tulip을 사용할 수 있도록 하세요.
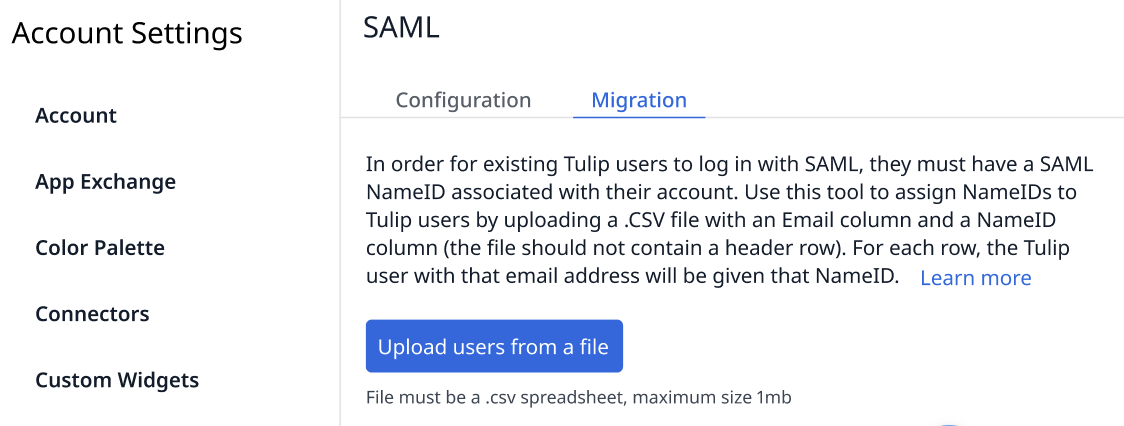
CSV 파일에는 다음 순서대로 두 개의 열이 포함되어야 합니다.
- 이메일: 사용자가 Tulip에 로그인할 때 사용하는 이메일 주소입니다. Tulip에 이메일 주소가 없는 사용자의 경우, 대신 배지 ID를 입력하십시오.
- NameID: 사용자의 SAML nameID입니다. 형식은 유연하지만, 사용자의 Tulip 계정과 SAML 계정을 연결하는 고유한 ID여야 합니다. Tulip의 모든 사용자는 SAML에서 고유한 nameID를 가져야 합니다.
* Do not include any headers.* The nameID and badge ID are case-sensitive.
Tulip에서 SAML이 정상적으로 작동하는지 이미 확인하고 검증했는지 반드시 확인하십시오( SAML 구성 테스트 참조). 여전히 사용자가 이메일과 비밀번호로 로그인해야 하는 경우, 테스트 후 SAML을 비활성화하십시오.
CSV 파일을 업로드하면 Tulip에서 매핑에 성공한 사용자를 표시합니다. 매핑된 사용자는 즉시 SAML 자격 증명을 사용하여 로그인할 수 있습니다.
Azure를 사용하는 경우, Microsoft의 ‘Tulip에서 MS Entra 사용하기’ 튜토리얼을 참조하여 Name ID 형식이 올바른지 확인하십시오. 이메일 Name ID 형식을 사용하려면 IdP의 형식 설정을 ‘persistent’로 변경하십시오.
시간이 지남에 따라 SAML 로그인 현황을 확인하세요
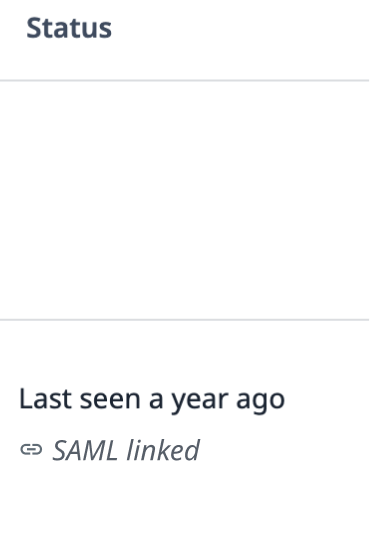
'사용자' 페이지에서 SAML 자격 증명을 사용하여 성공적으로 로그인한 사용자를 확인할 수 있습니다.
'사용자' 페이지{target=_blank} 오른쪽의 '상태' 열을 사용하여 각 사용자의 IdP 연결 상태를 확인할 수 있습니다.
추가 정보
- SAML이 Tulip의 다양한 기능에 미치는 영향{
target=_blank}
{{snippet.원하는 정보를 찾으셨나요?}}