
Узнайте, как ИТ-администраторы могут настроить интеграцию между своим поставщиком идентификации (IdP) и Tulip для использования SAML.
Users on Professional plans and above.
Необходимые условия
- Ознакомьтесь с руководством Tulip по добавлению пользователей и управлению ими, чтобы понять различные типы ролей в Tulip.
- Ознакомьтесь с руководством «Авторизация и контроль доступа с использованием SAML», чтобы понять методы авторизации и аутентификации, поддерживаемые Tulip
:::(Предупреждение) ()
Срок действия SAML-сертификатов, созданных в Tulip, истекает ежегодно. Свяжитесь с Tulip Support до истечения срока действия, чтобы обновить сертификат.
:::
Подключение вашего поставщика идентификации (IdP) через SAML (все экземпляры)
You will need to have the Account Owner role to set this up.
- Нажмите на свой профиль пользователя в правом верхнем углу экрана и выберите «Настройки».
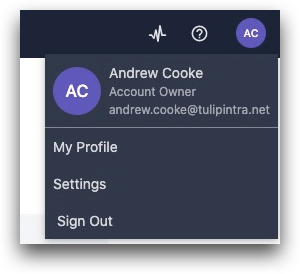
- Выберите «SAML» из списка опций слева.
Здесь вы можете включить функцию SAML.
- Скачайте наш файл XML с метаданными и создайте приложение Tulip в вашем поставщике идентификации.
- Tulip может принимать XML-файл метаданных от вашего поставщика, либо вы можете вручную указать следующие данные:
- URL входа SSO
- URL выхода из системы SSO
- Сертификаты (в формате PEM)
To verify SAML responses, the certificates for your IdP server must be in PEM format. You can enter multiple certificates separated by blank lines.
Настройте сопоставление пользователей
Узнайте о авторизации и контроле доступа с помощью SAML здесь.
Проверка конфигурации
Воспользуйтесь инструментом «Проверить аутентификацию SAML», расположенным в правом верхнем углу экрана, чтобы убедиться, что ваша настройка работает правильно. Это гарантирует, что по крайней мере один пользователь сможет продолжить вход в экземпляр после сохранения конфигурации.
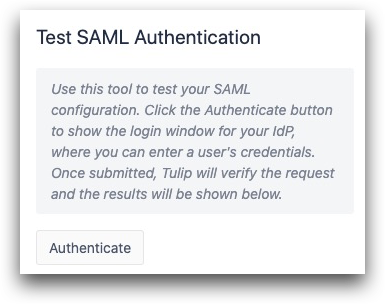
Нажав кнопку «Аутентификация», вы можете попробовать войти в систему с помощью учетных данных любого пользователя SAML.
В случае неудачного входа будут отображены соответствующие ошибки.
Если вход пройдет успешно, все данные этого пользователя SAML отобразятся в правой части экрана. Идентификатор nameID будет успешно сопоставлен в Tulip, и в дальнейшем этот пользователь сможет входить в Tulip, используя свои учетные данные IdP.
После ввода всех сведений об интеграции нажмите кнопку «Сохранить» внизу.
Используйте вход по идентификатору бейджа для Tulip Player
По умолчанию при включении SAML все пользователи, включая операторов, входящих в Player, проходят через ваш IdP. Если у ваших пользователей на производстве нет учетных записей IdP, вы можете вместо этого переключить вход в Player на идентификатор бейджа.
Эта настройка применяется только к Tulip Player.
This setting appears only after SAML is enabled on your instance.
- Нажмите на свой профиль пользователя в правом верхнем углу, затем выберите «Настройки учетной записи».
- Выберите «Player» из списка слева.
- В разделе «Настройки входа» включите вход с помощью идентификатора бейджа.
This setting applies to everyone who signs into the Player. It cannot be limited to certain roles or users. Anyone using the Player will need a badge ID set on their Tulip profile.
Миграция с SAML SSO (только для существующих экземпляров)
Если вы уже используете адрес электронной почты и пароль для аутентификации пользователей, вот как перейти на новую систему.
Чтобы перейти на новую систему и сохранить существующие данные пользователей, необходимо выполнить миграцию пользователей в SAML.
Воспользуйтесь вкладкой «Миграция» в верхней части страницы SAML, чтобы убедиться, что все существующие пользователи смогут продолжать пользоваться Tulip.
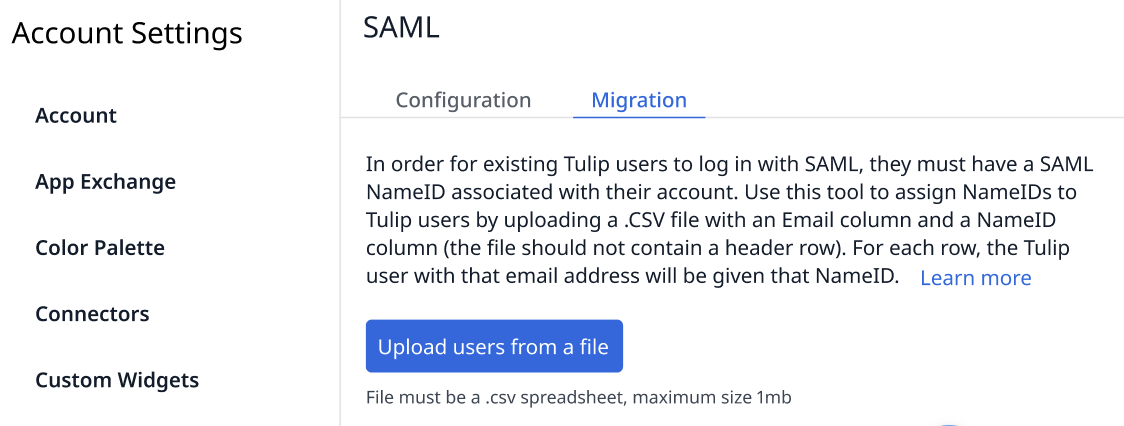
Файл CSV должен содержать две колонки в следующем порядке:
- Электронная почта: адрес электронной почты, который пользователь использует для входа в Tulip. Если у пользователя нет адреса электронной почты в Tulip, вместо него введите его идентификатор бейджа.
- NameID: NameID пользователя в SAML. Формат не ограничен, но это должен быть уникальный идентификатор, связывающий учетную запись пользователя в Tulip с его учетной записью в SAML. Каждый пользователь в Tulip должен иметь уникальный NameID в SAML.
* Do not include any headers.* The nameID and badge ID are case-sensitive.
Убедитесь, что вы уже подтвердили и проверили работоспособность SAML в Tulip (см. раздел «Тестирование конфигурации SAML»). Если вам по-прежнему необходимо, чтобы пользователи входили в систему с помощью электронной почты и пароля, отключите SAML после тестирования.
После загрузки файла CSV Tulip покажет, какие пользователи были успешно сопоставлены. Сопоставленные пользователи могут сразу же войти в систему, используя свои учетные данные SAML.
Если вы используете Azure, ознакомьтесь с руководством Microsoft по использованию MS Entra с Tulip, чтобы убедиться в правильности формата Name ID. Для формата Name ID в виде адреса электронной почты измените настройку формата на IdP на «persistent».
Проверяйте вход по SAML на протяжении времени
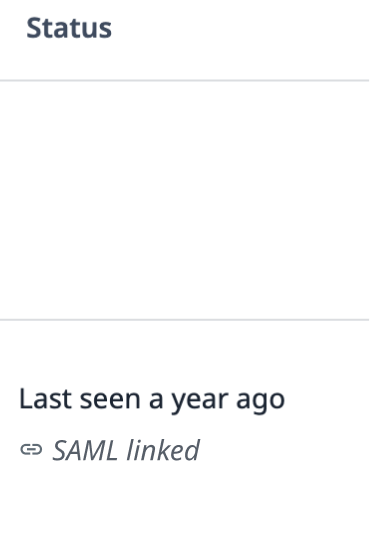
На странице «Пользователи» вы можете увидеть, какие пользователи успешно вошли в систему с помощью своих учетных данных SAML.
Воспользуйтесь столбцом «Статус» в правой части страницы «Пользователи»{target=_blank}, чтобы просмотреть подключения каждого пользователя к вашему IdP.
Дополнительная информация
- Как SAML влияет на различные функции Tulip{
target=_blank}
{{snippet.Нашли ли вы то, что искали?}}