
Tudja meg, hogyan konfigurálhatják az IT-rendszergazdák az IdP és a Tulip közötti integrációt a SAML használatához.
Users on Professional plans and above.
Előfeltételek
- Olvassa el a Tulip felhasználók hozzáadásáról és kezeléséről szóló útmutatóját, hogy megismerje a Tulip különböző szerepkör-típusait.
- Olvassa el a „Jogosultságkezelés és hozzáférés-vezérlés SAML használatával” című útmutatót, hogy megismerje a Tulip által támogatott jogosultsági és hitelesítési módszereket
:::(Figyelem) ()
A Tulip által létrehozott SAML-tanúsítványok évente lejárnak. A tanúsítvány cseréjéhez a lejárati dátum előtt vegye fel a kapcsolatot a Tulip Support címmel.
:::
Az IdP csatlakoztatása SAML-en keresztül (minden példány)
You will need to have the Account Owner role to set this up.
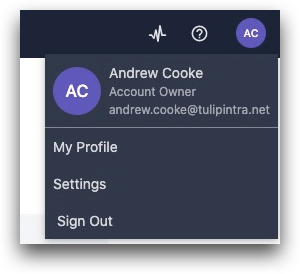
- Kattintson a képernyő jobb felső sarkában található felhasználói profiljára, majd válassza a Beállítások menüpontot.
- Válassza ki a SAML lehetőséget a bal oldali opciók listájából.
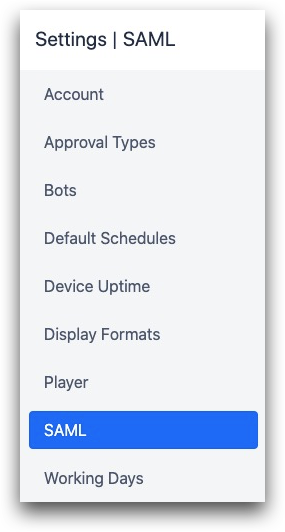
Innen engedélyezheti a SAML funkciót.
- Töltse le a Metadata XML fájlunkat, és hozza létre a Tulip alkalmazást az identitásszolgáltatójánál.
- A Tulip elfogadja a szolgáltatójától származó metadatok XML-fájlt, vagy manuálisan is megadhatja a következőket:
- SSO bejelentkezési URL
- SSO kijelentkezési URL
- Tanúsítványok (PEM formátumban)
To verify SAML responses, the certificates for your IdP server must be in PEM format. You can enter multiple certificates separated by blank lines.
Felhasználói leképezés beállítása
Itt olvashat a SAML használatával történő engedélyezésről és hozzáférés-vezérlésről.
A konfiguráció tesztelése
Használja a képernyő jobb felső sarkában található „SAML-hitelesítés tesztelése” eszközt, hogy megbizonyosodjon arról, hogy a beállítások megfelelően működnek. Ezzel biztosíthatja, hogy a konfiguráció mentése után legalább egy felhasználó továbbra is be tudjon jelentkezni az instanciába.
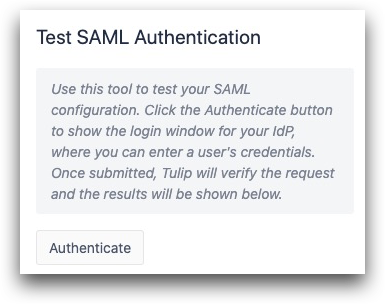
Az „Authenticate” gombra kattintva bármely SAML-felhasználó hitelesítő adataival megpróbálhat bejelentkezni.
Ha a bejelentkezés sikertelen, a rendszer megjeleníti az esetleges hibákat.
Ha a bejelentkezés sikeres, a képernyő jobb oldalán megjelennek az adott SAML-felhasználó összes adatai. A nameID sikeresen hozzárendelődik a Tuliphoz, és ez a felhasználó a jövőben az IdP hitelesítő adataival tud majd bejelentkezni a Tulipba.
Miután megadta az összes integrációs adatot, kattintson az alján található „Save” gombra.
Használja a jelvényazonosítóval történő bejelentkezést a Tulip Playerhez
Alapértelmezés szerint a SAML engedélyezése mindenkit az IdP-n keresztül irányít, beleértve a Playerbe bejelentkező operátorokat is. Ha a gyártósori felhasználóknak nincs IdP-fiókjuk, a Player bejelentkezését átállíthatja a jelvényazonosítóra.
Ez a beállítás kizárólag a Tulip Playerre vonatkozik.
This setting appears only after SAML is enabled on your instance.
- Kattintson a jobb felső sarokban található felhasználói profiljára, majd válassza a Fiókbeállítások menüpontot.
- Válassza ki a Player elemet a bal oldali listából.
- A „Bejelentkezési beállítások” alatt engedélyezze a belépőkártyás bejelentkezést.
This setting applies to everyone who signs into the Player. It cannot be limited to certain roles or users. Anyone using the Player will need a badge ID set on their Tulip profile.
SAML SSO-átállás (csak meglévő példányok esetén)
Ha már e-mail címet és jelszót használ a felhasználók hitelesítéséhez, az alábbiakban ismertetjük, hogyan válthat át.
Az átálláshoz és a meglévő felhasználói adatok megőrzéséhez fiókját át kell migrálnia a SAML-re.
Használja a SAML oldal tetején található „Migráció” fület, hogy biztosítsa, hogy minden meglévő felhasználó továbbra is használhassa a Tulip szolgáltatást.
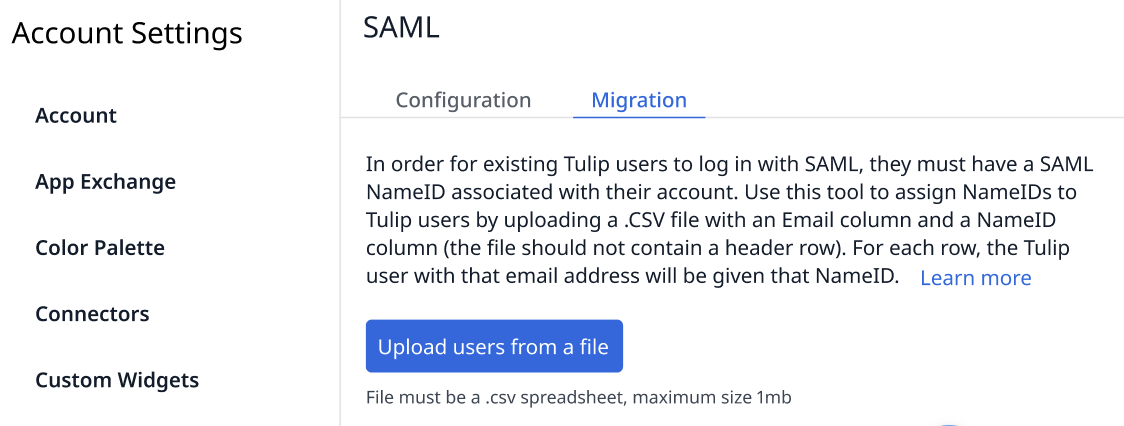
A CSV-fájlnak két oszlopot kell tartalmaznia a következő sorrendben:
- E-mail: Az a e-mail-cím, amelyet a felhasználó a Tulipba való bejelentkezéshez használ. Ha egy felhasználónak nincs e-mail-címe a Tulipban, írja be helyette a jelvényazonosítóját.
- NameID: A felhasználó SAML-neve. A formátum rugalmas, de egyedi azonosítónak kell lennie, amely összeköti a felhasználó Tulip-fiókját a SAML-fiókjával. A Tulip minden felhasználójának egyedi NameID-vel kell rendelkeznie a SAML-ben.
* Do not include any headers.* The nameID and badge ID are case-sensitive.
Győződjön meg arról, hogy már ellenőrizte és igazolta, hogy a SAML működik a Tulipban (lásd: A SAML-konfiguráció tesztelése). Ha továbbra is szükséges, hogy a felhasználók e-mail-címmel és jelszóval jelentkezzenek be, a tesztelés után kapcsolja ki a SAML-t.
A CSV-fájl feltöltése után a Tulip megmutatja, mely felhasználókat sikerült leképeznie. A leképezett felhasználók azonnal bejelentkezhetnek a SAML-hitelesítő adataikkal.
Azure használata esetén olvassa el a Microsoft „Az MS Entra használata a Tulip-pal” című útmutatóját, hogy ellenőrizze, helyes-e a Name ID formátum. E-mailes Name ID formátum esetén állítsa az IdP formátumbeállítását „persistent” értékre.
Ellenőrizze a SAML-bejelentkezéseket idővel
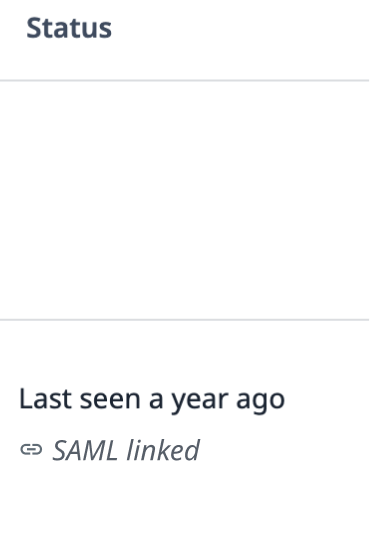
A „Felhasználók” oldalon láthatja, mely felhasználók jelentkeztek be sikeresen a SAML-hitelesítő adataikkal.
Használja a „Felhasználók” oldal{target=_blank} jobb oldalán található „Állapot” oszlopot, hogy megtekintse az egyes felhasználók IdP-hez való csatlakozását.
További információk
- Hogyan befolyásolja a SAML a Tulip különböző funkcióit{
target=_blank}
{{snippet.Megtalálta, amit keresett?}}