
Saiba como os administradores de TI podem configurar a integração entre seu IdP e o Tulip para usar o SAML.
Pré-requisitos
- Consulte o guia do Tulip sobre como adicionar e gerenciar usuários para entender os diferentes tipos de funções no Tulip.
- Leia o guia “Autorização e controle de acesso usando SAML” para entender os métodos de autorização e autenticação suportados pelo Tulip
:::(Aviso) ()
Os certificados SAML criados pelo Tulip expiram anualmente. Entre em contato com Tulip Support antes da data de validade para renovar o certificado.
:::
Conectando seu IdP via SAML (todas as instâncias)
You will need to have the Account Owner role to set this up.
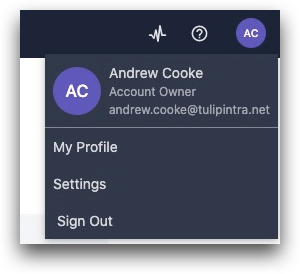
- Clique no seu perfil de usuário no canto superior direito da tela e selecione “Configurações”.
- Selecione SAML na lista de opções à esquerda.
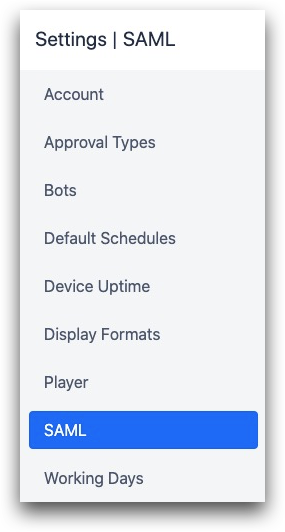
A partir daqui, você pode ativar o recurso SAML.
- Baixe nosso arquivo XML de metadados e crie o aplicativo Tulip no seu provedor de identidade.
- O Tulip pode aceitar um XML de metadados do seu provedor, ou você pode fornecer manualmente as seguintes informações:
- URL de login do SSO
- URL de logout do SSO
- Certificados (no formato PEM)
To verify SAML responses, the certificates for your IdP server must be in PEM format. You can enter multiple certificates separated by blank lines.
Configure o mapeamento de usuários
Saiba mais sobre autorização e controle de acesso usando SAML aqui.
Teste a configuração
Use a ferramenta “Testar autenticação SAML”, localizada no canto superior direito da tela, para garantir que sua configuração funcione corretamente. Isso garantirá que pelo menos um usuário possa continuar a fazer login na instância após o salvamento da configuração.
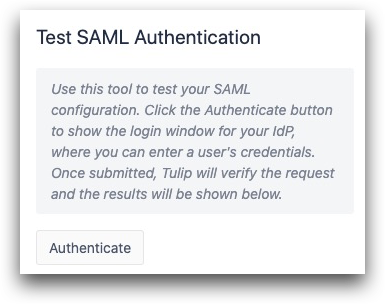
Ao clicar em “Autentar”, você pode tentar fazer login com as credenciais de qualquer usuário SAML.
Quaisquer erros serão exibidos caso o login falhe.
Se o login for bem-sucedido, todos os detalhes desse usuário SAML serão exibidos no lado direito da tela. O nameID será mapeado com sucesso no Tulip, e esse usuário poderá fazer login no Tulip com suas credenciais do IdP daqui em diante.
Depois de inserir todos os detalhes da integração, clique no botão “Salvar” na parte inferior.
Use o login com ID de crachá para o Tulip Player
Por padrão, ativar o SAML direciona todos através do seu IdP, incluindo operadores que fazem login no Player. Se os usuários da sua área de produção não tiverem contas no IdP, você pode mudar o login do Player para o ID do crachá.
Essa configuração se aplica apenas ao Tulip Player.
This setting appears only after SAML is enabled on your instance.
- Clique no seu perfil de usuário no canto superior direito e selecione “Configurações da conta”.
- Selecione “Player” na lista à esquerda.
- Em “Configurações de login”, habilite o login com ID de crachá.
This setting applies to everyone who signs into the Player. It cannot be limited to certain roles or users. Anyone using the Player will need a badge ID set on their Tulip profile.
Migração do SSO SAML (somente para instâncias existentes)
Se você já usa e-mail/senha para autenticar usuários, veja aqui como fazer a mudança.
Para fazer a mudança e manter os dados dos usuários existentes, sua conta precisa passar por uma migração de usuários para o SAML.
Use a aba “Migração” na parte superior da página do SAML para garantir que todos os usuários existentes possam continuar usando o Tulip.
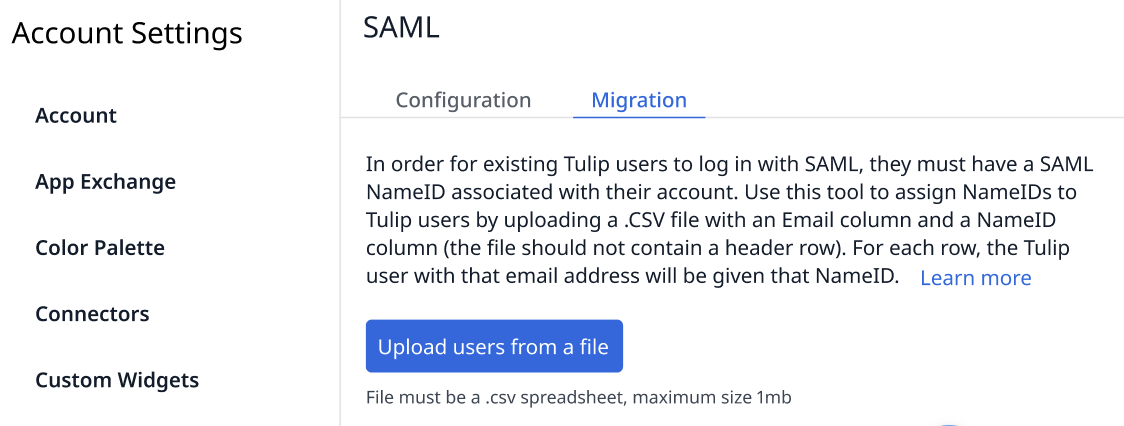
O arquivo CSV precisa ter duas colunas nesta ordem:
- E-mail: o endereço de e-mail que o usuário usa para fazer login no Tulip. Se um usuário não tiver um endereço de e-mail no Tulip, insira o ID do crachá dele.
- NameID: O NameID SAML do usuário. O formato é flexível, mas deve ser um ID exclusivo que vincule a conta do usuário no Tulip à sua conta SAML. Cada usuário no Tulip deve ter um NameID distinto no SAML.
* Do not include any headers.* The nameID and badge ID are case-sensitive.
Certifique-se de já ter confirmado e verificado se o SAML está funcionando no Tulip (consulte Testando sua configuração SAML). Se você ainda precisar que os usuários façam login com e-mail e senha, desative o SAML após o teste.
Após o upload do CSV, o Tulip mostra quais usuários foram mapeados com sucesso. Os usuários mapeados podem fazer login com suas credenciais SAML imediatamente.
Se estiver usando o Azure, consulte o tutorial da Microsoft sobre como usar o MS Entra com o Tulip para confirmar se o formato do Name ID está correto. Para um formato de Name ID com e-mail, altere a configuração de formato no IdP para “persistente”.
Verifique seus logins SAML ao longo do tempo
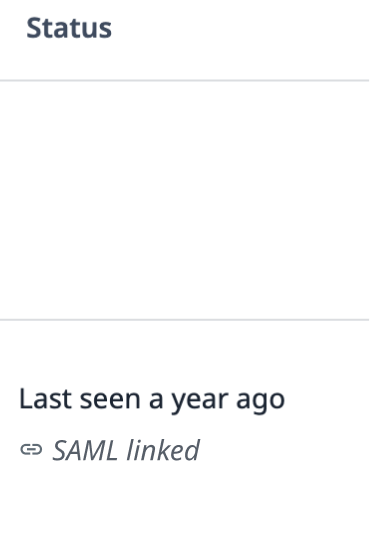
Na página “Usuários”, você pode ver quais usuários fizeram login com sucesso usando suas credenciais SAML.
Use a coluna “Status” no lado direito da página “Usuários”{target=_blank} para ver a conexão de cada usuário com seu IdP.
Leitura complementar
- Como o SAML afeta diferentes recursos do Tulip{
target=_blank}
{{snippet.Você encontrou o que estava procurando?}}