
Scopri come gli amministratori IT possono configurare l’integrazione tra il proprio IdP e Tulip per utilizzare SAML.
Users on Professional plans and above.
Prerequisiti
- Consulta la guida di Tulip sull’aggiunta e la gestione degli utenti per comprendere i diversi tipi di ruoli in Tulip.
- Leggi la guida «Autorizzazione e controllo degli accessi tramite SAML » per comprendere i metodi di autorizzazione e autenticazione supportati da Tulip
:::(Avviso) ()
I certificati SAML creati da Tulip scadono ogni anno. Contatta Tulip Support prima della data di scadenza per rinnovare il certificato.
:::
Collegamento del proprio IdP tramite SAML (tutte le istanze)
You will need to have the Account Owner role to set this up.
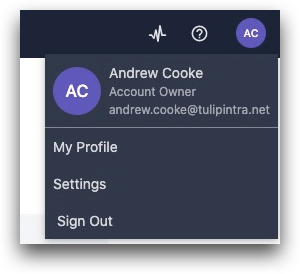
- Fai clic sul tuo profilo utente in alto a destra dello schermo e seleziona Impostazioni.
- Seleziona SAML dall’elenco delle opzioni a sinistra.
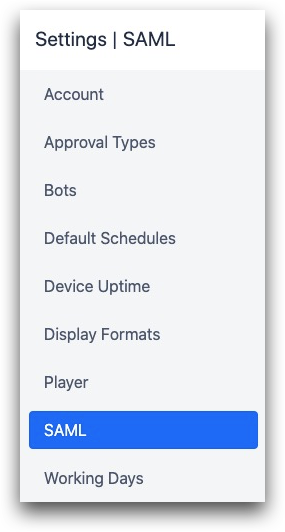
Da qui puoi abilitare la funzionalità SAML.
- Scarica il nostro file XML dei metadati e crea l'applicazione Tulip nel tuo provider di identità.
- Tulip può accettare un file XML di metadati dal proprio provider, oppure è possibile inserire manualmente i seguenti dati:
- URL di accesso SSO
- URL di logout SSO
- Certificati (in formato PEM)
To verify SAML responses, the certificates for your IdP server must be in PEM format. You can enter multiple certificates separated by blank lines.
Configurazione della mappatura degli utenti
Scopri di più sull'autorizzazione e il controllo degli accessi tramite SAML qui.
Verifica della configurazione
Utilizza lo strumento "Test autenticazione SAML " in alto a destra dello schermo per assicurarti che la configurazione funzioni correttamente. In questo modo ti assicurerai che almeno un utente possa continuare ad accedere all'istanza dopo che la configurazione è stata salvata.
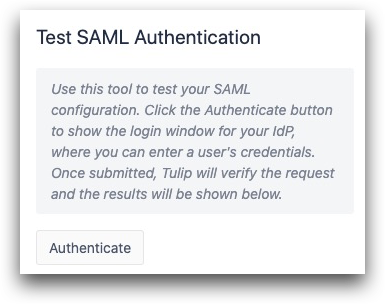
Quando fai clic su "Autentica", puoi provare ad accedere con le credenziali di qualsiasi utente SAML.
Se l'accesso non va a buon fine, verranno visualizzati eventuali errori.
Se l'accesso va a buon fine, tutti i dettagli relativi a quell'utente SAML verranno visualizzati sul lato destro dello schermo. Il nameID verrà mappato correttamente in Tulip e, d'ora in poi, questo utente potrà accedere a Tulip utilizzando le proprie credenziali IdP.
Dopo aver inserito tutti i dettagli dell’integrazione, fare clic sul pulsante “Salva” in basso.
Utilizza l'accesso tramite ID badge per Tulip Player
Per impostazione predefinita, l’abilitazione di SAML reindirizza tutti attraverso il proprio IdP, compresi gli operatori che effettuano l’accesso al Player. Se gli utenti in officina non dispongono di account IdP, è possibile impostare l’accesso al Player tramite ID badge.
Questa impostazione si applica esclusivamente al Tulip Player.
This setting appears only after SAML is enabled on your instance.
- Fai clic sul tuo profilo utente in alto a destra, quindi seleziona " Impostazioni account".
- Seleziona Player dall'elenco a sinistra.
- Nella sezione " Impostazioni di accesso", abilita l'accesso tramite badge.
This setting applies to everyone who signs into the Player. It cannot be limited to certain roles or users. Anyone using the Player will need a badge ID set on their Tulip profile.
Migrazione SSO SAML (solo per istanze esistenti)
Se utilizzi già e-mail e password per l'autenticazione degli utenti, ecco come effettuare il passaggio.
Per effettuare il passaggio e conservare i dati degli utenti esistenti, è necessario eseguire una migrazione degli utenti verso SAML.
Utilizza la scheda "Migrazione " nella parte superiore della pagina SAML per assicurarti che tutti gli utenti esistenti possano continuare a utilizzare Tulip.
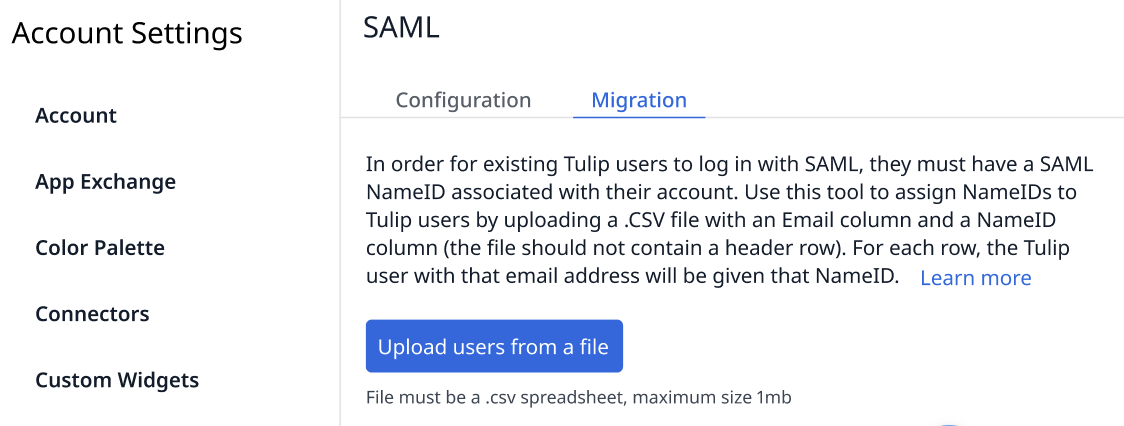
Il file CSV deve contenere due colonne nell’ordine seguente:
- Email: l'indirizzo e-mail che l'utente utilizza per accedere a Tulip. Se un utente non ha un indirizzo e-mail in Tulip, inserisci invece il suo ID badge.
- NameID: il NameID SAML dell’utente. Il formato è flessibile, ma deve trattarsi di un ID univoco che colleghi l’account Tulip dell’utente al suo account SAML. Ogni utente in Tulip deve avere un NameID distinto in SAML.
* Do not include any headers.* The nameID and badge ID are case-sensitive.
Assicurati di aver già verificato e confermato che SAML funzioni correttamente in Tulip (vedi Testare la configurazione SAML). Se hai ancora bisogno che gli utenti effettuino l’accesso con email e password, disattiva SAML dopo aver effettuato il test.
Dopo aver caricato il file CSV, Tulip mostra quali utenti sono stati mappati con successo. Gli utenti mappati possono accedere immediatamente con le proprie credenziali SAML.
Se si utilizza Azure, consultare il tutorial di Microsoft sull’utilizzo di MS Entra con Tulip per verificare che il formato dell’ID nome sia corretto. Per un formato di ID nome basato sull’indirizzo e-mail, modificare l’impostazione del formato sull’IdP su “persistente”.
Controlla gli accessi SAML nel tempo
Nella pagina Utenti è possibile vedere quali utenti hanno effettuato l’accesso con successo utilizzando le proprie credenziali SAML.
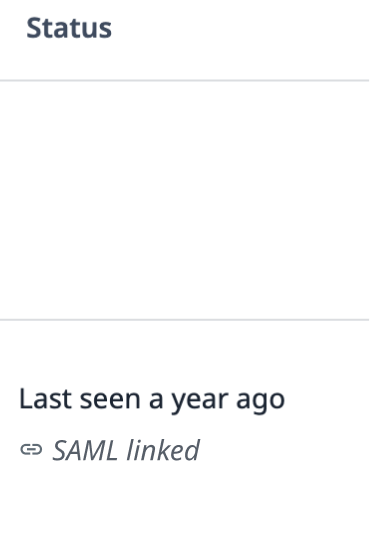
Utilizza la colonna "Stato" sul lato destro della pagina "Utenti"{target=_blank} per visualizzare la connessione di ciascun utente al tuo IdP.
Approfondimenti
{{snippet.Hai trovato quello che cercavi?}}