이 가이드에서는 다음을 배우게 됩니다:* 인스턴스 전반에 걸쳐 사용자 관리하기* 사용자에게 역할 할당하기* 인스턴스 내에서 사용자에게 적절한 접근 권한 수준 결정하기
Tulip 플랫폼에는 다양한 기능이 있으므로 모든 사용자의 접근 권한을 관리하는 것이 중요합니다. 계정 소유자는 각 사용자에게 역할을 할당할 수 있으며, 이 역할에 따라 인스턴스 내의 접근 권한이 결정됩니다.
Tulip 사용자에게 역할을 할당하기 전에, 먼저 인스턴스에 대한 접근 권한이 필요한 모든 사람의 목록을 작성해야 합니다. Tulip 인스턴스나 애플리케이션에 접근할 수 있는 각 사용자의 책임 범위(수행할 업무와 수행하지 않을 업무 포함)를 명확히 정의하십시오.
예를 들어* 제인 도(Jane Doe) - 앱 구축, 테이블 및 커넥터 관리, 앱 승인 불가* 존 스미스(John Smith) - 앱 승인, 앱 실행, 앱 구축 또는 데이터 접근 불가
이 목록을 완성한 후에는 각 사용자에게 지정된 책임에 따라 역할을 할당할 수 있습니다.
Tulip 내 역할 관리
Tulip에는 사용자 간 역할을 관리하고, 인스턴스 또는 특정 애플리케이션의 특정 계정에 특정 기능을 할당할 수 있는 여러 가지 방법이 있습니다.
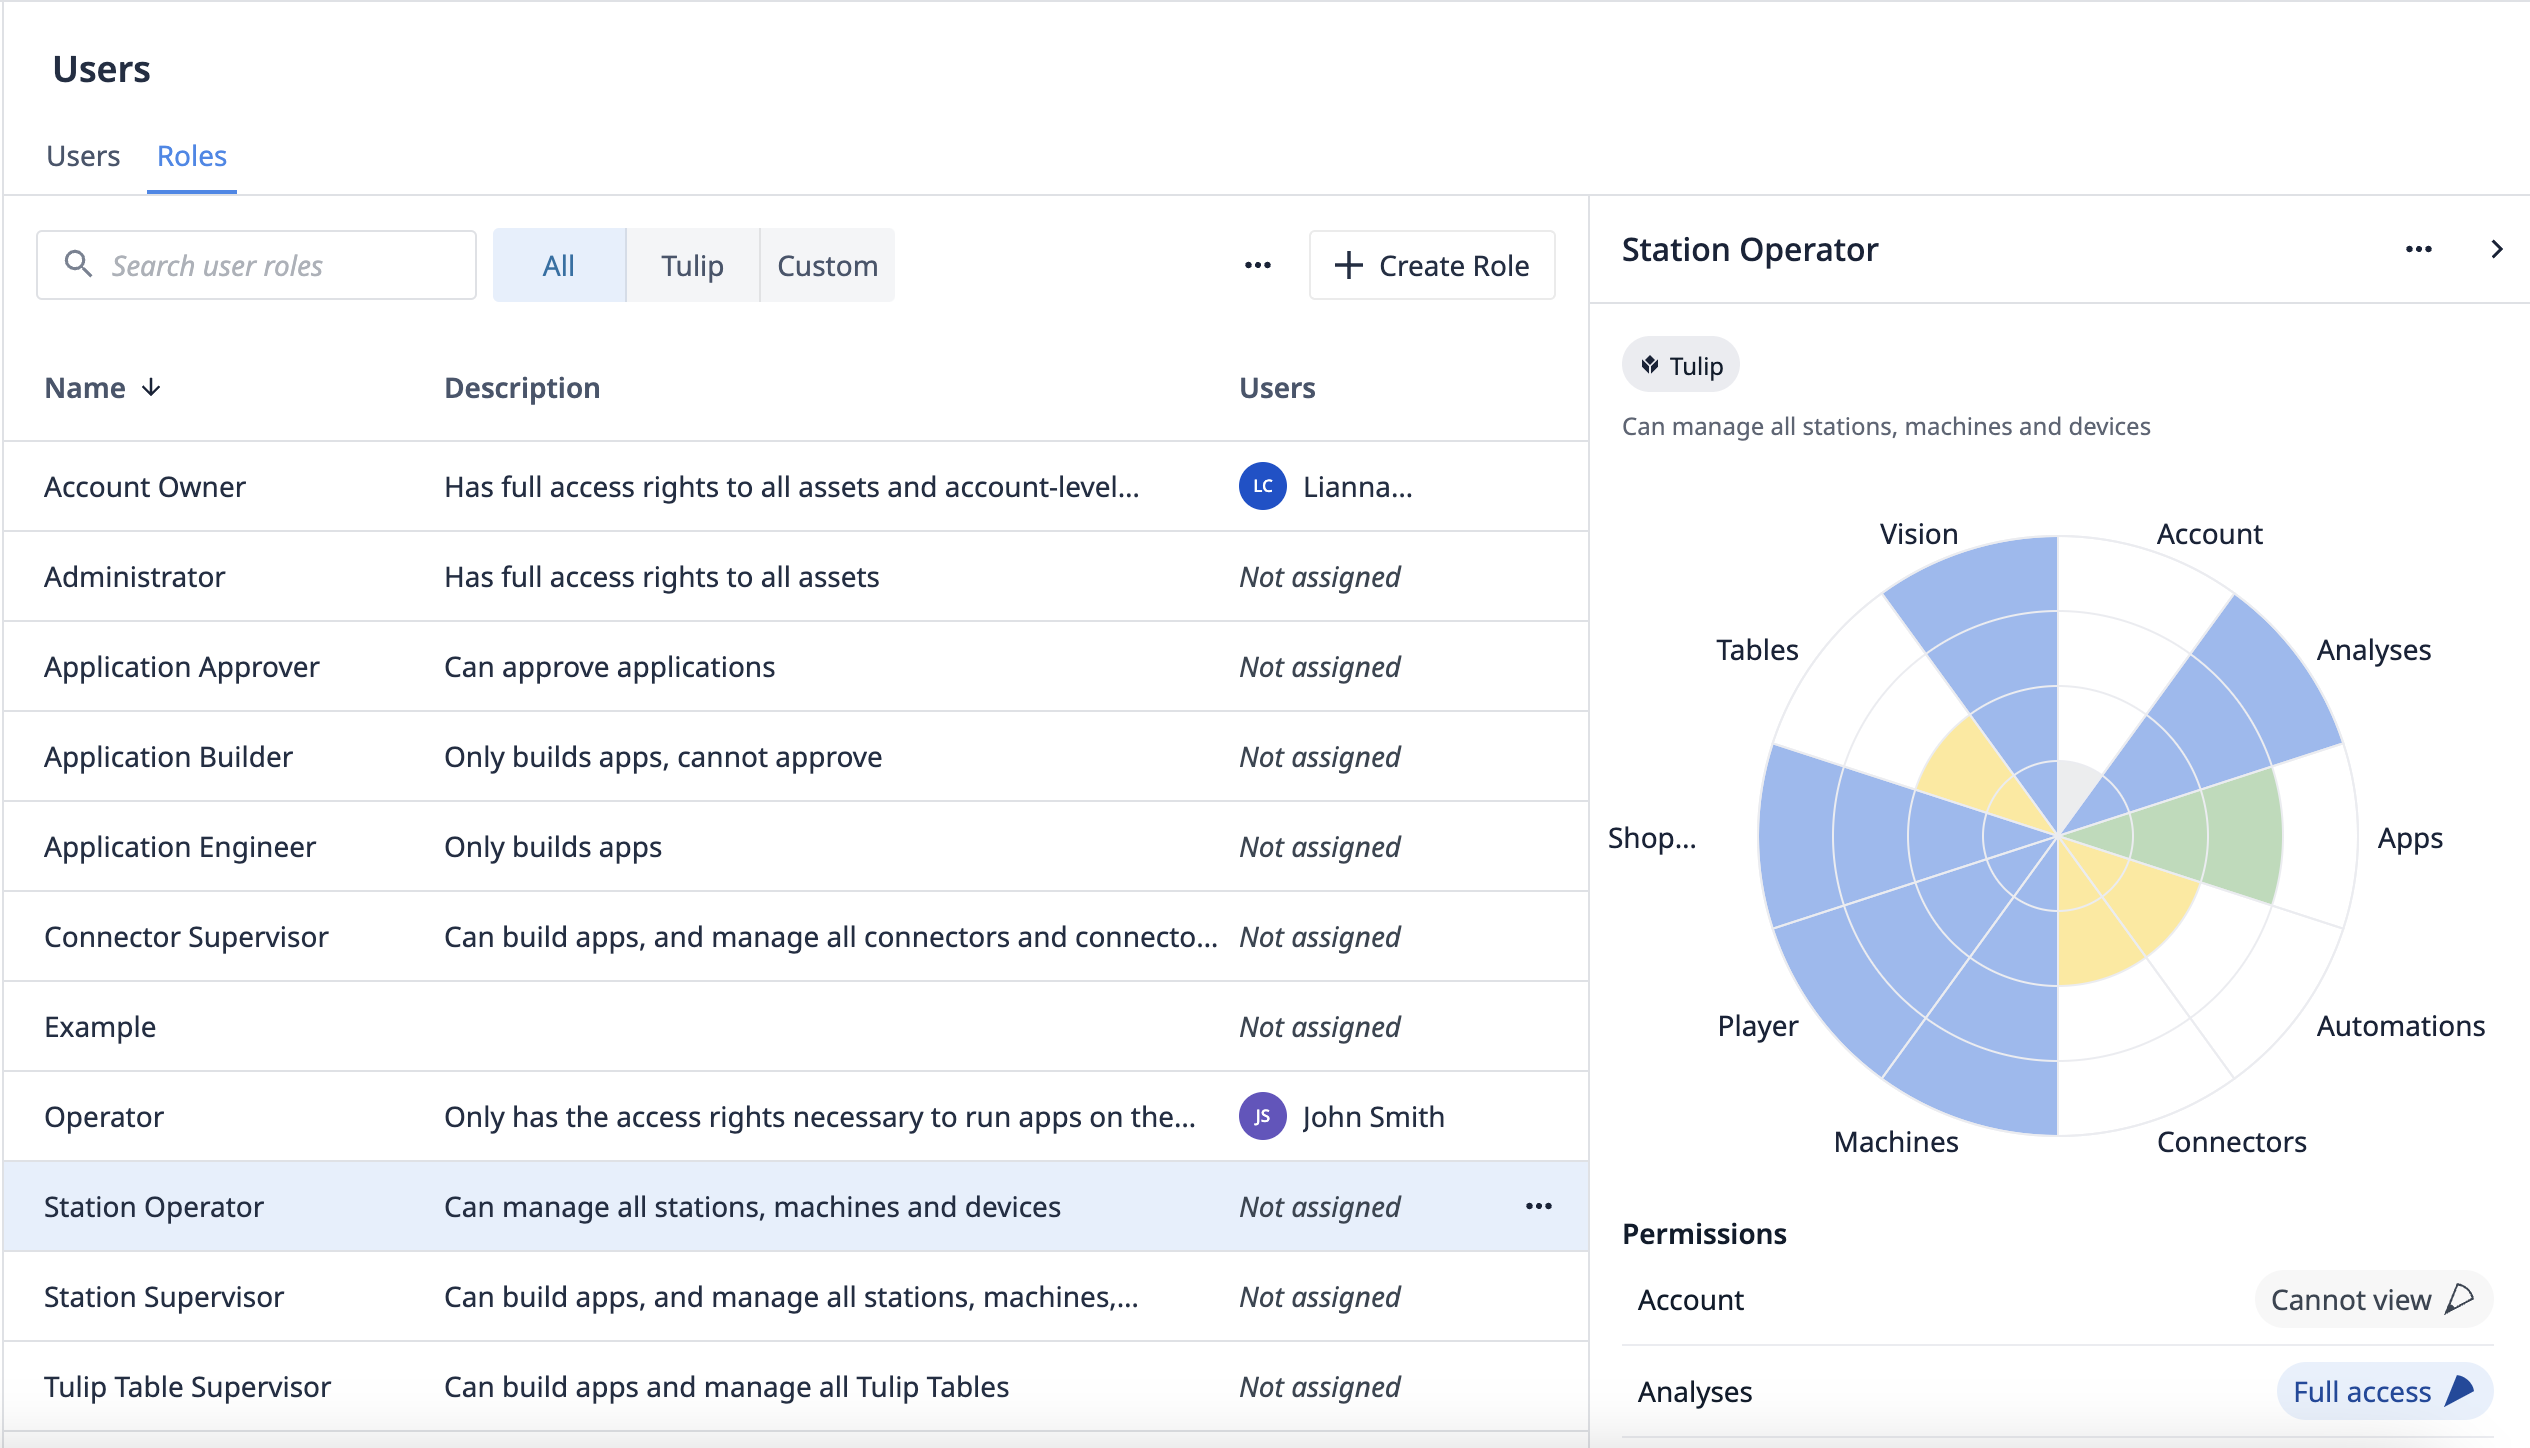
Tulip 인스턴스에는 기본 사용자 역할이 포함되어 있습니다. Enterprise 이상 요금제에서는 사용자 정의 사용자 역할도 생성할 수 있습니다.
사용자 역할 지정
애플리케이션 내에서 누가 어떤 수준의 권한을 가질지 결정할 때는, 다양한 접근 권한 수준이 무엇인지 이해하는 것이 중요합니다. Tulip 인스턴스에는 무제한의 사용자가 접근할 수 있습니다.
이러한 기능을 활용하여, 사용자가 자신의 업무를 수행하는 데 필요한 최소한의 접근 권한만 갖도록 제한해야 합니다.
Tulip에는 두 가지 주요 접근 권한 범주가 있습니다:
사용자
사용자는 Tulip과 Tulip Player 모두에 액세스할 수 있습니다. 앱 구축 및 관리뿐만 아니라 Player에서 앱을 실행하는 기능도 포함됩니다.
역할에는 계정 소유자, 관리자, 애플리케이션 엔지니어, Tulip 테이블 감독자, 커넥터 감독자, 뷰어, 스테이션 운영자, 애플리케이션 승인자 및 스테이션 감독자가 포함됩니다.
'뷰어(플레이어 액세스 포함) ' 역할을 가진 사용자는 자신의 플레이어를 등록할 수 있습니다. 이에 따라 플레이어 설정 과정에서 단일 스테이션과 디스플레이 장치를 생성할 수 있습니다.
운영자
운영자는 튤립 플레이어에만 접근할 수 있습니다. 이들은 튤립 플레이어를 통해서만 앱을 실행하며, 앱 편집기나 기계 및 커넥터 정보와 관련된 다른 페이지에는 접근할 수 없습니다.
사용자 관리 제한 사항
| 제한 | |
|---|---|
| 인스턴스당 사용자 수 | 10,000 |
| 사용자 정의 역할 수 | 20 |
| 사용자 그룹 수 | 100 |
추가 정보
- 사용자 추가 및 사용자 역할 관리
- 사용자 역할 사용자 지정
- 교대 근무 및 일정 추가
- 앱을 통해 개별 Tulip 사용자 및 운영자의 필드 업데이트
- RFID 리더기를 사용하여 새로운 운영자의 RFID 카드 추가
- 사용자 및 운영자 비활성화/삭제
- 개별 앱의 편집 권한 변경
- Tulip 계정에서 SAML SSO 설정 방법
- SAML을 이용한 인증 및 접근 제어
{{snippet.원하시는 정보를 찾으셨나요?}}