

Who can use this feature
Users on Professional plans and above.
Tulip 계정에서 SAML SSO 사용을 시작하면 여러 기능의 동작이 이 새로운 인증 방식에 맞춰 조정됩니다.
각 기능의 작동 방식은 다음과 같이 변경됩니다:
로그인 / 사용자 생성
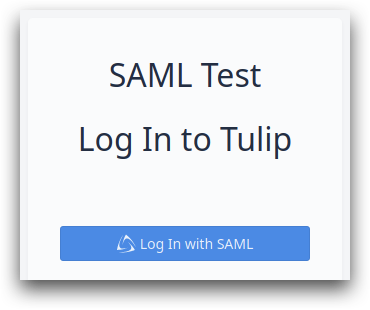
운영자, 사용자 또는 뷰어가 튤립(Tulip)이나 플레이어에 로그인하려고 하면 다음과 같은 화면이 표시됩니다:
버튼을 클릭하면 다음과 같은 SAML 로그인 모달로 리디렉션됩니다:
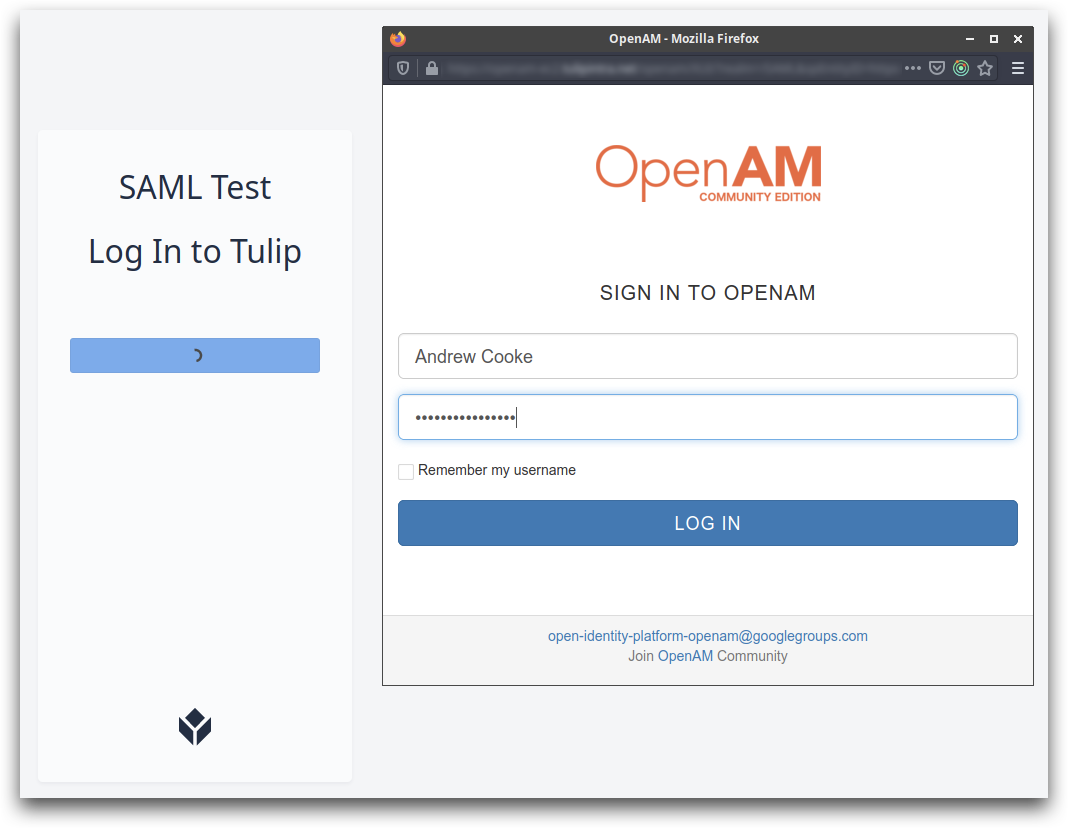
사용자는 ‘계정 설정’에서 지정한 구성에 따라 SAML 자격 증명 또는 배지 ID로만 로그인할 수 있습니다.
처음 로그인할 때, SAML 계정의 모든 관련 정보를 바탕으로 Tulip에 새로운 사용자 또는 운영자가 생성됩니다.
자동 로그아웃
Tulip은 IdP에서 시작하는 로그아웃을 지원합니다. 따라서 신원 제공자(IdP)를 통해 사용자가 모든 소프트웨어 서비스에서 한 번에 로그아웃하도록 하려는 경우, Tulip은 해당 로그아웃 요청에 응답합니다.
엣지 디바이스
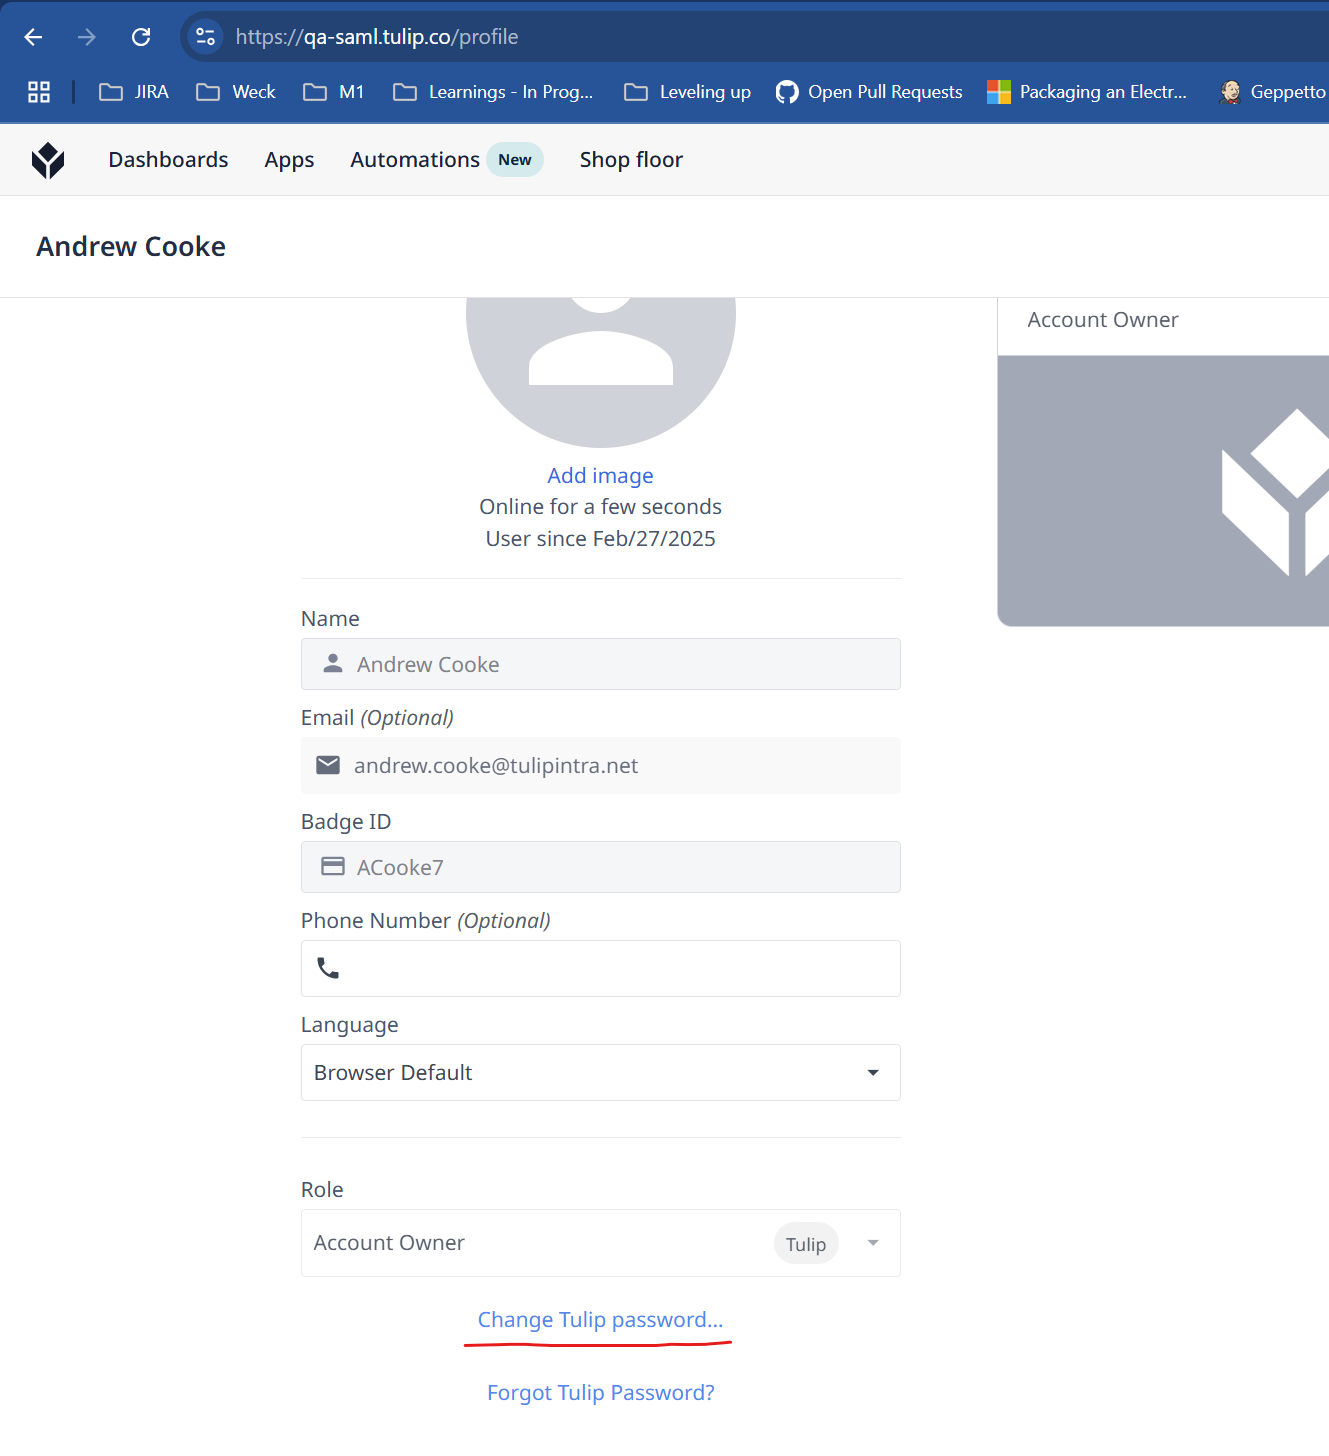
SAML 인스턴스의 경우, 관리자는 사용자 프로필 페이지로 이동하면 “Tulip 비밀번호 변경...” 옵션을 확인할 수 있습니다. 관리자는 새 비밀번호를 설정하고, 이를 사용하여 에지 디바이스를 해당 인스턴스에 등록할 수 있습니다.
SAML을 I/O 게이트웨이 또는 Edge IO와 함께 사용하고자 하는 경우, Tulip 담당자에게 문의해 주십시오.
다른 Tulip 기능과의 호환성
조직에서 SAML 통합을 사용하기 시작하면 다음 두 기능에서도 인증을 위해 SAML을 사용할 수 있습니다: