

在本指南中,您将学习:*管理实例中的用户* 将用户分配到角色* 确定用户在实例中的适当访问级别
由于 Tulip 平台功能丰富,管理所有用户的访问权限至关重要。账户所有者可以为每位用户分配一个角色,该角色将决定用户在实例内的访问权限。
在开始为 Tulip 用户分配角色之前,您应先列出所有需要访问该实例的人员名单。明确每位可访问 Tulip 实例或应用程序人员的职责,包括其可执行和不可执行的操作。
例如* Jane Doe - 构建应用程序、管理数据表和连接器,但无法审批应用程序* John Smith - 审批应用程序、运行应用程序,但无法构建应用程序或访问数据
完成此列表后,您可以根据每位用户的指定职责分配角色。
在 Tulip 中管理角色
Tulip 提供了多种方式来管理用户角色,并将特定功能分配给实例或特定应用程序中的特定账户。
您的 Tulip 实例自带默认用户角色。企业版及以上套餐还可创建自定义用户角色。
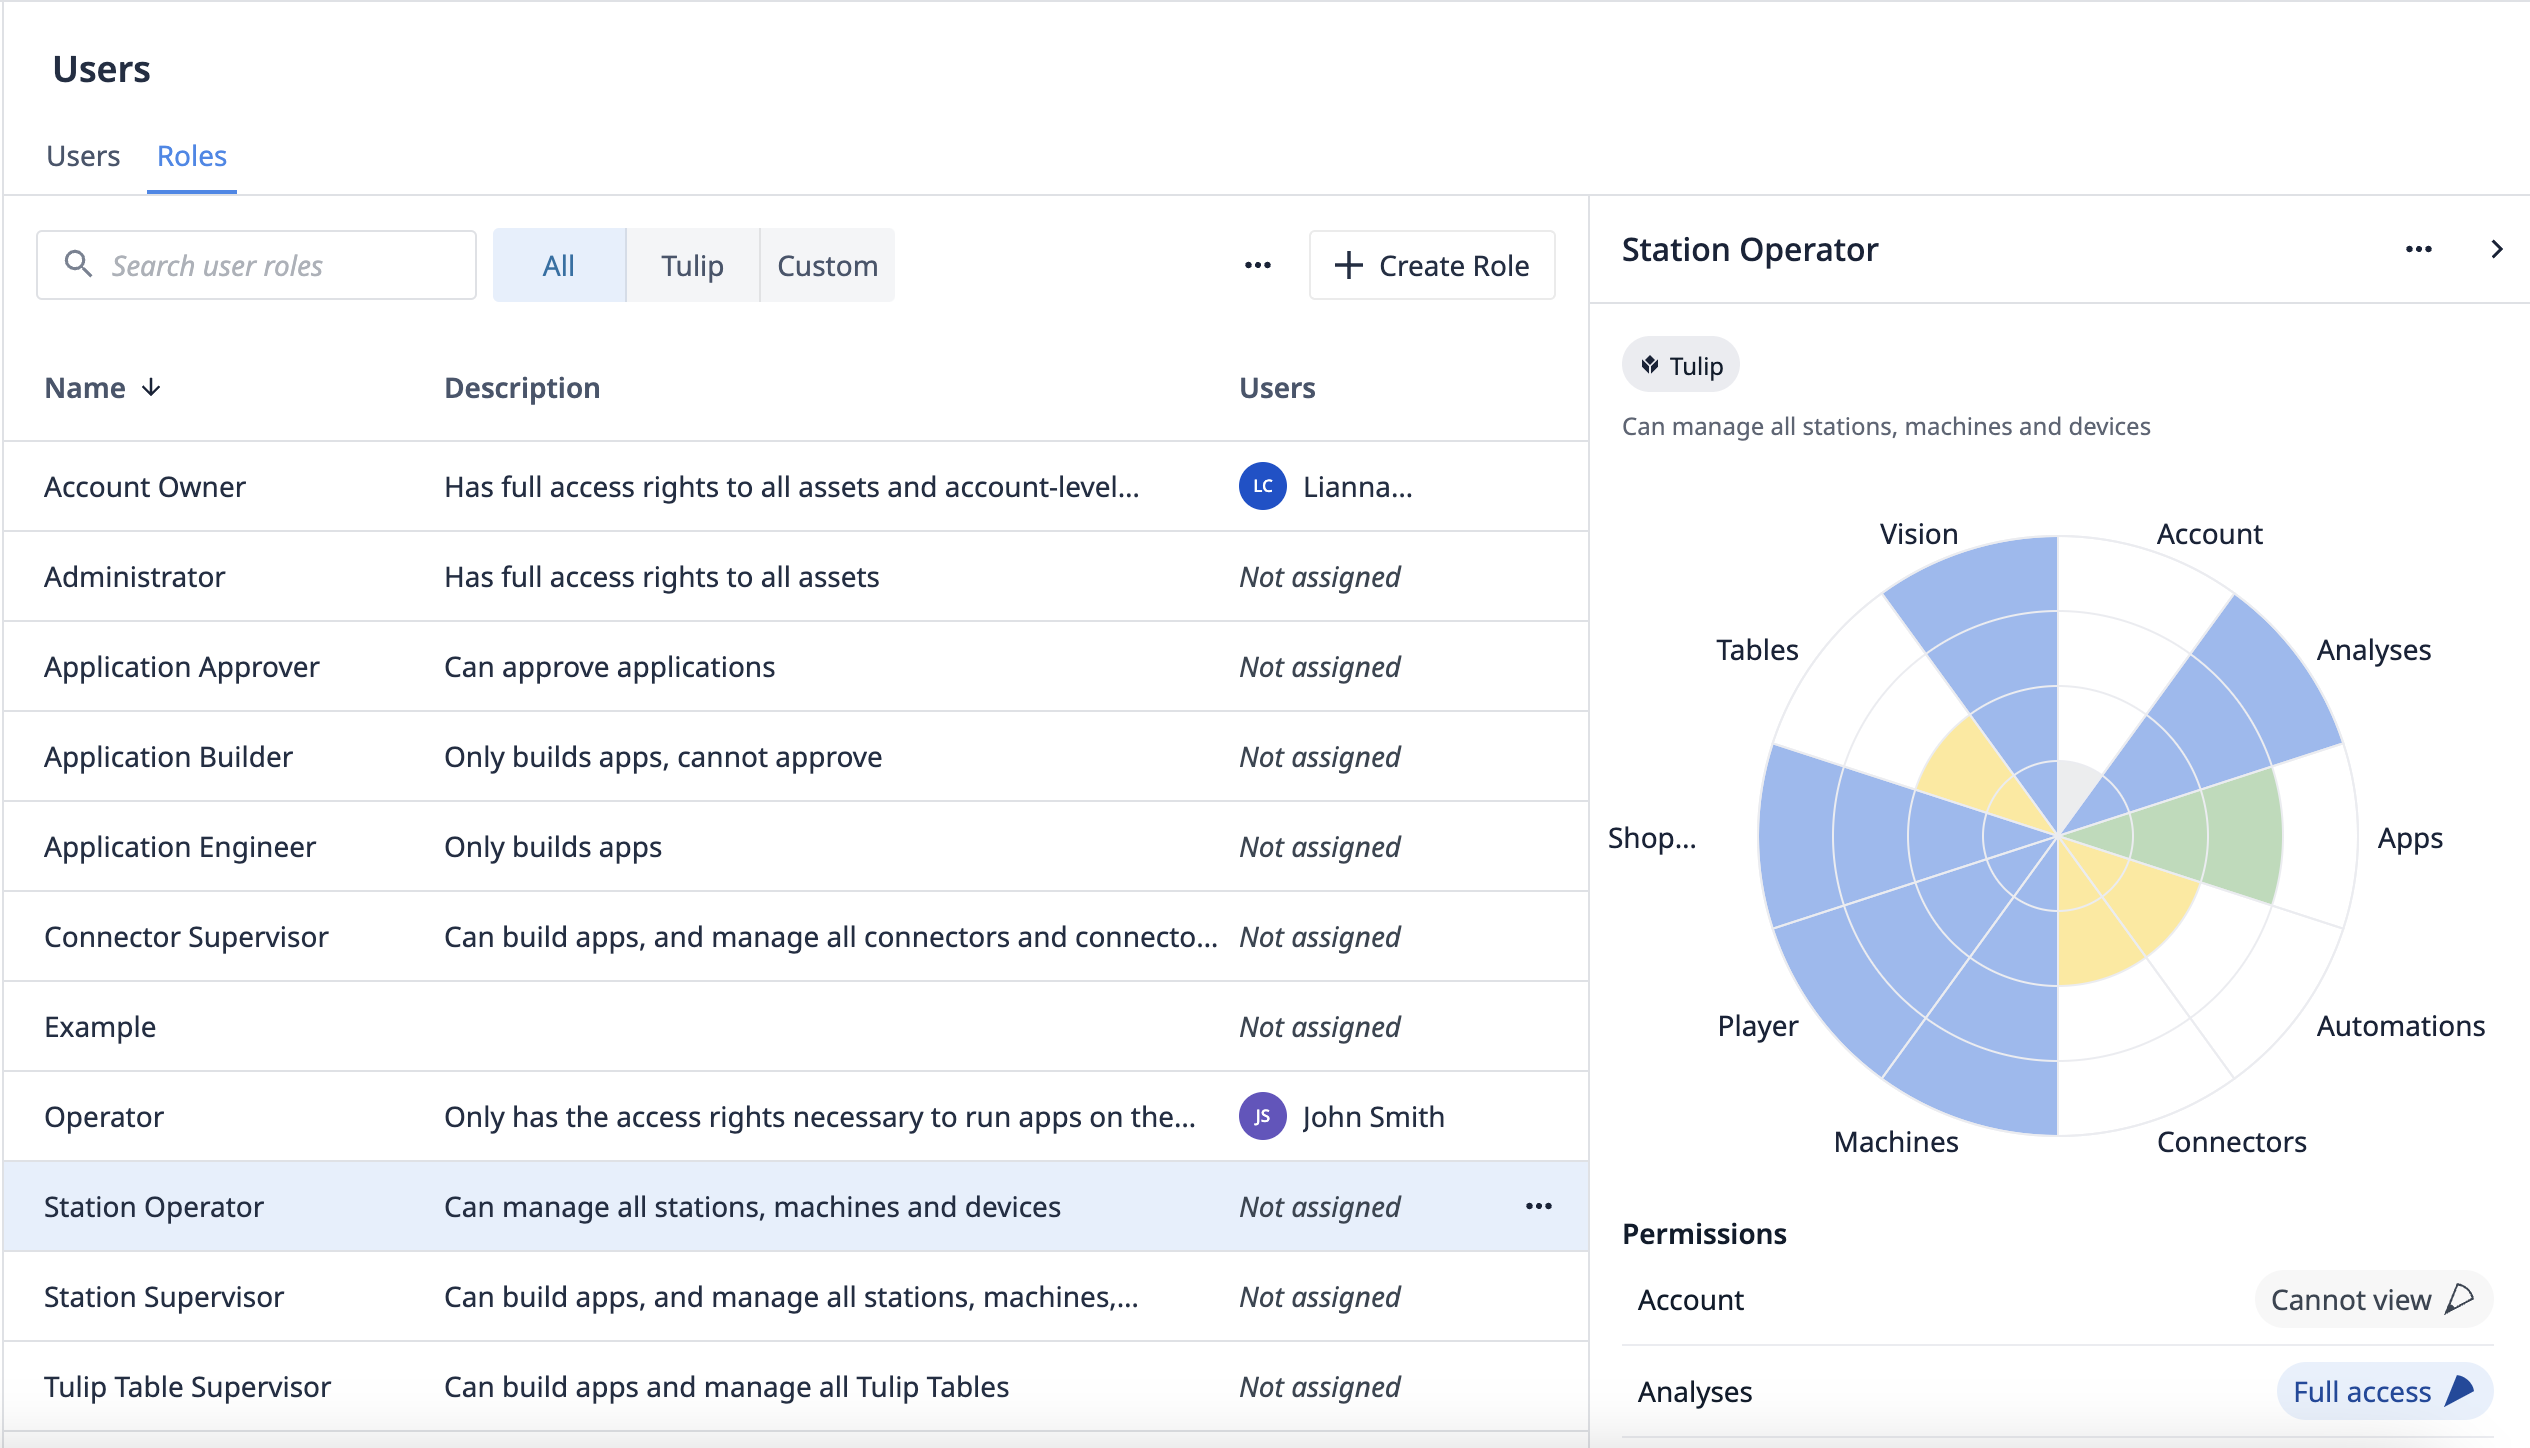
指定用户角色
在确定应用程序中谁拥有何种级别的权限时,了解不同访问级别的含义至关重要。一个 Tulip 实例可容纳数量不限的用户进行访问。
鉴于这一特性,您应将用户的访问权限限制在完成其任务所需的最低级别。
Tulip 中的访问权限主要分为两类:
用户
用户可访问 Tulip 及 Tulip Player。其权限包括构建和管理应用程序,以及在 Player 中运行应用程序。
角色包括账户所有者、管理员、应用工程师、Tulip 表主管、连接器主管、查看者、站台操作员、应用审批人和站台主管。
具有**“查看者(含播放器访问权限)**”角色的用户可以注册自己的播放器。这意味着在播放器设置过程中,他们可以创建一个工作站和一个显示设备。
操作员
操作员仅可访问 Tulip Player。他们仅能通过 Tulip Player 运行应用程序,且无法访问应用程序编辑器或其他与机器及连接器信息相关的页面。
用户管理限制
| 限制 | |
|---|---|
| 每个实例的用户数量 | 10,000 |
| 自定义用户角色数量 | 20 |
| 用户组数量 | 100 |