借助自定义用户角色功能,您可以从 75 多项权限中自由组合,为企业的具体需求创建最合适的用户角色。
谁可以使用此功能
企业版用户。
Tulip提供了现成的用户角色供您分配。自定义用户角色可组合平台各部分的权限,从而赋予更精细的访问级别。创建自己的角色,既能实现强大的访问控制策略,又兼具简便性和灵活性。
概述
仅账户所有者可以创建/编辑自定义用户角色。
您可以在以下领域为用户角色自定义特定权限:
- 账户
- 分析
- 代理
- 应用
- Automations
- 连接器
- 函数
- 机器
- 播放器
- 车间
- 工作台
- 愿景
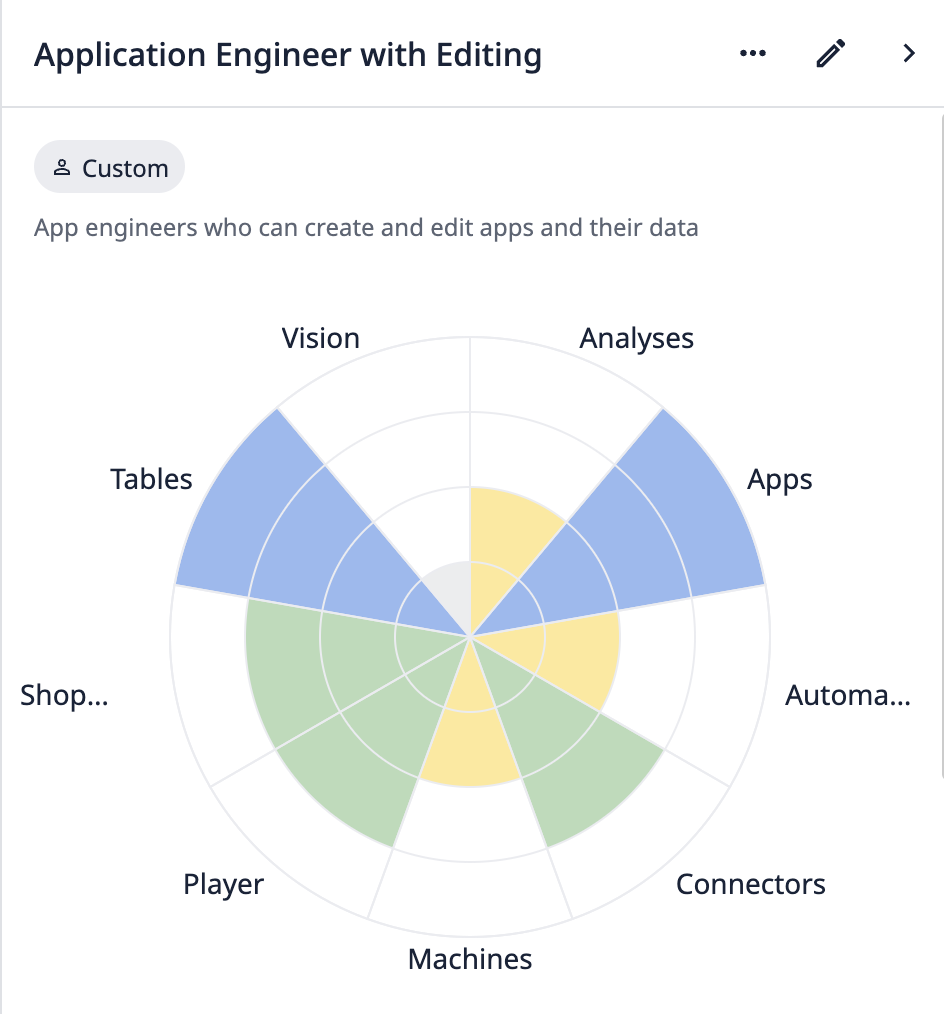 {height="500" width=""}自定义用户角色示例图表
To toggle individual permissions related to workspace settings (e.g., approvals, service accounts, timezone settings, etc.), go to the Workspaces section in the Account category and select "Limited Access".
导入权限
:::(警告) (导入权限)
导入资产(应用、自动化、函数等)时,如果依赖项尚未存在,系统可能会自动创建。导入资产及其依赖项仅需导入权限。此行为也适用于从Tulip Library 下载的资产。
例如,通过导入操作,一个没有“创建表”权限的用户可能能够向目标实例添加一个新表。
“导入”权限赋予用户广泛的创建资产权限,因此仅应授予确实需要此类创建权限的用户。
:::
工作区注意事项
您创建的任何自定义角色在所有Workspace 中均全球有效。但已分配的角色仅适用于该工作区。您必须为每个工作区向用户分配角色。
您可能在不同的工作区中拥有权限各异的用户。对于全局工作区资产(例如边缘设备),用户将拥有其最高访问权限。这意味着,如果某用户在一个工作区中权限受限,而在另一个工作区中拥有完全访问权限,则其对在两个工作区中均使用的资产将拥有完全访问权限。
使用自定义用户角色
要查看任何自定义用户角色,请转至您实例的**“账户设置**”页面中的**“用户”页面。点击“角色”**。
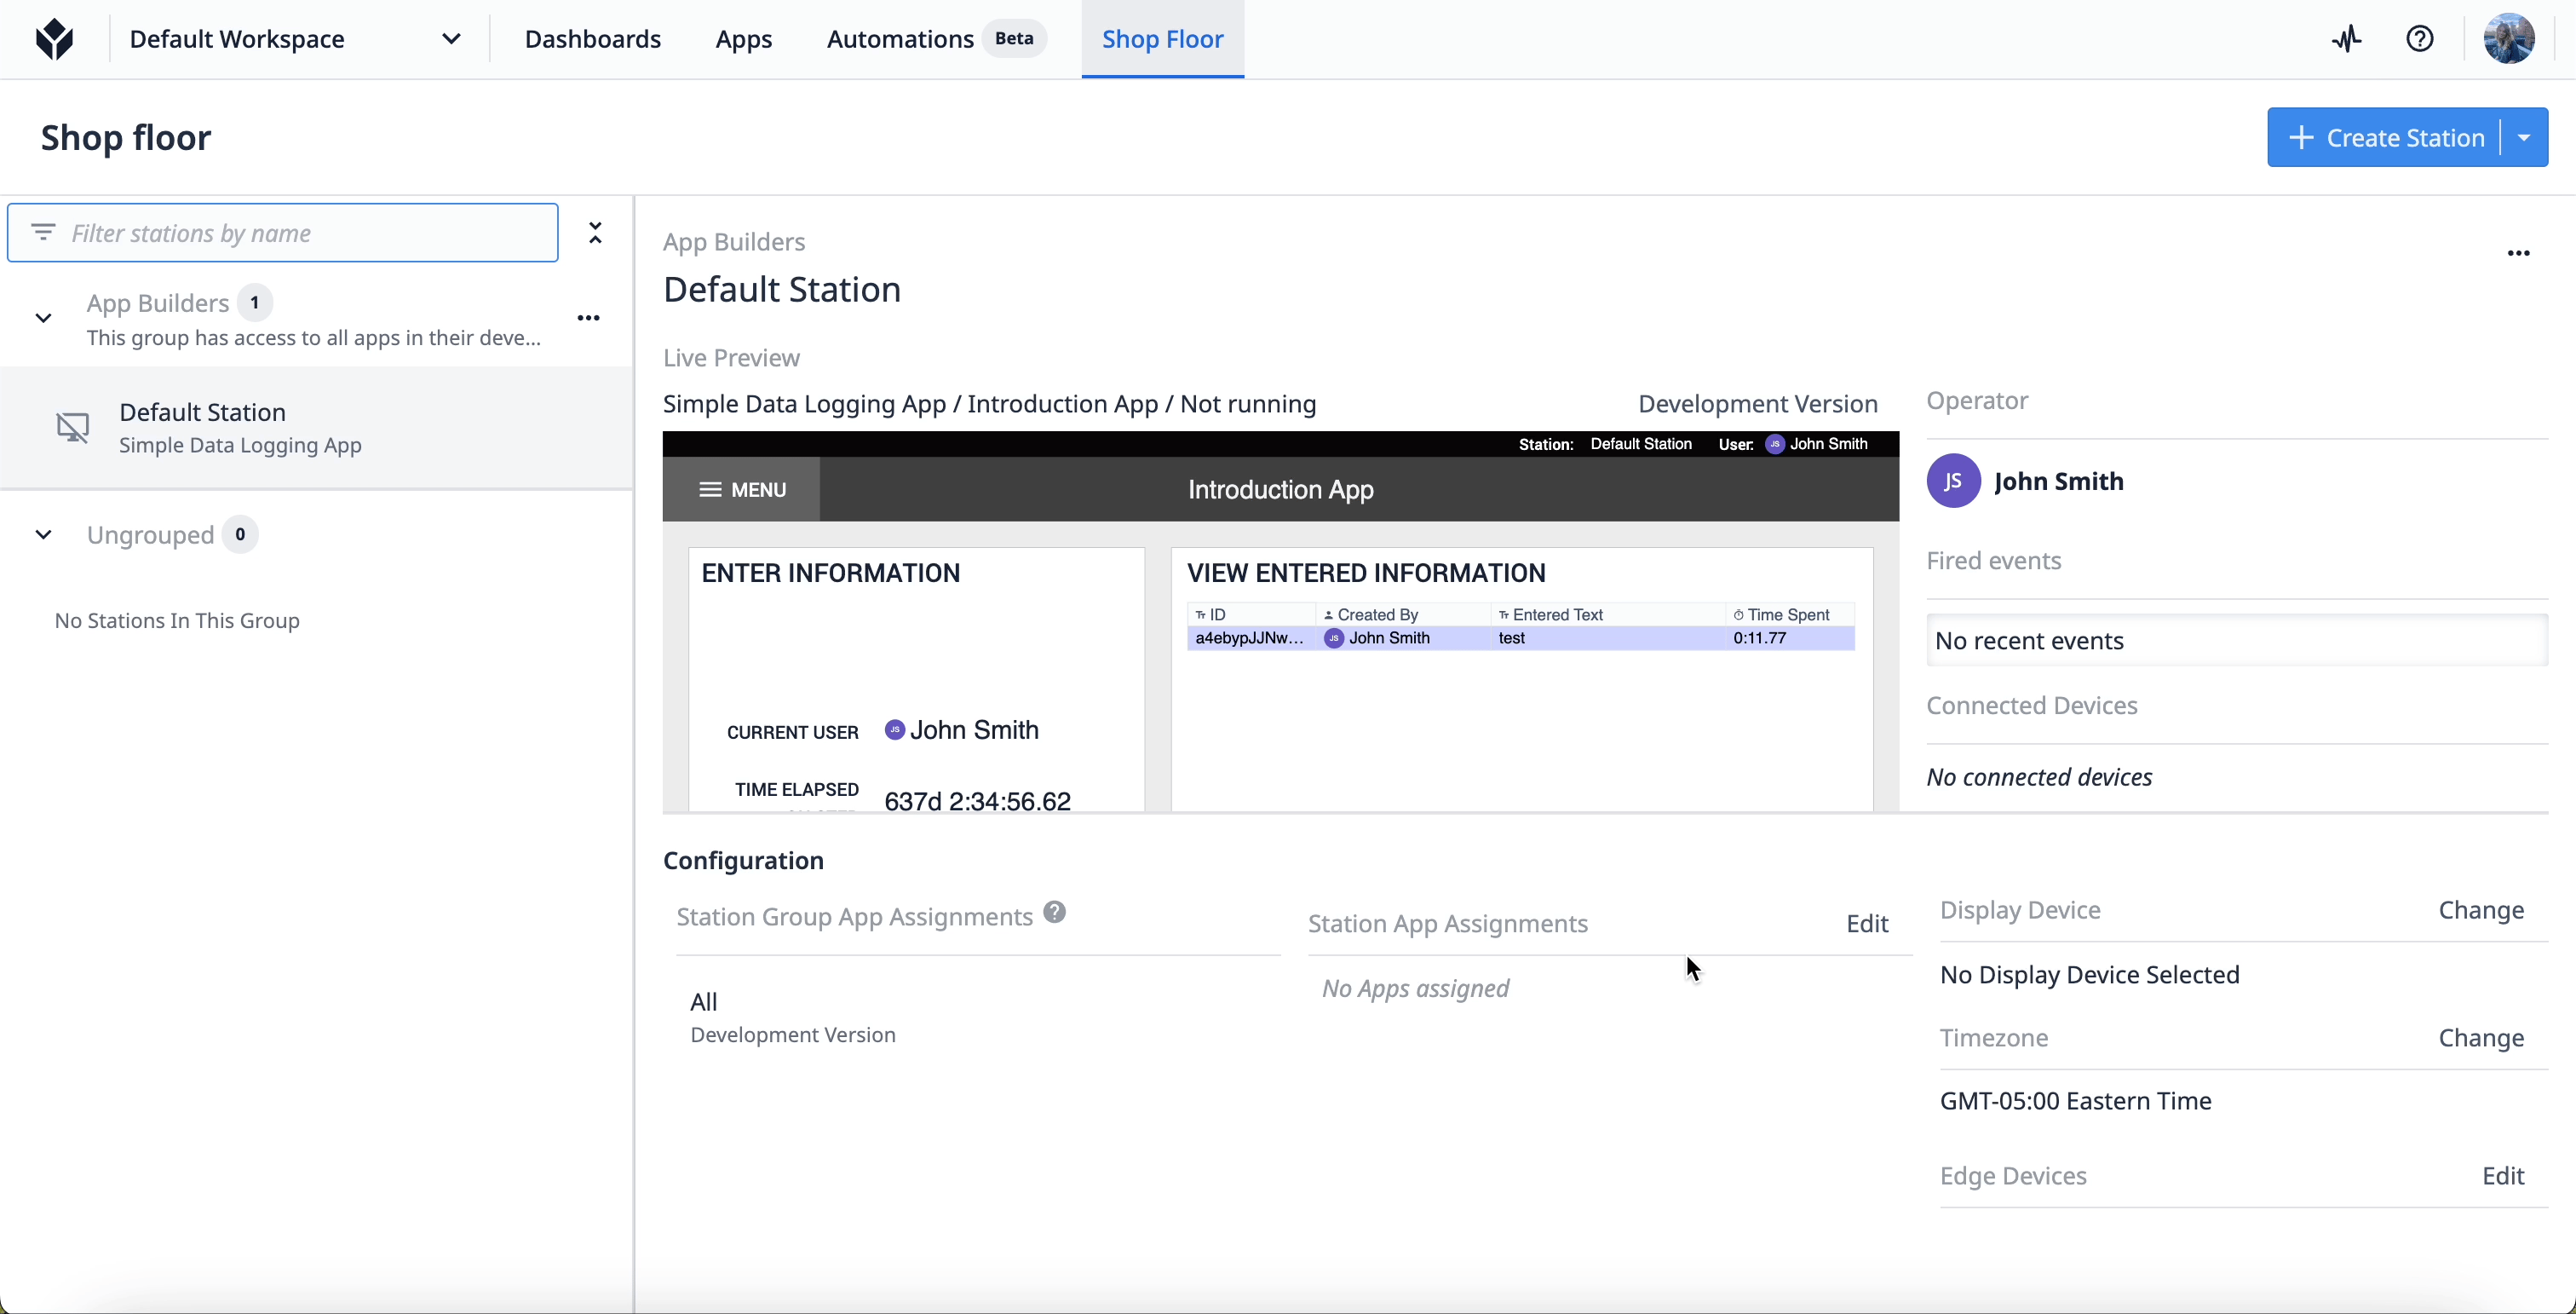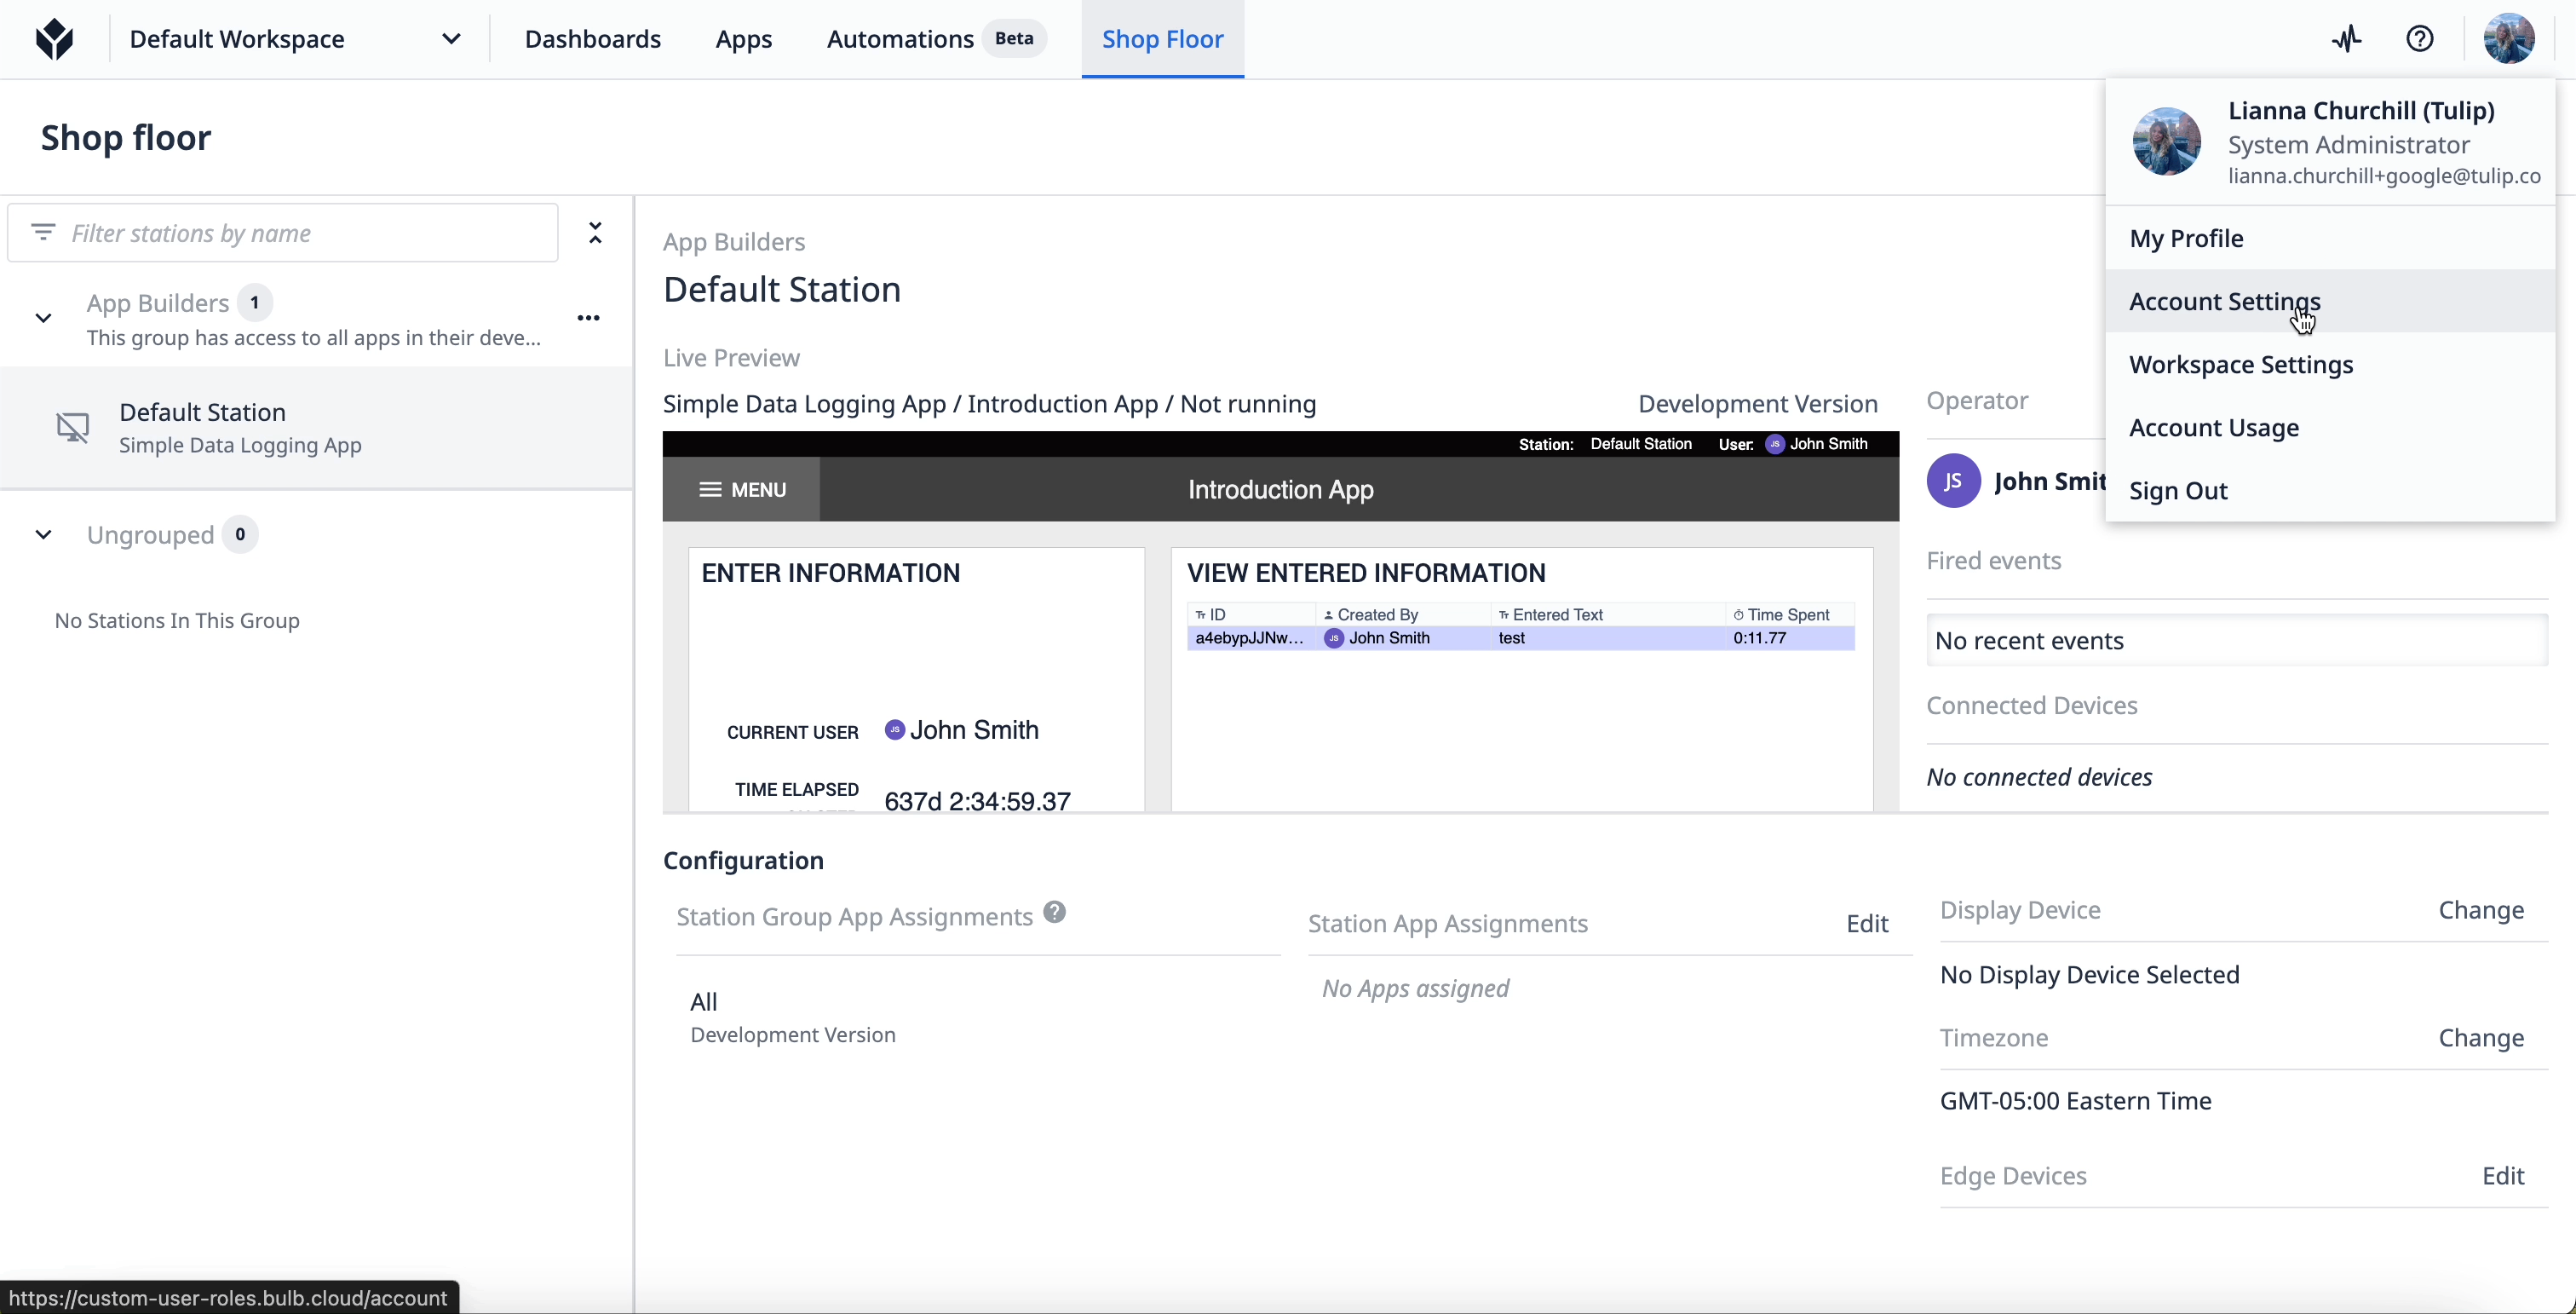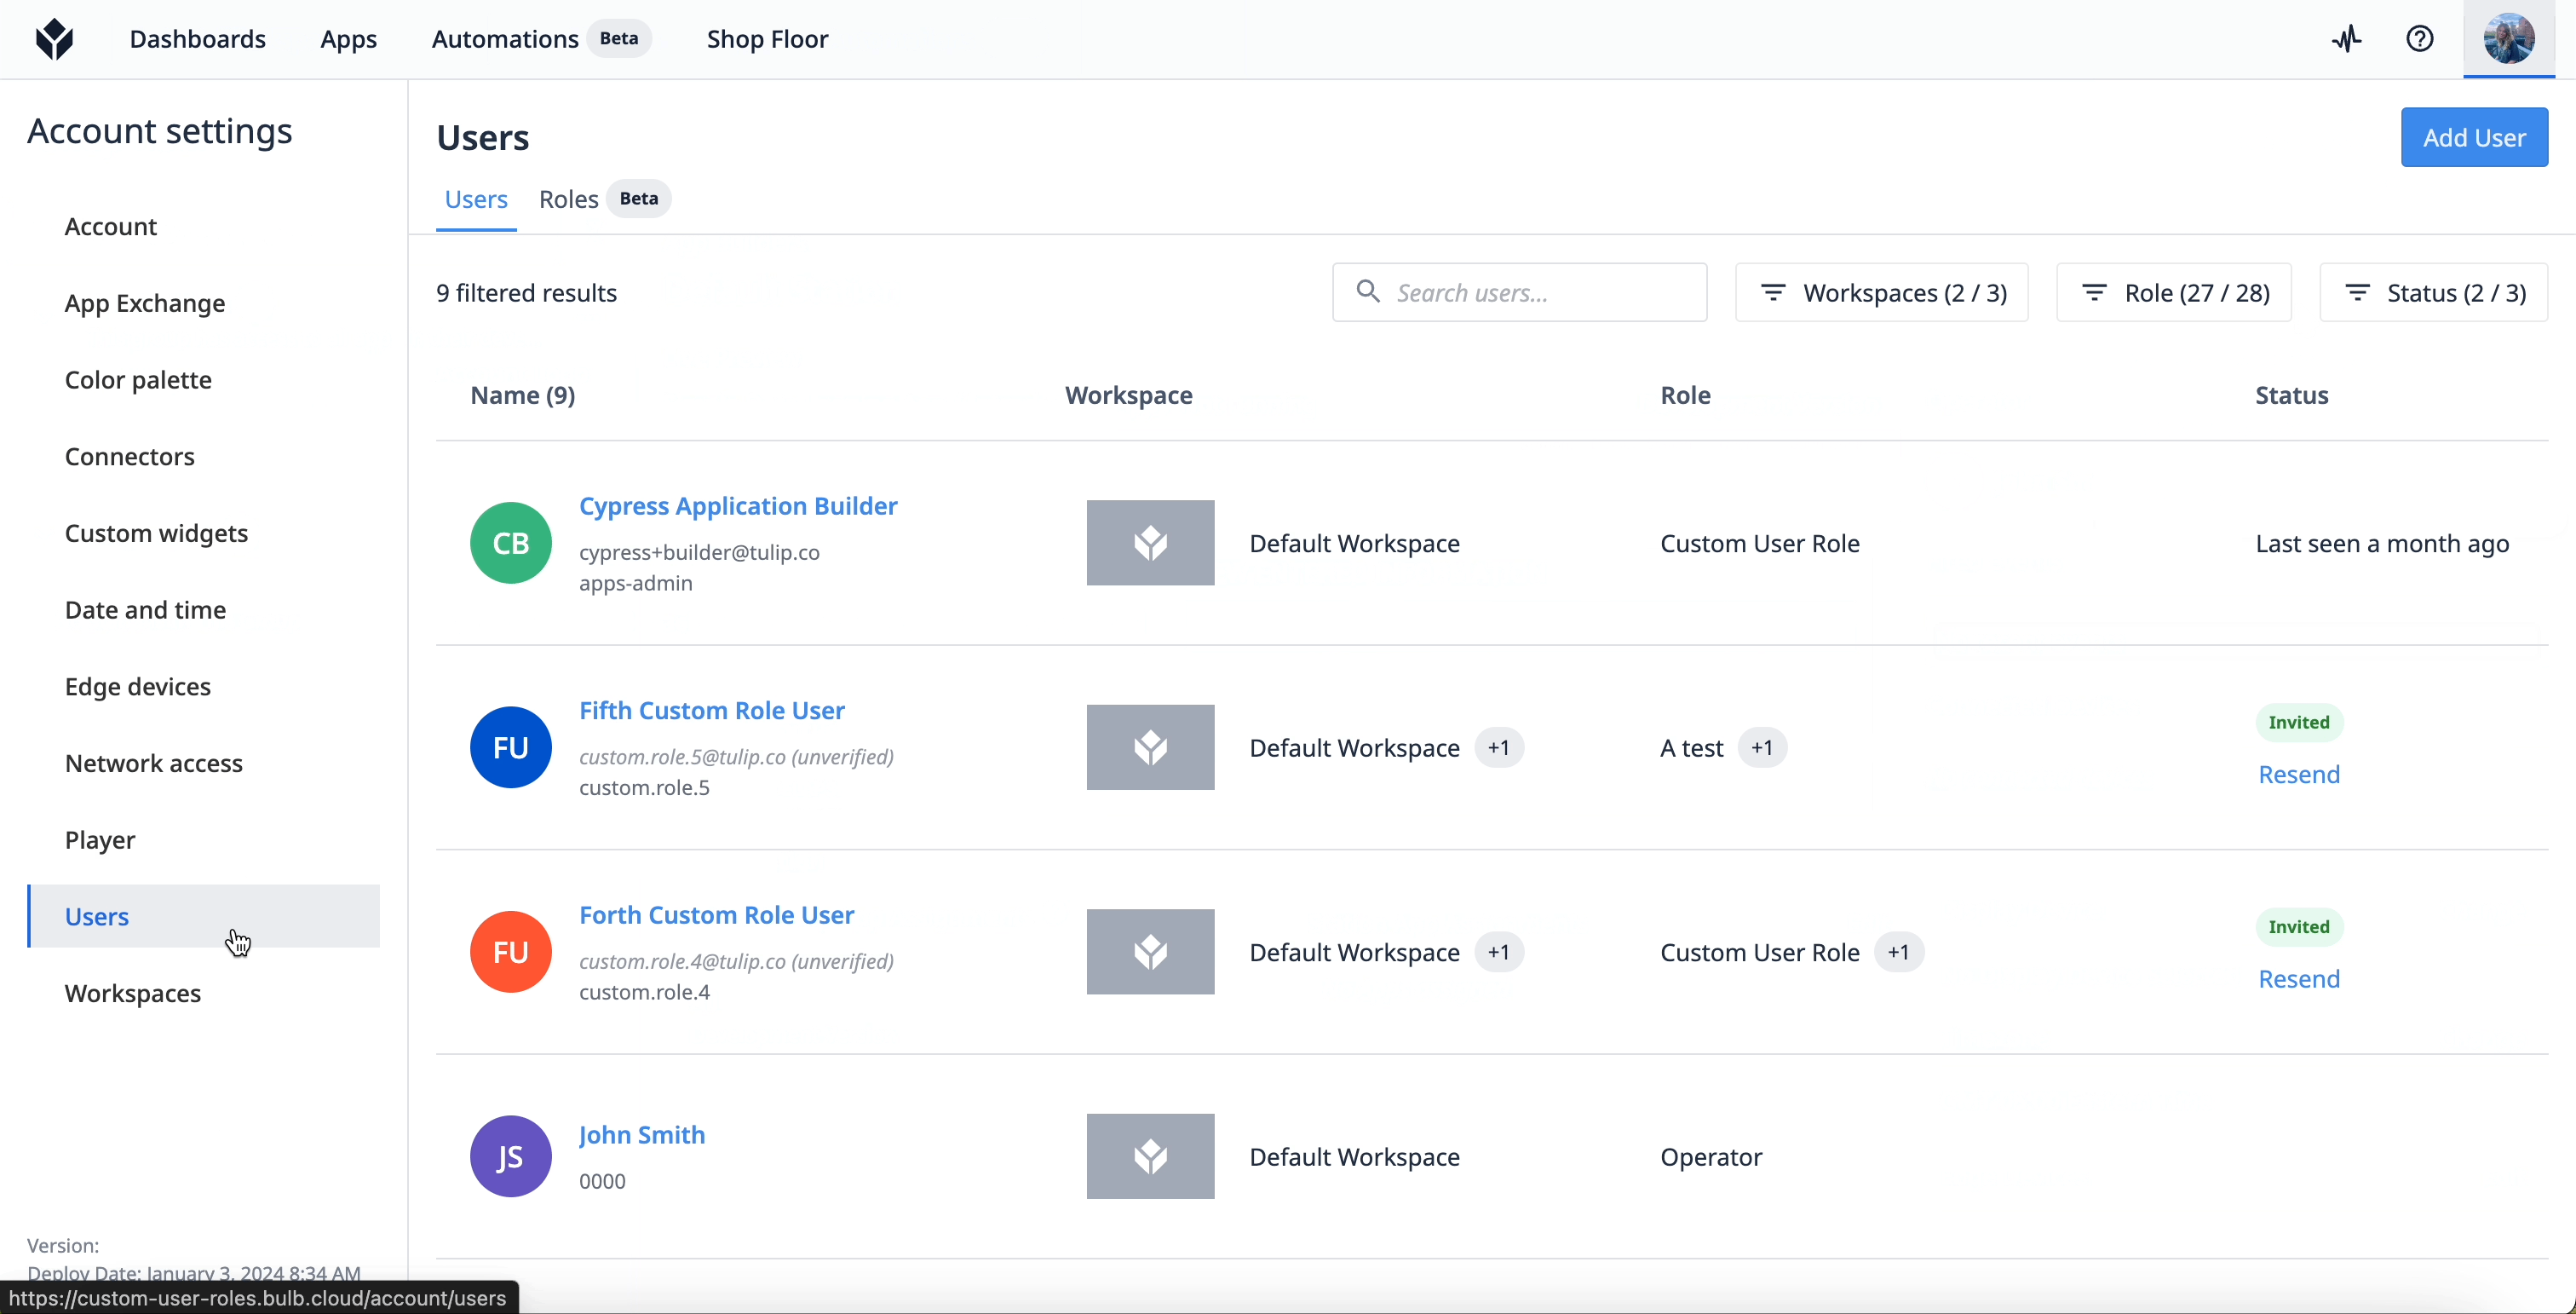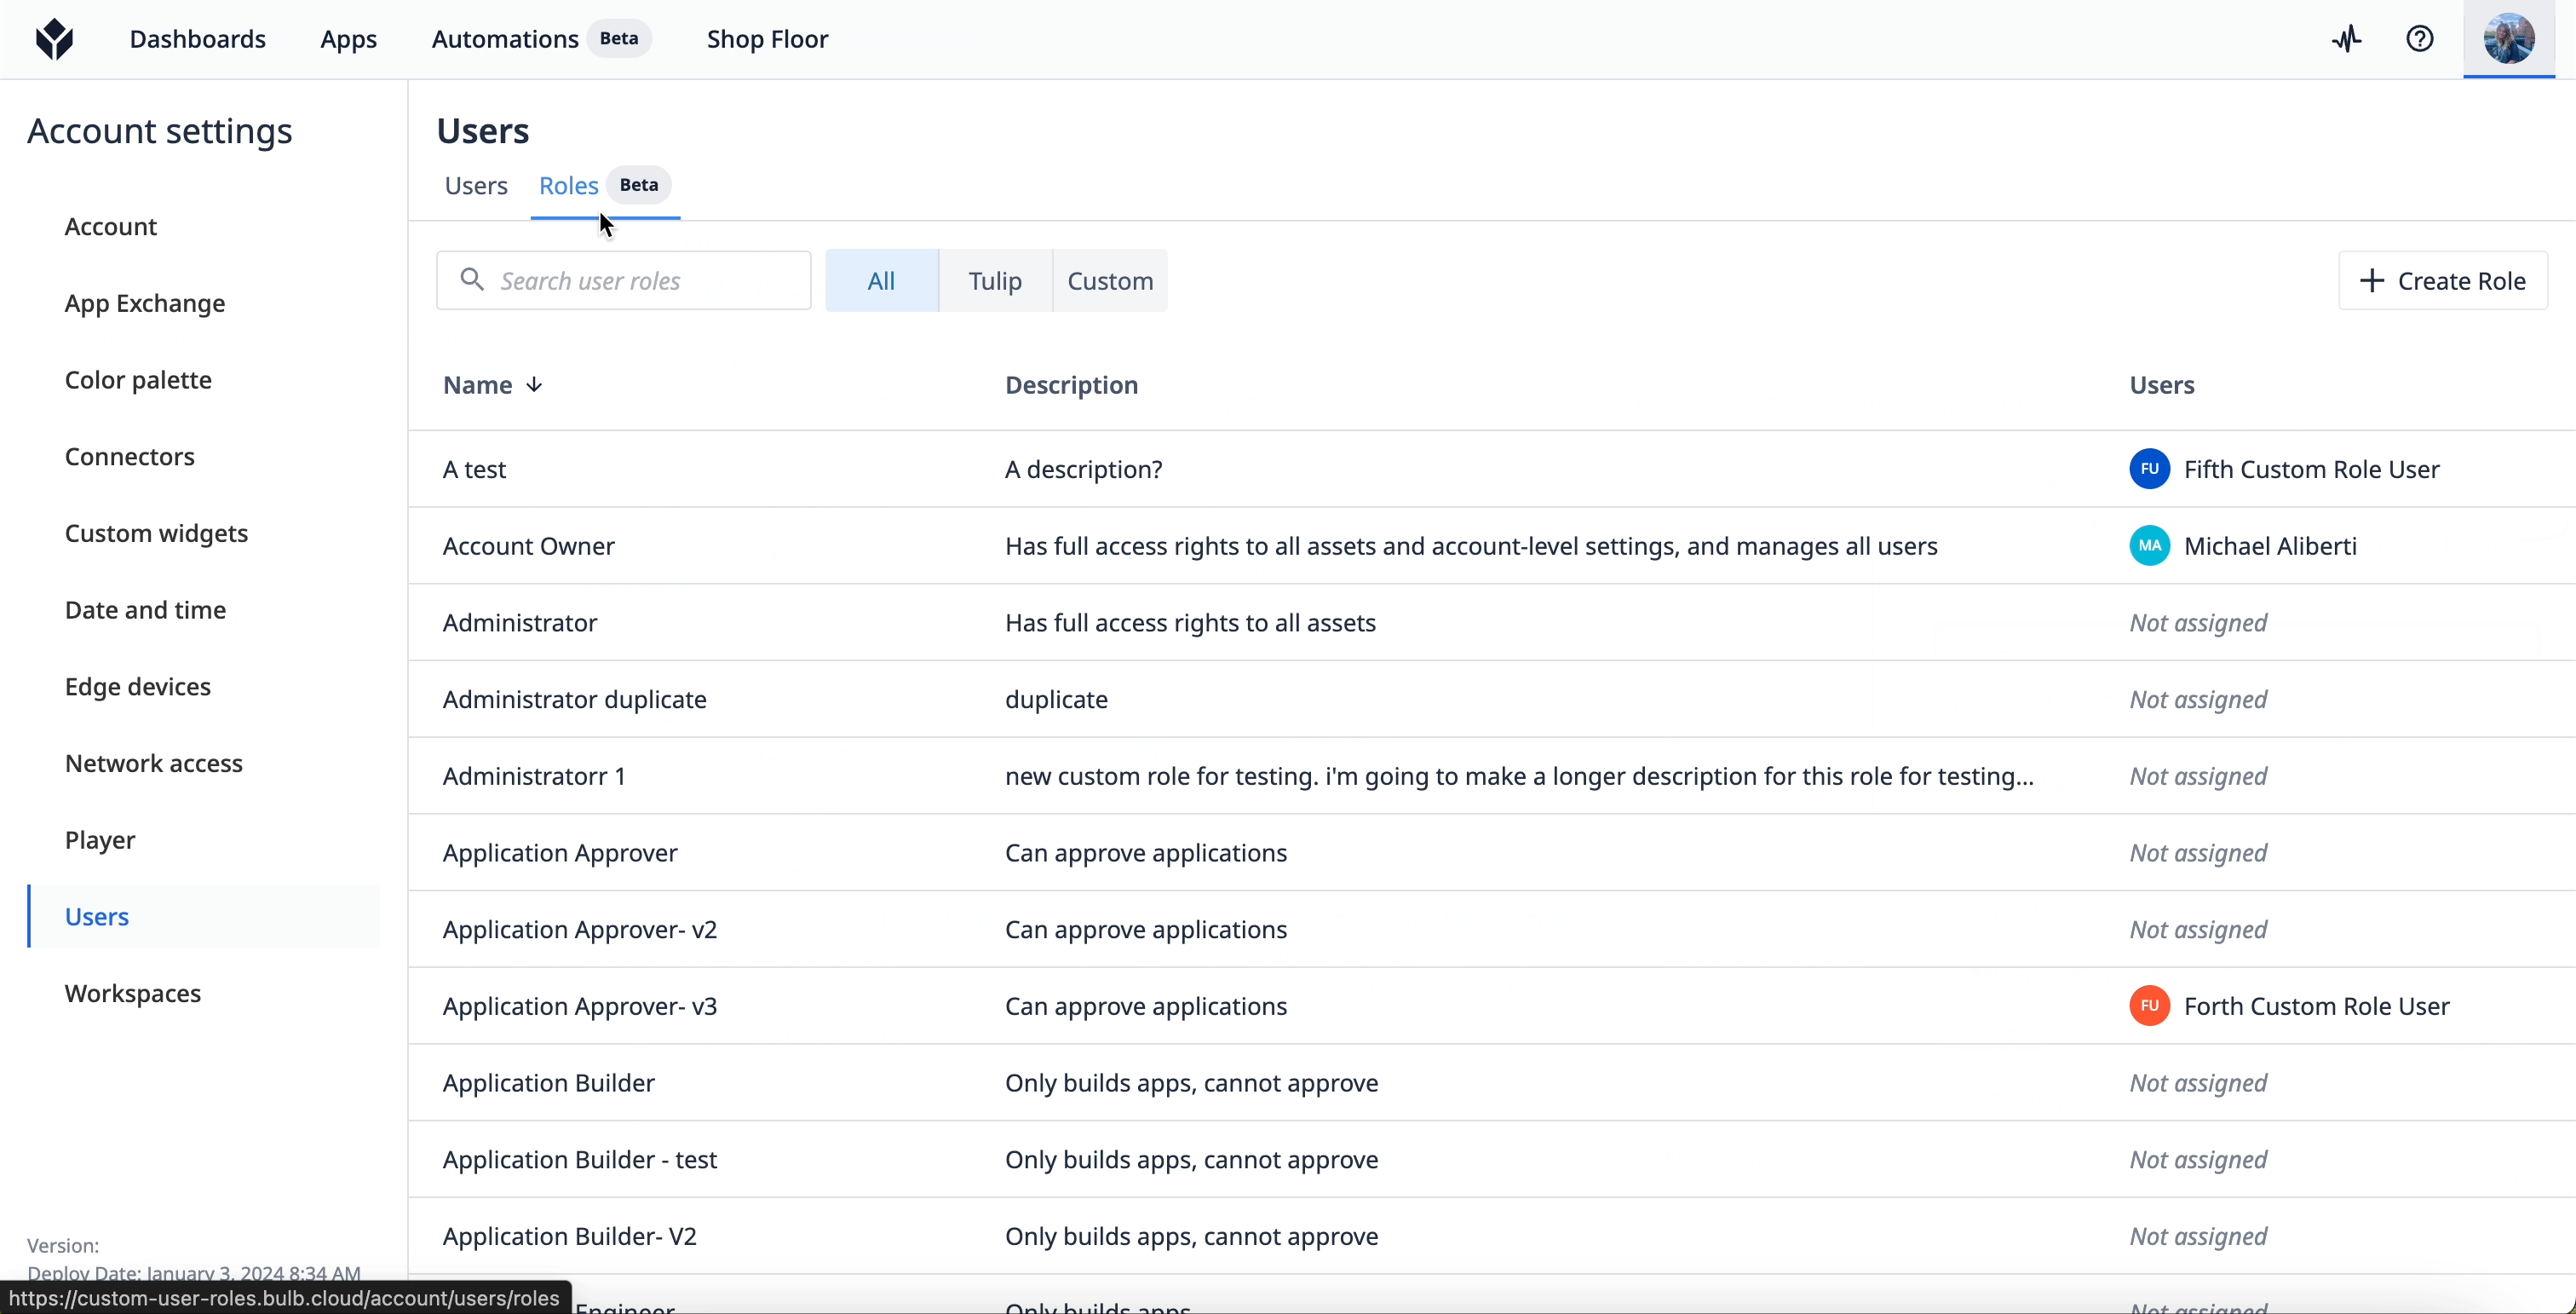
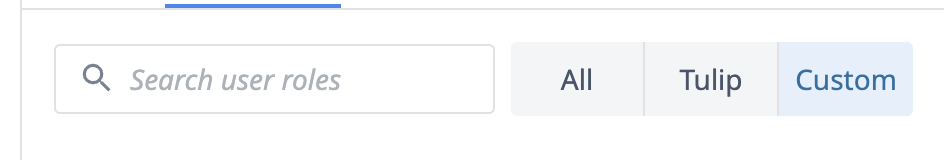
您可以使用列表顶部的搜索栏和筛选按钮来查看和搜索角色:
- 选择**“Tulip”**可查看实例中已存在的可用角色。
- 选择**“自定义**”以查看您创建的自定义角色。
创建
- 点击**“+ 创建角色**”。
- 您可以选择复制并修改现有角色,或者从头开始创建一个新角色。
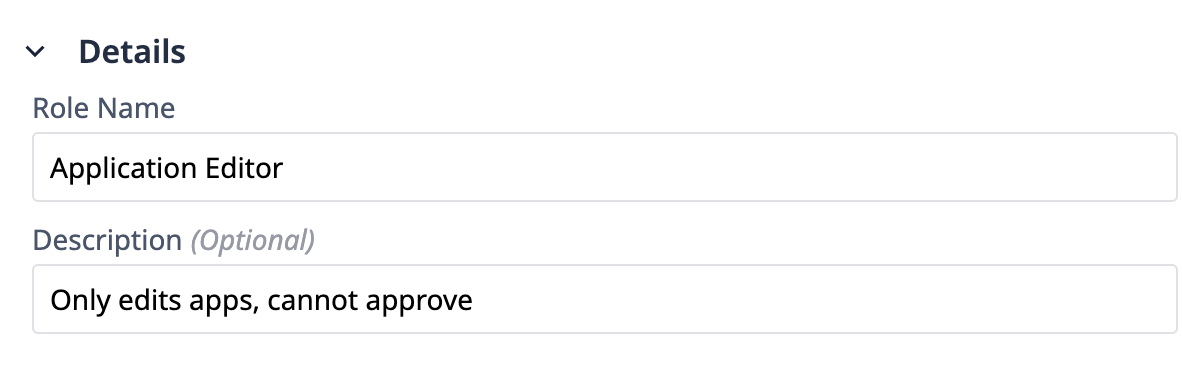
- 填写**“角色名称**”和**“描述**”字段。角色名称应具有唯一性且易于识别。
- 使用下拉菜单中的类别,为Tulip的每个区域选择访问级别。
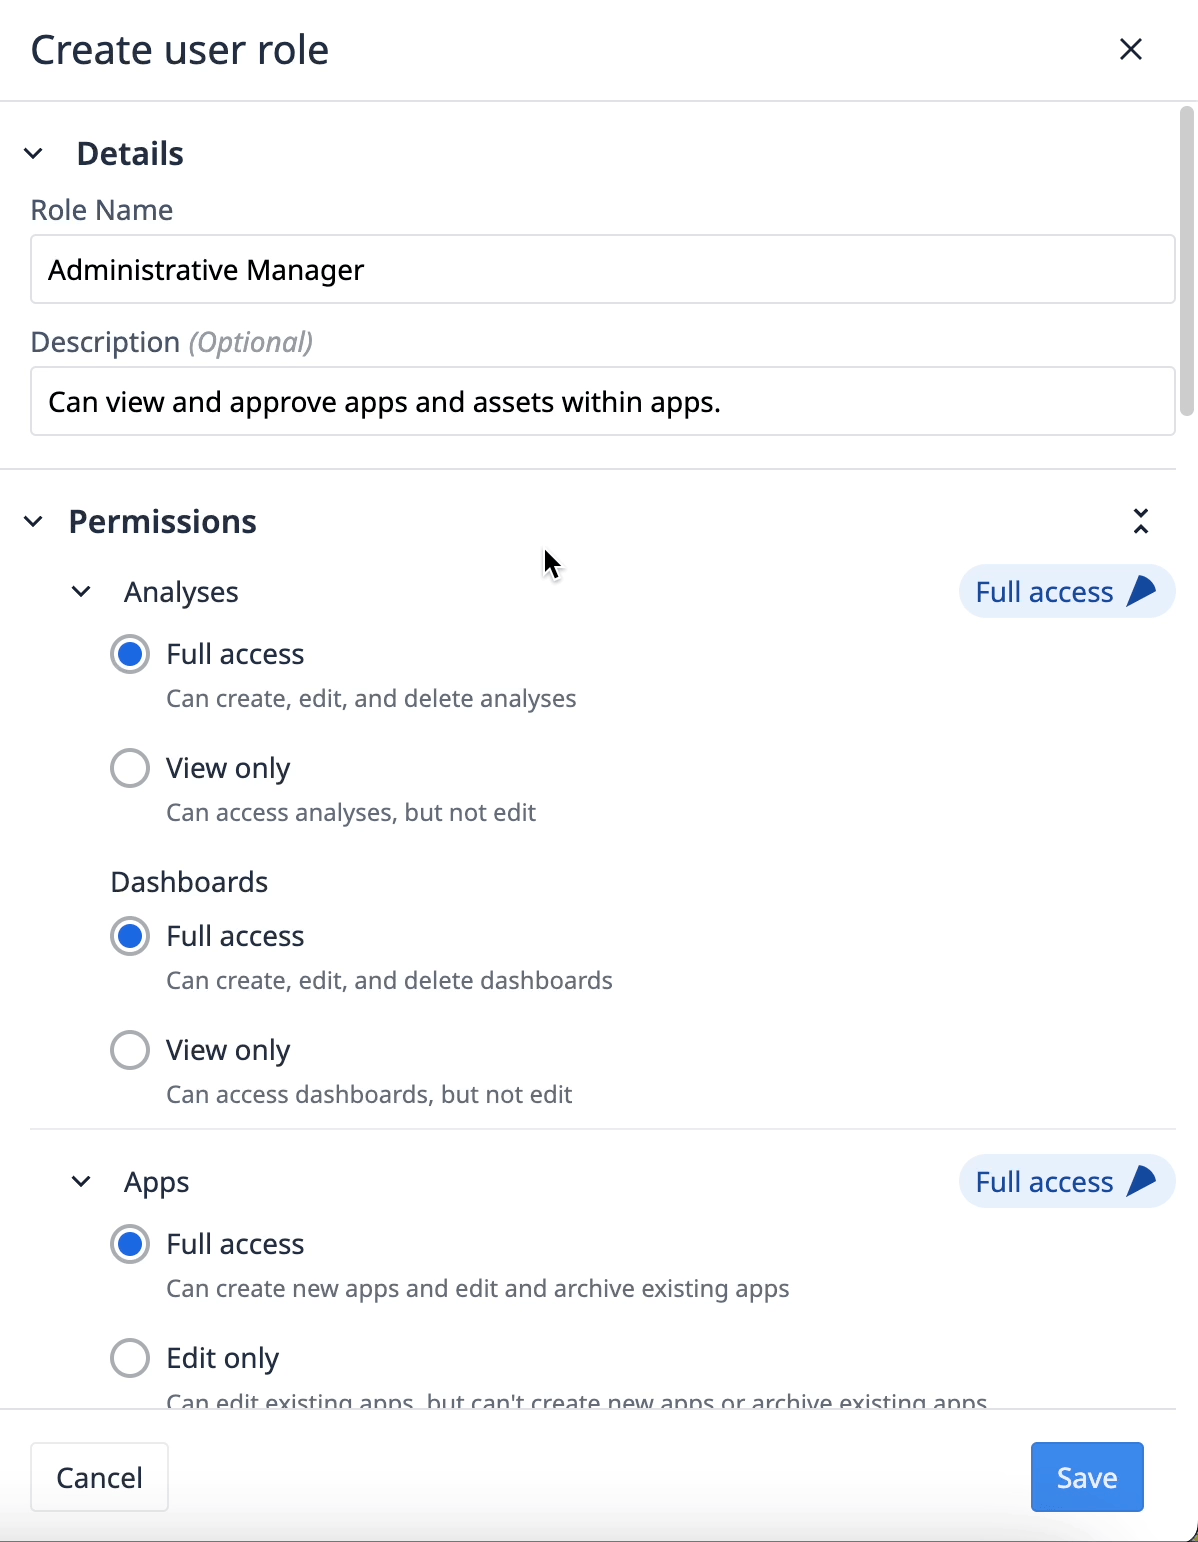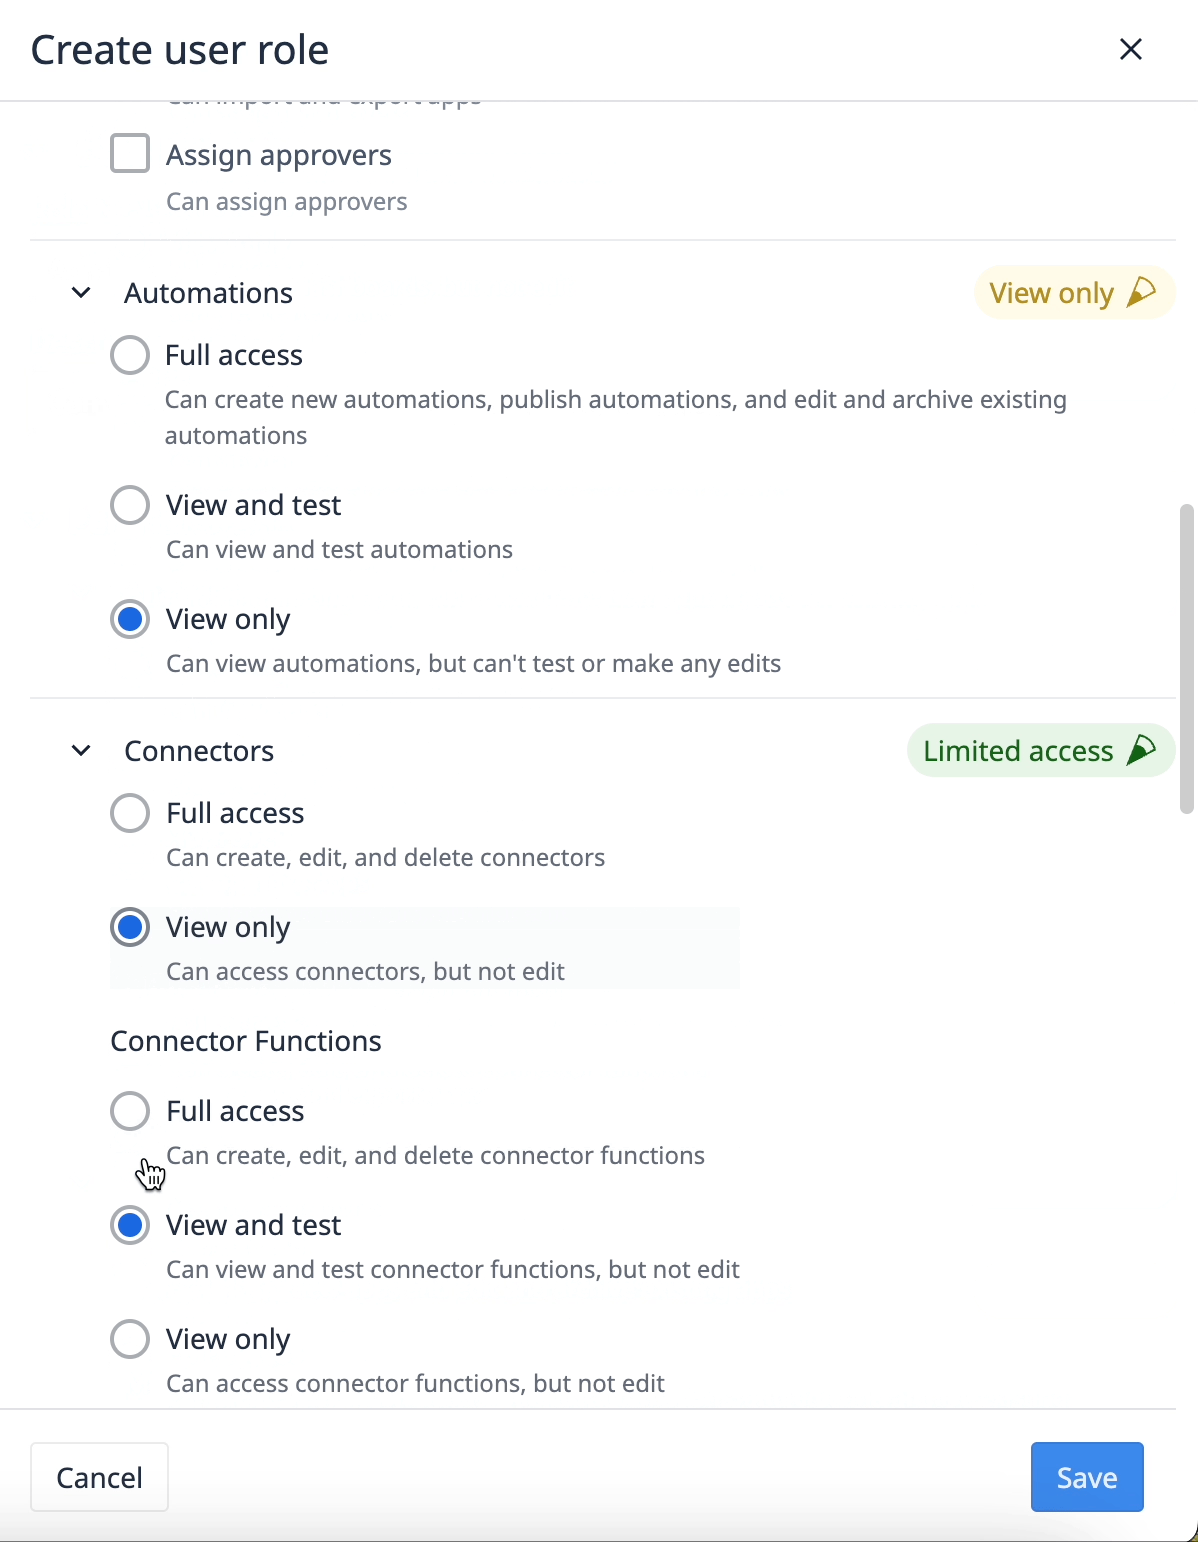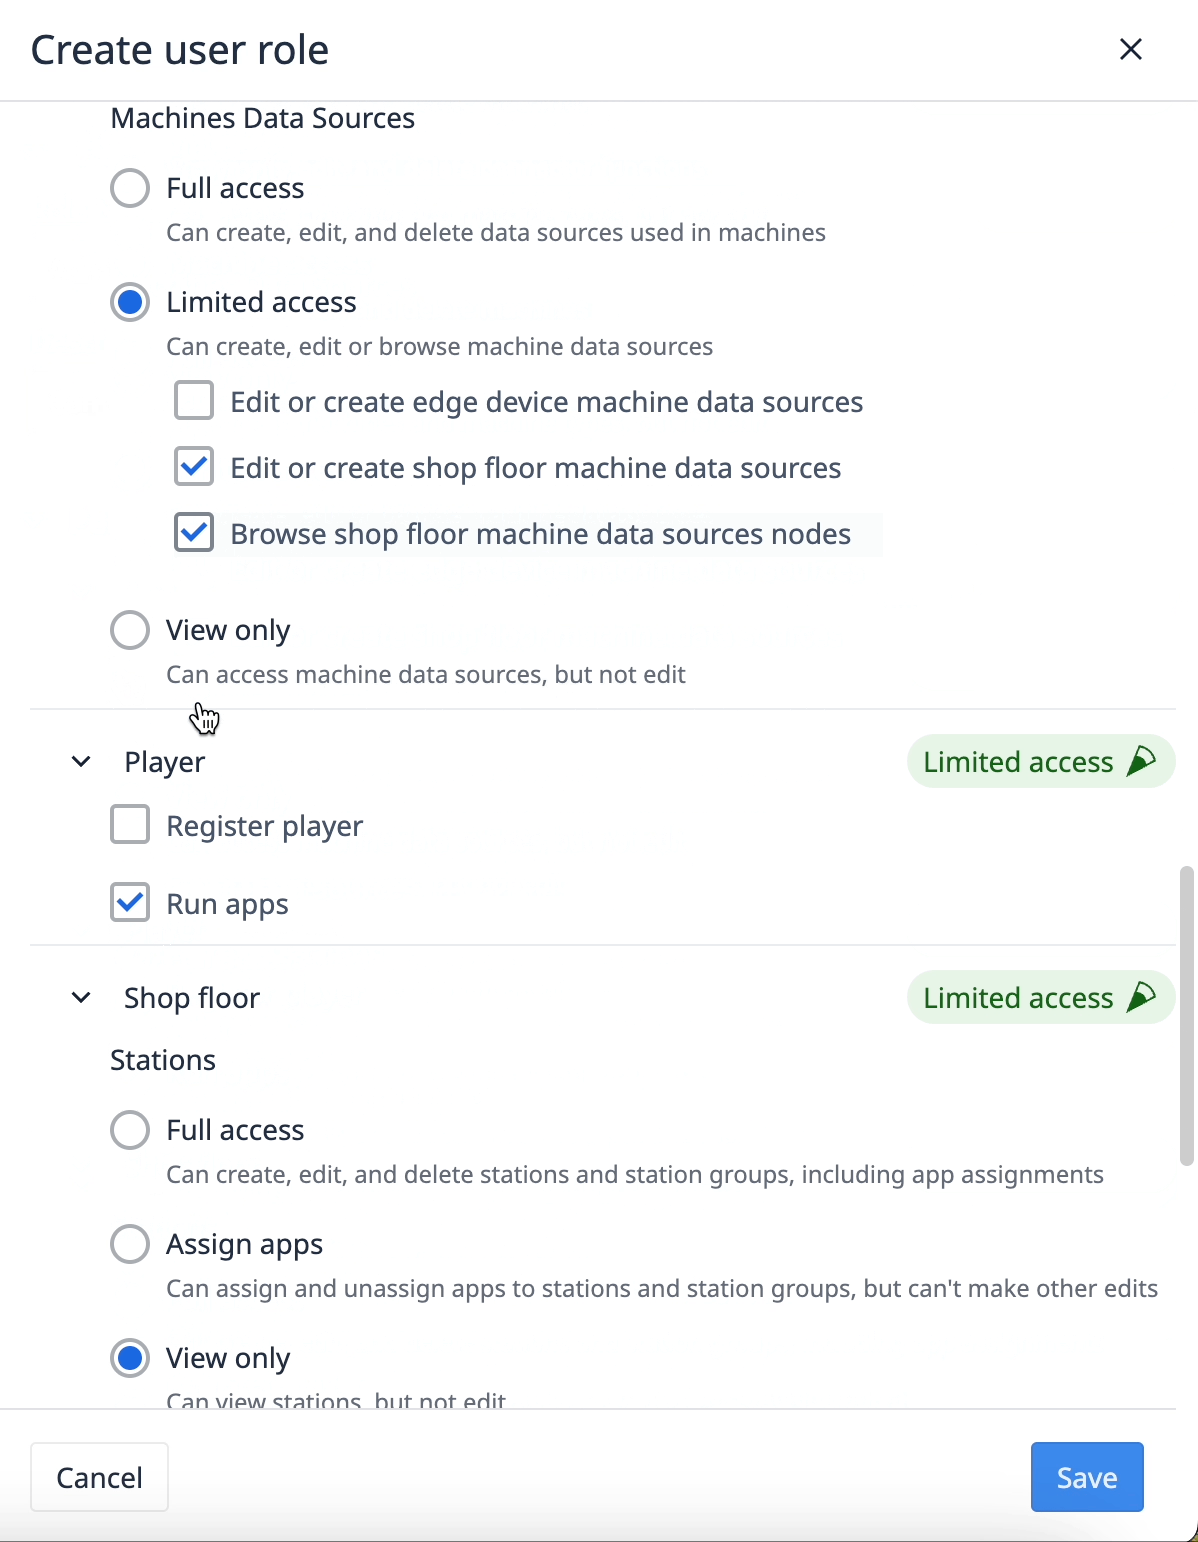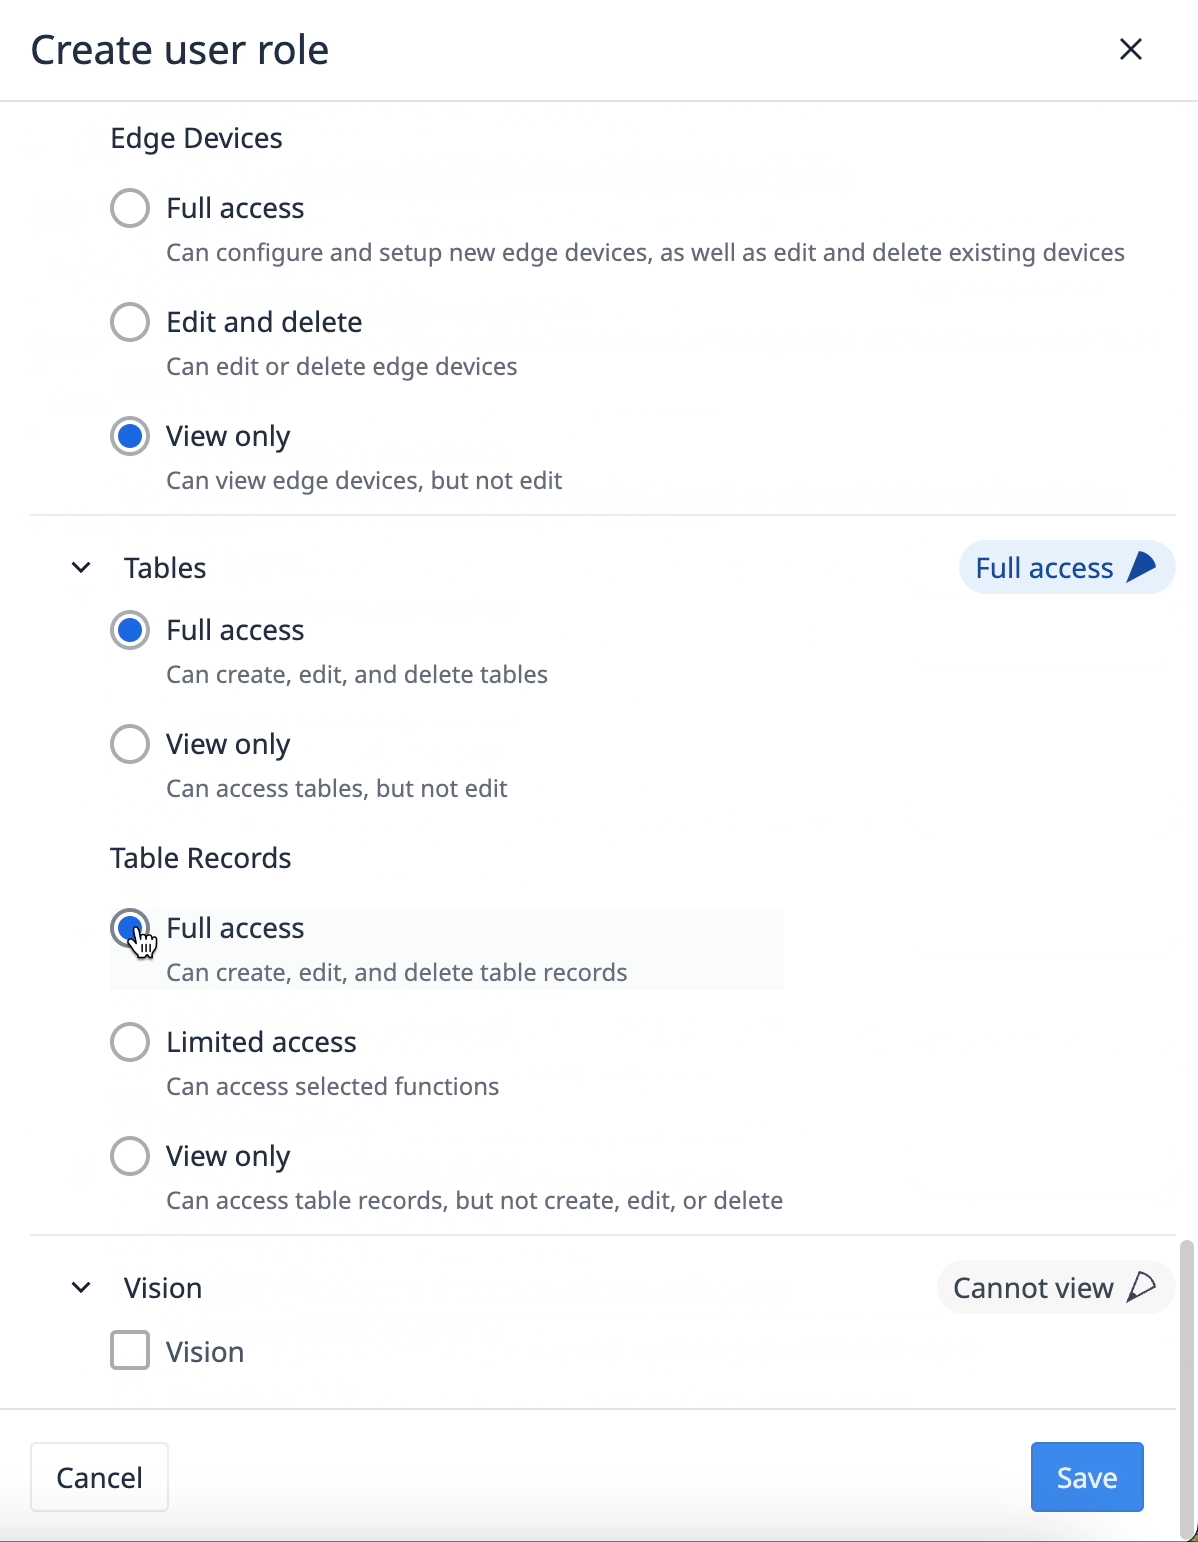
- 点击**“保存**”。
分配
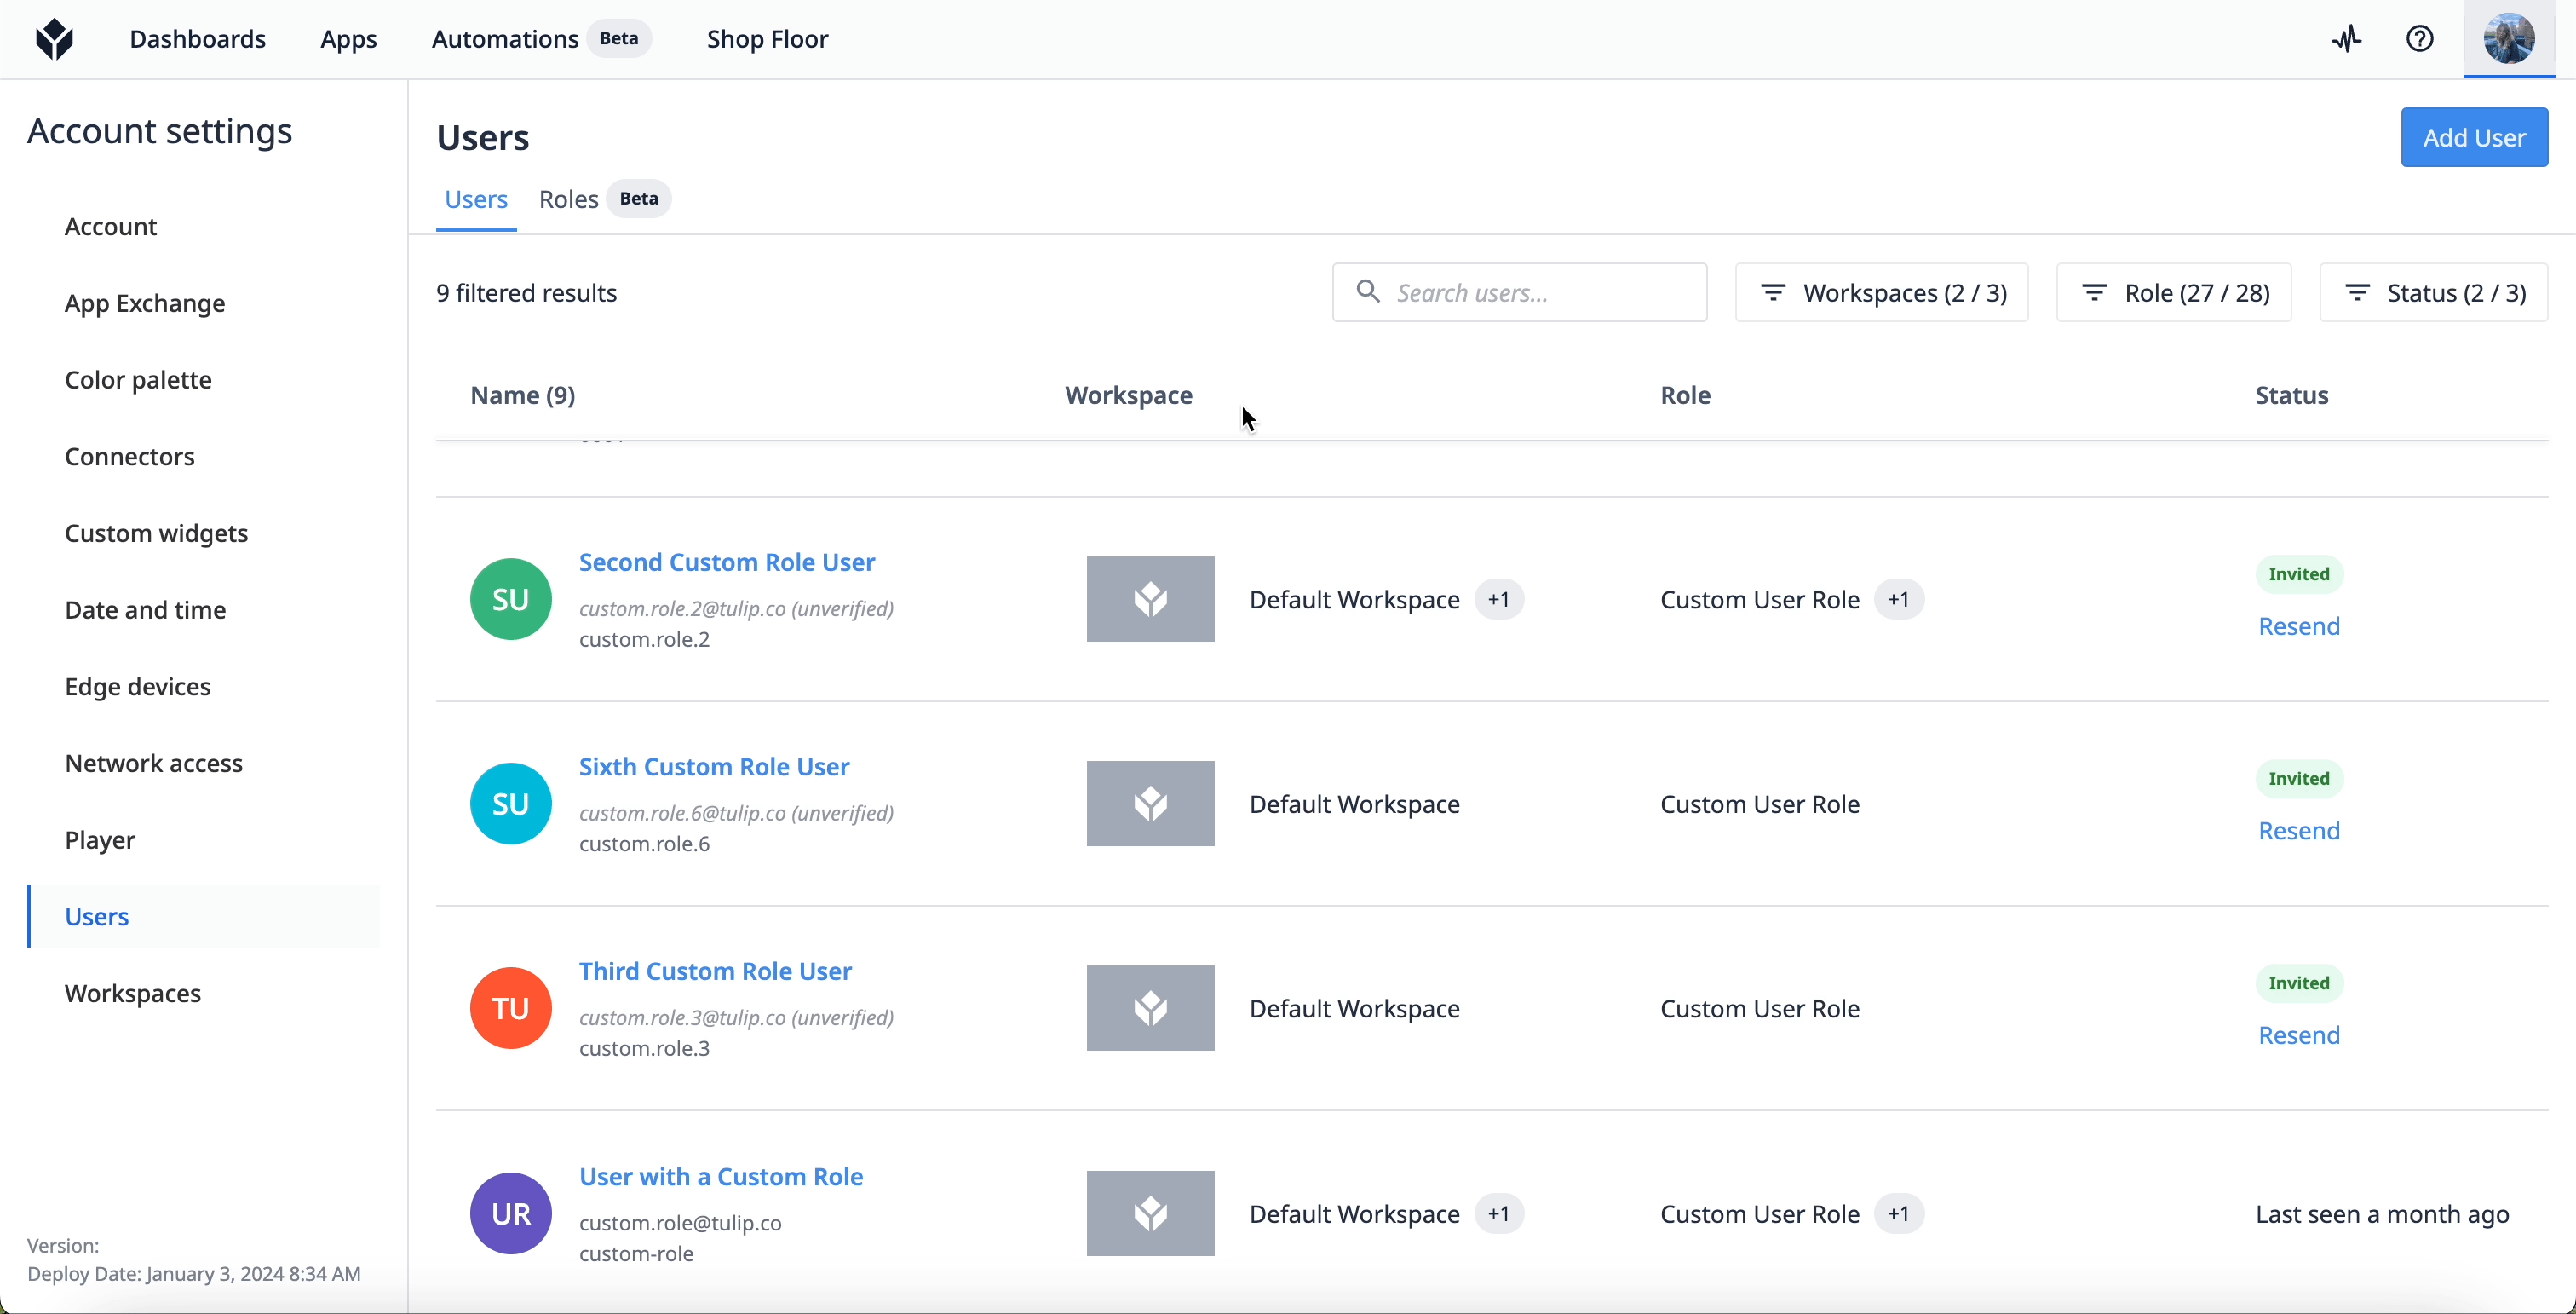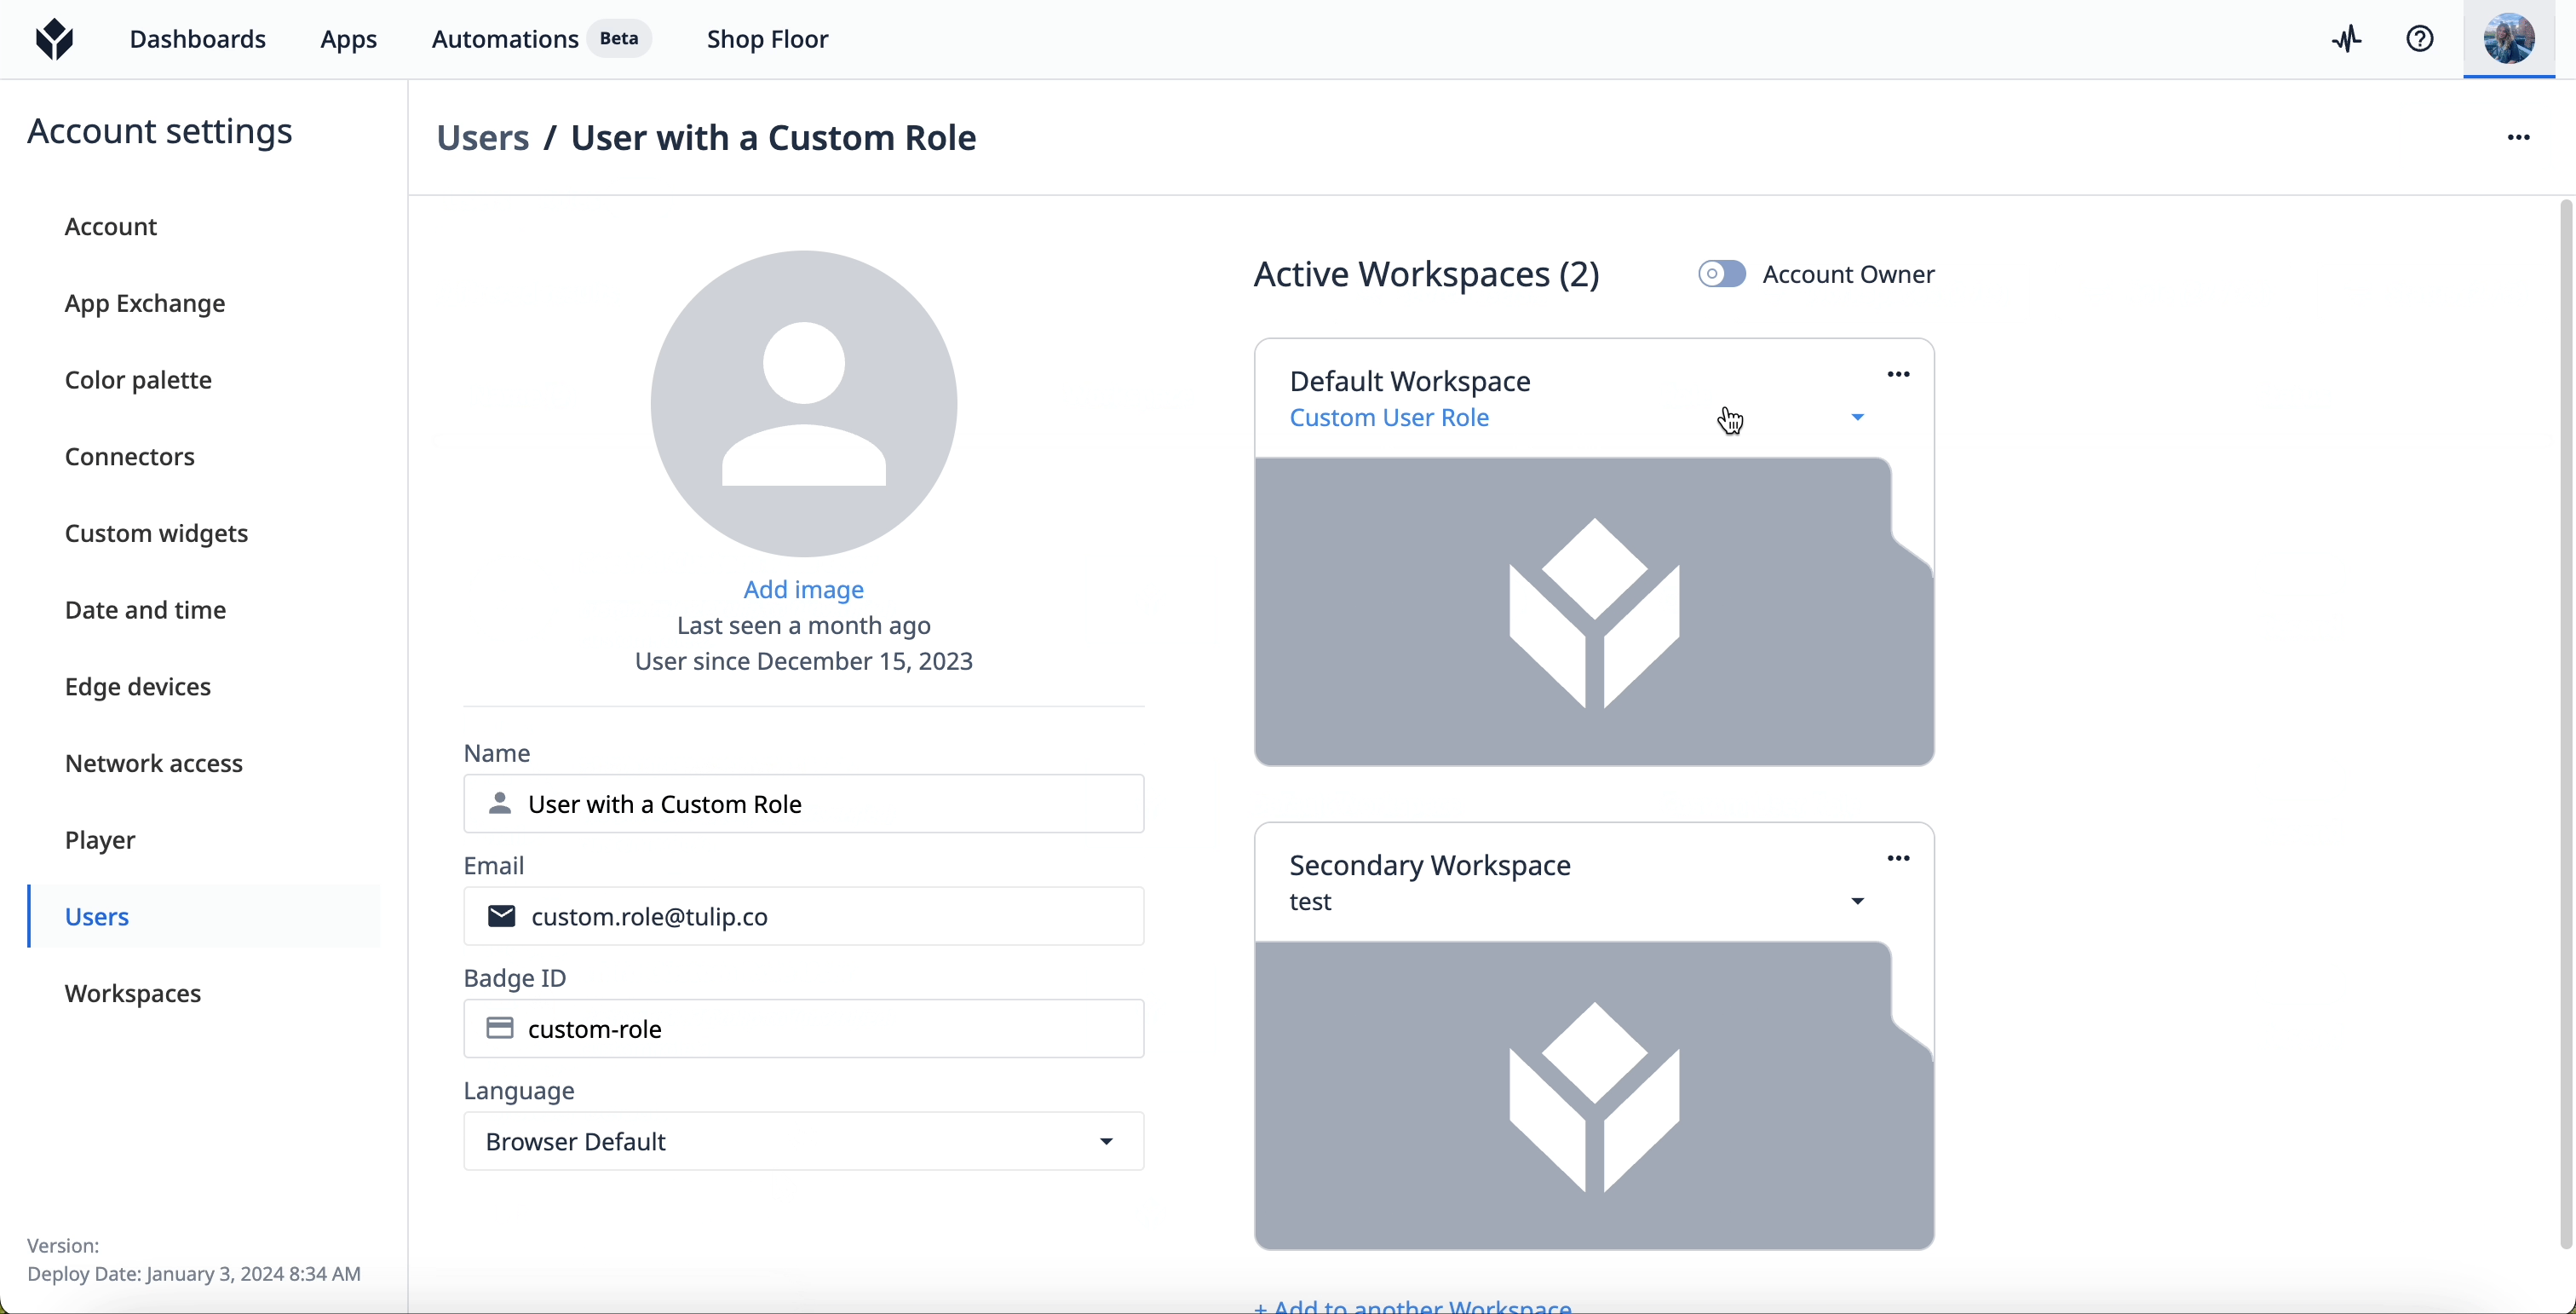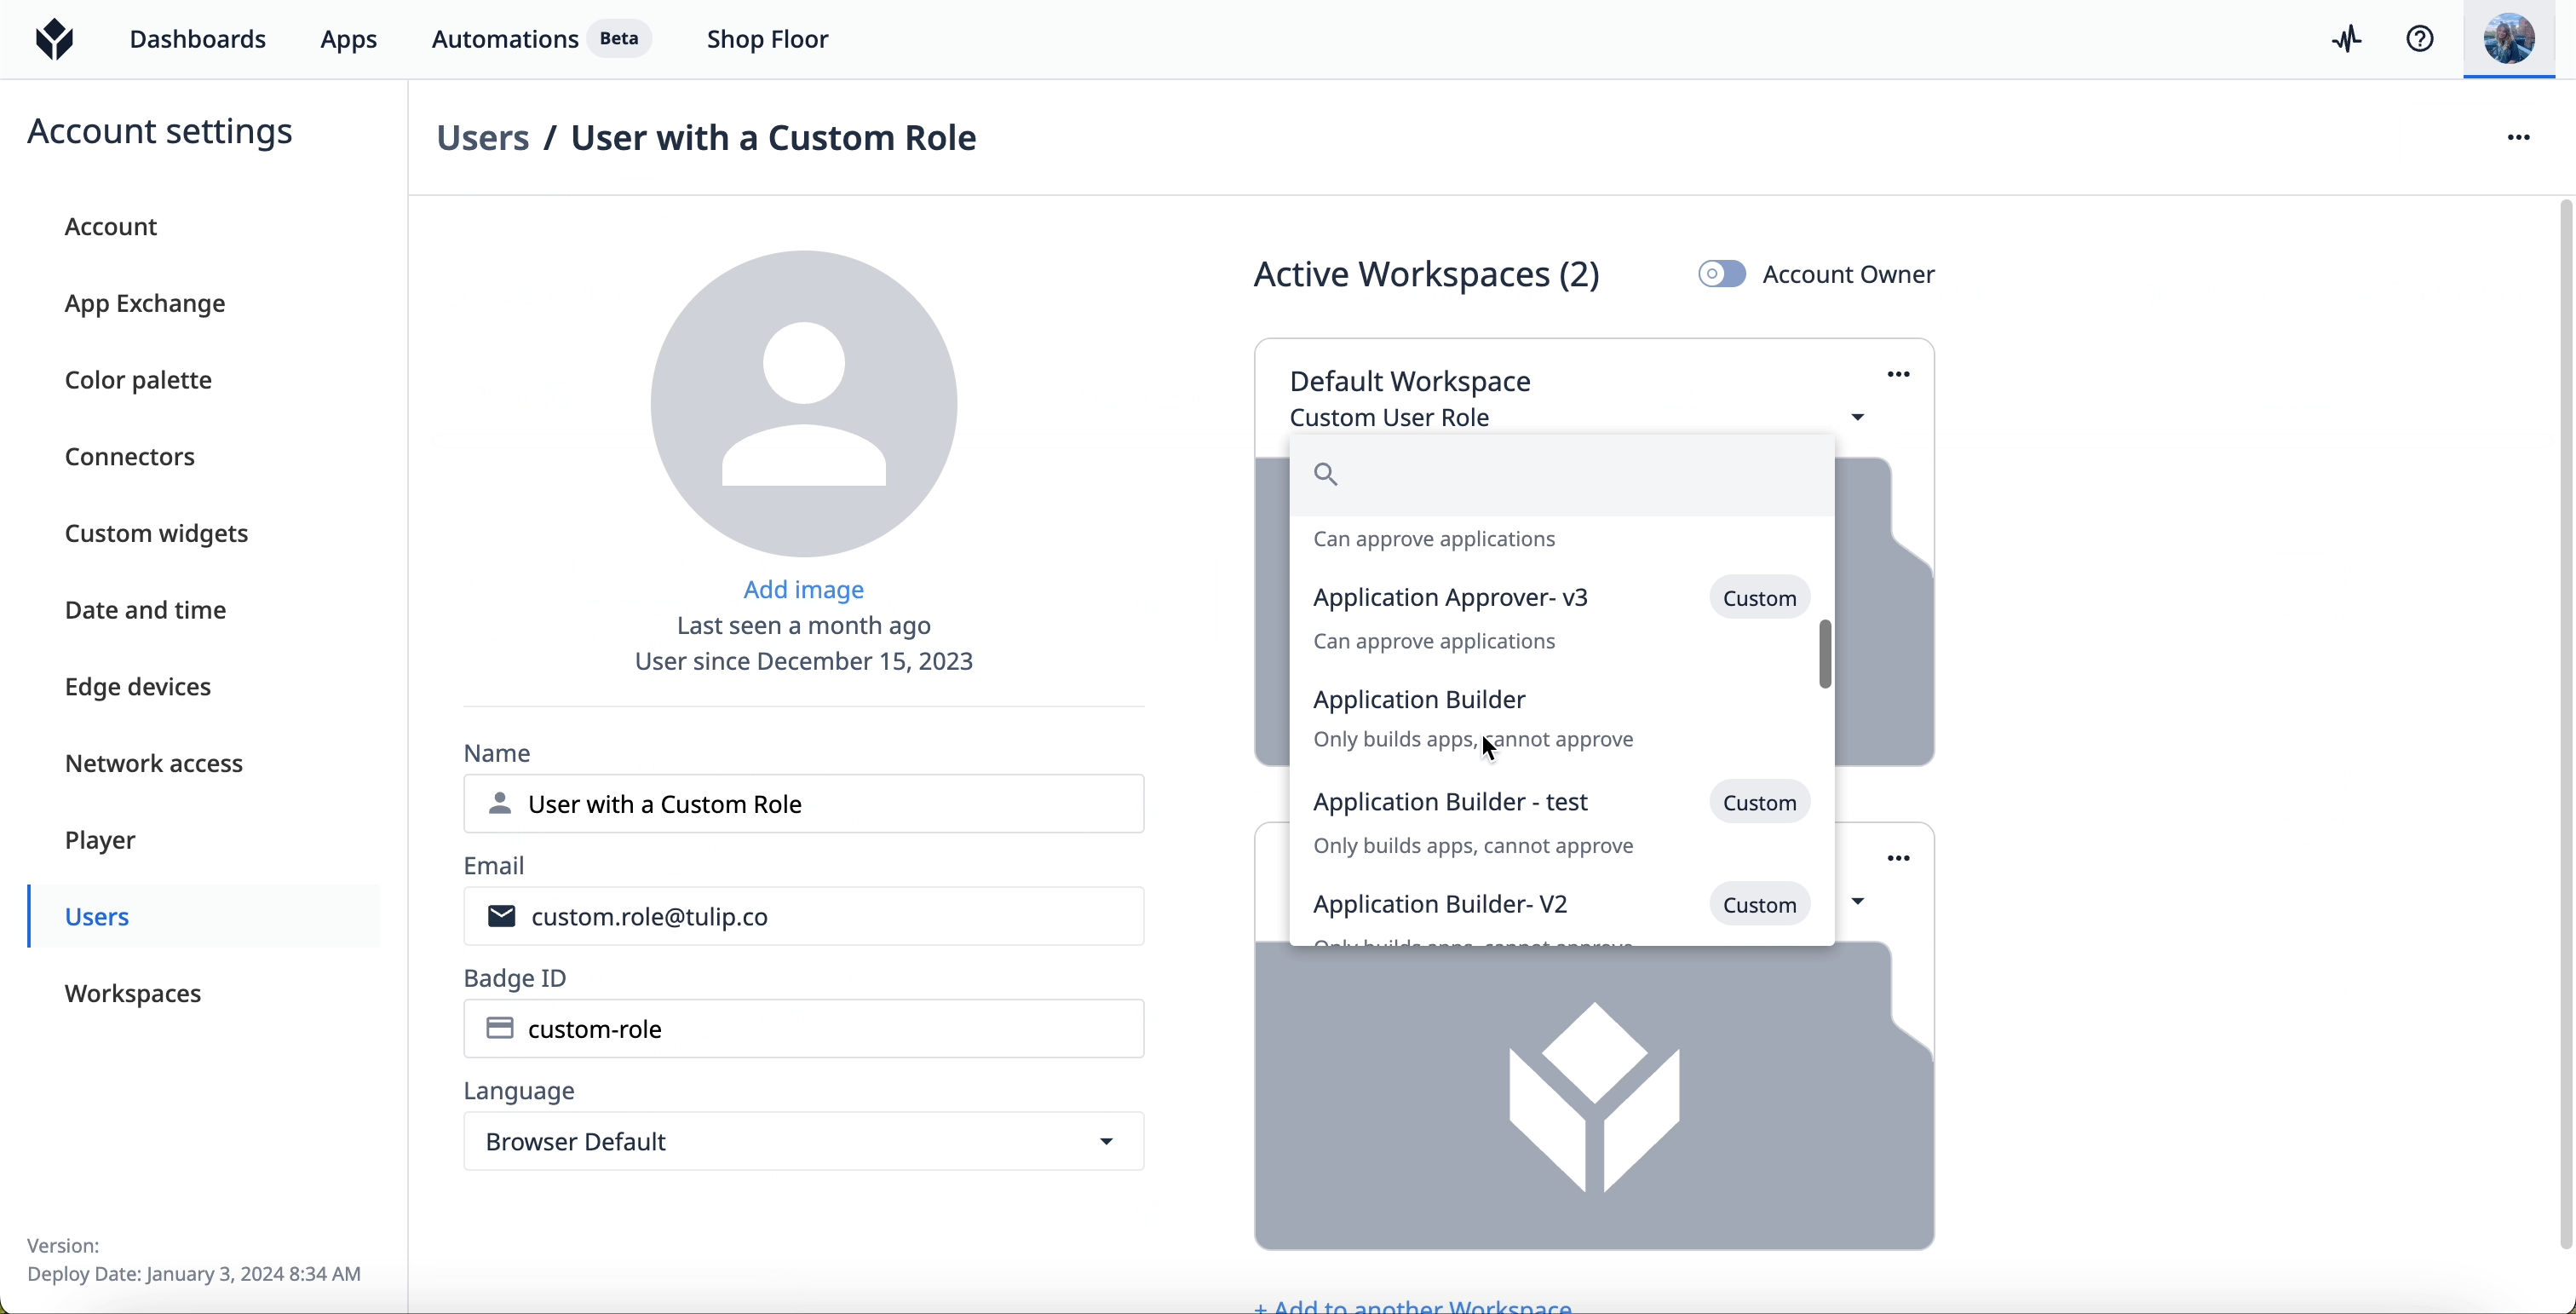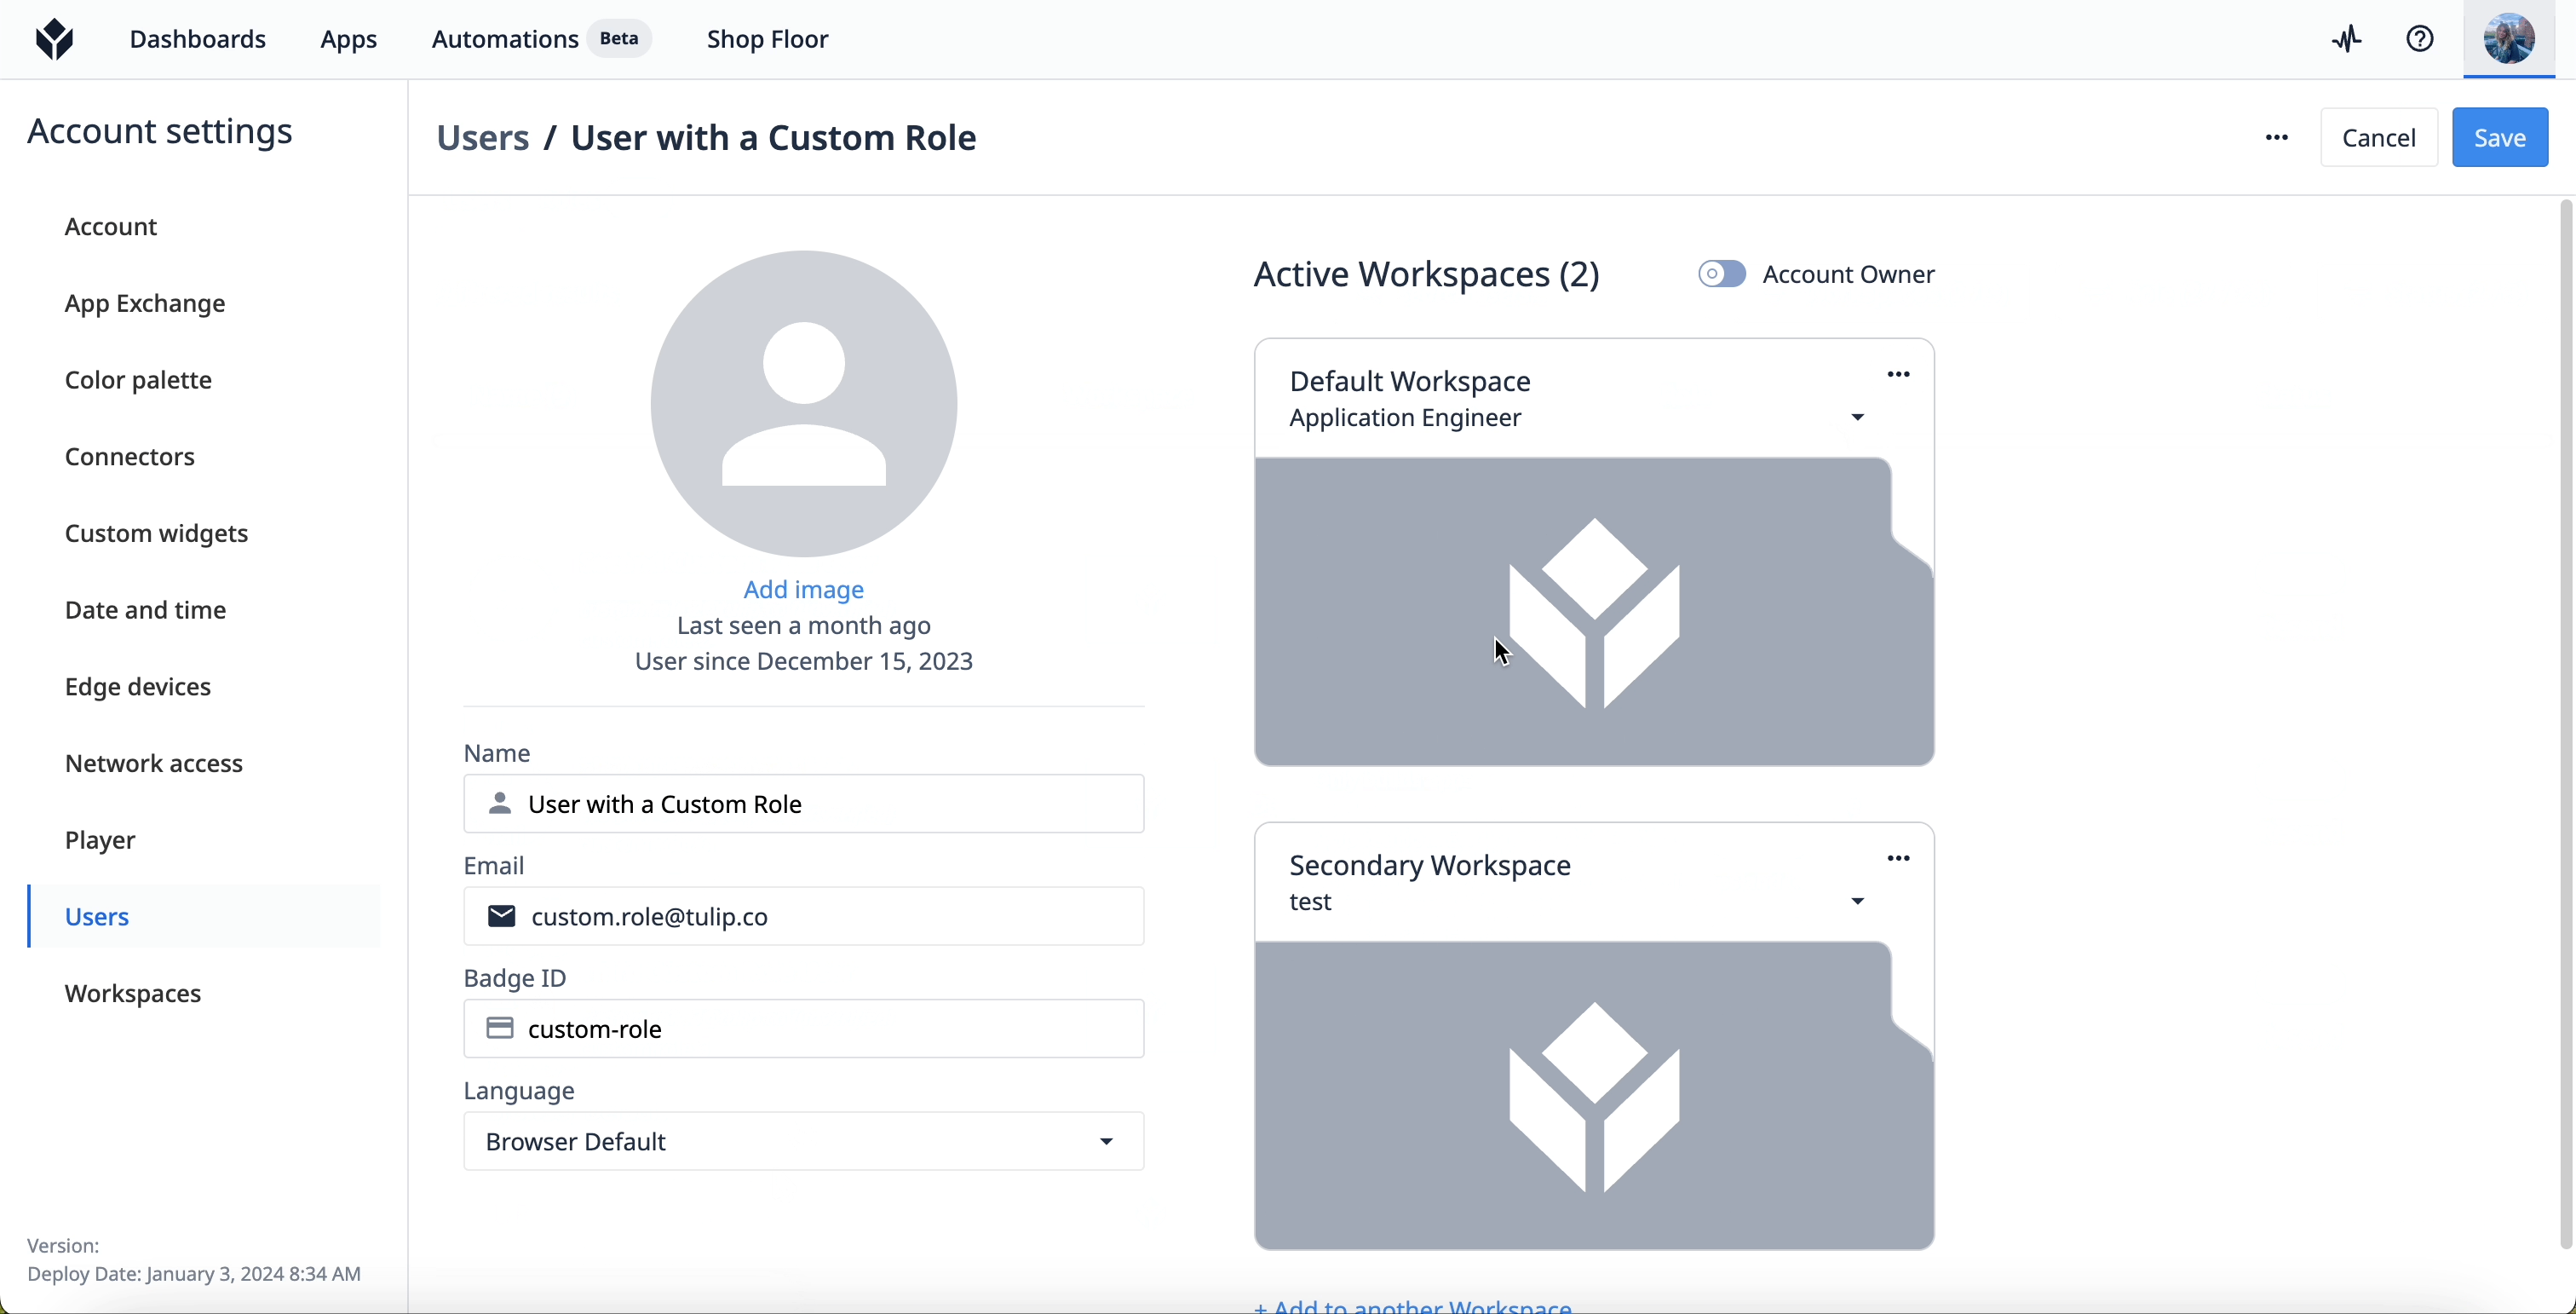
- 转到**“用户**”页面。
- 从列表中选择一名用户。
- 在该用户的“工作区配置”中,选择您要分配的用户角色。
编辑
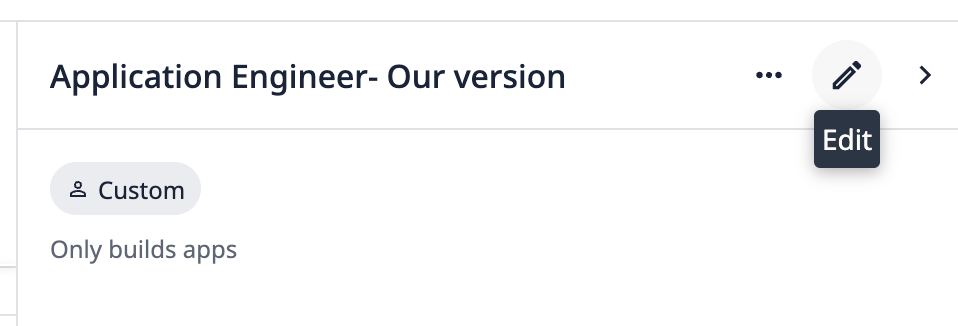
当您编辑自定义用户角色时,该角色下所有用户的权限将立即发生变更。1. 转到**“角色”页面。2. 点击您要编辑的角色。3. 点击右上角的铅笔图标**。
- 对字段或权限进行任何修改。
- 点击**“保存**”。
归档
- 导航至**“角色**”页面。
- 点击您要编辑的角色。
- 点击右上角的三个点菜单。选择**“归档”**。
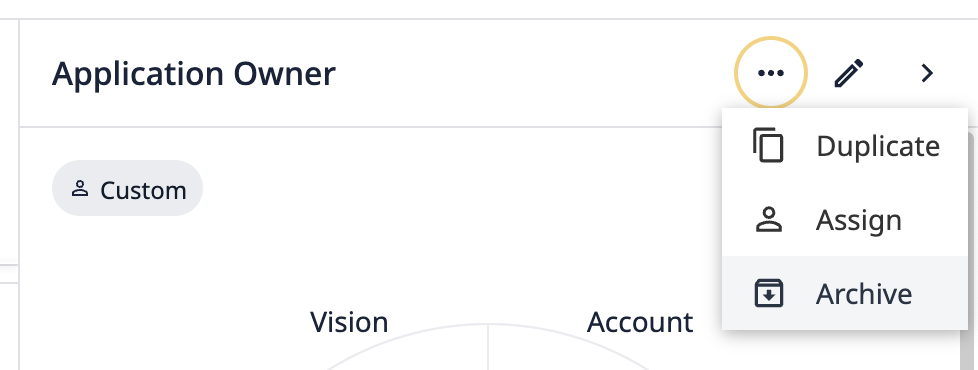
- 在确认弹窗中,点击**“归档”**。
要查看已归档的角色,请导航至**“角色”页面,并点击右上角的三个点菜单**。选择**“查看已归档的角色**”。
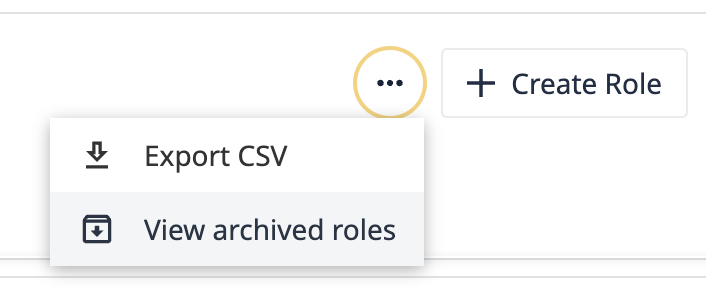
要恢复已归档的角色,请将鼠标悬停在该角色上,然后点击**“恢复**”按钮。
自定义用户角色场景
我想控制成本,避免推高账单金额。
当您为实例中创建的某些资产付费时,您希望将权限限制在仅必要的用户范围内。
以下是根据创建或使用情况影响定价的功能列表:
- 工作站
- 自动化
- 机器监控
- 视觉
请创建对这些功能具有受限访问权限或仅限查看权限的角色,以确保您的成本不会激增。
我想保护生产数据的安全。
如果您特别关注数据安全,能够创建、编辑和删除表记录的用户会带来重大风险。请为无需向表写入数据的用户创建自定义用户角色,将表访问权限限制为仅查看或受限模式。这可确保只有授权人员才能访问重要数据,并限制未经授权的修改。
与外部身份提供商 (IDP) 的兼容性
自定义用户角色可通过 SAML 进行分配。它们不兼容 LDAP。