
Как создать свой первый коннектор MQTT
Воспользуйтесь этим руководством, чтобы узнать, как подключить темы MQTT к Tulip
В этом руководстве вы узнаете:* Как настроить источник данных MQTT в Tulip
Если у вас есть работающий MQTT-брокер, который вы хотите подключить к Tulip, то вы готовы настроить источник данных MQTT и создать своё первое приложение для мониторинга оборудования.
Настройка соединения MQTT
Коннекторы MQTT можно создавать на странице «Коннекторы» или на странице «Источники данных оборудования». Процесс настройки ничем не отличается, и соединение, созданное в одном месте, отобразится и в другом.
Более подробную информацию о создании коннекторов можно найти здесь: Как настроить коннектор
Настройка в качестве источника данных оборудования
- Щелкните по пункту «Оборудование» на вкладке «Производство» в панели меню.
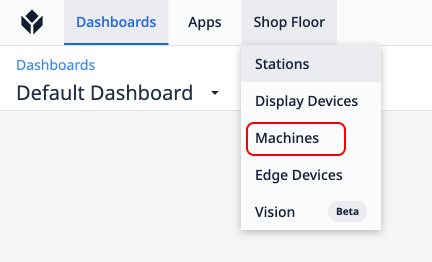
- Затем в боковом меню слева выберите пункт «Источники данных оборудования ».
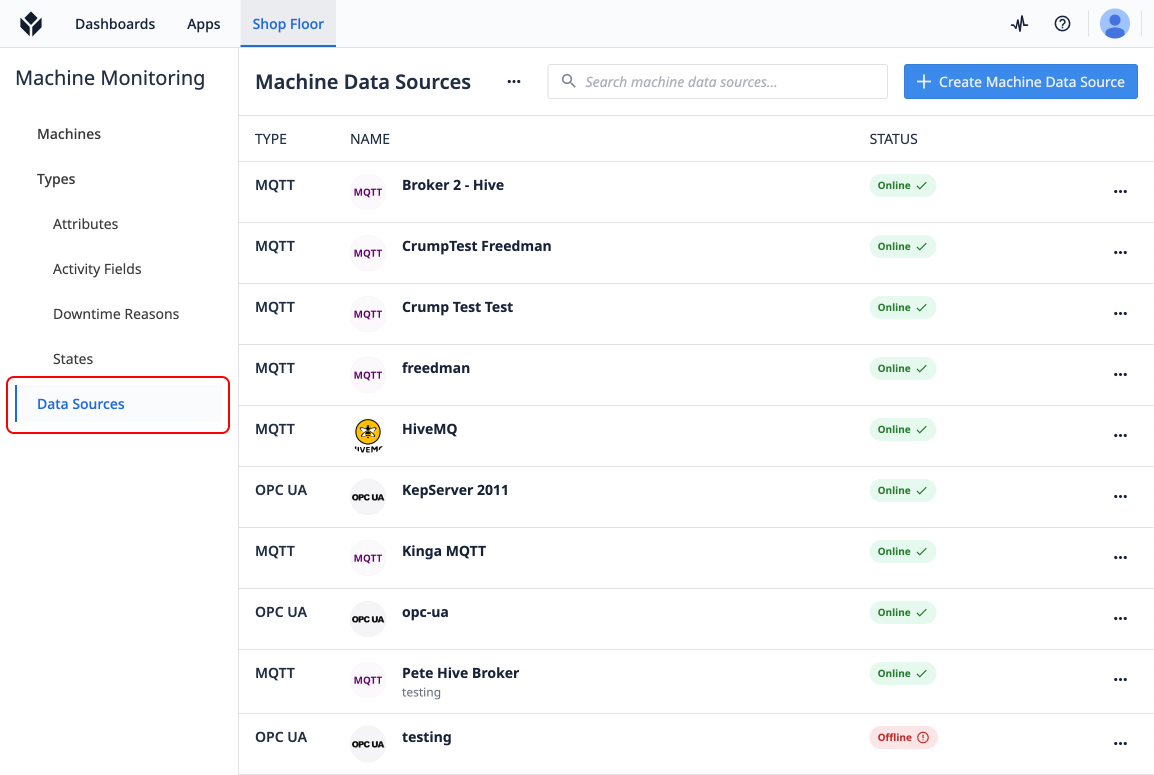
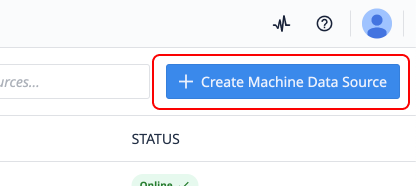
- Затем на странице «Источники данных оборудования» нажмите «Создать источник данных оборудования ».
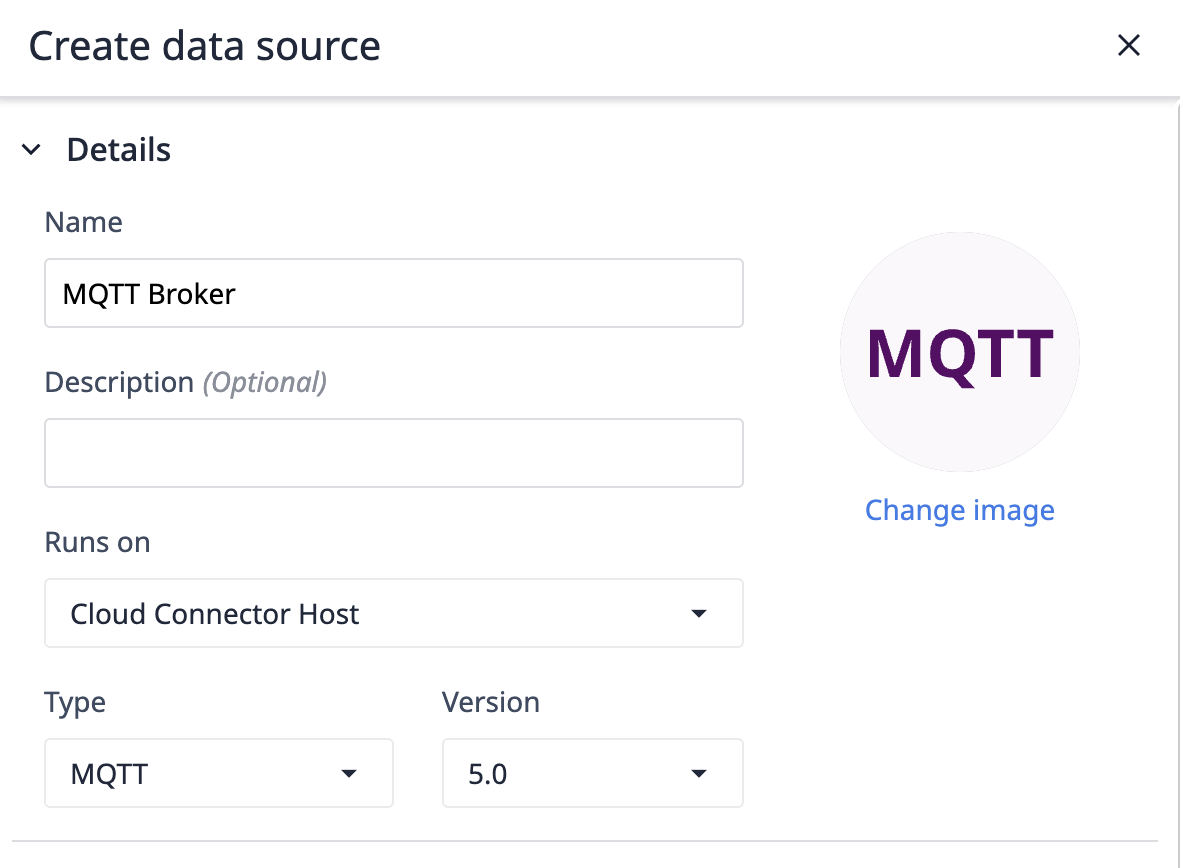
- Укажите имя источника данных, выберите хост-коннектор, выберите MQTT и нужную версию MQTT.
- Добавьте данные для подключения к вашему брокеру.
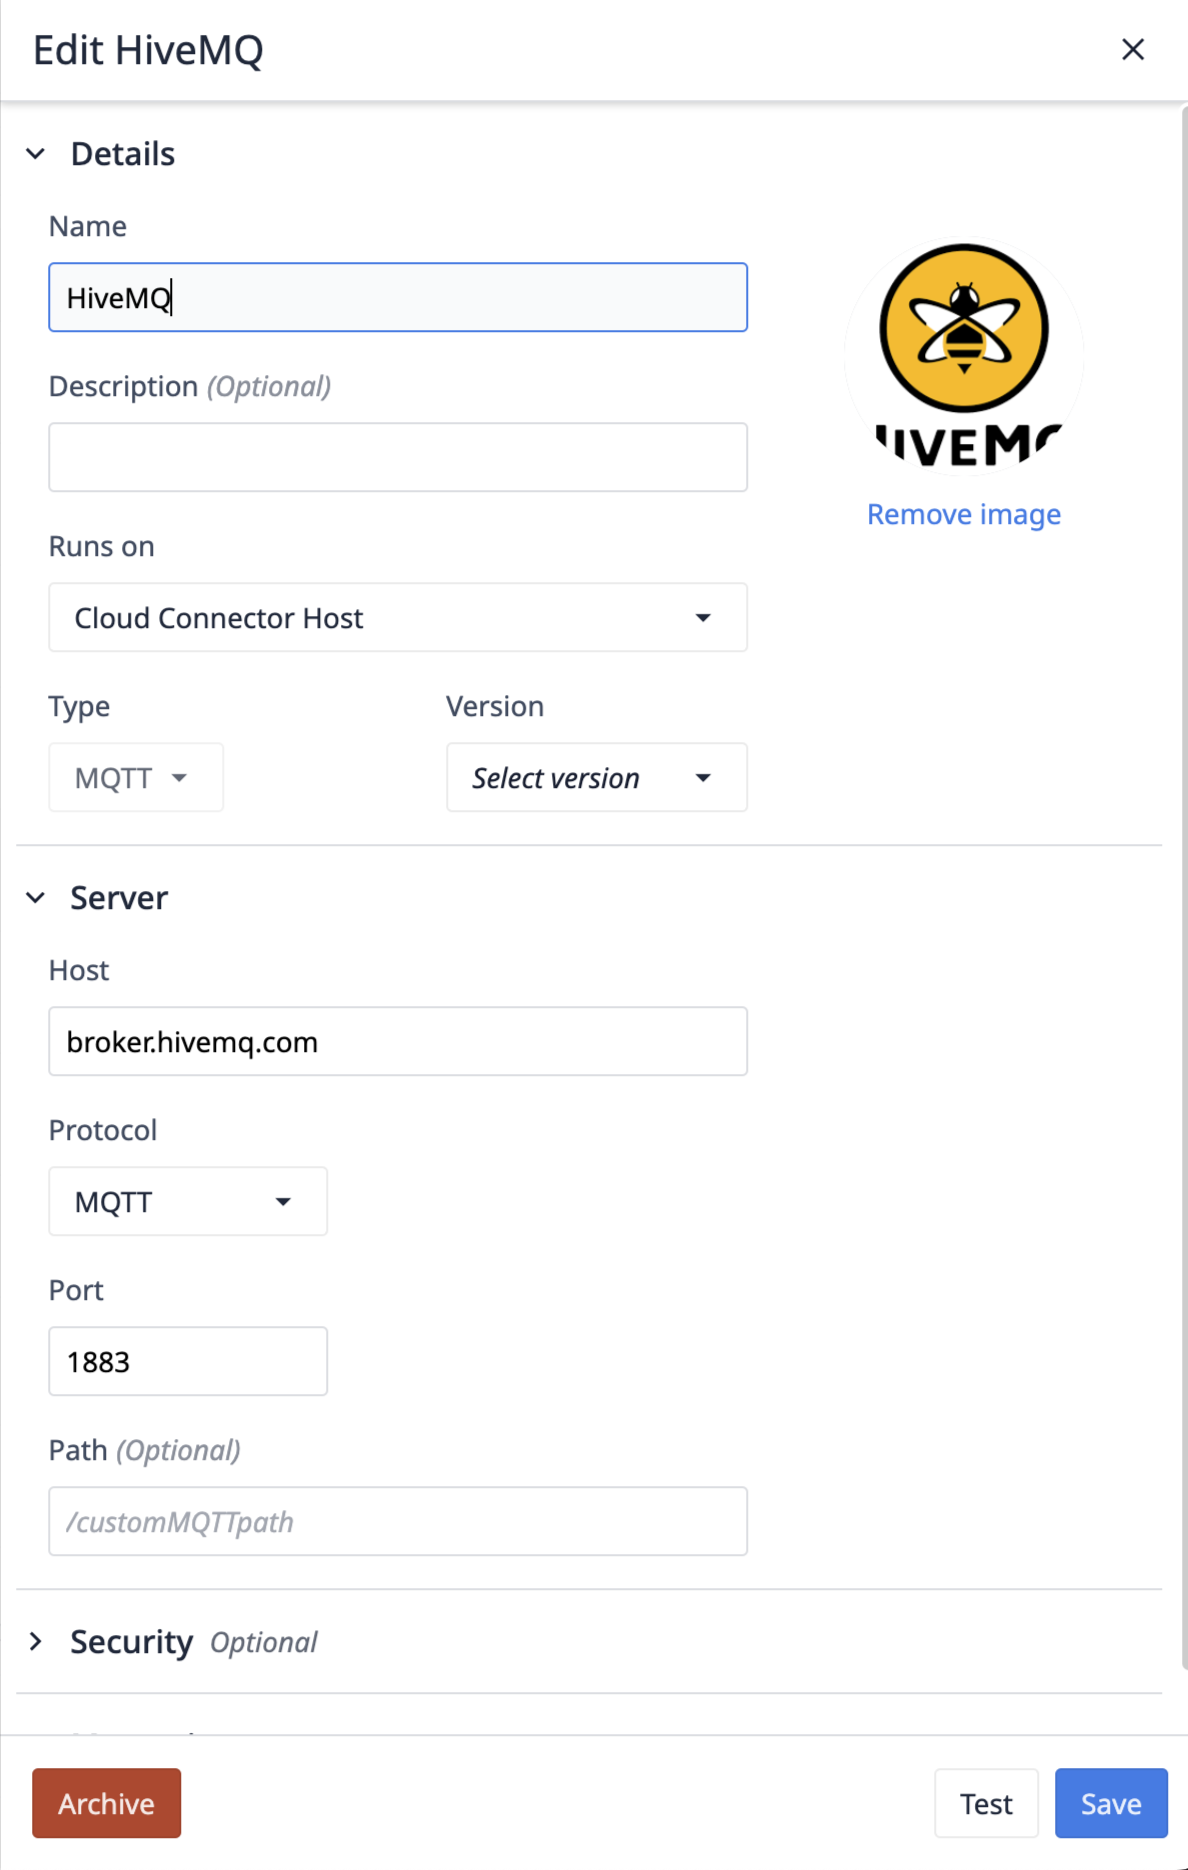
Настройка соединения MQTT
«Работает на»
Параметр «Работает на» обозначает хост коннектора, который будет отвечать за обработку соединения с вашим брокером. Если ваш брокер недоступен из общедоступной сети Интернет, для доступа к вашему MQTT-брокеру потребуется локальный хост коннектора. Перед тестированием хоста коннектора ознакомьтесь со следующими требованиями к версии.
Only On Prem Connector Hosts of version 261 (LTS11) or higher support MQTT data sources.Only Edge Devices on OS56 or higher Support MQTT data sources.
MQTT и MQTTs
MQTTs — это просто MQTT с дополнительным уровнем безопасности. При выборе MQTTs для связи между клиентом и брокером будет использоваться протокол SSL/TLS. Кроме того, MQTTs поддерживает закрытые ключи, сертификаты и/или токены доверенных центров сертификации (CA). Если выбран только MQTT, доступны только аутентификация с помощью имени пользователя и пароля или аутентификация по идентификатору клиента.
Идентификатор клиента
Идентификатор клиента — это способ, с помощью которого клиент Tulip идентифицирует себя перед вашим MQTT-брокером. В простейшем случае он часто используется для аутентификации и контроля доступа. Его можно установить как статическое значение или настроить на генерацию случайного значения, включив флаг «Автогенерация».
Keep Alive
Keep Alive — это максимальное время в секундах, в течение которого клиент хочет поддерживать открытое соединение с брокером. Если за этот промежуток времени от брокера к клиенту не было передано ни одного сообщения, клиент отправит брокеру сообщение, указывающее, что он по-прежнему активен.
Очистка сеанса
Флаг «Очистка сеанса» (Clean Session) в MQTT определяет продолжительность жизни сеанса. Если он установлен, запускается новый сеанс, и все данные сеанса (подписки, сообщения в очереди) удаляются при разрыве соединения. Если флаг не установлен, брокер пытается возобновить предыдущий сеанс, сохраняя подписки и сообщения для клиента в случае повторного подключения.
Уровни качества обслуживания
Настройка «Качество обслуживания» (QoS) определяет надёжность доставки сообщений между отправителем и получателем. Её можно настроить на уровне коннектора, а также переопределить в конфигурации функции коннектора. Доступны три уровня:
- QoS 0 (Не более одного раза): Сообщения отправляются без подтверждения. Это самый быстрый, но наименее надёжный вариант, не гарантирующий доставку.
- QoS 1 (Как минимум один раз): доставка сообщения гарантируется, но оно может быть дублировано, если отправитель не получит подтверждения.
- QoS 2 (Ровно один раз): самый надёжный вариант, гарантирующий, что каждое сообщение будет доставлено ровно один раз. Это сопряжено с большими накладными расходами и является самым медленным из трёх вариантов.
Информация о сертификатах MQTT
Закрытый ключ
Обновляет свойство key в конфигурации аутентификации Node.js.
Закрытые ключи в формате PEM. Формат PEM позволяет шифровать закрытые ключи. Зашифрованные ключи будут расшифрованы с помощью options.passphrase. Несколько ключей, использующих разные алгоритмы, можно предоставить либо в виде массива незашифрованных строк ключей или буферов, либо в виде массива объектов в следующем формате. Формат объекта может использоваться только в массиве. Параметр object.passphrase является необязательным. Зашифрованные ключи будут расшифрованы с помощью object.passphrase, если он указан, или с помощью options.passphrase, если он не указан.
Certificate
Обновляет свойство cert в конфигурации аутентификации Node.js.
Цепочки сертификатов в формате PEM. На каждый закрытый ключ должна предоставляться одна цепочка сертификатов. Каждая цепочка сертификатов должна состоять из сертификата в формате PEM для предоставленного закрытого ключа, за которым следуют промежуточные сертификаты в формате PEM (если таковые имеются) в порядке, не включая корневой центр сертификации (корневой центр сертификации должен быть заранее известен партнеру, см. ca). При предоставлении нескольких цепочек сертификатов они не обязательно должны быть в том же порядке, что и соответствующие им закрытые ключи в параметре key. Если промежуточные сертификаты не предоставлены, узел-партнер не сможет проверить сертификат, и установление соединения завершится сбоем.
Доверенный ЦС
Обновляет свойство ca в конфигурации аутентификации Node.js.
Опционально переопределяет сертификаты доверенных ЦС. По умолчанию доверяются широко известные ЦС, отобранные Mozilla. ЦС Mozilla полностью заменяются, если ЦС явно указаны с помощью этой опции. Значением может быть строка, объект Buffer или массив строк и/или объектов Buffer. Любая строка или объект Buffer может содержать несколько сертификатов ЦС в формате PEM, сцепленных в одну цепочку. Для аутентификации соединения сертификат партнера должен иметь цепочку, ведущую к ЦС, которому доверяет сервер. При использовании сертификатов, цепочка которых не ведет к известному ЦС, ЦС, выдавшего сертификат, необходимо явно указать в качестве доверенного; в противном случае аутентификация соединения завершится сбоем. Если узел-партнёр использует сертификат, который не совпадает с одним из центров сертификации по умолчанию или не входит в цепочку, используйте опцию
ca, чтобы предоставить сертификат центра сертификации, с которым сертификат узела-партнёра может совпадать или входить в цепочку. В случае самоподписанных сертификатов сертификат сам является центром сертификации и должен быть предоставлен. Для сертификатов в кодировке PEM поддерживаются типы «TRUSTED CERTIFICATE», «X509 CERTIFICATE» и «CERTIFICATE». См. также tls.rootCertificates.
Проверка подключения
Нажмите «Test», чтобы проверить, удастся ли вам успешно подключиться к брокеру.
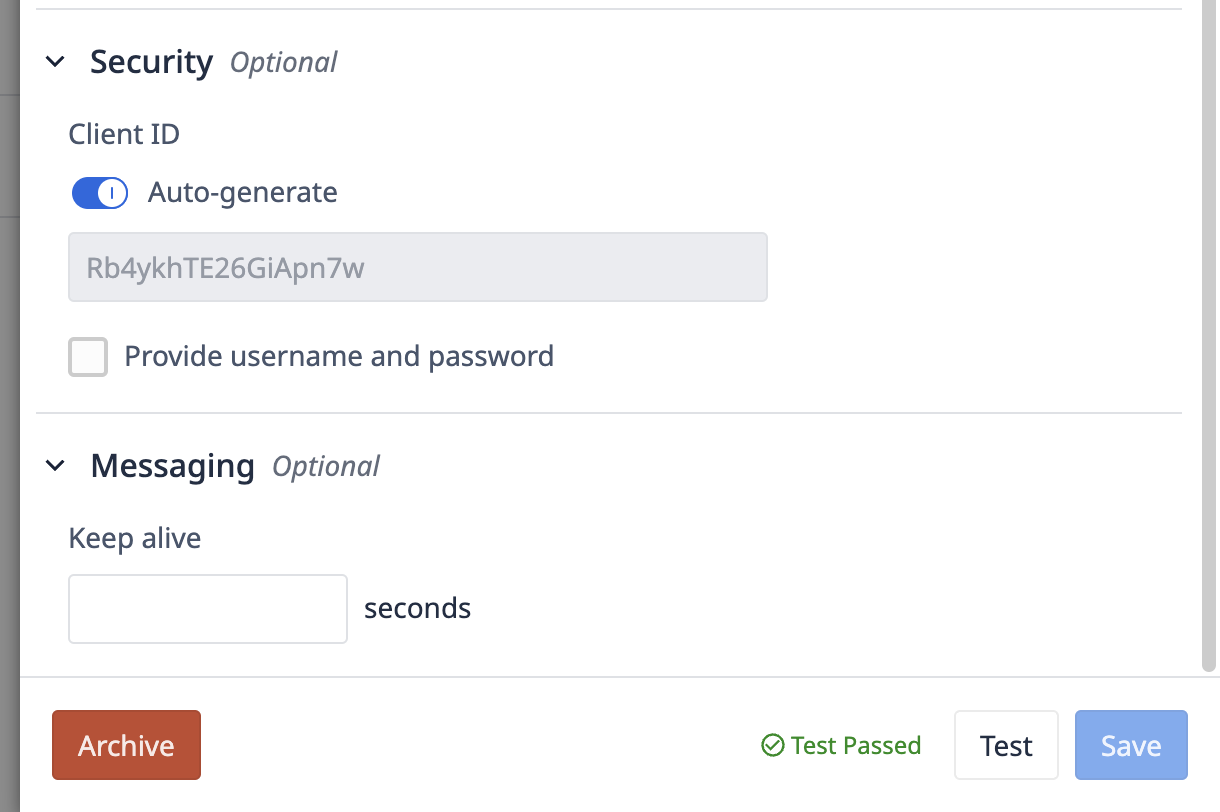
Если тест прошел успешно, вы готовы к настройке машины. Нажмите «Save», а затем перейдите на страницу «Machine Types», чтобы настроить свою первую категорию машин.
Нашли ли вы то, что искали?
Вы также можете перейти на сайт community.tulip.co, чтобы задать свой вопрос или посмотреть, сталкивались ли другие пользователи с подобной проблемой!