Благодаря функции настраиваемых ролей пользователей вы можете комбинировать более 75 прав доступа, чтобы создать идеальные роли пользователей, отвечающие потребностям вашего предприятия.
Кто может использовать эту функцию
Пользователи с тарифными планами Enterprise.
Tulip предоставляет готовые роли пользователей, которые вы можете назначать. Настраиваемая роль пользователя объединяет права доступа из различных частей платформы, позволяя назначать более детализированный уровень доступа. Создание собственных ролей обеспечивает надежные политики контроля доступа, сочетающие простоту и гибкость.
Обзор
Только владельцы аккаунтов могут создавать и редактировать настраиваемые роли пользователей.
Вы можете настраивать роли пользователей с конкретными правами доступа в следующих областях:
- Учётная запись
- Аналитика
- Агенты
- Приложения
- Automation
- Коннекторы
- Функции
- Машины
- Проигрыватель
- Производственный цех
- Таблицы
- Видение
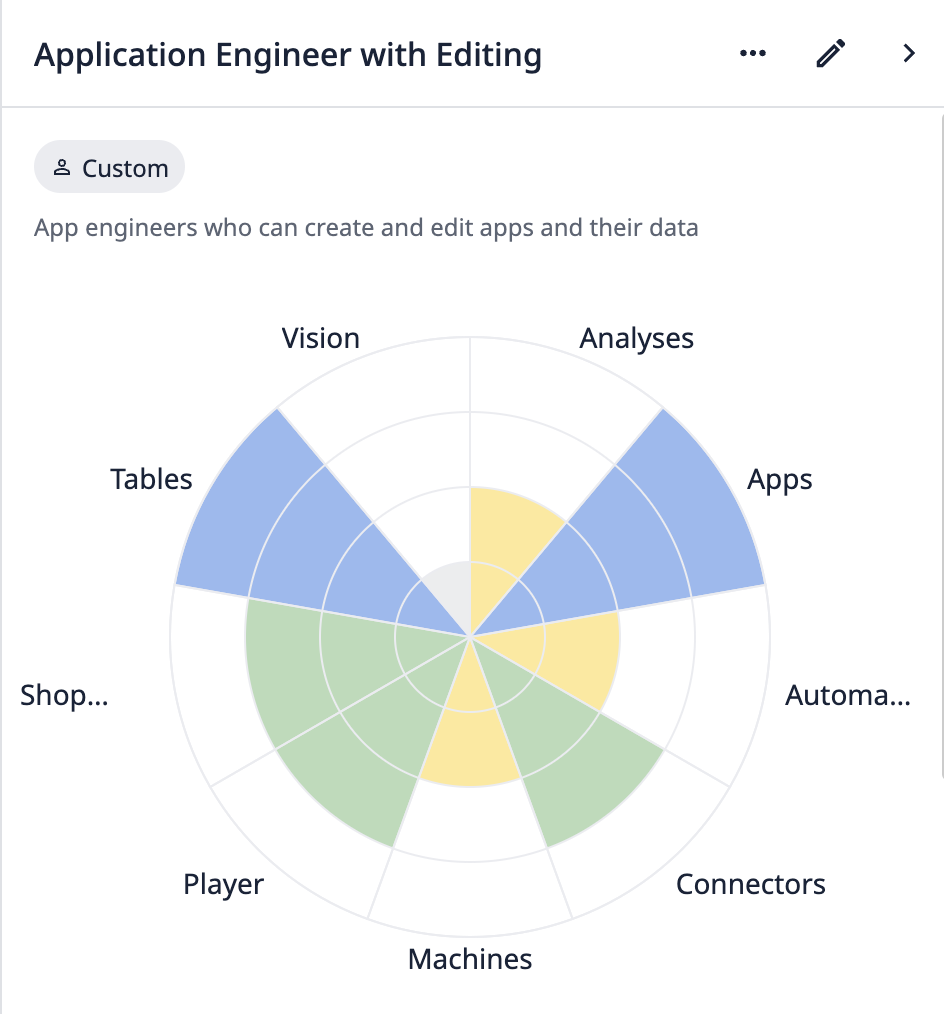 {height="500" width=""}Пример настраиваемой диаграммы ролей пользователей
To toggle individual permissions related to workspace settings (e.g., approvals, service accounts, timezone settings, etc.), go to the Workspaces section in the Account category and select "Limited Access".
Права на импорт
:::(Предупреждение) (Права на импорт)
При импорте ресурсов (приложений, автоматизаций, функций и т. д.) могут создаваться зависимости, если они еще не существуют. Для импорта ресурса и его зависимостей требуется только право на импорт. Это правило также распространяется на ресурсы, загруженные с сайта Tulip Library.
Например, посредством импорта пользователь, не имеющий прав на создание таблиц, может добавить новую таблицу в целевой экземпляр.
Право на импорт предоставляет пользователям широкий доступ к созданию ресурсов и должно предоставляться только тем пользователям, которым действительно требуются эти права на создание.
:::
Вопросы, касающиеся рабочих пространств
Любые настраиваемые роли, которые вы создаете, доступны глобально во всех Workspace. Однако любые назначенные роли применяются только к данному рабочему пространству. Вы должны назначать роли пользователям для каждого рабочего пространства.
У вас могут быть пользователи с разными правами доступа в разных рабочих пространствах. В случае глобальных ресурсов рабочего пространства, таких как периферийные устройства, пользователи получают доступ в соответствии со своими наивысшими правами. Это означает, что если у пользователя ограниченный доступ в одном рабочем пространстве и полный доступ в другом, он будет иметь полный доступ к ресурсу, используемому в обоих рабочих пространствах.
Использование настраиваемых ролей пользователей
Чтобы просмотреть пользовательские роли, перейдите на страницу «Пользователи» в разделе «Настройки учётной записи » вашего экземпляра. Нажмите «Роли».
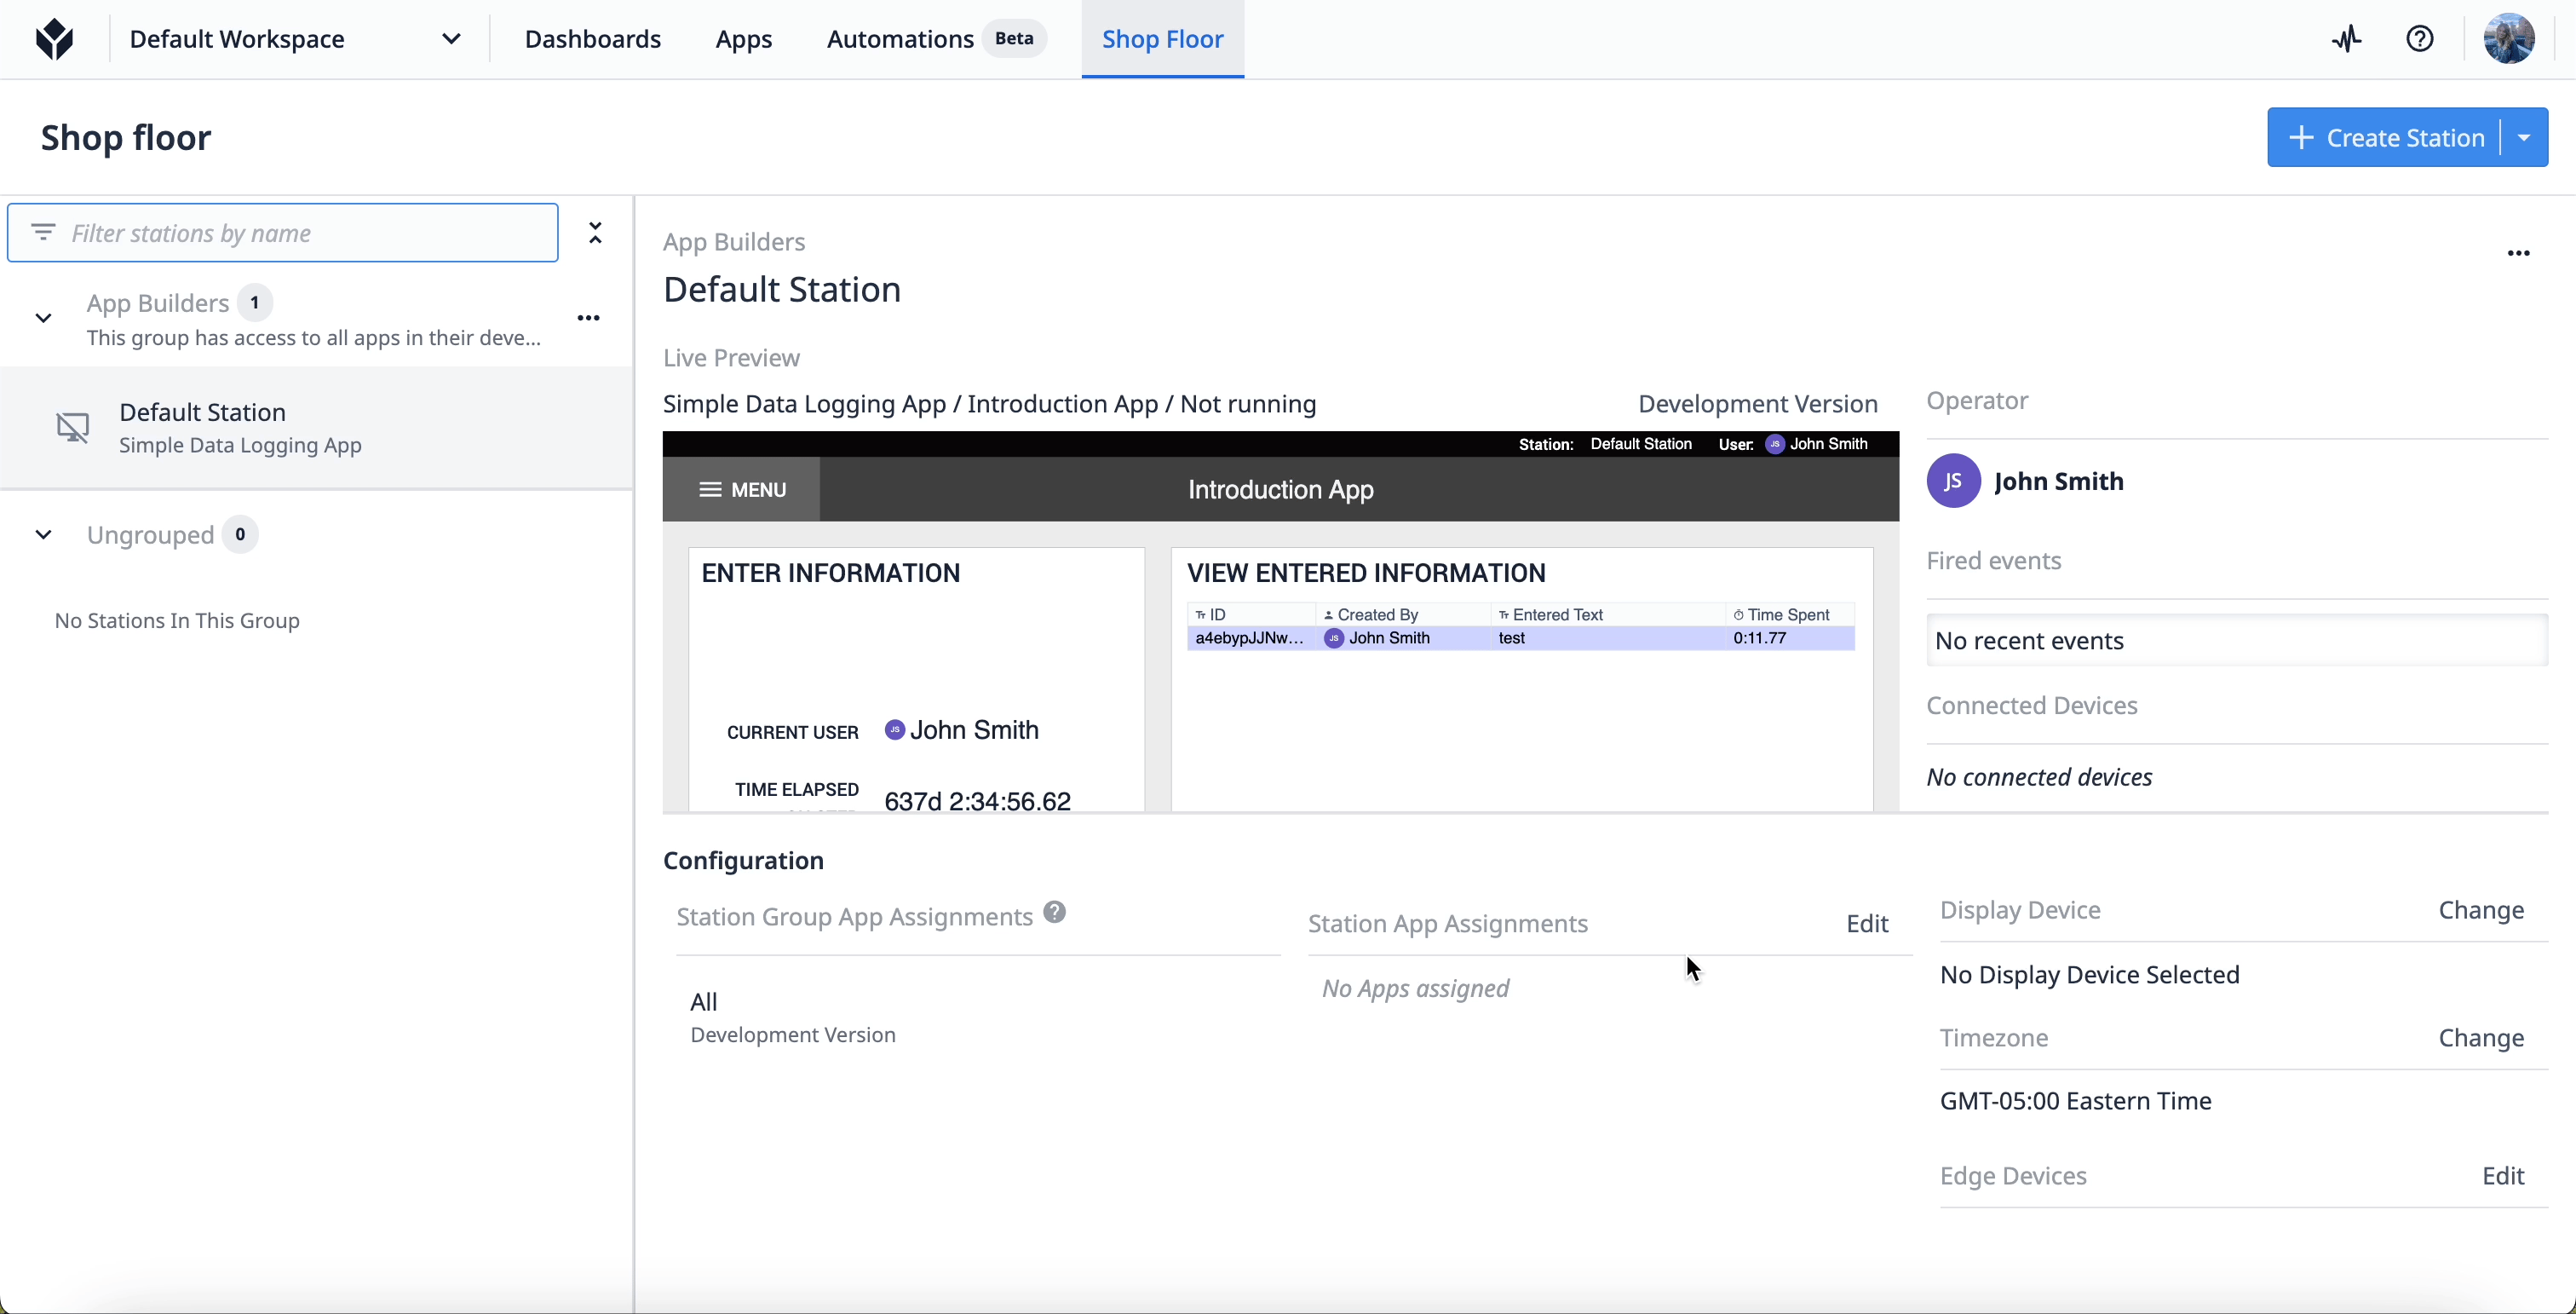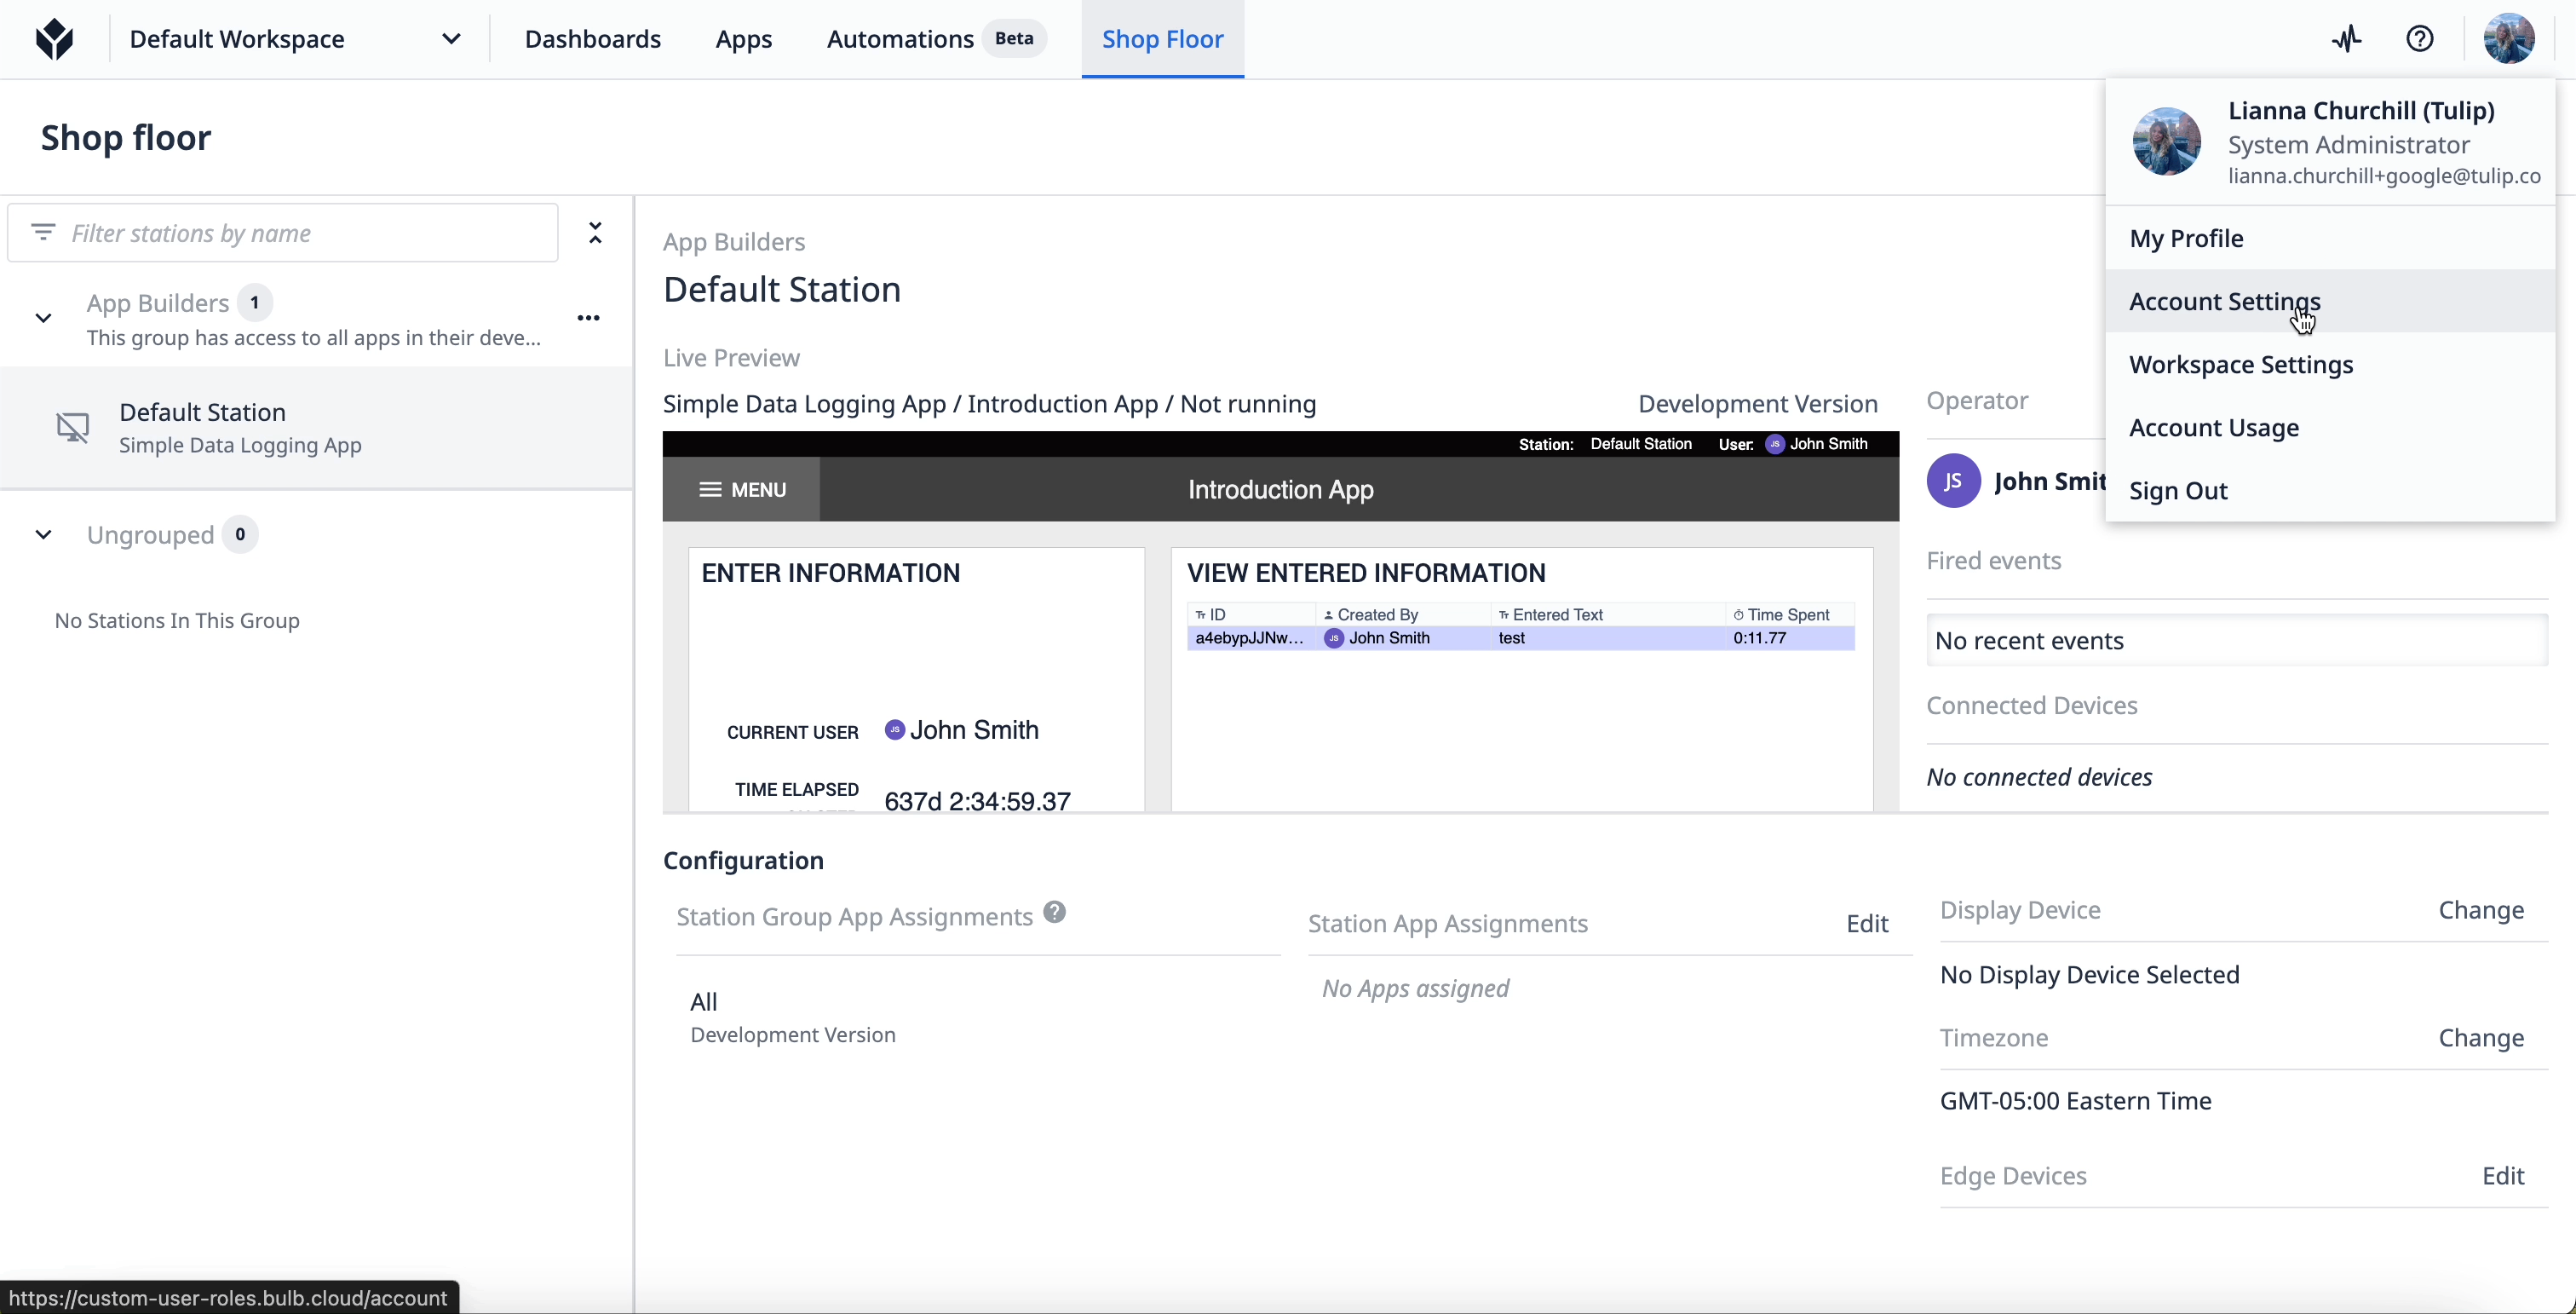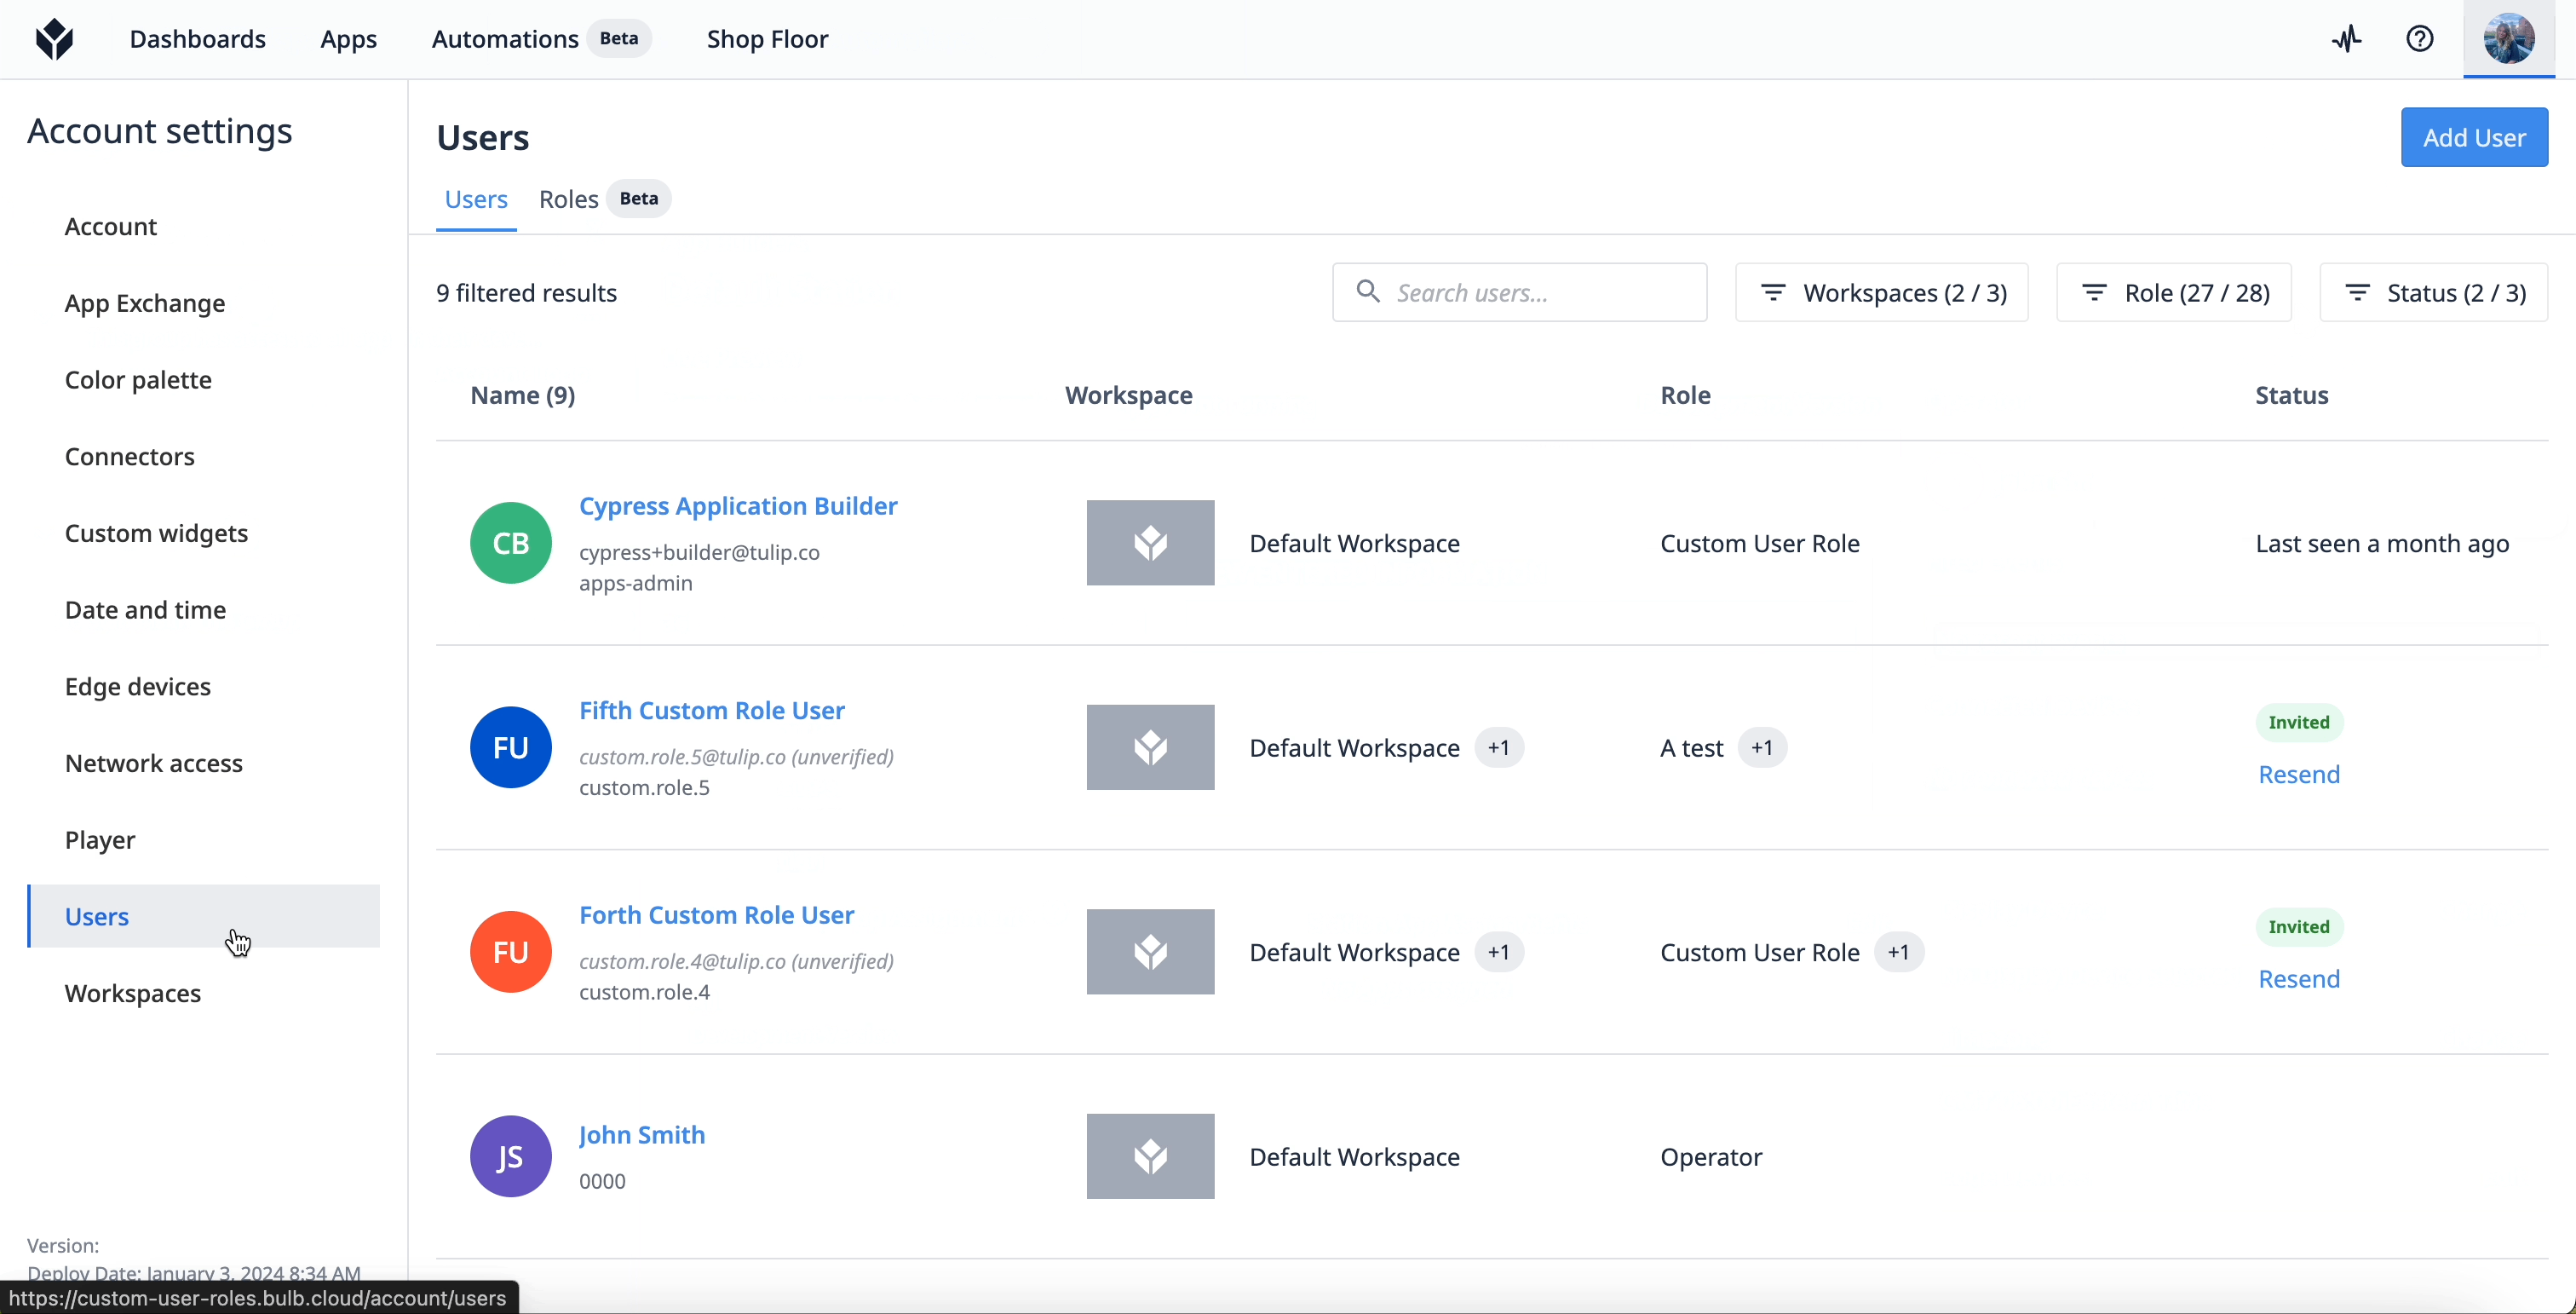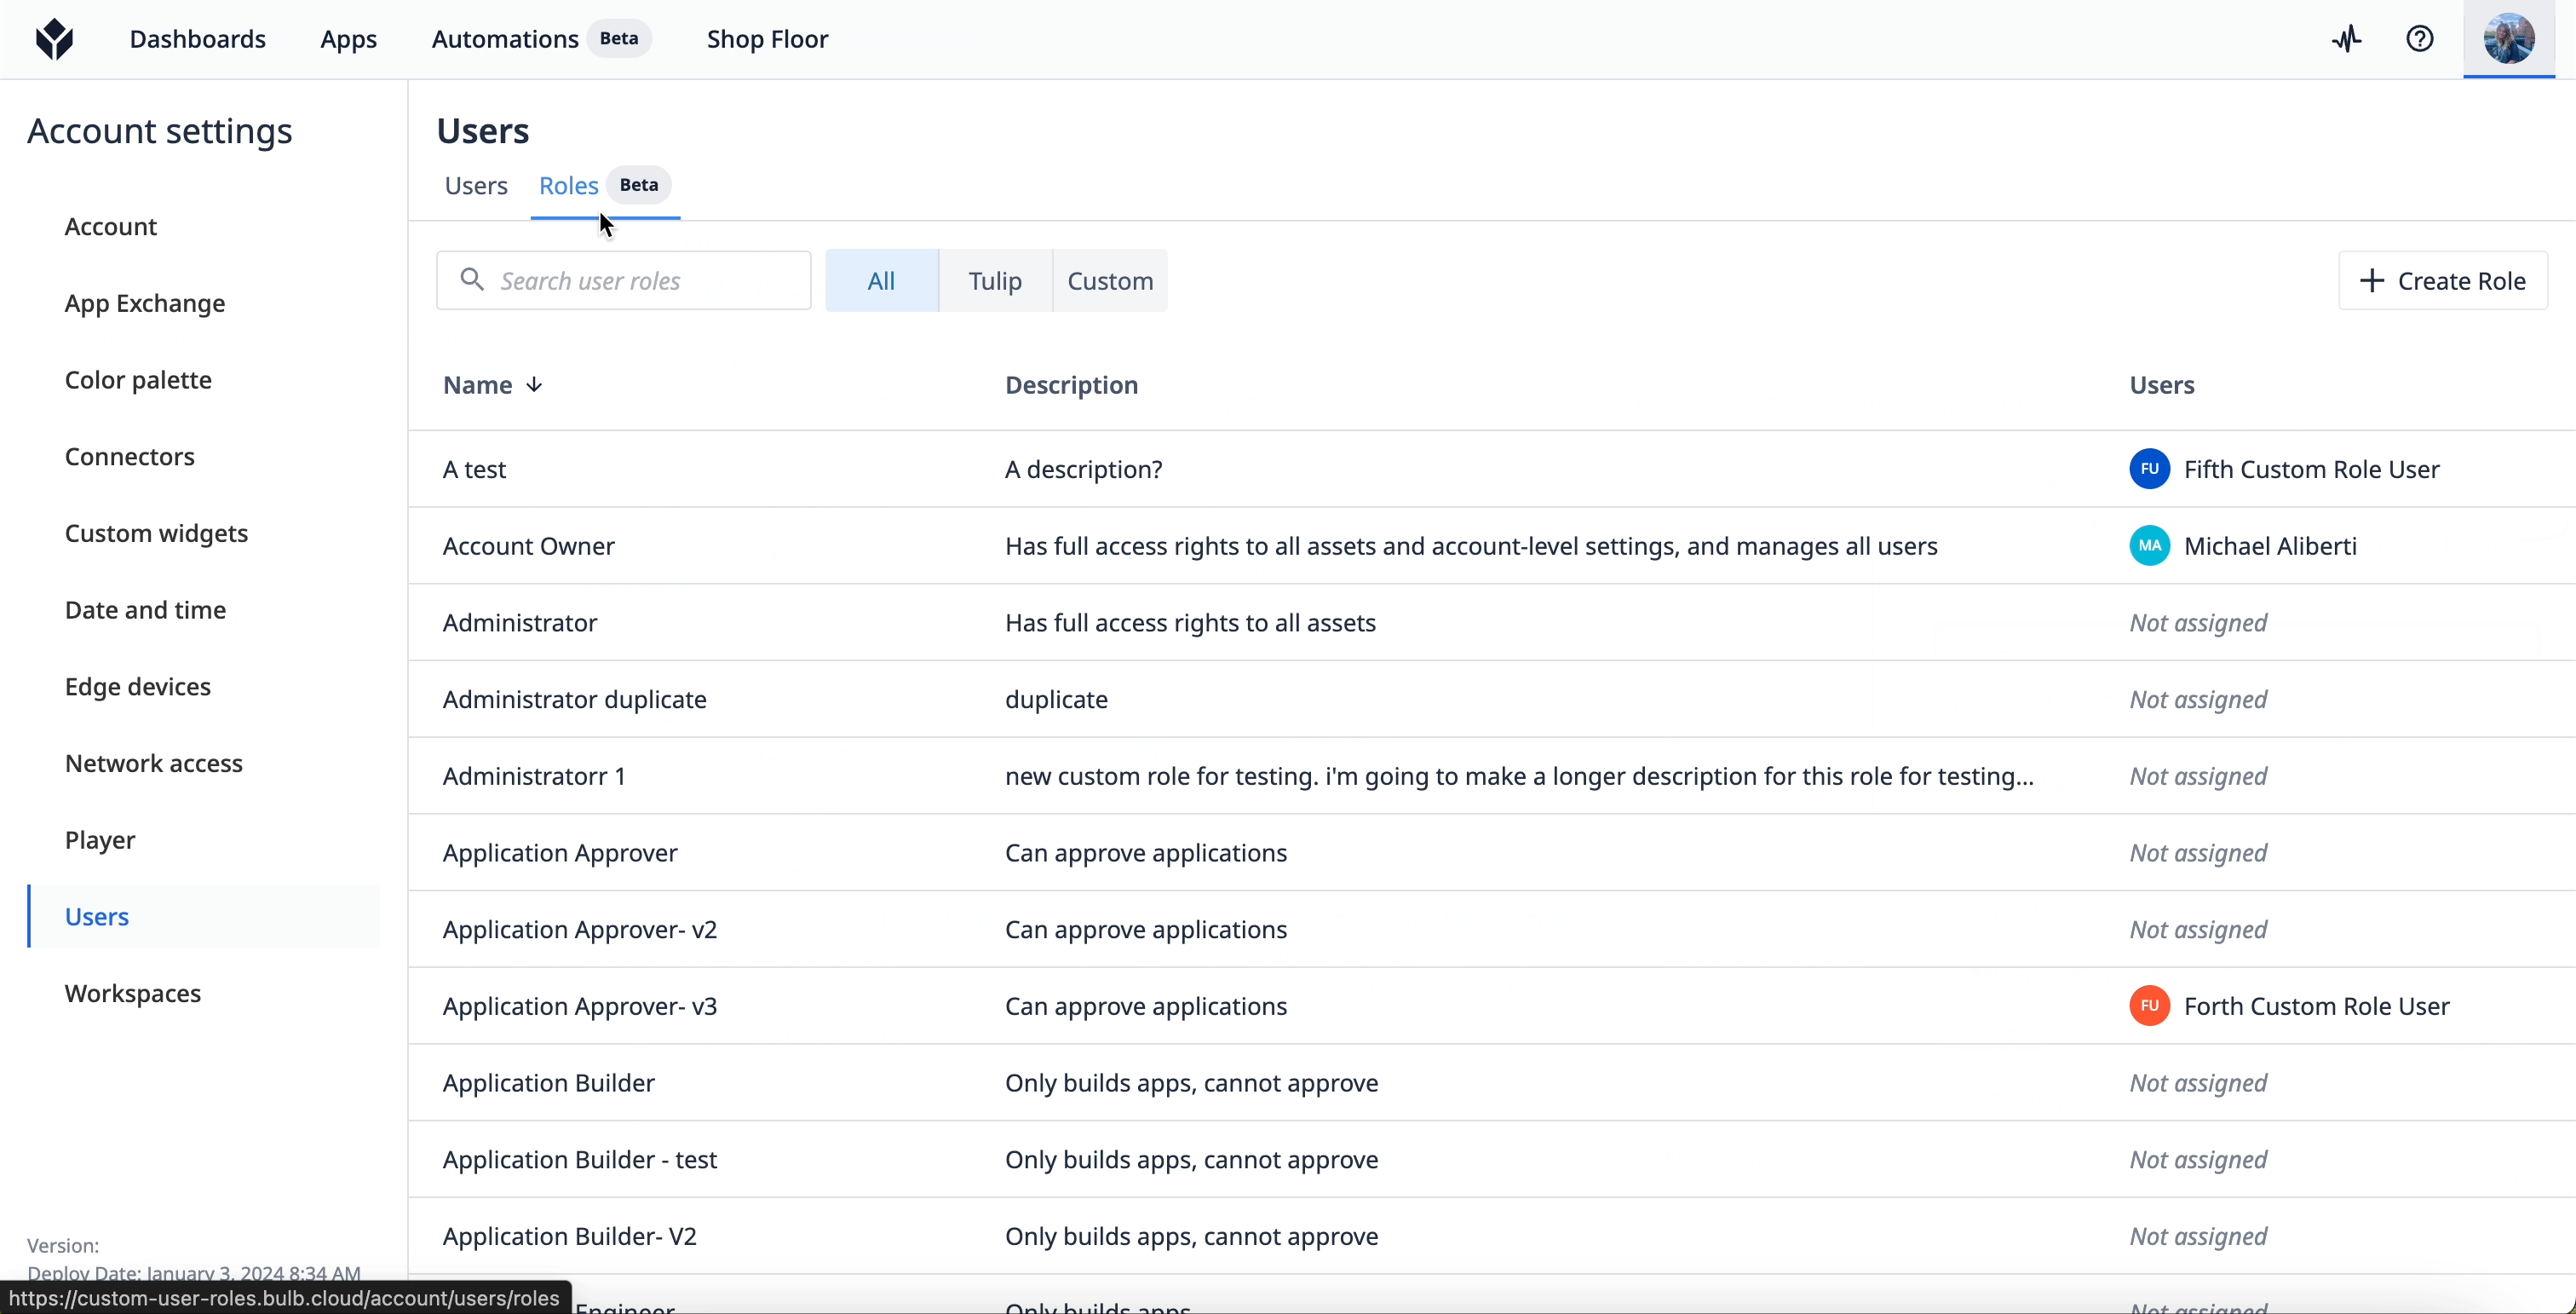
Вы можете просматривать и искать роли с помощью панели поиска и кнопок фильтрации в верхней части списка:
- Выберите «Tulip», чтобы просмотреть доступные роли, которые уже существуют в вашем экземпляре.
- Выберите «Пользовательские», чтобы просмотреть созданные вами пользовательские роли.
Создать
- Нажмите «+ Создать роль».
- Выберите, хотите ли вы скопировать и изменить существующую роль или создать новую роль с нуля.
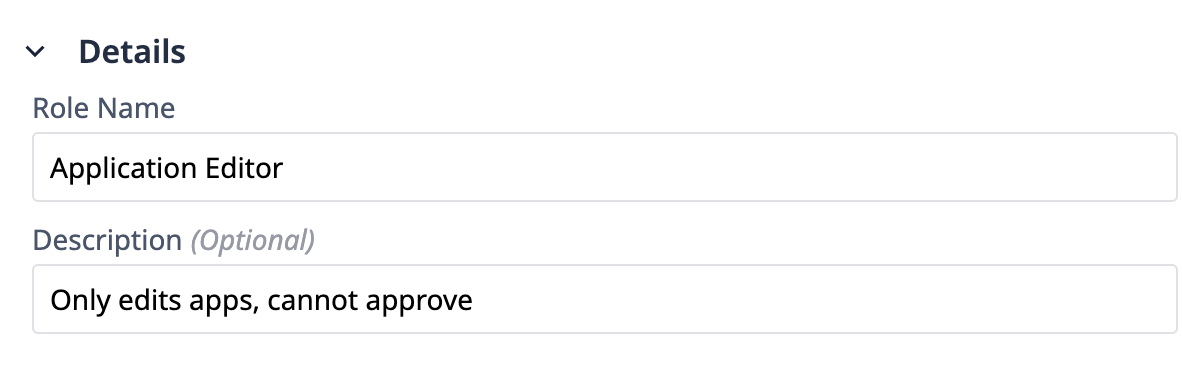
- Заполните поля «Название роли » и «Описание ». Название роли должно быть уникальным и понятным.
- Выберите уровень доступа для каждой области Tulip, используя раскрывающиеся списки категорий.
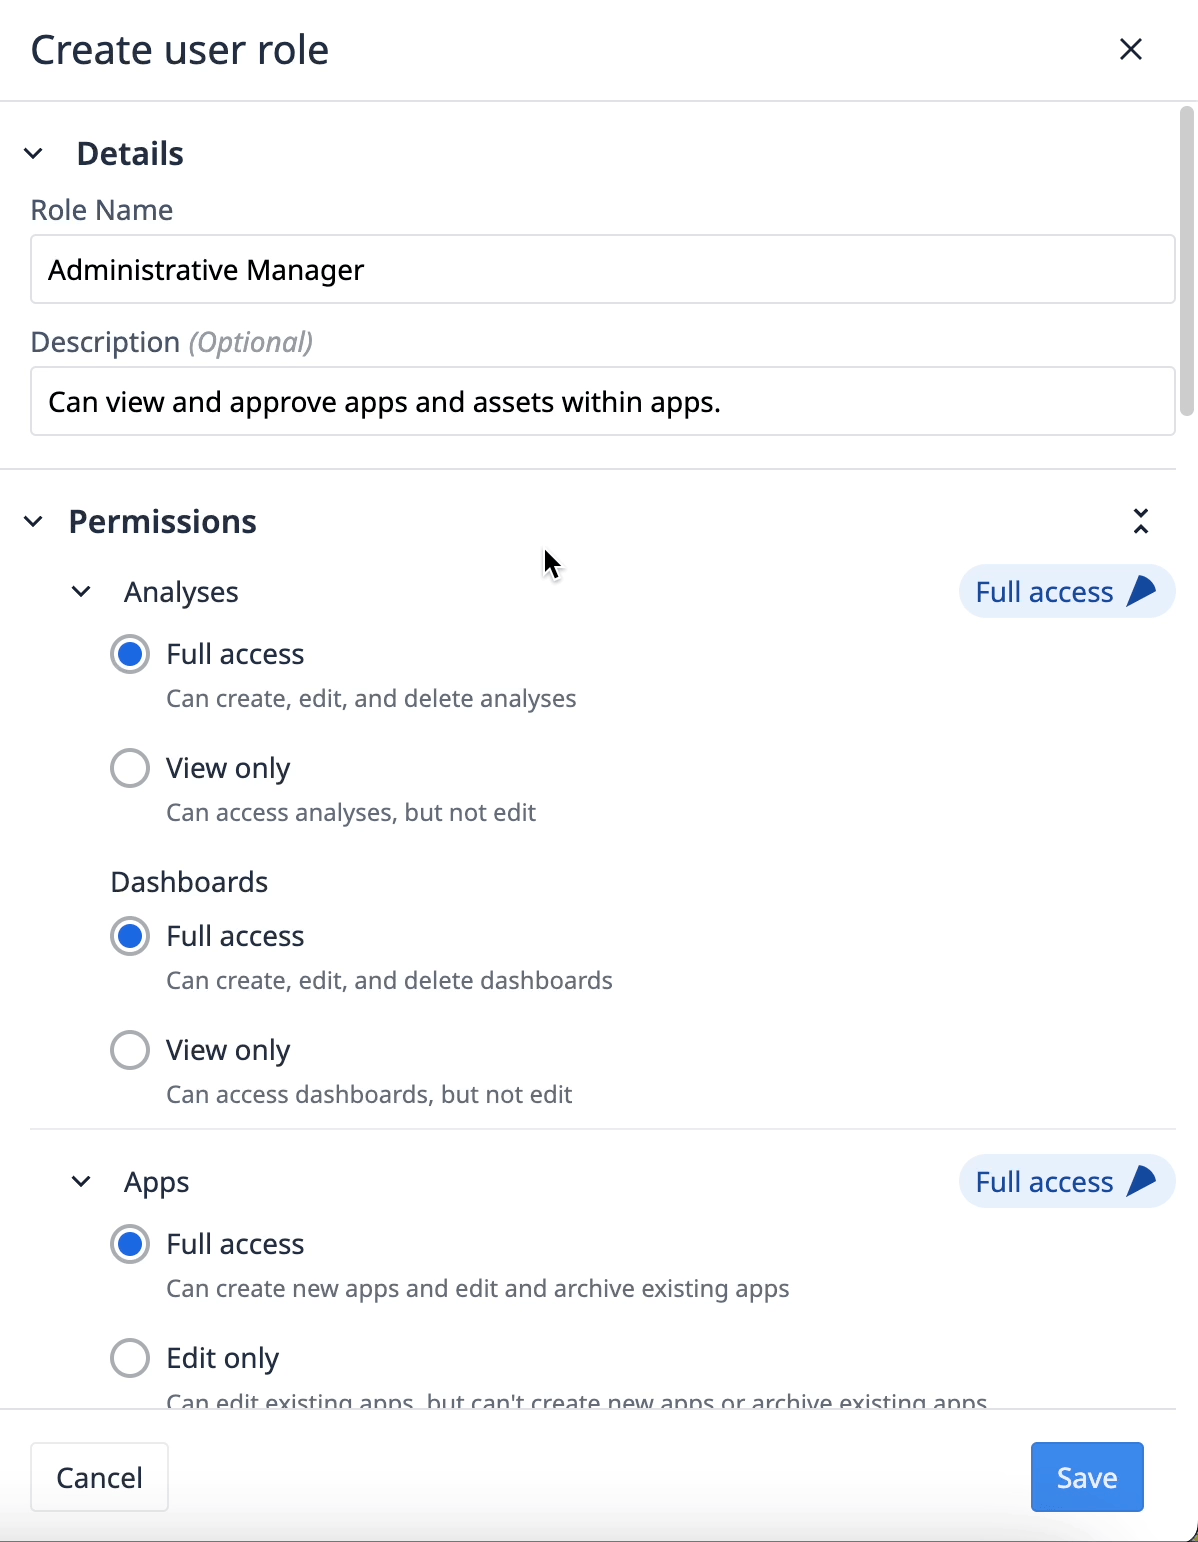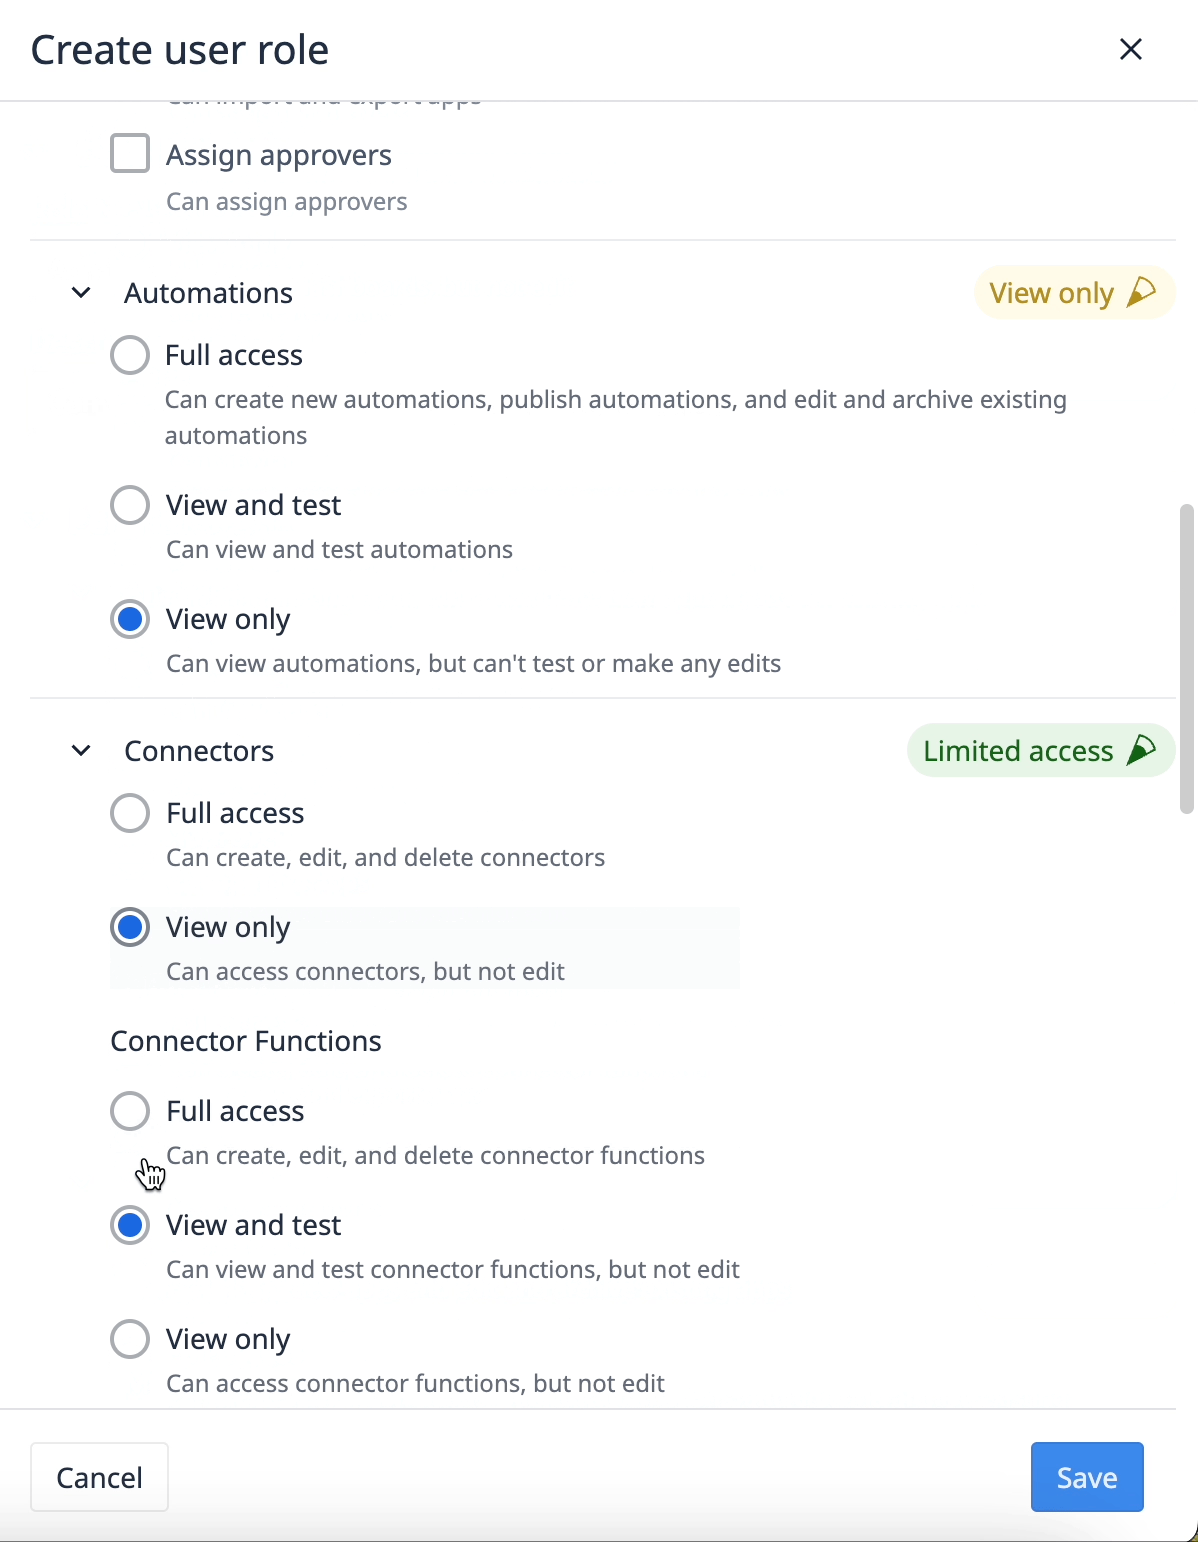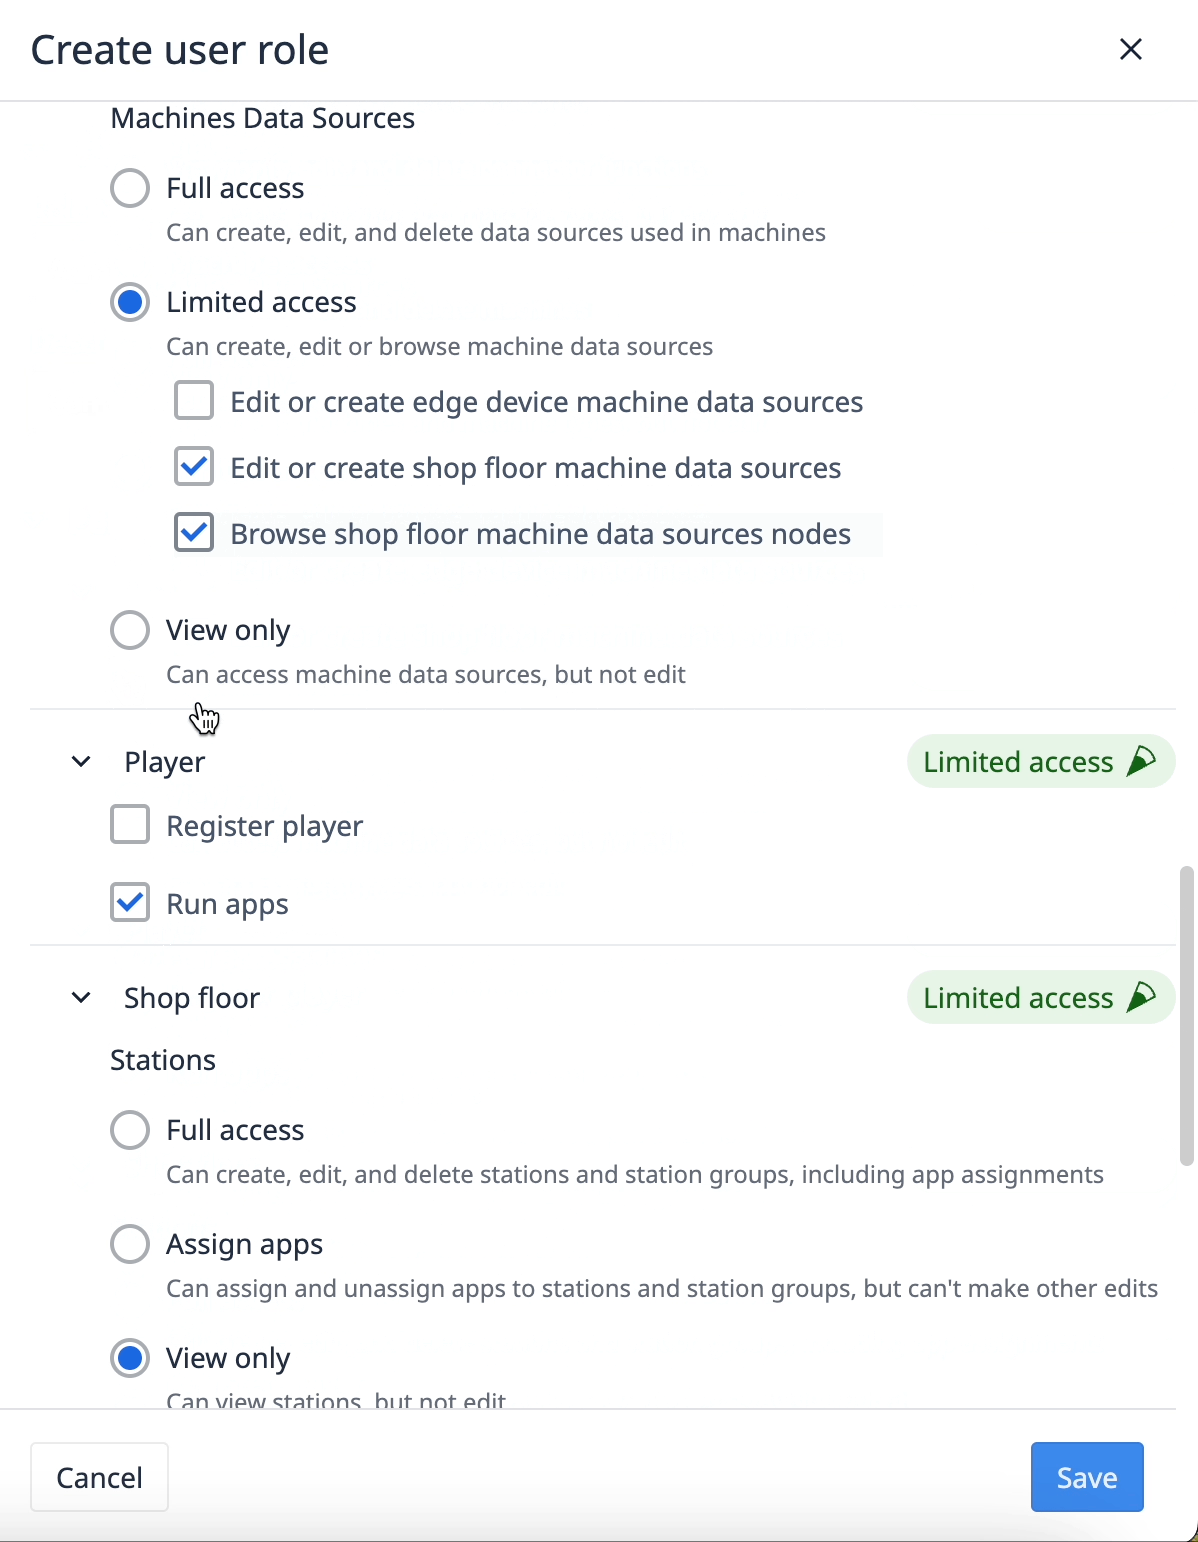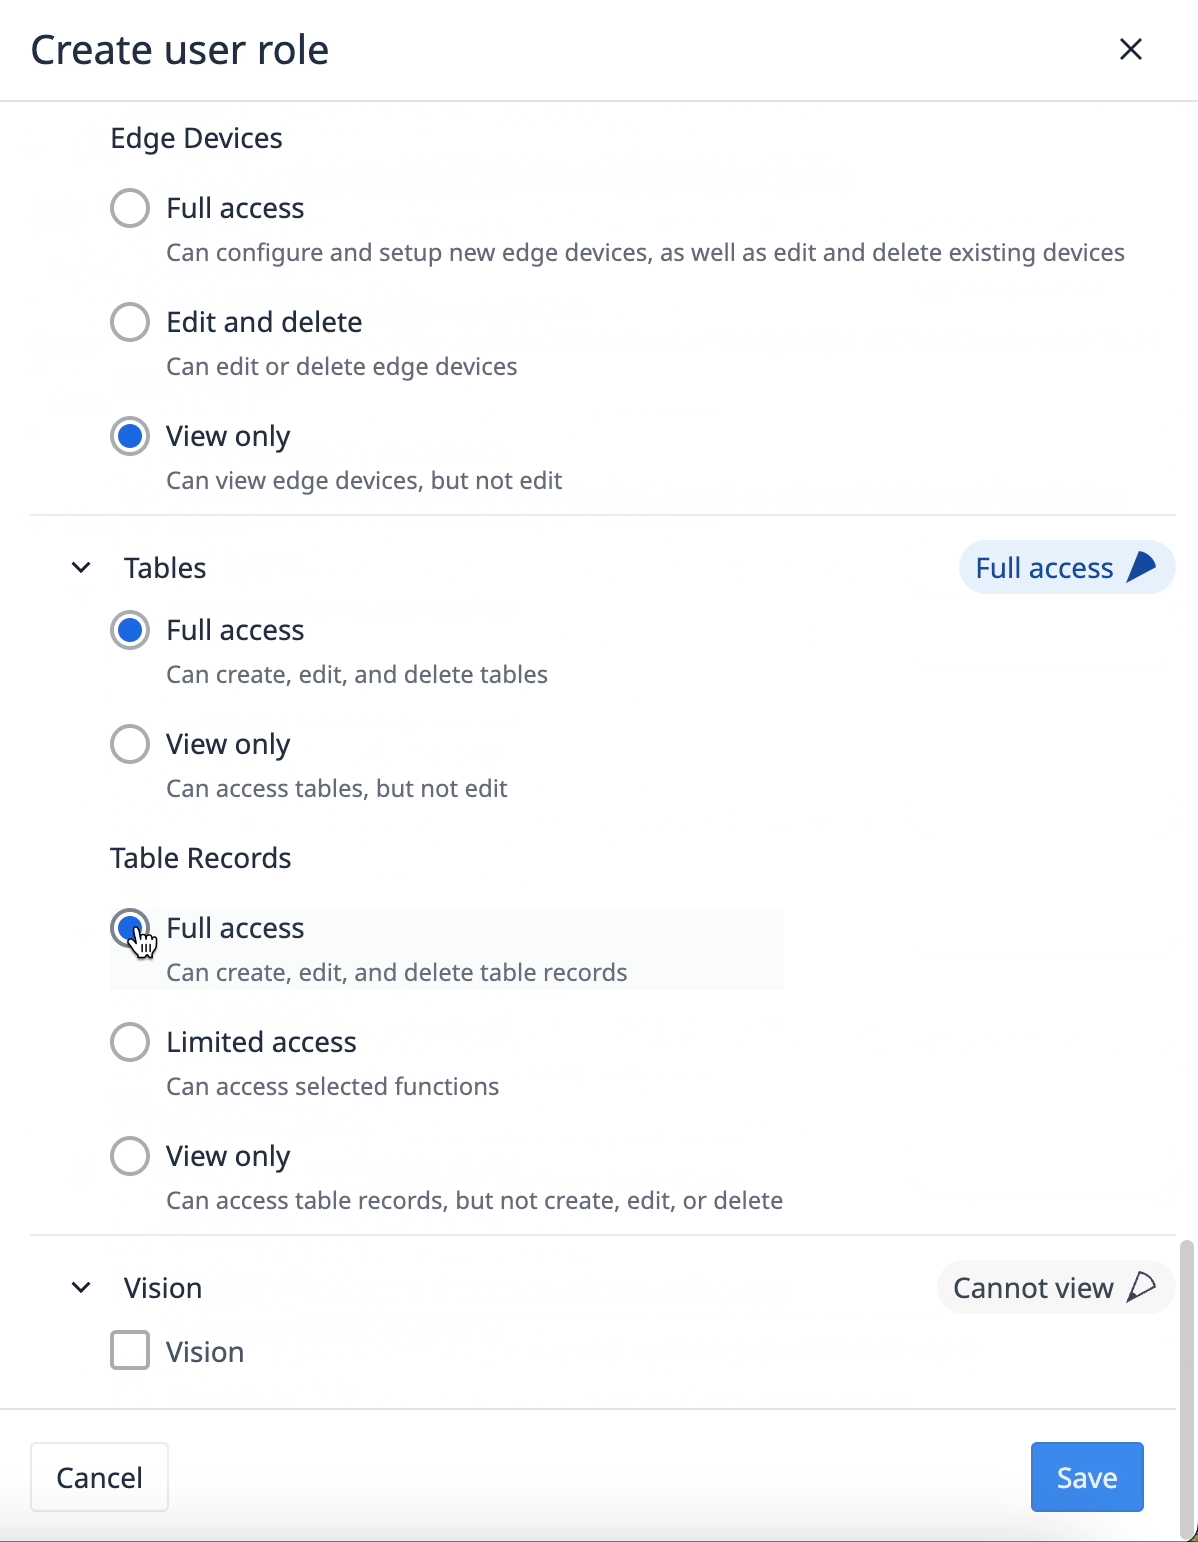
- Нажмите «Сохранить».
Назначение
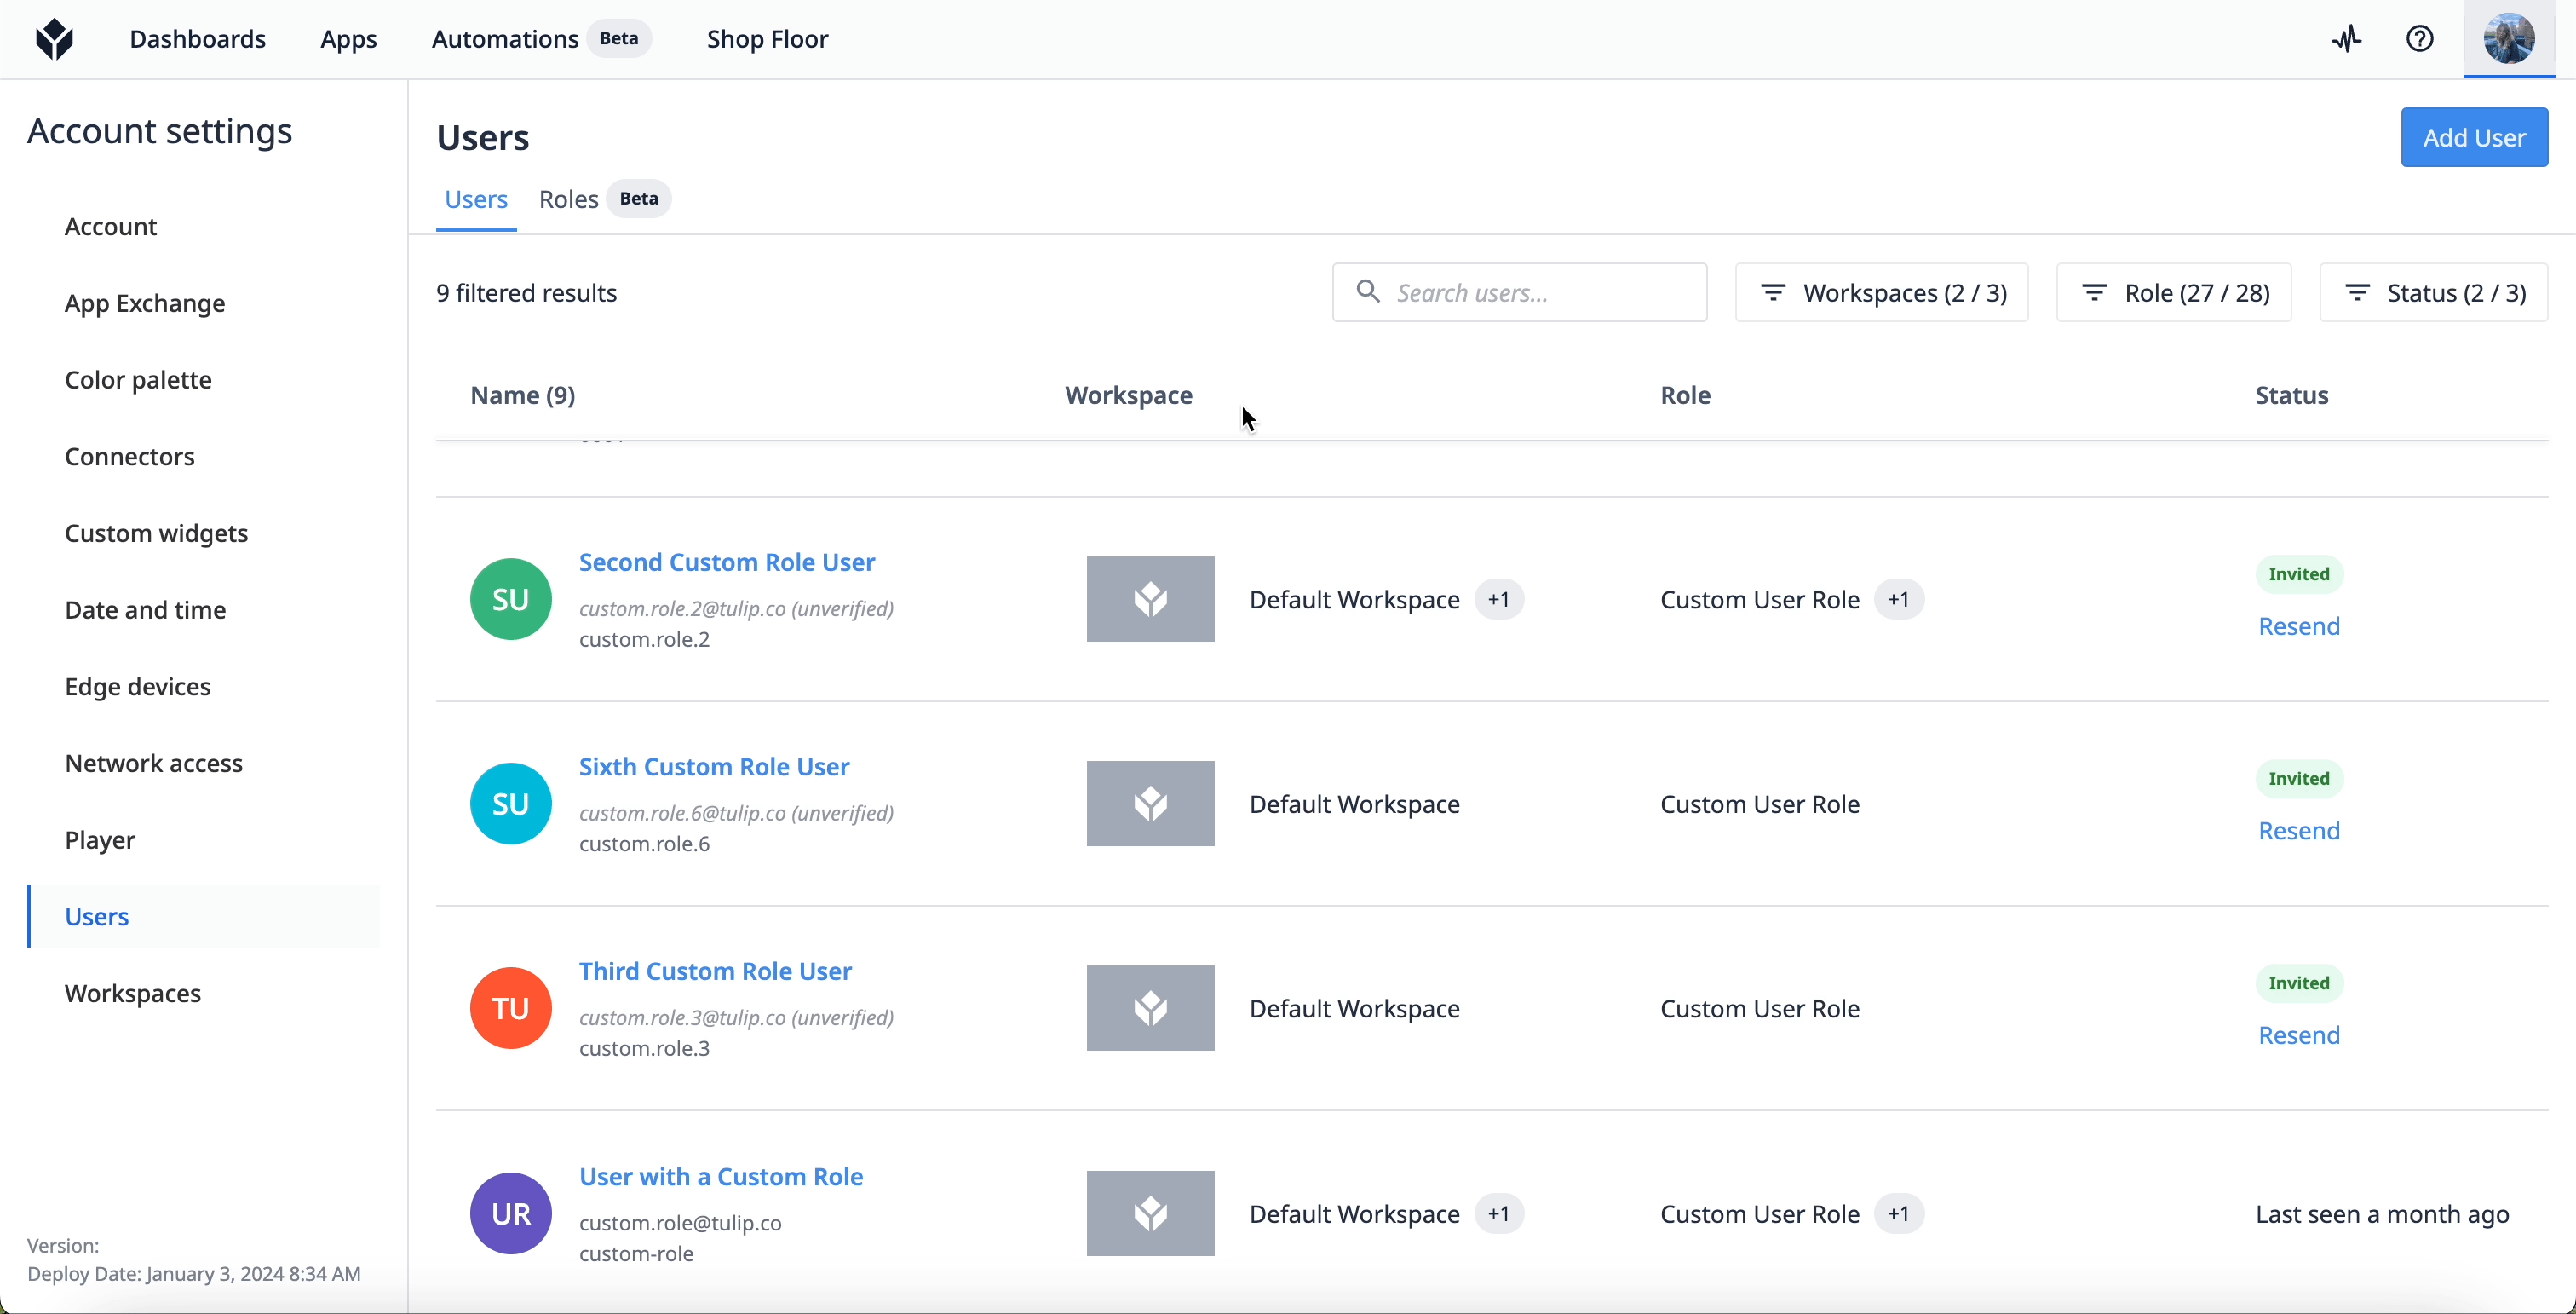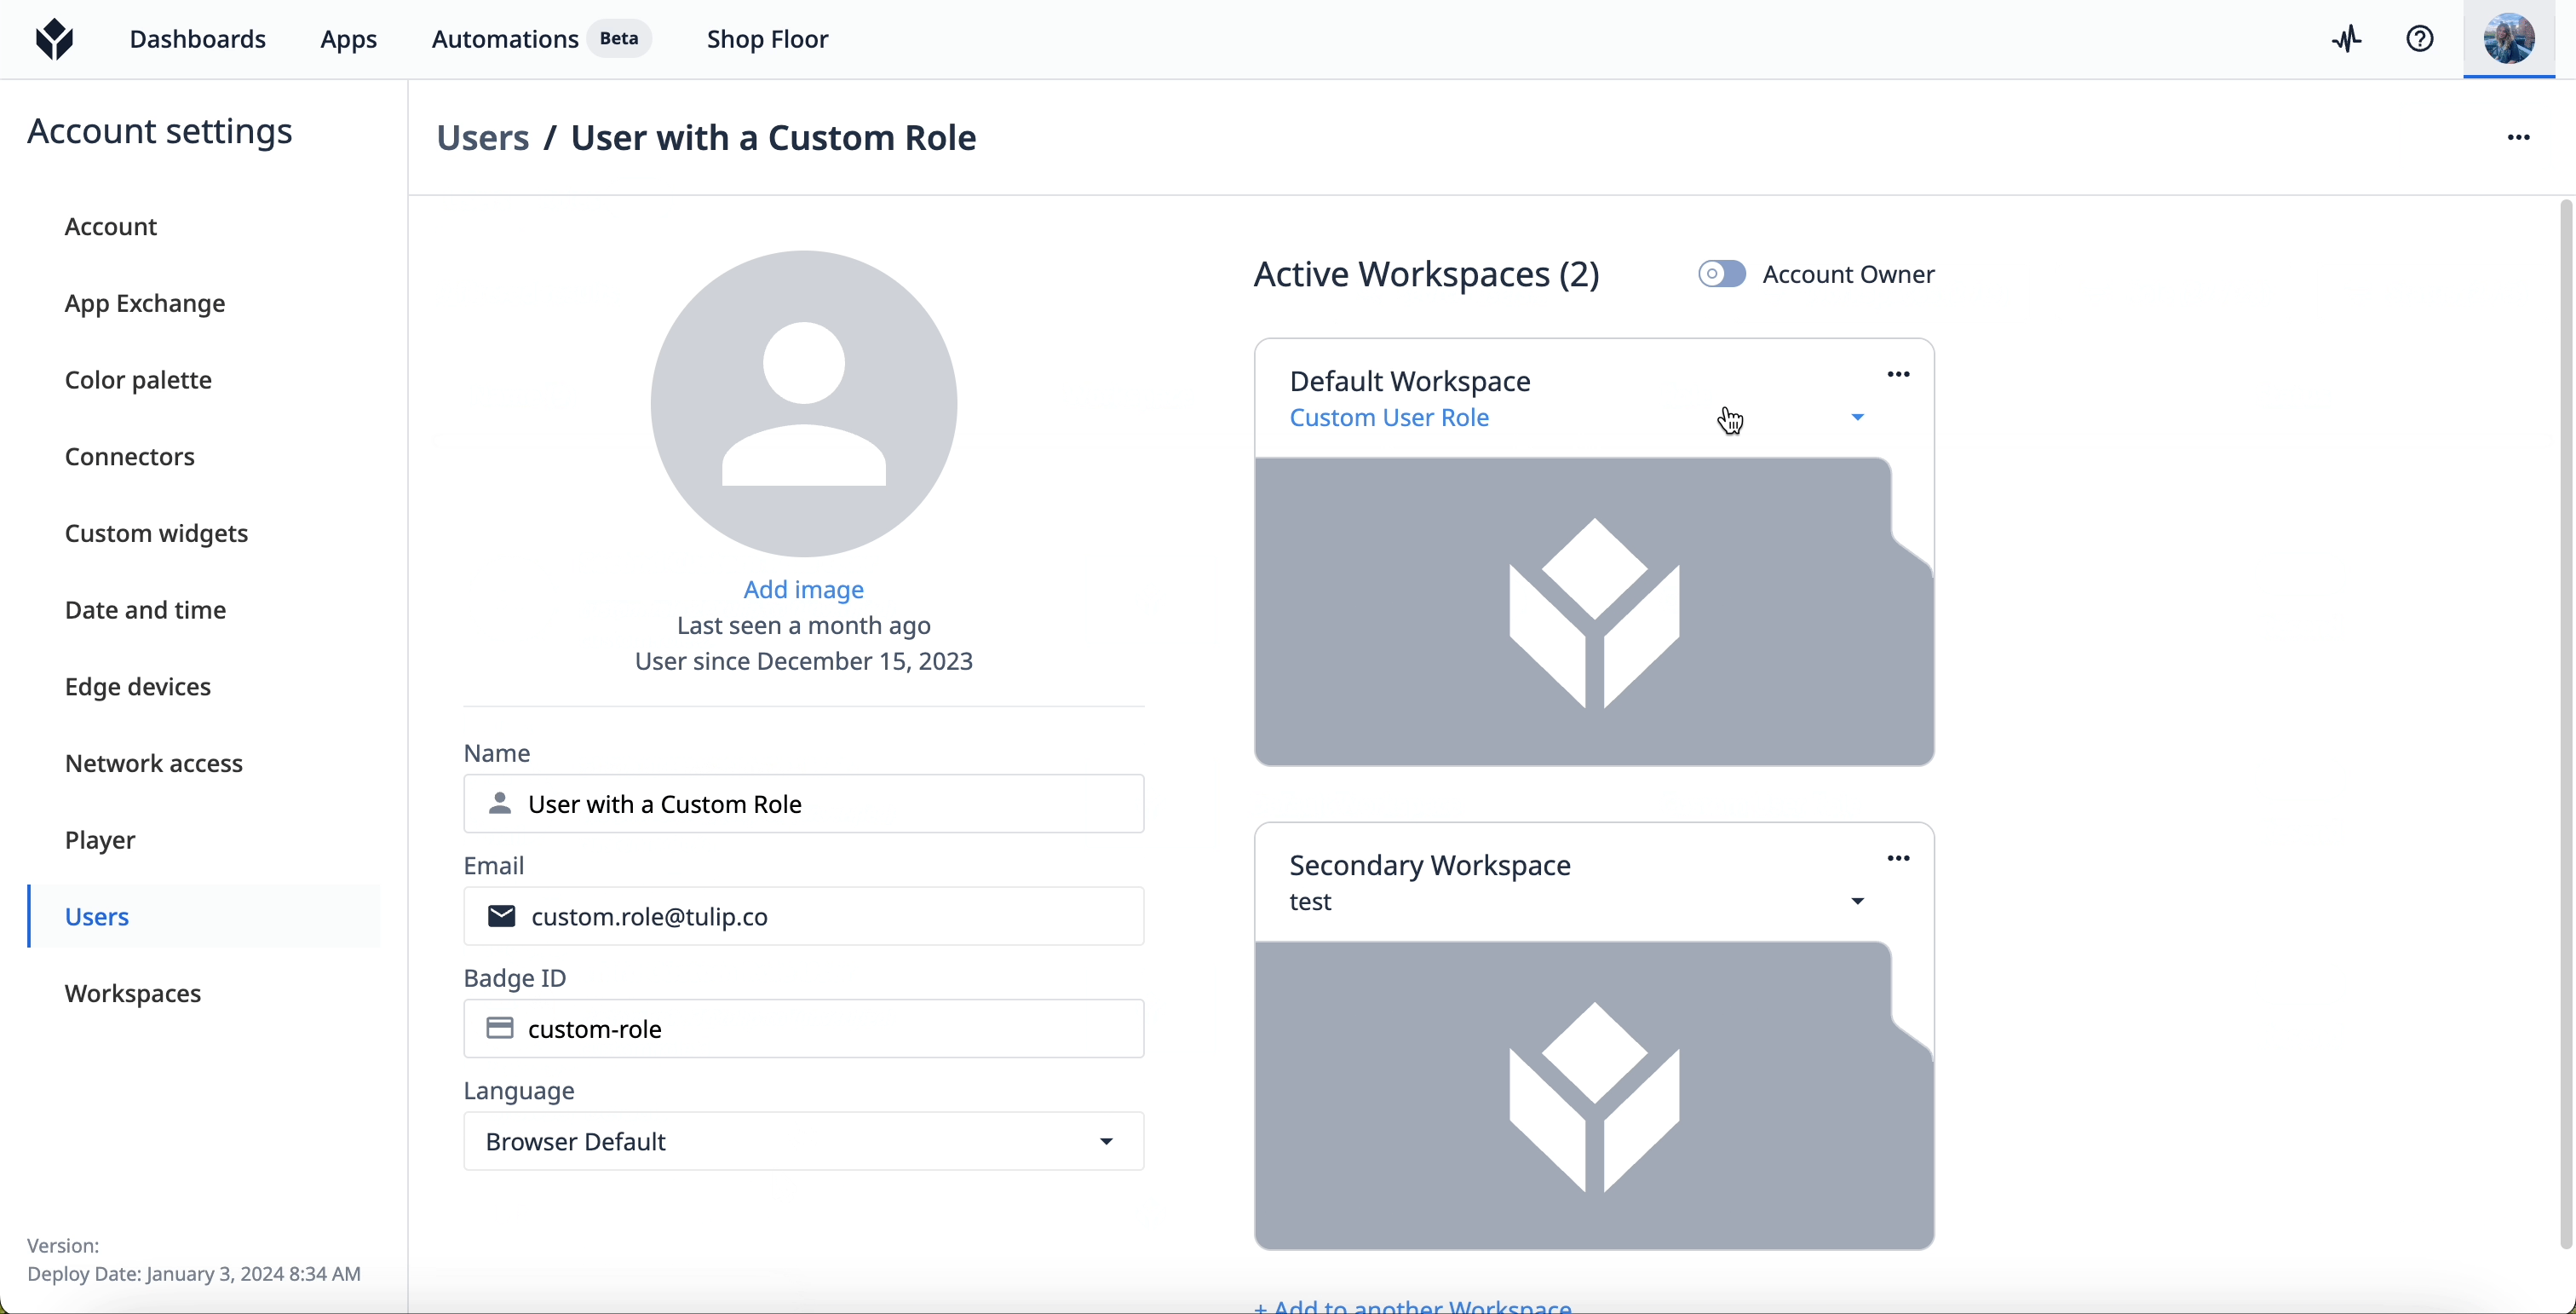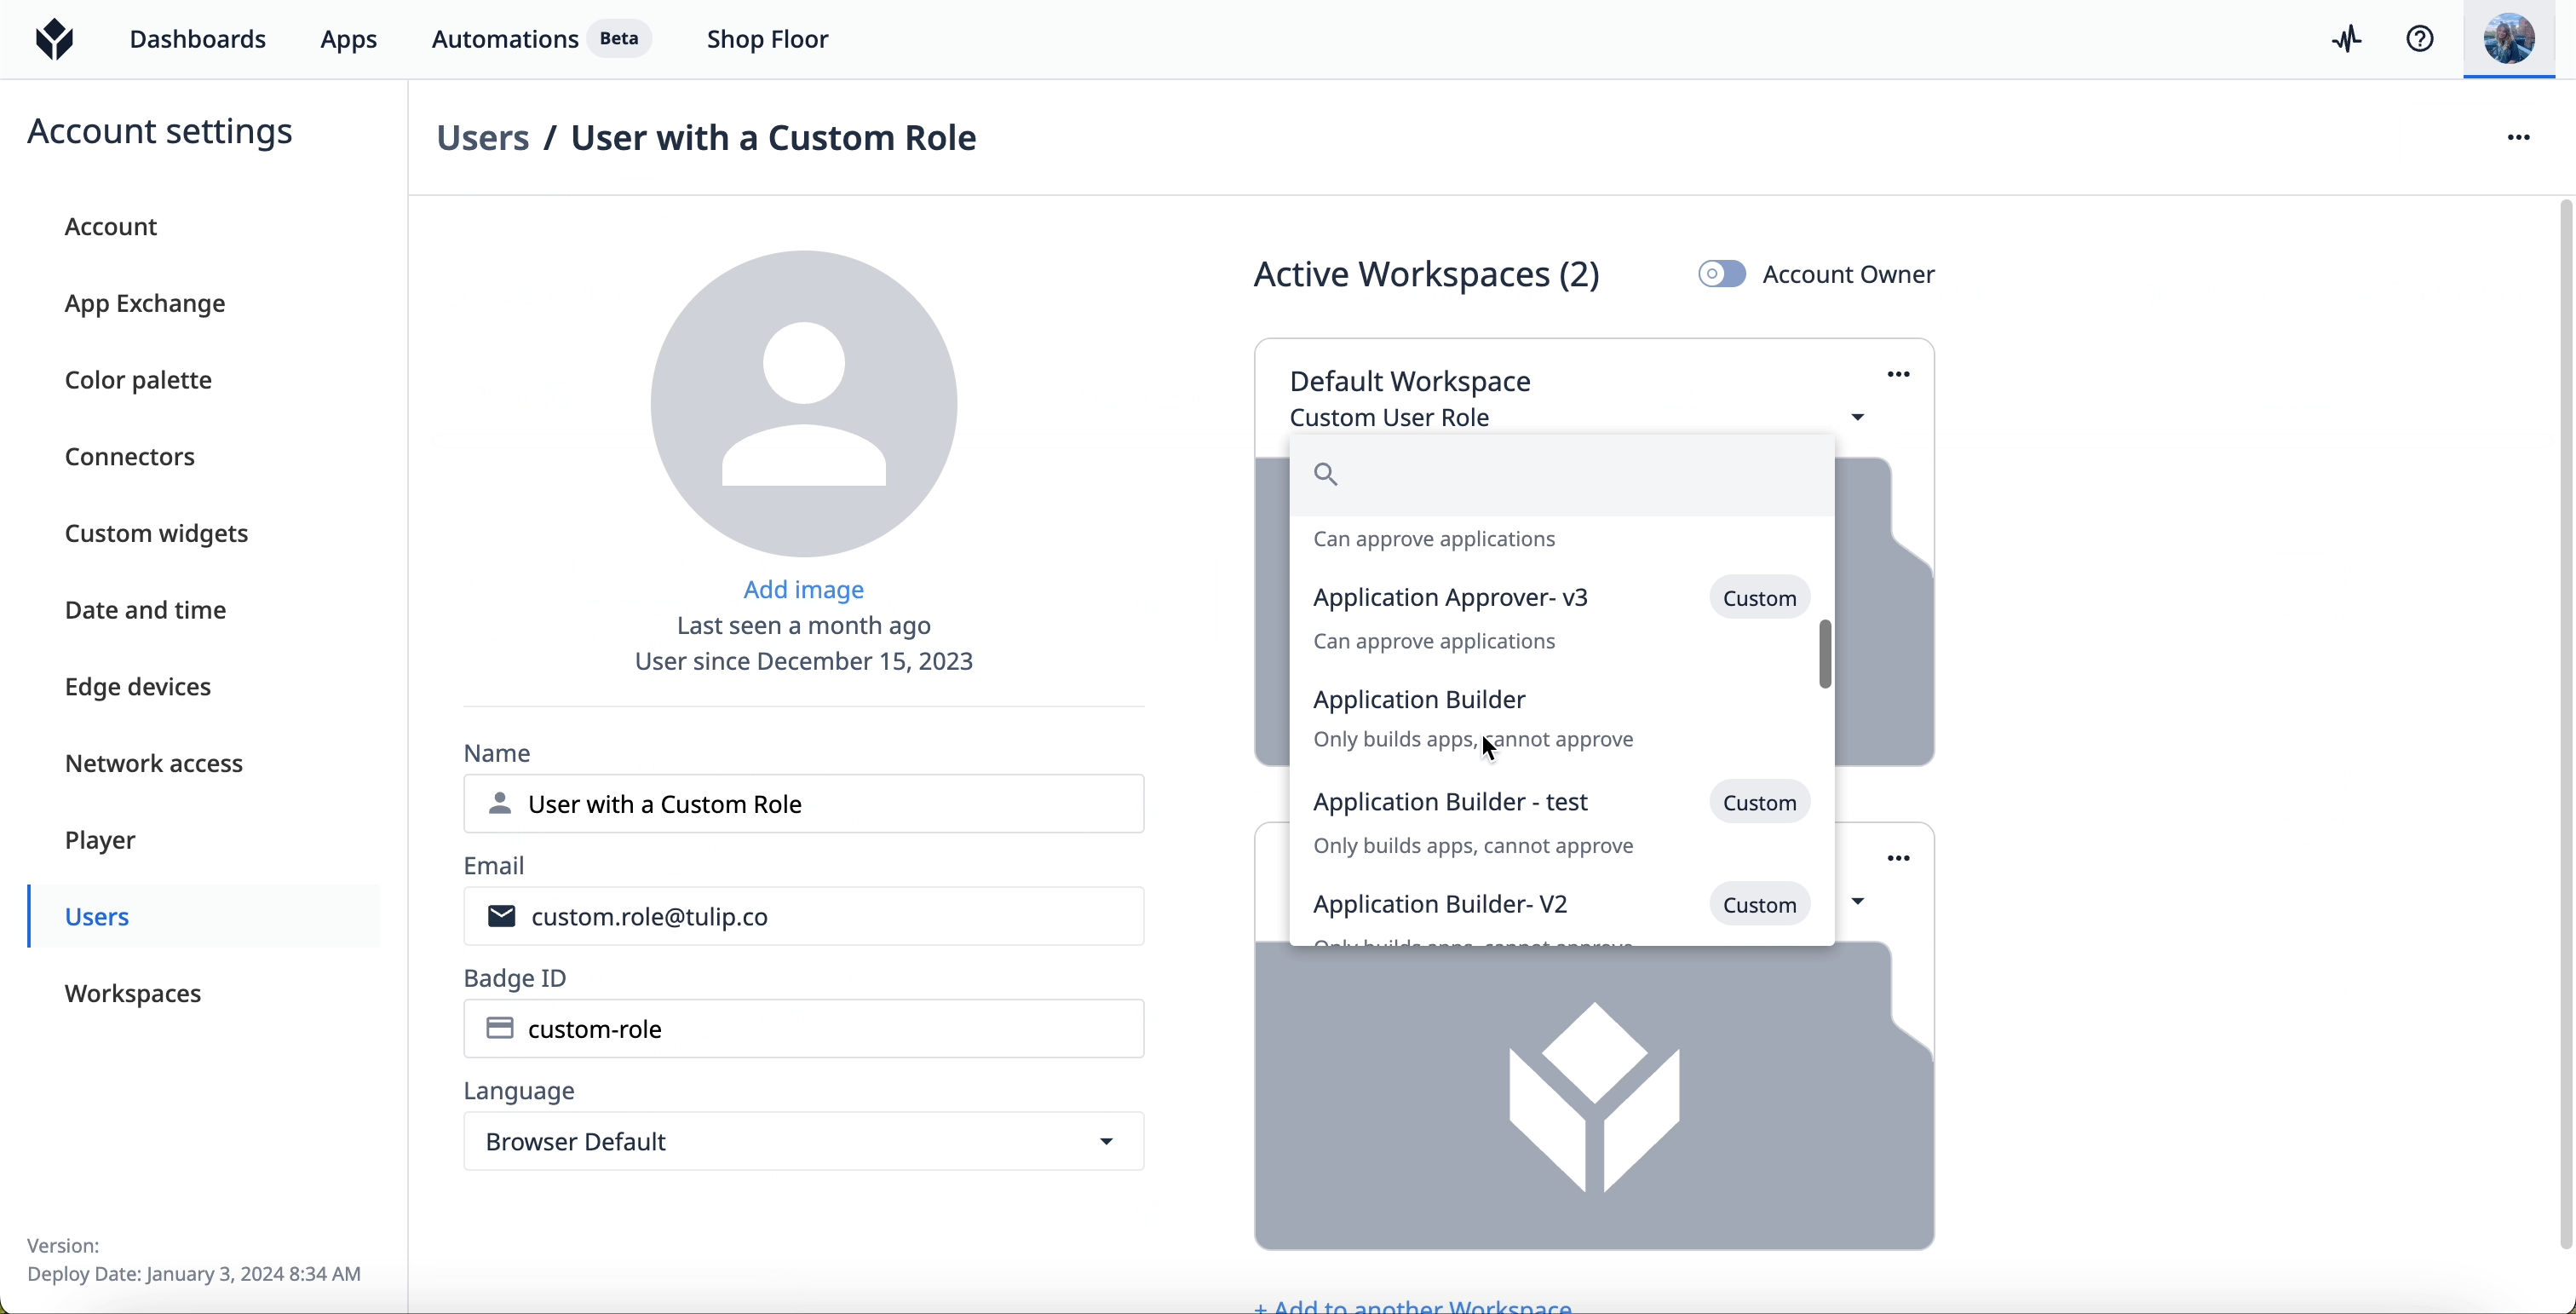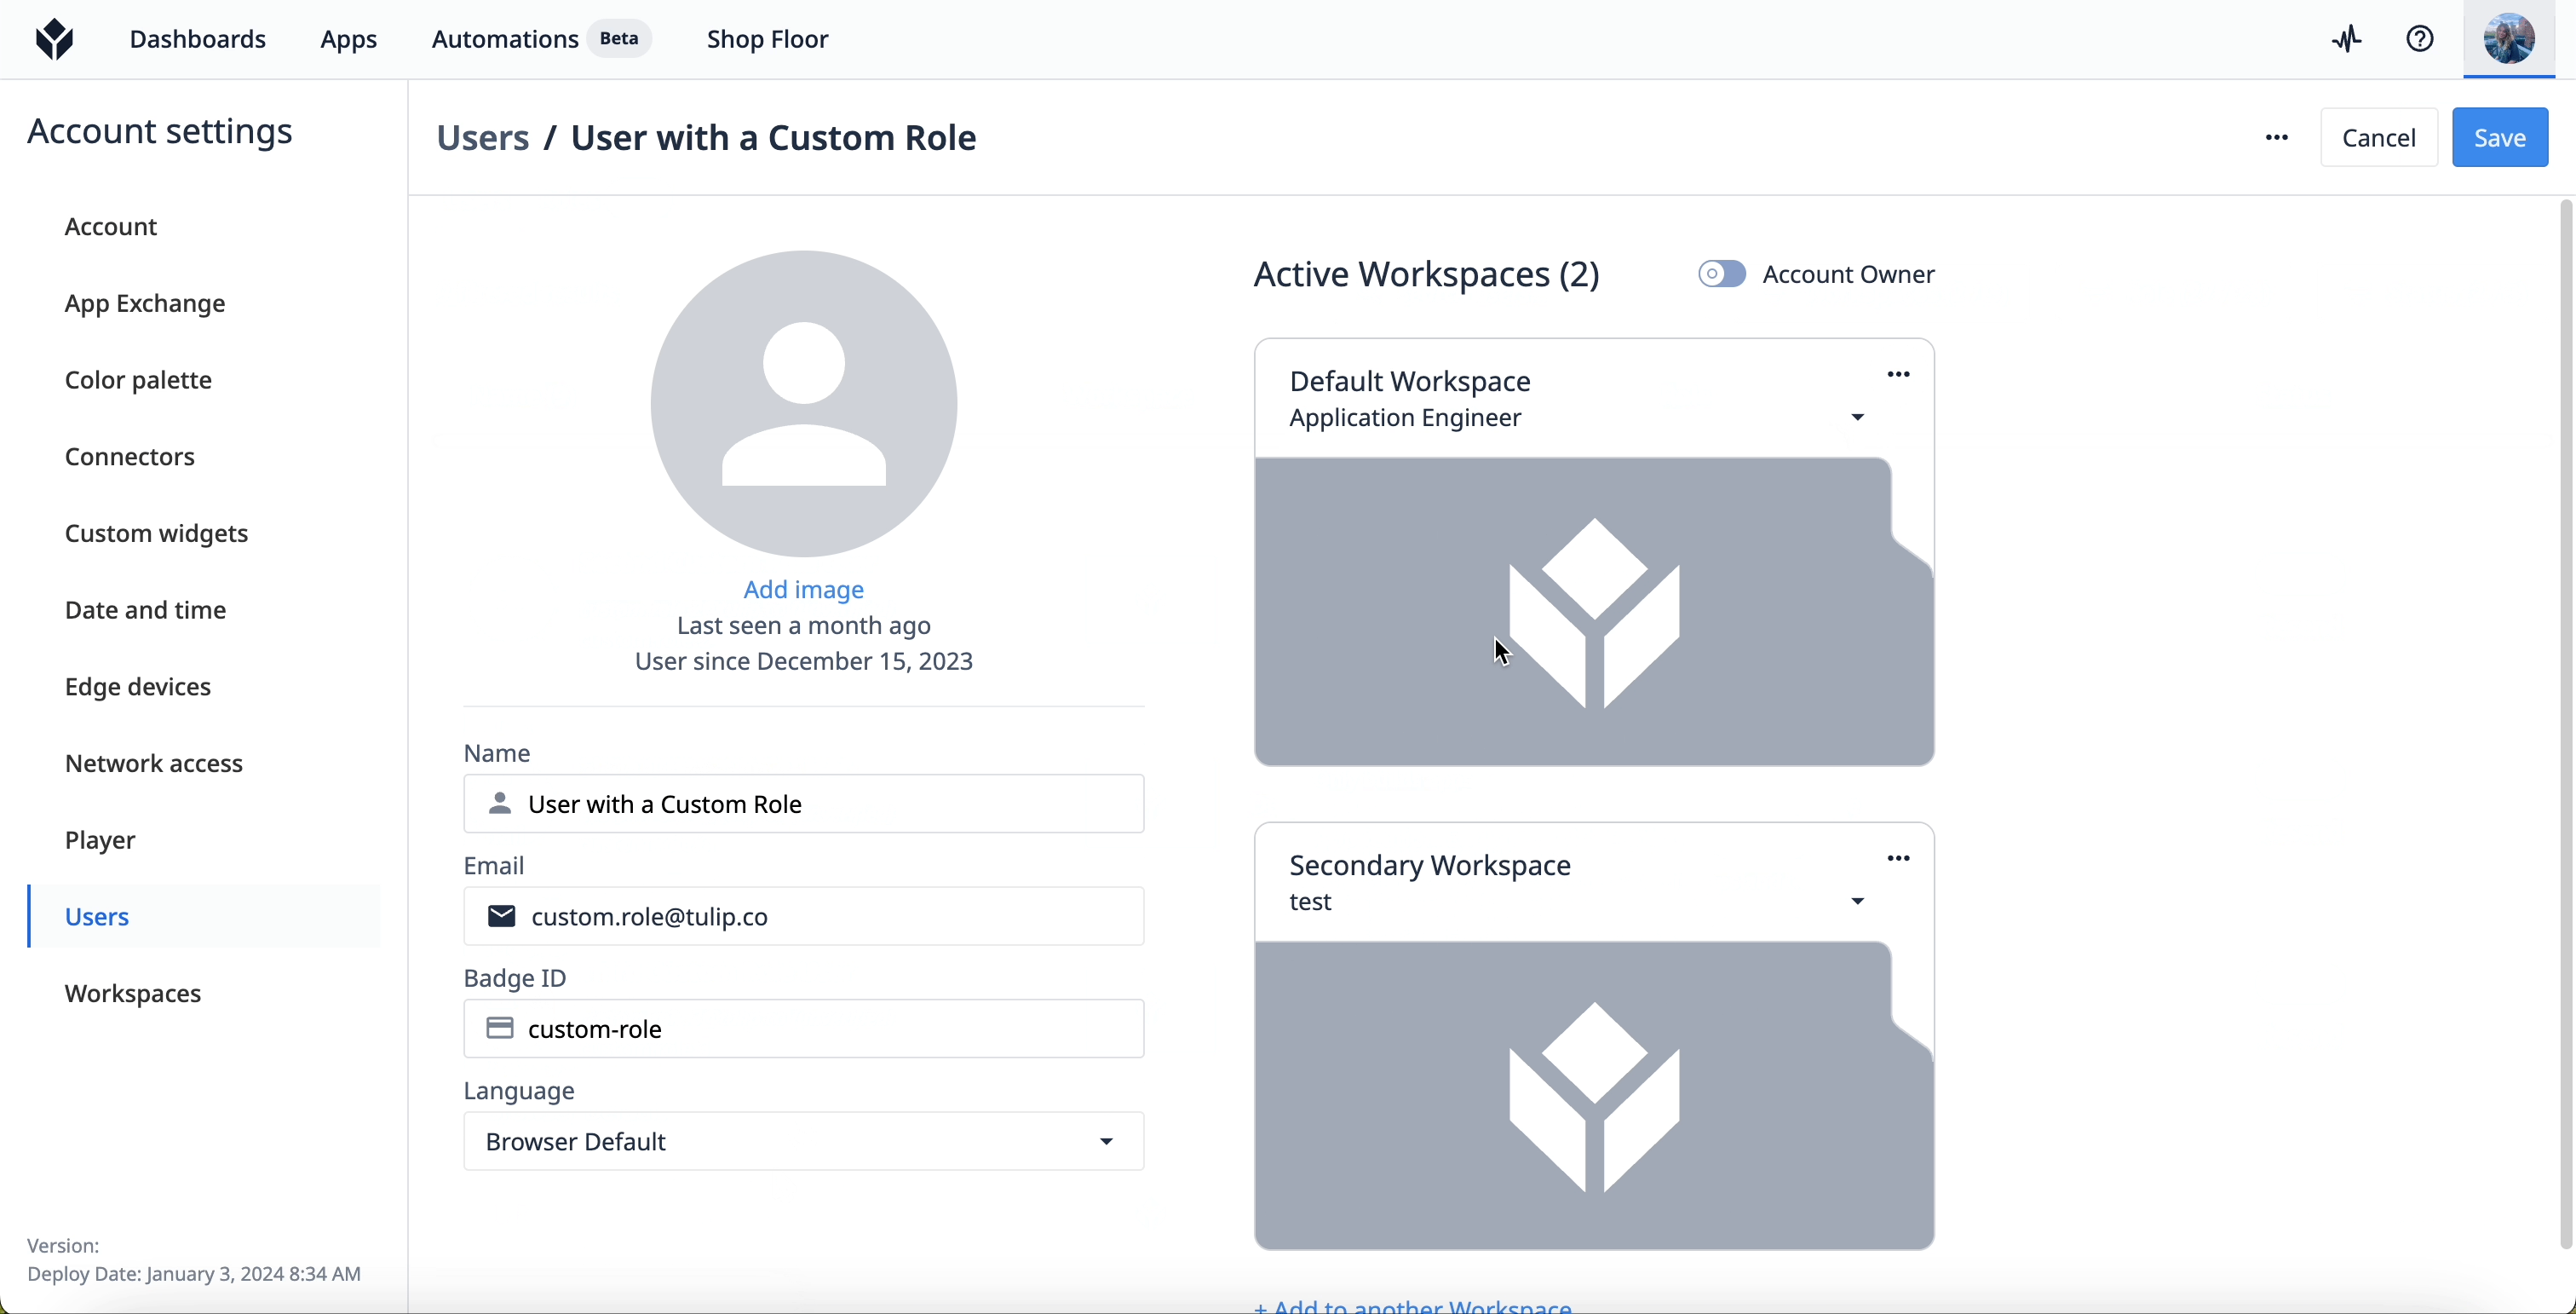
- Перейдите на страницу «Пользователи ».
- Выберите пользователя из списка.
- В настройках рабочей среды для этого пользователя выберите роль, которую хотите назначить.
Редактировать
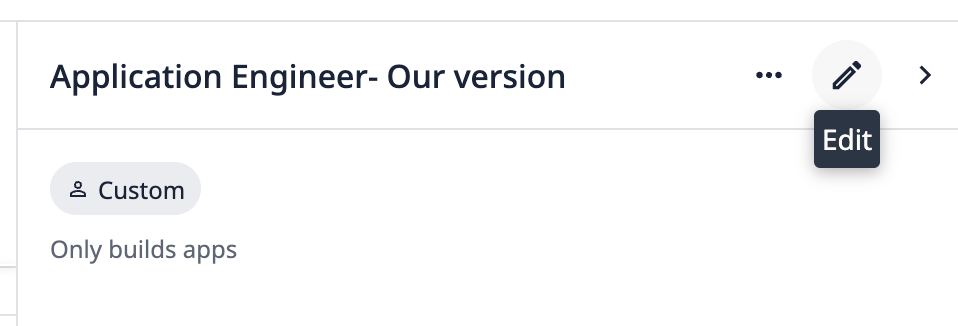
При редактировании настраиваемой роли пользователя права доступа всех пользователей с этой ролью изменятся мгновенно. 1. Перейдите на страницу «Роли ». 2. Нажмите на роль, которую хотите отредактировать. 3. Нажмите значок карандаша в правом верхнем углу.
- Внесите необходимые изменения в поля или права доступа.
- Нажмите «Сохранить».
Архивировать
- Перейдите на страницу «Роли ».
- Нажмите на роль, которую хотите отредактировать.
- Нажмите на меню с тремя точками в правом верхнем углу. Выберите «Архивировать».
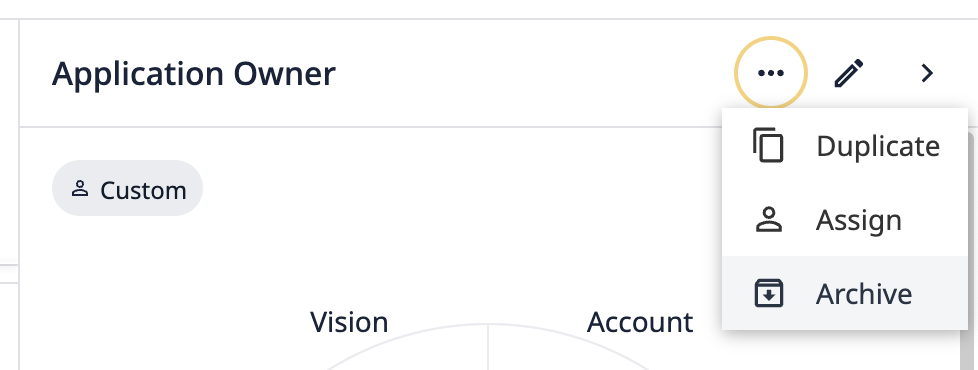
- В окне подтверждения нажмите «Архивировать».
Чтобы просмотреть заархивированные роли, перейдите на страницу «Роли » и нажмите на меню с тремя точками в правом верхнем углу. Выберите «Просмотреть заархивированные роли».
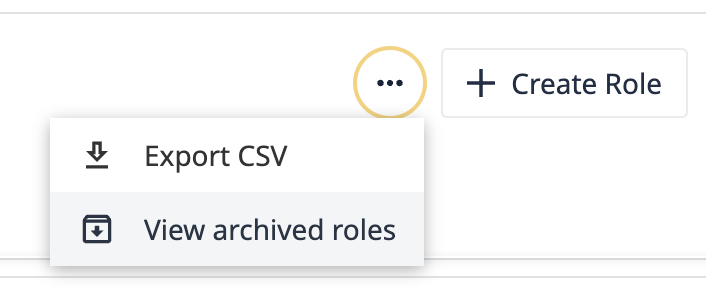
Чтобы восстановить заархивированную роль, наведите курсор на роль, а затем нажмите кнопку «Восстановить ».
Сценарии использования пользовательских ролей
Я хочу контролировать расходы и не допустить увеличения счета.
Когда вы оплачиваете определенные ресурсы, созданные в вашем экземпляре, вам нужно ограничить права доступа только необходимыми пользователями.
Ниже приведен список функций, которые влияют на стоимость в зависимости от создания или использования:
- Станции
- Автоматизация
- Мониторинг машин
- Vision
Создавайте роли с ограниченным доступом или доступом только для просмотра этих функций, чтобы ваши расходы не резко возросли.
Я хочу обеспечить безопасность производственных данных.
Если вы особенно обеспокоены безопасностью данных, пользователи, которые могут создавать, редактировать и удалять записи в таблицах, представляют собой значительный риск. Создайте настраиваемую роль пользователя, которая ограничивает доступ к таблицам только просмотром или ограниченным доступом для пользователей, которым не нужно записывать данные в таблицы. Это гарантирует, что доступ к ценным данным будут иметь только уполномоченные лица, и ограничивает необоснованные изменения.
Совместимость с внешними поставщиками идентификации (IDP)
Пользовательские роли можно назначать через SAML. Они не совместимы с LDAP.