

В этом руководстве вы узнаете, как:* Управлять пользователями в рамках одного экземпляра* Назначить пользователю роль* Определить соответствующий уровень доступа пользователя в экземпляре
Поскольку платформа Tulip обладает множеством функций, важно управлять доступом всех пользователей. Владельцы учетных записей могут назначать каждому пользователю роль, которая определяет права доступа в пределах экземпляра.
Прежде чем приступать к назначению ролей пользователям Tulip, вам следует сначала составить список всех, кому требуется доступ к экземпляру. Определите обязанности каждого человека, имеющего доступ к экземпляру Tulip или приложениям, включая то, что он будет и не будет делать.
Например* Джейн Доу — создание приложений, управление таблицами и коннекторами, не имеет права утверждать приложения* Джон Смит — утверждение приложений, запуск приложений, не имеет права создавать приложения или получать доступ к данным
После составления этого списка вы сможете назначать роли в соответствии с обязанностями каждого пользователя.
Управление ролями в Tulip
В Tulip предусмотрено несколько способов управления ролями пользователей и привязки определённых функций к конкретным учётным записям в экземпляре или отдельном приложении.
Ваш экземпляр Tulip поставляется с ролями пользователей по умолчанию. В тарифных планах «Enterprise» и выше также можно создавать настраиваемые роли пользователей.
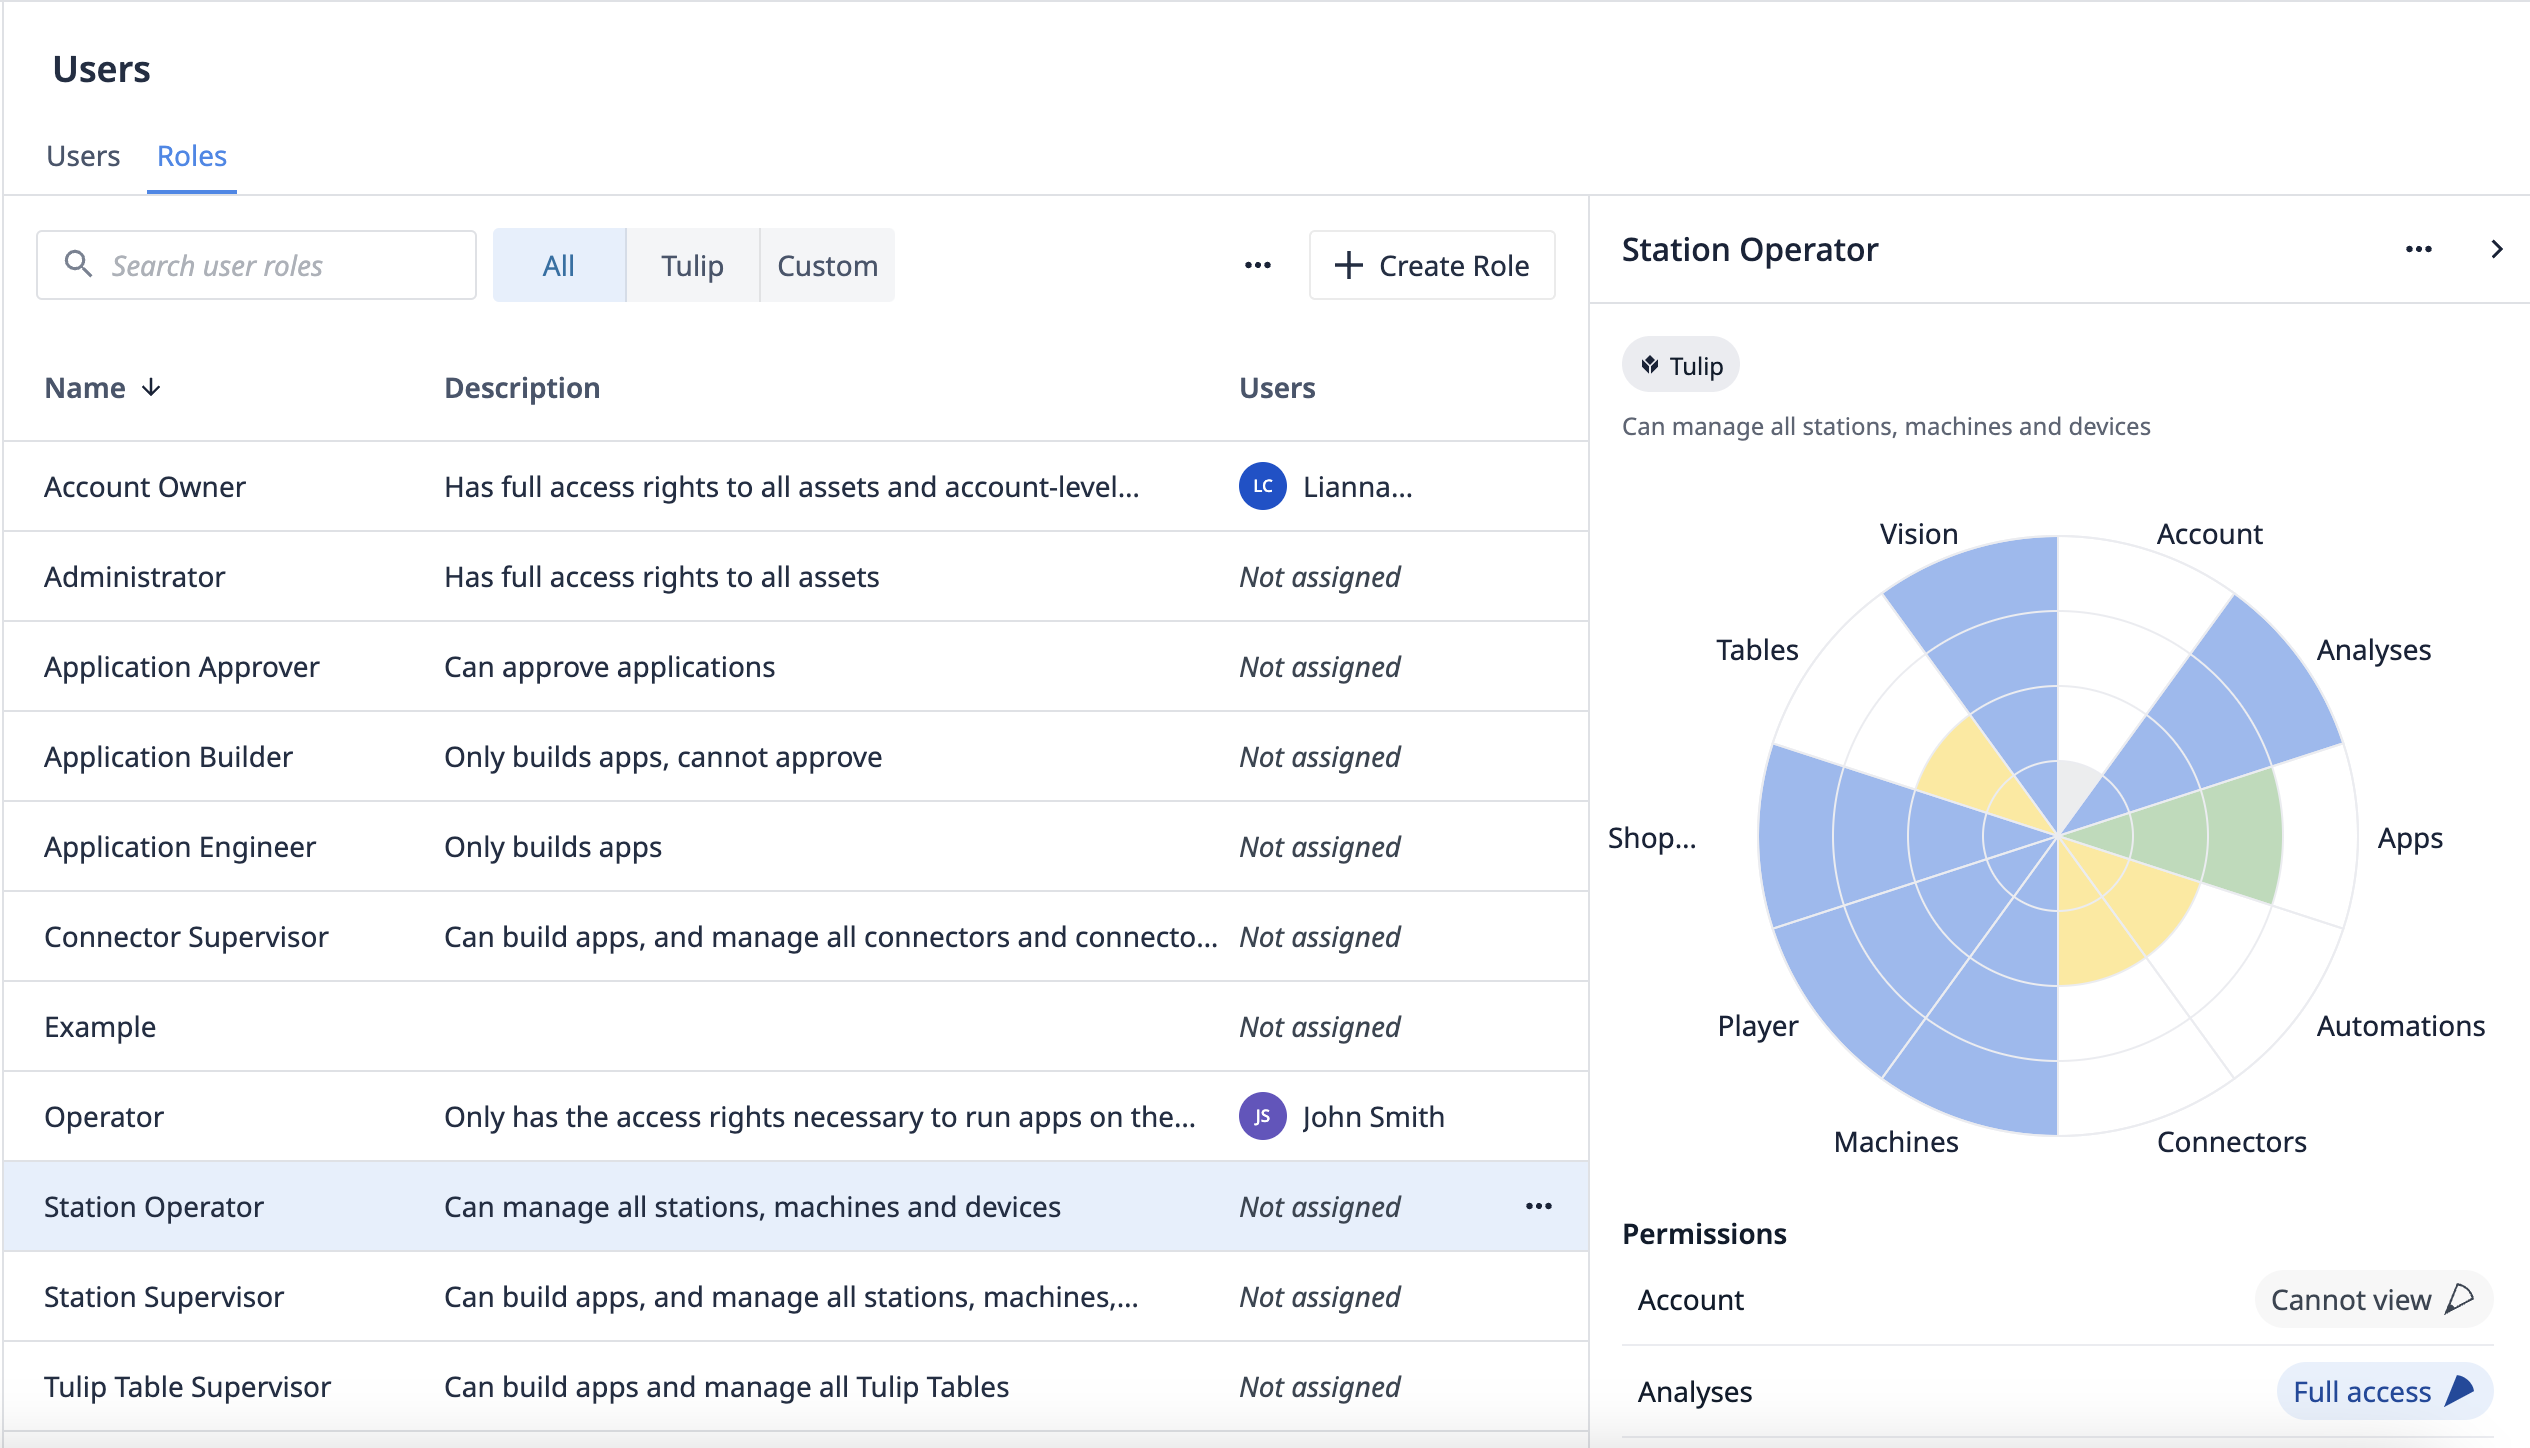
Назначение ролей пользователей
При определении того, кто и каким уровнем полномочий обладает в приложениях, важно понимать, в чем заключаются различные уровни доступа. Инстанс Tulip может обслуживать неограниченное количество пользователей.
Благодаря этой возможности вы можете ограничить пользователей только самым низким уровнем доступа, необходимым для выполнения их задач.
В Tulip существует две основные категории доступа:
Пользователь
Пользователи могут получать доступ как к Tulip, так и к Tulip Player. Их возможности включают создание приложений и управление ими, а также их запуск в Player.
Роли включают владельцев учетных записей, администраторов, инженеров по приложениям, супервайзеров таблиц Tulip, супервайзеров коннекторов, просматривающих пользователей, операторов станций, утверждающих лиц приложений и супервайзеров станций.
Пользователи с ролью «Просмотрщик (с доступом к Player) » могут регистрировать свои собственные Player. В результате это включает создание одной станции и одного устройства отображения при настройке Player.
Оператор
Операторы имеют доступ только к Tulip Player. Они запускают приложения исключительно через Tulip Player и не имеют доступа к редактору приложений или другим страницам, содержащим информацию об оборудовании и соединительных устройствах.
Ограничения управления пользователями
| Ограничение | |
|---|---|
| Количество пользователей на один экземпляр | 10 000 |
| Количество настраиваемых ролей пользователей | 20 |
| Количество групп пользователей | 100 |
Дополнительная информация
- Добавление пользователей и управление ролями пользователей
- Настройка ролей пользователей
- Добавление смен и графиков
- Обновление полей отдельных пользователей и операторов Tulip из приложений
- Добавление новой RFID-карты оператора с помощью RFID-считывателя
- Деактивация/удаление пользователей и операторов
- Изменение прав на редактирование в отдельных приложениях
- Как настроить единый вход (SSO) по протоколу SAML в вашей учетной записи Tulip
- Авторизация и контроль доступа с помощью SAML
{{snippet.Нашли ли вы то, что искали?}}