Az egyedi felhasználói szerepkörök funkcióval több mint 75 jogosultság közül válogathat, hogy a vállalata igényeinek leginkább megfelelő felhasználói szerepköröket hozhassa létre.
Ki használhatja ezt a funkciót
Az Enterprise csomaggal rendelkező felhasználók.
A Tulip előre definiált felhasználói szerepköröket biztosít , amelyeket hozzárendelhet. Az egyéni felhasználói szerepkör a platform különböző részeiből származó jogosultságokat kombinálja, így finomabb szintű hozzáférést biztosít. Saját szerepkörök létrehozásával egyszerűen és rugalmasan alakíthat ki hatékony hozzáférés-vezérlési szabályokat.
Áttekintés
Csak a fióktulajdonosok hozhatnak létre és szerkeszthetnek egyéni felhasználói szerepköröket.
A felhasználói szerepköröket a következő területeken testreszabhatja konkrét jogosultságokkal:
- Fiók
- Elemzés
- Ügynökök
- Alkalmazások
- Automation-ek
- Csatlakozók
- Funkciók
- Gépek
- Lejátszó
- Gyártócsarnok
- Asztalok
- Látás
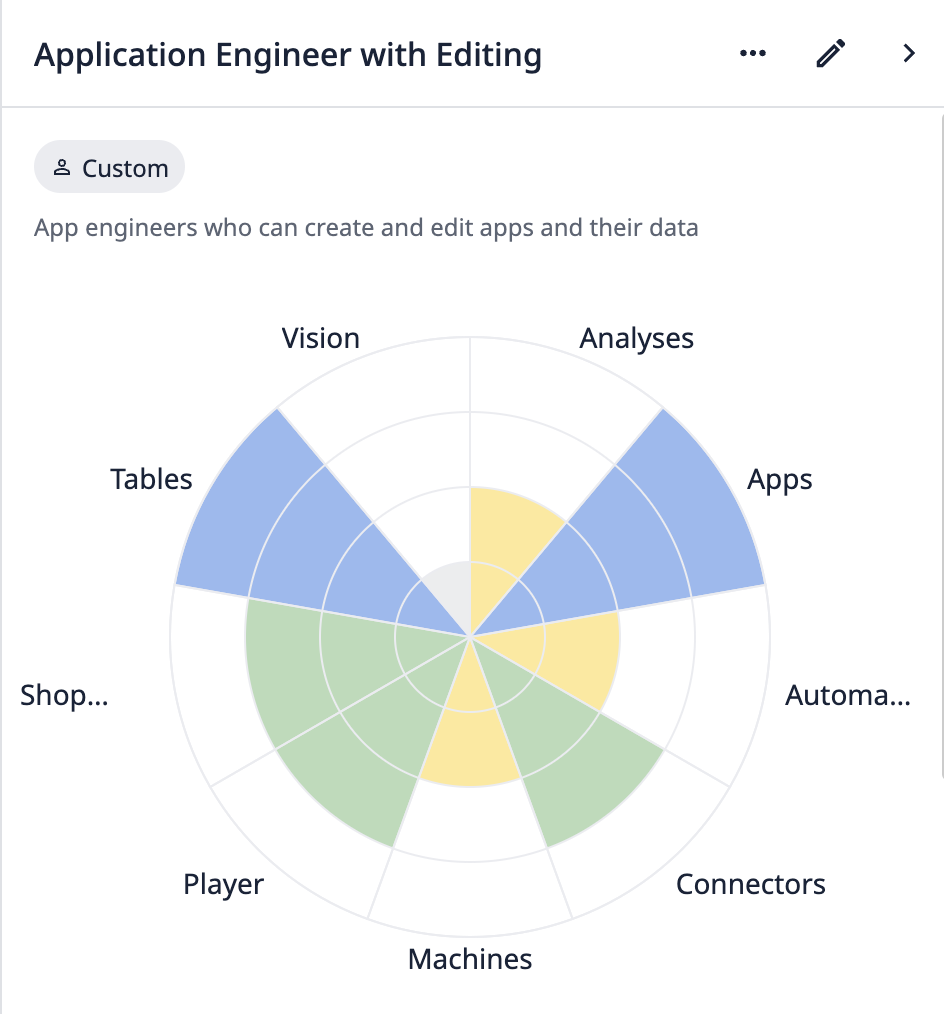 {height="500" width=""}Példa egy egyéni felhasználói szerepkör táblázatra
To toggle individual permissions related to workspace settings (e.g., approvals, service accounts, timezone settings, etc.), go to the Workspaces section in the Account category and select "Limited Access".
Importálási jogosultságok
:::(Figyelem) (Importálási jogosultságok)
Eszközök (alkalmazások, automatizálások, funkciók stb.) importálásakor függőségek jöhetnek létre, ha azok még nem léteznek. Az eszköz és annak függőségeinek importálásához csak az importálási jogosultság szükséges. Ez a viselkedés az Tulip Library webhelyről letöltött eszközökre is vonatkozik.
Például az importálás révén egy olyan felhasználó, aki nem rendelkezik táblakészítési jogosultsággal, új táblát hozhat létre a célpéldányban.
Az importálás széles körű hozzáférést biztosít a felhasználóknak az eszközök létrehozásához, ezért csak azoknak a felhasználóknak szabad megadni, akiknek szükségük van ezekre a létrehozási jogokra.
:::
Munkaterületekkel kapcsolatos szempontok
Az Ön által létrehozott egyéni szerepkörök globálisan elérhetők bármely Workspace-ben. A hozzárendelt szerepkörök azonban csak az adott munkaterületre vonatkoznak. Minden munkaterülethez szerepköröket kell rendelnie a felhasználókhoz.
Előfordulhat, hogy különböző munkaterületeken különböző jogosultságokkal rendelkező felhasználói vannak. A globális munkaterületi erőforrások, például az Edge Devices esetében a felhasználók a legmagasabb szintű hozzáférési jogosultsággal rendelkeznek. Ez azt jelenti, hogy ha egy felhasználónak egy munkaterületen korlátozott, egy másikban pedig teljes hozzáférése van, akkor teljes hozzáféréssel rendelkezik mindkét munkaterületen használt erőforráshoz.
Egyéni felhasználói szerepkörök használata
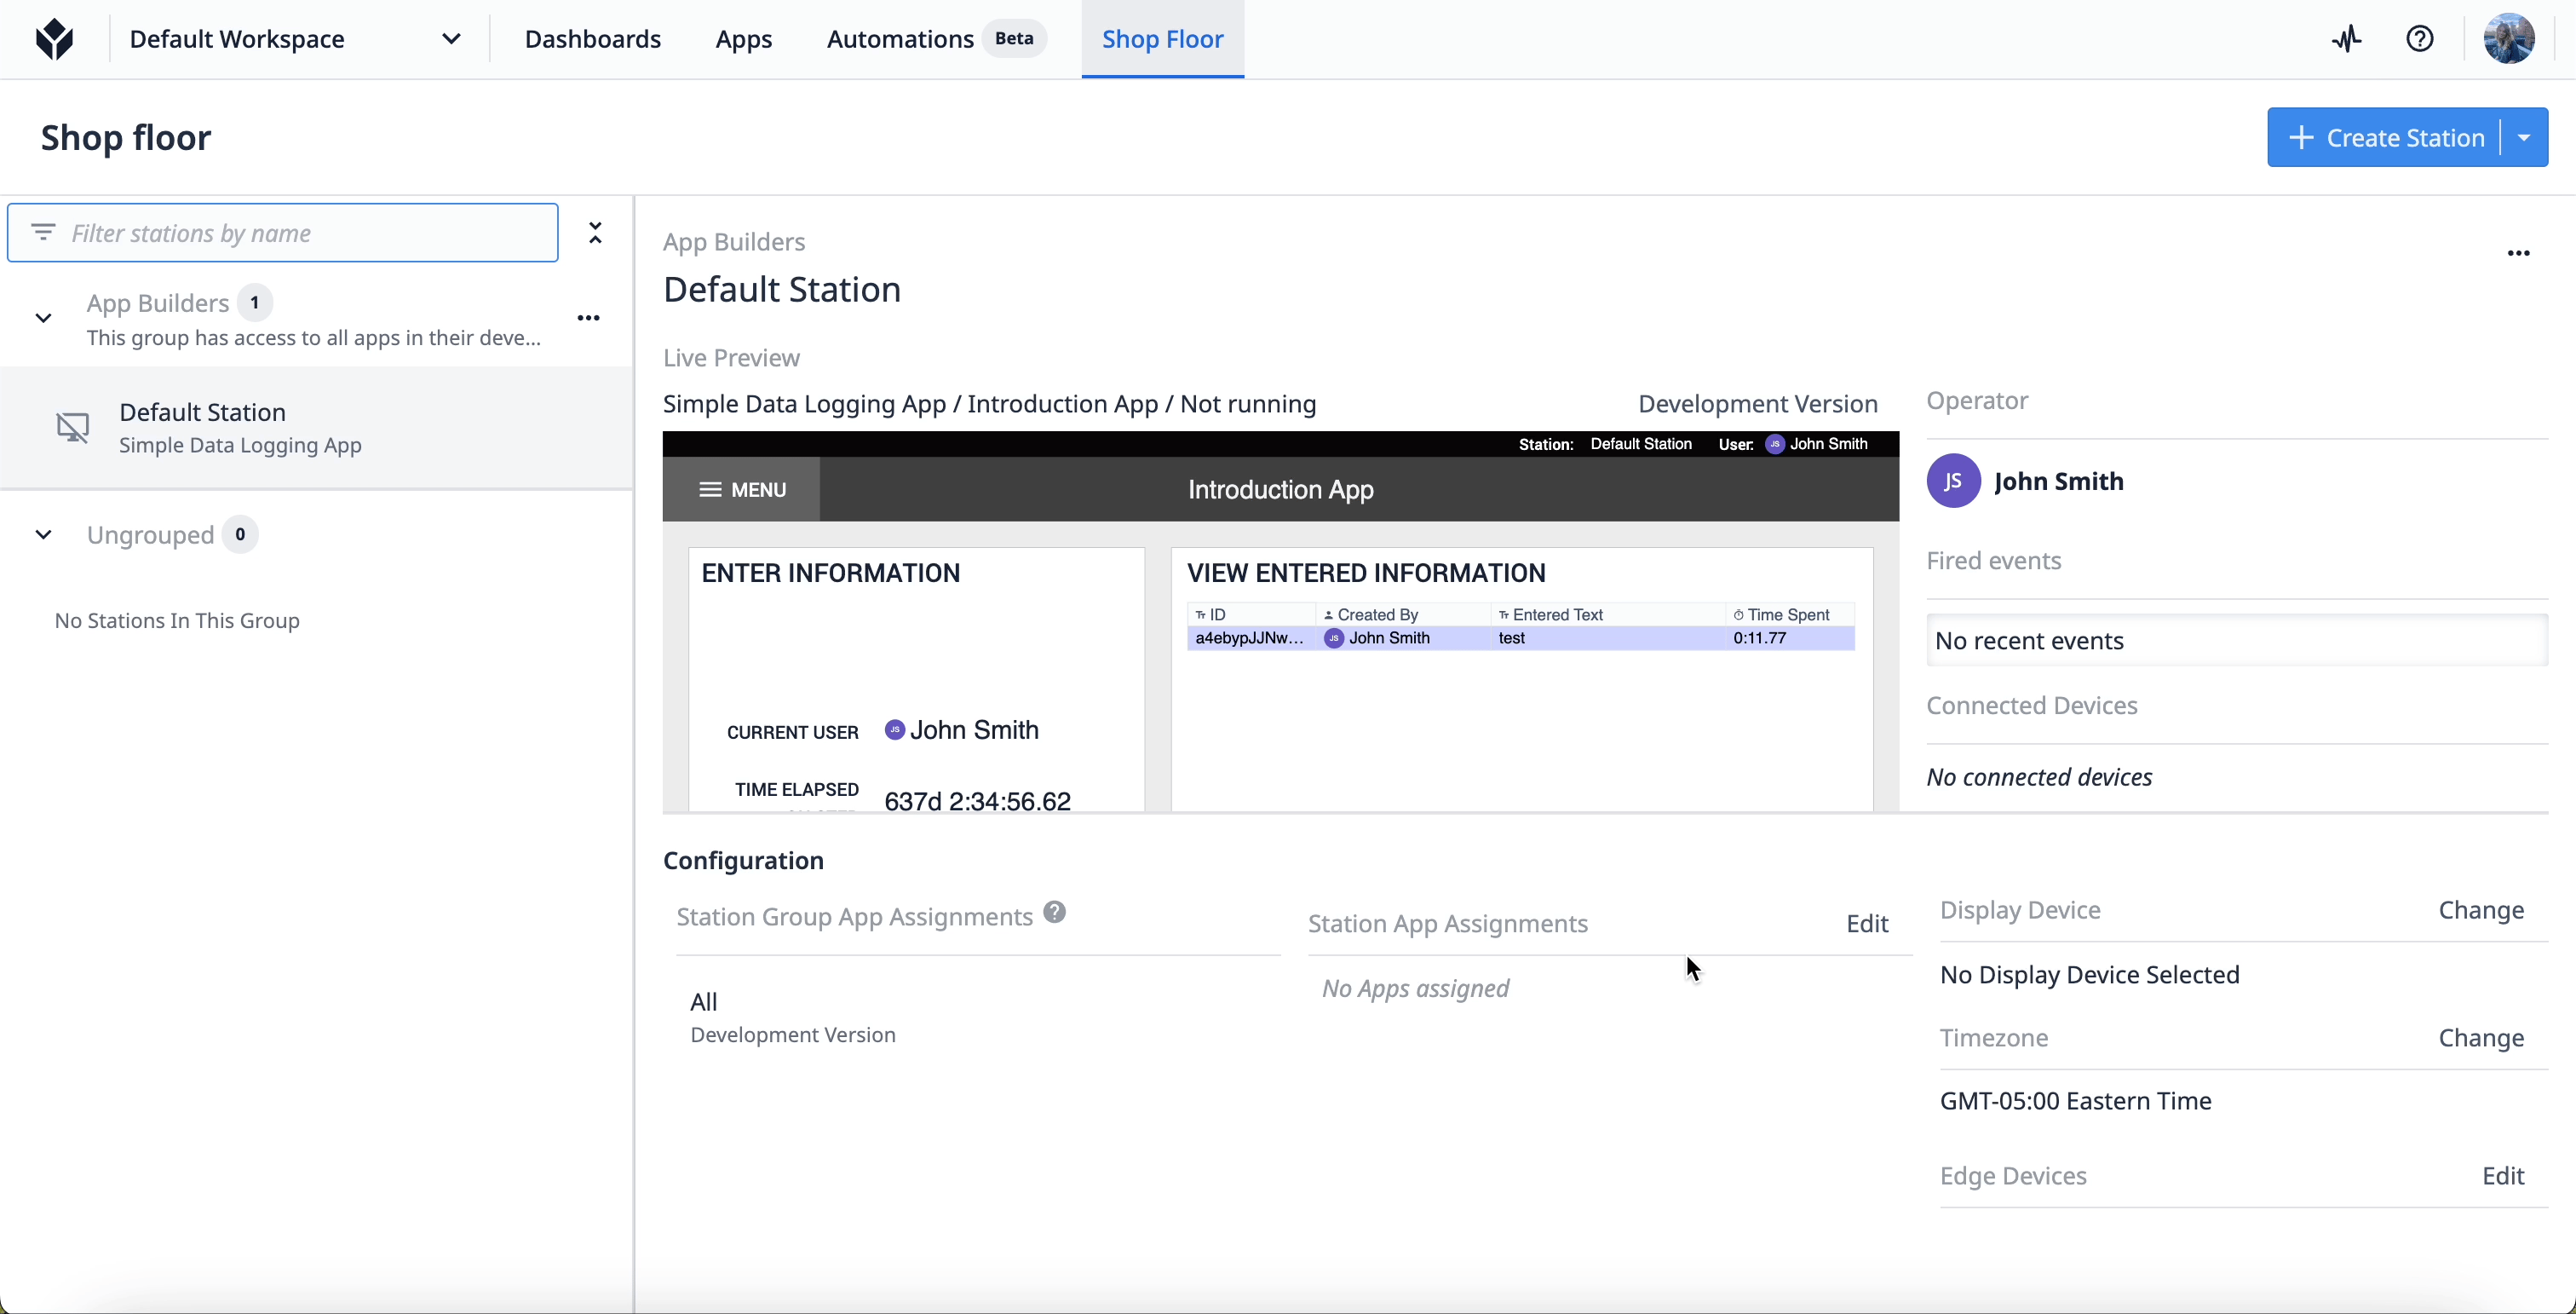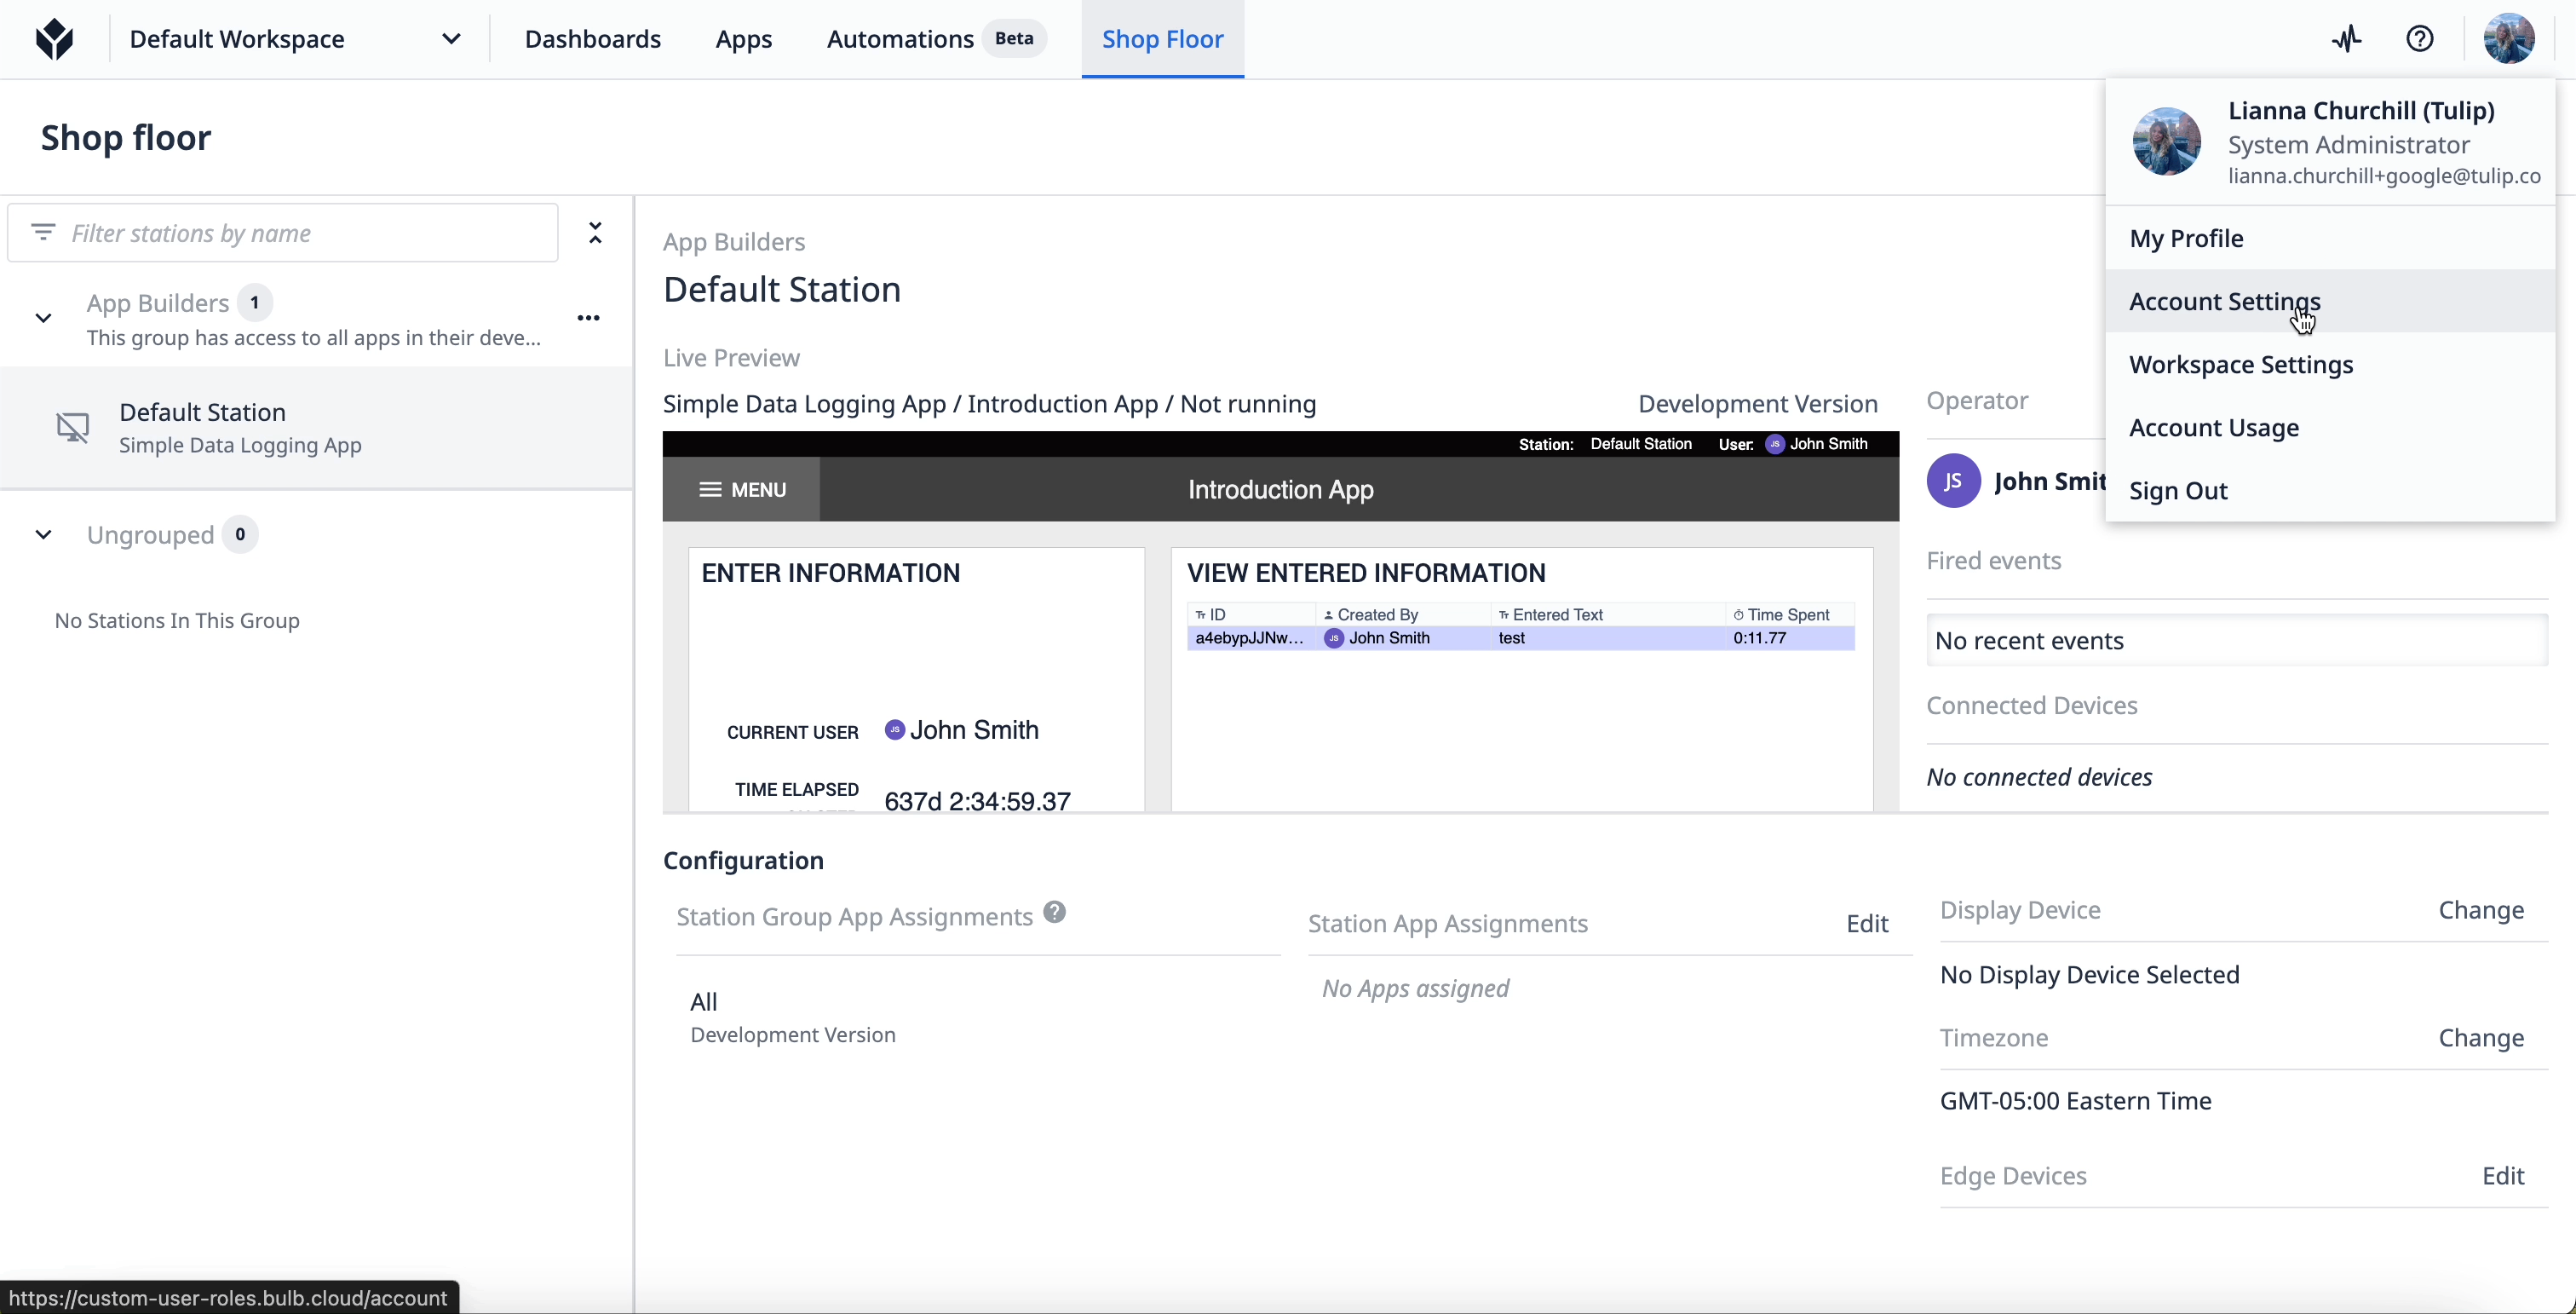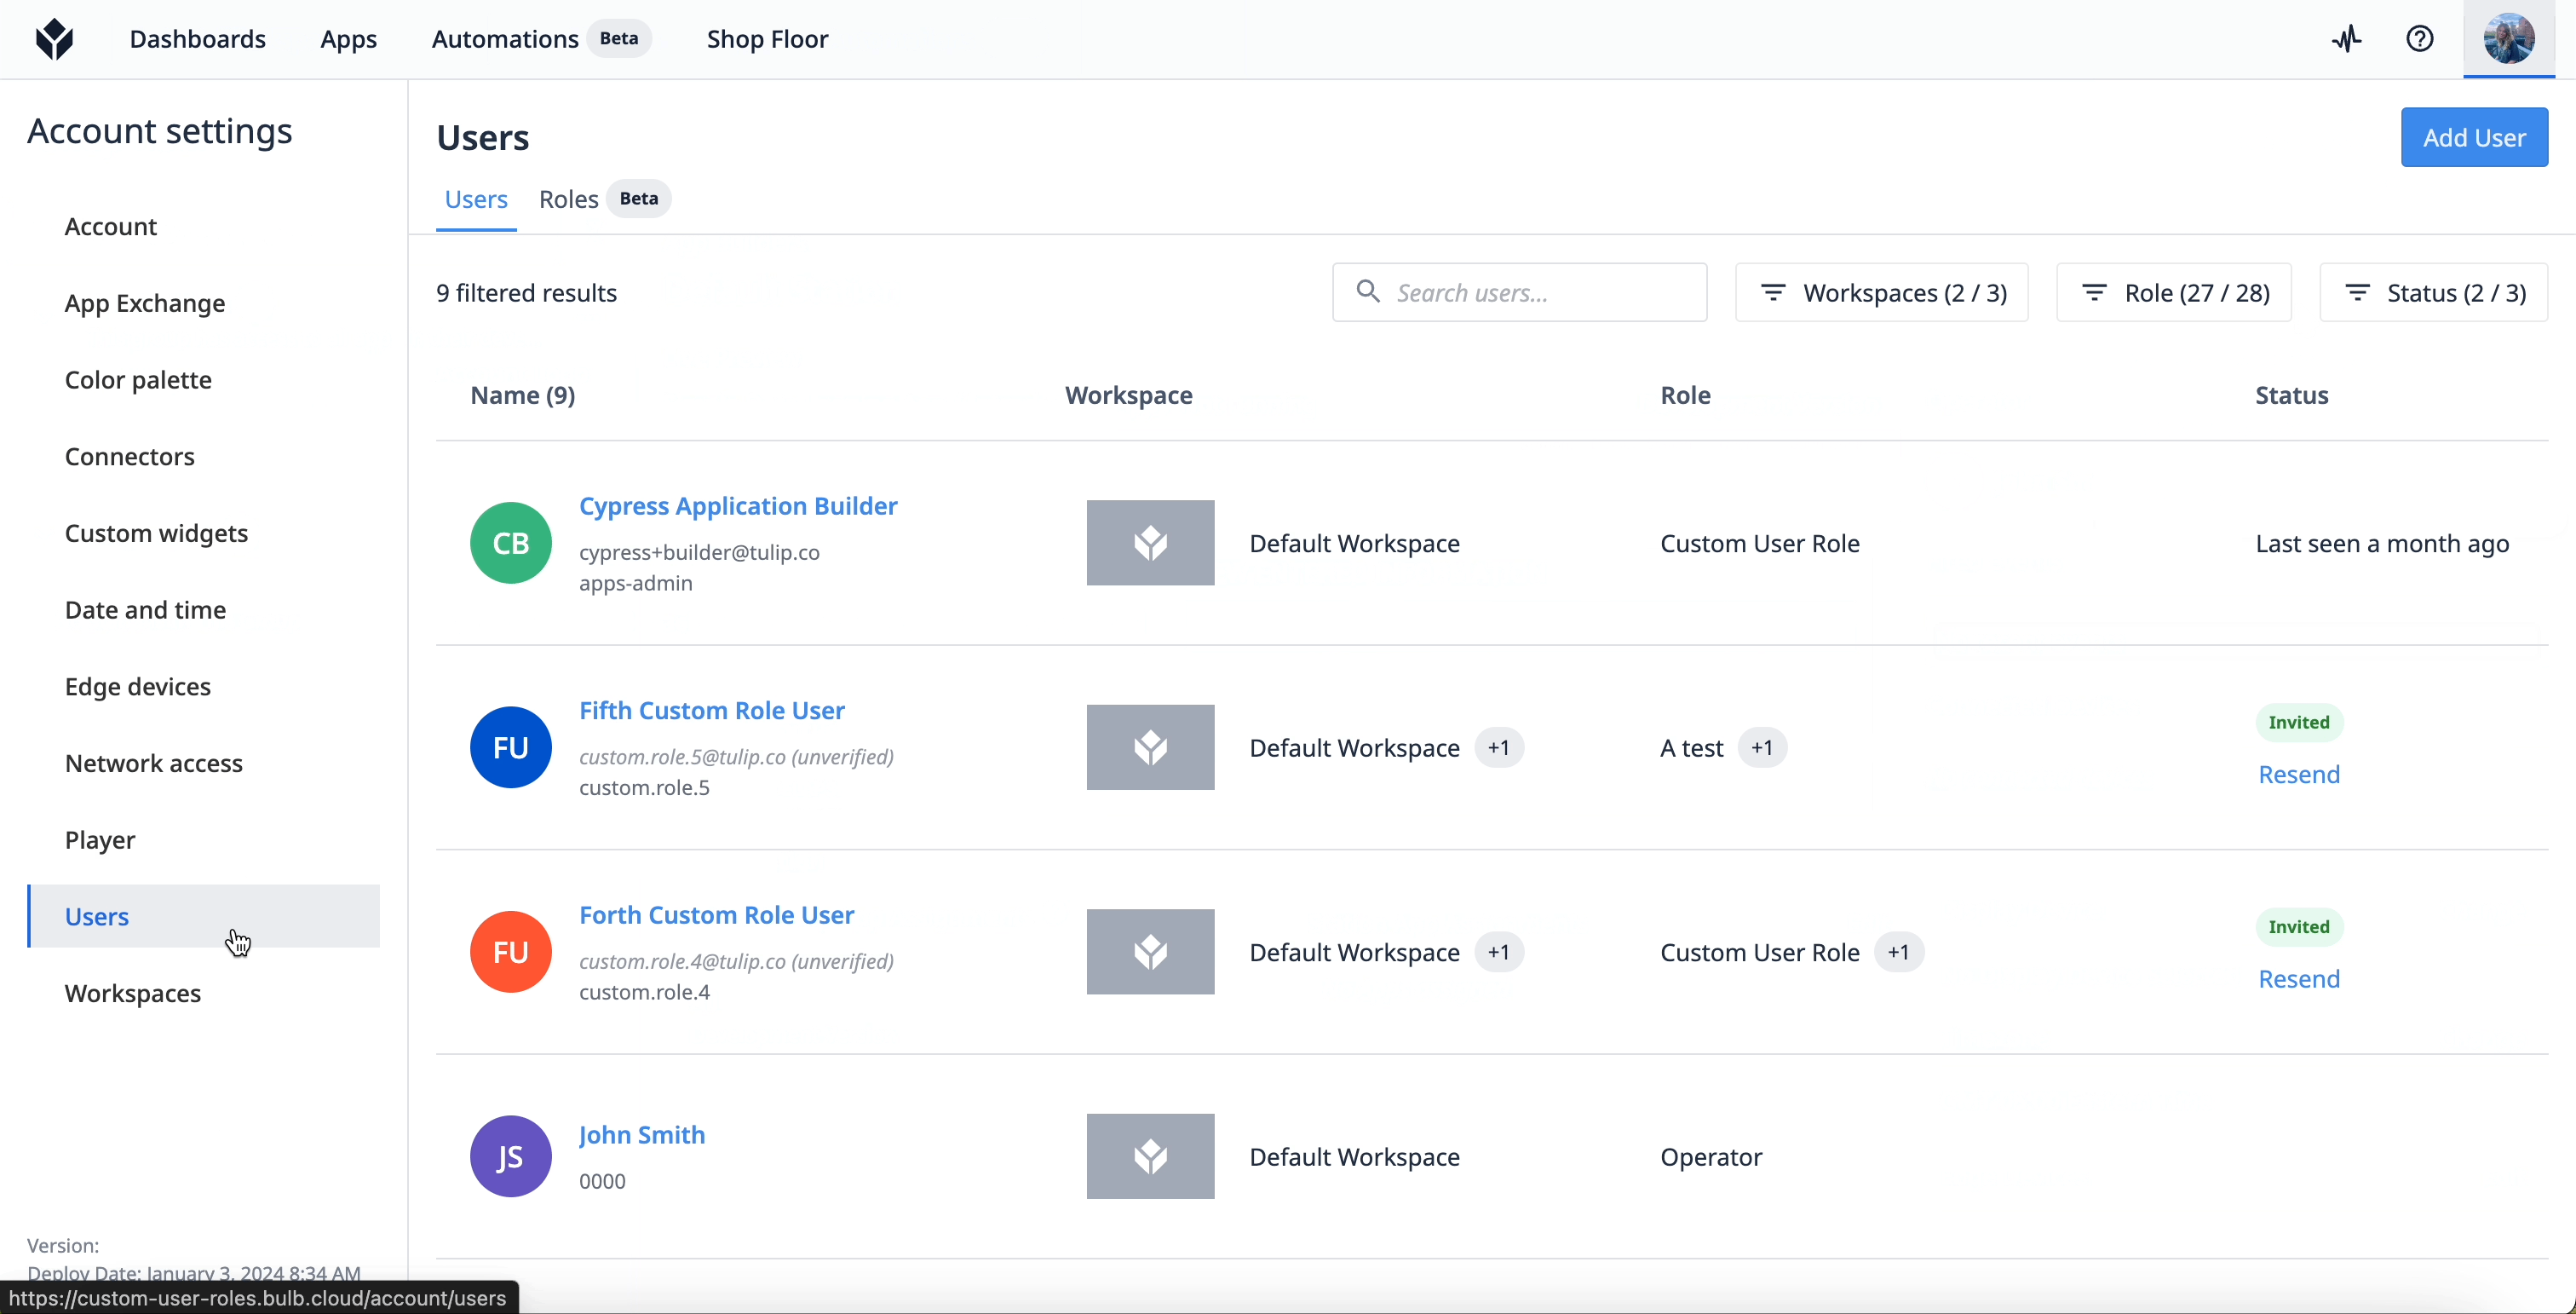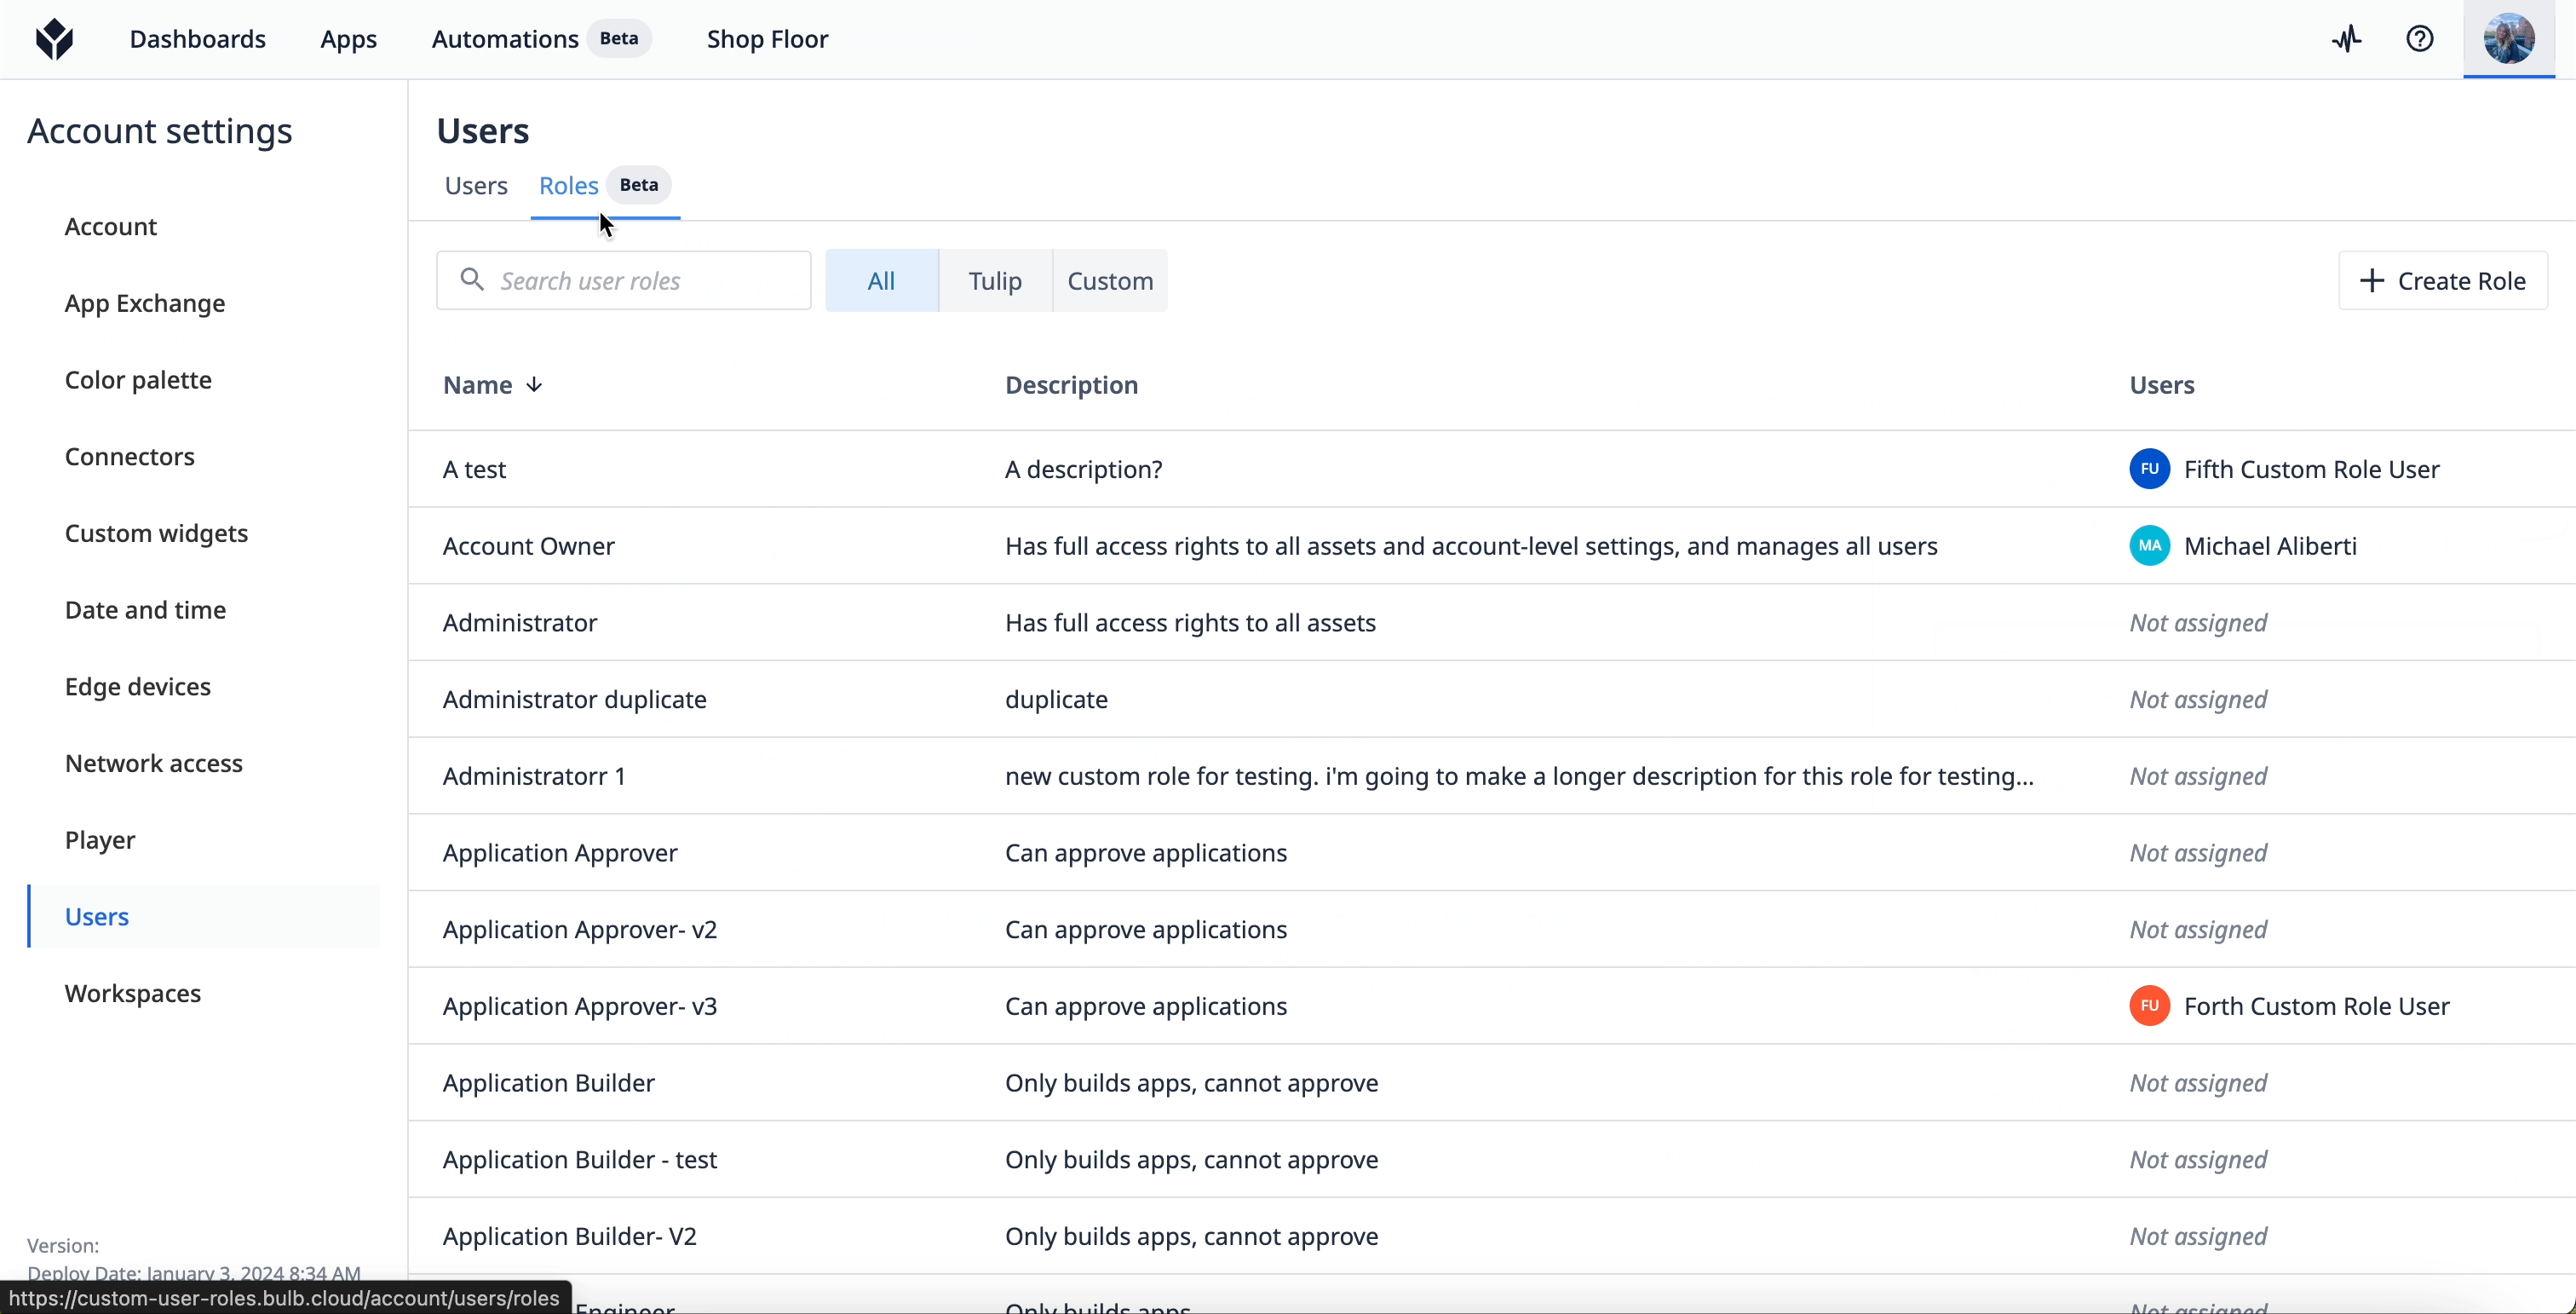
Az egyéni felhasználói szerepkörök megtekintéséhez lépjen az Ön példányának Fiókbeállítások oldalán található Felhasználók oldalra. Kattintson a Szerepkörök gombra.
A szerepköröket a lista tetején található keresősáv és szűrőgombok segítségével tekintheti meg és kereshet közöttük:
- Válassza a Tulip lehetőséget az Ön példányában már meglévő szerepkörök megtekintéséhez.
- Válassza az Egyéni lehetőséget az Ön által létrehozott egyéni szerepkörök megtekintéséhez.
Létrehozás
- Kattintson a „+ Szerepkör létrehozása” gombra.
- Válassza ki, hogy egy meglévő szerepkört másol és módosít, vagy teljesen új szerepkört hoz létre.
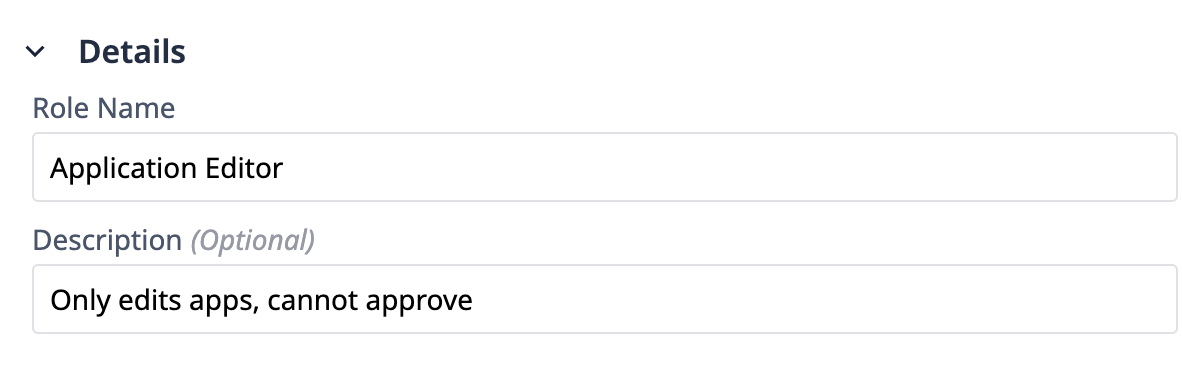
- Töltse ki a „Szerepkör neve ” és a „Leírás” mezőket. A szerepkör nevének egyedi és könnyen azonosíthatónak kell lennie.
- A legördülő menüből válassza ki a Tulip egyes területeihez tartozó hozzáférési szintet.
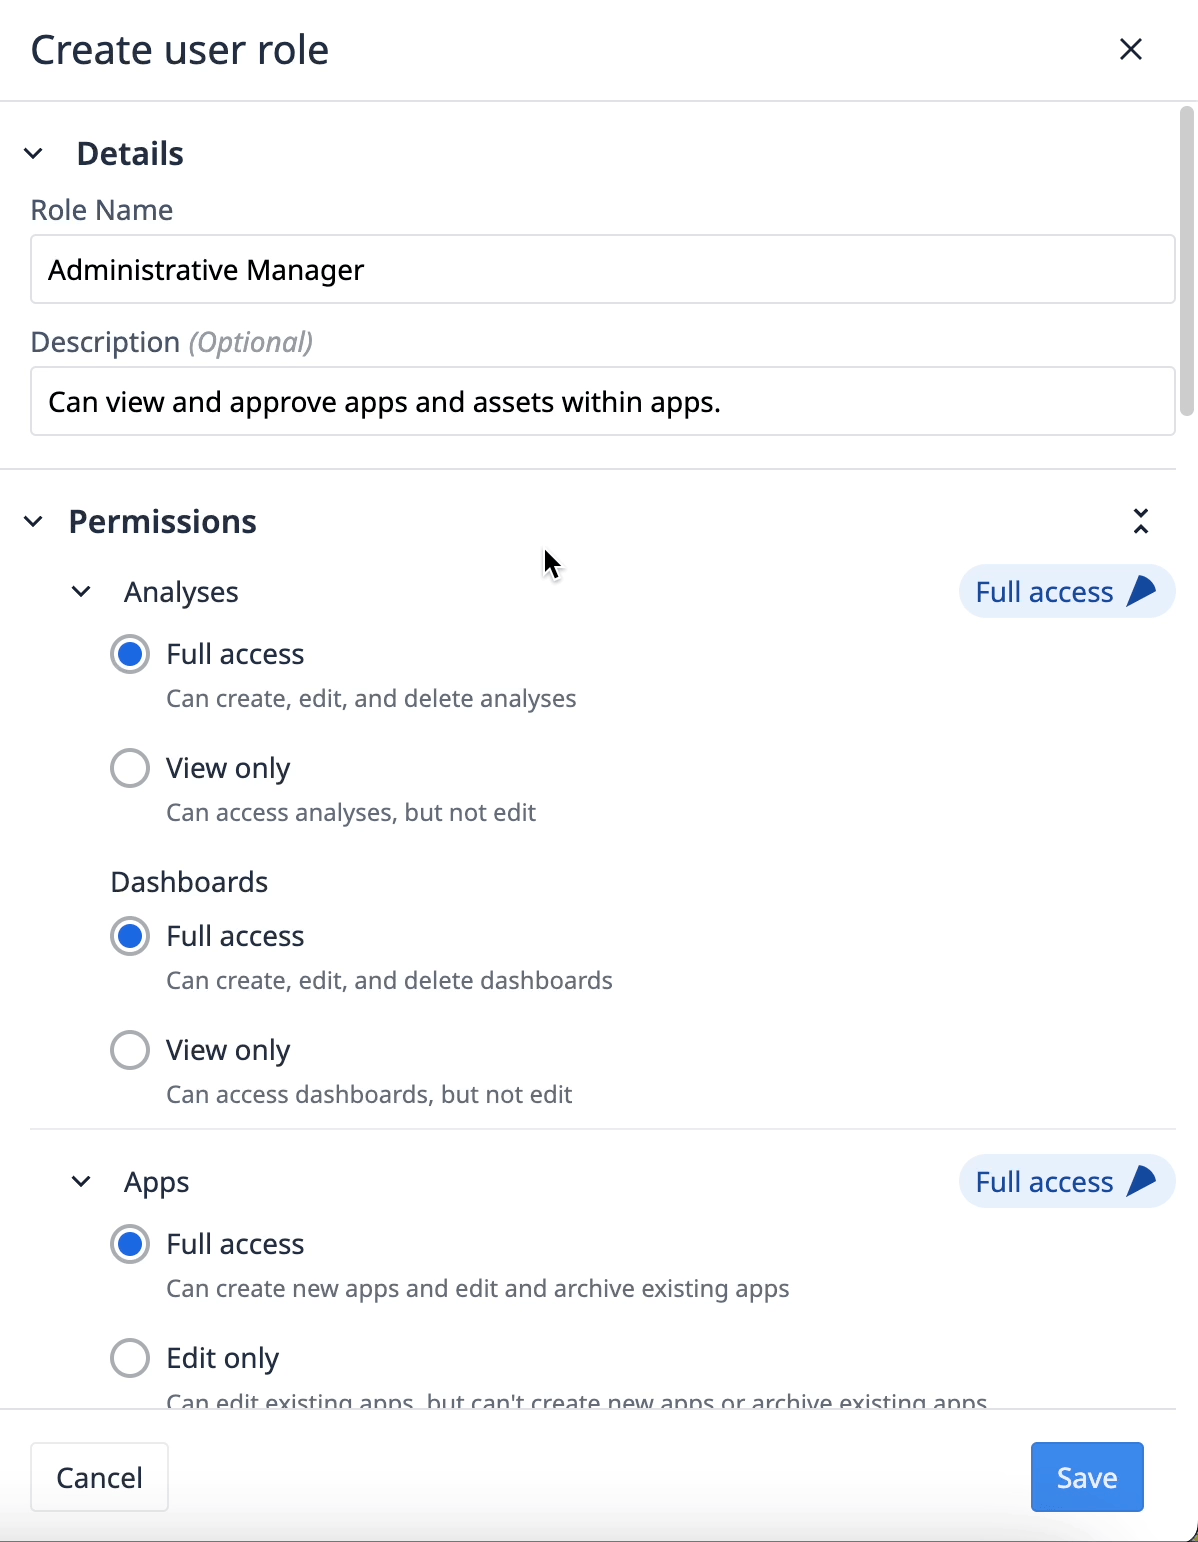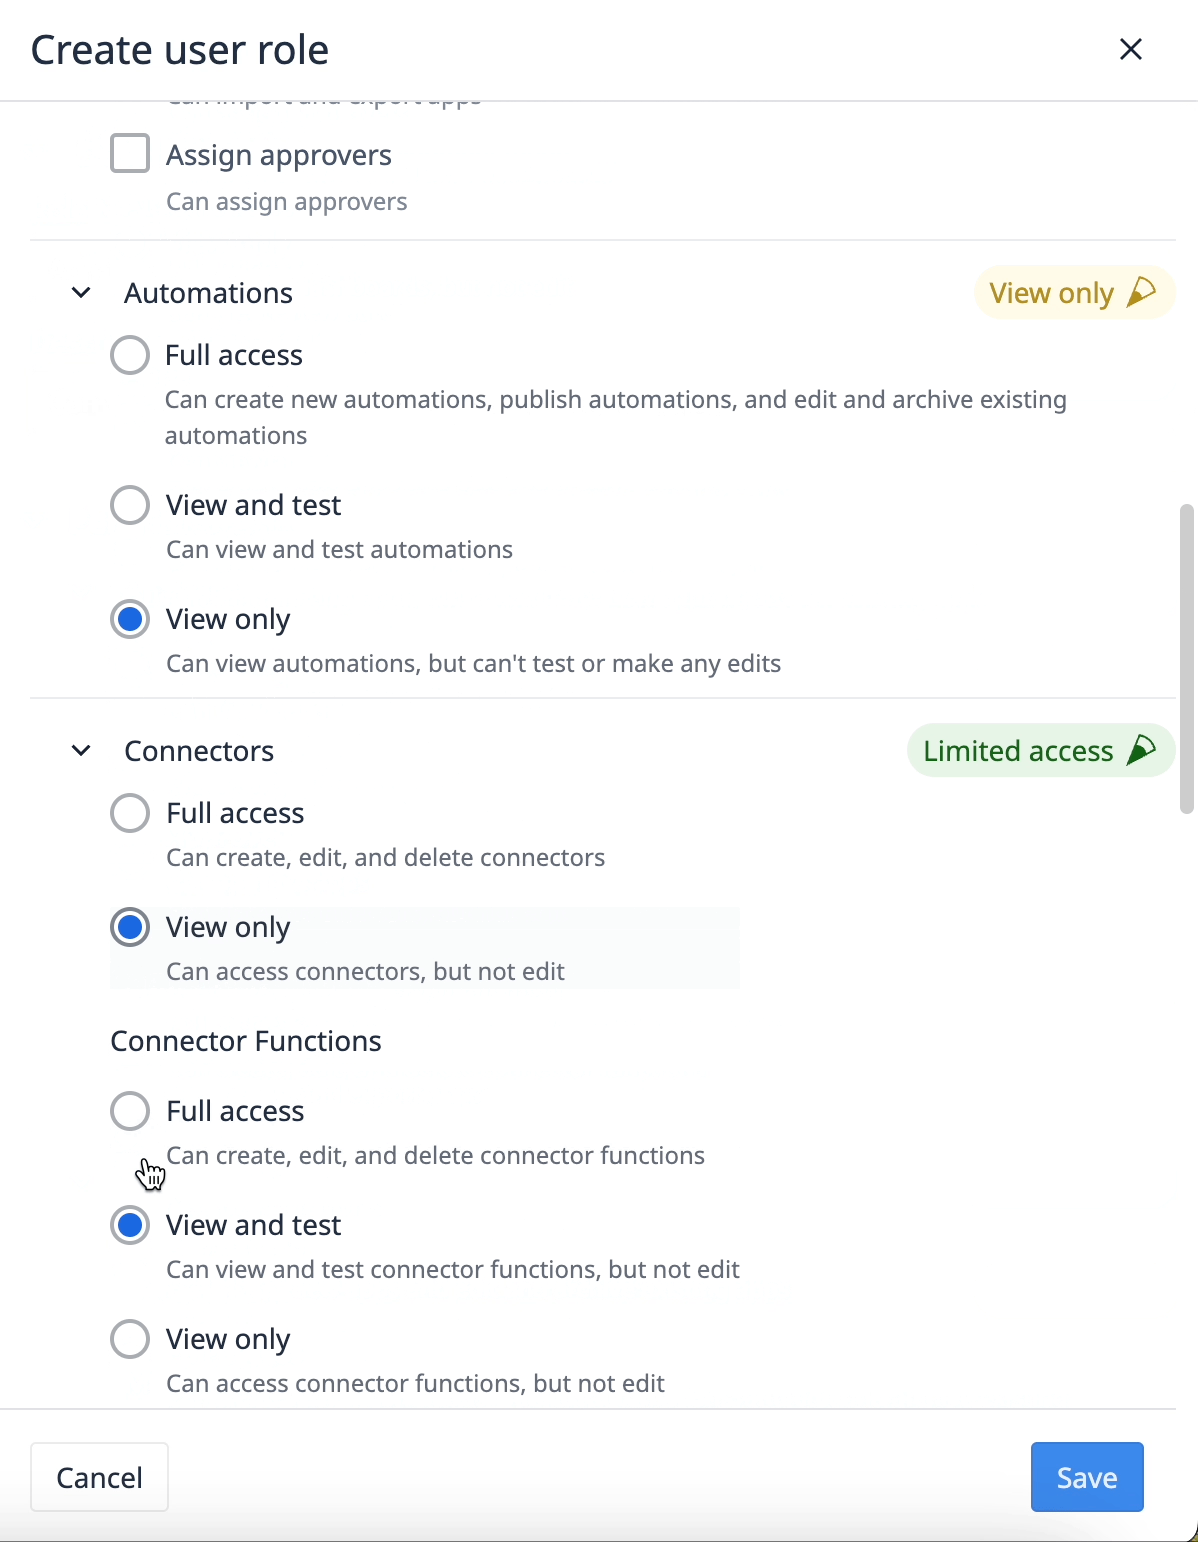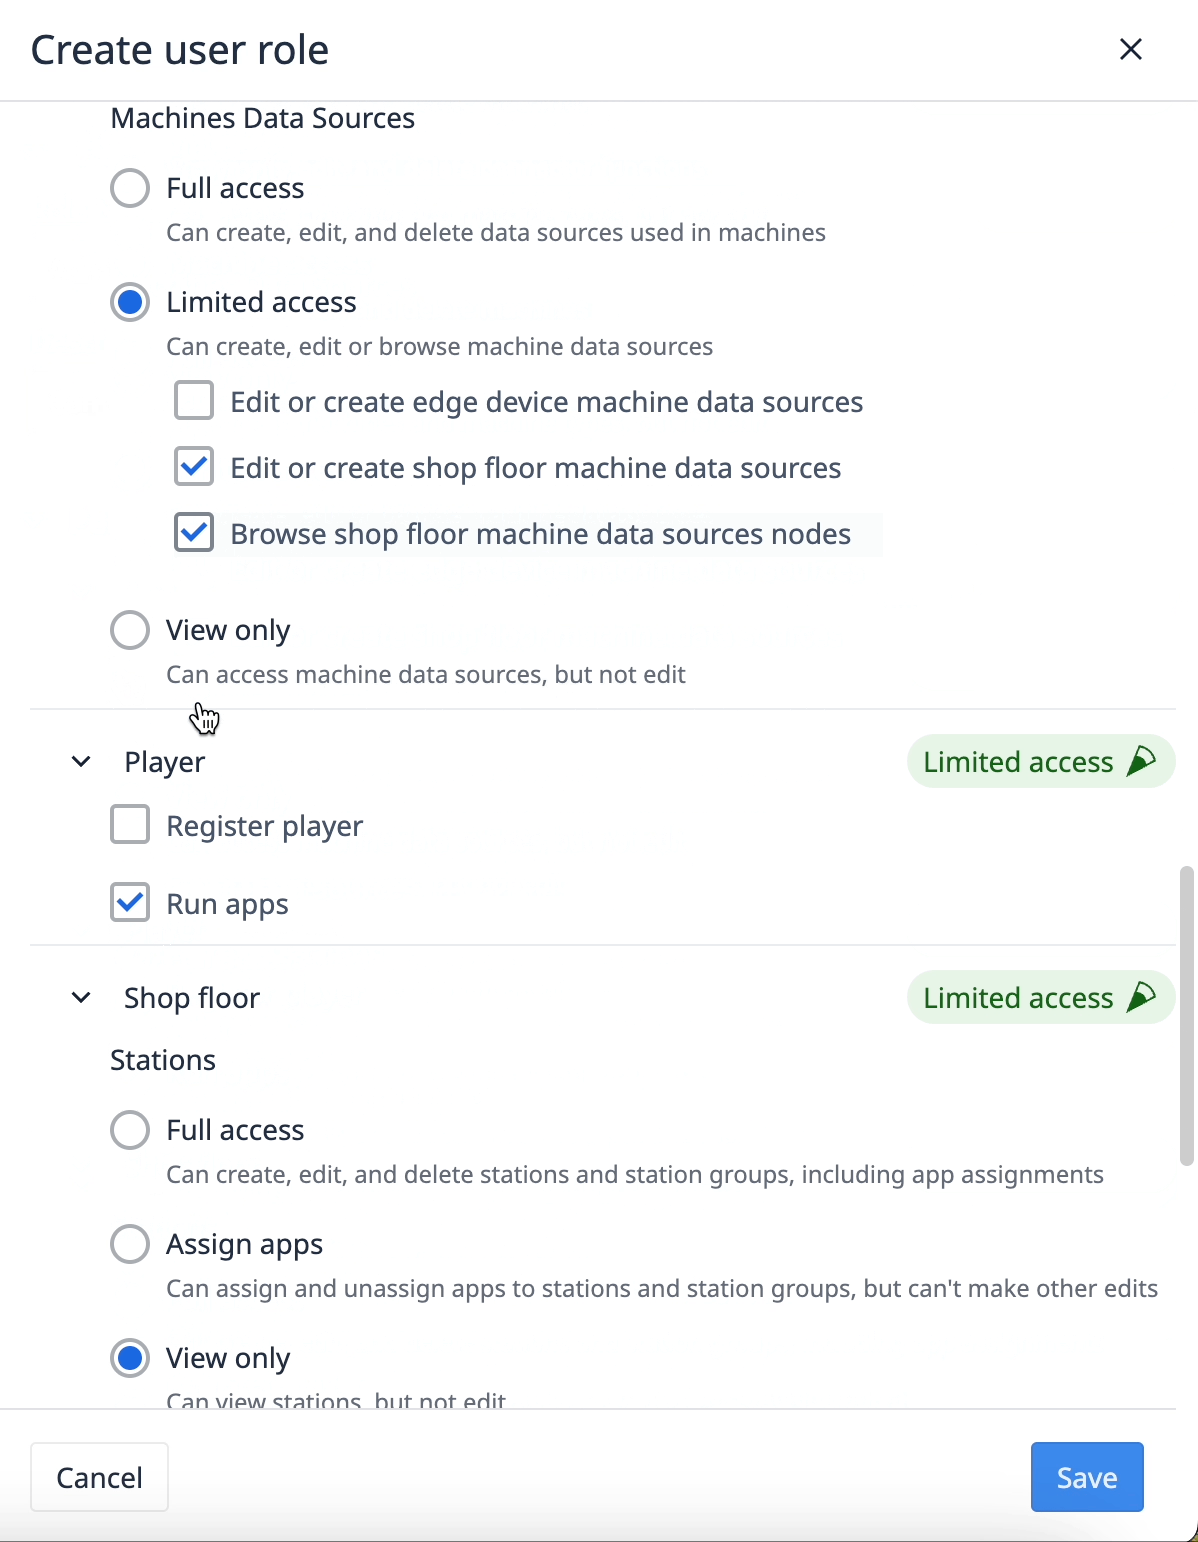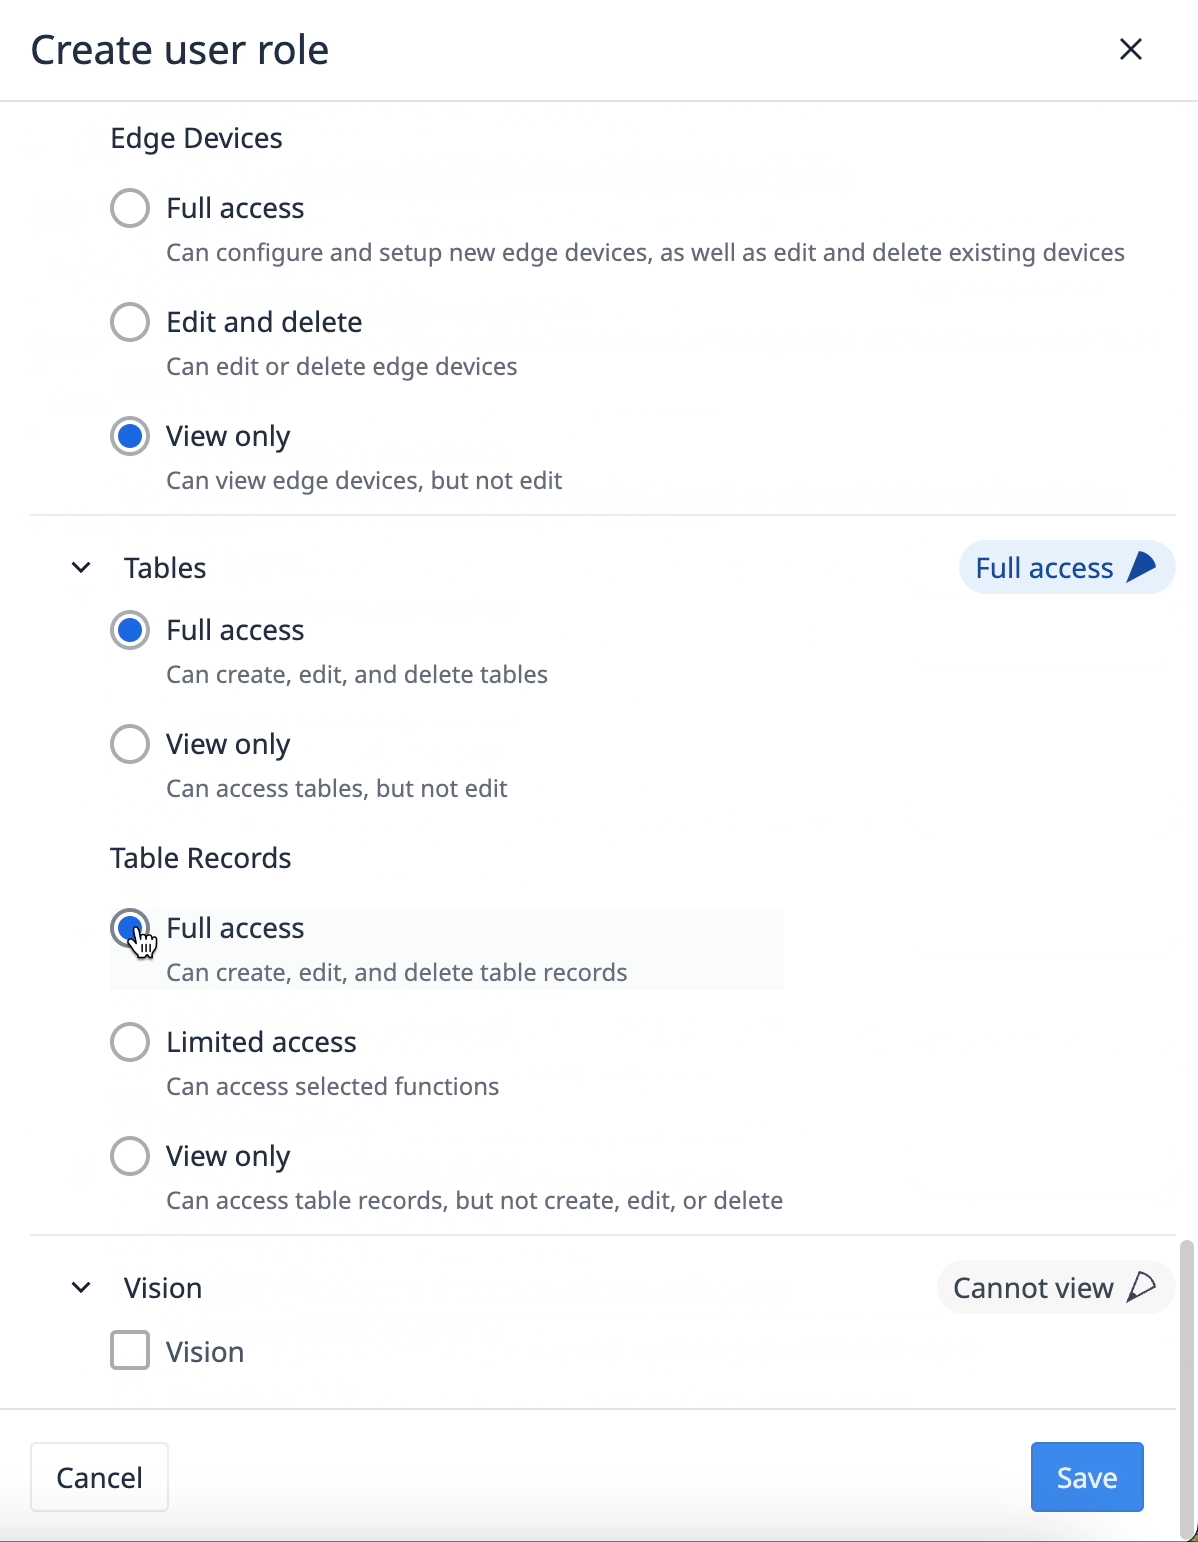
- Kattintson a Mentés gombra.
Hozzárendelés
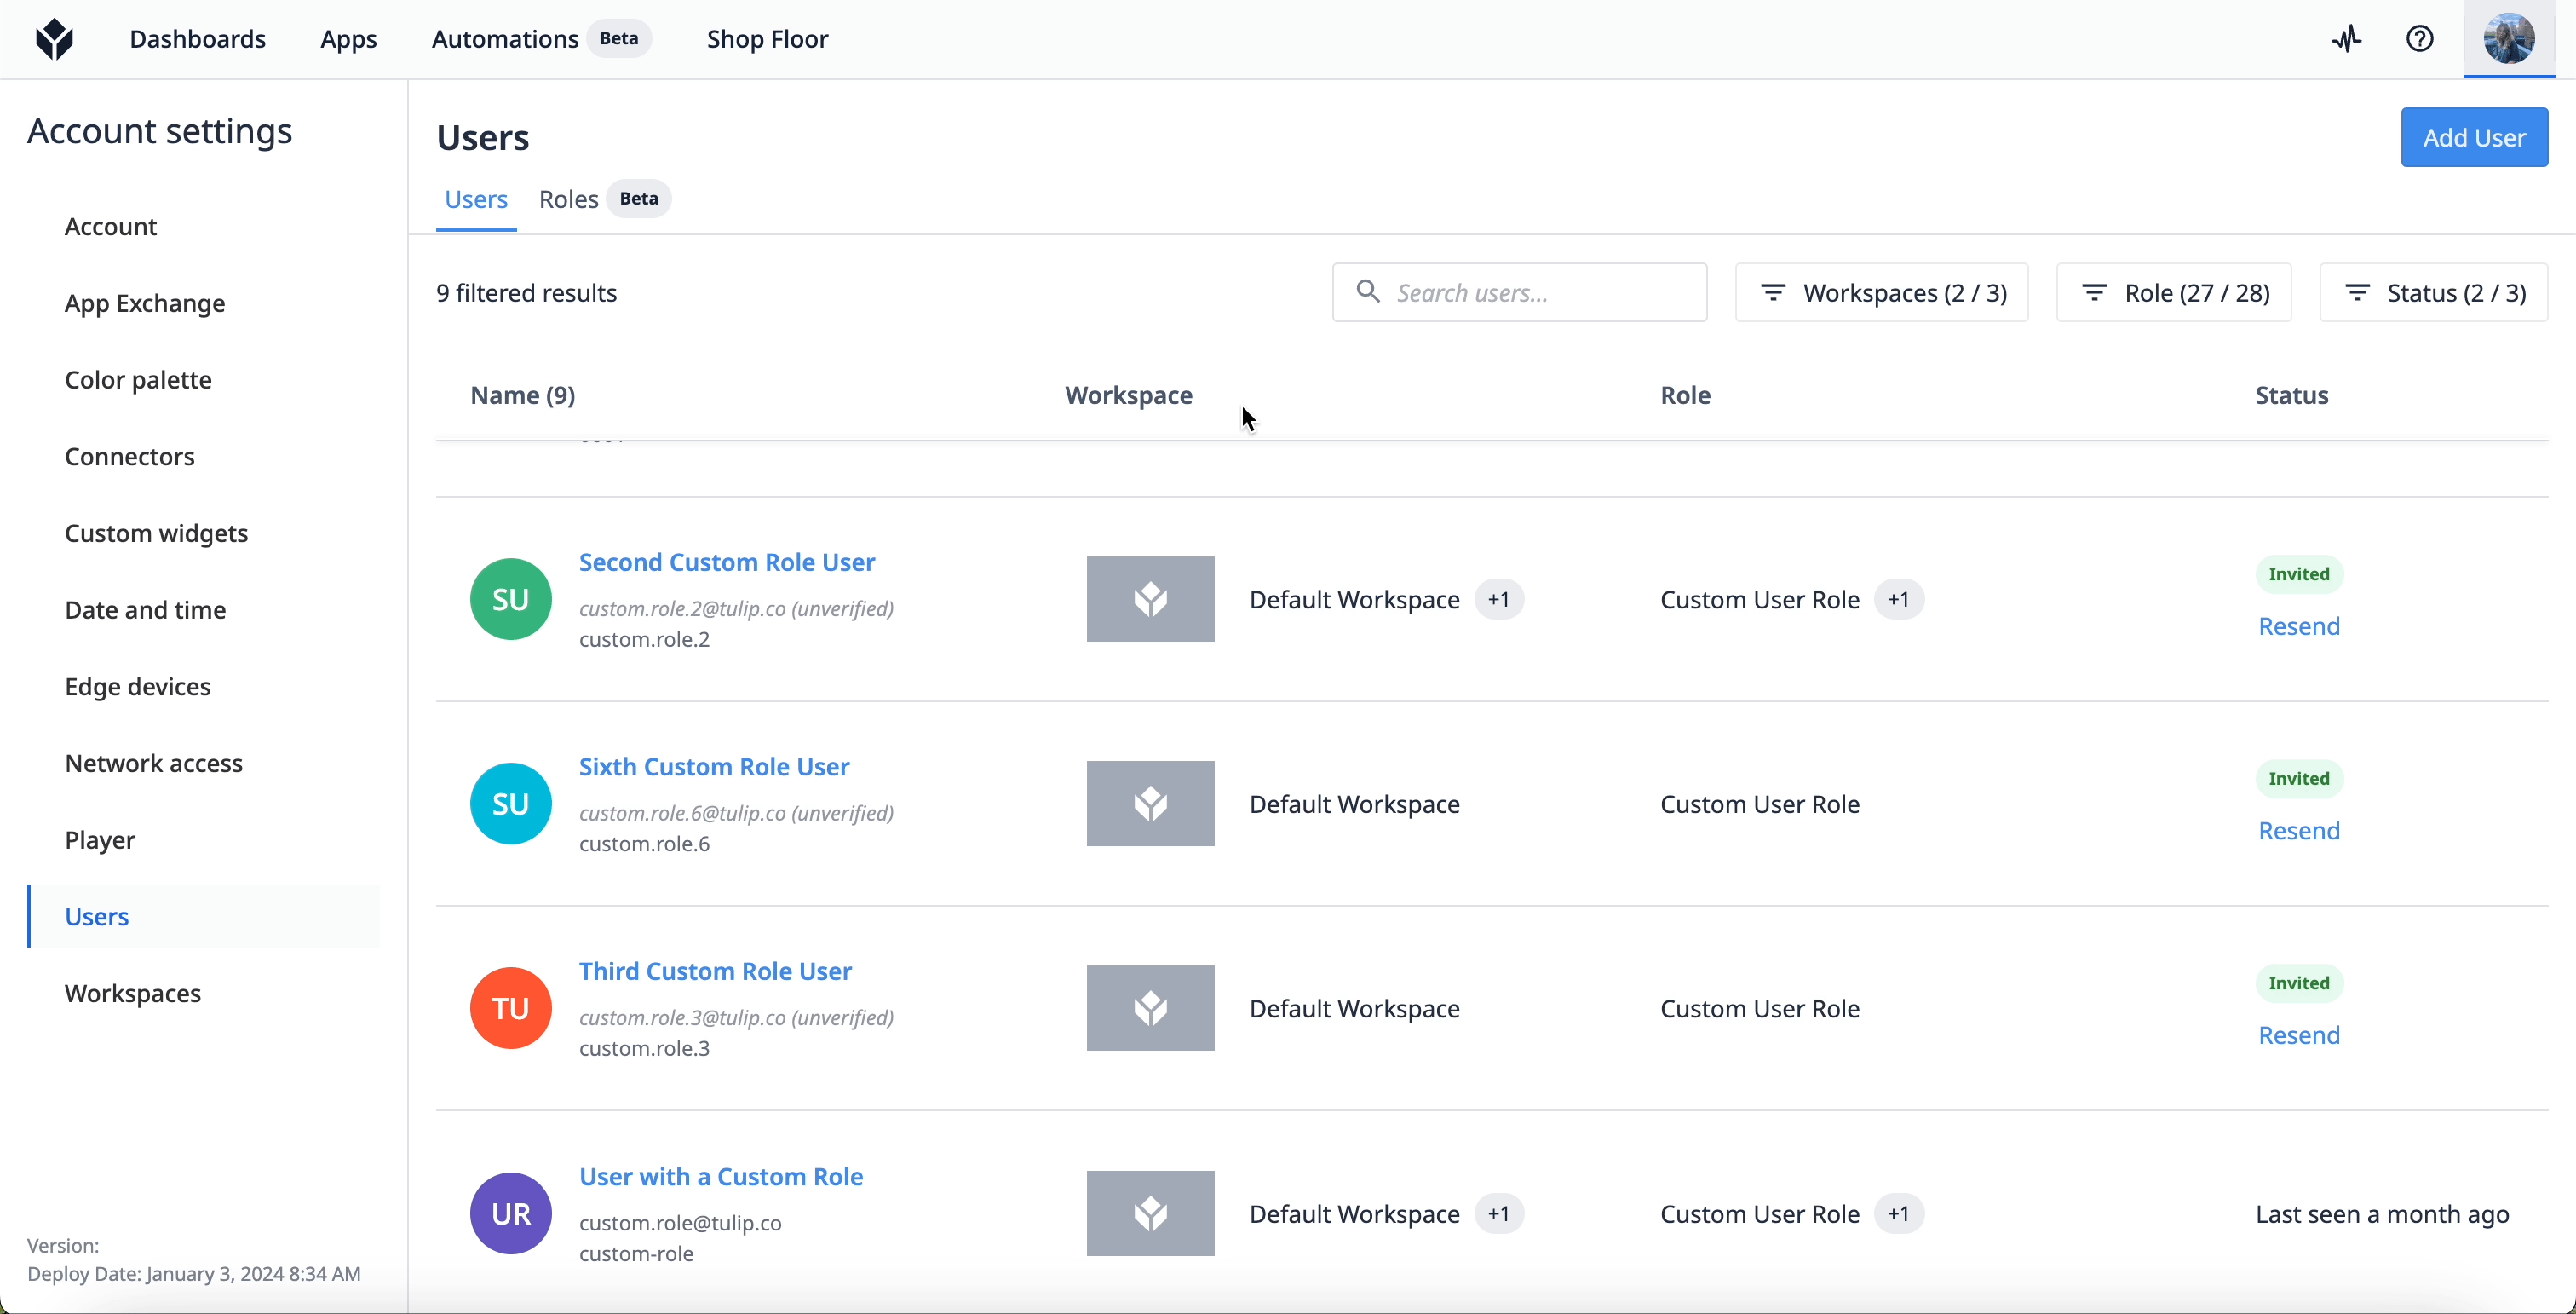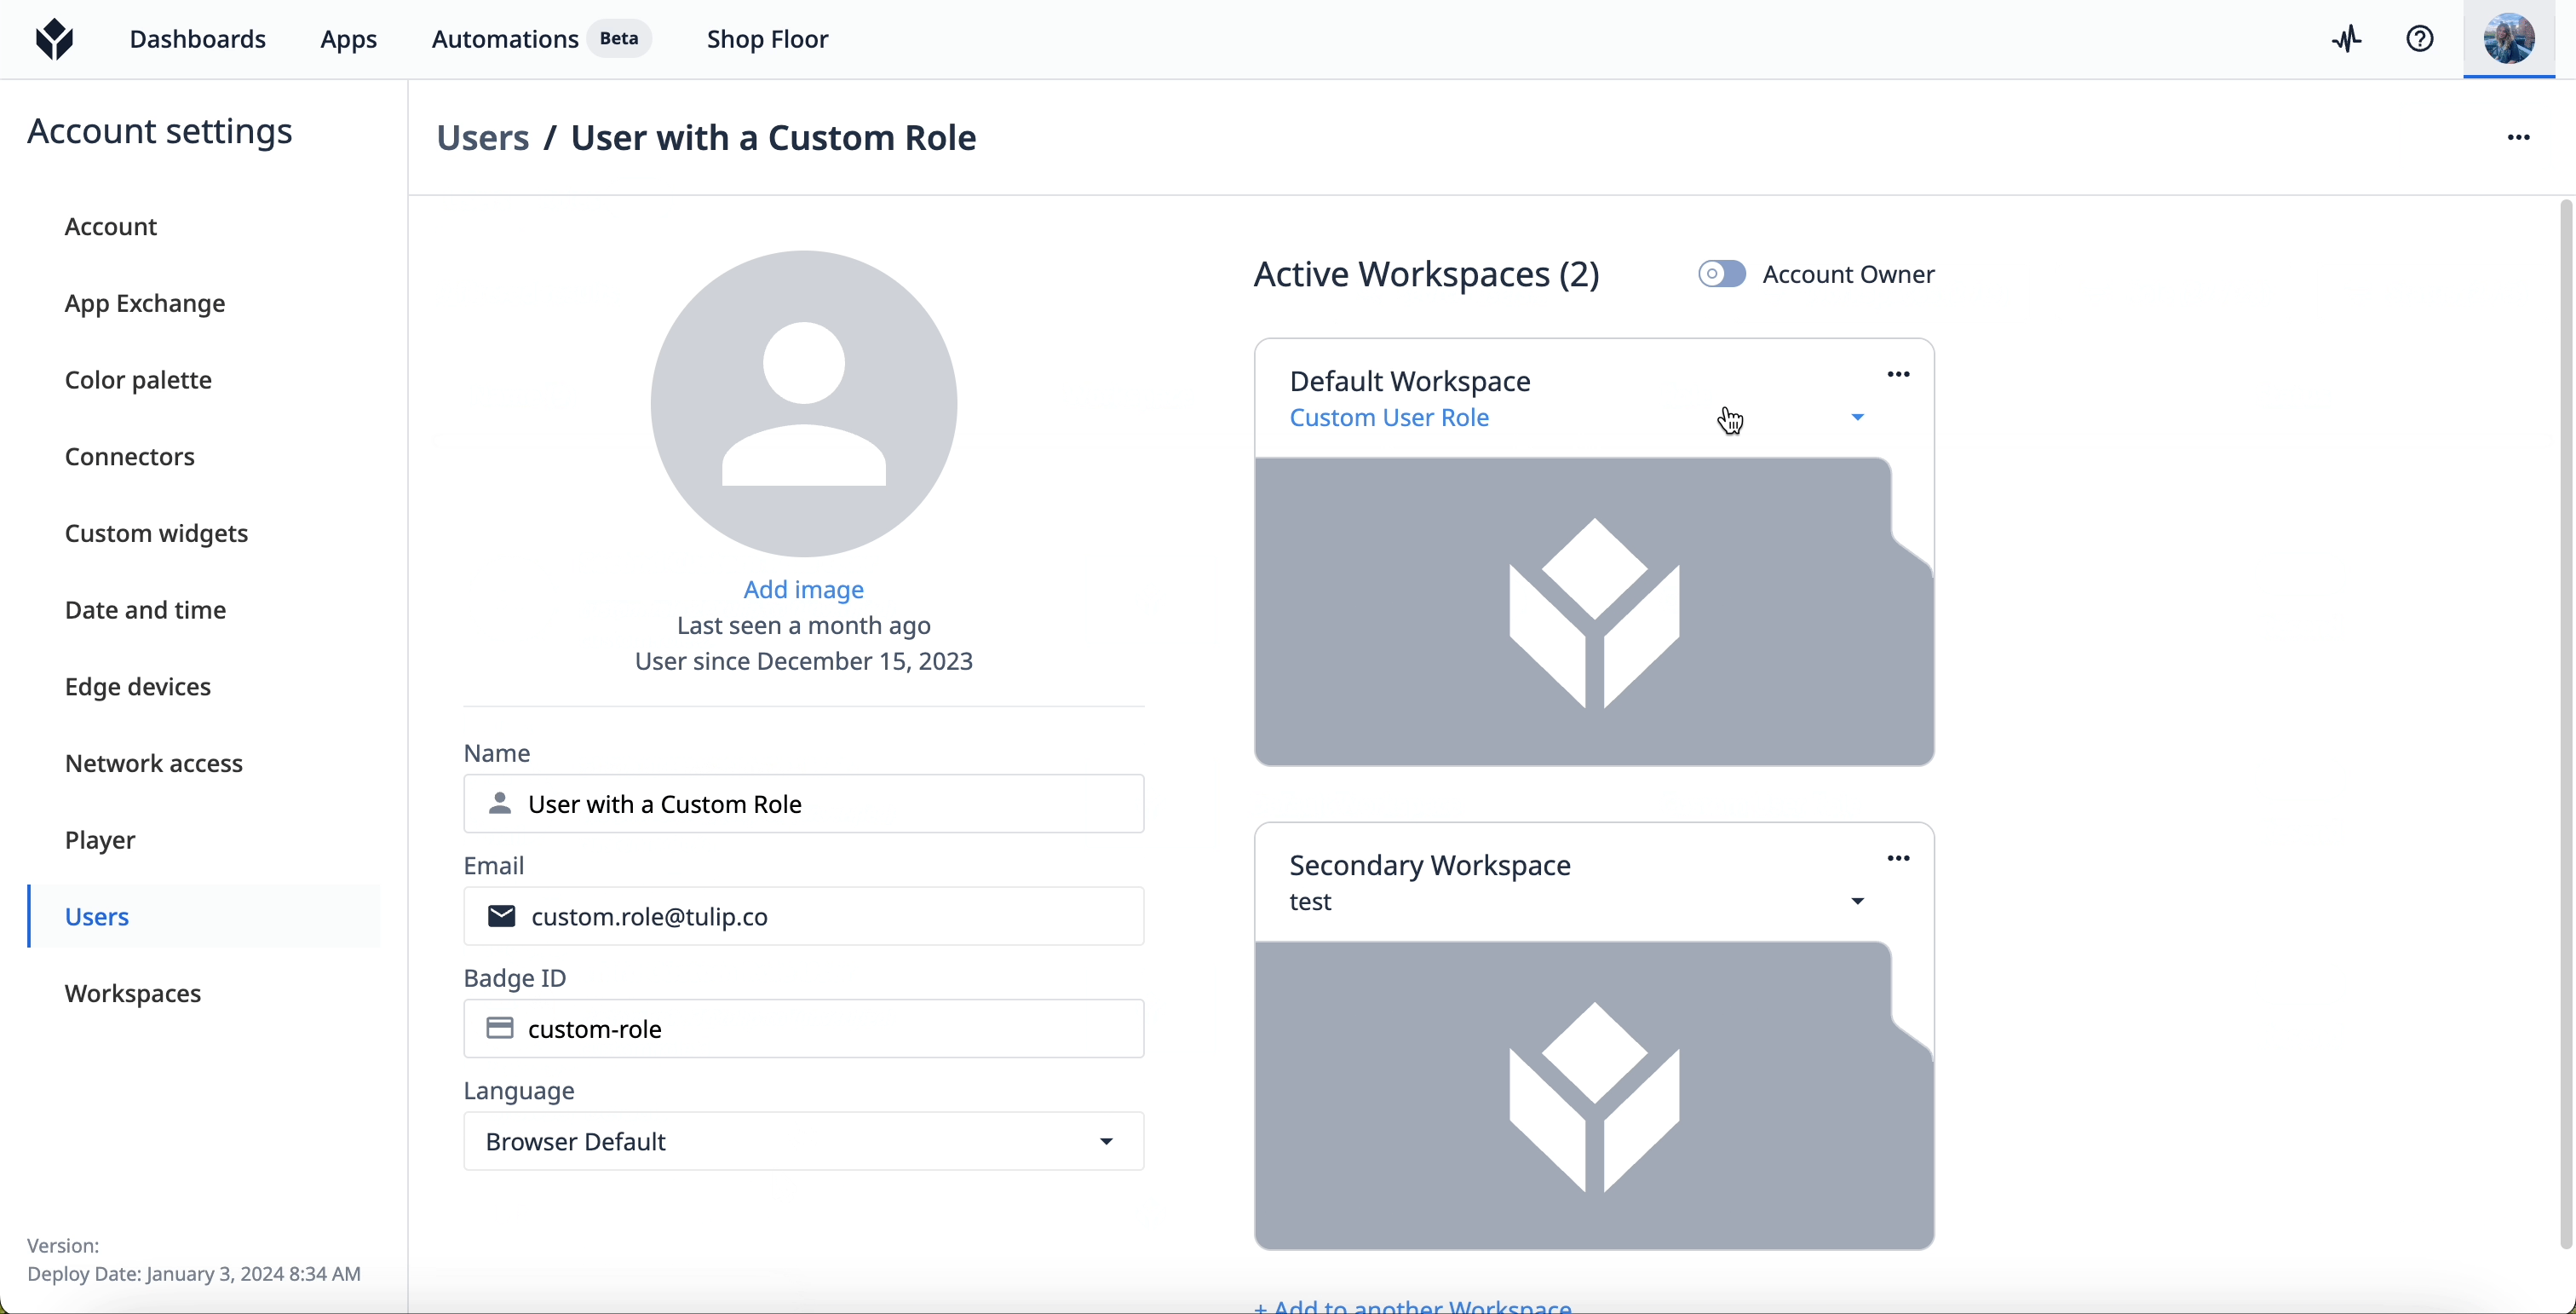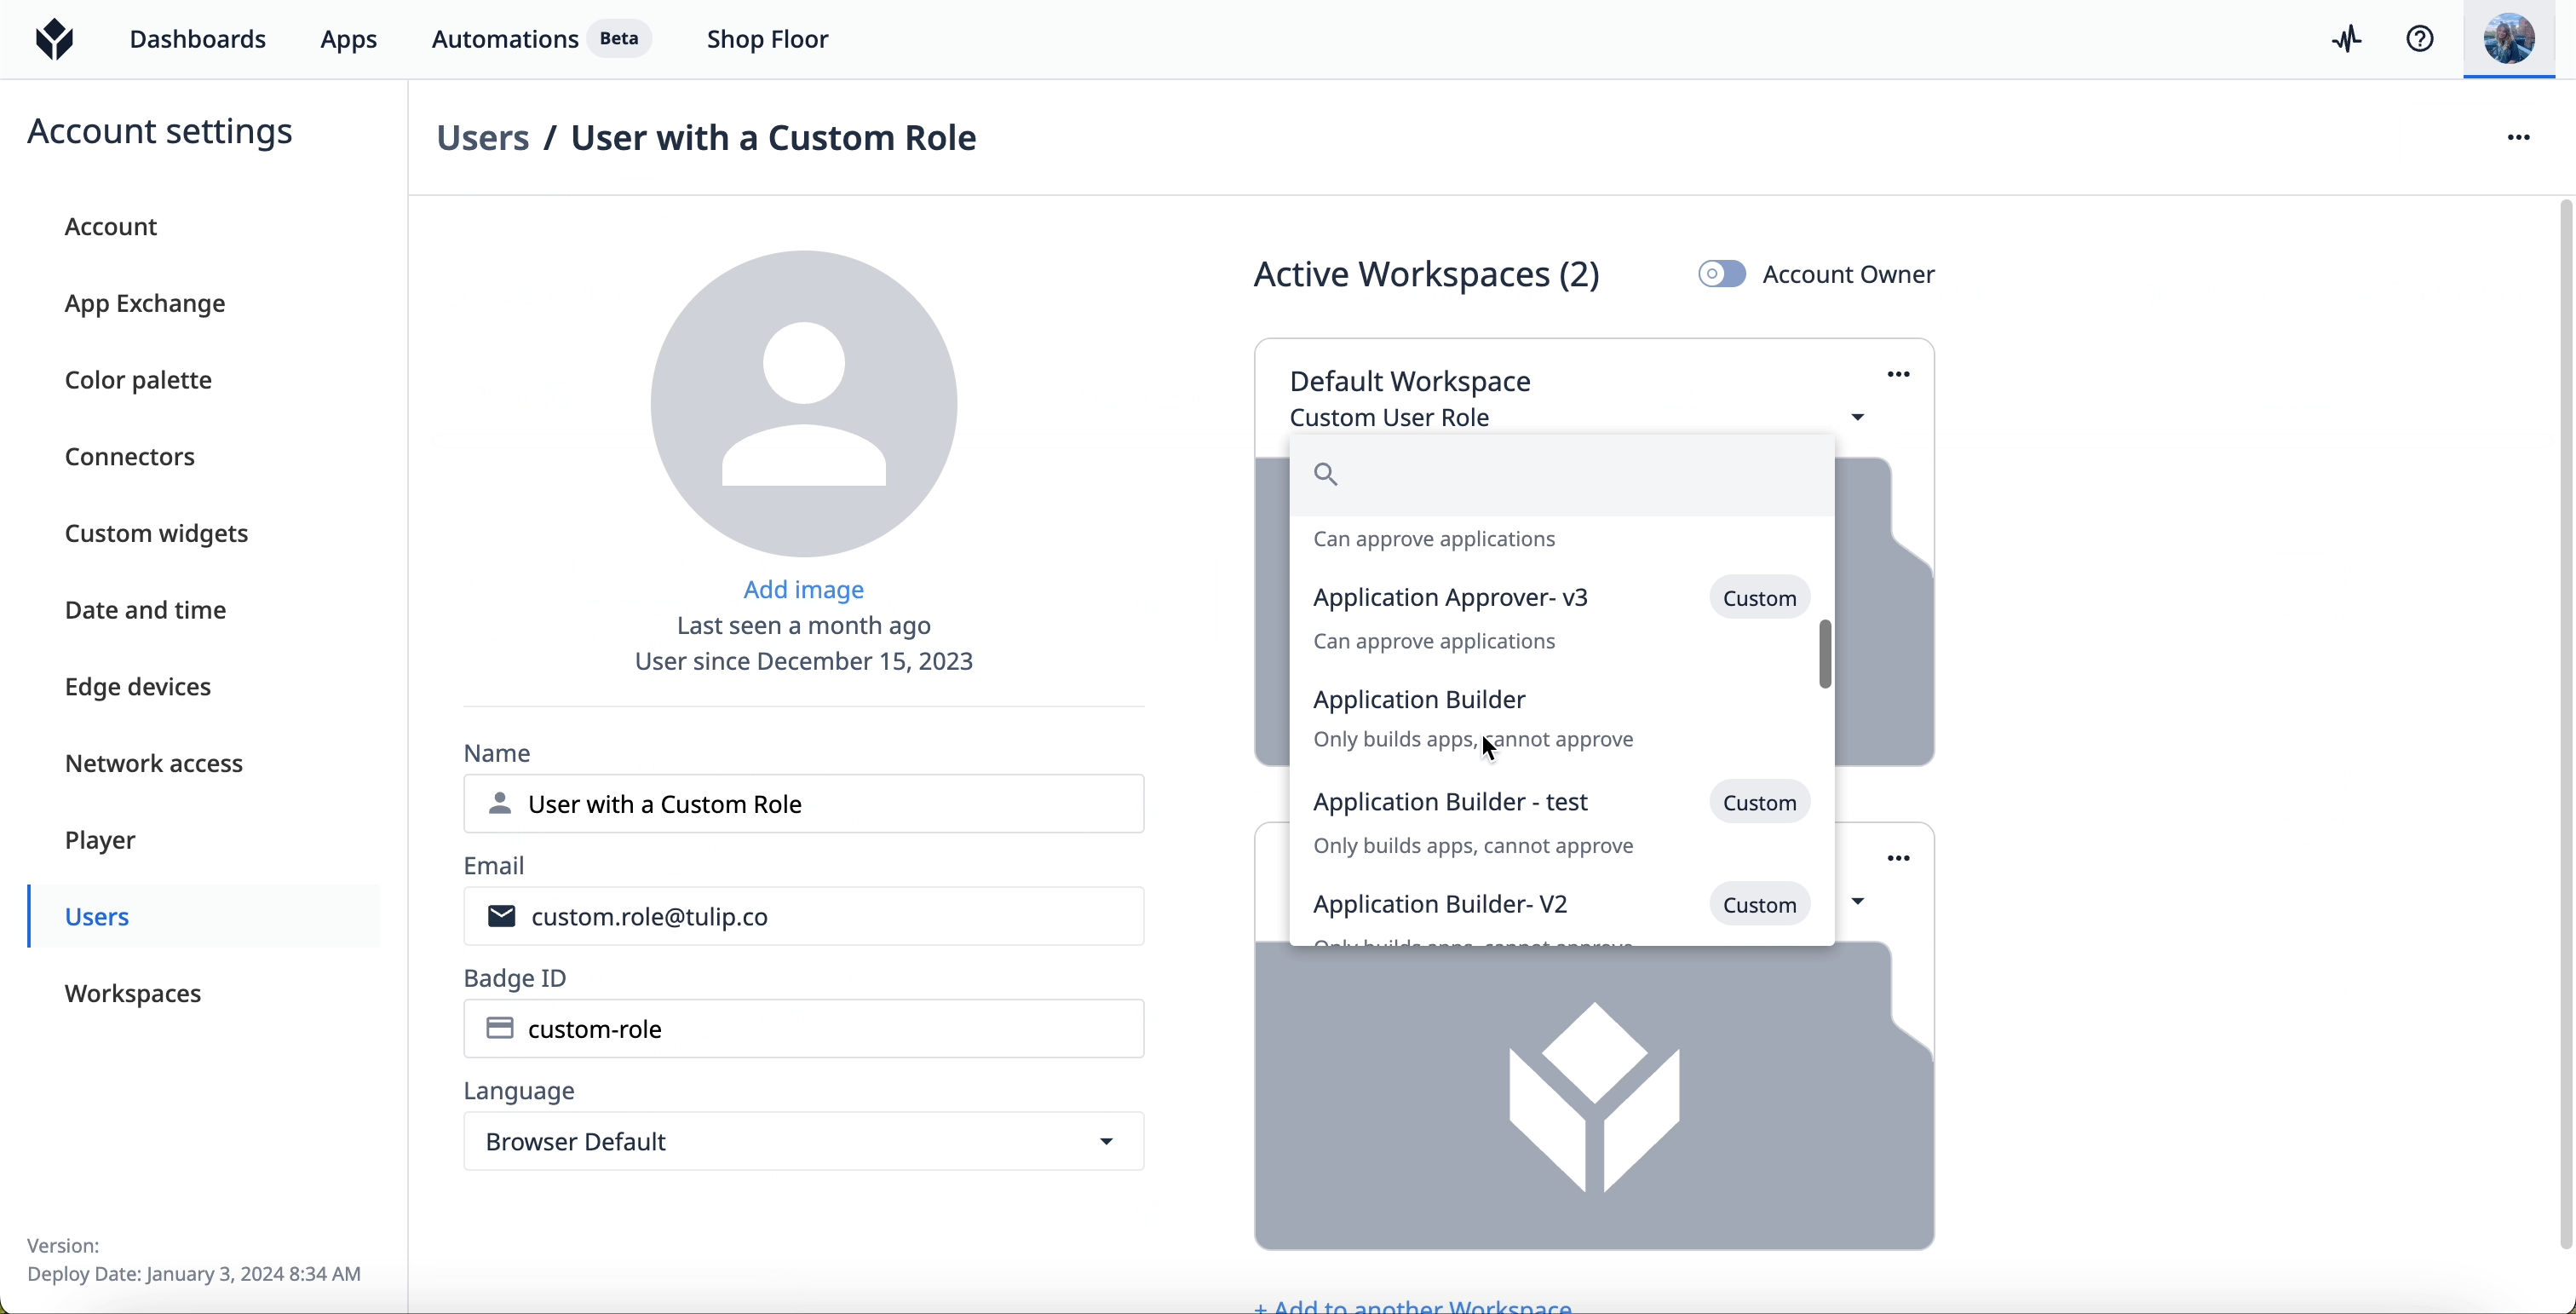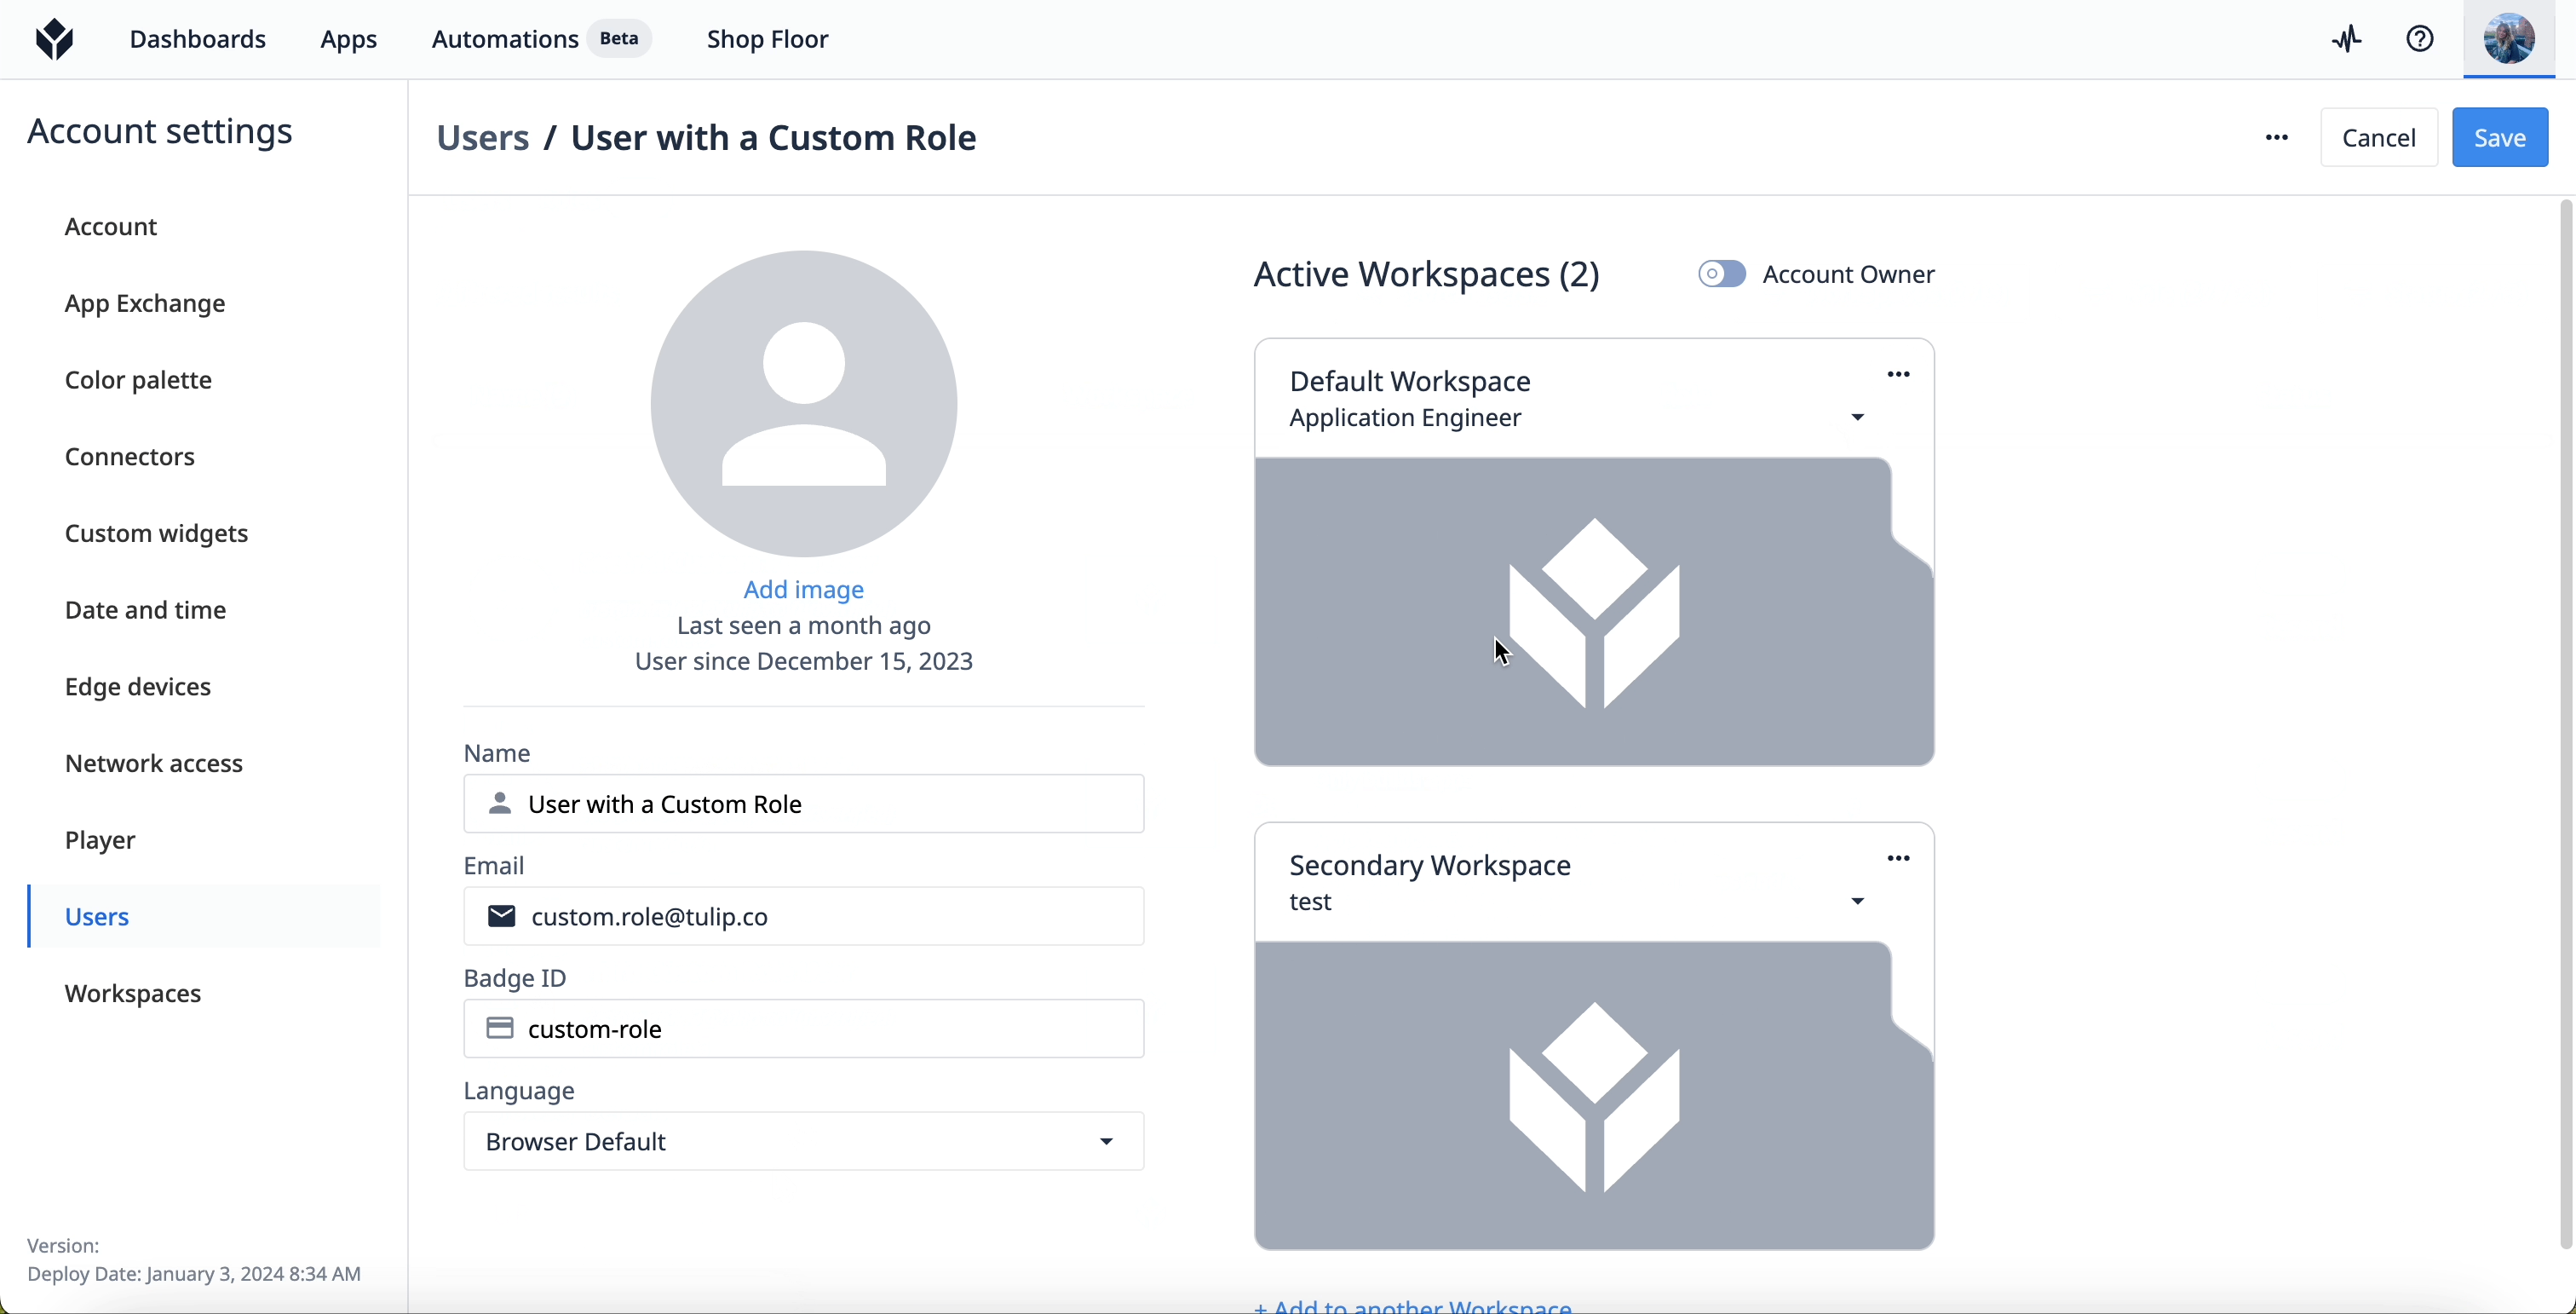
- Lépjen a Felhasználók oldalra.
- Válasszon ki egy felhasználót a listából.
- A felhasználó munkaterület-beállításaiban válassza ki a hozzárendelni kívánt felhasználói szerepkört.
Szerkesztés
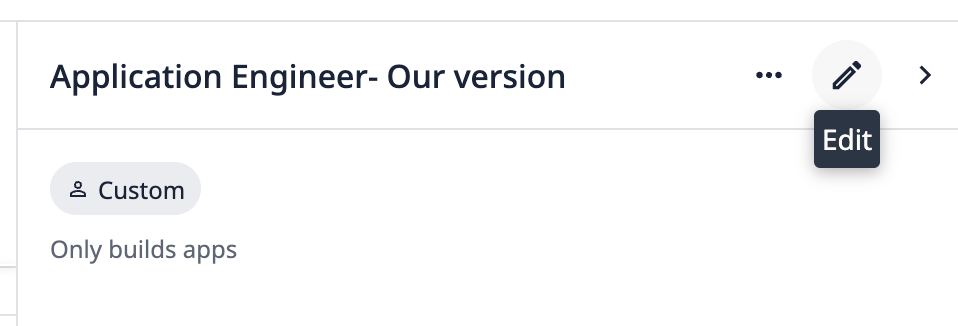
Ha egy egyéni felhasználói szerepkört szerkeszt, az azonnal megváltoztatja az összes, azzal a szerepkörrel rendelkező felhasználó jogosultságait. 1. Lépjen a Szerepkörök oldalra. 2. Kattintson a szerkeszteni kívánt szerepkörre. 3. Kattintson a jobb felső sarokban található ceruza ikonra.
- Végezze el a szükséges módosításokat a mezőkben vagy a jogosultságokban.
- Kattintson a Mentés gombra.
Archiválás
- Lépjen a Szerepkörök oldalra.
- Kattintson a szerkeszteni kívánt szerepkörre.
- Kattintson a jobb felső sarokban található három pontból álló menüre. Válassza az „Archiválás” lehetőséget.
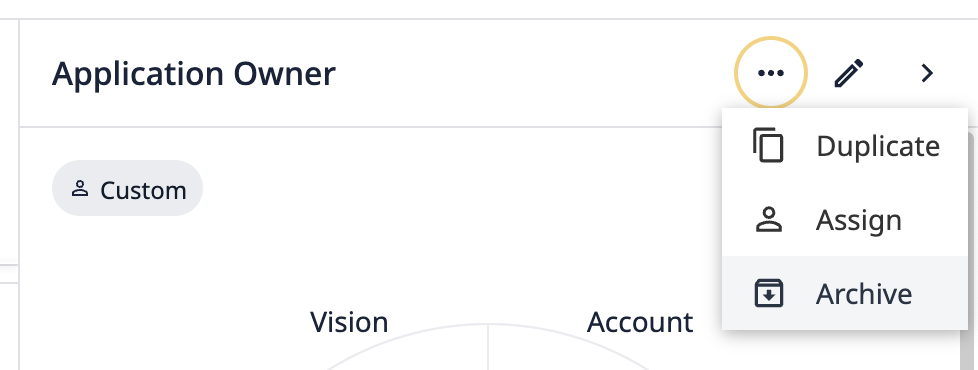
- A megerősítő ablakban kattintson az „Archívum” gombra.
Az archivált szerepkörök megtekintéséhez lépjen a Szerepkörök oldalra, és kattintson a jobb felső sarokban található hárompontos menüre. Válassza az Archivált szerepkörök megtekintése lehetőséget.
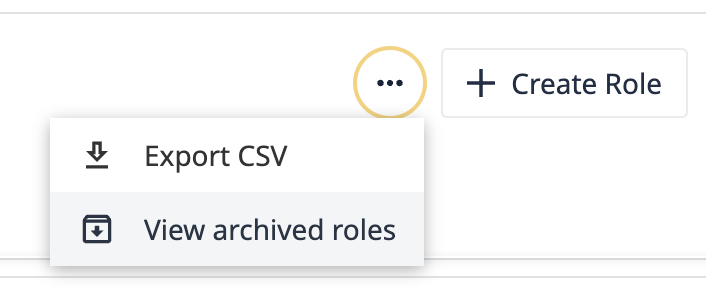
Archivált szerepkör visszaállításához vigye az egérmutatót a szerepkör fölé, majd kattintson a Visszaállítás gombra.
Egyéni felhasználói szerepkörök
Szeretném kézben tartani a költségeket, és elkerülni a számla emelkedését.
Ha az Ön példányában létrehozott bizonyos erőforrásokért fizet, akkor a jogosultságokat csak a szükséges felhasználókra szeretné korlátozni.
Íme egy lista azokról a funkciókról, amelyek létrehozásuk vagy használatuk alapján befolyásolják az árazást:
- Állomások
- Automatizálások
- Gépfelügyelet
- Vision
Hozzon létre olyan szerepköröket, amelyek korlátozott vagy csak megtekintési jogosultsággal rendelkeznek ezekhez a funkciókhoz, hogy elkerülje a költségek hirtelen emelkedését.
Biztonságban szeretném tudni a termelési adatokat.
Ha különösen fontos Önnek az adatbiztonság, akkor azok a felhasználók, akik táblázati rekordokat hozhatnak létre, szerkeszthetnek és törölhetnek, jelentős kockázatot jelentenek. Hozzon létre egy egyéni felhasználói szerepkört, amely a táblákhoz való hozzáférést csak megtekintésre vagy korlátozott hozzáférésre korlátozza azok számára, akiknek nincs szükségük a táblákba való írásra. Ez biztosítja, hogy csak a megfelelő személyek férhessenek hozzá az értékes adatokhoz, és korlátozza a jogosulatlan módosításokat.
Kompatibilitás külső azonosítószolgáltatókkal
Az egyéni felhasználói szerepkörök SAML-en keresztül rendelhetők hozzá. Nem kompatibilisek az LDAP-vel.