


Útmutató és módszertan a hozzáférési szabályzat meghatározásához és a SAML kezeléséhez a szervezet számára.
A SAML lehetővé teszi a szervezetek számára, hogy a meglévő identitásszolgáltatójuk (IdP) segítségével kezeljék a Tulip-felhasználók hitelesítését és hozzáférési jogait. Ez az útmutató részletesen bemutatja a vállalati szintű IdP-integráció SAML-protokollon keresztüli megvalósításának rendelkezésre álló lehetőségeit.
This article focuses on all the options for configuring your SAML and Tulip integration. For the guide on how to set this up within Tulip, see [tulip](/r230/docs/how-to-set-up-saml-sso-on-your-<span translate=)-account">Set up SAML SSO .
Előkészületek
- Ismerje meg a Tulip-felhasználói szerepköröket
- Csoportosítsa a várható Tulip-felhasználókat szerepkörök szerint, hogy készen álljon a SAML-attribútumok frissítésére a Tulip-szerepkörükkel
- Határozza meg, hogy a szervezeten belül ki fogja konfigurálni az IdP-t és a Tulip-fiókot
IdP-konfiguráció
Amikor a Tulip-példányát úgy konfigurálja, hogy a bejelentkezéshez SAML-t használjon, a Tulip kapcsolatot tart fenn a Tulip felhasználói és a vállalati identitásszolgáltató (IdP) felhasználói között. Egy adott felhasználónak, akinek fiókja van az IdP-ben, legfeljebb egy fiókja lehet egy adott Tulip-példányban. A Tulip ezt a kapcsolatot egy „NameID” nevű, a SAML-hez tartozó fogalommal tartja fenn. A NameID egy átlátszatlan típusú azonosító, amelyet a SAML-hitelesítés biztosít, és amelyet az IdP határoz meg.
Mivel a NameID-t használják ennek a kapcsolatnak a fenntartására, a Tulip elvárja, hogy a NameID-k stabilak legyenek, vagyis az a NameID, amelyet a Tulip egy adott IdP-felhasználóról kap, a felhasználó élettartama alatt nem változhat. Ha egy felhasználó NameID-je mégis megváltozik, a kapcsolat megszakad, és bejelentkezéskor hibák léphetnek fel.
A Tulip nyomatékosan javasolja, hogy az IdP-t úgy konfigurálja, hogy olyan NameID-t adjon meg, amely idővel nem változik. Emiatt a Tulip nem javasolja nevek vagy e-mail-címek használatát NameID-ként, mivel ezek az értékek idővel változhatnak. Javasoljuk, hogy az IdP-t úgy konfigurálja, hogy olyan belső objektum-azonosítókat vagy fiókneveket használjon, amelyek garantáltan soha nem változnak.
Ne feledje, hogy a NameID-knek nem kell ember számára olvashatónak vagy felismerhetőnek lenniük (sőt, a biztonság szempontjából általában jobb, ha felismerhetetlen értékeket használ a NameID-khez).
Az IdP konfigurálásakor azt javasoljuk, hogy a NameID formátumot állítsa „Persistent”(Állandó) értékre, ami jelzi a Tulip számára, hogy az értéknek a felhasználó élettartama alatt állandónak kell maradnia.
A NameID attribútum forrásértékének leképezésekor olyan értékre képezze le, amelyről ismert, hogy változatlan marad, például „objektumazonosító” vagy „felhasználói főnév”.
Microsoft Entra
Azok az ügyfelek, akik a Microsoft Entra-t használják IdP-ként, kövessék az alábbi konkrét utasításokat a Tulip-alkalmazás beállításához a tartós NameID-k használatához:
- Az Entra-ban kezdje a Tulip-példányához társított vállalati alkalmazással.
- A bal oldali navigációs menüben kattintson a „Manage” csoport alatt található „Single sign-on” elemre.
- Szerkessze az „Attributes & Claims” (Attribútumok és igénylések) részt.
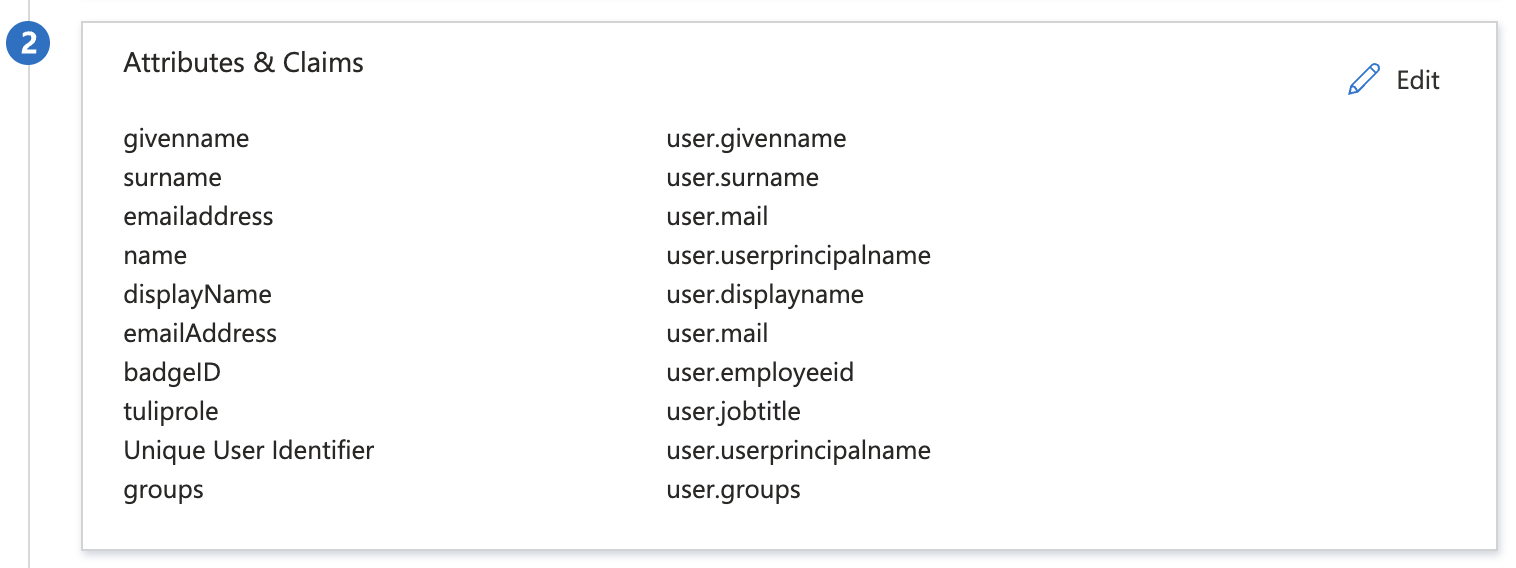
- A „Required Claims” (Szükséges igénylések) szakaszban kattintson az „Unique User Identifier (Name ID)” nevű igénylés sorára.
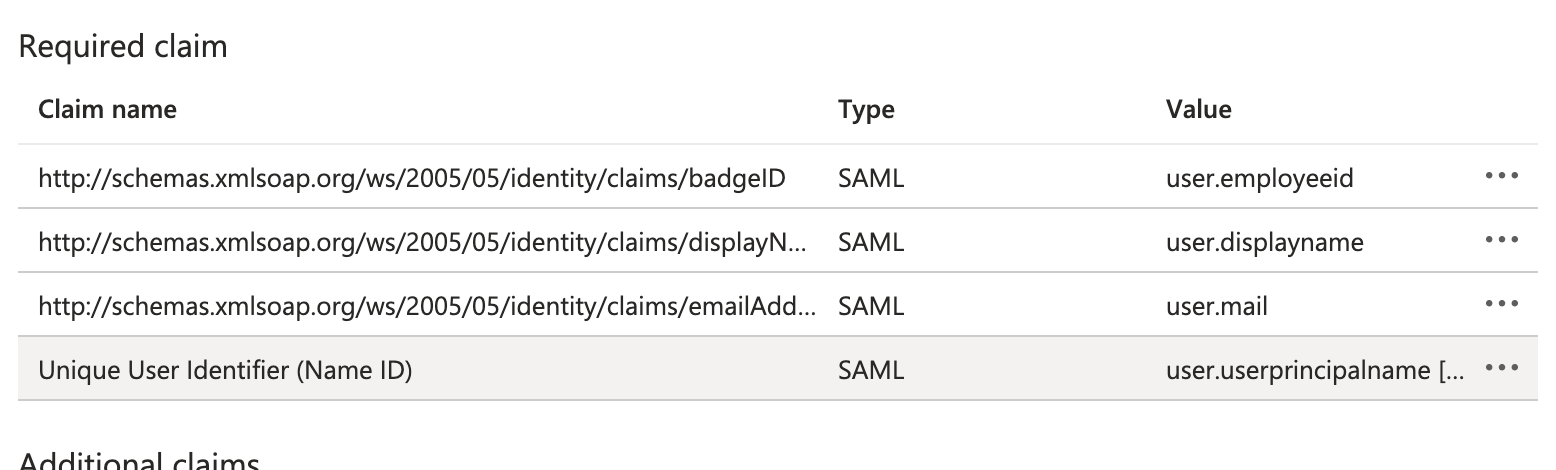
- Győződjön meg arról, hogy a „Névazonosító formátum” beállítása „Állandó”. Állítsa a „Forrás” értéket „Attribútum”-ra, és válasszon ki egy olyan attribútumot, amely a felhasználó teljes élettartama alatt változatlan marad.
A user.userprincipalnameésa user.objectidjó választásnak bizonyulnak.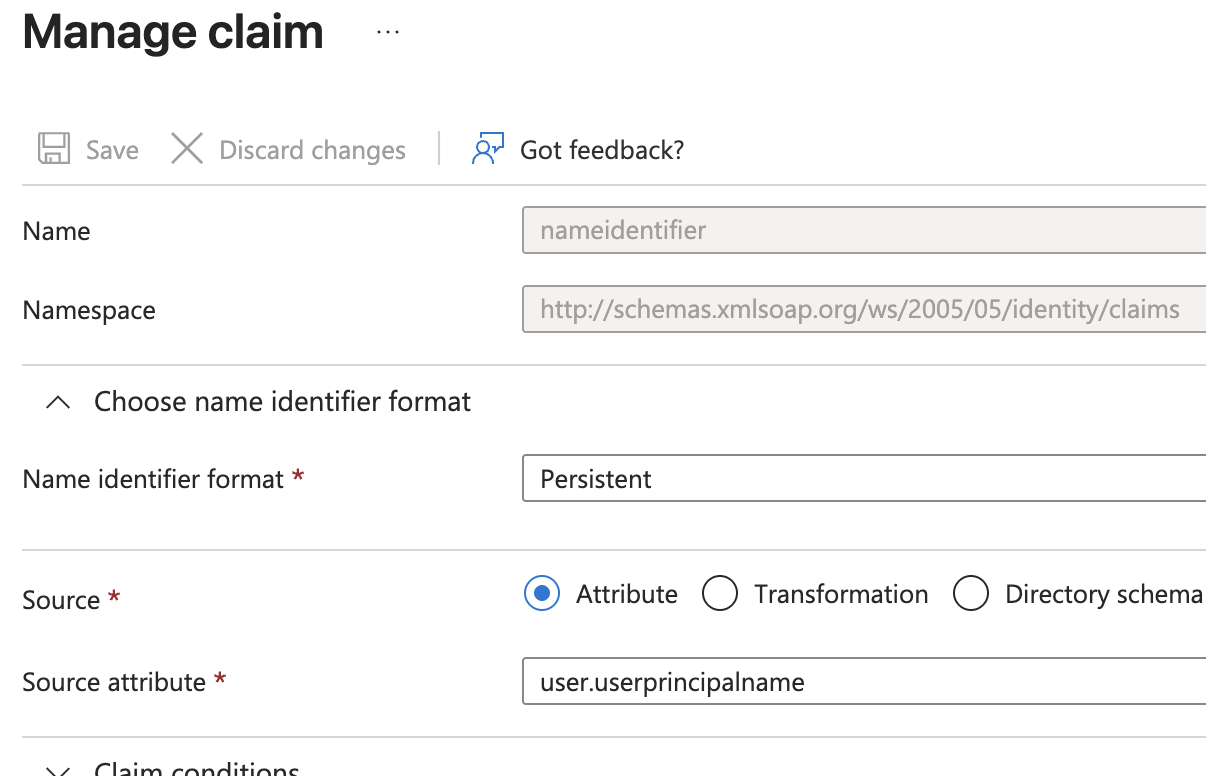
SAML és Tulip konfigurációs beállítások
Vezérlési módok
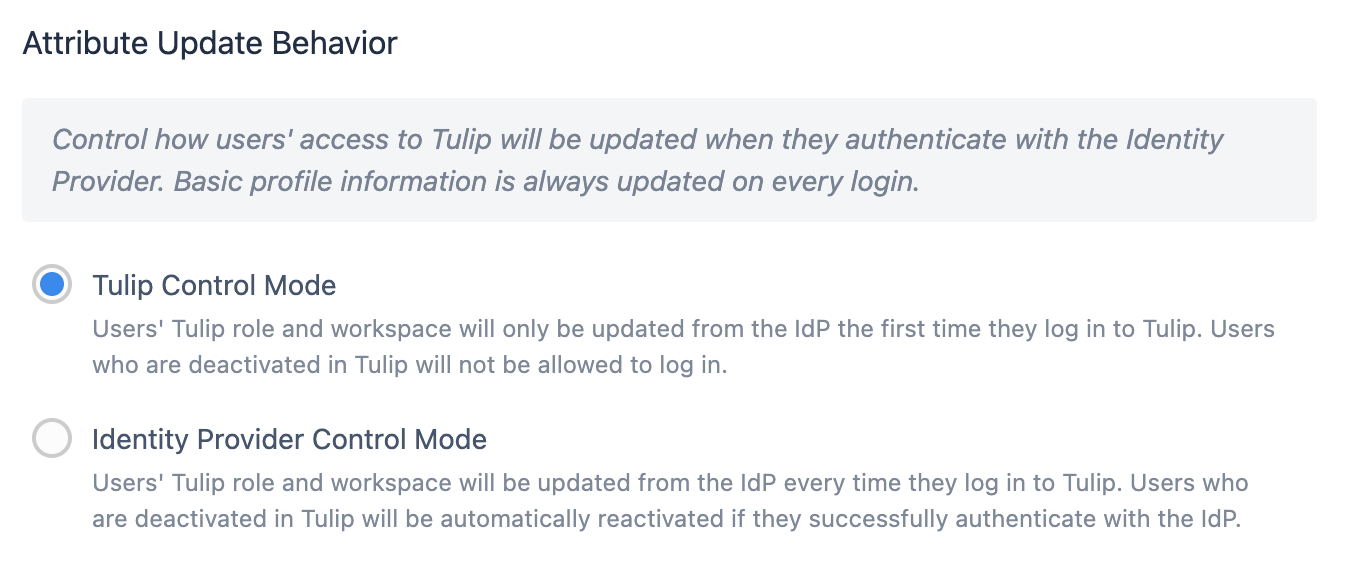
A Tulip vezérlési mód azt jelenti, hogy a felhasználó Tulip-szerepkörét és munkaterületét csak az első Tulip-bejelentkezéskor veszik át a SAML-attribútum-leképezésből .
A Tulipban deaktivált felhasználók nem tudnak bejelentkezni.
Az IdP vezérlési mód azt jelenti, hogy a felhasználó Tulip-szerepkörét és munkaterületét minden bejelentkezéskor az IdP-ből frissítik .
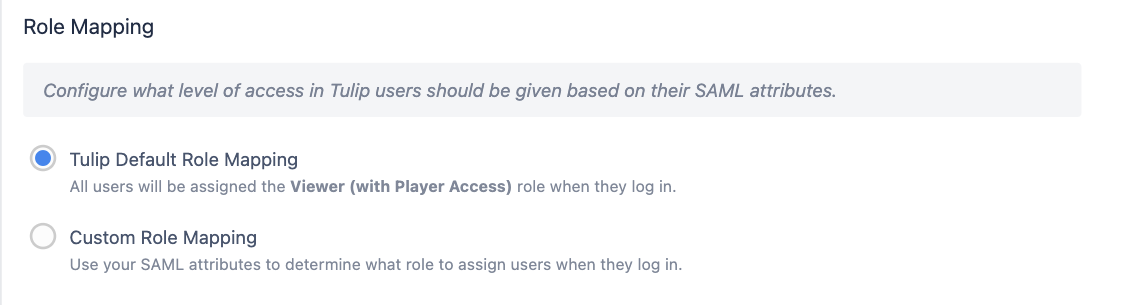
Alapértelmezett szerepkör-leképezés (csak Tulip vezérlési mód esetén)
Az első bejelentkezéskor minden felhasználó alapértelmezett hozzáférési szintet kap (Viewer with Player hozzáféréssel). A fióktulajdonosnak ezután manuálisan kell a Tulipon belül a szerepkört a megfelelő szintre állítania.
Munkaterületek
További információk a munkaterületekről
A szerepkör-attribútumhoz hasonlóan mostantól lehetősége van arra, hogy a felhasználók létrehozásakor automatikusan egy adott munkaterülethez rendelje őket. A felhasználók létrehozása után a fióktulajdonosok rugalmasan áthelyezhetik a felhasználókat a munkaterületek között.
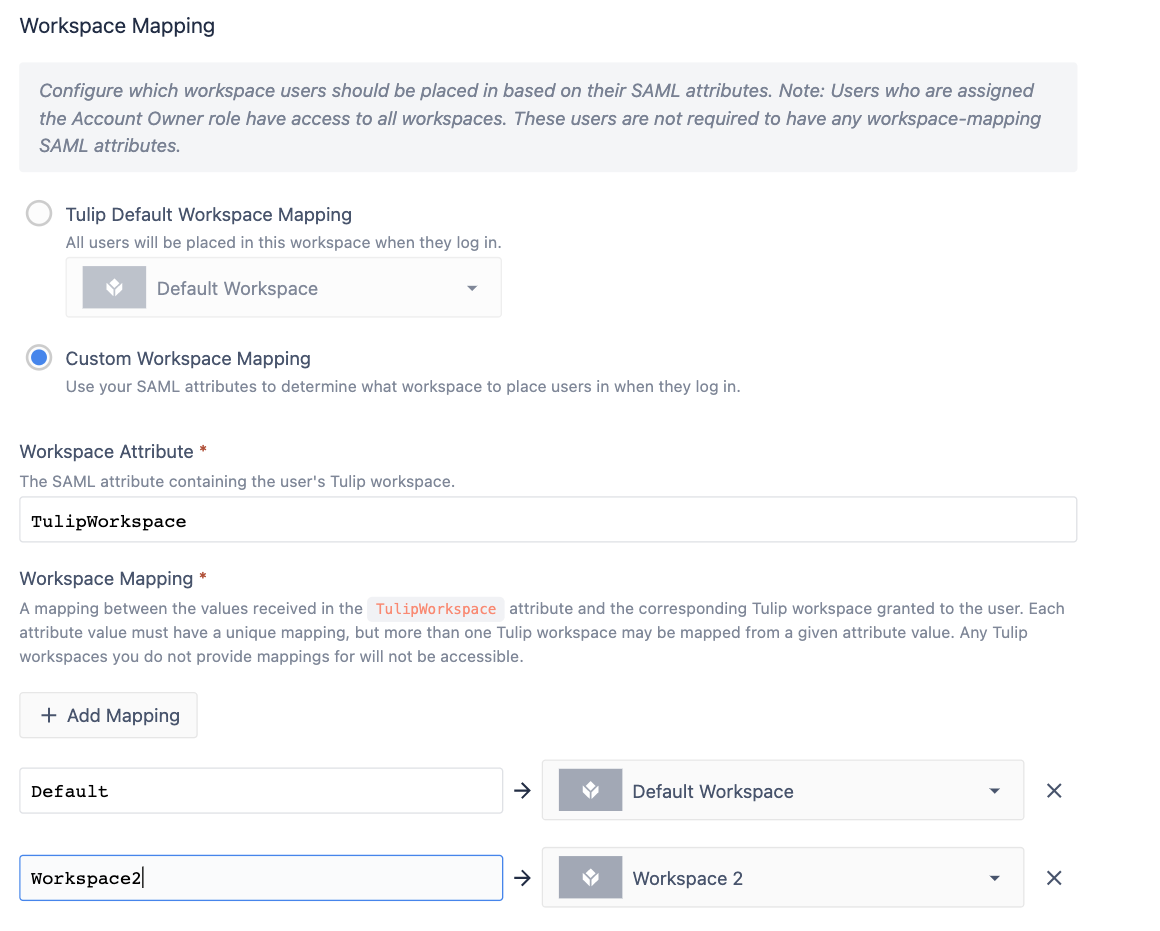
SAML egyéni munkaterület-hozzárendelés
:::(Tájékoztatás) (Több munkaterület)
Felhívjuk figyelmét, hogy a felhasználókat csak az „ Tulip ” vezérlési módban rendelheti hozzá több munkaterülethez.
IdP-vezérlési módban minden felhasználó csak egy munkaterület tagja lehet.
:::
Az első bejelentkezéskor a felhasználó munkaterület-hozzáférését a munkaterület-attribútumában szereplő csoport alapján határozzák meg. Ezt követően a Tulip már nem olvassa be az adott felhasználó munkaterület-attribútumát, és a munkaterületekkel kapcsolatos bármilyen módosítást a fióktulajdonosnak kell elvégeznie a platformon.
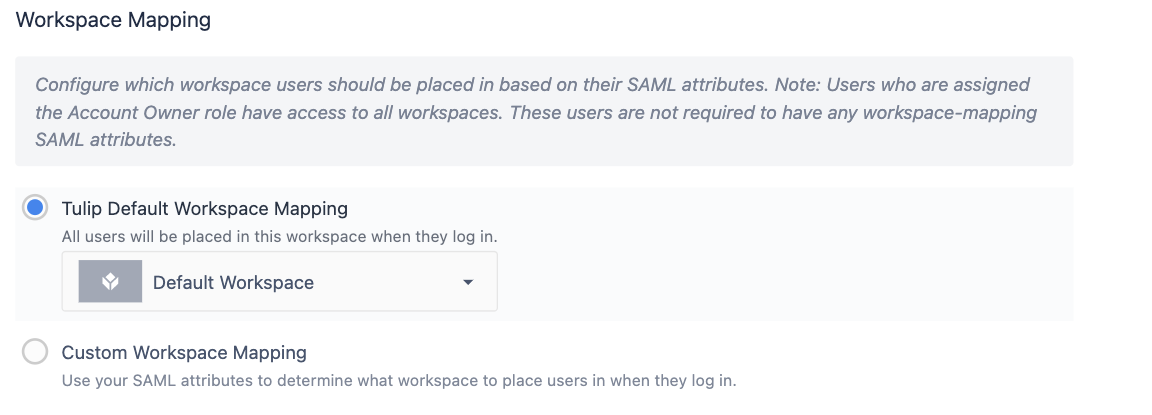
Alapértelmezett munkaterület-hozzárendelés
Az első bejelentkezéskor minden felhasználó hozzáférést kap az Ön által kiválasztott alapértelmezett munkaterülethez. A fiók tulajdonosa ezután módosíthatja a munkaterület-hozzáférést.
Felhasználói csoportok
Minden SAML-konfigurációban hozzárendelheti a felhasználókat a Tulip Felhasználói csoportok{target=_blank} funkciójához.
A felhasználói csoportok a fiók szintjén léteznek. Amint egy felhasználót hozzárendel egy felhasználói csoporthoz, az a felhasználó minden munkaterületen tagja lesz annak a felhasználói csoportnak.
Miután bekapcsolja a „Felhasználói csoportok” opciót, a SAML-ben szereplő attribútum értéke alapján hozzárendelheti az IdP-ből származó felhasználókat a Tulip felhasználói csoportjaihoz.
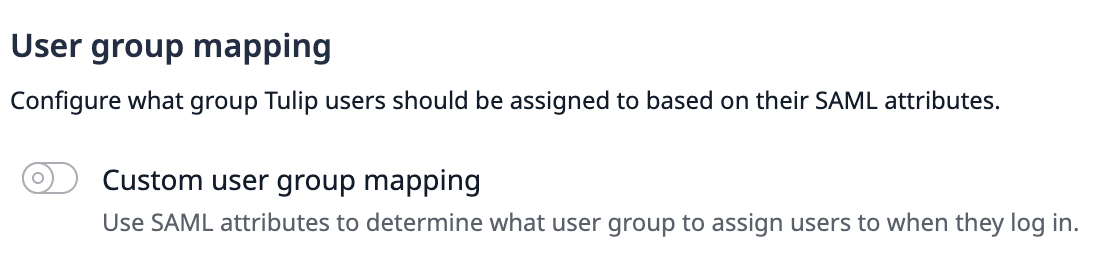
Ezt követően legfeljebb 100 SAML-attribútumot nevezhet meg, és mindegyik értékét hozzárendelheti egy felhasználói csoporthoz. Egy felhasználó így több felhasználói csoporthoz is hozzárendelhető.
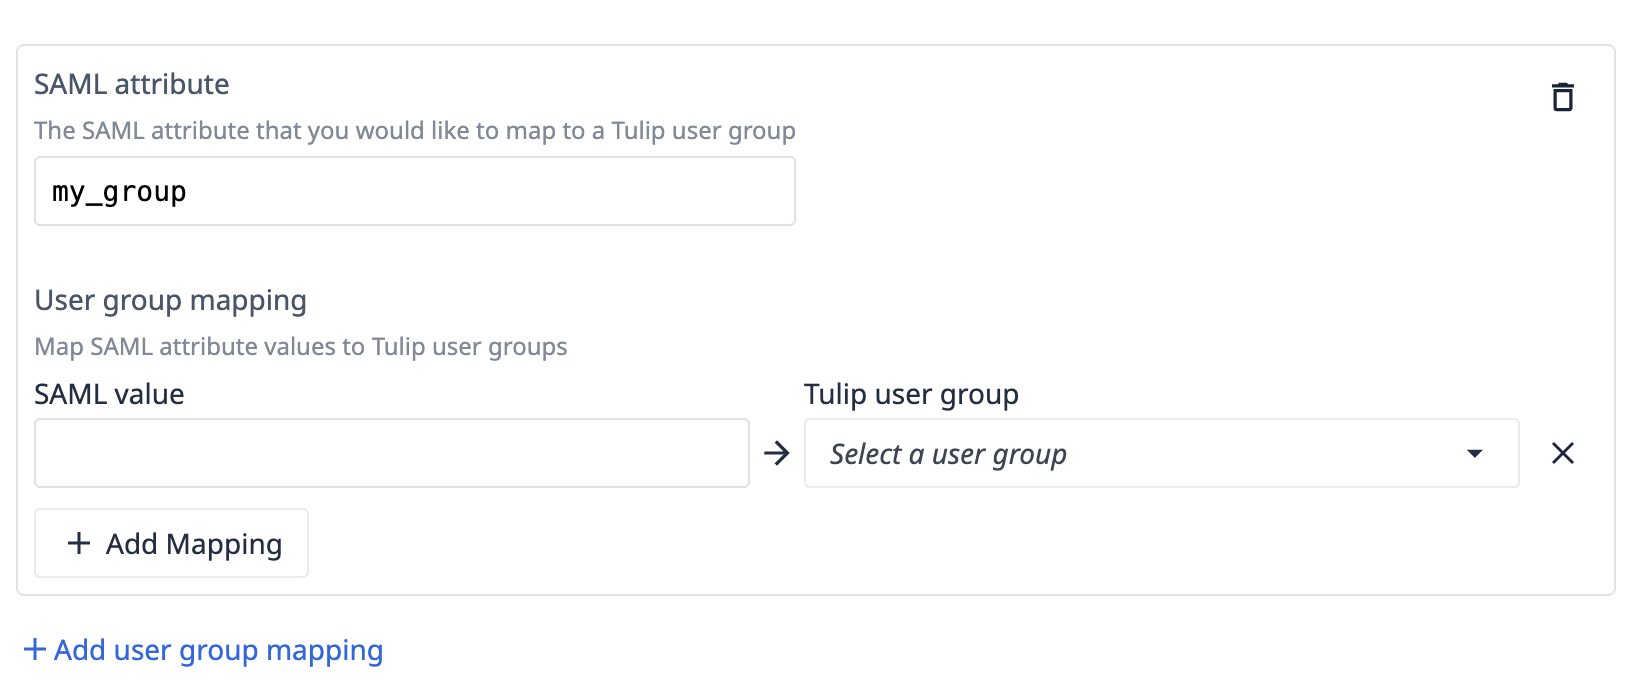
Felhasználói csoportok hozzárendelése és a vezérlési mód viselkedése
A felhasználói csoporttagság viselkedése a Vezérlő mód beállításától függ.
- Tulip vezérlési mód: A felhasználó SAML-hez rendelt csoportjai csak az első bejelentkezéskor kerülnek alkalmazásra. Ezt követően a csoporttagság a Tulipon belül kezelhető, és a kézi módosítások a későbbi bejelentkezések során is megmaradnak.
- IdP vezérlési mód: A felhasználó teljes csoporttagságát minden bejelentkezéskor újraszámítja a rendszer az aktuális SAML-attribútumok alapján. A Tulip hozzárendeli azokat a csoportokat, amelyeket a hozzárendelés kiszámít, és eltávolítja a felhasználót minden olyan csoportból, amelyre a hozzárendelés nem terjed ki, beleértve a Tulipon belül manuálisan hozzárendelt csoportokat is.
In IdP Control Mode, any user group without a corresponding SAML attribute mapping rule will be removed from a user's account the next time they log in, even if it was assigned manually. To keep a user permanently in a group under IdP Control Mode, add a mapping rule for the group rather than assigning it manually.
Hitelesítési beállítások
Ha FIDO-kulcsokat szeretne használni a felhasználói hitelesítéshez, akkor le kell tiltania a „Hitelesítési módszer-egyeztetés” funkciót.
Hitelesítési kontextusosztály
A hitelesítési kontextusosztály az a megadott módszer, amellyel a felhasználók hitelesítik magukat.
Ha engedélyezve van, a felhasználók csak a megadott módszerrel tudnak hitelesíteni.
Ha le van tiltva, a hitelesítési módszer kiválasztása teljes mértékben az identitásszolgáltatóra hárul.
Hitelesítés kényszerítése
A Tulip a SAML forceAuthn paramétert használja annak szabályozására, hogy a felhasználóknak minden bejelentkezéskor újra kell-e hitelesíteniük magukat az identitásszolgáltatónál, vagy újra felhasználható-e egy meglévő, operációs rendszer szintű SAML-munkamenet. A Tulip nem használja az isPassive paramétert. Itt a meglévő munkamenet az operációs rendszer szintű SAML-munkamenet (pl. az identitásszolgáltatóhoz kapcsolódó Windows-munkamenet), nem pedig egy Tulip-specifikus munkamenet.
Kényszerített hitelesítés BE (alapértelmezett): A Tulip a forceAuthn=true értéket küldi, ami megköveteli a felhasználótól, hogy minden bejelentkezéskor aktívan hitelesítse magát az identitásszolgáltatónál, függetlenül a meglévő operációs rendszer szintű SAML-munkamenettől. Ez a beállítás biztosítja, hogy a felhasználók ne kerülhessék el az újrahitelesítést.
Kényszerített hitelesítés KI: A Tulip a forceAuthn=false értéket küldi. Ha a felhasználónak már van egy aktív, az identitásszolgáltató által felismert operációs rendszer szintű SAML-munkamenete, akkor a hitelesítő adatok újbóli megadása nélkül automatikusan bejelentkezik a Tulipba.
The exact behavior of forceAuthn depends on your IdP's implementation.
Testreszabás
Opcionális testreszabás a felhasználói bejelentkezéshez.
Bejelentkezés gomb felirata – Testreszabhatja a Tulip bejelentkezési oldalain található SAML bejelentkezés gomb szövegét.
Egyéni támogatási e-mail – Állítson be egy egyéni e-mail címet, amely a felhasználók számára megjelenik, ha SAML-bejelentkezési hiba történik. Ezzel a felhasználókat a belső IT-támogatáshoz irányíthatja. Ha üresen hagyja, az alapértelmezett támogatási e-mail cím, a „support@tulip.co” kerül használatra.
Asztali lejátszó: Az operációs rendszer alapértelmezett böngészője a hitelesítéshez
Ha az SSO-bejelentkezés vagy az OAuth-csatlakozó engedélyezése olyan integrációt igényel, amely csak az operációs rendszer alapértelmezett böngészőjén keresztül érhető el, a Tulip Player úgy konfigurálható, hogy a hitelesítési folyamatokat ne beágyazott ablakban, hanem az operációs rendszer alapértelmezett böngészőjében nyissa meg.
Contact Tulip Support to enable this behavior for your instance.
Verziókövetelmények
Az operációs rendszer alapértelmezett böngészőjén történő hitelesítéshez a következő Tulip-verziókövetelményeknek kell megfelelnie:* Desktop Player 2.8 vagy újabb* Factory release 318 vagy újabb
A funkció működése
Ez a viselkedés mind az SSO-n keresztüli bejelentkezésre a Desktop Playerbe, mind az OAuth-csatlakozók engedélyezésére a Tulip-alkalmazásokon belül vonatkozik. Mindkét esetben, amikor a felhasználó elindítja a hitelesítést, az operációs rendszer alapértelmezett böngészője megnyílik a következő folyamat lebonyolítására:
- A rendszer böngészője elindul, és a szervezet identitásszolgáltatójának (IdP) bejelentkezési oldalára navigál.
- A felhasználó a böngészőben pontosan úgy végzi el a bejelentkezést (hitelesítő adatok megadása, MFA végrehajtása stb.), mintha a weben tenné.
- A hitelesítés befejezése után a böngészőoldalon a következő üzenet jelenik meg: „Kész! Bezárhatja ezt az ablakot.”
- A böngészőablak nyitva marad. Nem zárul be automatikusan. A felhasználónak manuálisan kell bezárnia.
- A Tulip Desktop Player észleli a bejelentkezés befejezését, és normál módon folytatja a műveletet.
Várható engedélykérések
Az operációs rendszertől és a böngésző beállításaitól függően a felhasználóknak egy vagy két engedélykéréssel kell szembesülniük:
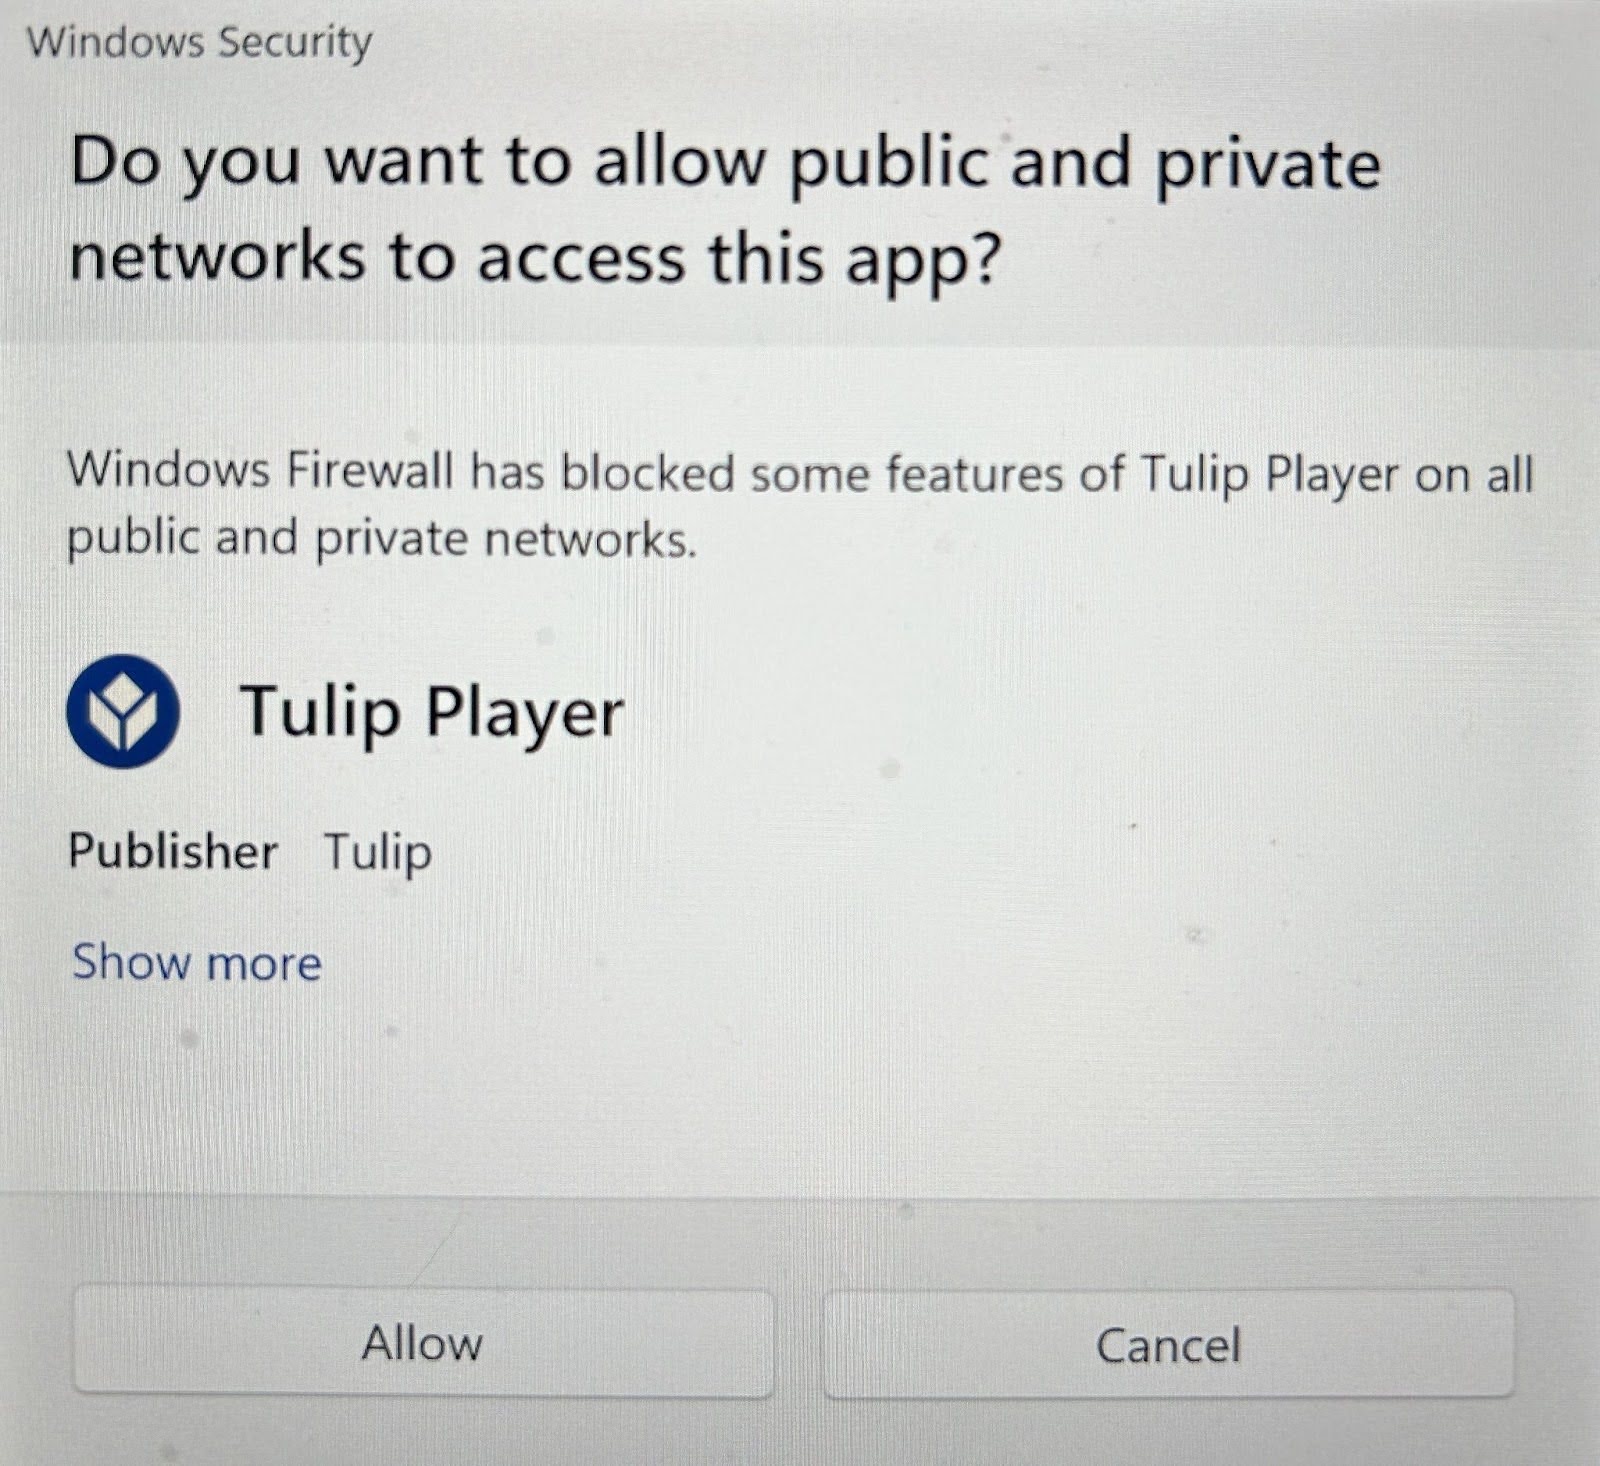
1. Desktop Player tűzfal / helyi szerver engedély (operációs rendszer szintjén)
A hitelesítés megkezdésekor a Desktop Player létrehoz egy ideiglenes helyi szervert a hitelesítési válasz fogadására. Az operációs rendszertől és a biztonsági beállításoktól függően megjelenhet egy rendszer tűzfal vagy hálózati hozzáférési kérés, amely megkérdezi, hogy a Desktop Player fogadhat-e bejövő kapcsolatokat.
- Szükséges művelet: Engedélyezze a kapcsolatot. Ez a várt viselkedés, és szükséges a bejelentkezés befejezéséhez.
- Az operációs rendszer beállításaitól függően ez a kérés csak az első alkalommal vagy minden alkalommal megjelenhet.
2. A böngésző helyi hálózati hozzáférési engedélye (böngészőszintű)
Miután a felhasználó befejezte a bejelentkezést az identitásszolgáltatónál, a böngésző hitelesítés-befejező oldala visszaküldi az eredményt a Desktop Playernek a fent leírt helyi szerverhez intézett kéréssel. Egyes böngészők engedélykérő ablakot jelenítnek meg, amelyben megkérdezik, hogy az oldal hozzáférhet-e a helyi hálózaton lévő eszközökhöz.
- Szükséges művelet: Engedélyezze a hozzáférést. Ez a hitelesítési folyamat biztonságos, várható lépése.
- A kérés kizárólag
a localhostcímre irányul, és csak a titkosított hitelesítési választ tartalmazza. Ezen a ponton nem kerülnek továbbításra érzékeny hitelesítő adatok.
A felhasználó számára észlelhető különbségek összefoglalása
Az alábbi táblázat összehasonlítja az alapértelmezett hitelesítés és az operációs rendszer böngészőjén keresztül történő hitelesítés viselkedését:
| Viselkedés | Alapértelmezett (nem engedélyezve) | Operációs rendszer böngészőjével engedélyezve |
|---|---|---|
| A bejelentkezés helye | A lejátszó ablakában | A rendszer alapértelmezett böngészője |
| A böngészőablak bezárul a bejelentkezés után | Automatikusan | Kézzel kell bezárni |
| Lehetséges, hogy a tűzfal engedélykérést jelenít meg | Nem | Igen (első használatkor vagy munkamenetenként) |
| A böngésző helyi hálózati engedélykérés | Nem | Lehetséges (böngészőtől/operációs rendszertől függően) |
| Támogatja a böngészőben mentett jelszavakat / SSO munkamenetet | Korlátozott | Teljes (a felhasználó meglévő böngésző-munkamenetét használja) |
Példa: Hozzon létre hozzáférési csoportokat az IdP-jén belül
Az alábbi példa segít megérteni, hogyan használhatók együtt a SAML-beállítások különböző opciói.
Szabványosított Tulip-szerepkörök létrehozása
Minden felhasználónak szüksége lesz egy, az IdP-ben megadott szerepkör-attribútumra, hogy a Tulip meghatározhassa a jogosultságaikat, miután az IdP felhasználónevével és jelszavával hitelesítették magukat.
Ezt a Szerepkör mezőt arra is felhasználhatja, hogy egy szabványos névkonvenció segítségével meghatározza, mely webhelyekhez van hozzáférésük. Bár a szerepkör mező lehet egyszerűen egy beállított változó, ajánlott, hogy a felhasználót az IdP-n belül Tulip-specifikus csoportokhoz rendelje, és azokat egy attribútumhoz társítsa.
Szerepkör
Minden felhasználóhoz egyetlen szerepkör rendelődik egy munkaterületen belül.
Ha a Tulip több érvényes szerepkört kap egy felhasználóhoz, a következő logikát alkalmazza:
Ha a készlet tartalmaz beépített szerepköröket (Operator, Builder stb.), a Tulip a statikus belső hierarchia alapján a legmagasabb rangú beépített szerepkört választja ki. Az egyéni szerepkörök rangja mindig alacsonyabb, mint a beépített szerepköröké, ezért soha nem kerülnek kiválasztásra, ha bármelyik beépített szerepkör jelen van.
Ha a halmaz kizárólag egyéni szerepköröket tartalmaz, a Tulip a SAML-adatcsomagban elsőként kapott egyéni szerepkört választja ki.
There must be at least one Account Owner per site.
Tudjon meg többet a Tulip felhasználói szerepkörökről.
Webhely
Tegyük fel, hogy a szervezetének két telephelye van, mindkettőhöz tartozik egy Tulip Instance.
Minden telephelyet a helyszíne alapján jelölhetünk meg (Texas, illetve London).
A telephely és a szerepkör kombinálása
Ezt a két tulajdonságot kombinálva létrehozhatunk egy csoportmátrixot, amelyhez a felhasználókat hozzárendelhetjük. Javasoljuk, hogy a szervezetek az érték elé vagy mögé illesszék be a „Tulip” szót, így könnyebb lesz szűrni.
Konvenció: tulip-siteRole
| acme-texas.tulip.co | acme-london.tulip.co | |
|---|---|---|
| Fióktulajdonos | tulip-texasAccountOwner | tulip-londonFióktulajdonos |
| Alkalmazásfelügyelő | tulip-texasAlkalmazásfelügyelő | tulip-londonApplicationSupervisor |
| Megtekintő | tulip-texasMegtekintő | tulip-londonMegtekintő |
| Operátor | tulip-texasOperátor | tulip-londonOperátor |
| ... |
Ha Jane Smith a texasi telephely vezetője, akkor a tulip-texasAccountOwner csoportba kell besorolni. Ha Jane Smithnek a londoni telephelyre is szüksége van megtekintési jogosultságra, akkor felvehető a tulip-londonViewer csoportba.
Tegye ezeket a csoportokat a Tulip számára elérhető attribútumként
Az identitásszolgáltatójában Jane-nek rendelkeznie kell egy tulip-role nevű attribútummal, amelyhez minden olyan csoport hozzárendelődik, amelynek tagja, és amelynek neve a „tulip-” előtaggal kezdődik.
Amikor Jane bejelentkezik a Tulipba, a „tulip-role” attribútumnak két értéke van: „tulip-texasAccountOwner” és „tulip-londonViewer”. Az egyes „ Tulip instance ” szerepkörökhöz tartozó szerepkör-hozzárendeléseket külön-külön konfigurálhatja úgy, hogy Jane minden esetben a megfelelő jogosultságokat kapja meg.
Globális szerepkörök
Érdemes lehet globális hozzáférési szerepköröket is létrehozni, például egy „Viewer” szerepkört. Ezek a felhasználók minden Tulip instance -ba ugyanazokkal a jogosultságokkal tudnak bejelentkezni. Ehhez az ajánlott formátum a következő:
tulip-globalViewer
Ahhoz, hogy ez a felhasználó minden példányhoz hozzáférhessen, be kell állítania ezt a szerepkör-hozzárendelést minden egyes példánynál a Fiókbeállítások SAML-konfigurációs oldalán.
{{snippet.Megtalálta, amit keresett?}}