
Users on Professional plans and above.
Miután elkezdi használni a SAML SSO-t a Tulip-fiókjában, több funkció működése is alkalmazkodni fog ehhez az új hitelesítési módszerhez.
Az egyes funkciók működése a következőképpen változik:
Bejelentkezés / Felhasználó létrehozása
Amikor egy operátor, felhasználó vagy néző megpróbál bejelentkezni a Tulipba vagy a Playerbe, egy ilyen képernyő jelenik meg:
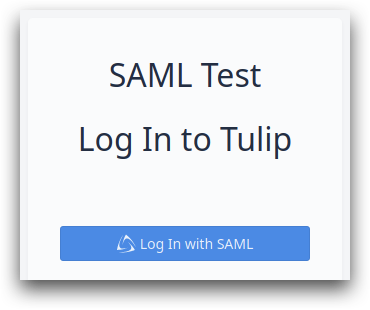
Miután rákattint a gombra, egy ilyen SAML-bejelentkezési ablakra kerül átirányítva:
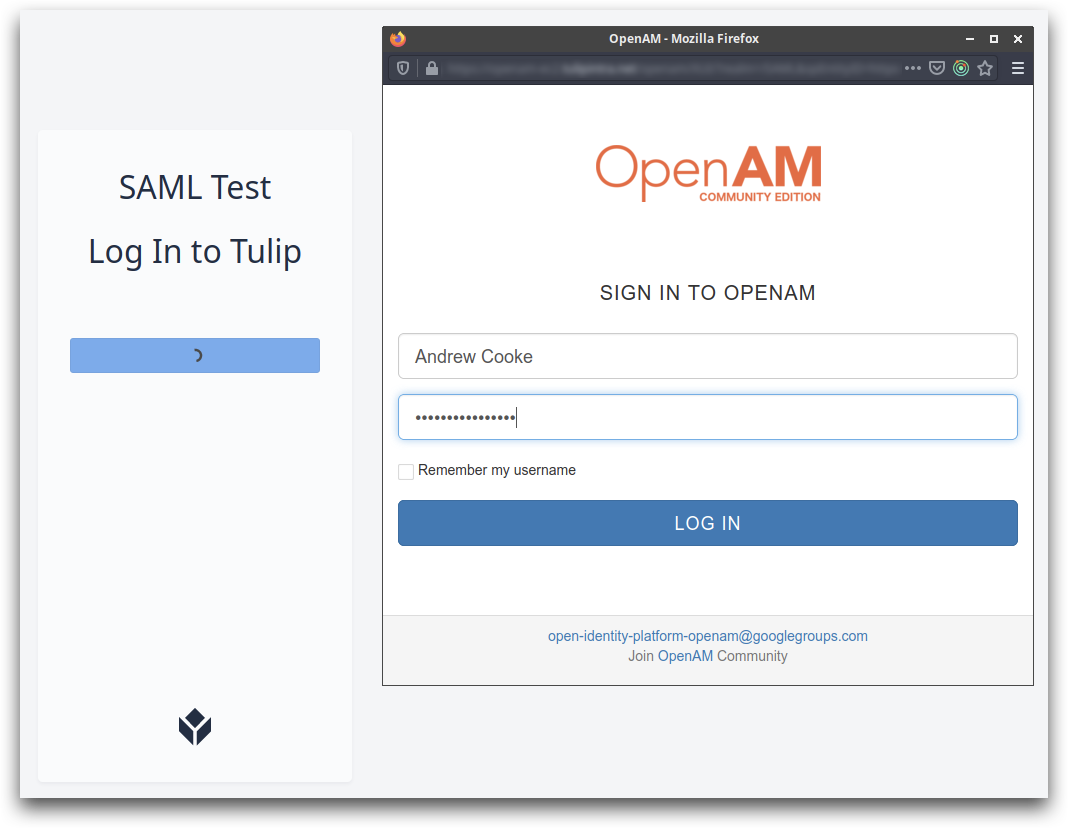
A felhasználók csak a SAML-hitelesítő adataikkal vagy a Badge ID-jükkel tudnak bejelentkezni, a Fiókbeállításokban megadott beállításoktól függően.
Az első bejelentkezéskor a Tulipban létrejön egy új felhasználó vagy operátor, a SAML-fiókjukból származó összes releváns adattal.
Automatikus kijelentkezés
A Tulip támogatja az identitásszolgáltató által kezdeményezett kijelentkezést. Tehát ha azt szeretné, hogy a felhasználók az identitásszolgáltatójukon keresztül egyszerre jelentkezzenek ki az összes szoftveres szolgáltatásból, a Tulip reagálni fog erre a kijelentkezési kérelemre.
Peremkészülékek
SAML-példányok esetén az adminisztrátor a felhasználói profiloldalára lépve megtekintheti a „Tulip jelszó módosítása...” opciót. Új jelszót állíthat be, amelyet a perifériás eszköz példányához való regisztrációhoz használhat.
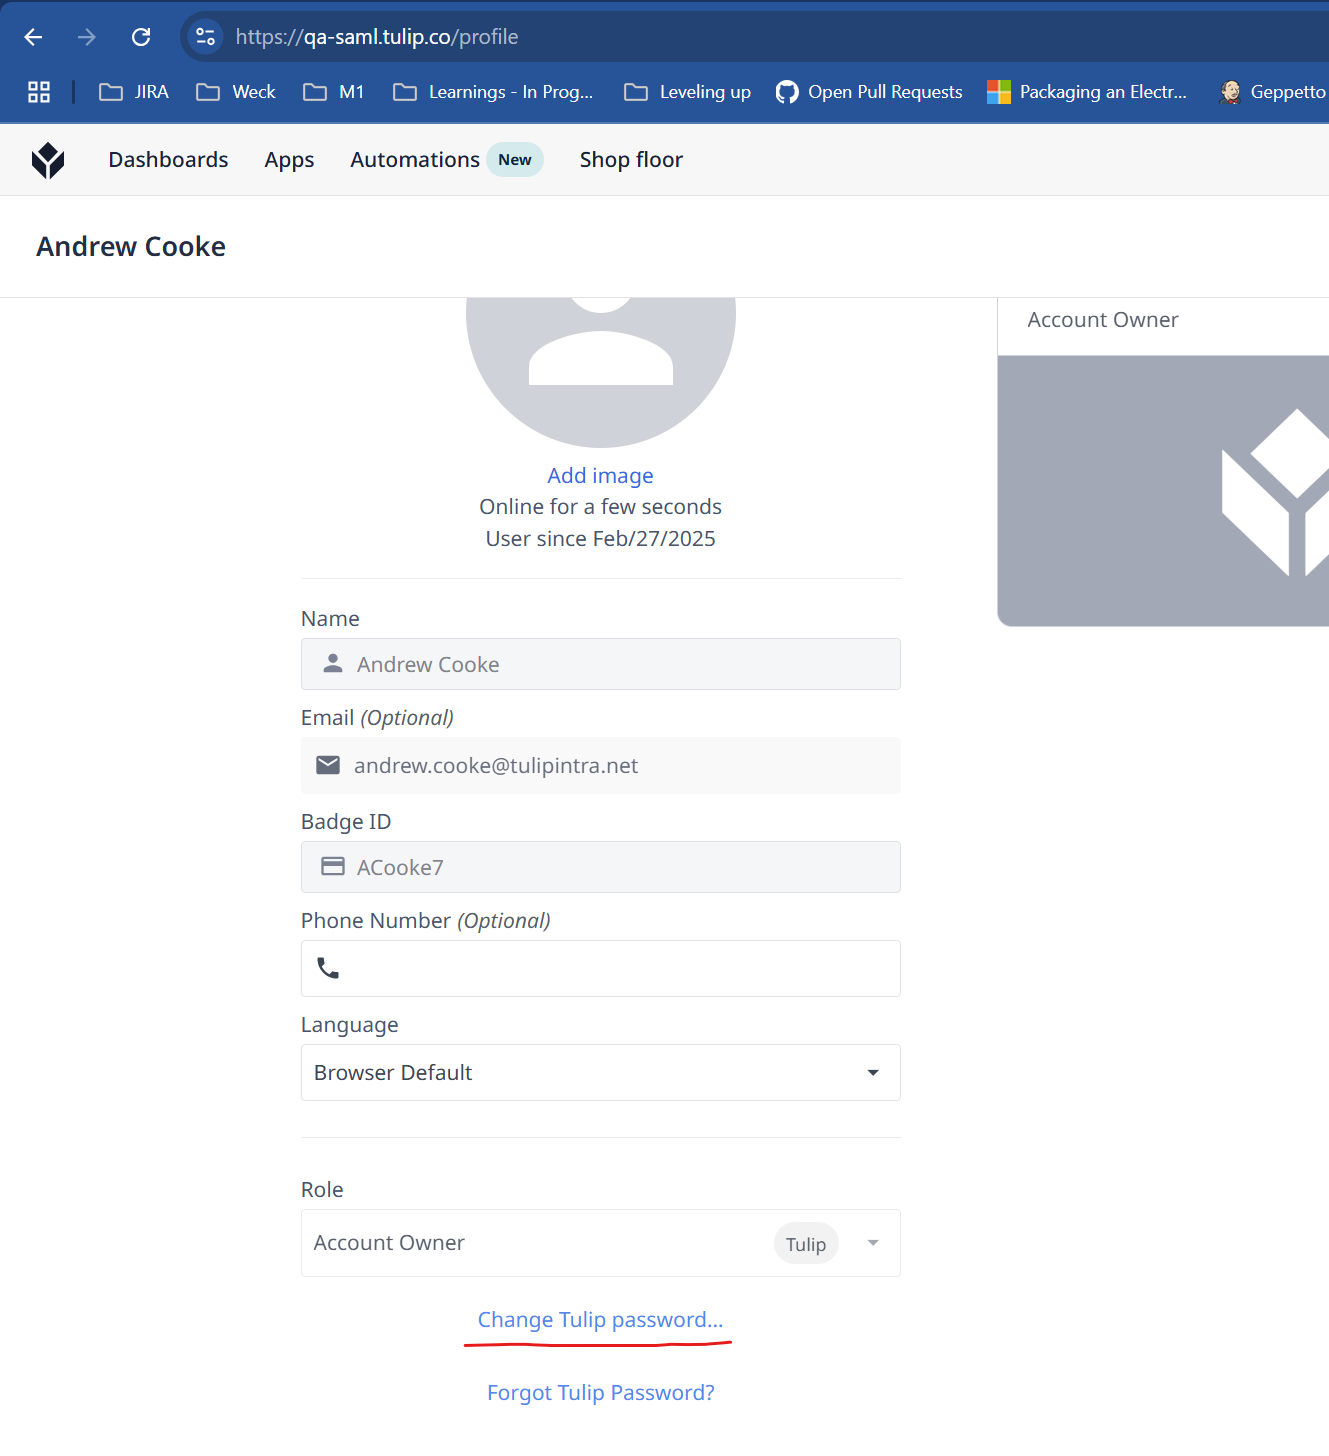
Kérjük, forduljon a Tulip képviselőjéhez, ha a SAML-t I/O-átjárókkal vagy az Edge IO-val együtt szeretné használni.
Kompatibilitás más Tulip-funkciókkal
Miután szervezete elkezdte használni a SAML-integrációt, a következő két funkcióban is használhatja a SAML-t a hitelesítéshez: