

Ansible — это ИТ-инструмент с открытым исходным кодом и интерфейсом командной строки, предназначенный для массового управления периферийными устройствами.
Узнайте больше об Ansible здесь.
Для кого предназначено это руководство
- Пользователям, имеющим полные Permission на периферийные устройства
- Пользователи, знакомые с Ansible
- Пользователи, знакомые с настройкой периферийных устройств
Как это работает
Ansible — это программное обеспечение для управления ИТ-инфраструктурой, позволяющее копировать и вставлять конфигурации устройств. Это достигается за счет использования «эталонного устройства» в качестве проверенной базовой конфигурации, которая будет использоваться для настройки целевого устройства.
Например, можно одновременно настроить несколько новых периферийных устройств (целевых устройств), присоединив их к группе, которая автоматически применяет учетные данные из существующего эталонного устройства («золотого устройства»). Вы можете обновлять «золотое устройство», внедряя в него дальнейшие усовершенствования, и распространять эти обновления.
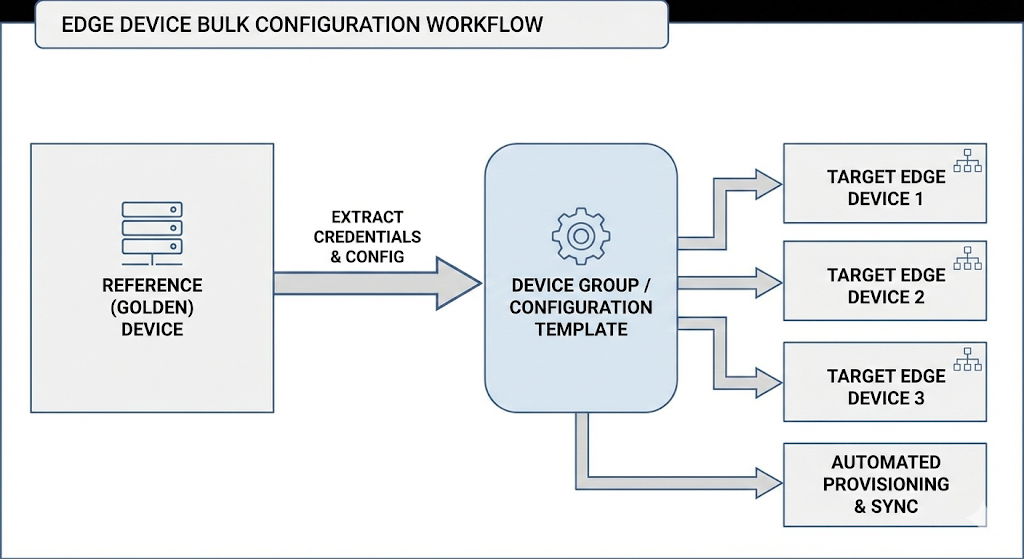
Данный метод обеспечивает автоматизированное и масштабируемое управление ИТ, а также снижает вероятность ошибок при ручной настройке.
Интеграция периферийных устройств и Ansible
В этих инструкциях описано, как интегрировать возможности коллекции Tulip Edge в существующие рабочие процессы Ansible.
Установка коллекции Tulip Edge
- Выполните следующую команду в терминале:
ansible-galaxy collection install git+https://github.com/tulip/tulip-ansible-library.git#/collections/ansible_collections/tulip/edge - Чтобы установить репозиторий для периферийных устройств, выполните следующую команду:
ansible-galaxy collection install tulip.edge
Настройка списка устройств
Добавьте следующий код в существующий инвентарь и заполните переменные.
- В приведённом ниже коде присвойте имя группе устройств и авторизуйте свой экземпляр, указав URL-адрес экземпляра, свой адрес электронной почты и пароль к этой почте.
[your_device_group:vars]tulip_factory_url=https://your-factory.tulip.cotulip_admin_email=admin@yourcompany.comtulip_admin_password_sha256=your_sha256_hash
- В приведённом ниже коде укажите название вашей компании.
tulip_client_name=YourCompanyNametulip_client_version=1.0.0tulip_client_description=Production Gateway
Генерация хеша пароля
Хеш пароля — это мера безопасности, которая преобразует пароль в строку фиксированной длины из перемешанных символов, которую невозможно легко восстановить или расшифровать. Этот шаг позволяет избежать рисков безопасности, связанных с хранением паролей в виде открытого текста в вашем файле.
Чтобы сгенерировать безопасные хэши паролей, введите следующее:
echo -n "your_password" | sha256sum | cut -d' ' -f1
Интеграция с основными плейбуками
Добавьте необходимые плейбуки в существующие рабочие процессы с помощью следующего кода:
* import\_playbook: tulip.edge.register when: register\_devices | default(false) ```

### Тестирование интеграции

Добавьте тестовый плейбук в свои рабочие процессы с помощью следующего кода:

```- name: Тестирование аутентификации Tulip Gateway hosts: test\_devices tasks: - name: Аутентификация тестового устройства import\_playbook: collections/ansible\_collections/tulip/edge/playbooks/gateway\_tulip\_auth.yml
- name: Проверка успешности аутентификации import_playbook: collections/ansible_collections/tulip/edge/playbooks/gateway_device_info.yml- name: Проверка подключения import_playbook: collections/ansible_collections/tulip/edge/playbooks/gateway_check_internet.yml
Рекомендации по интеграции
-
Управление переменными
- Используйте group_vars для общих настроек
- Используйте
host\_varsдля переопределений, специфичных для конкретного устройства - Храните конфиденциальные данные в Ansible Vault
-
Обработка ошибок
* name: Обработка сбоя аутентификации debug: msg: "Сбой аутентификации, проверьте учетные данные" when: auth\_result.failed | default(false) ```
* **Управление резервным копированием**
* Используйте единообразное именование резервных копий, например: `устройство-компонент-временная метка`
* Сохраняйте имена резервных копий в переменных для повторного использования
* Реализуйте политики хранения резервных копий
* **Обеспечьте идемпотентность**. Все плейбуки являются идемпотентными и поэтому их можно безопасно запускать несколько раз.

Чтобы найти ошибки, понять логику выполнения или проверить правильность перед запуском, можно выполнить пробный запуск, при котором фактическое программное обеспечение не запускается. Для пробного запуска используйте режим --check, как показано в примере ниже.

`ansible-playbook gateway_tulip_auth.yml --limit test_device --check`

## Подготовка эталонного устройства

Рабочий процесс подготовки эталонного устройства позволяет: 1. **Выбрать эталонное устройство**: выбрать правильно настроенное эталонное **устройство**; 2. **Создать резервную копию эталонной конфигурации**: сохранить все настройки компонентов; 3. **Развернуть на новых устройствах**: применить настройки эталонного устройства к новым или заменяемым устройствам; 4. **Пройти аутентификацию и проверку**: зарегистрировать устройства и проверить правильность развертывания

### Настройка инвентаризации

Настройте инвентарь, добавив эталонное устройство и целевые устройства.

Введите в терминале следующее:

```[tulip\_edge\_devices]golden-device ansible\_host=172.16.15.130EIO-01-BCDEFA ansible\_host=172.16.15.140EIO-01-CDEFAB ansible\_host=172.16.15.141EIO-01-DEFABCansible\_host=172.16.15.150

[golden\_devices]EIO-01-ABCDEF

[newly\_provisioned]EIO-01-BCDEFAEIO-01-CDEFABEIO-01-DEFABC

[tulip\_edge\_devices:vars]

# Заводская аутентификация

tulip\_factory\_url=https://your-factory.tulip.cotulip\_admin\_email=admin@yourcompany.com tulip\_admin\_password\_sha256=your\_sha256\_hash

# Информация о клиенте

tulip\_client\_name=Название\_вашей\_компании tulip\_client\_version=1.0.0 tulip\_client\_description=Производственный шлюз```

### Генерация хеша пароля

Хеш пароля — это мера безопасности, которая преобразует пароль в строку фиксированной длины, состоящую из перемешанных символов, которую невозможно легко восстановить или расшифровать. Этот шаг позволяет избежать рисков безопасности, связанных с хранением паролей в виде открытого текста в вашем файле.

Чтобы создать [хеш SHA256](https://www.movable-type.co.uk/scripts/sha256.html) для безопасного хранения пароля, введите следующее:

`echo -n "your_password" | sha256sum | cut -d' ' -f1`

### Базовая настройка «золотого» устройства

Введите следующий код для каждого шага.

1. Войдите в систему на эталонное`устройство: ansible-playbook tulip.edge.login --limit golden-device`
2. Сделайте резервную копию`конфигураций` эталонного устройства:`ansible-playbook tulip.edge.backup_mqtt_broker --limit golden-device; ansible-playbook tulip.edge.backup_mqtt_bridge --limit golden-device ansible-playbook tulip.edge.backup_drivers --limit golden-device ansible-playbook tulip.edge.backup_root_certs --limit golden-device`
3. Вход на целевое`устройствоansible-playbook tulip.edge.login --limit newly_provisioned`
4. Разверните эталонные конфигурации на целевых устройствах```ansible-playbook tulip.edge.restore\_mqtt\_broker \ --limit newly\_provisioned \ -e mqtt\_broker\_backup\_name="golden-device-mqtt-broker-20241219-143022"

ansible-playbook tulip.edge.restore\_mqtt\_bridge \ --limit newly\_provisioned \ -e mqtt\_bridge\_backup\_name="golden-device-mqtt-bridge-20241219-143025"

ansible-playbook tulip.edge.restore\_drivers \ --limit newly\_provisioned \ -e drivers\_backup\_name="golden-device-drivers-20241219-143028"

ansible-playbook tulip.edge.restore\_root\_certs \ --limit newly\_provisioned \ -e root\_certs\_backup\_name="golden-device-root-certs-20241219-143030"```

1. Аутентификация с помощью`factoryansible-playbook tulip.edge.gateway_tulip_auth --limit newly_provisioned`
2. Регистрация во внешних системах (необязательно)`ansible-playbook tulip.edge.register --limit newly_provisioned`
3. Проверка`` развертывания: `ansible-playbook tulip.edge.gateway_device_info --limit newly_provisioned` `ansible-playbook tulip.edge.gateway_check_internet --limit newly_provisioned ```

### Рекомендации по созданию эталонных устройств

Следующий подход к «эталонному устройству» обеспечивает последовательное и надёжное развертывание вашего парка устройств Tulip Edge при сохранении полной отслеживаемости и контроля над вашими стандартами конфигурации.

1. **Обслуживание эталонного устройства**: поддерживайте эталонное устройство в актуальном состоянии и обеспечьте его надлежащее обслуживание
2. **Регулярно создавайте резервные копии**: регулярно создавайте резервные копии конфигурации эталонного устройства
3. **Обеспечьте контроль версий**: храните резервные копии эталонного устройства в системе контроля версий с понятными именами
4. **Организуйте конвейер тестирования**: всегда тестируйте конфигурации эталонного устройства в тестовой среде перед запуском в производственную
5. **Документируйте конфигурацию эталонного устройства**: документируйте стандарты и процедуры конфигурации вашего эталонного устройства
6. **Обеспечьте контроль доступа**: ограничьте доступ к эталонным устройствам и используйте отдельные учетные данные
7. **Мониторинг работоспособности и процессов**: отслеживайте работоспособность эталонных устройств и процессы создания резервных копий

### Устранение неполадок

Вот как устранять типичные проблемы с эталонными устройствами:

#### Не удается установить связь с эталонным устройством

Сначала проверьте подключение к эталонному устройству. Выполните:`ansible golden-device -m ping`

Проверьте состояние «золотого» устройства. Выполните:`ansible-playbook tulip.edge.gateway_device_info --limit golden-device`

#### Сбой развертывания резервной копии

Сначала необходимо убедиться, что файл резервной копии существует. Выполните:`ls backups/golden-device-mqtt-broker-*.json`

Используйте схему именования резервных копий с`расширением: ansible-playbook tulip.edge.restore_mqtt_broker \ --limit target-device \ -e mqtt_broker_backup_name="golden-device-mqtt-broker-20241219-143022" \ -vv`

#### Проблемы с аутентификацией

Чтобы повторно пройти аутентификацию на «золотом устройстве», выполните:`ansible-playbook tulip.edge.login --limit golden-device`

Чтобы проверить учетные данные «золотого» устройства в вашем списке устройств, выполните:`ansible-inventory --host golden-device`

{{snippet.Нашли ли вы то, что искали?}}